


介绍
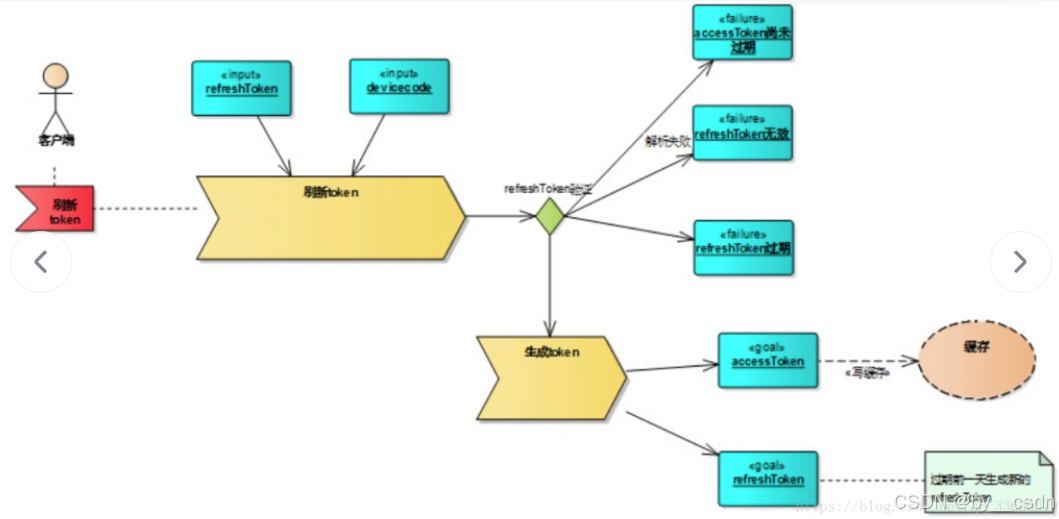
前端实现Token无感刷新主要通过双Token机制(Access Token和Refresh Token)结合请求拦截器完成。Access Token用于API访问且生命周期较短(如1-2小时),Refresh Token用于刷新Access Token且生命周期较长(如7天)。
实现原理
在响应拦截器中捕获401状态码,触发Refresh Token流程。刷新期间通过标志位(如isRefreshing)防止重复请求,并将过期请求暂存队列中,待获取新Token后重新发送。
核心步骤
- Token存储:Access Token建议存内存(如Vuex),Refresh Token需存HttpOnly Cookie提升安全性。
- 拦截器配置:
- 请求拦截器自动添加有效Access Token;
- 响应拦截器对401状态码调用刷新接口,刷新失败则跳转登录页。
- 时间校验:可结合登录时间与当前时间差,在特定区间(如1-2小时)内触发刷新。
代码示例
以下为基于Axios的完整实现:
1.TokenManager.js
class TokenManager {
  constructor() {
    this.isRefreshing = false;
    this.requestsQueue = [];
  }

  // 存储Token
  setTokens(accessToken, refreshToken) {
    localStorage.setItem('accessToken', accessToken);
    localStorage.setItem('refreshToken', refreshToken);
  }

  getAccessToken() {
    return localStorage.getItem('accessToken');
  }

  getRefreshToken() {
    return localStorage.getItem('refreshToken');
  }

  removeTokens() {
    localStorage.removeItem('accessToken');
    localStorage.removeItem('refreshToken');
  }

  // 刷新Token核心逻辑
  async refreshToken() {
    if (this.isRefreshing) {
      return new Promise((resolve) => {
        this.requestsQueue.push(resolve);
      });
    }

    this.isRefreshing = true;
    try {
      const response = await axios.post('/api/auth/refresh', {
        refreshToken: this.getRefreshToken()
      });

      const newAccessToken = response.data.accessToken;
      localStorage.setItem('accessToken', newAccessToken);

      // 执行队列中的请求
      this.requestsQueue.forEach(callback => callback(newAccessToken));
      this.requestsQueue = [];
      return newAccessToken;
    } catch (error) {
      this.requestsQueue = [];
      this.removeTokens();
      window.location.href = '/login';
      throw error;
    } finally {
      this.isRefreshing = false;
    }
  }
}

export const tokenManager = new TokenManager();
2.axiosConfig.js
import axios from 'axios';
import { tokenManager } from './tokenManager.js';

// 创建axios实例
const service = axios.create({
  baseURL: process.env.VITE_API_BASE_URL,
  timeout: 10000
});

// 请求拦截器
service.interceptors.request.use(
  (config) => {
    const token = tokenManager.getAccessToken();
    if (token) {
      config.headers.Authorization = `Bearer ${token}`;
    }
    return config;
  },
  (error) => {
    return Promise.reject(error);
  }
);

// 响应拦截器
service.interceptors.response.use(
  (response) => {
    return response;
  },
  async (error) => {
    const { config, response } = error;

    // 处理Token过期情况
    if (response?.status === 401 && !config._retry) {
      config._retry = true;

      try {
        const newToken = await tokenManager.refreshToken();
        config.headers.Authorization = `Bearer ${newToken}`;
        return service(config);
      } catch (refreshError) {
        return Promise.reject(refreshError);
      }
    }
    return Promise.reject(error);
  }
);

export default service;
3.LoginTimeManager.js
export class LoginTimeManager {
  static setLoginTime() {
    localStorage.setItem('loginTime', Date.now().toString());
  }

  static shouldRefreshToken() {
    const loginTime = localStorage.getItem('loginTime');
    if (!loginTime) return false;

    const currentTime = Date.now();
    const elapsed = currentTime - parseInt(loginTime);
    const oneHour = 60 * 60 * 1000;
    const twoHours = 2 * oneHour;

    return elapsed > oneHour && elapsed < twoHours;
  }
}
4.authDemo.vue
<template>
  <div class="auth-container">
    <h2>Token无感刷新演示</h2>
    <button @click="handleLogin" class="login-btn">模拟登录</button>
    <button @click="fetchUserData" class="fetch-btn">获取用户数据</button>
    <div v-if="userData" class="data-display">
      <h3>用户数据:</h3>
      <pre>{{ JSON.stringify(userData, null, 2) }}</pre>
    </div>
  </div>
</template>

<script>
import axios from './axiosConfig.js';
import { tokenManager } from './tokenManager.js';
import { LoginTimeManager } from './loginHandler.js';

export default {
  name: 'AuthDemo',
  data() {
    return {
      userData: null
    };
  },
  methods: {
    async handleLogin() {
      try {
        const response = await axios.post('/api/auth/login', {
        username: 'user',
        password: 'pass'
        });

        const { accessToken, refreshToken } = response.data;
        tokenManager.setTokens(accessToken, refreshToken);
        LoginTimeManager.setLoginTime();
        alert('登录成功!');
      } catch (error) {
        alert('登录失败!');
      }
    },

    async fetchUserData() {
      try {
        const response = await axios.get('/api/user/profile');
        this.userData = response.data;
      } catch (error) {
        console.error('获取用户数据失败:', error);
      }
    }
  },
  mounted() {
    // 全局点击监听触发Token刷新
    document.addEventListener('click', async () => {
      if (LoginTimeManager.shouldRefreshToken() && !window.isRefreshing) {
        window.isRefreshing = true;
        try {
          await tokenManager.refreshToken();
          LoginTimeManager.setLoginTime();
        } finally {
          window.isRefreshing = false;
        }
      }
    });
  }
};
</script>

<style scoped>
.auth-container {
  padding: 20px;
  max-width: 800px;
  margin: 0 auto;
}

.login-btn, .fetch-btn {
  margin: 10px;
  padding: 10px 20px;
  background: #4CAF50;
  color: white;
  border: none;
  border-radius: 5px;
  cursor: pointer;
}

.data-display {
  margin-top: 20px;
  padding: 15px;
  background: #f5f5f5;
  border-radius: 8px;
}
</style>
文件作用
TokenManager.js 的作用
TokenManager.js 负责Token的存储管理和刷新逻辑核心实现。它通过双Token机制(Access Token和Refresh Token)来确保认证连续性,当Access Token过期时自动使用Refresh Token获取新的Access Token。该文件实现了防止重复刷新的标志位控制(isRefreshing)和过期请求的队列管理(requestsQueue),确保在刷新期间到达的请求能够在新Token获取后重新发送。同时提供完整的Token设置、获取和清理方法,并在刷新失败时自动跳转登录页面。
axiosConfig.js 的作用
axiosConfig.js 专门配置Axios的请求和响应拦截器。在请求拦截器中自动为每个API请求添加有效的Access Token到Authorization头部。在响应拦截器中捕获401状态码(Token过期),并调用TokenManager的刷新方法。该文件还负责在Token刷新成功后,使用新Token重新发送之前失败的请求,确保用户操作不被中断。
LoginTimeManager.js 的作用
LoginTimeManager.js 提供基于时间的Token刷新策略。它记录用户登录时间,并通过计算当前时间与登录时间的时间差来判断是否应该主动刷新Token。这种时间校验机制可以作为401状态码的补充,在Token即将过期但尚未过期时提前刷新,进一步优化用户体验。
authDemo.vue 的作用
authDemo.vue 是前端界面组件,负责用户交互和功能演示。它提供登录按钮触发认证流程,并展示获取用户数据等受保护接口的调用效果。该组件还集成了全局点击监听,在特定时间窗口内触发Token刷新,展示无感刷新的实际运行效果。
这四个文件共同协作:TokenManager处理核心刷新逻辑,axiosConfig拦截网络请求,LoginTimeManager提供时间策略,authDemo则展示完整功能。这种模块化设计使得代码结构清晰,易于维护和扩展。
关键优化点
- 防抖刷新:通过标志位控制刷新频率,避免短时间多次刷新。
- 错误处理:Refresh Token过期时清理本地存储并跳转登录。
- 时间安全:优先依赖服务端401状态码而非本地时间判断。
此方案在Token过期时自动静默更新,用户操作不受中断,显著提升体验。
2025开年,AI技术打得火热,正在改变前端人的职业命运:
阿里云核心业务全部接入Agent体系;
字节跳动30%前端岗位要求大模型开发能力;
腾讯、京东、百度开放招聘技术岗,80%与AI相关……
大模型正在重构技术开发范式,传统CRUD开发模式正在被AI原生应用取代!
最残忍的是,业务面临转型,领导要求用RAG优化知识库检索,你不会;带AI团队,微调大模型要准备多少数据,你不懂;想转型大模型应用开发工程师等相关岗,没项目实操经验……这不是技术焦虑,而是职业生存危机!
曾经React、Vue等热门的开发框架,已不再是就业的金钥匙。如果认为会调用API就是懂大模型、能进行二次开发,那就大错特错了。制造、医疗、金融等各行业都在加速AI应用落地,未来企业更看重能用AI大模型技术重构业务流的技术人。
如今技术圈降薪裁员频频爆发,传统岗位大批缩水,相反AI相关技术岗疯狂扩招,薪资逆势上涨150%,大厂老板们甚至开出70-100W年薪,挖掘AI大模型人才!
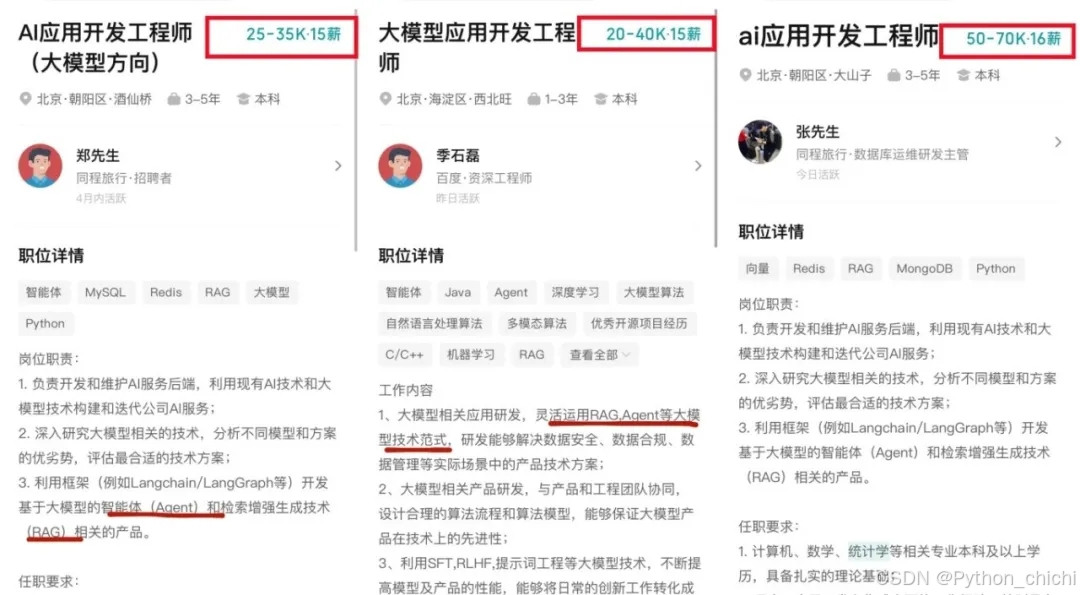
不出1年 “有AI项目开发经验”或将成为前端人投递简历的门槛。
风口之下,与其像“温水煮青蛙”一样坐等被行业淘汰,不如先人一步,掌握AI大模型原理+应用技术+项目实操经验,“顺风”翻盘!
大模型目前在人工智能领域可以说正处于一种“炙手可热”的状态,吸引了很多人的关注和兴趣,也有很多新人小白想要学习入门大模型,那么,如何入门大模型呢?
下面给大家分享一份2025最新版的大模型学习路线,帮助新人小白更系统、更快速的学习大模型!
2025最新版优快云大礼包:《AGI大模型学习资源包》免费分享**
一、2025最新大模型学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。大模型领域涉及的知识点非常广泛,没有明确的学习路线可能会导致新人感到迷茫,不知道应该专注于哪些内容。
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。

L1级别:AI大模型时代的华丽登场
L1阶段:我们会去了解大模型的基础知识,以及大模型在各个行业的应用和分析;学习理解大模型的核心原理,关键技术,以及大模型应用场景;通过理论原理结合多个项目实战,从提示工程基础到提示工程进阶,掌握Prompt提示工程。

L2级别:AI大模型RAG应用开发工程
L2阶段是我们的AI大模型RAG应用开发工程,我们会去学习RAG检索增强生成:包括Naive RAG、Advanced-RAG以及RAG性能评估,还有GraphRAG在内的多个RAG热门项目的分析。

L3级别:大模型Agent应用架构进阶实践
L3阶段:大模型Agent应用架构进阶实现,我们会去学习LangChain、 LIamaIndex框架,也会学习到AutoGPT、 MetaGPT等多Agent系统,打造我们自己的Agent智能体;同时还可以学习到包括Coze、Dify在内的可视化工具的使用。

L4级别:大模型微调与私有化部署
L4阶段:大模型的微调和私有化部署,我们会更加深入的探讨Transformer架构,学习大模型的微调技术,利用DeepSpeed、Lamam Factory等工具快速进行模型微调;并通过Ollama、vLLM等推理部署框架,实现模型的快速部署。

整个大模型学习路线L1主要是对大模型的理论基础、生态以及提示词他的一个学习掌握;而L3 L4更多的是通过项目实战来掌握大模型的应用开发,针对以上大模型的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、大模型经典PDF书籍
书籍和学习文档资料是学习大模型过程中必不可少的,我们精选了一系列深入探讨大模型技术的书籍和学习文档,它们由领域内的顶尖专家撰写,内容全面、深入、详尽,为你学习大模型提供坚实的理论基础。(书籍含电子版PDF)

三、大模型视频教程
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的大模型视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。

四、大模型项目实战
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。

五、大模型面试题
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了大模型技术之后,就需要开始准备面试,我们将提供精心整理的大模型面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取



 5万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


