细说Wannacry勒索软件所使用的木马技术,零基础入门到精通,收藏这篇就够了

恶意代码分析实战:从静态动态方法到勒索软件与木马防治 恶意代码分析是网络安全领域的核心技能,其本质是通过系统性的方法将未知的、具有潜在危害的“黑盒”程序转化为可理解、可追踪的“白盒”信息。其核心原理在于结合静态分析与动态分析两大技术路径。静态分析侧重于在不运行样本的情况下,通过反汇编、字符串提取等手段剖析其结构与逻辑;动态分析则通过在受控的沙箱环境中运行样本,实时监控其文件、进程、注册表和网络行为。这项技术的核心价值在于赋能安全人员快速定位威胁根源、评估影响并制定有效响应策略,是构建主动防御体系、应对勒索软件和数据泄露等高级威胁的基石。在实际应用场景中,无论是 阅读详情

已经发表于freebuf: ( http://www.freebuf.com/column/134855.html)

5月12日晚突然爆发的Wannacry勒索病毒给人们也给各大安全厂商一个措手不及,360追日团队也第一时间给出了完整的木马分析,结合我自己的逆向以及分析我们来细说Wanncry使用了哪些木马技术。

1. 资源释放文件

这个技术最早始于rootkit,始发于rootkit.com,在《Rootkits: Subverting the Windows Kernel》,中文版名叫《Rootkits:-windows内核的安全防护》第一次以出版物的形式讲解,在wannacry里我们可以多次看到资源释放文件。

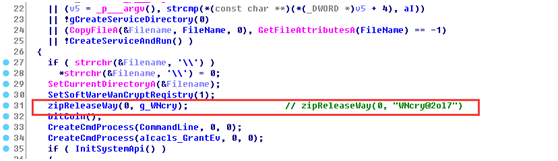
我们来看下Wannacry勒索软件主体敲诈程序tasksche.exe,在Winmain的入口点:
kkkkk1.png

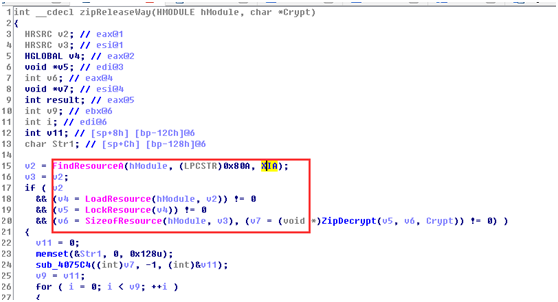
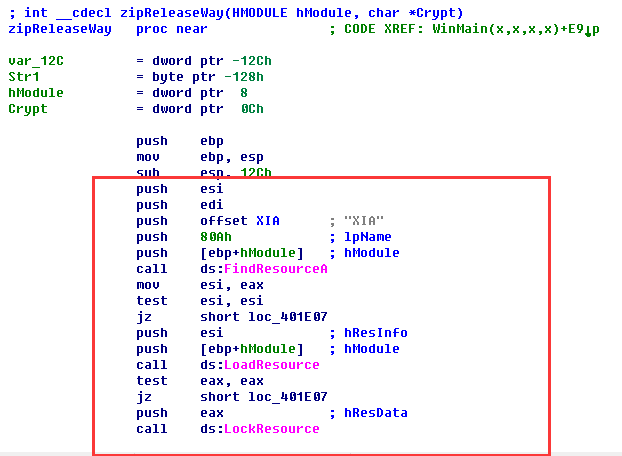
函数ZipReleaseWay(0, “WNcry@2ol7″),这个函数就是释放资源里的文件,进入函数内部
kkkkk9.png

kkkkk2.png

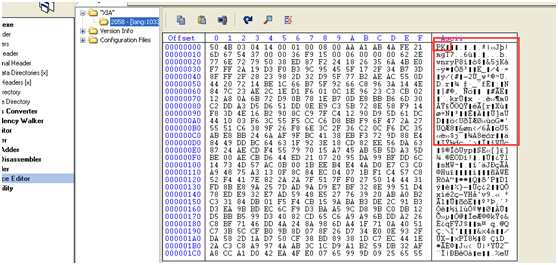
FindResource(hMoudle = 0,0×80=2058,”XIA”),从exe的资源节中查找类型为”XIA”的资源,资源id为2058,使用pe工具我们可以看到
kkkkk3.png

虽然这个技术已经被各大杀软列为危险可疑的软件,但是Wannacry使用加密zip存贮的方式会难以认定为非法。

2. 内存加载模块

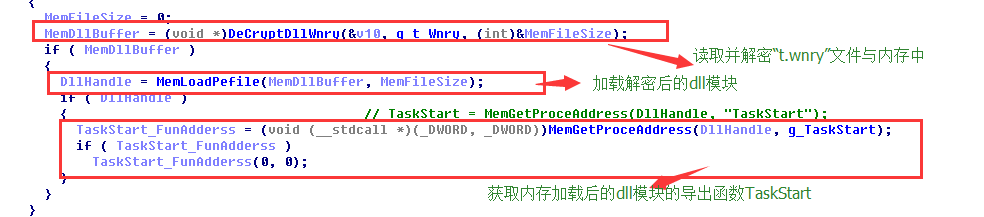
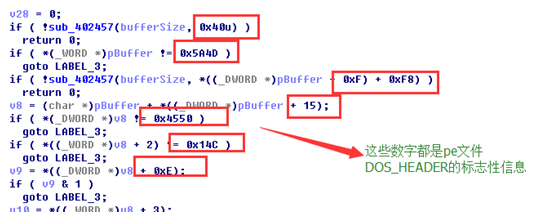
这个技术被各大外挂木马技术以及各大安全技术(加壳软件、反外挂系统等等)广泛使用,早期最有名的一个开源库叫MemoryModule,外国人最早开放的代码,大致的原理就是读取本地文件,解析pe文件各个节段,使用VirtualAlloc、VirtualProtect函数分配以及设置节属性,根据内存头地址修复重定向数据以及解析加载导入表,解析导出表,最后根据pe文件的入口点执行入口点函数实现加载模块。
kkkkk4.png

QQ图片20170516144952.png

内存加载模块能很好的防止安全厂商对LoadLibrary的主动防御,更能防止安全人员对其模块的直接获取与分析,wannacry是把所加载模块是完全加密释放在磁盘里更加难以直接获取与分析。

3. 动态调用系统API

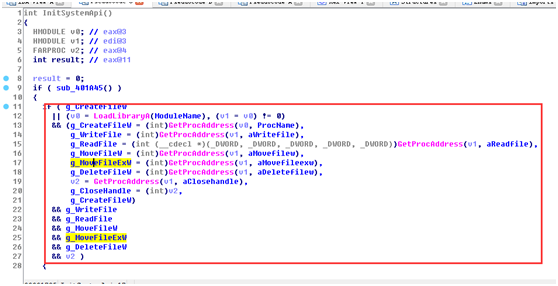
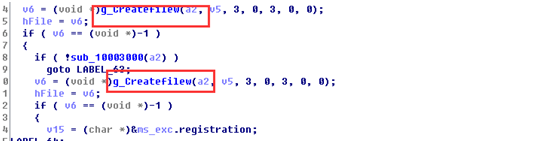
在开发中我们常常在编译调用系统API时往往使用的是直接连接的方式,而木马编程常常在关键位置时使用动态的方式去获取API经行调用, 这样可以有效地过免杀,其方法就是使用GetProcAddress获取函数的入口地址。
QQ图片20170516145106.png

QQ图片20170516145147.png

QQ图片20170516145210.png

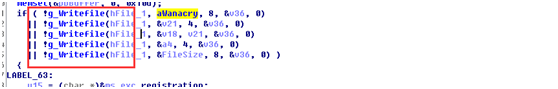
从上可以看到Wannacry把一些读写文件的函数保存在全局地址里,而在加密文件时候使用这些地址保存的函数去加密文件。

4. 文件夹隐藏

隐藏文件和文件夹是病毒木马常用的手段而wannacry使用了一种高级的手段去隐藏自身所在的文件夹。

kkkkk5.png

kkkkk6.png

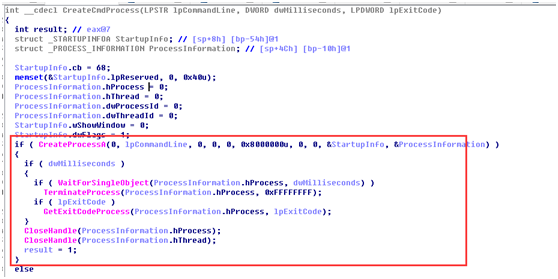
Wannacry通过启动attrib.exe +参数进程的方式去设置隐藏,attrib +s +a +h +r命令就是把原本的文件夹增加了系统文件属性、存档文件属性、只读文件属性和隐藏文件属性,而+h就是设置隐藏的属性。

5. 提权

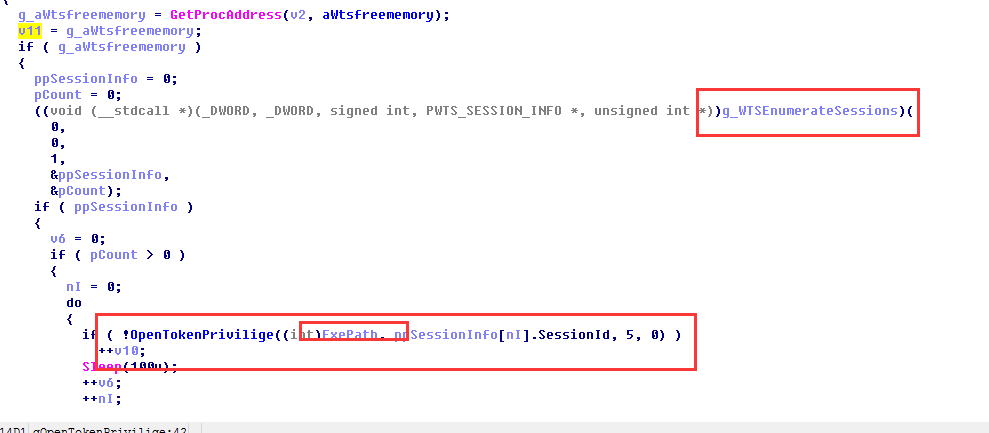
Wannacry使用了一个单独的进程去执行提权
kkkkk7.png

先WTSEnumerateSessions了当前所有的Seesion用户id,然后使用OpenTokenPrivilige函数给相应的进程赋予相对应用户id的用户Token权限,提权后的程序会得到相应用户对该电脑的相应级别的操作,比如管理权限可以在相应的系统目录下创建文件、读写删除文件、读写修改注册表等等。

6. 自我复制伪装与开机启动

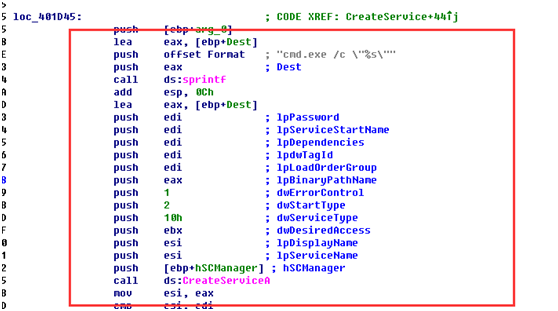
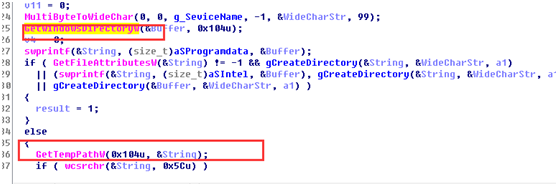
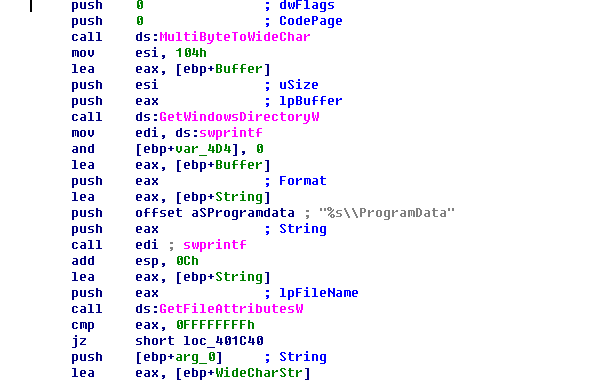
病毒木马常用的伪装技术包括捆绑软件、隐藏在配置文件中、假冒图标以及扩展名、假冒正常程序名、隐藏在注册表、隐藏在开启启动项等等,wannacry把自己复制到系统目录或者临时目录中的ProgramData或者Intel伪装目录中,把自身创建成微软的安全中心服务程序达到伪装并开机启动的目的。
QQ图片20170516145424.png

kkkkk911.png

QQ图片20170516145539.png

7. 利用系统漏洞传播

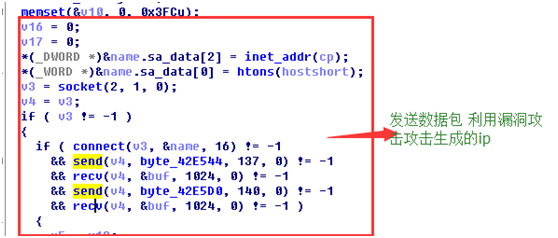
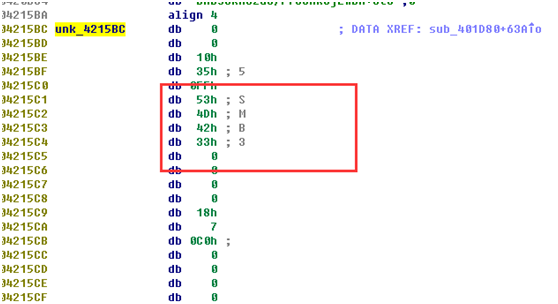
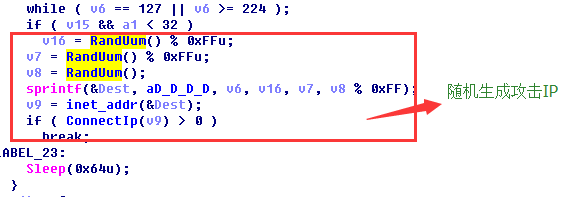
病毒木马的传播手段很多主要通过软件捆绑(如外挂,网络播放器,下载软件等等),邮件,聊天软件的群共享,网站挂马,黑客入侵、系统漏洞攻击等手段来传播,而wannacry正是使用了之前NAS泄露的smb的漏洞来实现攻击传播。
kkkkk9112.png

kkkkk91121.png

kkkkk9113.png

从上我们分析一些wannacry的木马技术,从木马样本的逆向分析我们可以发现木马作者是一个有开发背景的开发者而非专业的传统黑客,作者使用的开发工具是vc++6.0,该木马团队可能为2-3人,作者有过免杀的能力与过主动防御的能力,虽然有很强的木马能力,但是还是有许多方面容易被安全厂商静态查杀。比如作者在处理内部的一些敏感的字符串的时候没有很好的隐藏而是以明文的方式存在于样本的.data节段,在文件释放落地的时候可以被静态查杀,将来作者在新的变种中有可能会考虑加密存在字符串,或者以字节码的形式存在于函数的堆栈中而难以被静态分析,在当前本样本中作者也未加入一些“花指令”而使得样本容易被安全人员使用IDA静态分析,也可能作者将来作者会考虑加花或者加壳。通过现有的样本分析技术行为能够更好的为接下来面对的作者的新的变种考虑对应方案是安全厂商值得深思的,而安全又不仅仅是安全厂商能够完全解决的,因为从当前的木马行为分析是过不了安全厂商的主动防御的,但是却还是大量爆发了,所以也需要广大用户有良好的上网行为,安装安全软件,及时地更新系统补丁,才能更好的保证自己不受损失。

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

[网络安全自学篇] 七十三.WannaCry勒索病毒复现及分析(四)蠕虫传播机制全网源码详细解读 这是作者网络安全自学教程系列,主要是关于安全工具和实践操作的在线笔记,特分享出来与博友们学习,希望您喜欢,一起进步。前文分享了逆向分析OllyDbg动态调试工具的基本用法,包括界面介绍、常用快捷键和TraceMe案例分析。这篇文章将继续详细讲解WannaCry蠕虫的传播机制,带领大家详细阅读源代码,分享WannaCry勒索病毒是如何传播感染的。作者分析该病毒一个月,一方面觉得自己技术菜,另一方面深知系统安全需要坚持,继续加油。希望文章对您有所帮助~ 阅读详情

相关推荐

从零开始的BW(五) 外部系统供数之OData测试

5、激活添加的服务,如提示下图中的激活失败,根据生成URI在事务代码SICF目录中找到对应的服务,设置超时时间,设置完之后重新激活即可,详情可参考SAP note 1986626。如果刚才设置BY Odata的query在这没有显示,SE38执行程序EQ_RS_AUTOSETUP,选中需要生成服务的query,生成服务后再去添加服务。测试get方法,URI中默认的参数是?4、事务代码/IWFND/MAINT_SERVICE中添加服务,如果提示用户不再登陆,在事务代码前加上/O或者/N即可。

m0_61386064的博客 1108

细说Wannacry勒索软件所使用的木马技术

已经发表于freebuf: (   http://www.freebuf.com/column/134855.html) 5月12日晚突然爆发的Wannacry勒索病毒给人们也给各大安全厂商一个措手不及,360追日团队也第一时间给出了完整的木马分析,结合我自己的逆向以及分析我们来细说Wanncry使用了哪些木马技术。  1. 资源释放文件 这个技术最早始于root

浪子_三少(邮箱:basketwill@qq.com) 2125

钉钉宜搭低代码开发师高级认证考试题库113题

钉钉宜搭低代码开发师(高级)考试试题题库,多次考试收集整理,判断题,单选题,多选题,排版清晰,查找方便。希望能帮助到大家!!!

qq_40811920的博客 6397

勒索软件的激荡三十年

聚焦源代码安全,网罗国内外最新资讯!编译:奇安信代码卫士团队2019年,勒索软件已成为全球最常见的网络威胁之一,而在短时间内应该不会消散。从企业、学校到整个市政府,它们都曾沦为网络加密...

smellycat000的专栏 374

从钕铁硼到电机磁钢:用COMSOL玩转新能源永磁体磁场仿真(含3D模型导入技巧)

本文详细介绍了如何利用COMSOL Multiphysics进行新能源永磁体磁场仿真,从基础的单块钕铁硼磁钢建模到复杂的3D电机磁钢组件分析。重点讲解了3D模型导入技巧、辐射环等特殊结构的充磁定义,以及如何通过仿真结果优化磁路设计、评估气隙磁密和退磁风险,为工程师提供了一套高效、精准的有限元仿真解决方案。

2y3u4i5o6p的博客 1038

无参考图像质量评估方法:BRISQUE、RankIQA、DIQA

常用的图像质量评估(IQA)分为无参考和有参考两种类型。常见的有参考图像质量评估方法有PSNR,SSIM以及VMAF。其中vmaf是针对视频来讲的,在它的评价方法里面添加了一些时域信息,如果应用于单张图片,需要做一些处理,如去除时域信息。有参考意味着图像质量是以参考图为基准。基于参考图像都是高清图像的假设,这些评价方法已经广泛应用于图像压缩以及图像传输、拼接之类的处理后图像的质量,假如这张参考图的质量本身就比较渣,那么该评价指标可信度就大大降低。

weixin_51732791的博客 3191

勒索软件进化史:从简单的加密到多重勒索

勒索软件的演变是过去三十年来网络安全领域最重要的转变之一。勒索软件从 1990 年代作为一种相对粗糙的数字勒索形式开始,已经演变成一种复杂的、价值数十亿美元的威胁。从 1989 年的艾滋病木马开始 — 一种要求受害者向巴拿马的邮政信箱邮寄 189 美元的原始攻击 — 已经演变成采用高级加密、双重勒索策略和加密货币支付的高度协调行动。这种戏剧性的演变不仅反映了技术进步,还反映了网络犯罪本身的性质不断变化,因为投机取巧的个人已经让位于以商业效率运作的专业犯罪企业。

分享web安全、AI安全、云安全、业务安全、渗透测试、安全开发、安全工具、行业动态等优质内容…… 1152

从‘眼花缭乱’到‘心中有数’:rs-fMRI统计分析全流程避坑指南(附DPABI操作截图)

本文详细解析了rs-fMRI统计分析的全流程,从质量控制到统计模型选择,再到多重比较校正和结果解读。特别针对DPABI软件操作中的常见陷阱提供实用指南,帮助研究者避免FDR和GRF校正等关键环节的错误,实现从数据混乱到清晰分析的转变。

weixin_33686714的博客 398

盘点15个臭名昭著的网络病毒或恶意软件,从零基础到精通,收藏这篇就够了!

研究人员认为,俄罗斯情报部门重新利用了更普通的 Petya 恶意软件,将其作为针对乌克兰的网络武器——因此,除了造成巨大损失之外,NotPetya 还展示了国家赞助的黑客与犯罪黑客之间的共生关系,从而在这份名单上占有一席之地。创建 Mirai 恶意软件的大学生帕拉斯·贾(Paras Jha)本想利用他创建的僵尸网络进行 DoS 攻击,以帮助解决 Minecraft 服务器托管世界中的问题,但他却发动了一次攻击,主要针对一家主要 DNS 提供商,并切断了美国东海岸大部分地区的互联网,持续时间长达一天。

Libra1313的博客 4891

我从华为身上学到的项目管理经验 -- 需求篇

记录这三年,关于项目管理上的一些心得体会 – 需求篇对于需求,我们可以根据不同的角色、理解拆分成三个过程:简单来说就是:需求分析原始需求、 需求拆分为系统需求、 需求实现为功能需求**需求分析**: 将客户需求 输出成 需求描述。 需求经理需要把 需求 转换成 客户能够接受的 初始需求 IR(Initial Requirement) 对于用户来说,我只管提 我的原始需求是

minminzhe520的博客 3万+

商用车重型多挡位机械式变速器(AMT)结构设计与仿真分析

本文针对商用车重型AMT变速器开展结构设计与仿真分析。设计采用12挡双中间轴结构,匹配400kW柴油发动机,最大扭矩2000Nm。通过等比级数分配传动比(头挡14.5,最高挡0.78),采用主副箱组合实现多挡位。双中间轴结构可抵消径向力,提升承载能力。关键设计包括:235mm中心距、4.5-5.0mm齿轮模数、锁环式同步器和复合润滑系统。通过Python参数化建模进行强度校核,计算显示中间轴在2000Nm工况下等效应力满足安全系数要求(屈服强度850MPa,安全系数≥2)。该设计解决了传统MT变速器操作强度

AI的内部世界的博客 113

勒索病毒应急响应,零基础入门到精通,收藏这篇就够了

勒索病毒,是一种伴随数字货币兴起的病毒木马,主要以邮件、程序木马、网页挂马的形式进行传播。这种病毒利用各种加密算法对文件进行加密,勒索病毒一般利用非对称加密算法和对称加密算法组合的形式对受害者文件进行加密。绝大多数勒索病毒,被感染者是无法解密的,必须拿到解密的私钥才有可能破解。勒索病毒文件一旦进入本地,就会自动运行,同时删除勒索软件样本,以躲避查杀和分析。接下来,勒索病毒利用本地的互联网访问权限连接至黑客的C&C服务器,进而上传本机信息并下载加密私钥与公钥,利用私钥和公钥对文件进行加密。

Libra1313的博客 1165

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

信息系统安全,零基础入门到精通,收藏这篇就够了

2017年,“勒索病毒”席卷全球一种名为WannaCry(永恒之蓝)的电脑勒索病毒正在全球蔓延,99个国家受到病毒感染。最严重的地区集中在美国、欧洲、澳洲等地区,在无需用户任何操作的情况下,Wcry2.0即可扫描开放445文件共享端口的Windows机器,从而植入恶意程序。因此为了实现网络强国的中国梦需要各方面的协同努力,共同维护和保障网络通讯安全。黑客:原指通过开发新程序展示自我价值的电脑高手。后指非法侵入他人计算机网络的人。

Javachichi的博客 919

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

从WannaCry看勒索病毒进化史:为什么说比特币支付让黑客更难追踪?

本文以2017年WannaCry勒索病毒全球爆发为切入点,深入剖析了比特币等加密货币如何重塑勒索软件的商业模式。文章指出,比特币的伪匿名性、全球流通和去中心化特性,为攻击者提供了理想的支付与洗钱工具,使其更难被追踪,从而推动了勒索软件向产业化、专业化(如RaaS模式)演进,并给全球监管带来巨大挑战。

weixin_29323551的博客 743

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

什么是特洛伊木马?

它通过特洛伊木马的方式传播,目标是加密受害者计算机上的文件,并要求支付赎金才能解密文件。CryptoLocker是勒索软件家族中最早的知名成员之一,它标志着一种新型的网络攻击模式,对个人和企业都造成了广泛的影响。计算机上的“特洛伊木马”与特洛伊战争中的木马相似:表面上看像是友善的,实际上却隐藏了威胁。然而,夜深人静时,木马中的希腊士兵从内部出来,打开城门,希腊大军乘机而入,最终摧毁了特洛伊城。简单来说,特洛伊木马就像是“披着羊皮的狼”:表面看起来是正常的、无害的程序,但实际上隐藏着恶意意图。

分享关于Java编程、数据库管理和信息安全方面的最佳实践 3658

wannacry作者捉到了吗_Wannacry事件解读

阅读:7,5425月12日晚,勒索病毒”WannaCry”感染事件爆发,全球范围近百个国家遭到大规模网络攻击,攻击者利用MS17-010漏洞,向用户机器的445端口发送精心设计的网络数据包,实现远程代码执行。被攻击者电脑中大量文件被加密,被要求支付比特币以解密文件。2月 WannaCry 1.0被发现,未引起重视3.14 微软MS17-010修复6个SMB漏洞4.14 EternalBlue利用代...

weixin_39835925的博客 1502

WannaCry感染文件恢复方法_企业再也不用愁了!

WannaCry勒索软件感染了全球超过30万台计算机,不少朋友周一上班时发现自己的电脑已经感染了WannaCry。虽然现在病毒已经得到控制,但是已经感染的电脑文件要如何恢复?

Gamay的博客 2892

勒索软件解析:原理、攻防与防御措施

勒索软件是一种恶意软件,它通过骚扰、恐吓甚至绑架用户文件等方式,使用户数据资产或计算资源无法正常使用,并以此为条件向用户勒索钱财。例如,近期全球多家组织如西班牙的Telefonica、英国的国民保健署以及美国的FedEx等都遭到了名为“WannaCry”的勒索软件变种攻击。

m0_57836225的博客 1875

微步在线威胁情报通报:WannaCry勒索蠕虫存在秘密开关

近日,微步在线捕获到一款新型勒索软件用于对全球范围内的目标发起大范围的攻击,多家安全公司将该勒索软件命名为“WannaCry”。微步在线对该事件中收集到的样本进行了紧急的分析,发现攻击样本中存在一个开关:样本启动后会首先请求域名一个秘密开关域名(具体见附录IOC),请求失败后即开始执行加密,相反,请求成功后立即退出,不执行加密。根据微步在线的威胁分析平台...

weixin_33890499的博客 939

勒索病毒“WannaCry”之复现过程(永恒之蓝)

勒索病毒“WannaCry”复现(永恒之蓝)1.漏洞简述2.漏洞复现2.1复现环境2.3复现过程2.3.3 开始攻击3.结语4.防范 1.漏洞简述 “永恒之蓝”利用Windows系统的SMB漏洞获取系统的最高权限,该工具通过恶意代码扫描开放445端口的Windows系统;被扫描到的Windows系统,只要开机上线,不要要用户进行任何操作,即可通过共享漏洞上传wannacry勒索病毒,远程控制木马等...

weixin_40950781的博客 1万+

【安全篇 / 入侵防御】(5.2) ❀ 01. 防范 WannaCry 勒索软件攻击 ❀ FortiGate 防火墙

【简介】2017年5月12日晚,WanaCrypt0r 2.0勒索病毒在全球爆发(简称 WCry2.0)。 在无需用户任何操作的情况下,Wcry2.0即可扫描开放445文件共享端口的Windows机器,从而植入恶意程序。 WannaCry 勒索软件 根据美联社、英国标准晚报等多家媒体报道,一种名为WannaCry(永恒之蓝)的电脑勒索病毒正在全球蔓延,许多国......

防火墙技术专栏 5210

如何检测勒索软件攻击

勒索软件又称勒索病毒,是一种特殊的恶意软件,又被归类为“阻断访问式攻击”(denial-of-access attack),与其他病毒最大的不同在于攻击方法以及中毒方式。

ITmoster的博客 629

Wannacry蠕虫勒索软件“永恒之蓝”3种修复方案

Wannacry蠕虫勒索软件“永恒之蓝”3种修复方案 据BBC报道,计算机网络病毒攻击已经扩散到74个国家,包括美国、英国、中国、俄罗斯、西班牙、意大利等。请注意:目前国内正在大规模的传播勒索软件,本次攻击的主要目标是位于全国各地的高校。 疑似通过校园网传播,十分迅速。目前受影响的有贺州学院、桂林电子科技大学、桂林航天工业学院以及广西等地区的...

weixin_30677475的博客 725

Marcus Hutchins因阻止WannaCry而免受制作恶意软件的牢狱之灾

Marcus Hutchins,又名MalwareTech,因开发和销售名为Kronos恶意软件,被判一年监管释放。 是的,Hutchins不会进监狱,美国地区法官J.P. Stadtmueller近期在密尔沃基县法院做出了判决,他称Hutchins在其他方面的出色对此次判决起到了积极的作用。 而面对这个判决,Hutchins表示,非常感谢法官的理解和宽容,感谢过去两年曾在经济和情感上帮助他的每...

NOSEC2019的博客 244

计算机病毒,蠕虫,木马三者之间的区别

病毒、蠕虫和木马是可导致计算机和计算机上的信息损坏的恶意程序。这三种东西都是人为编制出的恶意代码,都会对用户造成危害,人们往往将它们统称作病毒,但其实这种称法并不准确。它们之间有着共性,但也有着很大的差别。 ......

tcsnMFSheng的博客 2万+
上一篇: 黑客10种绕过防火墙方法,收藏这篇就够了
下一篇: 常见网络攻击方式及防御方法,零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值