OGG 日常运维操作(非常详细)零基础入门到精通,收藏这篇就够了

告别选型纠结:手把手教你用Xilinx Zynq-7010/7020核心板做工业项目(附功耗实测) 本文详细解析了Xilinx Zynq-7010/7020核心板在工业项目中的选型与实战应用,涵盖架构优势、功耗实测及选型建议。通过对比ARM Cortex-A9与FPGA的协同性能,提供从评估到量产的全流程指南,帮助工程师高效完成工业自动化项目开发。 阅读详情

一、启动OGG

--Windows----打开CMD命令,进入 OGG 安装目录(CMD命令行)D:cd D:\oggggscistart mgrstart *
--Linuxsu - oraclecd $OGG_HOMEggscistart mgrstart *

二、停止 OGG

-- Windows打开CMD命令,进入 OGG 安装目录(CMD命令行)D:cd D:\oggggscistop *stop mgr
-- Linuxsu - oraclecd $OGG_HOMEggscistop *stop mgr

三、查看OGG日志​​​​​​​

--Windows进入OGG安装目录(D:\ogg),找到"ggserr.log"文件。
--Linuxcd $OGG_HOMEless ggserr.log

四、查看进程状态、参数、日志、启停、处理记录数​​​​​​​

--1.info  进程名称作用:查看某个进程状态示例:info repcXX说明:running:正在运行状态    abend:异常中止状态   stop:停止状态
--2.view params 进程名称作用:查看某个进程参数文件内容
--3.view report 进程名称作用:查看进程的日志,关注error部分
--4.send xx,stop 进程名称 作用:停止某个进程
--5.start 进程名称 作用:启动某个进程
--6.stats 进程名称,total作用:列出某个进程启动以来,处理insert\update\delete\discard的所有记录数

 这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。

很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。

运维副业方向

运维,千万不要再错过这些副业机会!

第一个是知识付费类副业:输出经验打造个人IP

在线教育平台讲师

操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。

技术博客与公众号运营

操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。

第二个是技术类副业:深耕专业领域变现

企业网络设备配置与优化服务

操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。

远程IT基础设施代维

操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。

网络安全顾问与渗透测试

操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。

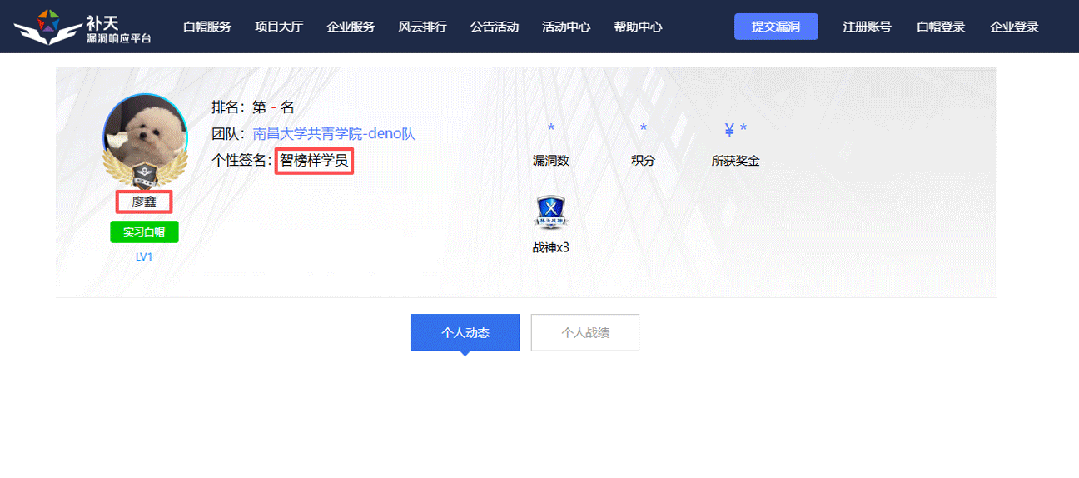
比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
在这里插入图片描述

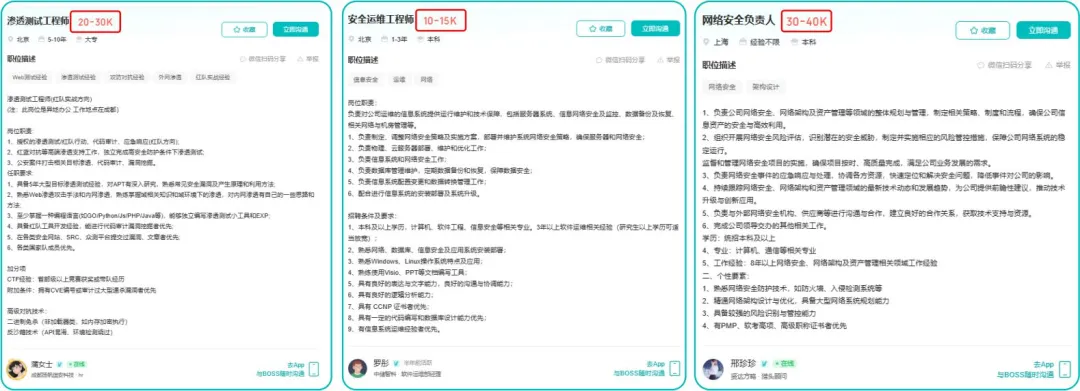
为什么我会推荐你网安是运维人员的绝佳副业&转型方向?

1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。

2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。

3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。

4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
在这里插入图片描述

运维转行学习路线

在这里插入图片描述

(一)第一阶段:网络安全筑基

1. 阶段目标

你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。

2. 学习内容

**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。

**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。

**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。

**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。

**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。

(二)第二阶段:漏洞挖掘与 SRC 漏扫实战

1. 阶段目标

这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。

熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。

2. 学习内容

信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。

漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。

工具进阶与 SRC 漏扫应用:

  • 系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;

  • 专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;

  • 实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
    SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。

恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!

如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

(三)第三阶段:渗透测试技能学习

1. 阶段目标

全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。

2. 学习内容

渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。

实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。

工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。

报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。

(四)第四阶段:企业级安全攻防(含红蓝对抗)、应急响应

1. 阶段目标

掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。

2. 学习内容

护网红蓝对抗专项:

  • 红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);

  • 红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;

  • 蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;

  • 模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
    应急响应专项:

  • 应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;

  • 实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;

  • 工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;

  • 案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
    其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。

证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。

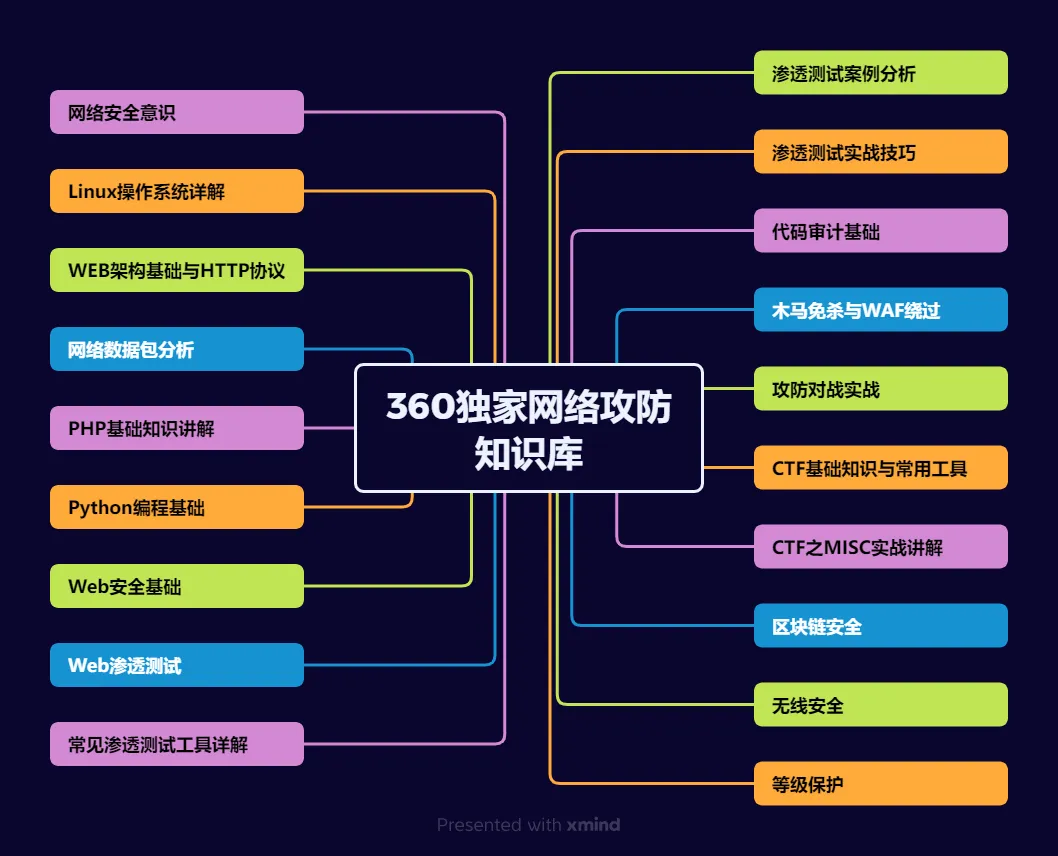
运维转行网络攻防知识库分享

网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。

但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。

如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

1、网络安全意识
在这里插入图片描述

2、Linux操作系统
在这里插入图片描述

3、WEB架构基础与HTTP协议
在这里插入图片描述

4、Web渗透测试
在这里插入图片描述

5、渗透测试案例分享
在这里插入图片描述

6、渗透测试实战技巧
在这里插入图片描述

7、攻防对战实战
在这里插入图片描述

8、CTF之MISC实战讲解
在这里插入图片描述

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

Xinlinx zynq7010国产替代 FMQL10S400 全国产化 ARM 核心板+扩展板 TES710D是一款基于FMQL10S400的全国产化核心板。该核心板将FMQL10S400(兼容FMQL20S400)的最小系统集成在了一个50*70mm的核心板上,可以作为一个核心模块,进行功能性扩展,特别是用在控制领域,可以发挥其独特的优势。该款核心板的主芯片兼容XILINX的ZYNQ7010或ZYNQ7020系列FPGA。核心板上布了DDR3SDRAM、EMMC、SPIFLASH、以太网PHY芯片等。通过两个板对板连接器实现PL端IO的扩展。... 阅读详情

相关推荐

正点原子ZYNQ7020与7010核心板对比:85K vs 28K逻辑单元,选型决策5要点

本文深度对比了正点原子ZYNQ7020与7010核心板的硬件资源、应用场景及选型策略,重点分析85K与28K逻辑单元的差异对项目开发的影响。从计算机视觉处理到工业控制系统,提供详细的性能数据和实战建议,帮助工程师根据项目需求做出科学决策,优化FPGA开发效率与成本控制。

快马扬鞭须努力! 413

zynq7020芯片手册 zynq7020clg400 pcb核心板电路图加PCB.zip

zynq7020芯片手册 zynq7020clg400 pcb核心板电路图加PCB.zip

Zynq-7020开发指南和解释

Zynq-7020开发指南和解释

m0_46566693的博客 7651

【资料分享】Xilinx Zynq-7010/7020工业核心板规格书(双核ARM Cortex-A9 + FPGA,主频766MHz)

创龙科技SOM-TLZ7x是一款基于Xilinx Zynq-7000系列XC7Z010/XC7Z020高性能低功耗处理器设计的异构多核SoC工业核心板,处理器集成PS端双核ARM Cortex-A9 + PL端Artix-7架构28nm可编程逻辑资源,通过工业级B2B连接器引出千兆网口、USB、CAN、UART等通信接口,可通过PS端加载PL端程序,且PS端和PL端可独立开发。核心板经过专业的PCB Layout和高低温测试验证,稳定可靠,可满足各种工业应用环境。

创龙,嵌入式一体化解决方案商 8139

ZYNQ FPGA入门避坑指南:如何用正点原子教程搭配低价核心板高效学习

本文为ZYNQ FPGA初学者提供了一套低成本高效学习方案。通过解耦正点原子优质教程与硬件,推荐选用ZYNQ7010核心板作为实践平台,详细阐述了硬件选择、软件环境搭建及FPGA与Linux双轨并进的学习路径,帮助开发者以最小投入掌握ZYNQ软硬协同开发的核心技能。

weixin_29195217的博客 445

不到200块!手把手教你用ZYNQ7010和AD9363攒一台自己的开源SDR硬件(附BOM清单)

本文详细介绍了如何用不到200元的预算,基于ZYNQ7010 FPGA和AD9363射频芯片打造一台功能完备的开源SDR硬件平台。从核心组件选型、PCB设计到焊接调试,提供全流程实战指南,特别适合预算有限的硬件爱好者和创客群体探索无线通信世界。

weixin_26854829的博客 484

ZYNQ 主控芯片

ZYNQ7020 核心板主控芯片采用 Xilinx 公司的 ZYNQ7000 系列的 XC7Z020,具体型号为 XC7Z020CLG400-2。ZYNQ 分为 PS(Processing System)和 PL(Programmable Logic)两部分。 PL 部分拥有 85K 个逻辑单元、4.9Mbits 的嵌入式存储资源、220 个 DSP 单元、 4 个时钟管理单元(CMT)、 16 个全局时钟网络、6 个用户 I/O BANK 和最大 253 个用户 I/O,是一款非常具有性价比的芯片。

yumuluo的博客 1万+

ZYNQ7020最小系统板:量产级硬件设计与SI/PI实战指南

ZYNQ最小系统板是嵌入式SoC开发的关键硬件载体,其本质是ARM+FPGA异构架构的工程化落地载体。设计核心在于电源完整性(PI)与信号完整性(SI)的协同优化:多路高压差、高di/dt供电需精密上电时序控制,DDR3等高速接口依赖等长布线、阻抗匹配与接地策略。技术价值体现在降低量产良率风险、缩短Linux+PL联合调试周期,并支撑边缘AI视觉等实时性敏感场景。本文聚焦ZYNQ7020这一工业级主流芯片,详解6层板叠层设计、TPS6508641电源管理、Fly-by DDR3布线及Altium Desig

weixin_29164497的博客 232

复旦微ZYNQ7020全国产替代方案设计

该核心 模 块 将FMQL20S400 (兼容FMQL10S400)的最小系统集成在了一个 50*70mm 的核心板上,可以作为一个核心模块,进行功能性扩展,特别是用在控制领域,可以发挥其独特的优势。FMQL20S400 是全可编程融合芯片,在单芯片内集成了具有丰富特点的四核处理器(PS)和可编程逻辑(PL),基于先进的 28nm 工艺,配合相应的开发软件,实现一体化软硬件平台,方便开发,节约生产成本。 晶振:PL 端支持 1 路 50MHz 时钟,PS 端支持 1 路 33.33Mhz时钟;

YEYUANGEN的专栏 1万+

ZYNQ-7020 FPGA上可直接运行的UART硬件回环工程(Vivado 2018.3完整项目)

一套开箱即用的ZYNQ-7020 FPGA UART回环验证工程,专为快速验证FPGA逻辑侧串口收发功能设计。包含顶层模块uart_loopback_top、约束文件constrs_1、IP核配置、综合与实现脚本、仿真结构(uart_loopback_top.sim)、编译缓存及日志目录,所有源码按标准Vivado结构组织在sources_1中。.xpr工程文件可直接双击打开,无需额外配置即可完成综合、实现并生成bitstream,支持一键下载到ZYNQ开发板运行。配套说明.txt提供串口测试步骤、波特率设

tree的博客 279

zynq7020芯片手册Xilinx-XCR3064XL

zynq7020芯片手册Xilinx-XCR3064XL

黑金zynq7020资料,fpga资料

打开文档为百度网盘链接,资料太大,所以上传链接,黑金zynq7020资料,fpga资料

赛灵思ZYNQ7020芯片技术手册

详细关于7020系列芯片技术手册,可以方便快速的查找所需要的技术资料,包括寄存器配置地址等信息

ZYNQ-7010矿板重生:PYNQ实现Python驱动FPGA开发

ZYNQ系列SoC是集ARM处理器与FPGA逻辑于一体的异构嵌入式平台,其核心价值在于软硬协同的可编程能力。基于Xilinx官方PYNQ框架,开发者无需掌握Verilog/VHDL即可通过Python调用FPGA硬件资源,大幅降低边缘AI、工业协议网关和实时信号处理等场景的开发门槛。ZYNQ-7010凭借28K LUTs逻辑资源、千兆以太网PHY支持及成熟Linux生态,在成本与性能间取得关键平衡,成为二手矿板改造为工业级开发平台的理想载体。本文聚焦于废弃蚂蚁S9矿板的硬件复用路径,详解从JTAG烧录、设备

weixin_34117211的博客 383

xilinx zynq 7020 芯片手册

xilinx zynq zedboard 学习资料,zedboard 开发板的学习资料

xilinx zynq-7020 官方数据手册

xilinx zynq7020 软件编程以及硬件开发官方原版最全必备资料。

ZYNQ-7010矿板改造:低成本可编程边缘计算平台实战

ZYNQ是Xilinx推出的SoC架构,融合ARM处理器与FPGA可编程逻辑,广泛应用于嵌入式AI、实时信号处理和工业协议解析等边缘计算场景。其核心价值在于软硬协同——CPU负责控制与调度,FPGA实现低延迟、高确定性的硬件加速。ZYNQ-7010作为该系列的入门级型号,虽资源精简(28K逻辑单元、双核Cortex-A9、千兆以太网硬核),但已足够支撑轻量级Linux、PYNQ框架及Jupyter交互式开发。本文聚焦于从二手蚂蚁S9矿板中复用ZYNQ-7010芯片,通过供电重构、接口补全、设备树定制与PYN

weixin_34050005的博客 443

随机森林模型及案例(Python)

1 集成模型简介 集成学习模型使用一系列弱学习器(也称为基础模型或基模型)进行学习,并将各个弱学习器的结果进行整合,从而获得比单个学习器更好的学习效果。 集成学习模型的常见算法有Bagging算法和Boosting算法两种。 Bagging算法的典型机器学习模型为随机森林模型,而Boosting算法的典型机器学习模型则为AdaBoost、GBDT、XGBoost和LightGBM模型。 1.1 Bagging算法简介 Bagging算法的原理类似投票,每个弱学习器都有一票,最终根据所有弱学习器的投

qq_42433311的博客 4万+
上一篇: 运维证书/10大IT运维证书含金量排名 ,收藏这篇就够了
下一篇: 网络运维学习路线(非常详细)零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值