2025版最新CTF常用工具汇总(非常详细)零基础入门到精通,收藏这篇就够了

CTF工具使用汇总 做题很多的时候都会用到工具,我现在也来简单汇总一下我现在用到过的工具,很多都可以在github或者CTFHUB上直接下载到。 阅读详情

做题很多的时候都会用到工具,我现在也来简单汇总一下我现在用到过的工具,很多都可以在github或者CTFHUB上直接下载到。

WEB

burpsuit

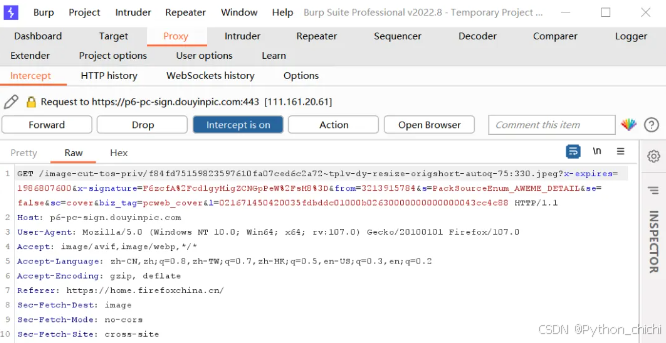
用到最多的工具了吧,抓包,重发,爆破等等功能。bp是用于攻击web 应用程序的集成平台。它包含了许多工具,并为这些工具设计了许多接口,以促进加快攻击应用程序的过程。它有多个模块,初次使用需要先设置好代理和证书,详细的安装和使用教程可以自己百度。
在这里插入图片描述
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

信息收集

dirsreach

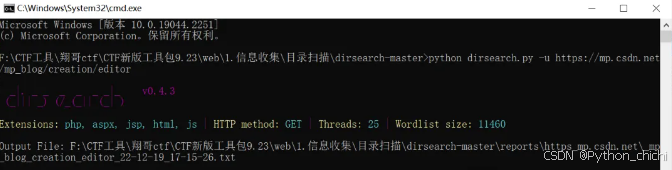
dirsearch是一个python开发的目录扫描工具,目的就是扫描网站的敏感文件和目录找到信息泄露的的点进行进一步渗透。从github上就可以下载到,其运行命令是类似这样的(可以在readme.md中查看详细用法或者直接-h):
在这里插入图片描述

御剑

这是我用的御剑(咱也不知道为啥为什么是想念初恋珍藏版),要进行信息搜集可以输入要进行扫描的域名,根据网站的情况设置线程(有些网站可能会限制同一时间内的请求数量),同时也可以选择扫描的文件类型(这个一般时间较长,我比较常用dirsearch):
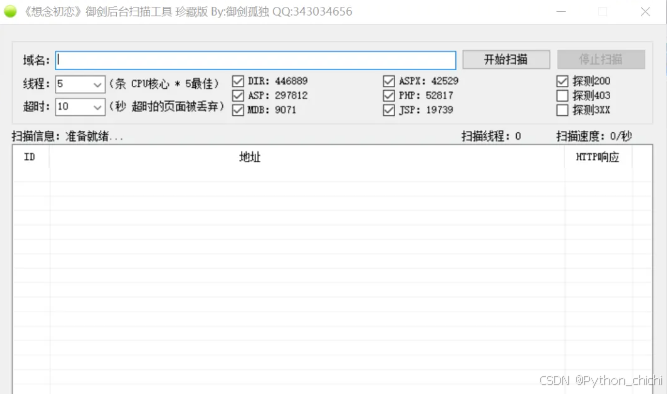
在这里插入图片描述

webshell后门管理工具

蚁剑(AntSword)

目前这个是我使用比较多的,其他几个都没怎么用过,下面这几个管理工具都是在github中可以直接下载到的。首先这个是封面(节日期间的封面还挺应景儿):

里面就是已经添加的一些后门连接:
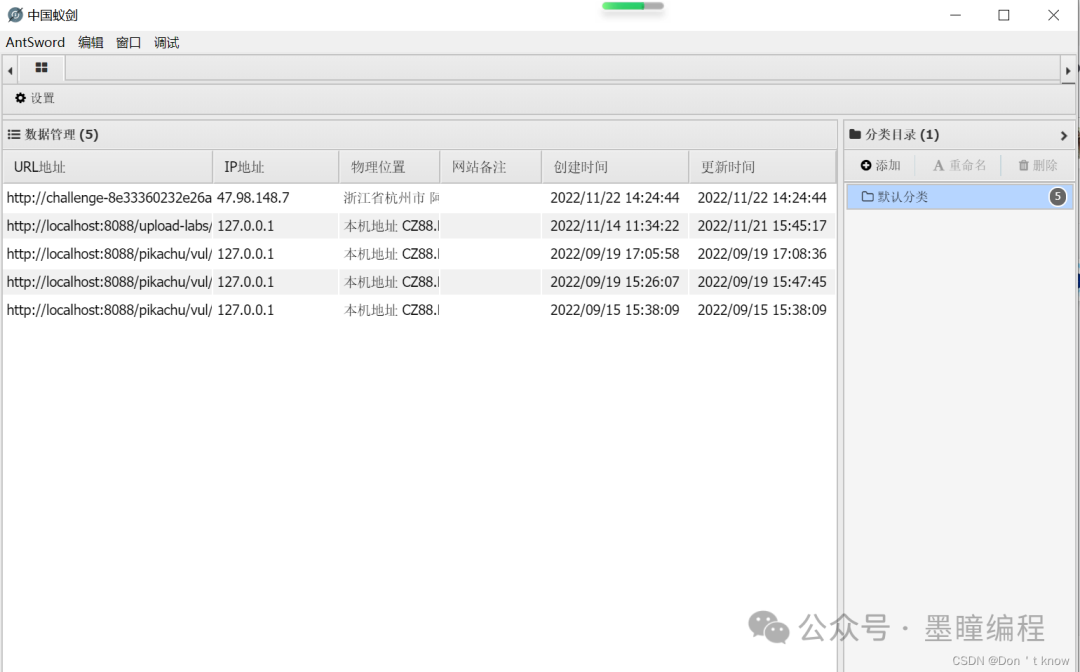
要添加后门连接可以右键添加数据,然后url就是到我们植入的后门文件,连接密码一般情况下都是一句话木马里传入的变量,编码看情况进行选择:
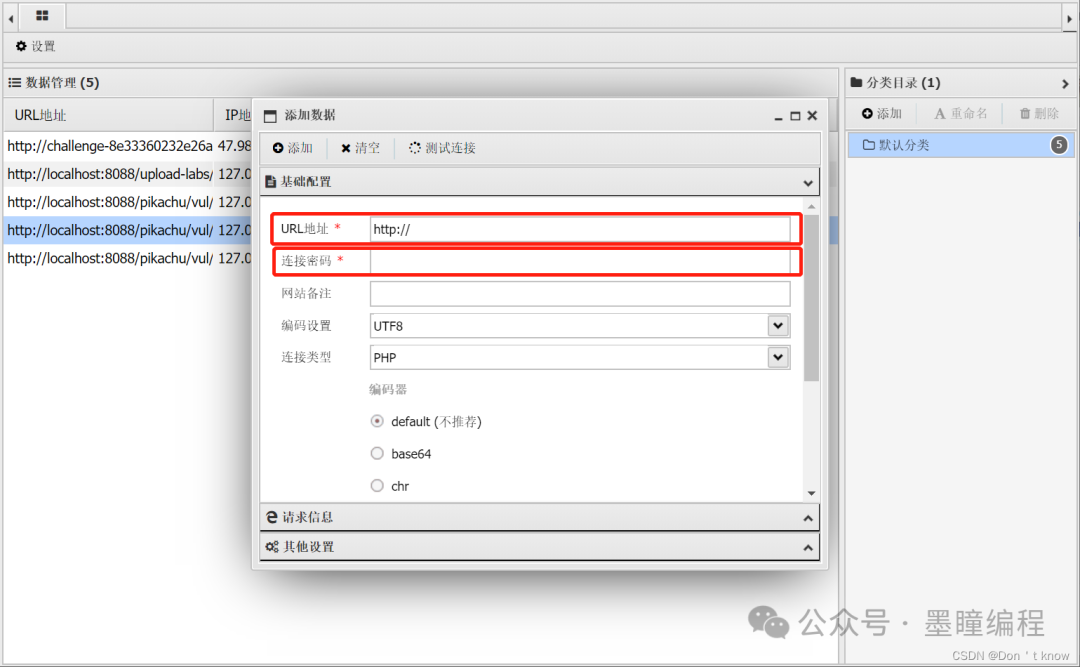
设置好以后可以点击测试连接,连接成功之后就可以进行保存了。之后双击添加好的链接后会拿到网站的权限,可以用图形化的界面显示目录,
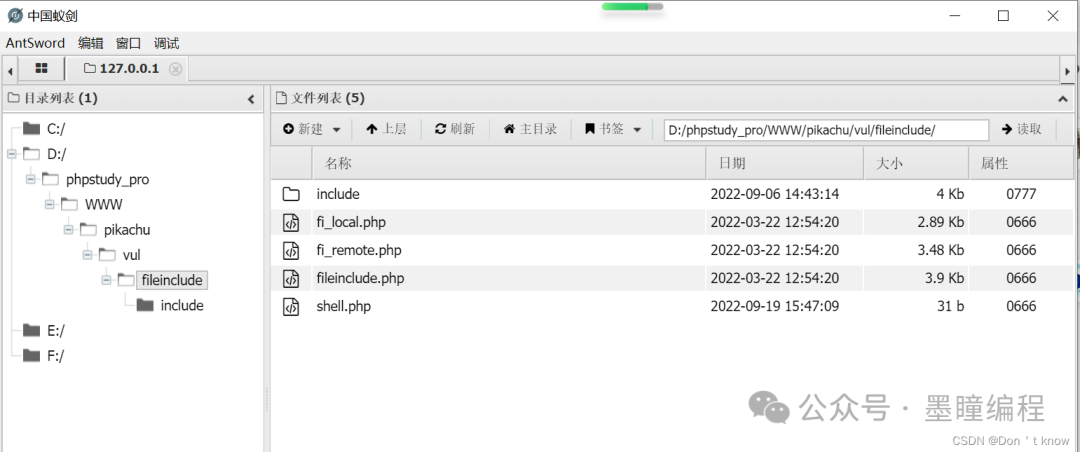
也可以右键选择虚拟终端进行命令行上的操作:
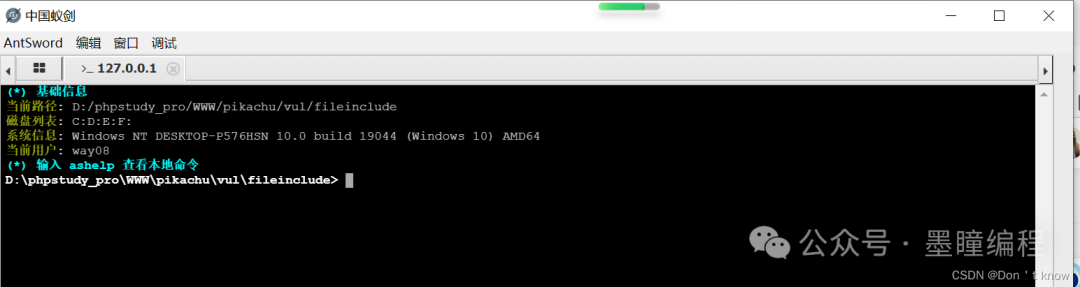
冰蝎(Behinder)

冰蝎是一款目前比较流行的Webshell管理工具,在2020年更新的3.0版本中去除了动态密钥协商机制,采用预共享密钥,载荷全程无明文。因其优秀的加密传输特性,被攻击者广泛采用。冰蝎相较其它Webshell管理工具,具备如下优点:支持跨平台运行、多采用加密传输、版本更新频繁等。目前冰蝎已更新到v3.0 beta7,新版本增加了Java内存马注入、支持多种Web容器、反向DMZ等功能。

哥斯拉(Godzilla)

哥斯拉是一款比较新的Webshell管理工具,哥斯拉号称全部类型的shell均可绕过市面所有静态查杀、流量加密可绕过市面全部WAF,且自带众多插件。支持对载荷进行AES等各种加密,支持自定义Http头,支持内存shell,提供丰富的Webshell功能。

CobaltStrike(CS)

CobaltStrike,是著名的渗透测试平台,简称CS。支持多种协议的受控主机上线方式,集成了提权、凭据获取、端口扫描、OFFICE攻击、钓鱼等多种功能。他分为团队服务器(team server)和客户端(client);Team Server用于存储搜集各种数据、管理日志等。client用于进行具体的针对被攻击者的一些攻击操作。Client端可以有多个且可以同时登录,Beacon 是CobaltStrike 的 payload,常用的通信方式有HTTP、HTTPS和DNS隧道,除了DNS隧道,其他通信方式的回联端口均可自行设定。

webshell查杀

D盾(D_Safe)

D盾是一款专为IIS设计的一个主动防御的保护软件,以内外保护的方式防止网站和服务器被入侵。它可以指定某一文件夹,也可以针对整个网站,整个盘进行查杀:
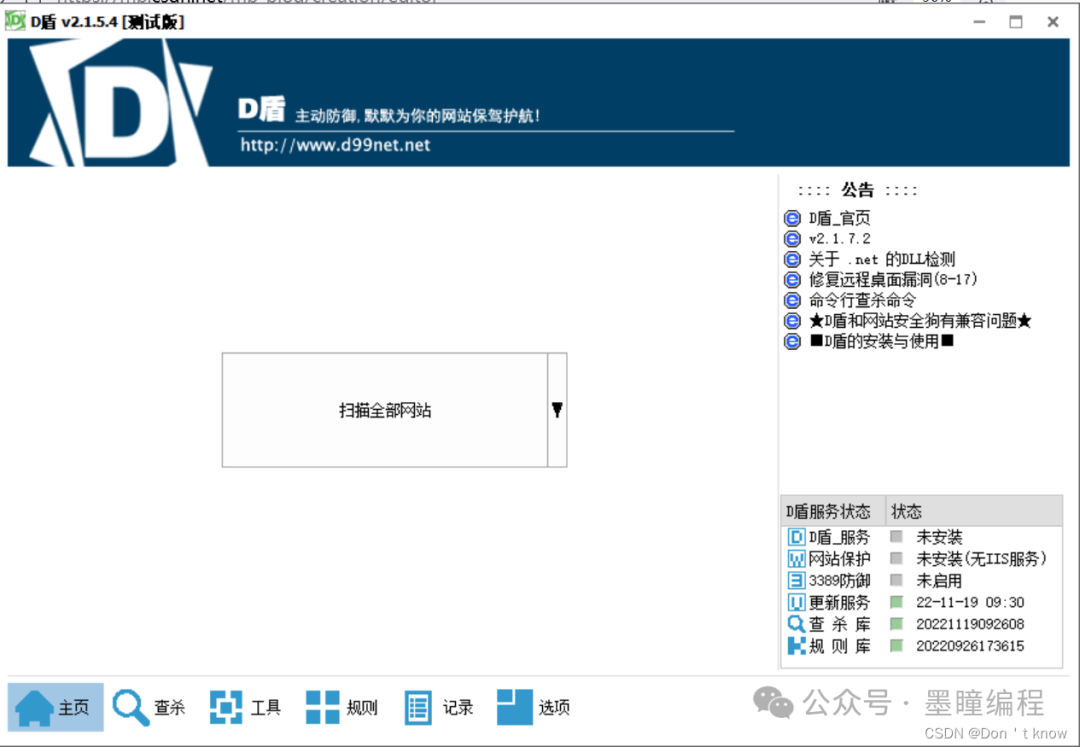
二、比赛中工具的重要性

有参加过CTF比赛的小伙伴们都知道,在比赛中分秒必争,却又毫无头绪的时候,一款合适的工具往往能直接决定比赛的成绩。

对很多初次接触CTF的小伙伴们就更是这样。题目本身就有难度,如果我们连基础工具都没有,那第一步找问题点都会很困难,就更不要提解题了。

本文就给大家介绍几款CTF比赛中常用的工具,

文中介绍的所有工具,均在压缩包中,结合本文更便于大家下载使用,快速上手。
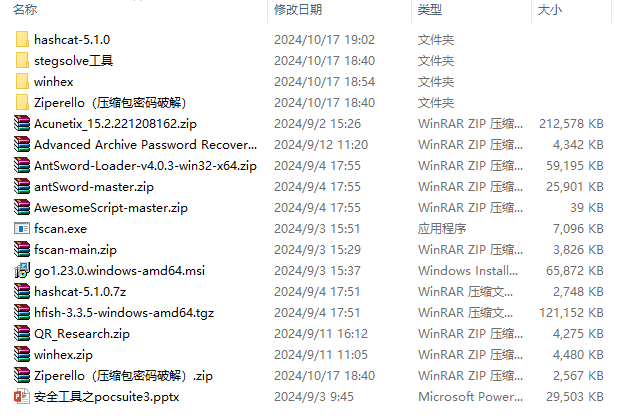
文中介绍的都是`常用且基础的工具` ,也许你还有更好更强大的工具,不妨分享出来,共同学习进步。但比赛前,各位同学电脑上还没有本文介绍的基础工具,那还是草率了些,哈哈。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

三、常用MISC(杂项)工具

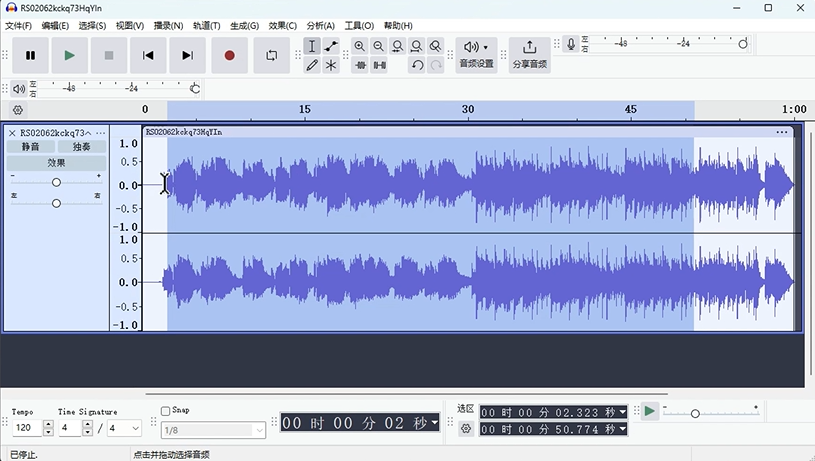
1. Audacity (提取莫斯密码辅助工具)

题目中遇到音频文件,听到长短不一的声音,往往就是摩斯密码题了,你还傻傻靠自己耳朵听几长几短吗?别做梦了,你不是间谍,搞不定的。仅需将文件拖进这个软件,如下图,一目了然。
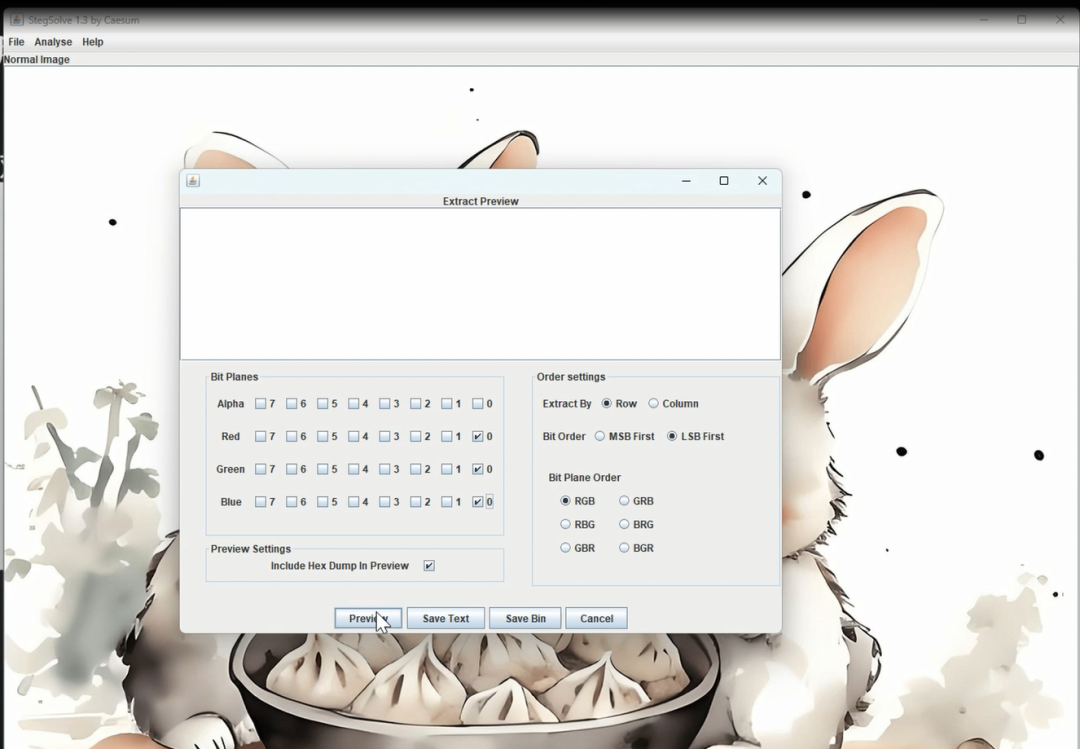
2. stegsolve (图片隐写分析工具)

此款软件,非常常用,需要的话,可以直接找我领取,我都为大家整理和下载好了,并提供了视频教学如何使用。
简单介绍就是:选中可疑图片打开。利用四个功能,查看图片中隐藏的各种信息。
打开可疑动图
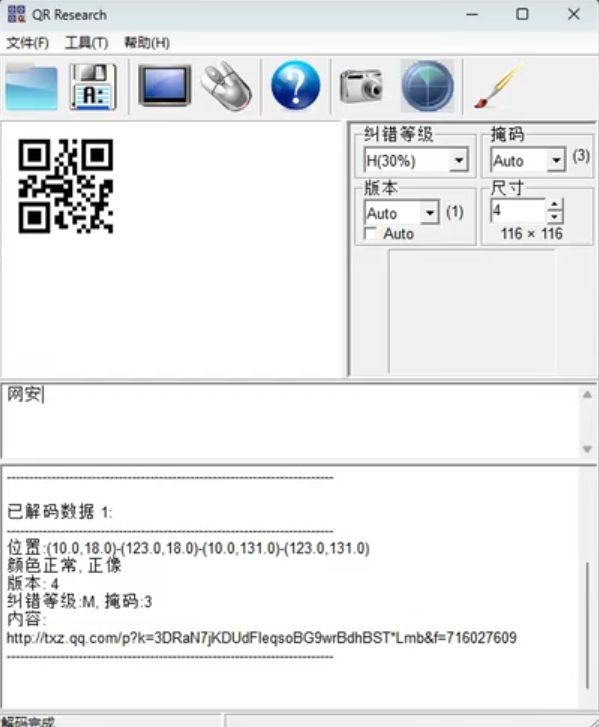
3. QR_Research (二维码工具)

查找二维码信息的工具,选取工具中截图查看二维码
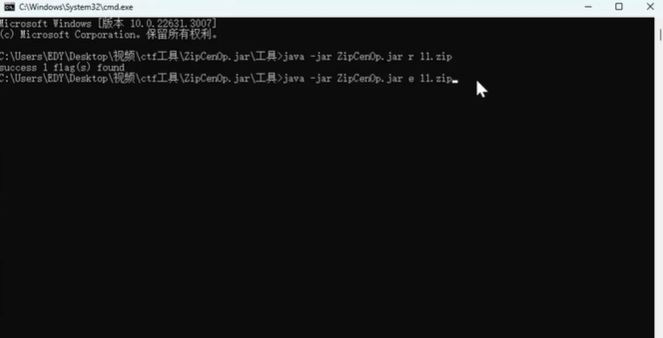
4. ZipCenOp.jar(验证是否为伪加密工具)

有些压缩包是伪加密的。表现形式是压缩包需要解压密码,但是破解工具又找不到密码。如果是伪加密,其实只要修改hex文件中某位为偶数,即可无密码打开。具体原理可以自行搜索。(如何修改详见下文Winhex工具的介绍)
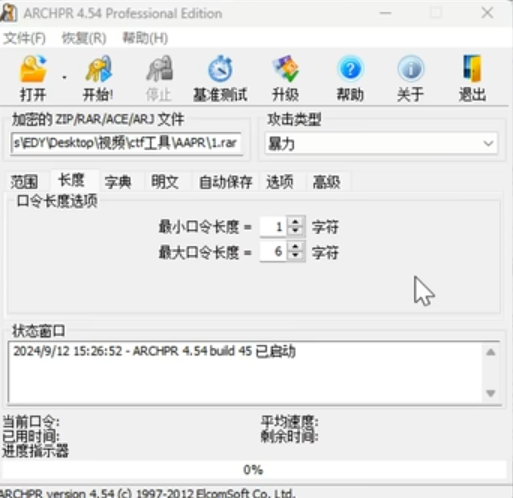
5. AAPR(rar密码破解工具)

rar压缩包是加密的打不开,不要紧,使用此工具,轻松破解
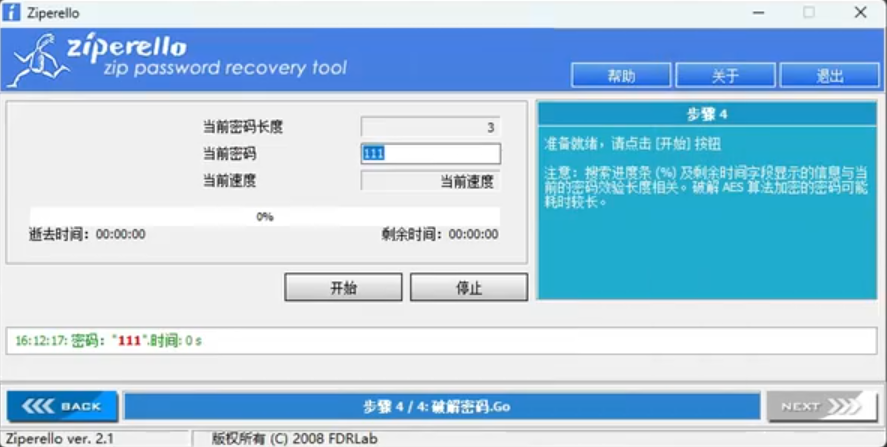
6. Ziperello(zip密码破解工具)

使用方式与上面的软件类似,不过这个速度更快,接近准工业级的破解速度了,非常惊人。
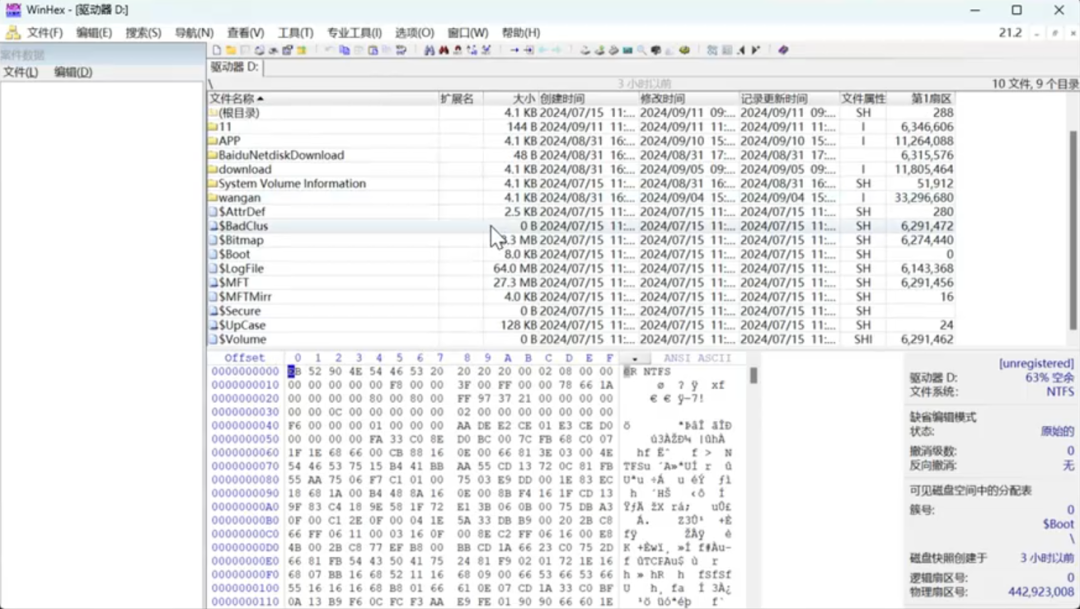
7.Winhex(程序查看调试工具)

使用很简单,将文件拖进winhex即可。如上题,将伪加密压缩包拖进这个文件,修改hex(奇数改为偶数即可),破解加密防护。
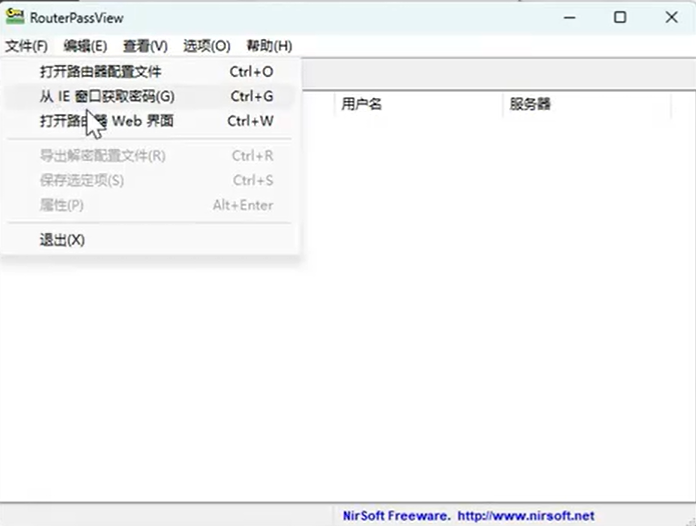
8. RouterPassView(路由器配置查看工具)

千辛万苦搞到些路由器、交换机的配置文件,可要么打不开,要么是乱码。不妨试试这款专门查看某些品牌路由器配置文件的工具。见下图,一目了然:
四、常用REVERSE(逆向)工具

REVERSE(逆向)是一个天坑,本文不涉及原理详解,仅介绍软件和一些的基本操作。否则就算写一个系列都不够。

拿到REVERSE(逆向)题目,不要紧,按套路来:

首选使用工具exeinfoPe判断需破解程序是否有壳,32位还是64位

如要脱壳,可使用kali 自带命令 upx -d filename

再打开对应32位或64位的IDA PRO

后续看各位逆向功力和运气了。

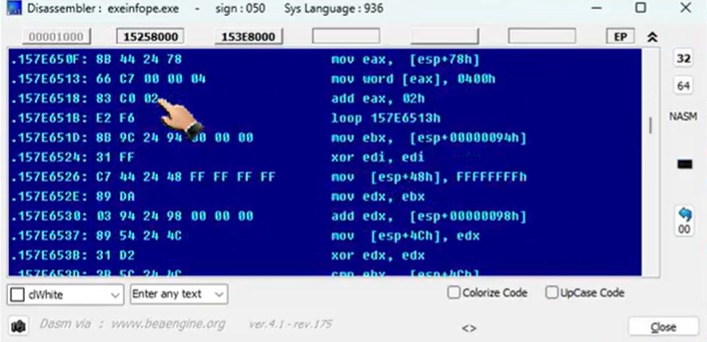
1. ExeinfoPe (判断软件版本和是否有壳)

判断两点,显示简洁,一目了然

1、32位还是64位软件

2、是否有壳。
2. IDA64位

如文件是64位哈,那就要用64位IDA打开。

  • IDA中按shift+F12,进入Strings window窗口查看敏感字符串
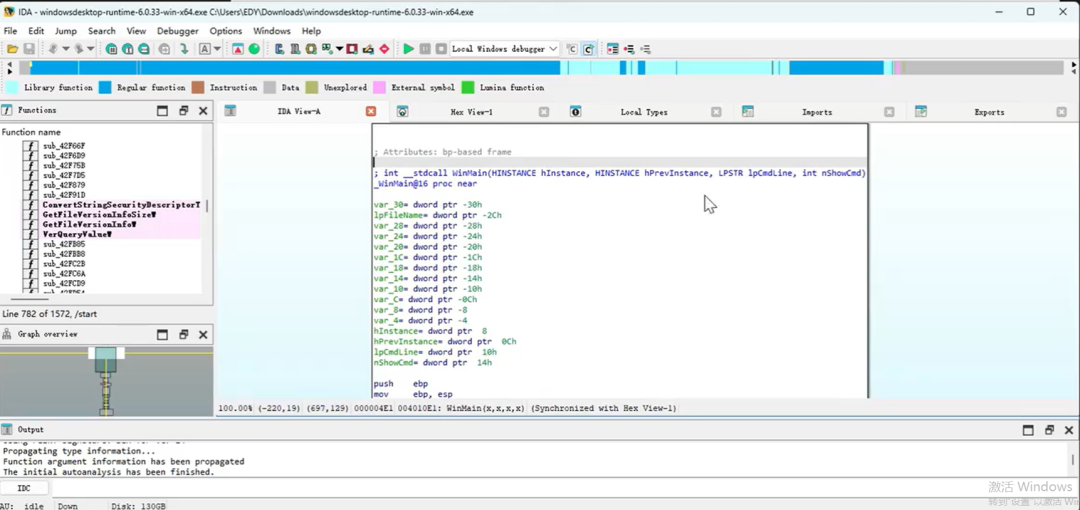
  • 对疑似敏感字符串双击进去,进入另一个页面,在那一行右键List cross references to,然后点击ok。

  • 按下F5,变成伪代码,然后看大家功力了…

  • 32位IDA操作也相同。

  • 3. IDA32位
  • 操作与上述相同,不再赘述。无论是32位还是64位IDA软件都集成了伪代码功能,可放心使用。

五、ctf常用扫描字典

这个字典非常小,关键是比赛中没有大量时间用在扫描上,所以力求短小精悍,准确率高,目前只收录了247个路径或文件,全是历次比赛题目中出现过的路径`,供参考吧,可根据自己的实际情况往里面不断添加。

网络安全学习包

关于我

有不少阅读过我文章的伙伴都知道,笔者曾就职于某大厂安全联合实验室。从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

282G《网络安全/黑客技术入门学习大礼包》,可以扫描下方二维码免费领取!
1.成长路线图&学习规划

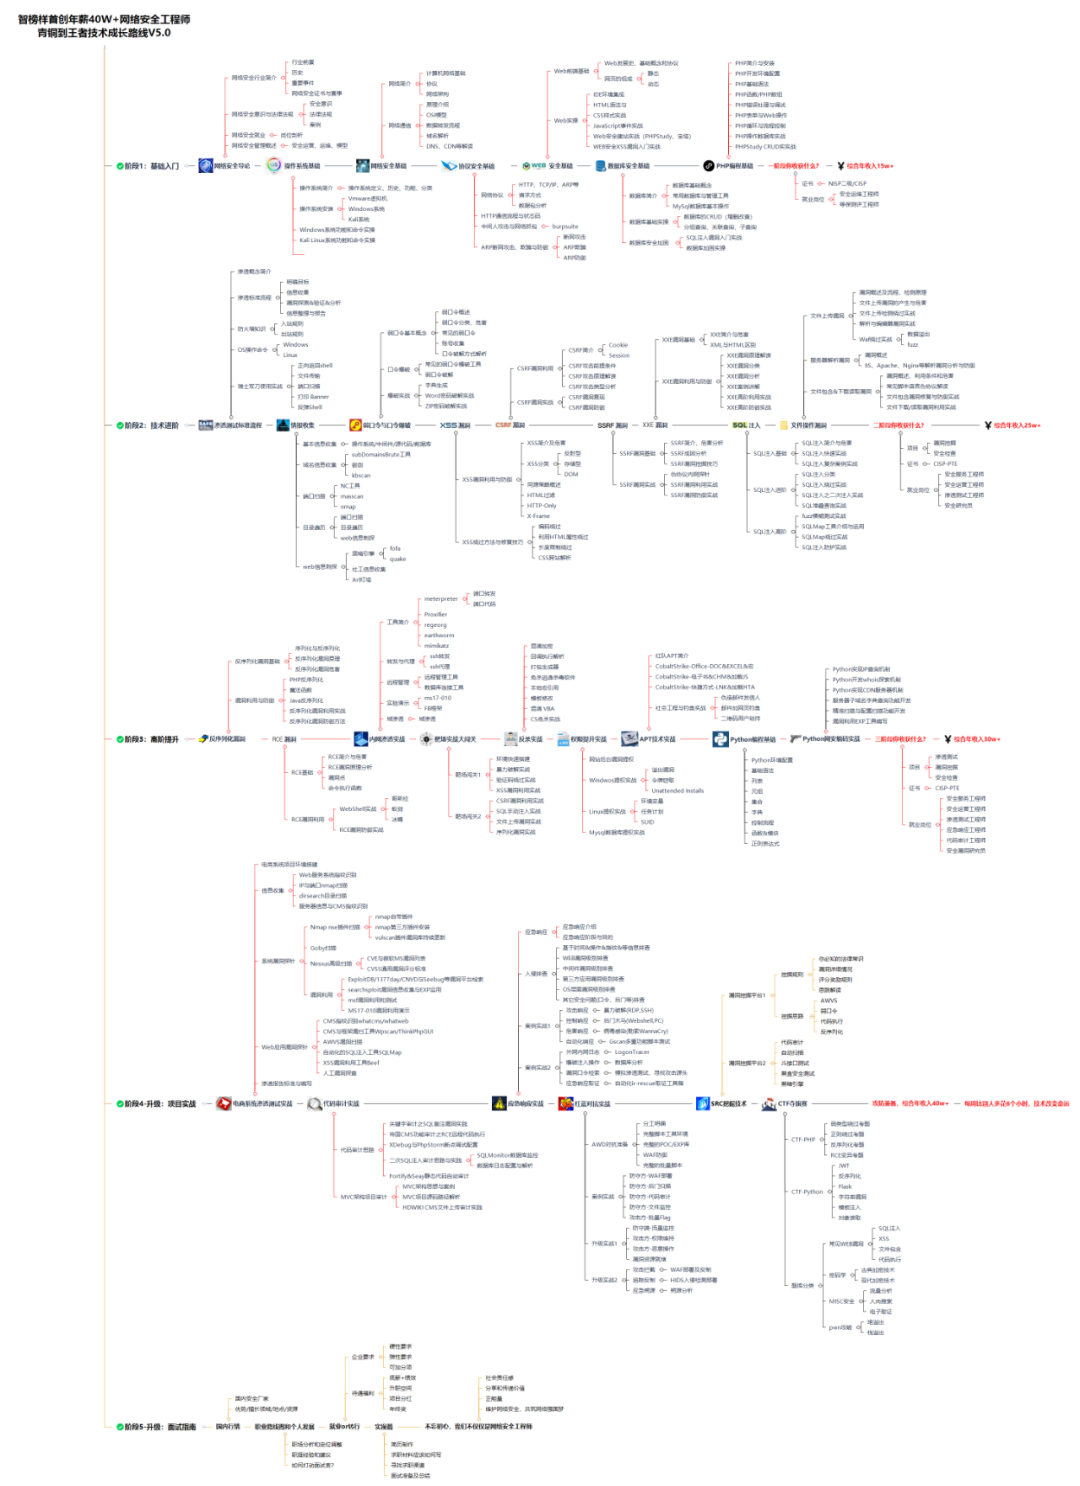
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

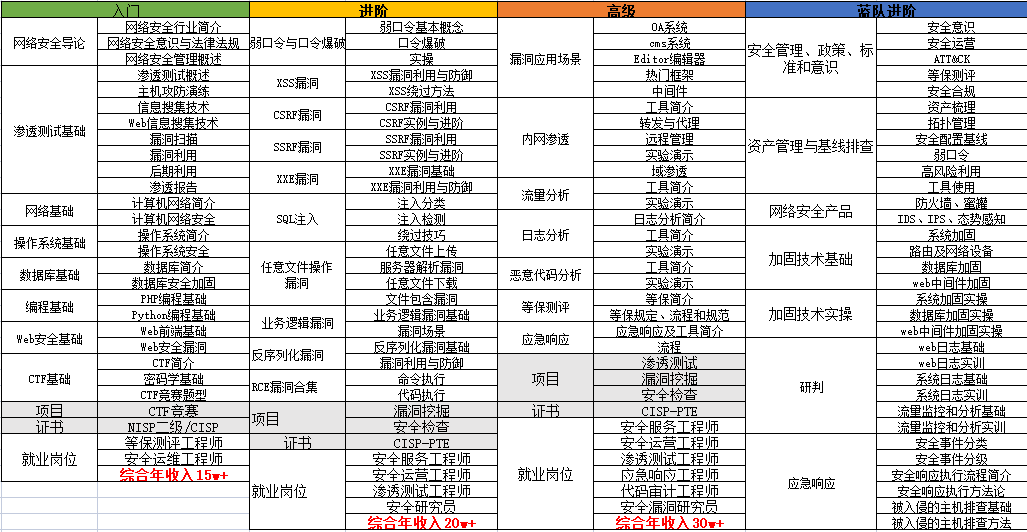
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
2.视频教程

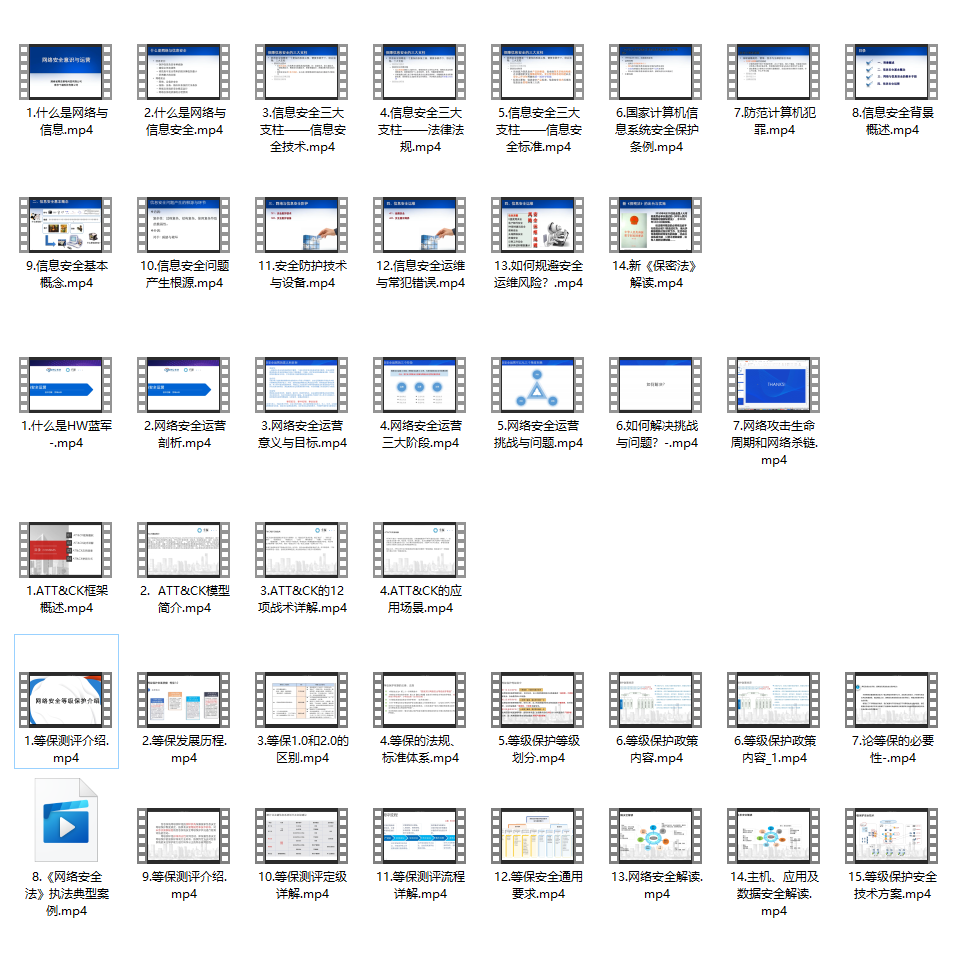
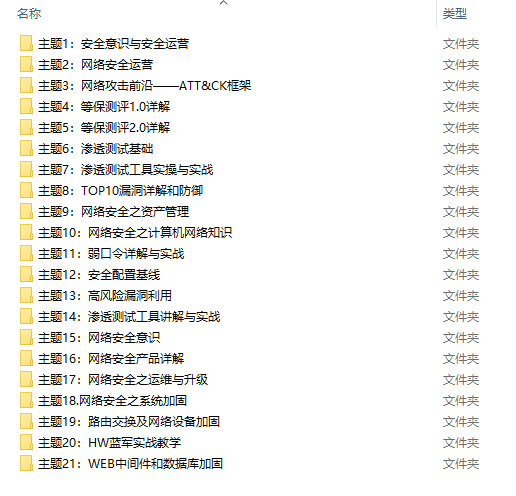
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~
朋友们需要全套共282G的《网络安全/黑客技术入门学习大礼包》,可以扫描下方二维码免费领取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

脚本

很多情况下都需要用到一些脚本,有的是其他人已经写好可以重复用的,有的需要自己根据情况进行更改或重新编写。我主要用到的一些就是关于计算crc和生成cookie的脚本(想了想还是不放了,感觉没什么用,遇到具体的题时在放比较好的)。

渗透

渗透还会用到很多工具,MSF,nmap,九头蛇等等,之后再补充吧。

网络安全CTF工具合集 各种在线工具以及工具整合 阅读详情

相关推荐

ctf工具整理-持续更新

声明:作者整理的ctf工具仅为学习,如有侵权请联系作者删除博文,谢谢! 目录 1. 通用工具 2. web工具 3. 离线解码工具 4. 在线解码工具 5. 杂项工具 6. 逆向工具 1. 通用工具 1.1 网络抓包工具:Wireshark 1.2 攻击web 应用程序的集成平台:BurpUnlimited 2. web工具 2.1 后台扫描工具:御剑后台扫描珍藏版 2.2 浏览器插件:HackBar 用来进行sql注入以及xss测试或进行各种编码功能 2.3 目录/文件和DNS爆破.

dark的博客 1万+

CTF比赛必备常用工具(附下载方式)

在解题模式CTF赛制中,参赛队伍可以通过互联网或者现场网络参与,这种模式的CTF竞赛与ACM编程竞赛、信息学奥赛比较类似,以解决网络安全技术挑战题目的分值和时间来排名,通常用于在线选拔赛。主要包括六大类:PWN、CRYPTO(解密)、REVERSE(逆向)、WEB、MISC(杂项)其中,REVERSE(逆向)和MISC(杂项),在比赛中要使用大量的辅助工具,才能快速解题。本文章也主要聚焦这两类赛题的工具。

Karka_的博客 7625

使用Avalonia跨Linux平台

Avalonia类似使用WPF的技术方法来开发,所以,需要会使用WPF,其中的一些语法和写法与WPF有所区别,但是他们相差不大,会WPF的话,基本上可以看看文档后,完全掌握Avalonia的使用,从而达到跨平台开发的任务。其实写法有些不一样,可以参考官网的说明,进行修改。2. 安装完成后,重启VS2022,我们可以看到1和2,其中1是使用MVVM模式开发,2是普通模式开发,我们选择2,建立项目。9.直接双击粉红色的文件,进行安装,输入密码,但是美中不足的是,好像没有图标,图标似乎需要单独去设置。

故里2130 1万+

2025最新CTF知识点网址汇总大全,零基础入门到精通,收藏这篇就够了

全网最全CTF资源导航站🔥从入门到进阶,看这篇就够了经常会有粉丝朋友后台私信评论留言想要CTF相关资料,大白也深知大家想在CTF大赛中叱咤风云却苦于找不到优质资源?别担心!

ewii12567的博客 1717

深入理解搜索引擎——搜索评价指标

    搜索引擎,在做好query理解、索引召回以及排序模型之后,就能直接推上线了吗?答案是否定的,还需对其性能和质量进行评测。性能无非是对时间和空间的运行效率作评测,不细讲,今天讲讲搜索引擎的质量评测。通过质量评测,可根据评测结果不断的进行改进和研究,也可以验证搜索引擎在真实环境中运行时的实际效果。因此,搜索引擎的质量评测对于整个系统的研制和发展是至关重要的。     那么有哪些指标可以评估搜索引擎的结果质量呢?最广为人知的

我是药老的博客 4485

构建多节点AI代理网络:OpenClaw协同框架与实战部署指南

在分布式系统与AI代理技术领域,多节点协同是提升智能体能力与扩展性的核心挑战。其原理在于通过设计清晰的通信协议与数据同步机制,使分散的智能体能够共享状态、知识与技能,从而实现1+1>2的群体智能。这一技术价值在于突破了单点AI的能力上限,为构建复杂、鲁棒且可扩展的自动化系统提供了基础。典型的应用场景包括跨设备任务编排、企业级工作流自动化以及大规模AI代理集群的管理。本文聚焦于OpenClaw这一开源AI代理框架,深入探讨如何利用模块化设计(如网状网络与任务控制中心)实现记忆共享与统一调度,解决多网关协同中的

weixin_42521032的博客 298

【2025版】最新免费练习黑客技术的网站整理大全(非常详细)零基础入门到精通,收藏这篇就够了

什么?CTF(Capture The Flag)中文翻译就是夺旗比赛,这是网络安全领域技术人员之间进行技术竞技的一种比赛形式。比赛通过技术问题闯关形式,获取题目的Flag,从而获得分值。技术面涉及编程开发、程序逆向分析、破解、漏洞攻击、网络渗透、加解密等方面。CTF起源于1996年DEFCON全球黑客大会,发展至今,已经成为全球范围网络安全圈流行的竞赛形式。注意,CTF不是一个比赛的名字,而是一种比赛的形式。全世界每年都会展开非常多大大小小的CTF比赛。

Javachichi的博客 2761

高效静音黑科技 —— 单相直流无刷电机驱动器

然而,传统的BLDC电机驱动通常依赖于三相架构,电路复杂,成本高昂,且在低功率应用中显得有些“大材小用”。单相直流无刷电机驱动器作为一项高效、静音、经济的技术,正逐渐改变着各个领域的电机驱动方式。其精巧的控制策略、显著的优势以及广阔的应用前景,都预示着这项技术将在未来扮演越来越重要的角色。它相较于传统的三相驱动,显著简化了电路结构,降低了成本,尤其适用于低功率、对静音要求极高的应用场景。通过这些模块的协同工作,单相直流无刷电机驱动器能够实现对电机速度、扭矩的精确控制,并最大程度地降低噪声和振动。

wen8789的博客 1764

20个渗透CTF练习平台资源(2025)零基础入门到精通,收藏这篇就够了!

持续学习和实践,是每位安全从业者,尤其是红队成员,保持竞争力的关键。CTF (Capture The Flag,夺旗赛) 和渗透测试练习平台,为我们提供了磨练技能的绝佳环境。紧接上次的)文章,大家反响十分热烈,所以我再次为大家搜集一批免费渗透测试/CTF 练习平台,本次的练习资源有部分倾向于初学者(如:专为linux命令行设计的,入门级的 CTF 挑战的等)。(https://hackaflag.com.br) - 巴西的 CTF 平台,提供各种 CTF 挑战和练习,但内容以葡萄牙语为主。

2401_84215240的博客 2159

企业微信群机器人Webhook配置全攻略:从创建到发送消息的完整流程

本文详细介绍了企业微信群机器人Webhook的配置流程,从创建机器人到获取Webhook地址,再到发送各类消息的完整步骤。通过Python代码示例展示了文本、Markdown等消息类型的发送方法,并提供了性能优化建议和常见问题排查技巧,帮助企业高效实现自动化消息推送。

weixin_29208327的博客 6835

windows下使用Nginx搭建Rtmp流媒体服务器,实现视频直播功能

一、环境介绍 操作系统:win10 64位系统 Linux下搭建Nginx搭建Rtmp流媒体服务器方法请看这里:https://blog.youkuaiyun.com/xiaolong1126626497/article/details/105378894 二、流媒体服务器介绍 流媒体服务器的主要功能是以流式协议(RTP/RTSP、MMS、RTMP等)将视频文件传输到客户端,供用户在线观看;也可从视频采集、压缩软件接收实时视频流,再以流式协议直播给客户端。 nginx服务器是开源的高性能的http服务器,反向

1万+

【2025版】最新大学生如何参加CTF?零基础如何入门?收藏这篇就够了

前言最近很多朋友在后台私信我,问应该怎么入门CTF。个人认为入门CTF之前大家应该先了解到底什么是CTF,而你学CTF目的又到底是什么;其次便是最好具备相应的编程能力,若是完全不具备这些能力极有可能直接被劝退。毕竟比赛的时候动不动写个脚本,搞个审计的。废话结束,对于CTF入门现在坏境比15 16年我刚接触时好太多了,当年各类资源少的可怜,SQL注入绕WAF已经算是难题了。而目前国内的氛国明显好太多了,涌现出了大量优秀的平台。作为初学者往往会遇到-一个很头键的问题:该学哪个方向。

jennycisp的博客 2280

TBOX电源方案的详细讲解与分析

输入保护电路是确保车载电子系统稳定性的关键。通过合理选择TVS二极管、保险丝和浪涌抑制器等元器件,能够有效防止来自电源系统的瞬态过电压、浪涌和过流问题,保护后续电路免受损害。针对不同的电源环境和应用场景,可以通过提升功率、优化热管理以及选择高效元器件来进一步提高系统的保护能力和可靠性。

weixin_43199439的博客 1075

2025版最新网络安全工程师必读的100本书籍(非常详细),零基础入门到精通,收藏这篇就够了

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。木马免杀问题与防御********必知必会。

Javachichi的博客 1690

手把手教你学Simulink——基于Simulink的Boost变换器电流模式控制(峰值电流控制)建模示例

本文详细介绍了基于Simulink的Boost变换器峰值电流模式控制建模方法。首先分析了Boost变换器在CCM模式下的工作原理及电流控制优势,重点阐述了斜坡补偿的必要性。通过分步指导搭建Simulink模型,包括主电路、电流采样、RS触发器和电压外环PI控制器等核心模块。仿真验证了系统在启动、负载突变和输入电压跌落等工况下的优异性能,输出电压稳定在48V±0.5V。文章还总结了工程实践要点,并提出了数字实现等扩展方向。该建模方法为电力电子高级控制策略的工程验证提供了有效途径。

MHD0815的博客 249

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

2025版最新CTF入门基础知识总结(非常详细)零基础入门到精通,收藏这篇就够了

CTF,中文一般译作夺旗赛,是网络安全技术人员之间进行技术竞技的一种比赛形式。它起源于1996年的DEFCON全球黑客大会,旨在以更安全、更文明的方式展示黑客技术,推动网络安全领域的发展。如今,CTF已经成为全球网络安全圈流行的竞赛形式,吸引了无数网络安全爱好者参与其中。**一、CTF简介与入门准备**在网络安全领域,CTF不仅是一种竞赛形式,更是一种技能的展示和锻炼。对于初学者来说,了解CTF的基本概念、竞赛模式和题型特点至关重要。

Cairo_A的博客 858

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

2025版最新CTF选手必藏的50个实战解题思路,零基础入门到精通,收藏这篇就够了

CTF竞赛的核心在于快速拆解问题并利用工具链协作,其逻辑分为三部分:Web安全、逆向工程与PWN、密码学与隐写术。Web安全涉及SQL注入绕过、SSTI模板注入、文件包含等15种攻击手法;逆向工程包括函数定位、栈溢出、ROP链构造等12种技术;密码学则涵盖RSA攻击、哈希扩展、隐写术等13种方法。整体策略强调先广度后深度,通过分治拆解复杂任务,结合模式化思维高效解题。

QIANDXX的博客 1031

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

2025版最新如何快速入门CTF?零基础入门到精通,收藏这篇就够了

CTF(Capture The Flag)中文一般译作夺旗赛,在网络安全领域中指的是网络安全技术人员之间进行技术竞技的一种比赛形式。CTF起源于1996年DEFCON全球黑客大会,以代替之前黑客们通过互相发起真实攻击进行技术比拼的方式。发展至今,已经成为全球范围网络安全圈流行的竞赛形式,而DEFCON作为CTF赛制的发源地,DEFCON CTF也成为了目前全球最高技术水平和影响力的CTF竞赛,类似于CTF赛场中的“世界杯”。攻防模式常见于线下决赛。

Javachichi的博客 1059

【2025版】最新渗透测试CTF-流量分析,从零基础到精通,收藏这篇就够了!

tcp 连接,再是 FTP 传输,应该是一个在传输某些文档的流量包,推测 flag 应该 和传输的文档有关。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」流量包为多个带range头部发送的http报文,所以都是部分回显,把所有的部分回显按照时间顺序拼接即可。分别打开这几个文件,拼接里面的内容就是最终的flag ,结果为flag{17uaji1l}下载附件,解压后是个流量包,直接 Wireshark 打开,查找 flag 无果。

Libra1313的博客 1971
上一篇: 一个漏洞奖励2w,网安副业挖漏洞太香了!(非常详细)零基础入门到精通,收藏这篇就够了
下一篇: AI 浪潮下,人工智能为世界青年就业带来哪些机遇和挑战(非常详细)从零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值