挖漏洞赚钱,白帽子黑客到底有多赚钱?(非常详细)从零基础到精通,收藏这一篇就够了

漏洞扫描工具之nessus Nessus号称是世界上最流行的漏洞扫描程序,全世界有超过75000个组织在使用它。该工具提供完整的电脑漏洞扫描服务,并随时更新其漏洞数据库。Nessus不同于传统的漏洞扫描软件,Nessus可同时在本机或远端上遥控,进行系统的漏洞分析扫描。Nessus也是渗透测试重要工具之一。所以,本章将介绍安装、配置并启动Nessus。 阅读详情

近年来,由于技术发展和国家支持,信息安全行业正处于一个发展迅猛的时期。有越来越多有技术、有想法的白帽子参与到维护互联网安全的行动中去。

大数据时代,信息安全的使命更值得我们深思和探讨。

不掌握一门安全技术,不会 Web 攻防,还配拥有13.2W的月薪吗?接下来老司机发车,带你走向 Web 安全之路。


为什么选择 Web 安全

Web 安全作为一个独立的工种出现的时间并不长,且在早些时候国家对于网络安全的扶持力度没有现在那么大,行业内从业人员数量并不多。

随着政府和企业对于用户数据安全和业务安全越来越重视,Web 安全岗位人才需求量越来越大,企业都迫切地需要高质量高水平的 Web 安全研究人员,其薪资也是水涨船高。

目前信息安全从业人员招聘薪资普遍在15k以上****:

数据来源于Boss直聘


白帽子的经济来源

Web 安全研究不同于传统岗位,它的灵活性较高。

白帽子既可以选择一家公司从事专职信息安全研究工作,也可以选择自由职业,给一些 SRC 或漏洞接收平台提交漏洞,获取奖金:

图源:蚂蚁金服SRC公众号

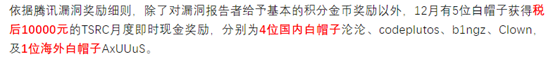
腾讯安全应急响应中心TSRC每个月都会额外奖励阅读排名较高的白帽子。
图源:腾讯SRC公众号

oppoSRC对于提交严重漏洞的白帽子额外获得3.5W,作为季度总结奖励。

图源:oppo SRC公众号


挖漏洞需要掌握的基础知识

首先说说基础理论知识:

1.计算机组成原理、计算机网络、计算机体系结构、计算机操作系统,密码学,多媒体技术等等。这些都需要掌握总之一句话就是大学计算机的基础课程。

2.编程: HTML、CSS、JavaScript、 PHP、 Java、 Python、 sql、 C、C++、 shell,汇编、nosql. powershell等等常见的语言基础都需要掌握,至少要熟练使用Python和sq|,这些语言都要学习两周到两三个月吧!

3.漏洞方面,漏洞分很多种,根据不同的标准也会有交叉,黑客要掌握大部分漏洞的形成原理,检测方法,利用方法,修复方法,常见的网站漏洞有sq|注入,XSS, 文件包含,目录遍历,文件上传,信息泄露,CSRF, 账号爆破,各种越权等等,常见的二进制漏洞有缓冲区溢出,堆溢出,整形溢出,格式化字符串等等,分析的时候还要绕过操作系统的保护机制。

协议的话也是存在漏洞的,比如TCP、UDP什么的拒绝服务,DNS劫持,ARP欺骗等等, 现在工控、物联网、AI什么的也都有各种各样的漏洞。

4.需要掌握的工具,工具太多, 基本上目前主流的客工具都要熟练使用,应该有几十种吧。上文已经详细阐述,这里就不赘述了。

网络安全全套工具安装包,我已经打包好了,需要的小伙伴扫描下方二维码即可前往免费获取。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

5.还有网站和通讯协议吧,客户端和服务器,用户输入网址点击访问到服务器返回网页这其中涉及的知识,如JavaScript, http请求, web服务器,数据库服务器,系统架构,负载均衡,DNS,等等是要熟练掌握的,然后说说主流的网站开发框架,其中Java的SSH三大框架要了解有什么漏洞啥的PHP的主流框架和CMS要了解,最好上面的框架都会掌握,如织梦,thinkPHP等等,另外主流的数据库服务器要了解如MySQL,sql server等。

如果要做漏洞利用的话涉及到TCP等编程,要会TCP编程, 如果为了通讯安全,要掌握当前主流的加密算法,如AES, RSA, 3DES等等各种加密算法,如果要对端口进行暴力破解,要掌握端口的爆破技术,比如字典的选择使用。

还有要了解软件运行的时候在操作系统里怎么运行的,从计算机磁盘文件加载到内存,怎么布局的,代码段,数据段,堆栈段什么的,代码的参数在堆栈布局,内存地址什么的,另外还要了解系统的保护机制如代码执行保护等等。

当然挖漏洞需要学习的东西还有很多,很都东西都很关键。能走多远,就看你的执行力和兴趣了。

挖漏洞的注意事项

挖SRC一定要细,慢慢的去分析,不能着急往往越着急越挖不倒,这里可以给大家一些建议,在挖掘SRC期间

1. 不要着急出洞,先去慢慢摸索厂商的各种信息,了解每个功能点(做好信息搜集)

2. 去分析每一个数据包,知道每个数据包对应的功能点在哪儿,去知道数据包对应鉴权的地方在哪一块

3. 多去关注厂商的活动,一般新上线的项目或者活动漏洞比较好挖一些

4. 关注厂商信息,比如一些活动期间奖励翻倍等信息

5. 千万要记住去看人家厂商的漏洞收录范围,不看范围挖漏洞=白干

6. SRC漏洞挖掘需要遵守法律规定,避免侵犯网站安全和用户隐私,同时需要遵循公司或组织的安全政策。

7. 在进行SRC漏洞挖掘时需要注意保护漏洞信息和利用手法的安全性,不应该泄露给未经授权的人员。

SRC逻辑漏洞一般产出比较高的漏洞就在于逻辑漏洞,别的漏洞也有但是相比起来逻辑漏洞的价值更高**

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。

在这里插入图片描述

在这里插入图片描述

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

【快速上手Nessus---入门篇】 Nessus是个啥玩意呢? 阅读详情

相关推荐

Nessus安装使用

2.打开浏览器输入http://www.tenable.com/products/nessus-home其中first name和last name随便填,businessemail填写可用的邮箱,填写完成后勾选上,点击get started。2、将之前的plugin_feed_info.inc和复制出来的plugins拷贝到安装目录nessus\nessus路径下进行替换,等待替换完成,替换时间比较长。5、点击如下图所示的两个位置,下载all-2.0.tar.gz和nessus.license文件。

qzy_yyds的博客 3608

nessus的安装以及使用(带详细步骤)

0x01 实验原理: 利用漏洞扫描器能够自动应用漏洞扫描原理,对目标主机安全漏洞进行检测,附带识别主机漏洞的特征库的功能,从而完成网络中大量主机的漏洞识别工作。(有相应的缺点) 0x02 实验拓扑: 0x03 实验步骤: 一、下载安装漏洞扫描器nessus 1.下载 Nessus 在官方网站下载对应的 Nessus 版本:http://www.tenable....

nex1less的博客 6万+

WPF毛玻璃效果别再写C#代码了!纯XAML用Border+VisualBrush+BlurEffect三步搞定

本文详细介绍了如何在WPF中通过纯XAML实现毛玻璃效果,无需编写C#代码。通过VisualBrush、BlurEffect和Clip的黄金组合,开发者可以快速创建专业级的毛玻璃面板,提升UI的现代感和视觉层次。文章还提供了性能优化技巧和实战案例,帮助开发者在各种场景中高效应用这一技术。

weixin_28630185的博客 352

Kali 安装 Nessus 详细过程

详细介绍在 Kali 中安装 Nessus 的详细过程步骤以及插件下载失败解决方法

Erik_ly的博客 10万+

使用C#调用百度地图并实现坐标点的设置以及读取

使用C#调用百度地图申请百度地图密钥以及查看百度API程序实现功能:最终图利用webBrowser控件展示地图 申请百度地图密钥以及查看百度API 网址:http://lbsyun.baidu.com/apiconsole/key#/home 网址:http://lbsyun.baidu.com/jsdemo.htm#c1_3 程序实现功能: 1、输入网址那可以调用本地的html文件,也可以访问其他网站 2、输入坐标、添加坐标按钮,可以将坐标值传入html文件中,显示在经纬度的文本框中 3、定位按钮可以

qq_39261042的博客 3734

【SAP GUI 脚本 VBA】实战:构建Excel驱动的SAP自动化操作平台

本文详细介绍了如何利用VBA和SAP GUI脚本构建Excel驱动的SAP自动化操作平台,实现高频事务码的标准化封装和批量处理。通过实战案例展示物料主数据查询(MM03)、会计凭证修改(FB02)等场景的自动化实现,帮助用户提升10倍+操作效率,同时确保数据可追溯性和操作安全性。

weixin_33748818的博客 503

挖漏洞赚钱,白帽子黑客到底有多赚钱?挖漏洞入门到精通,收藏这一篇就够了

3.漏洞方面,漏洞分很多种,根据不同的标准也会有交叉,黑客要掌握大部分漏洞的形成原理,检测方法,利用方法,修复方法,常见的网站漏洞有sq|注入,XSS, 文件包含,目录遍历,文件上传,信息泄露,CSRF, 账号爆破,各种越权等等,常见的二进制漏洞有缓冲区溢出,堆溢出,整形溢出,格式化字符串等等,分析的时候还要绕过操作系统的保护机制。协议的话也是存在漏洞的,比如TCP、UDP什么的拒绝服务,DNS劫持,ARP欺骗等等, 现在工控、物联网、AI什么的也都有各种各样的漏洞。能走多远,就看你的执行力和兴趣了。

Python_0011的博客 1103

基于多时间尺度的电动汽车光伏充电站联合分层优化调度(Matlab代码实现)

该研究提出了一种电动汽车光伏充电站的分层优化调度方法,采用日前-日内两阶段协同优化框架。日前阶段通过混合整数规划对多充电站进行全局优化,以平抑电网波动和降低购电成本为目标;日内阶段基于实时数据,采用NSGA-II等算法动态分配充电功率。该方法实现了光伏高效消纳、成本节约和电网负荷平衡的有效统一。

zhangxd212489的博客 518

月薪从5K到13.2W,白帽子黑客到底有多赚钱?一文带你如何靠挖漏洞赚取海量收益_白帽子如何赚钱

摘要: 随着国家政策支持和技术发展,Web安全行业迎来爆发式增长,人才需求激增,薪资普遍达15k以上。白帽子黑客可通过企业任职或自由挖洞获取高额收入,如提交漏洞至各大SRC平台(腾讯、OPPO等)获得奖金。文章详细介绍了漏洞挖掘流程、主流SRC平台列表及资产测绘工具(如FOFA、Shodan等),为初学者提供入门指南,并附赠282G网络安全学习资源包。

2301_77472496的博客 1047

智能挂锁软件需求规格说明书(SRS)

智能挂锁系统SmartPadlockV1.0是一款融合蓝牙通信、指纹识别和远程控制技术的便携式安防设备。系统由设备端、移动App和云平台三部分组成,支持蓝牙配对(10米内)、指纹识别、OTP一次性密码等多种开锁方式,响应时间<1.5秒。产品采用SM2/SM4加密技术保障安全,日均20次使用下续航达180天,兼容iOS13+/Android8.0+系统。功能包括设备绑定、远程授权、开锁记录查询和OTA固件升级,符合个人信息保护法规要求,适用于仓储、快递柜等多场景应用。

moton2017的博客 2112

修复Oracle MySQL Server 安全漏洞(CVE-2023-0464)

修复Oracle MySQL Server 安全漏洞(CVE-2023-0464)

路~可以走过 3683

月薪从5K到13.2W,白帽子黑客到底有多赚钱?一文带你如何靠挖漏洞赚取海量收益

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

QXXXD的博客 1180

Kappa函数:测量一致性并计算置信区间的R语言包

Kappa函数是一种常用的统计量,用于衡量两个评估者之间的一致性。在R语言中,有一个名为"vcd"的包提供了计算Kappa函数以及相应的置信区间的功能。本文将介绍如何使用"vcd"包来计算Kappa函数的值,并进一步计算置信区间。Kappa函数的值介于-1和1之间,值越接近1表示评估者之间的一致性越高,值越接近-1表示评估者之间的一致性越低,值接近0表示评估者之间的一致性接近于随机。通过以上步骤,我们成功地使用R语言中的"vcd"包计算了Kappa函数的值和置信区间。接下来,我们可以使用"vcd"包中的。

2301_79331230的博客 1875

挖漏洞怎么赚钱?挖漏洞入门到精通,收藏这篇就够了_挖漏洞赚钱!

晒了这么多兼职副业受,想必大家都比较关心我的副业收入来源,其实网安接私活的渠道我常去的就这4个。

fly_enum的博客 840

4、接收天线:接收电压、功率和传输系数

本文详细探讨了接收天线的性能参数,包括接收电压、功率和传输系数,通过建立等效电路模型分析接收偶极子的电流和开路电压,并定义电压和功率传输函数。研究揭示了天线长度、工作频率及极化失配对传输性能的影响,并提出了优化接收天线性能的策略,为天线系统的设计与优化提供了理论支持。

ll5678的博客 233

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

挖漏洞一个月能赚多少钱?挖漏洞入门到精通教程,收藏这一篇就够了

3.漏洞方面,漏洞分很多种,根据不同的标准也会有交叉,黑客要掌握大部分漏洞的形成原理,检测方法,利用方法,修复方法,常见的网站漏洞有sq|注入,XSS, 文件包含,目录遍历,文件上传,信息泄露,CSRF, 账号爆破,各种越权等等,常见的二进制漏洞有缓冲区溢出,堆溢出,整形溢出,格式化字符串等等,分析的时候还要绕过操作系统的保护机制。其实像他这样的转型方式也是挺值得借鉴的,边工作边学别的技术栈,然后用下班时间去实践练习,等平台承认的漏洞足够的时候去换工作,简历上的漏洞证明就是很好的加分项。

Python_0011的博客 1394

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

上一篇: 大模型产品经理年薪是多少?(非常详细)从零基础到精通,收藏这篇就够了
下一篇: 2025最新网络安全专业高薪岗位,(非常详细)从零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值