


漏洞管理工具?呵呵,哪个安全老兵不是踩着一堆“最佳”榜单的坑过来的!与其盲目追捧,不如擦亮眼睛,看看这些工具到底能给你带来什么,又会挖下哪些意想不到的坑。
漏洞、风险、威胁:别再傻傻分不清,它们就是安全界的“铁三角”!
漏洞是系统里的“阿喀琉斯之踵”,风险是“蝴蝶效应”下可能发生的灾难,威胁则是那个想推倒多米诺骨牌的“幕后黑手”。别再死记硬背定义了,把它们想象成一个环环相扣的“铁三角”,任何一个环节出问题,都可能导致整个安全防线的崩塌!
漏洞管理工具?说白了,就是帮你找到这个“铁三角”里最薄弱的那一环。但别指望它们是万能的,工具只是工具,关键还得看用的人!
漏洞管理,别只盯着“识别”,更要学会“知己知彼”!
漏洞管理工具的确能帮你发现问题,但更重要的是,你要清楚自己到底要解决什么问题。就像打仗一样,你得先搞清楚敌人的兵力部署、武器装备,以及他们的作战意图,才能制定出有效的防御策略。
所以,在启动漏洞管理流程之前,先问自己几个问题:
- 我的核心资产是什么? 哪些数据、系统、应用是绝对不能出问题的?
- 我的敌人是谁? 哪些黑客组织、恶意软件最有可能攻击我?
- 我的防御体系有哪些漏洞? 哪些系统、应用、配置存在安全隐患?
别忘了,安全策略不是一成不变的,它需要像“变形金刚”一样,根据外部环境的变化不断进化。防火墙策略管理器?与其说是工具,不如说是你的“安全大脑”,时刻监控、升级你的防御策略,才能在瞬息万变的网络安全战场上立于不败之地!
漏洞管理的“四步走”?在我看来,更像一场“猫鼠游戏”!
- 识别漏洞: 扫描器?呵呵,它们只是“探雷器”,能不能找到地雷,还得看你的运气和经验!
- 评估漏洞: 风险评分?别太当真,那只是“参考值”,真正的风险评估,还得结合你的业务场景和威胁情报!
- 处理漏洞: 修复、缓解、接受?这简直就是“三选一”的赌博,选错了,可能就是满盘皆输!
- 报告漏洞: 报告?那只是“战后总结”,重要的是,你从中学到了什么,下次如何避免犯同样的错误!
漏洞管理,与其说是流程,不如说是一场永无止境的“猫鼠游戏”。黑客在不断寻找新的漏洞,而你则需要不断升级你的防御体系,才能在这场游戏中占据上风。
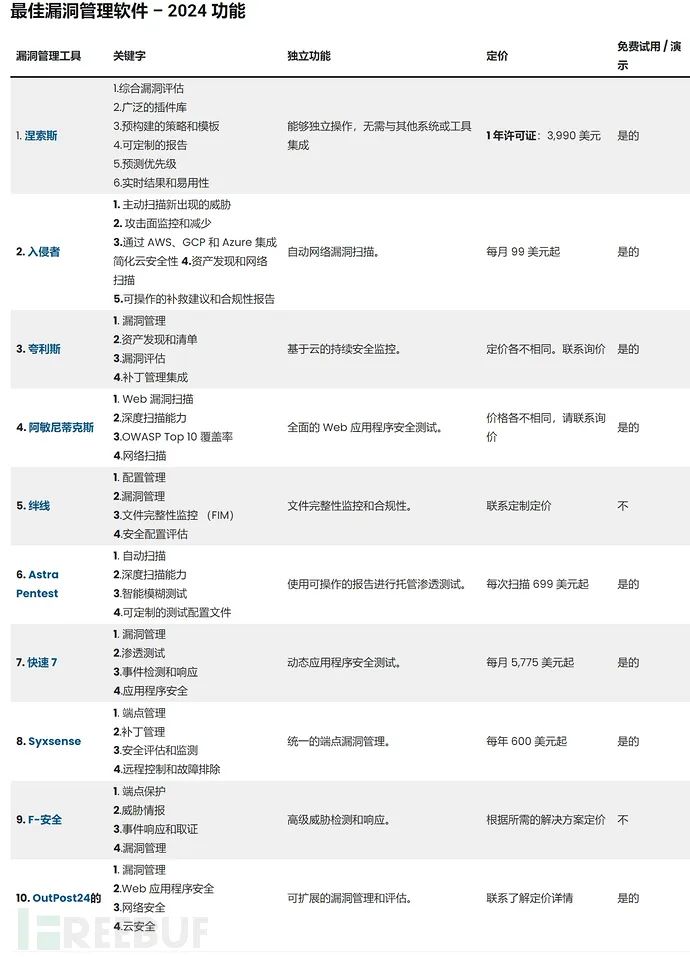
2025年漏洞管理工具“琅琊榜”?别闹了,适合自己的才是最好的!
与其迷信这些“最佳”榜单,不如多花点时间,了解一下每款工具的优缺点,以及它们是否真的适合你的业务需求。记住,没有最好的工具,只有最适合你的工具!
1. Nessus:漏洞扫描界的“老炮儿”,但小心“水土不服”!
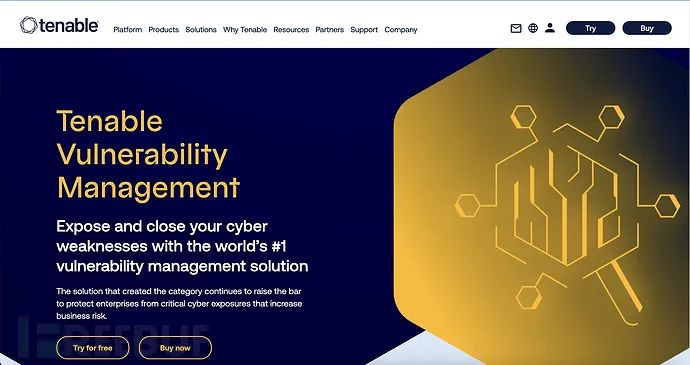
Nessus,漏洞扫描界的“老炮儿”,功能强大,插件丰富,但用起来也需要一定的技术功底。如果你是安全新手,可能会觉得它有点“水土不服”。而且,Nessus的报告虽然详细,但解读起来也需要一定的经验,否则很容易被淹没在数据的海洋里。
2. Intruder:自动化扫描的“小能手”,但别指望它能解决所有问题!
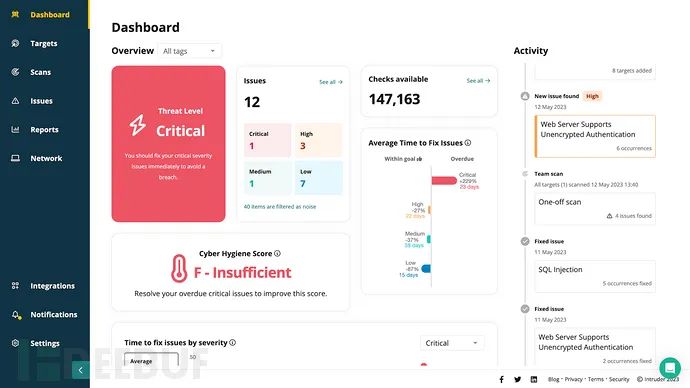
Intruder,自动化漏洞扫描的“小能手”,用起来很方便,但扫描结果的准确性还有待提高。而且,Intruder更像是一个“巡逻员”,只能发现一些常见的漏洞,对于一些隐藏较深的漏洞,可能就无能为力了。
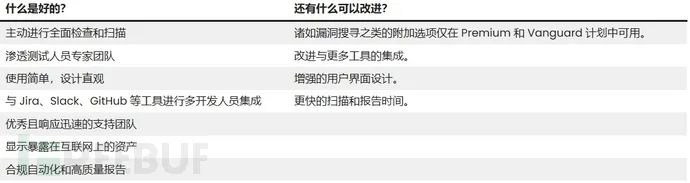
3. Qualys:云端漏洞管理的“一站式服务”,但小心被“云”束缚!
Qualys,云端漏洞管理的“一站式服务”,功能很全面,但价格也比较贵。而且,Qualys是基于云的,如果你的网络环境不稳定,或者对数据安全有顾虑,可能就不太适合使用它。
4. Acunetix:Web漏洞扫描的“专家”,但别忘了“木桶效应”!
Acunetix,Web漏洞扫描的“专家”,在Web应用安全方面表现出色,但扫描速度较慢,而且容易出现误报。而且,Acunetix只专注于Web应用安全,如果你还有其他的安全需求,可能就需要搭配其他的工具一起使用。
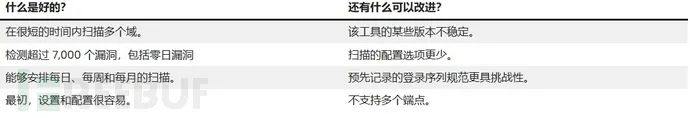
5. Tripwire:配置管理的“老大哥”,但别忽略了“时代变迁”!
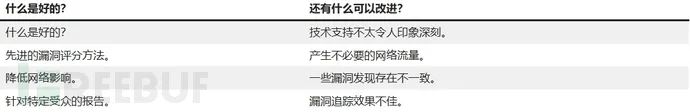
Tripwire,配置管理的“老大哥”,在安全配置管理方面经验丰富,但界面比较老旧,用起来不太方便。而且,Tripwire更适合传统的IT环境,对于云原生、容器化的环境,可能就有点“力不从心”了。
6. Astra Pentest:渗透测试的“好帮手”,但别把它当成“万能钥匙”!
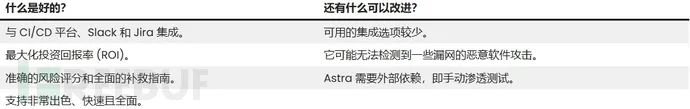
Astra Pentest,渗透测试的“好帮手”,能帮你发现一些隐藏较深的漏洞,但价格比较贵,而且需要一定的渗透测试经验才能用好它。而且,Astra Pentest只是一个工具,真正的渗透测试,还需要人的智慧和经验。
7. Rapid7:漏洞管理的“全家桶”,但小心“消化不良”!
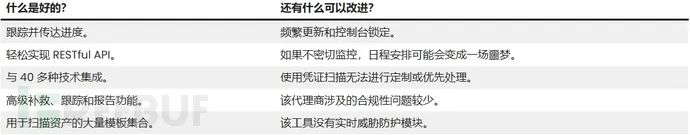
Rapid7,漏洞管理的“全家桶”,功能很全面,但用起来也比较复杂,需要一定的学习成本。而且,Rapid7的各个模块之间集成度不高,用起来可能会觉得有点“割裂”。
8. Syxsense:端点管理的“新秀”,但稳定性还有待考验!
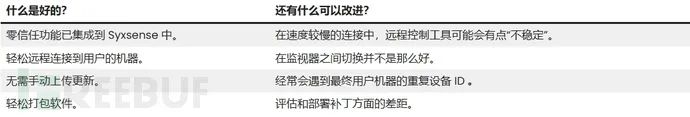
Syxsense,端点管理的“新秀”,在端点安全方面表现出色,但功能还不够完善,而且稳定性还有待考验。而且,Syxsense的文档不够详细,用起来可能会遇到一些问题。
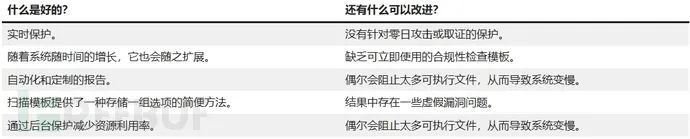
9. F-Secure(Secure):威胁情报的“老司机”,但本地化支持不足!
F-Secure(Secure),威胁情报的“老司机”,在威胁情报方面经验丰富,但价格比较贵,而且本地化支持不足。而且,F-Secure(Secure)的界面比较简洁,用起来可能会觉得不够直观。
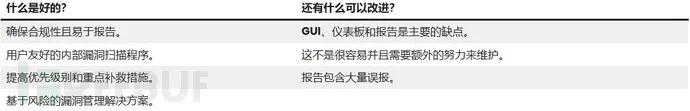
10. OutPost24:持续监控的“好帮手”,但别忽略了“噪音”!
OutPost24,持续监控的“好帮手”,能帮你及时发现安全问题,但容易产生大量的“噪音”,需要你花费大量的时间去过滤和分析。而且,OutPost24的报告不够详细,用起来可能会觉得不够方便。
```

黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单
**

**
6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************
 1349


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


