


0x00 唠嗑两句
各位网络安全冲浪选手们,大家好!今天咱们不聊那些高大上的漏洞挖掘,也不谈深奥的加密算法,来点接地气的——内网穿透!作为一名合格的渗透测试工程师,内网穿透那是必备技能。那么,有哪些好用的工具能助我们一臂之力呢?本文就来盘点几款我个人常用的内网穿透和内网代理工具,保证安排得明明白白!
温馨提示:以下内容仅供学习交流,切勿用于非法用途哦!
0x01 NPS-NPC:轻量级选手的福音
1.1 闪亮登场
NPS,全称 内网穿透神器Plus (我自己瞎编的),是一款轻量级、高性能、功能贼强大的内网穿透代理服务器。它就像个万能插座,支持 TCP、UDP 流量转发,各种上层协议通吃(访问内网网站、本地支付接口调试、SSH 访问、远程桌面、内网 DNS 解析...)。更骚的是,它还支持内网 HTTP 代理、内网 SOCKS5 代理、P2P 等等,自带功能强大的 Web 管理端,简直不要太方便!
简单来说,你需要:
- 一台有公网 IP 的服务器(VPS),运行服务端(NPS)。
- 一个或多个运行在内网的服务器或者 PC,运行客户端(NPC)。

1.2 技能点
- Go 语言编写:性能杠杠的!
- 跨平台:Windows、Linux、macOS 全家桶伺候!
- 多种协议代理:TCP、UDP、HTTP、SOCKS5... 你想要的它都有!
- Web 管理端:图形化界面,操作简单易上手!
1.3 使用姿势
NPS (服务端)
-
安装配置
先找到适合你服务器的版本,然后开搞:
bash cd ~ wget https://github.com/cnlh/nps/releases/download/v0.23.2/linux_amd64_server.tar.gz tar xzvf linux_amd64_server.tar.gz cd ~/nps解压后,你会看到
nps可执行文件、conf配置目录和web网页目录。重点是修改conf/nps.conf:bash vim conf/nps.conf需要修改
#web下面的几个参数,改成你自己的:web_host= 服务器IP或者域名 web_username= admin(登录用户名) web_password= 你的密码 web_port=8080(web管理端口)如果你拿到一台权限受限的服务器,只有部分端口(比如 80、443)可以出网,那就修改
#bridge,把 NPC 的连接端口改成出网端口:```
bridge
bridge_type=tcp
bridge_port=443 # 修改连接端口
bridge_ip=0.0.0.0
``` -
启动
```bash
Mac/Linux
./nps test|start|stop|restart|status 测试配置文件|启动|停止|重启|状态
Windows
nps.exe test|start|stop|restart|status 测试配置文件|启动|停止|重启|状态
```
NPC (客户端)
一行命令搞定:
./npc -server=你的IP:8024 -vkey=唯一验证密码 -type=tcp
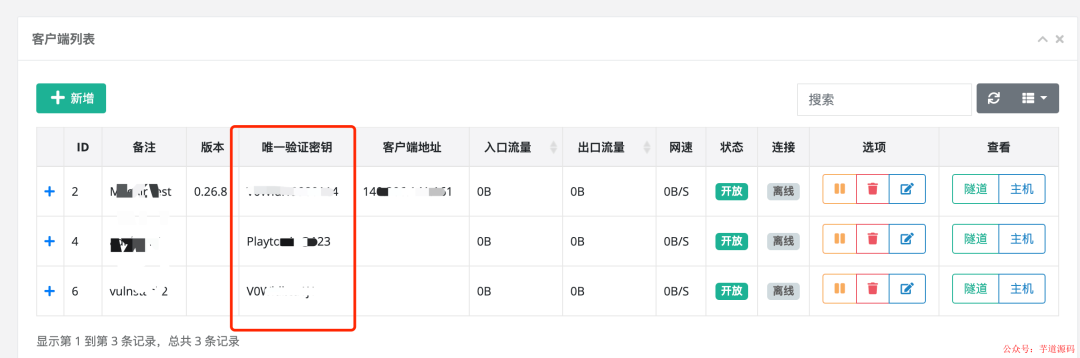
在 Web 管理端,你可以看到详细的客户端连接命令,简直不要太贴心!

Web 管理端
登录 Web 管理端,可以通过“新增”的方式添加客户端连接,每个连接的 vkey 都是唯一的。
每个客户端连接建立后,都可以创建多个不同协议的隧道,这些隧道就是不同的代理了!

通过不同的协议和端口,你就可以连接到代理的内网机器了!
啥?你还想搞个更牛逼的?那必须安排上 Spring Cloud Alibaba 全家桶!
0x02 FRP:高性能反向代理的代表
2.1 闪亮登场
FRP (Fast Reverse Proxy) 是一款专注于内网穿透的高性能反向代理应用,支持 TCP、UDP、HTTP、HTTPS 等多种协议。它可以将内网服务以安全、便捷的方式,通过具有公网 IP 节点的中转暴露到公网。

2.2 技能点
- 客户端服务端通信支持 TCP、KCP 以及 WebSocket 等多种协议。
- 端口复用:多个服务通过同一个服务端端口暴露。
- 跨平台:支持 Windows、Linux、macOS。
- 多种插件:提供很多实用功能。
2.3 使用姿势
下载地址:https://github.com/fatedier/frp/releases
以下内容摘自:https://segmentfault.com/a/1190000021876836
1. 通过 RDP 访问家里的机器
修改 frps.ini 文件,配置身份验证(服务端和客户端的 token 参数一致):
# frps.ini
[common]
bind_port = 7000
# 用于身份验证,请自行修改,要保证服务端与客户端一致
token = abcdefgh
启动 frps:
./frps -c ./frps.ini
修改 frpc.ini 文件,假设 frps 所在服务器的公网 IP 为 x.x.x.x:
# frpc.ini
[common]
server_addr = x.x.x.x
server_port = 7000
# 用于身份验证,请自行修改,要保证服务端与客户端一致
token = abcdefgh

[rdp]
type = tcp
local_ip = 127.0.0.1
local_port = 3389
remote_port = 6000
启动 frpc:
./frpc -c ./frpc.ini
通过 RDP 访问远程的机器,地址为:x.x.x.x:6000
开机自启 (Windows)
为了方便,可以配置开机静默启动。
在 frpc.exe 的同级目录创建一个 start_frpc.vbs:
'start_frpc.vbs'
'请根据实际情况修改路径
CreateObject("WScript.Shell").Run """D:Program Filesrp_windows_amd64rpc.exe""" & " -c" & """D:Program Filesrp_windows_amd64rpc.ini""",0
复制 start_frpc.vbs 文件,打开以下目录,将 <USER_NAME> 改为你的用户名:
C:Users<USER_NAME>AppDataRoamingMicrosoftWindowsStart MenuProgramsStartup
鼠标右击,粘贴为快捷方式即可。
2. 通过 SSH 访问公司内网机器
frps 的部署步骤同上。
启动 frpc,配置如下:
# frpc.ini
[common]
server_addr = x.x.x.x
server_port = 7000
# 用于身份验证,请自行修改,要保证服务端与客户端一致
token = abcdefgh

[ssh]
type = tcp
local_ip = 127.0.0.1
local_port = 22
remote_port = 6000
通过 SSH 访问内网机器,假设用户名为 test:
ssh -oPort=6000 test@x.x.x.x
3. 通过自定义域名访问部署于内网的 Web 服务
修改 frps.ini 文件,设置 HTTP 访问端口为 8080:
# frps.ini
[common]
bind_port = 7000
vhost_http_port = 8080
# 用于身份验证,请自行修改,要保证服务端与客户端一致
token = abcdefgh
启动 frps:
./frps -c ./frps.ini
修改 frpc.ini 文件,假设 frps 所在的服务器的 IP 为 x.x.x.x,绑定自定义域名 www.yourdomain.com:
# frpc.ini
[common]
server_addr = x.x.x.x
server_port = 7000
# 用于身份验证,请自行修改,要保证服务端与客户端一致
token = abcdefgh

[web]
type = http
local_port = 80
custom_domains = www.yourdomain.com
启动 frpc:
./frpc -c ./frpc.ini
将 www.yourdomain.com 的域名 A 记录解析到 IP x.x.x.x。
通过浏览器访问 http://www.yourdomain.com:8080 即可访问到内网的 Web 服务。
4. 对外提供简单的文件访问服务
启动 frpc,启用 static_file 插件,配置如下:
# frpc.ini
[common]
server_addr = x.x.x.x
server_port = 7000
# 用于身份验证,请自行修改,要保证服务端与客户端一致
token = abcdefgh

[test_static_file]
type = tcp
remote_port = 6000
plugin = static_file
# 要对外暴露的文件目录
plugin_local_path = /tmp/file
# 访问 url 中会被去除的前缀
plugin_strip_prefix = static
plugin_http_user = abc
plugin_http_passwd = abc
通过浏览器访问 http://x.x.x.x:6000/static/ 来查看 /tmp/file 目录下的文件,需要输入用户名和密码。
高级玩法
-
统计面板 (Dashboard)
在
frps.ini中指定 dashboard 服务使用的端口:```ini
[common]
dashboard_port = 7500dashboard 用户名密码,默认都为 admin
dashboard_user = admin
dashboard_pwd = admin
```通过
http://[server_addr]:7500访问 dashboard 界面,用户名密码默认为admin。 -
加密与压缩
在
frpc.ini中为指定的代理启用加密与压缩:```ini
frpc.ini
[ssh]
type = tcp
local_port = 22
remote_port = 6000
use_encryption = true
use_compression = true
``` -
TLS
在
frpc.ini的common中配置tls_enable = true启用 TLS 加密传输。 -
代理限速
在代理配置中增加
bandwidth_limit字段启用代理级别的限速:```ini
frpc.ini
[ssh]
type = tcp
local_port = 22
remote_port = 6000
bandwidth_limit = 1MB
``` -
范围端口映射
在
frpc.ini中指定映射多个端口:```ini
frpc.ini
[range:test_tcp]
type = tcp
local_ip = 127.0.0.1
local_port = 6000-6006,6007
remote_port = 6000-6006,6007
```
0x03 EW:短小精悍的老牌劲旅
3.1 闪亮登场
EW (EarthWorm) 是一套便携式的网络穿透工具,具有 SOCKS v5 服务架设和端口转发两大核心功能,可在复杂网络环境下完成网络穿透。虽然工具已经停止更新,但依然经典!

3.2 技能点
- 轻量级:C 语言编写,体积小巧。
- 多级代理:支持设置多级代理。
- 跨平台:支持 Windows、Linux、macOS。
- SOCKS5 代理:只支持 SOCKS5 代理。
3.3 使用姿势
以下使用方法均摘自:EarthWorm
以下所有样例,如无特殊说明代理端口均为 1080,服务均为 SOCKSv5 代理服务。
EW 共有 6 种命令格式:ssocksd、rcsocks、rssocks、lcx_slave、lcx_listen、lcx_tran。
1. 正向 SOCKS v5 服务器
./ew -s ssocksd -l 1080
2. 反弹 SOCKS v5 服务器
a) 在具有公网 IP 的主机 A 上运行:
./ew -s rcsocks -l 1080 -e 8888
b) 在目标主机 B 上启动 SOCKS v5 服务并反弹到公网主机的 8888 端口:
./ew -s rssocks -d 1.1.1.1 -e 8888
3. 多级级联
工具中自带的三条端口转发指令:
./ew -s lcx_listen -l 1080 -e 8888
./ew -s lcx_tran   -l 1080 -f 2.2.2.3 -g 9999
./ew -s lcx_slave  -d 1.1.1.1 -e 8888 -f 2.2.2.3 -g 9999
-
lcx_tran的用法:bash ./ew -s ssocksd -l 9999 ./ew -s lcx_tran -l 1080 -f 127.0.0.1 -g 9999 -
lcx_listen、lcx_slave的用法:bash ./ew -s lcx_listen -l 1080 -e 8888 ./ew -s ssocksd -l 9999 ./ew -s lcx_slave -d 127.0.0.1 -e 8888 -f 127.0.0.1 -g 9999 -
三级级联示例:
bash ./ew -s rcsocks -l 1080 -e 8888 ./ew -s lcx_slave -d 127.0.0.1 -e 8888 -f 127.0.0.1 -g 9999 ./ew -s lcx_listen -l 9999 -e 7777 ./ew -s rssocks -d 127.0.0.1 -e 7777数据流向:
SOCKS v5 -> 1080 -> 8888 -> 9999 -> 7777 -> rssocks
0x04 Ngrok:官方出品,稳定可靠
4.1 闪亮登场
Ngrok 是一个反向代理,通过在公共端点和本地运行的 Web 服务器之间建立一个安全的通道,实现内网主机的服务可以暴露给外网。Ngrok 可捕获和分析所有通道上的流量,便于后期分析和重放,所以 Ngrok 可以很方便地协助服务端程序测试。
4.2 技能点
- 官方维护:稳定性有保障。
- 跨平台:支持 Windows、Linux、macOS。
- 流量记录和重发:方便调试和分析。
4.3 使用姿势
- 进入 Ngrok 官网(ngrok | API Gateway, Kubernetes Networking + Secure Tunnels),注册账号并下载 Ngrok。
-
根据官网给定的授权码,运行授权命令:
bash ./ngrok authtoken 1hAotxhmORtzCYvUc3BsxDBPh1H_**** **** **** **** **
3../ngrok http 80即可将机器的 80 端口 HTTP 服务暴露到公网,并提供一个公网域名。

可以通过官网的 UI 界面查看数据包和流量(但是要付费...)。

还可以通过一些命令将内网的文件和其他 TCP 服务暴露到公网中。
-
有授权的设置文件共享:
bash ngrok http -auth="user:password" file:///Users/alan/share -
无授权的设置文件共享:
bash ngrok http "file:///C:UsersalanPublic Folder" -
将主机的 3389 的 TCP 端口暴露到公网:
bash ngrok tcp 3389
好了,以上就是几款常用的内网穿透工具,希望对大家有所帮助。记住,工具只是辅助,安全意识才是最重要的!祝各位网络安全冲浪选手们,玩得开心,学得扎实!

黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单
**

**
6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************
 387


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


