


.markdown-body pre,.markdown-body pre>code.hljs{color:#333;background:#f8f8f8}.hljs-comment,.hljs-quote{color:#998;font-style:italic}.hljs-keyword,.hljs-selector-tag,.hljs-subst{color:#333;font-weight:700}.hljs-literal,.hljs-number,.hljs-tag .hljs-attr,.hljs-template-variable,.hljs-variable{color:teal}.hljs-doctag,.hljs-string{color:#d14}.hljs-section,.hljs-selector-id,.hljs-title{color:#900;font-weight:700}.hljs-subst{font-weight:400}.hljs-class .hljs-title,.hljs-type{color:#458;font-weight:700}.hljs-attribute,.hljs-name,.hljs-tag{color:navy;font-weight:400}.hljs-link,.hljs-regexp{color:#009926}.hljs-bullet,.hljs-symbol{color:#990073}.hljs-built_in,.hljs-builtin-name{color:#0086b3}.hljs-meta{color:#999;font-weight:700}.hljs-deletion{background:#fdd}.hljs-addition{background:#dfd}.hljs-emphasis{font-style:italic}.hljs-strong{font-weight:700}
1、前言
本文是揭秘大厂系列的第一篇,技术专项落地的全流程,接下来会陆续给大家带来研发流程、稳定性机制、动态化方案、研发效能、面试官修养、工作体验等多维度多方面的详细介绍,有技术专题,也不止于技术,希望可以给你带来有“原来如此”也有“不过如此”的认识和理解。如果大家有想了解其他方面的,也欢迎提议。
下面开始正文。
2、什么是技术专项
技术专项通常是指对某一特定领域技术的研究、开发和应用,简称技改。
技术专项是以技术为主导的需求,通常规模大,涉及业务多,影响范围广,对稳定性和性能要求高。
技术专项通常分为两个方向:
- 面向过去:主要是治理和优化,比如解决技术负债、性能优化、脚手架升级、SDK升级等等;
- 面向未来:主要是探索和布局,比如跨平台、云开发,以及当下热门的人工智能等等;
在大厂,通常对技术专项都是有一定占比投入的。做技术的同学都知道,时间一长,再好的代码也会腐化,而且架构也需要不断的演进来更好的支撑业务增长,所以,技术专项的投入和落地是意义重大的。
3、技术专项落地的挑战
作为专项的负责人,遇到技术难题要冲在第一位,除了要做技术攻坚以外,在很多方面也都是要亲力亲为,比如你要自己写文档拉会、盯进度、控风险、发灰度、复盘等等,简而言之,整个交付链路的各个环节,你都要主导和跟进,要投入更多的时间和精力。而写代码之外的事情,是很多程序员并不擅长或者没经历过的,也就导致容易在一些环节上出现问题。
比如在跨团队协作上,可能会遇到以下问题:
- 其他团队的同事不鸟我怎么办?
- 其他同事没有排期怎么办?
这些都是常见且易发生的问题。
接下来就介绍下完整的交付链路,以及技术同学在技改项目中的各个环节需要做什么和注意点。
4、交付链路
大致可以分为三个阶段:规划阶段、执行阶段、交付阶段。

4.1、规划阶段
4.1.1、项目立项
项目立项是项目管理过程中的一个关键步骤,它标志着项目的正式开始。
在开始之前,先跟领导通个气,重点在收益和风险上达成一致,获得领导的认可和支持。
在确定要做之后,着手开始写文档。
文档包括多个子项:
- 需求分析:交代背景、明确目标、确定范围、ROI分析以及评估优先级。
- 可行性分析:做好方案调研,纵向对比+横向对比,从技术、业务、合规等多角度评估项目可行性和需要的资源。
- 制定计划:基于需求分析和可行性分析的结果,制定出项目的初步计划,明确团队分工和职责边界、各业务接口人、项目里程碑等。
- 风险评估:技术风险、进度风险、合规风险等。
- 执行和落地:包括怎么开发、怎么测试、怎么发布等环节。
在目标的设定上,不要过早纠结于技术实现的可行性,只要是有价值有意义的,任何人都可以是你的协调资源。
我自己在职业生涯早期就过早纠结于技术能否实现,从而忽略了需求本身能给业务和技术带来的真正价值。遇到问题解决问题,很多技术难题也不一定非得从技术上才能解决。
在大多数公司,要业务先起飞,才有技术的可为之处。
4.1.2、需求评审
文档写好之后就开始摇人,拉会,参与的人以及他们的领导。
拉领导虽有为项目保驾护航的意思,但也是人情世故,调用其他团队的资源不打声招呼总归是不合适的,也是在领导们面前露脸的好机会。
在评审前,要反复斟酌你的文档,站在参与人的视角来看,是否能看明白,是否清楚的知道自己需要在什么时间做什么事以实现什么样的目标。
一些细节的点可能在评审的时候不用深入,但是也要体现出来,比如一些资料、参与人员列表、甚至分支命名等。
一般大的技改项目可能一次还评不完,比如有遗漏的地方,记好待办项,完成之后再拉二次评审。
改动较多的情况还会有拆分的子项,周期较长的情况也会拆分一阶段二阶段等,这些就自己看项目把控了。
4.2、执行阶段
4.2.1、开发
需求评审完之后就是进入开发阶段了,这个阶段没啥好说的,基本就是无情编码,以技术实现为主,注意代码质量和进度把控。
遇到问题及时抛出来,不要让自己成为卡点,方案行不通的地方拉大家一起讨论。
4.2.2、联调
联调是指自己的这部分开发完成之后,跟上下游、接口进行调试的过程,一般会提前定义好协议、字段、参数、调用姿势等。
4.2.3、提测
开发联调结束之后就是提测,一般大的项目还会有一个专门的提测文档,明确影响面和测试范围,以及对应的开发人员、测试人员和测试进度,为了避免混乱,最好找一个测试同学来统筹跟进大家的进度。
测试同学也会根据变更和影响面来写测试用例,然后拉开发同学一起补充完善。
除了常规测试之外,还会有性能测试、兼容性测试、压测、风险预案测试等等,不一定全要,按需即可,同时验证降级开关和监控埋点的有效性。
4.2.4、跟测
提测之后难免会有bug,这个时候就需要开发同学来fix了。
一般会选一个单独的bug空间或者统一标题,方便查看还有哪些问题。
为了把控问题的修复进度,一般也会不定期拉会或者站会一起过进度,以及讨论问题的解决方案、历史问题的处理等。
4.2.5、CodeReview
CR一般在提测之后和集成之前进行的,由开发来主导,测试打辅助。一般围绕着代码的质量、安全性和可维护性来展开的,学习谈不上,主要是大家一起看更容易发现潜在问题。
变更较多的情况下,考虑到效率,不会一行一行的去看,会把大致的流程过一遍,保证结构和逻辑正确。
现阶段用AI来CR目前只能是辅助,比较单点,全局性的逻辑问题还是需要人来check。
4.2.6、集成
测试完成之后就要开始集成了,就是把代码从feature分支往release分支合并的过程,变更多的情况下可能耗时较长,搞一天都是常事,提前预留好充足的时间。
要注意解决好冲突,避免代码合丢的情况。
4.2.7、回归
集成之后会基于release分支打包,然后测试同学再进行一次整体的回归,比如验证各业务线的核心链路等,也是避免测试范围评估有遗漏的地方。
4.3、交付阶段
4.3.1、发布
一般要发布的时候也会拉大家一起看,比如怎么灰,是特定圈选还是按比例,另外有发布依赖的话也要确定好发布顺序。
4.3.1.1、灰度发布
回归没有问题就准备在窗口期进行灰度了,灰度节奏也需要在文档中明确列出来,一般大的技改的灰度周期会相对长一些,3-5天不等,每次灰度的量也要同步出来,方便大家一起观测稳定性指标。
如果灰度期间出现问题,优先通过回滚或降级来止血,再定位根因,然后增发fix版本,继续灰度,继续观测。
4.3.1.2、正式发布
一般大的技改会走独立的灰度版本,灰到一定量就不灰了,当然也不排除跟全量版本一起的情况,这时候灰度量会增加,但是灰度周期不变,比正常版本的周期长一点,便于观测和修复问题,没问题的情况下就开启全量,即正式发布。
有的问题会在达到一定量之后才暴露出来,所以在发布期间要做好指标观测,必要时拉上下游一起观测。
4.3.2、复盘
全量之后用户量慢慢就上来了,这时候各项指标就趋于一个正常合理的水位了,不会因为基数少而导致指标较高或较低的情况。
就可以着手写一个复盘文档了,目标达成还是不符合预期,都诚实的写出来。
目标已达成的情况下,要做归因,因为做了什么事提升了多少,总结成功经验。
目标未达成的情况下,也要归因,定位问题环节,总结失败经验,并制定好二期优化方案。
顺便把各项数据指标的提升提炼成一段简介的概述,大家写总结的时候也用得上。
不要担心犯错,及时纠正也是能力的体现。
Author:yechaoa
4.4、风险把控
纵横全局的风险把控策略。
4.4.1、延期风险
怎么保证项目不延期?
首先,多人多团队的情况下,项目整体的进度其实是不好把控的,一方面是大家都有自己的主线事情要做,而且在大厂,琐事也比较多,难免会耽误开发进度,另一方面是大家也会有一些私事要处理,所以在排期上就要预留一些buffer空间出来。
其次,整一个表格出来,明确各项事情的时间节点,加强大家的时间概念。
最后,如果有多个上下游依赖、接口依赖的情况,也有必要搞一个站会,每天拉大家快速过一下进度和遗留问题,也避免某一个节点的卡壳导致整个项目的进度延误,有PMO最好,没有就自己担了。
记得定期把项目的进度同步给各个业务方和领导。
4.4.2、技术风险
假设项目上线出问题了怎么办?
对内:
- 要有快速降级止血的方案,比如预留开关或者代码回滚。
- 要有全链路日志供排查解决问题,在方案设计的时候要考虑清除需要在哪加开关、加埋点,这些都要明确的列出来。
- 为预防大面积问题,都会先灰度,这也需要提前搭好监控大盘,以及告警配置。我个人一般还会单独写一个排障指南,会列一下常见的问题以及解决方案和操作指南、以及错误码表示什么意思等。
对外:
- 提前联系好客满团队进行布防,第一时间把问题流转到技术团队,避免问题升级。
- 提前联系好运营团队,必要时需要触达告知用户如何自己解决问题。
5、总结
技术专项的落地,不仅是技术实力的体现,也是管理能力的试金石,有机会还是建议争取并把握好露脸的机会。
本文涵盖了技术专项落地的全流程,提供了一份从“知道”到“做到”的路线图,希望对你有帮助。

6、常见问题
其他同事不配合怎么办?
不配合的本质是因为你无法决定他的绩效,所以得从能影响他的绩效因素方面下手:
- 上升:通过他的领导,拉会拉群都带上他领导;
- 合作共赢:跟他讲价值,让他觉得这事大有可为,是可以成为绩效的亮点;
- 利他就是利己:平时在这种事情上也积极配合其他同事些;
黑客/网络安全学习路线
对于从来没有接触过黑客/网络安全的同学,目前网络安全、信息安全也是计算机大学生毕业薪资相对较高的学科。
大白也帮大家准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」「收藏」「在看」「赞」**
网络安全/渗透测试法律法规必知必会****
今天大白就帮想学黑客/网络安全技术的朋友们入门必须先了解法律法律。
【网络安全零基础入门必知必会】什么是黑客、白客、红客、极客、脚本小子?(02)
【网络安全零基础入门必知必会】网络安全专业术语全面解析(05)
【网络安全入门必知必会】《中华人民共和国网络安全法》(06)
【网络安全零基础入门必知必会】《计算机信息系统安全保护条例》(07)
【网络安全零基础入门必知必会】《中国计算机信息网络国际联网管理暂行规定》(08)
【网络安全零基础入门必知必会】《计算机信息网络国际互联网安全保护管理办法》(09)
【网络安全零基础入门必知必会】《互联网信息服务管理办法》(10)
【网络安全零基础入门必知必会】《计算机信息系统安全专用产品检测和销售许可证管理办法》(11)
【网络安全零基础入门必知必会】《通信网络安全防护管理办法》(12)
【网络安全零基础入门必知必会】《中华人民共和国国家安全法》(13)
【网络安全零基础入门必知必会】《中华人民共和国数据安全法》(14)
【网络安全零基础入门必知必会】《中华人民共和国个人信息保护法》(15)
【网络安全零基础入门必知必会】《网络产品安全漏洞管理规定》(16)
网络安全/渗透测试linux入门必知必会
【网络安全零基础入门必知必会】什么是Linux?Linux系统的组成与版本?什么是命令(01)
【网络安全零基础入门必知必会】VMware下载安装,使用VMware新建虚拟机,远程管理工具(02)
【网络安全零基础入门必知必会】VMware常用操作指南(非常详细)零基础入门到精通,收藏这一篇就够了(03)
【网络安全零基础入门必知必会】CentOS7安装流程步骤教程(非常详细)零基入门到精通,收藏这一篇就够了(04)
【网络安全零基础入门必知必会】Linux系统目录结构详细介绍(05)
【网络安全零基础入门必知必会】Linux 命令大全(非常详细)零基础入门到精通,收藏这一篇就够了(06)
【网络安全零基础入门必知必会】linux安全加固(非常详细)零基础入门到精通,收藏这一篇就够了(07)
网络安全/渗透测试****计算机网络入门必知必会****
【网络安全零基础入门必知必会】TCP/IP协议深入解析(非常详细)零基础入门到精通,收藏这一篇就够了(01)
【网络安全零基础入门必知必会】什么是HTTP数据包&Http数据包分析(非常详细)零基础入门到精通,收藏这一篇就够了(02)
【网络安全零基础入门必知必会】计算机网络—子网划分、子网掩码和网关(非常详细)零基础入门到精通,收藏这一篇就够了(03)
网络安全/渗透测试入门之HTML入门必知必会
【网络安全零基础入门必知必会】什么是HTML&HTML基本结构&HTML基本使用(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全零基础入门必知必会】VScode、PhpStorm的安装使用、Php的环境配置,零基础入门到精通,收藏这一篇就够了2
【网络安全零基础入门必知必会】HTML之编写登录和文件上传(非常详细)零基础入门到精通,收藏这一篇就够了3
网络安全/渗透测试入门之Javascript入门必知必会
【网络安全零基础入门必知必会】Javascript语法基础(非常详细)零基础入门到精通,收藏这一篇就够了(01)
【网络安全零基础入门必知必会】Javascript实现Post请求、Ajax请求、输出数据到页面、实现前进后退、文件上传(02)
网络安全/渗透测试入门之Shell入门必知必会
【网络安全零基础入门必知必会】Shell编程基础入门(非常详细)零基础入门到精通,收藏这一篇就够了(第七章)
网络安全/渗透测试入门之PHP入门必知必会
【网络安全零基础入门】PHP环境搭建、安装Apache、安装与配置MySQL(非常详细)零基础入门到精通,收藏这一篇就够(01)
【网络安全零基础入门】PHP基础语法(非常详细)零基础入门到精通,收藏这一篇就够了(02)
【网络安全零基础入门必知必会】PHP+Bootstrap实现表单校验功能、PHP+MYSQL实现简单的用户注册登录功能(03)
网络安全/渗透测试入门之MySQL入门必知必会
【网络安全零基础入门必知必会】MySQL数据库基础知识/安装(非常详细)零基础入门到精通,收藏这一篇就够了(01)
【网络安全零基础入门必知必会】SQL语言入门(非常详细)零基础入门到精通,收藏这一篇就够了(02)
【网络安全零基础入门必知必会】MySQL函数使用大全(非常详细)零基础入门到精通,收藏这一篇就够了(03)
【网络安全零基础入门必知必会】MySQL多表查询语法(非常详细)零基础入门到精通,收藏这一篇就够了(04)
****网络安全/渗透测试入门之Python入门必知必会
【网络安全零基础入门必知必会】之Python+Pycharm安装保姆级教程,Python环境配置使用指南,收藏这一篇就够了【1】
【网络安全零基础入门必知必会】之Python编程入门教程(非常详细)零基础入门到精通,收藏这一篇就够了(2)
python入门教程python开发基本流程控制if … else
python入门教程之python开发可变和不可变数据类型和hash
【网络安全零基础入门必知必会】之10个python爬虫入门实例(非常详细)零基础入门到精通,收藏这一篇就够了(3)
****网络安全/渗透测试入门之SQL注入入门必知必会
【网络安全渗透测试零基础入门必知必会】之初识SQL注入(非常详细)零基础入门到精通,收藏这一篇就够了(1)
【网络安全渗透测试零基础入门必知必会】之SQL手工注入基础语法&工具介绍(2)
【网络安全渗透测试零基础入门必知必会】之SQL注入实战(非常详细)零基础入门到精通,收藏这一篇就够了(3)
【网络安全渗透测试零基础入门必知必会】之SQLmap安装&实战(非常详细)零基础入门到精通,收藏这一篇就够了(4)
【网络安全渗透测试零基础入门必知必会】之SQL防御(非常详细)零基础入门到精通,收藏这一篇就够了(4)
****网络安全/渗透测试入门之XSS攻击入门必知必会
【网络安全渗透测试零基础入门必知必会】之XSS攻击基本概念和原理介绍(非常详细)零基础入门到精通,收藏这一篇就够了(1)
网络安全渗透测试零基础入门必知必会】之XSS攻击获取用户cookie和用户密码(实战演示)零基础入门到精通收藏这一篇就够了(2)
【网络安全渗透测试零基础入门必知必会】之XSS攻击获取键盘记录(实战演示)零基础入门到精通收藏这一篇就够了(3)
【网络安全渗透测试零基础入门必知必会】之xss-platform平台的入门搭建(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试入门】之XSS漏洞检测、利用和防御机制XSS游戏(非常详细)零基础入门到精通,收藏这一篇就够了5
****网络安全/渗透测试入门文件上传攻击与防御入门必知必会
【网络安全渗透测试零基础入门必知必会】之什么是文件包含漏洞&分类(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全渗透测试零基础入门必知必会】之cve实际漏洞案例解析(非常详细)零基础入门到精通, 收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之PHP伪协议精讲(文件包含漏洞)零基础入门到精通,收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之如何搭建 DVWA 靶场保姆级教程(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之Web漏洞-文件包含漏洞超详细全解(附实例)5
【网络安全渗透测试零基础入门必知必会】之文件上传漏洞修复方案6
****网络安全/渗透测试入门CSRF渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之CSRF漏洞概述和原理(非常详细)零基础入门到精通, 收藏这一篇就够了1
【网络安全渗透测试零基础入门必知必会】之CSRF攻击的危害&分类(非常详细)零基础入门到精通, 收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之XSS与CSRF的区别(非常详细)零基础入门到精通, 收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之CSRF漏洞挖掘与自动化工具(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之CSRF请求伪造&Referer同源&置空&配合XSS&Token值校验&复用删除5
****网络安全/渗透测试入门SSRF渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之SSRF漏洞概述及原理(非常详细)零基础入门到精通,收藏这一篇就够了 1
【网络安全渗透测试零基础入门必知必会】之SSRF相关函数和协议(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之SSRF漏洞原理攻击与防御(非常详细)零基础入门到精通,收藏这一篇就够了3**
**
****网络安全/渗透测试入门XXE渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之XML外部实体注入(非常详细)零基础入门到精通,收藏这一篇就够了1
网络安全渗透测试零基础入门必知必会】之XXE的攻击与危害(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之XXE漏洞漏洞及利用方法解析(非常详细)零基础入门到精通,收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之微信XXE安全漏洞处理(非常详细)零基础入门到精通,收藏这一篇就够了4
****网络安全/渗透测试入门远程代码执行渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之远程代码执行原理介绍(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全零基础入门必知必会】之CVE-2021-4034漏洞原理解析(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全零基础入门必知必会】之PHP远程命令执行与代码执行原理利用与常见绕过总结3
【网络安全零基础入门必知必会】之WEB安全渗透测试-pikachu&DVWA靶场搭建教程,零基础入门到精通,收藏这一篇就够了4
****网络安全/渗透测试入门反序列化渗透与防御必知必会
【网络安全零基础入门必知必会】之什么是PHP对象反序列化操作(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全零基础渗透测试入门必知必会】之php反序列化漏洞原理解析、如何防御此漏洞?如何利用此漏洞?2
【网络安全渗透测试零基础入门必知必会】之Java 反序列化漏洞(非常详细)零基础入门到精通,收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之Java反序列化漏洞及实例解析(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之CTF题目解析Java代码审计中的反序列化漏洞,以及其他漏洞的组合利用5
网络安全/渗透测试**入门逻辑漏洞必知必会**
【网络安全渗透测试零基础入门必知必会】之一文带你0基础挖到逻辑漏洞(非常详细)零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门暴力猜解与防御必知必会
【网络安全渗透测试零基础入门必知必会】之密码安全概述(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全渗透测试零基础入门必知必会】之什么样的密码是不安全的?(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之密码猜解思路(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之利用Python暴力破解邻居家WiFi密码、压缩包密码,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之BurpSuite密码爆破实例演示,零基础入门到精通,收藏这一篇就够了5
【网络安全渗透测试零基础入门必知必会】之Hydra密码爆破工具使用教程图文教程,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之暴力破解medusa,零基础入门到精通,收藏这一篇就够了7
【网络安全渗透测试零基础入门必知必会】之Metasploit抓取密码,零基础入门到精通,收藏这一篇就够了8
****网络安全/渗透测试入门掌握Redis未授权访问漏洞必知必会
【网络安全渗透测试零基础入门必知必会】之Redis未授权访问漏洞,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Redis服务器被攻击后该如何安全加固,零基础入门到精通,收藏这一篇就够了**
**
网络安全/渗透测试入门掌握**ARP渗透与防御关必知必会**
【网络安全渗透测试零基础入门必知必会】之ARP攻击原理解析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之ARP流量分析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之ARP防御策略与实践指南,零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握系统权限提升渗透与防御关****必知必会
【网络安全渗透测试零基础入门必知必会】之Windows提权常用命令,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Windows权限提升实战,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之linux 提权(非常详细)零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握Dos与DDos渗透与防御相关****必知必会
【网络安全渗透测试零基础入门必知必会】之DoS与DDoS攻击原理(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Syn-Flood攻击原理解析(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之IP源地址欺骗与dos攻击,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之SNMP放大攻击原理及实战演示,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之NTP放大攻击原理,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之什么是CC攻击?CC攻击怎么防御?,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之如何防御DDOS的攻击?零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握无线网络安全渗透与防御相关****必知必会
【网络安全渗透测试零基础入门必知必会】之Aircrack-ng详细使用安装教程,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之aircrack-ng破解wifi密码(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之WEB渗透近源攻击,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之无线渗透|Wi-Fi渗透思路,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之渗透WEP新思路Hirte原理解析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之WPS的漏洞原理解析,零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握木马免杀问题与防御********必知必会
【网络安全渗透测试零基础入门必知必会】之Metasploit – 木马生成原理和方法,零基础入门到精通,收藏这篇就够了
【网络安全渗透测试零基础入门必知必会】之MSF使用教程永恒之蓝漏洞扫描与利用,收藏这一篇就够了
网络安全/渗透测试入门掌握Vulnhub靶场实战********必知必会
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶机Prime使用指南,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶场Breach1.0解析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之vulnhub靶场之DC-9,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶机Kioptrix level-4 多种姿势渗透详解,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶场PWNOS: 2.0 多种渗透方法,收藏这一篇就够了
网络安全/渗透测试入门掌握社会工程学必知必会
【网络安全渗透测试零基础入门必知必会】之什么是社会工程学?定义、类型、攻击技术,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之社会工程学之香农-韦弗模式,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之社工学smcr通信模型,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之社会工程学之社工步骤整理(附相应工具下载)收藏这一篇就够了
网络安全/渗透测试入门掌握********渗透测试工具使用******必知必会**
2024版最新Kali Linux操作系统安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之渗透测试工具大全之Nmap安装使用命令指南,零基础入门到精通,收藏这一篇就够了
2024版最新AWVS安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新burpsuite安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新owasp_zap安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Sqlmap安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Metasploit安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Nessus下载安装激活使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Wireshark安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
觉得有用的话,希望粉丝朋友帮大白点个**「分享」「收藏」「在看」「赞」**

黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

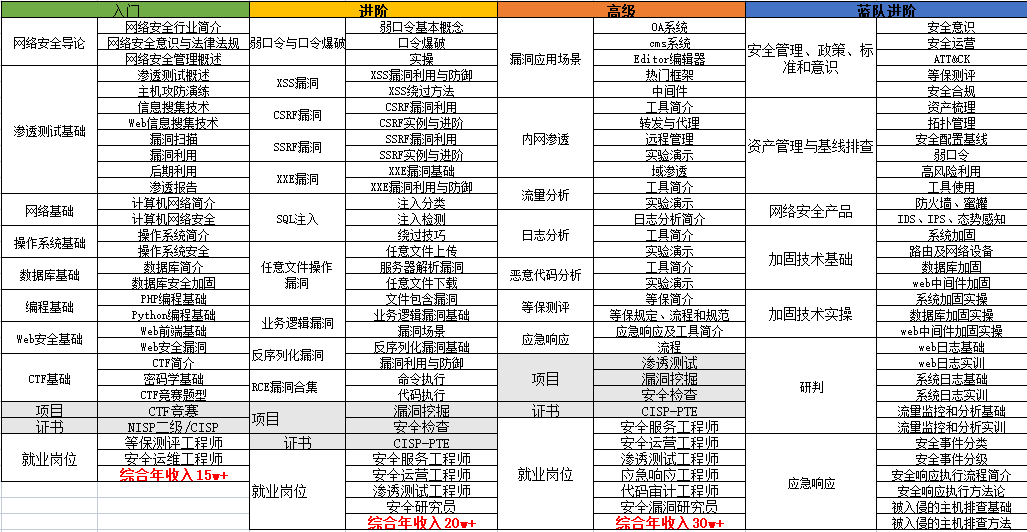
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
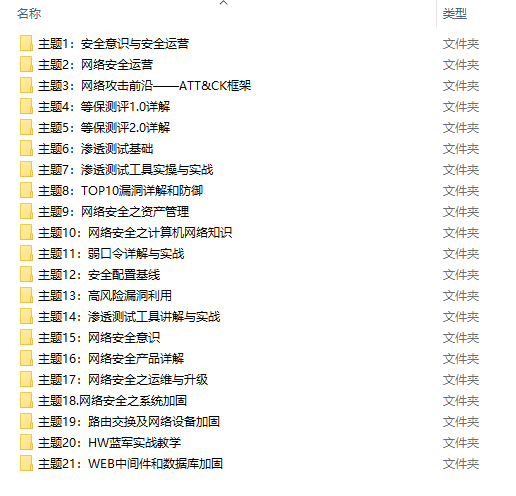
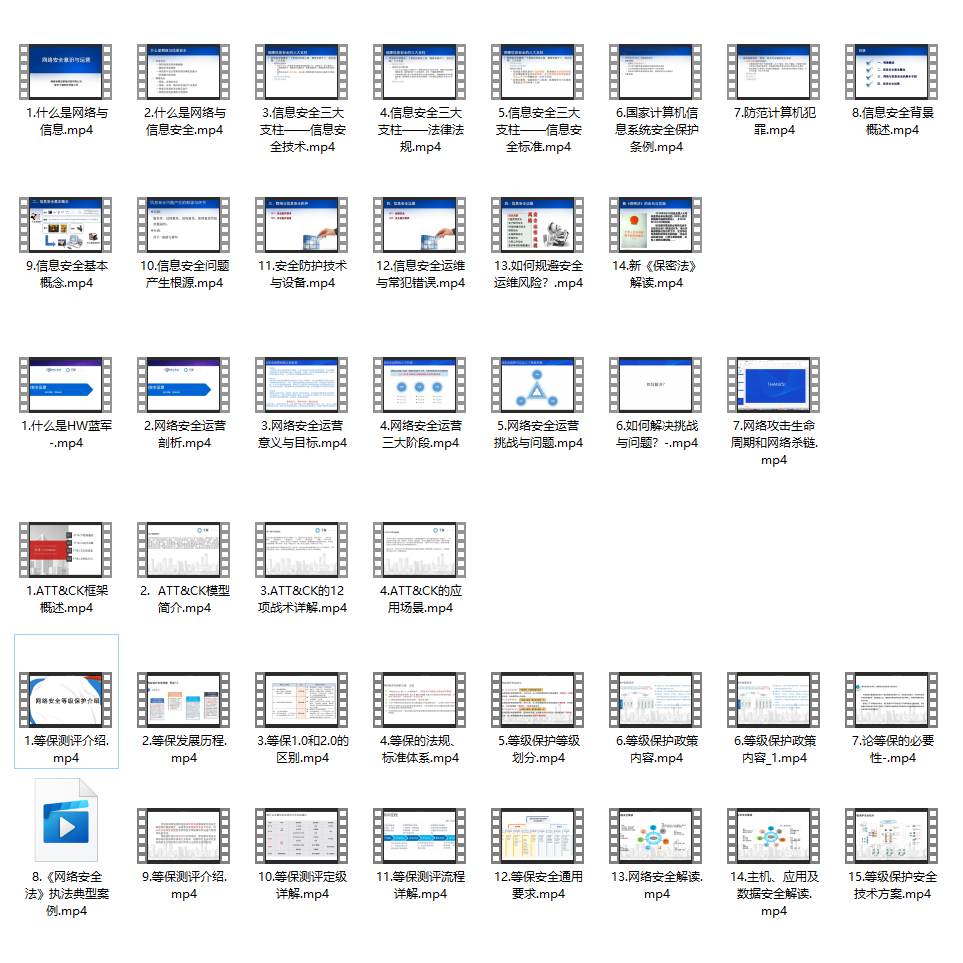
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:
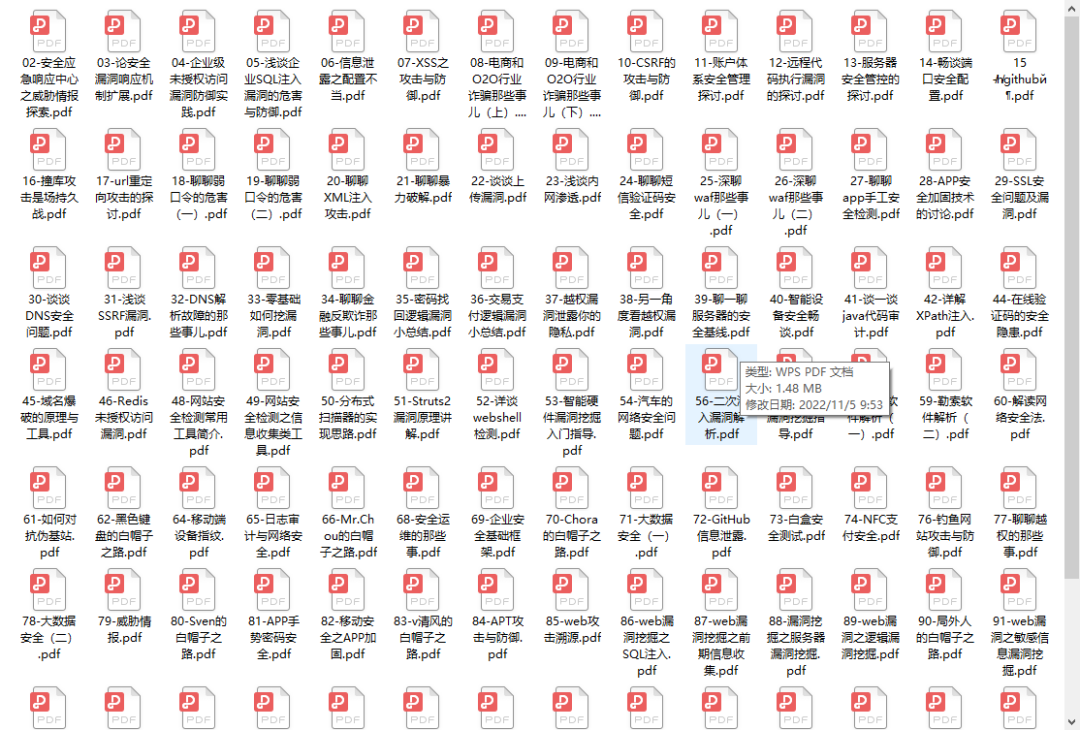
黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单
**

**
6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
****************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享



 3万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


