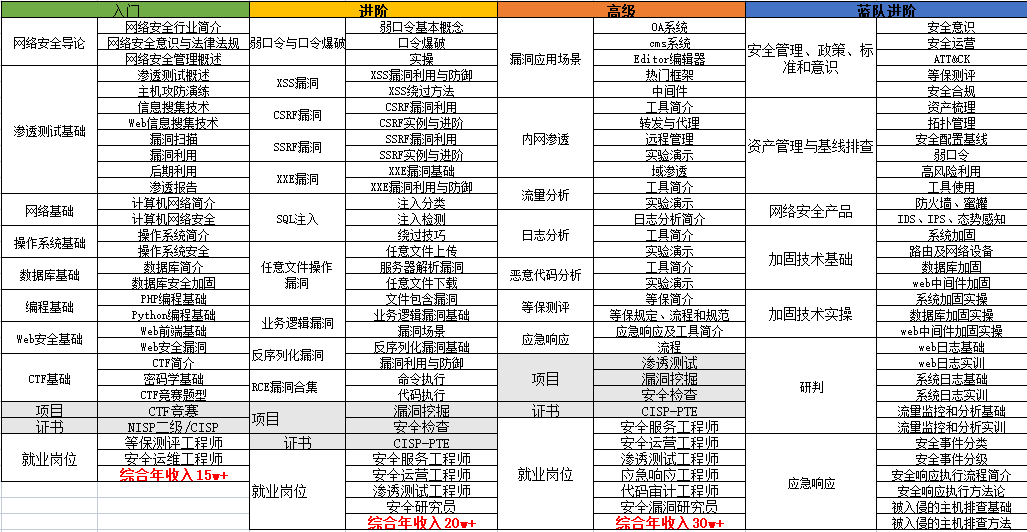
小白入门网络攻防?从零基础到精通,收藏这篇就够了!

【网络攻防】常见的网络攻防技术——黑客攻防(通俗易懂版) 在世界人口近80亿的地球上,每天尚且发生数以百万计的抢劫打架斗殴事件,网络更是如此,网络攻防战几乎每时每刻都在发生。如果说打架斗殴枪击事件离我们还很远,那网络攻防战在你打开手机的时候就开始了!博主能力有限,暂不谈网络攻防具体操作实现过程,我们用通俗易懂的语言一块聊聊——神秘的“网络攻防”每当听到“网络攻防”这个名词,有没有一瞬间觉得很神秘?脑海中是否下意识的出现身穿黑色连衣帽的黑客中黑入某机构网站的场景?其实它并没有想象中的那么神秘,接下来我们一块唠唠常见的几种常见的网络攻防技术https。... 阅读详情

黑客惯用10大“骚操作”曝光!招招致命!小白入门网络攻防?看这篇就够了!

01 XSS跨站脚本攻击?小case啦!😎

据砖家研究,跨站脚本攻击(XSS) கிட்டத்தட்ட占了所有网络攻击的40%,堪称**“最常见网红攻击”**!不过别慌,大多数XSS攻击都比较low,很多都是“脚本小子”拿别人写好的脚本瞎搞。

XSS攻击主要针对的是网站的“吃瓜群众”,而不是网站本身。黑客会在有漏洞的网站里偷偷塞一段代码,然后网站访客就会“中招”。这段代码可能会黑进你的账户,激活木马,或者篡改网站内容,忽悠你交出各种隐私信息。

防御大法:

给网站装个Web应用防火墙(WAF)就能有效抵御XSS攻击。WAF就像个“过滤器”,能识别并拦截各种恶意请求。一般买网站托管服务的时候,服务商都会帮你部署好WAF,不过你也可以自己再加一个,双保险嘛!

02 注入攻击?数据库的噩梦!😨

OWASP(开放Web应用安全项目)最新发布的十大应用安全风险报告里,注入漏洞可是**“头号风险”!其中,SQL注入又是“最常见姿势”**。

注入攻击直接瞄准网站和服务器的“心脏”——数据库。黑客会注入一段能“偷窥”隐藏数据和用户输入的代码,然后就能为所欲为,甚至完全控制整个应用。

防御大法:

保护网站免受注入攻击,关键在于代码要写好!比如,要防SQL注入,最好用参数化语句。更进一步,你还可以考虑用第三方身份验证,把数据库防护这块“外包”出去。

03 模糊测试?漏洞挖掘机!🧐

开发人员用模糊测试来找软件、操作系统或网络里的bug和漏洞。但黑客也能用这招来找你网站或服务器的漏洞。

黑客会先向应用输入一大堆乱七八糟的数据,把应用搞崩溃。然后,他们会用模糊测试工具来“拷问”应用的弱点。如果你的应用有漏洞,那就等着被黑吧!

防御大法:

对付模糊攻击,最好的办法就是勤打补丁,保持安全设置和其他应用都是最新版本。尤其是那些不更新就会被黑客“钻空子”的安全补丁,更要及时更新!

04 零日攻击?补丁发布前的“空窗期”!🤯

零日攻击算是模糊攻击的“升级版”,但它不需要黑客自己去找漏洞。最近谷歌就发现了Windows和Chrome里的零日攻击。

黑客有两种方式利用零日攻击获利。第一种: 如果他们能搞到即将发布的安全更新的信息,就能在更新发布前分析出漏洞在哪儿。第二种: 黑客拿到补丁信息后,会去攻击那些还没更新系统的“倒霉蛋”。这两种情况下,系统安全都会遭殃,至于后果有多严重,就看黑客的“功力”了。

防御大法:

保护自己和网站免受零日攻击,最简单的办法就是及时更新软件!新版本一发布,赶紧更新!

05 路径(目录)遍历?“翻墙”高手!😮

路径遍历攻击专门针对Web根目录,目的是访问目标文件夹之外的“禁区”。黑客会试图在服务器目录里“上下翻飞”,最终“翻墙”成功。一旦得手,他们就能访问网站,染指配置文件、数据库,甚至同一服务器上的其他网站和文件。

防御大法:

网站能不能防住路径遍历攻击,就看你的“输入净化”做得好不好。也就是说,要确保用户输入的信息都是“安全无害”的,而且不能从你的服务器里“复原”出用户输入的内容。最直接的建议就是,写代码的时候,别让用户的任何信息传到文件系统API里。如果这条路走不通,也有其他技术方案可以选。

06 DDoS攻击?“人海战术”!😡

DDoS攻击本身不能让黑客直接“破门而入”,但它能让网站暂时或永久“瘫痪”。数据显示,一次DDoS攻击就能让小企业平均损失12.3万美元,大企业更是高达230万美元左右!

DDoS攻击的目的是用“洪水般”的请求把目标Web服务器“淹没”,让其他访客无法访问网站。僵尸网络通常会利用之前被感染的电脑,从全球各地一起发请求。而且,DDoS攻击经常跟其他攻击“狼狈为奸”;黑客会用DDoS攻击来吸引安全系统的注意,然后暗中利用漏洞“偷袭”。

防御大法:

保护网站免受DDoS攻击,一般要多管齐下:首先,通过内容分发网络(CDN)、负载均衡器和可扩展资源来应对流量高峰。其次,部署Web应用防火墙,防止DDoS攻击“暗度陈仓”,偷偷进行注入攻击或跨站脚本攻击等。

07 中间人攻击?“偷听者”!🤫

中间人攻击常见于那些用户和服务器之间数据传输不加密的网站。作为用户,只要看看网站的URL是不是以https开头就能发现问题了,因为HTTPS里的“s”表示数据是加密的,没了“s”就是没加密。

黑客利用中间人攻击来“偷”信息,通常是各种敏感信息。数据在双方之间传输的时候,可能会被黑客“拦截”。如果数据没加密,黑客就能轻松“读”到你的个人信息、登录信息或其他敏感信息。

防御大法:

在网站上安装SSL证书(安全套接字层)就能有效降低中间人攻击的风险。SSL证书会加密各方之间传输的信息,就算黑客“截胡”了,也很难破解。现在很多托管服务商都会在服务包里帮你配置好SSL证书。

08 暴力破解?“密码穷举”!🙄

暴力破解是获取Web应用登录信息的一种“简单粗暴”的方式。但同时也是非常容易防范的,尤其是从用户这边下手,效果更佳。

暴力破解就是黑客不断尝试各种用户名和密码组合,直到“猜”对为止。当然,除非密码特别简单,否则就算用很多电脑一起“猜”,也可能要花上好几年时间。

防御大法:

保护登录信息的最佳办法,就是设置强密码,或者用双因子身份验证(2FA)。作为网站管理员,你可以要求用户同时设置强密码和2FA,这样黑客就很难“猜”出密码了。

09 使用未知代码或第三方代码?“隐形炸弹”!💣

虽然这不算直接攻击网站,但使用来路不明的第三方代码,也可能导致严重的安全漏洞。

代码或应用的“原作者”可能会在代码里藏恶意代码,或者“无意中”留下后门。一旦你把这些“带毒”的代码用到网站里,就可能面临恶意代码执行或后门被利用的风险。后果嘛,轻则数据泄露,重则网站“失守”。

防御大法:

想要避免这些风险,就让你的开发人员好好分析和审计代码,确保代码“干净”。

10 网络钓鱼?“愿者上钩”!🎣

网络钓鱼也不是直接针对网站的攻击,但它也能破坏你系统的完整性,所以不能不提。

网络钓鱼最常用的“工具”就是电子邮件。黑客通常会假扮成其他人,忽悠你交出敏感信息或者转账。这种攻击可能是“老掉牙”的419骗局,也可能是精心设计的“高级货”,比如假冒的电子邮件地址、看起来很真的网站,以及极具“忽悠力”的文案。

防御大法:

防范网络钓鱼,最有效的办法就是培训员工和你自己,提高识别这类欺诈的“眼力”。保持警惕,经常检查发件人的电子邮件地址是否“靠谱”,邮件内容是否“古怪”,请求是否“不合常理”

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

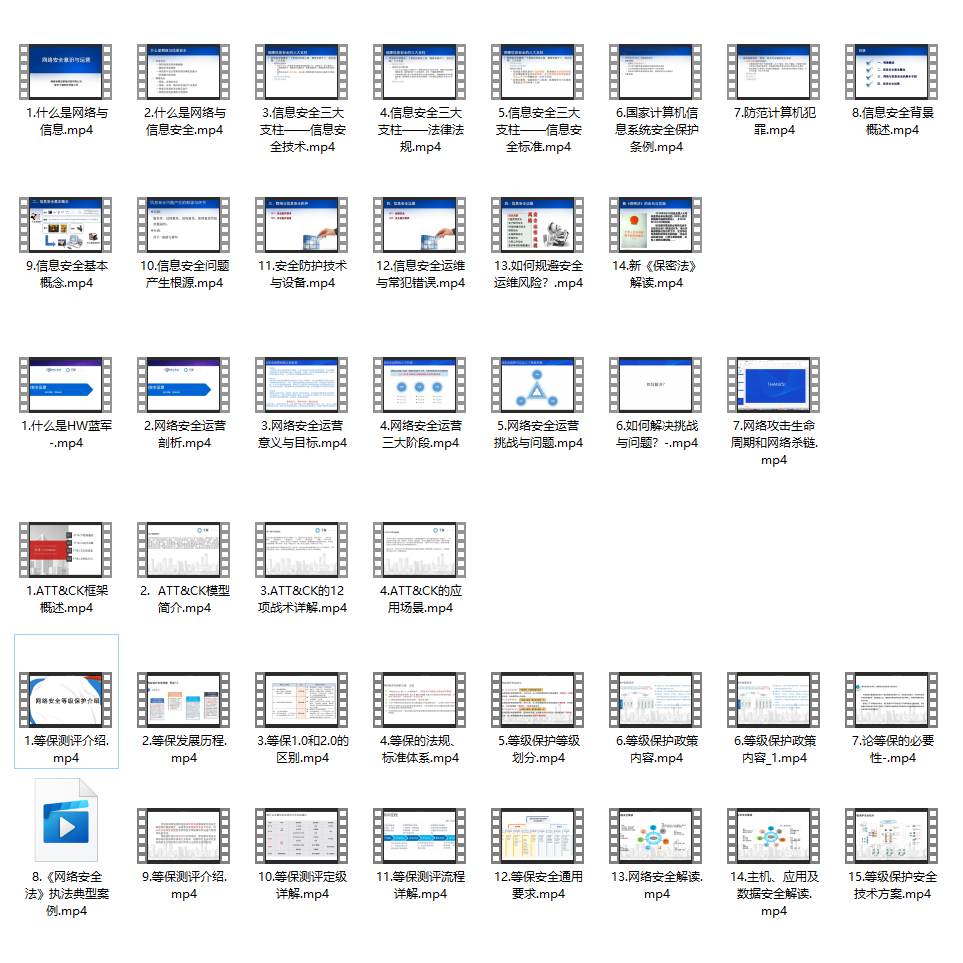
2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
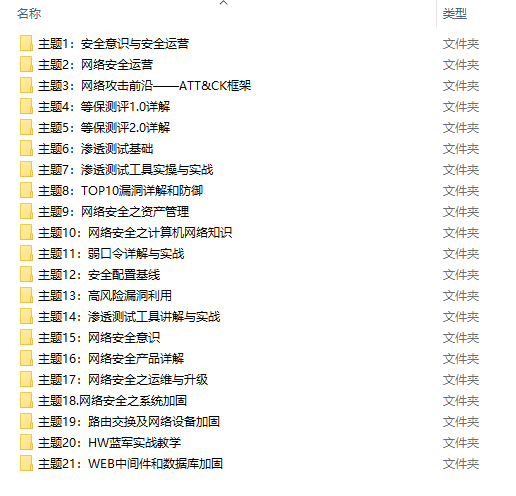

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
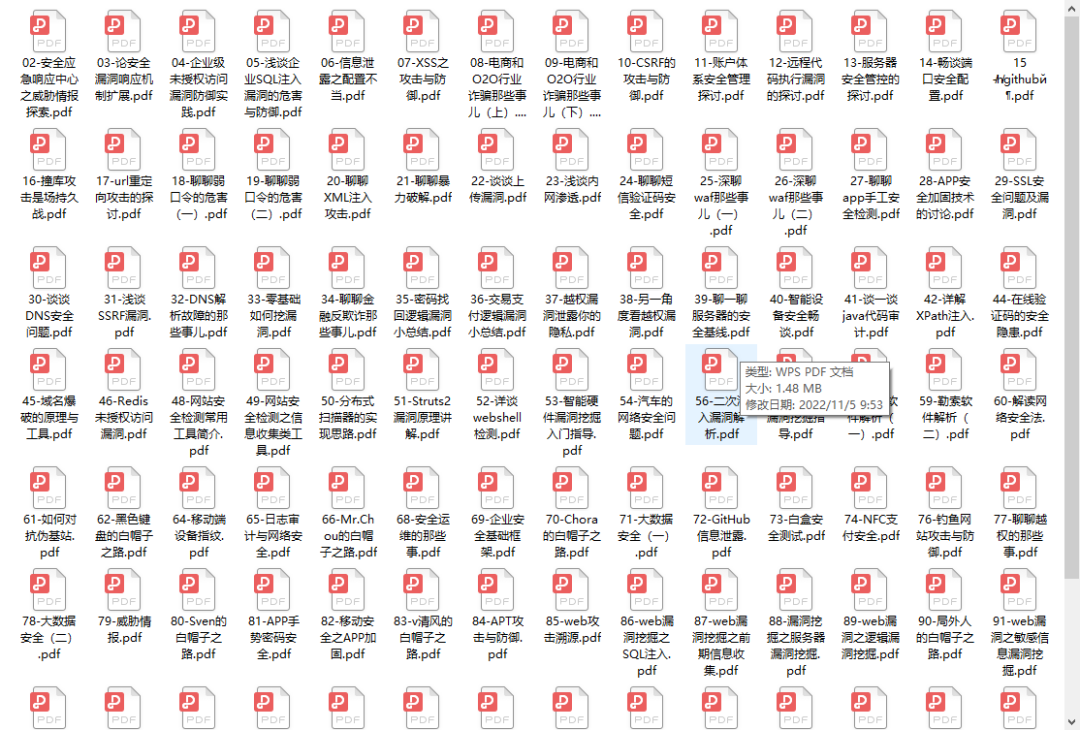
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
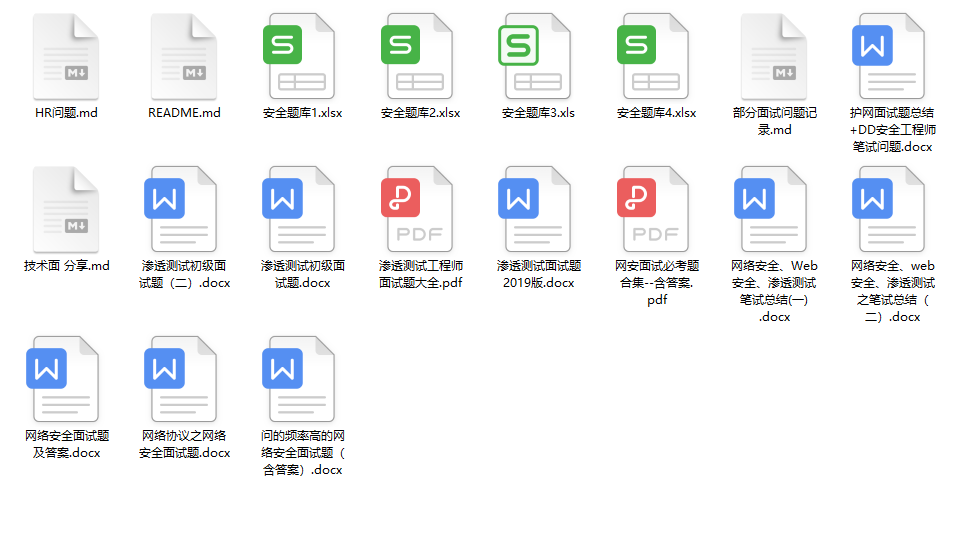
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

****************************优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

网络安全攻防:概述 转自微信公众号:计算机与网络安全 01 传统网络安全攻防体系 黑客发起一次完整的网络攻击一般包含:目标锁定、信息采集、漏洞分析、攻击执行、权限提升、目标控制等步骤。 (1)目标锁定 发起攻击的第一步就是确定一个目标,要确定本次攻击的可行性,明确这次攻击的目的和意义,而不是盲目发起攻击,既要知道自己发起攻击是为了什么,又要知道自己发起攻击的后果是什么,要通过攻击得到什么效果。在锁定目标、明确目的后,进入攻击的下一步骤。 (2)信息采集 古代战争讲究兵法,要出奇制胜,现代网络攻击也是如此,长时间的攻击能让对手有 阅读详情

相关推荐

网络攻防技术概述

网络安全从其本质上来讲就是网络上的信息安全,它涉及的范围相当广。广义的网络安全定义:凡是涉及到网络上信息的安全性,完整性,可用性,真实性和可控性的相关理论和技术都是网络信息安全所要研究的领域。狭义的网络安全定义:指信息内容的安全性,即保护信息的秘密性、真实性和完整性,避免攻击者利用系统的安全漏洞进行窃听、冒充、诈骗、盗用等有损合法用户利益的行为,保护合法用户的利益和隐私。本课程涉及的网络安全是指狭义的网络安全。

weixin_68789096的博客 1506

网络安全基础知识解析:了解常见的网络攻击类型、术语及其防范方法

网络安全是指网络系统的硬件、软件及其系统中的数据受到保护,不因偶然的或者恶意的原因而遭到破坏、更改、泄露,系统连续可靠正常地运行,网络服务不中断的状态。从广义上说,网络安全包括网络硬件资源及信息资源的安全性。从用户角度看,网络安全主要是保障个人数据或企业的信息在网络中的机密性、完整性、可用性,防止信息的泄漏和破坏,防止信息资源的非授权访问。对于网络管理者来说,网络安全的主要任务是保障合法用户正常使用网络资源,避免病毒、拒绝服务、远程控制、非授权访问等安全威胁,及时发现安全漏洞,制止攻击行为等。

qq_68163788的博客 4105

无迹卡尔曼滤波(UKF)推导

提出,使用了一种不同的方法来计算误差协方差矩阵。它不使用(连续时间)黎卡提方程(Riccati Equations,形如。的一类非线性方程)或(离散时间)协方差传播和更新规律。关键的思想是基于一组特殊的样本点来估计误差协方差,这些点被称为。无迹卡尔曼滤波(Unscented Kalman Filter),最初由。点(Sigma Points),这些点直接通过原始非线性模型传播。无迹变换表示有三个特殊样本点的高斯分布,称为。

生活如此美好,致敬每一个热爱“热爱”的人! 1774

【网络攻防】最常见的网络攻防技术——网络攻防入门(通俗易懂)

对于网络安全初学者而言,理解并实践上述网络攻防技术是非常重要的。通过不断学习和实践,可以逐渐深入到更高级的网络安全操作和策略中。希望本文能够作为你网络安全学习旅程的起点。

2401_84466227的博客 5835

基恩士PLC编程避坑指南:局部变量@前缀的3个隐藏陷阱与实战解决方案

本文深入剖析了基恩士PLC编程中使用@前缀创建局部变量的三大隐藏陷阱,包括在线调试时的数据丢失、数据类型冲突以及子程序复用时的地址覆盖问题。针对每个陷阱,提供了预定义变量、强类型规范和基址参数传递等实战解决方案,帮助中高级工程师提升代码健壮性与可维护性。

weixin_29171087的博客 101

JetLinks社区版VS企业版:手把手教你用PostgreSQL+Redis搭建物联网中台(Win7实测)

本文详细对比了JetLinks社区版与企业版的核心差异,并提供了在Windows 7系统上,使用PostgreSQL和Redis搭建物联网中台的完整部署教程。文章深入解析了从环境准备、后端服务构建到前端部署的每一步,为开发者在资源有限环境下构建高性价比物联网平台提供了清晰的实战指南。

w1x2y3的博客 303

小白入门网络攻防?从零基础到精通,收藏这篇就够了!_信息安全想学攻防,应该怎么入门

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

jennycisp的博客 1504

ubuntu20.04安装nvidia-docker(解决有 Release 文件。 N: 无法安全地用该源进行更新,所以默认禁用该源错误)

然后想都不要想,nvidia+linux安装的东西,那肯定是不能安装成功的,恶毒的nvidia。按照nvidia官网给出的安装nvidia-docker流程来。在sudo apt-get update出现报错。然后再次update,发现还是会有一些警告类似于。,直接点击网页手动下载,发现下载成功!,注意会有安装先后顺序,安装给的提示就行。最后输入命令发现安装成功。然后替换掉里面的内容。直接不管,直接上命令。

weixin_48144140的博客 1235

【技术干货】如何搭建网络攻防环境?零基础入门到精通,看这篇就够了!赶紧收藏!

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

chengxuyuanyy的博客 957

从贝叶斯网络到结构因果模型:因果推理在可解释AI中的实践

在机器学习和数据分析领域,理解变量间的因果关系而不仅仅是统计关联,是构建可信赖、可解释系统的关键。概率图模型,特别是贝叶斯网络,通过有向无环图和条件概率表,能够高效地编码和推理变量间的条件依赖关系,广泛应用于医疗诊断、风险评估等场景。然而,贝叶斯网络主要刻画的是“是什么”的关联,难以回答“如果…会怎样”的因果问题。为了进行因果推断,需要引入结构因果模型和do-演算,它们通过定义结构方程和模拟干预操作,能够区分混杂效应,估计处理变量对结果变量的净因果影响。这一套方法论对于可解释人工智能至关重要,它能生成反事实

weixin_42168902的博客 379

STM32控制气泵和电磁阀实现

2、mos管的选型:mos管选择主要注意两个参数即可,一是导通的电流,二是耐压值,并且常用NMOS管,根据要求,气泵和电磁阀供电电压为12V,所以选择的mos管耐压值要大于12V,这里选用耐压值为30V的MOS管,并且导通电流为5.8A,如下图。1、气泵和电磁阀的开和关均为开关量,实现控制方法有多种,比如继电器,但是继电器动作有噪声且体积较大,更好的方法为使用mos管。使用STM32控制气泵和电磁阀的开和关,气泵和电磁阀的供电电压为12V。最终实现单片机控制气泵和电磁阀的开和关。

jacklood的博客 1万+

网络安全攻防学习路线指南,零基础入门到精通,看这篇就够了!赶紧收藏!

微信公众号:计算机与网络安全具备管理和维护小型办公, 并可以制作和维护简单网页的能力。(3)用户安全管理(4)NTFS权限管理(5)文件服务器(6)磁盘管理(7)备份与灾备(1)配置DNS服务(2)配置DHCP服务(3)搭建WEB站点(4)搭建FTP服务(5)VPN远程访问技术(6)Email邮件技术(1)活动目录(2)域控管理(3)组策略应用(4)安全策略应用(5)PKI与证书服务(1)网络概述(2)OSI协议簇(3)模拟器与交换机配置(4)IP地址协议与应用。

baimao__Ch的博客 1149

OV5645摄像头原理图设计,已量产

在嵌入式视觉项目里,摄像头小板真正决定量产稳定性的,往往不是把传感器接出来这件事本身,而是电源域有没有拆清、参考时钟够不够干净、主板调试时有没有留出可落地的接口。ATK-MC5645 这张原理图的价值,就在于它没有把 OV5645 裸接到一排连接器上,而是把 AFVDD_2V8、DOVDD_1V8、DVDD_1V5、24MHz 时钟和 MIPI/控制信号都收敛在一块独立模组上。

不脱发的程序猿 328

常见网络攻击以及防御方法大全,从零基础到精通,收藏这篇就够了!_网络攻防入门基础知识

网络安全威胁主要包括内部滥用、员工安全意识薄弱、木马病毒攻击以及黑客入侵等。常见的网络攻击类型分为侦查攻击(如端口扫描、网络监听)、访问攻击(如密码破解、中间人攻击)和拒绝服务攻击(如死亡之Ping、SYN洪水)。木马采用C/S架构控制目标主机,病毒具有传播性和破坏性。防御措施包括更新系统补丁、配置防火墙规则、关闭高危协议端口等。针对不同攻击类型需采取相应防护策略,如过滤异常数据包、禁用广播功能、监控网络流量等,以构建多层次安全防护体系。

m0_71745484的博客 1863

RHCA ---RH442-4

这题考试中是没有的,但我做ex的判分脚本里做了,主要是lab环境swap只有512M的,这样后续改了某几个参数后会造成内存不够用导致异常.这里记得是双>,如果没自信的小伙伴可以在考试开始后第一时间把/etc/fstab先备份一个或者vi进入后手动敲一下。根据题意我们需要分2个768M的分区给swap。用free看swap大小是2.0Gi即可。留意红框中的内容即可,最后w保存退出。这个时候可以重启下机器。

Q先生 640

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

网络安全-常见网络攻防手段之CSRF攻击,零基础入门到精通,看这篇就够了!赶紧收藏!

该攻击方式利用的原理是:用户在访问一个合法网站时会建立session会话,而浏览器的cookie会将session过程中的数据(如用户名和密码)保存起来,当该用户打开另一个网页,这个网页也可以获得浏览器的cookie,黑客就是利用这个cookie信息进行攻击的。学习理解安全基础的核心原理,关键技术,以及PHP编程基础;内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

2401_84578953的博客 968

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

上一篇: 网络安全 从零基础到精通,收藏这篇就够了!
下一篇: 网络安全这点事儿,从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值