一文读懂 | 信息安全等级保护,零基础入门到精通,收藏这一篇就够了

信息安全等级保护(黑客必看) 一、什么是等保? “等保”,即信息安全等级保护,是我国网络安全领域的基本国策、基本制度。早在2017年8月,公安部评估中心就根据网信办和信安标委的意见将等级保护在编的5个基本要求分册标准进行了合并形成《信息安全技术 网络安全等级保护基本要求》一个标准。(GB/T 22239—2019代替 GB/T 22239-2008)该标准于2019年5月10日发布,于2019年12月1日开始实施。 阅读详情

一、什么是等保?

“等保”,即信息安全等级保护,是我国网络安全领域的基本国策、基本制度。早在2017年8月,公安部评估中心就根据网信办和信安标委的意见将等级保护在编的5个基本要求分册标准进行了合并形成《信息安全技术 网络安全等级保护基本要求》一个标准。(GB/T 22239—2019代替 GB/T 22239-2008)该标准于2019年5月10日发布,于2019年12月1日开始实施。

二、为什么要做等保?

1、安全标准:信息安全等级保护(简称等保)是目前检验一个系统安全性的重要标准,是对系统是否满足相应安全保护的评估方法。

2、法律要求:《网络安全法》和《信息安全等级保护管理办法》明确规定网络运营者应当履行安全保护义务,如果拒不履行,将会受到相应处罚。

3、自我检查:开展等保可对系统进行一次全面检测,全面发现系统内部的安全隐患与不足之处。

三、等保包含哪些内容?

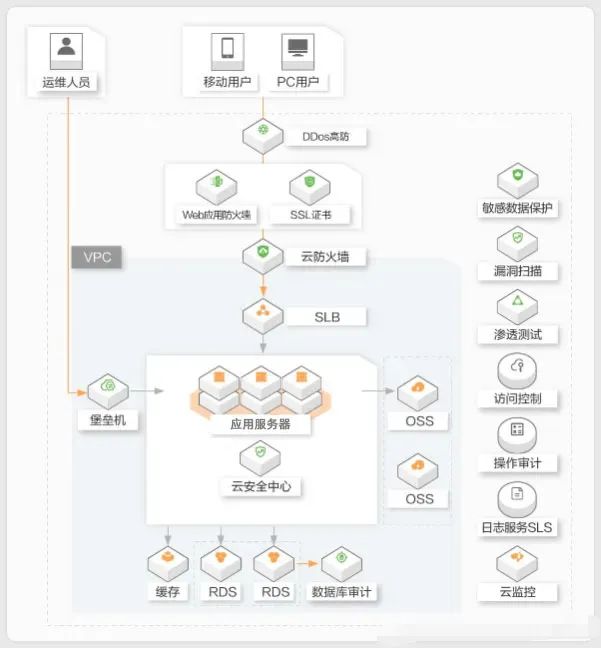
等保是一个全方位系统安全性标准,不仅仅是程序安全,包括:物理安全、应用安全、通信安全、边界安全、环境安全、管理安全等方面。
【物理安全】
机房物理访问控制、防火,防雷击,温湿度控制、电力供应,电磁防护。

【应用安全】
应用具备身份鉴别、访问控制、安全审计、剩余信息保护、软件容错、资源控制和代码安全。

【通信安全】
包括网络架构,通信传输,可信验证。

【边界安全】
包括边界防护,访问控制,入侵防范,恶意代码防护等。

【环境安全】
入侵防范,恶意代码防范,身份鉴别,访问控制,数据完整性、保密性,个人信息保护。

【管理安全】
系统管理,审计管理,安全管理,集中管控。

四、等保1.0、2.0有什么区别?

【等保2.0】
以《中华人民共和国网络安全法》为法律依据,以2019年5月发布的《GB/T22239-2019 信息安全技术 网络安全等级保护基本要求》为指导标准的网络安全等级保护办法,业内简称等保2.0。

【等保1.0】
以1994年国务院颁布的147号令《计算机信息系统安全保护条例》为指导标准,以2008年发布的《GB/T22239-2008 信息安全技术 信息系统安全等级保护基本要求 》为指导的网络安全等级保护办法,业内简称等保,即目前的等保 1.0。

【1.0、2.0的区别】

等保2.0提出新的技术要求和管理要求,强调“一个中心,三重防护”,关键点包括可信技术、安全管理中心,以及云计算、物联网等新兴领域的安全扩展要求。对应地,企业在安全防护体系建设、风险评估和管理上需要更加全面,并需关注所在行业的安全要求和定级标准。

等保相关标准:

GB17859-1999 计算机信息系统 安全保护等级划分准则

GB/T 28448-2019 信息安全技术 网络安全等级保护测评要求

GB/T 28449-2018 信息安全技术 网络安全等级保护测评过程指南

GB/T 25058-2019 信息安全技术 网络安全等级保护实施指南

GB/T 25070-2019 信息安全技术 网络安全等级保护安全设计技术要求

GB/T 22239-2019 信息安全技术 网络安全等级保护基本要求

GB/T 22240-2020 信息安全技术 网络安全等级保护定级指南

五、等保分几个级别?

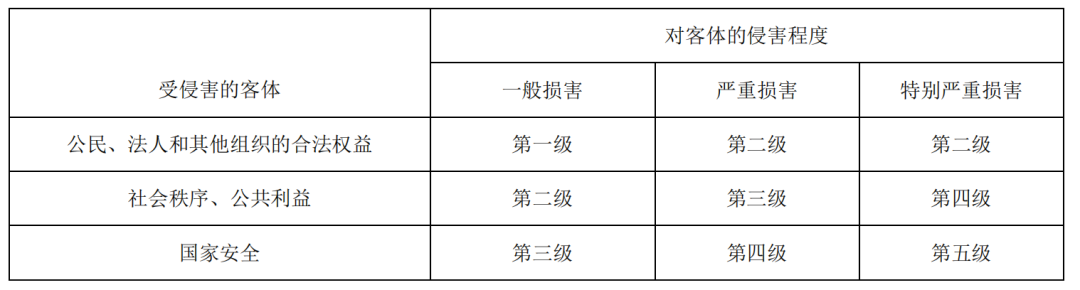
等保分五个级别,越高安全性越好,其中:

【等保一级】

等保一级为“用户自主保护级”,是等保中最低的级别,该级别无需测评,提交相关申请资料,公安部门审核通过即可。

【等保二级】

等保二级为“系统审计保护级”,是目前使用最多的等保方案,所有“信息系统受到破坏后,会对公民、法人和其他组织的合法权益产生严重损害,或者对社会秩序和公共利益造成损害,但不损害国家安全。”范围内网站均可适用,可支持到地级市各机关、事业单位及各类企业的系统应用,比如:网上各类服务的平台(尤其是涉及到个人信息认证的平台),市级地方机关、政府网站等等。

【等保三级】

等保三级等为“安全标记保护级”,级别更高,支持“信息系统受到破坏后,会对社会秩序和公共利益造成严重损害,或者对国家安全造成损害。”范围,适用于“地级市以上的国家机关、企业、事业单位的内部重要信息系统”,比如省级政府官网、银行官网等等。三级等保也是我们能制作的最高级别等保网站。

【等保四级】

等保四级等保适用于国家重要领域、涉及国家安全、国计民生的核心系统,例如电力、电信、广电、铁路、民航、银行、税务等重要、关键部门的生产、调度、指挥等涉及国家安全、国计民生的核心系统。受到破坏后,会对社会秩序和公共利益造成特别严重损害,或者对国家安全造成严重损害。

【等保五级】

等保五级等保是目前我国最高级别,一般应用于国家的机密部门。受到破坏后,会对国家安全造成特别严重损害。
六、等保测评流程是怎么样的?

等保包括五个阶段:1、定级、2、备案、3、建设整改、4、等级测评、5、监督检查。

【定级】

确定信息系统的安全保护等级。信息系统运营使用单位按照《网络安全等级保护定级指南》等相关标准,结合本单位信息系统的实际情况,确定信息系统的安全保护等级。

【备案】

向公安机关等主管部门进行备案。信息系统安全保护等级确定后,运营使用单位应当在规定时间内将信息系统的定级情况向所在地设区的市级以上公安机关备案。

【安全建设和整改】

根据确定的安全保护等级,按照相应等级的安全要求进行安全建设和整改。包括制定安全管理制度、部署安全防护技术措施、进行安全培训等。

【等级测评】

委托具有相应资质的测评机构对信息系统进行等级测评。测评机构依据《网络安全等级保护测评要求》等标准,对信息系统的安全状况进行全面评估,出具等级测评报告。

【监督检查】

公安机关等主管部门对信息系统的安全保护状况进行监督检查。发现安全隐患的,要求运营使用单位及时整改,确保信息系统的安全稳定运行。

七、等保是法律要求的?

《网络安全法》和《信息安全等级保护管理办法》明确规定信应履行安全保护义务,如果拒不履行,将会受到相应处罚。

以下节选自《中华人民共和国网络安全法》:

第二十一条:
国家实行网络安全等级保护制度。网络运营者应当按照网络安全等级保护制度的要求,履行下列安全保护义务,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改。

第三十八条:
关键信息基础设施的运营者应当自行或者委托网络安全服务机构对其网络的安全性和可能存在的风险每年至少进行一次检测评估,并将检测评估情况和改进措施报送相关负责关键信息基础设施安全保护工作的部门。

第五十九条:
网络运营者不履行本法第二十一条、第二十五条规定的网络安全保护义务的,由有关主管部门责令改正,给予警告;拒不改正或者导致危害网络安全等后果的,处一万元以上十万元以下罚款,对直接负责的主管人员处五千元以上五万元以下罚款。
关键信息基础设施的运营者不履行本法第三十三条、第三十四条、第三十六条、第三十八条规定的网络安全保护义务的,由有关主管部门责令改正,给予警告;拒不改正或者导致危害网络安全等后果的,处十万元以上一百万元以下罚款,对直接负责的主管人员处一万元以上十万元以下罚款。

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]


在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]
在这里插入图片描述

在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]

安全通信网络等保 H3C MSR36-20 uptime is 0 weeks, 0 days, 0 hours, 16 minutes: 这表示设备 MSR36-20 已经运行了 0 周,0 天,0 小时,16 分钟,即设备的正常运行时间。高位(25a0)表示任务已经运行的时间的较高部分,低位(ca0)表示任务已经运行的时间的较低部分。常见的类型包括 Csp(控制平面进程),Lwe(低优先级后台进程),Lst(低优先级任务进程),Cwe(控制平面后台进程),Mst(管理进程)等。•Holding:该进程当前持有的内存量。 阅读详情

相关推荐

等保测评基础知识

(1)降低信息安全风险,提高信息系统的安全防护能力; 开展等保的最重要原因是为了通过等级保护测评工作,发现单位系统内、外部存在的安全风险和脆弱性,通过整改之后,提高信息系统的信息安全防护能力,降低系统被各种攻击的风险。 梳理出了不同等级的系统后,我们就要对不同系统进行不同等级的安全防护建设,保证重要的信息系统在有攻击的情况下能够很好地抵御攻击或者被攻击后能够快速的恢复应用不造成重大损失或影响。(2)满足国家相关法律法规和制度的要求; 等级保护是我国关于信息安全的基本

没有名字221的博客 3504

什么是等保?为什么做等保?如何做等保?

等保,信息安全等级保护,是对信息和信息载体按照重要性等级分级别进行保护的一种工作。网络安全等级保护制度是我国网络安全领域的基本国策、基本制度和基本方法,《网络安全法》出台后,网络等级保护进入2.0时代。2019年5月13日,网络安全等级保护制度2.0标准正式发布,将于2019年12月1日开始实施。等保2.0标准在1.0标准的基础上,注重全方位主动防御、安全可信、动态感知和全面审计,实现了对传统信息系统、基础信息网络、云计算、大数据、物联网、移动互联和工业控制信息系统等保护对象的全覆盖。

2201_75362610的博客 4837

用 dism 合并与删除 wim 映像

一、合并 假设 installA.wim 有 3 个映像,installB.wim 有 1 个映像。 1、全部合并 将 installA.wim 中的 3 个卷映像合并到 installB.wim 中,这样 installB.wim 中的卷映像增加到 4 个。 dism/export-image/sourceimagefile:d:\installA.wim/sourceindex:1/destinationimagefile:d:\installB.wim dism/export-image/source

KefanWon的博客 5199

一文读懂等保到底是什么!为什么你的系统要过等保三级?

一文读懂等保到底是什么!为什么你的系统要过等保三级?

分享Python知识 5903

别再为倍福EL6021/EL6022的RS485接线头疼了!手把手教你硬件跳线与软件配置(附Modbus RTU主站例程)

本文详细解析了倍福EL6021/EL6022模块的RS485硬件跳线与软件配置方法,包括Modbus RTU主站编程实战。从端子定义、跳线操作到TwinCAT 3环境设置,提供完整的通信例程和故障排查技巧,帮助工程师快速解决工业现场通信问题。

weixin_30634661的博客 591

自组织映射神经网络(SOM)

目录 1 背景:自组织(竞争型)神经网络 2竞争学习的概念与原理 2.1 竞争学习的步骤 2.2 示例 3SOM典型结构 4SOM网的权值调整域 5 SOM Kohonen 学习算法 6 SOM示例 7SOM设计细节 7.1输出层设计 7.2输出层节点排列的设计 7.3 权值初始化问题 7.4学习率的设计 7.5设计拓扑领域 8SOM功能分析 8.1 保序映射 8.2数据压缩 8.3 特征提取 9自组织映射神经网络与K均值算法的区别...

weixin_39910711的博客 1万+

一文读懂 | 信息安全等级保护,零基础入门到精通,收藏这一篇就够了_等保认证标准

等保”,即信息安全等级保护,是我国网络安全领域的基本国策、基本制度。早在2017年8月,公安部评估中心就根据网信办和信安标委的意见将等级保护在编的5个基本要求分册标准进行了合并形成《信息安全技术 网络安全等级保护基本要求》一个标准。(GB/T 22239—2019代替 GB/T 22239-2008)该标准于2019年5月10日发布,于2019年12月1日开始实施。

bdfcfff77fa的博客 1196

SCCM实战指南:从零搭建企业级Windows自动化部署平台

本文提供了一份详细的SCCM实战指南,手把手教你从零搭建企业级Windows自动化部署平台。内容涵盖环境规划、AD架构扩展、SQL Server配置、SCCM主站点安装,以及最终实现操作系统镜像的自动化部署,旨在帮助IT管理员彻底告别手动装机,实现高效、规范的Windows设备批量管理。

weixin_29251337的博客 638

一文读懂 | 信息安全等级保护,零基础入门到精通,收藏这一篇就够了_等保认证标准_等保测评的标准和发布日期

等保”,即信息安全等级保护,是我国网络安全领域的基本国策、基本制度。早在2017年8月,公安部评估中心就根据网信办和信安标委的意见将等级保护在编的5个基本要求分册标准进行了合并形成《信息安全技术 网络安全等级保护基本要求》一个标准。(GB/T 22239—2019代替 GB/T 22239-2008)该标准于2019年5月10日发布,于2019年12月1日开始实施。

喜欢Python编程的程序员柚柚呀 1215

自动化测试软件设计:C# + VISA 库实现多接口(GPIB/USB)测试仪器控制

本文介绍了如何利用C#和VISA库开发支持多接口的自动化测试软件。VISA库作为标准化API,能够统一控制GPIB、USB等不同接口的测试设备。文章详细阐述了软件设计目标,包括多接口支持、统一控制、自动化脚本执行等功能。重点讲解了C#中VISA库的安装配置,并提供了设备控制类的核心代码实现,涵盖设备连接、命令发送、响应读取等关键操作。通过具体示例展示了GPIB和USB设备的连接方式,并扩展了自动化测试脚本功能。该方案具有高扩展性和维护性,适用于电子设备测试、生产线检测等多种场景,为自动化测试系统开发提供了实

这里只有干货:从 Modbus 通信到 MES 对接,从 YOLO 训练到工控机部署,带你搞定工业软件开发全流程。 1712

电力电子课设救星:用Simulink实现Buck变换器双闭环控制(PID调参技巧)

本文是电力电子课程设计的实用指南,详细讲解如何利用Simulink仿真平台实现Buck变换器的电压电流双闭环控制。文章核心聚焦于PID参数整定的实战技巧,提供了从手动调试口诀到MATLAB脚本自动优化的完整方案,旨在帮助学生高效完成课设,深入理解闭环控制原理并生成专业报告。

weixin_29179311的博客 296

一文读懂“信息安全等级保护”,从零基础到精通,收藏这篇就够了!

等级保护,官方名称是“信息安全等级保护”,听起来是不是有点“高大上”?想象一下,你的电脑就像一个城堡,里面住着各种“数据小精灵”,等级保护就是根据这些“小精灵”的重要性,给城堡设置不同级别的防御工事。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。它不仅是国家信息安全保障的“基本功”,更是确保信息系统安全、保密,防止“数据小精灵”被坏人抓走的关键。等级保护就像武侠小说里的“练功等级”,越高等级,保护越严密。

喜欢Python编程的程序员柚柚呀 1039

华为od 面试八股文_C++_01_含答案

华为od 面试八股文_C++_01_含答案

MISAYAONE的博客 5592

信息安全等级保护教程,零基础入门到精通,收藏这一篇就够了

等保”,即信息安全等级保护,是我国网络安全领域的基本国策、基本制度。早在2017年8月,公安部评估中心就根据网信办和信安标委的意见将等级保护在编的5个基本要求分册标准进行了合并形成《信息安全技术 网络安全等级保护基本要求》一个标准。(GB/T 22239—2019代替 GB/T 22239-2008)该标准于2019年5月10日发布,于2019年12月1日开始实施。

xiaoganbuaiuk的博客 1152

帆软报表导出各种格式之后台导出

我们前面介绍了帆软报表在界面上的导出是通过类似的URL:http://localhost:8075/webroot/decision/view/report?op=export&sessionID=10653244-3e46-408c-bc54-f89a214a9bc7&format=image&extype=PNG 来完成的,就是带OP=export以及format参数来完成的。如果不从界面传参数,比如我们自己实现了一个HTTP接口,也可以通过传参数format来完成各种格式的导

帆软爱好者的专栏 4270

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

信息安全专业(非常详细)零基础入门到精通,收藏这一篇就够了

信息安全专业(非常详细)零基础入门到精通,收藏这一篇就够了

分享Python知识 7824

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

一文读懂网络安全等级保护(非常详细),零基础入门到精通,看这一篇就够了

一文读懂网络安全等级保护(非常详细),零基础入门到精通,看这一篇就够了

分享Python知识 2392

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

2025最火专业解读:信息安全(非常详细)零基础入门到精通,收藏这一篇就够了

主干学科:计算机科学与技术、电子信息核心知识领域:信息科学基础、信息安全基础、密码学、网络安全、信息系统安全、信息内容安全等主要实践性教学环节:校内实践环节包括课程练习、课程设计、实验课、学生业余科研、科研实践、毕业实践等;校外实践环节包括校外实习和社会调查等主要专业实验:信息安全软件基础实验、信息安全硬件基础实验、密码学实验、网络安全实验、信息内容安全实验、创新性综合实验选考学科建议:物理+化学/物理+化学+生物。

bdfcfff77fa的博客 758

网络安全等级保护:什么是网络安全等级保护?(非常详细)零基础入门到精通,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

QXXXD的博客 832
上一篇: 软件漏洞自动化利用,零基础入门到精通,收藏这篇就够了
下一篇: NISP一级,NISP二级报考说明,零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值


