什么是僵尸网络?(非常详细)零基础入门到精通,收藏这一篇就够了

了解僵尸网络攻击:什么是僵尸网络,它如何传播恶意软件以及如何保护自己? 前言,前言~~~提示:以下是本篇文章正文内容,下面案例可供参考根据字面定义,僵尸网络是指用于发送垃圾邮件、分发恶意软件和构图DDoS攻击等过程的枯萎或劫持计算机网络。激活僵尸网络并不要求设备所有者的许可。僵尸网络本身不会对网络有害,可用于聊天室管理和跟踪在线游戏中积累的积分等关键任务。僵尸网络的控制方称为机器人牧羊人,网络中涉及的每台机器称为机器人。组装僵尸网络的早期主要目的是使单调的任务比以往任何时候都更容易。这种聊天室管理的最佳示例,其中它处理消除违反策略的人的工作。 阅读详情

僵尸网络的组成

僵尸网络一般由黑客、控制协议、跳板主机、僵尸主机组成,僵尸网络的控制者通过特定的控制协议与僵尸主机上的客户端通信,从而远程控制僵尸网络上的僵尸主机。

在这里插入图片描述

僵尸网络的组成

  • 黑客:

    黑客即僵尸网络的控制者,能够控制僵尸网络上的僵尸主机。

  • 跳板主机:

    用来控制僵尸主机的计算机,黑客通过跳板主机下发控制指令,实现僵尸网络中大片僵尸主机的控制。

  • 控制协议:

    控制协议是僵尸网络的控制者用来控制僵尸主机的媒介。其中IRC是黑客常用的通信协议,黑客为僵尸主机创建IRC信道,通过IRC信道将命令发送到所有僵尸主机上,从而达到控制僵尸主机的目的。

  • 僵尸主机:

    已经被黑客控制的主机被称为僵尸主机(Bot),可以用来在远程操纵下执行恶意任务。

僵尸网络( Botnet) 是指黑客采用一种或多种传播手段,将大量主机感染僵尸程序病毒,被感染的主机通过控制协议接收黑客的指令,从而在黑客和被感染主机之间所形成的可一对多控制的网络 。僵尸网络这个名字,是为了更形象地让人们认识到这类危害的特点:众多的计算机在不知不觉中如同僵尸群一样被人驱赶和指挥着,成为被人利用的一种工具。

僵尸网络的构建过程

构建僵尸网络的基本阶段可以简化为以下三个步骤:

  1. 暴露:黑客利用系统漏洞将用户暴露在恶意软件中。

  2. 感染:用户设备在不经意间感染了可以控制其设备的恶意软件。

  3. 激活:黑客动员受感染的设备实施攻击,攻击者将所有受感染的计算机组织到一个僵尸网络中,并通过控制协议进行远程管理。

僵尸网络常见的传播路径

僵尸网络有以下常见的几种传播手段:

  1. 操作系统漏洞。其原理是黑客通过攻击主机操作系统所存在的系统漏洞获得操作系统的访问权,并在Shellcode 执行僵尸程序时,将被攻击的计算机感染成为僵尸主机。黑客还会将僵尸程序和蠕虫进行结合,从而使僵尸程序能够进行自动传播,典型的僵尸程序AgoBot,就是实现了僵尸程序自动传播。

  2. 邮件传播。黑客常常会在邮件附件中携带僵尸程序或者在邮件内容中包含下载僵尸程序的链接,并通过发送大量邮件传播僵尸程序,利用一系列社会工程学的技巧诱导邮件接收者执行附件或点击链接,有时还会利用邮件客户端的漏洞自动执行僵尸程序,使得邮件接收者的主机被感染成为僵尸主机。

  3. 即时通讯软件。黑客利用即时通讯软件向好友列表中的好友发送执行僵尸程序的链接,并通过社会工程学技巧诱骗其点击,从而感染主机,如2005年年初爆发的MSN性感鸡(Worm.MSNLoveme)采用的就是这种方式。

  4. 恶意网站脚本。黑客在提供Web服务的网站HTML页面上绑定恶意脚本,当访问者访问这些网站时就会执行恶意脚本,将僵尸程序下载到主机上并被自动执行,使得访问者的主机变成僵尸主机。

僵尸网络的危害

僵尸网络构成了一个攻击平台,僵尸主机的数量可以达到数百、数万甚至数百万台,利用僵尸网络可以发起各种各样的攻击行为,导致整个基础信息网络或者重要应用系统瘫痪,也可以造成大量机密或个人隐私泄漏,下面是常见的利用僵尸网络发动的攻击行为:

  • 发动DDoS攻击

    僵尸网络发动DDos攻击是当前僵尸网络最主要的威胁之一,黑客可以向自己控制的所有僵尸主机发送指令,让它们在特定的时间同时开始连续访问特定的网络目标,从而达到DDos攻击的目的。由于僵尸主机的数量较多,而且可以同步进行DDos攻击,使得DDoS攻击危害更大,更加难以防范。
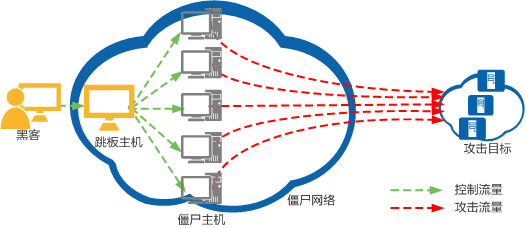

    DDoS攻击示意图

  • 发送垃圾邮件

    黑客利用僵尸网络发送大量的垃圾邮件,由于垃圾邮件的发送方是僵尸主机,因此黑客自身可以很好地隐藏自身的IP信息。

  • 个人信息泄露

    僵尸网络的控制者可以从僵尸主机中窃取其用户的各种敏感信息,例如个人账号密码、机密数据等。

  • 滥用资源

    黑客利用僵尸网络从事各种需要耗费网络资源的活动,从而使用户的网络性能受到影响,甚至带来经济损失。例如:种植广告软件;利用僵尸主机的资源存储大型数据和违法数据等,利用僵尸主机搭建假冒的银行网站从事网络钓鱼的非法活动。

  • 僵尸网络挖矿

    黑客通过控制大量僵尸主机进行挖矿活动,占用了受害者主机的运算能力并导致主机温度升高,并消耗额外的电力。

如何防范僵尸网络

  1. 创建安全密码

    对于许多易受攻击的设备,通过创建安全密码可以有效防止僵尸网络的入侵。创建安全密码会使暴力破解变得困难,创建复杂的安全密码会使暴力破解几乎不可能。

  2. 密切监控网络状态

    密切监视网络是否有异常活动,如果有存在网络异常及时处理,并留意设备是否遭受到了恶意软件的攻击。

  3. 定期检查系统文件

    定期审视系统中的文件,删除不需要的垃圾文件,防止僵尸网络通过恶意程序入侵。

  4. 仅执行受认证的软件服务

    不随意打开来路不明软件,仅运行受认证的软件服务,可以有效防止黑客通过恶意软件侵入主机。

华为HiSecEngine USG6000E和USG6000F系列AI防火墙可将帮助大中型企业、数据中心等客户有效防范网络中各种常见的僵尸网络攻击。设备部署在企业内网出口处并开启攻击防范功能,能够区分出正常流量和攻击流量,对正常流量进行放行,对于攻击流量进行阻断。从而有效保障了企业内网服务器和PC的正常运行,使服务器能够响应正常用户的业务需求,内网用户的PC能够正常工作。

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

一例Phorpiex僵尸网络样本分析 本文主要分析Phorpiex僵尸网络的一个变种,该样本通常NSIS打包,能够检测虚拟机和沙箱。病毒本体伪装为一个文件夹,通过U盘来传播,会隐藏系统中各盘符根目录下的文件夹,创建同名的lnk文件,诱导用户点击。 阅读详情

相关推荐

nmap扫描僵尸主机并进行僵尸扫描

nmap扫描僵尸主机

赴前尘 663

【云计算网络安全】僵尸网络详解:工作原理、控制和保护方法

僵尸网络(Botnet)是一组遭到恶意软件感染并被恶意用户控制的计算机集合。这个术语由"机器人(Bot)"和"网络(Net)“两个词组合而成,每一台受感染的设备被称为"机器人”。僵尸网络被滥用来执行非法或恶意的任务,包括发送垃圾邮件、窃取数据、传播勒索软件、进行欺诈性广告点击,以及实施分布式拒绝服务(DDoS)攻击。尽管某些恶意软件,如勒索软件,会直接影响设备的所有者,但DDoS僵尸网络的恶意软件在设备上的可见性各不相同。

我在山城重庆,我希望能为这片软件沙漠地带贡献自己的一滴水,Stay tuned! 2万+

Claude Code Router 401错误修复

claude code router配置相关环境变量问题

如沐春风 6359

什么是僵尸网络?僵尸网络攻击与防范(非常详细)零基础入门到精通,收藏这一篇就够了

僵尸网络(Botnet)是指采用一种或多种传播手段,将大量主机感染bot程序(僵尸程序)病毒,从而在控制者和被感染主机之间所形成的一个可一对多控制的网络。攻击者通过恶意软件(如僵尸病毒、恶意软件或木马程序)感染计算机或设备,并将其植入恶意代码,使其成为僵尸网络的一部分。一旦设备被感染,攻击者可以远程控制这些设备,形成一个庞大的、具有协作能力的网络。

Python_paipai的博客 2894

CCD成像原理以及机器视觉中的相机选型

CCD成像原理以及机器视觉中的相机选型 近年来,随着人工智能的高速发展和图像处理技术的日益成熟,机器视觉在自动化领域发挥着越来越大的作用。机器视觉被用于代替人工视觉,使机器人能够完成以往只有人工才能完成的任务,这大大减少了在危险环境下工作的风险。同时,在来料无序或工作环境杂乱的情况下,机器视觉可以显著提高生产效率和自动化柔性程度。随着人们对工业设计水平和生产效率需求的日益提高,机器视觉正在逐步代替传统复杂繁琐的自动化模式,成为当今的主要发展趋势。 机器视觉是一项综合的技术,包括数字图像处理,传感器,光学

cszn6666的博客 5572

从零开始:kohya_ss环境部署与LoRA/SDXL模型训练实战指南

本文提供了一份详细的kohya_ss环境部署与模型训练实战指南。从零开始,手把手教你使用Conda创建虚拟环境、安装依赖并启动Web GUI界面。核心内容涵盖高质量数据集的准备方法,并重点解析了如何使用kohya_ss工具进行LoRA模型和SDXL模型的微调训练,包括关键参数配置与常见报错解决方案,帮助初学者快速上手AI绘画模型定制。

weixin_29162439的博客 536

快速制造大规模僵尸网络(非常详细)零基础入门到精通,收藏这一篇就够了

❝黑客制造僵尸网络进行网络犯罪牟利,安全研究人员在互联网上部署大量探针监测僵尸网络的传播情况,这是一场猫鼠游戏。目前来看,安全研究人员在这场游戏中占据了上风,威胁情报厂商不间断地曝光新僵尸网络家族展示他们的能力。本文探索了绕过安全研究人员部署的层层防线,在不引起安全社区的注意下快速制造大规模僵尸网络的可行性。❞。

leah126的博客 3060

奔图M6700-M6800-M7100-M7200 系列打印机拆解教程?

奔图M6700-M6800-M7100-M7200 系列打印机拆解教程?

m0_58098052的博客 1595

还在问僵尸网络是啥?(非常详细)从零基础到精通,收藏这篇就够了!

但是,光靠那些基于签名的技术,根本不够看!更可怕的是,他们还会窃取企业的财务信息或者商业机密,然后进行敲诈勒索。如果没有这个C&C服务器,“僵尸”们就变成了一盘散沙,各自为战,失去了协同作战的能力。这不仅会严重损害客户的利益,还会损害公司的声誉,造成致命的打击!攻击者可以随时随地下达命令,这些“僵尸”电脑就会像听话的士兵一样,立刻执行。它们之间可以互相通信,或者跟一个“指挥中心”联系,然后根据指令,齐心协力地搞事情。病毒,然后就能像遥控器一样,指挥这些“僵尸”电脑组成一个网络,一起搞事情!

Libra1313的博客 1264

cesium加载天地图、OSM、谷歌底图

以上示例是加载矢量底图,若要加载影像或者其他只需要更换相应的url,在WebMapTileServiceImageryProvider中还要更改layer参数。url中’‘vec_w’,一些其他风格,基于CRAT渲染,两种方法效果差别不大。有两种方法加载天地图分别是。对应投影样式,具体可看。还要谷歌的一些卫星底图。

qq_44897914的博客 3000

从询价到回款:一篇讲透 SAP SD 销售与分销的实战入门指南

摘要: SAP SD(Sales and Distribution)模块是SAP ERP中管理销售与分销的核心组件,贯穿从订单到回款(Order-to-Cash)的全流程。其核心价值在于将销售业务结构化,通过主数据(客户、物料、定价)和交易单据(订单、交货、发票)实现流程可审计、可自动化。SD模块与物流(MM)、生产(PP)、财务(FI)深度集成,涵盖定价策略、信用控制、发运管理、国际贸易等复杂场景。关键设计包括条件技术(Condition Technique)实现灵活定价,单据流(Document Flo

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 258

什么是僵尸网络? 从零基础到精通,收藏这篇就够了!

僵尸网络的组成僵尸网络一般由黑客、控制协议、跳板主机、僵尸主机组成,僵尸网络的控制者通过特定的控制协议与僵尸主机上的客户端通信,从而远程控制僵尸网络上的僵尸主机。僵尸网络的组成黑客即僵尸网络的控制者,能够控制僵尸网络上的僵尸主机。用来控制僵尸主机的计算机,黑客通过跳板主机下发控制指令,实现僵尸网络中大片僵尸主机的控制。控制协议是僵尸网络的控制者用来控制僵尸主机的媒介。其中IRC是黑客常用的通信协议,黑客为僵尸主机创建IRC信道,通过IRC信道将命令发送到所有僵尸主机上,从而达到控制僵尸主机的目的。

Python_0011的博客 2054

基于 ESP32-CAM 与 TinyML 的食堂餐盘自动识别与营养分析终端

【代码】基于 ESP32-CAM 与 TinyML 的食堂餐盘自动识别与营养分析终端。

weixin_42300449的博客 166

还在问僵尸网络是啥?从零基础到精通,收藏这篇就够了!

各位小伙伴,今天咱们聊聊网络安全界的一大“狠角色”——僵尸网络(Botnet)。简单来说,它就像一群被操控的“肉鸡”,听命于幕后黑手。想象一下,黑客蜀黍通过各种“黑科技”,让你的电脑感染了“僵尸病毒”(bot程序),然后你的电脑就成了“僵尸”,加入了黑客蜀黍的“僵尸军团”。这群“僵尸”可不是各自为战,它们组成了一个庞大的网络,黑客蜀黍可以一对多地发号施令,让它们一起搞事情。

bdfcfff77fa的博客 1115

【异常】Cursor编辑器 “Taking longer than expected...“ 报错全链路排查与解决方案

该提示并非传统的程序崩溃或语法报错,本质是Cursor编辑器的超时预警机制——当核心任务(云端AI推理请求、本地项目索引等)的执行耗时超出系统预设阈值时,触发的用户告知类提示,核心诱因是任务执行全链路出现阻塞或性能瓶颈。以下方案按排查优先级从高到低排序,覆盖从快速急救到根因根治的全流程,可按步骤逐步验证解决。针对大仓库、多依赖项目的索引超时问题,核心是通过规则过滤无效文件,从根源降低索引负载。

奶爸的编程之路,也就一周冷个三天 3101

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

什么是僵尸网络?从零基础到精通,收藏这篇就够了!

是不是听着就有点毛骨悚然?别怕,看完这篇,保证你也能指点江山,成为安全老司机!

Libra1313的博客 1335

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

什么是DDoS攻击?DDoS攻击的原理是什么?(非常详细)零基础入门到精通,收藏这一篇就够了

2022年游戏公司DDoS攻击事件:在2022年,某知名游戏公司的服务器受到了DDoS攻击的严重影响,导致游戏服务中断,给用户带来了极大的不便。近年来,随着网络技术的普及和攻击工具的易得性,DDoS攻击的频率和规模都在不断上升,给企业和个人带来了严重的损失。第三次握手ACK(即确认字符(Acknowledge character)包):客户端收到服务器的SYN-ACK数据包后,会发送一个带有ACK(确认)标志的数据包给服务器,确认收到服务器的SYN-ACK数据包。”的小纸条给网站服务器。

Javachichi的博客 1万+

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

【2025】还在问僵尸网络是啥?从零基础到精通,收藏这篇就够了!

如果没有C&C服务器,“僵尸网络”就只是一堆“乌合之众”,各自为战,毫无威胁。想象一下,黑客蜀黍通过各种“黑科技”,让你的电脑感染了“僵尸病毒”(bot程序),然后你的电脑就成了“僵尸”,加入了黑客蜀黍的“僵尸军团”。更专业的解释是:僵尸网络是指采用一种或多种转播手段,将大量主机感染bot程序(僵尸程序)病毒,从而控制这和被感染主机之间所形成的一个可一对多控制的网络。总而言之,对抗僵尸网络需要企业和个人共同努力,加强安全意识,采取有效的防御措施,才能有效保护我们的网络安全。那么,僵尸网络都有哪些特点呢?

Libra1313的博客 1144
上一篇: 三分钟理解Transformer模型中的自注意力机制!(非常详细)零基础入门到精通,收藏这一篇就够了
下一篇: 企业安全解决方案(非常详细)零基础入门到精通,收藏这一篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值


