Linux通用应急响应脚本(非常详细)零基础入门到精通,收藏这一篇就够了

Linux 应急响应命令总结,收藏版 阅读详情

Linux通用应急响应脚本

介绍

Linux通用应急响应脚本,适用大多数情况

目前在ubuntu、centos7、kali上均可以正常运行。其他未实验 可以提供报错,针对修改。

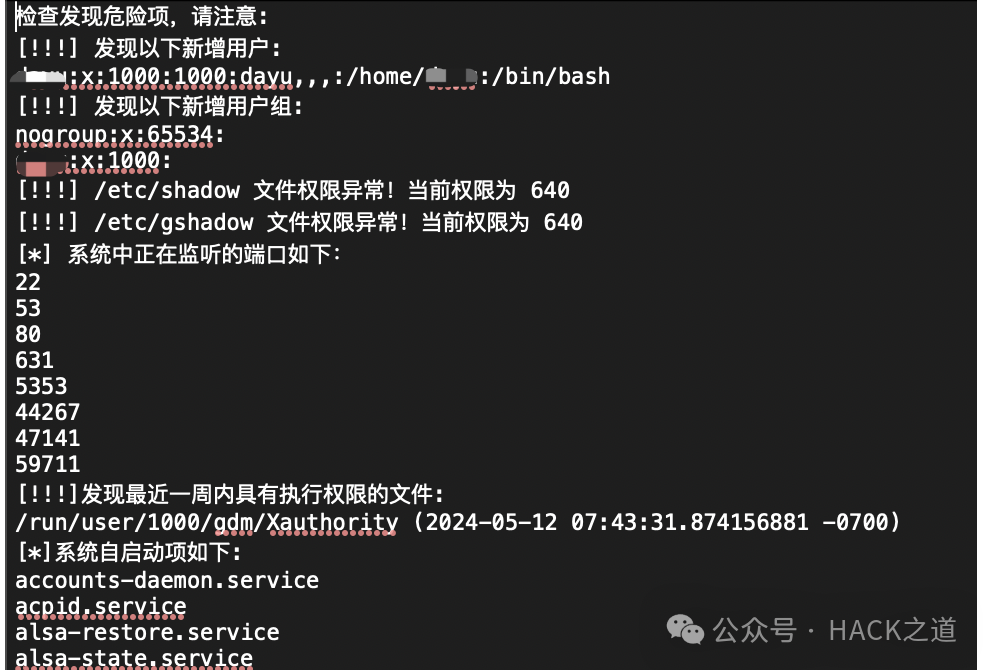
脚本执行后生成的文件解释:danger_file.txt 脚本执行后的高危结果,对付看,结果需要经验分析,不要一股脑就认为风险项。
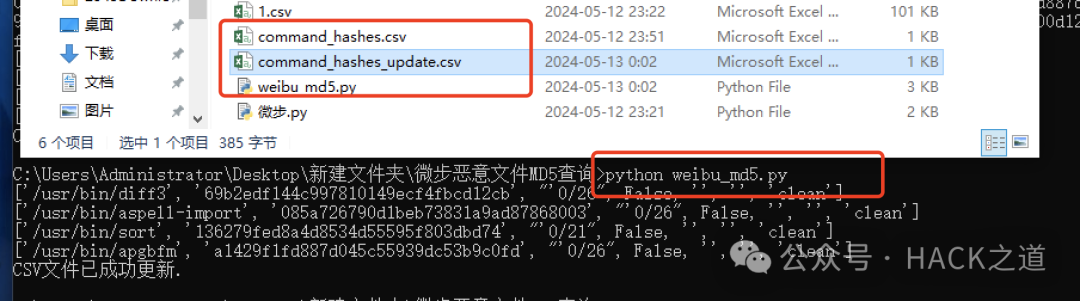
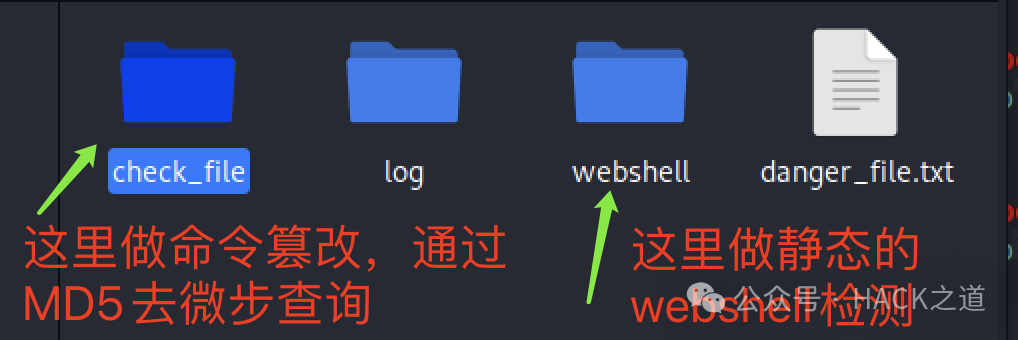
check_file文件夹–检查命令篡改 weibu_md5.py 通过脚本获取系统上的命令配置文件的MD5值到check_file/*.csv文件中,进行微步的威胁情报查询,需要配置脚本中的自己api。脚本执行后会在当前目录生成结果文件。是否命令篡改结果一目了然。
webshell文件夹–检查可执行文件后门 执行脚本后会将当前系统中正在进行的进程其涉及到的可执行文件cp下来。dump下来沙箱检测即可。

log文件夹–会将/var/log/*文件夹内容打包成压缩包 Ashro_checkresult.txt 结尾的是脚本执行过程日志,这个比较友好可以从这里分析
详细功能介绍

1.必须root权限运行
2.收集IP地址信息
3.查看正在登录的用户
4.查看/etc/passwd
5.检查是否存在超级用户
6.空口令账户检测
7.新增用户检查
8.新增用户组检查
9.检测sudoers文件中的用户权限
10.使用 visudo 命令查找具有 NOPASSWD 权限的用户
11.检查各账户下是否存在ssh登录公钥
12.账户密码文件权限检测
13.暴力破解攻击检测
14.查询正在监听的端口
15.检查建立的网络连接
16.检查是否存在系统进程
17.检测存在那些守护进程
18.CPU和内存使用率最高的进程排查(超过20%)
19.检查是否存在隐藏进程
20.检查反弹shell类进程
21.将进程对应的可执行文件保存到指定目录–webshell–沙箱检测
22.系统命令hash值打包—威胁情报MD5对比
23.检查正在运行的服务
24.检查系统文件的权限变更(一周内)
25.收集历史命令
26.用户自定义启动项排查
27.系统自启动项排查
28.危险启动项排查
29.系统定时任务分析
30.用户定时任务分析
31.检查最近24小时内有改变的文件(误报会很多)
32.cpu情况分析(占用前5)
33.日志分析
34.日志审核是否开启
35.打包日志(/var/log/*)全打包
36.secure日志分析(登录成功。登录失败,新增用户组)
37.message日志分析(传输文件情况)
38.cron日志分析(定时下载、定时执行)
39.btmp日志分析(错误登录日志)
40.lastlog日志分析(最后一次登录日志)
41.wtmp日志分析(历史登录本机用户)
42.Alias 后门检测
43.SSH 后门检测
44.SSH Wrapper 后门检测
45.检查 SSH 授权密钥文件是否包含可疑命令
46.检查特定目录中是否存在可疑文件
47.检查系统日志中是否包含可疑内容
48.防火墙配置检测

项目地址

https://github.com/Ashro-one/Ashro_linux

脚本下载

https://pan.quark.cn/s/a83e3c0d19dc

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

Linux系统的紧急响应工具 请注意,以上提到的工具只是Linux紧急响应工具中的一小部分。熟练掌握这些工具并结合实际场景的使用经验,有助于提高对Linux系统安全事件的响应能力。Syslog-ng是一种功能强大的日志管理工具,可以收集、分析和存储系统的日志信息。在Linux系统中,紧急响应工具是至关重要的。本文将介绍一些常用的Linux紧急响应工具,并提供相应的源代码示例。Nmap是一款网络扫描工具,可以用于发现主机和服务,并评估系统的安全性。Wireshark是一种流行的网络流量分析工具,可以捕获和分析网络数据包。 阅读详情

相关推荐

LinuxEmergency:应急工具

LinuxEmergency Linux下的应急工具,支持CentOS系统和RedHat系统,安装方法: git clone https://github.com/cisp/LinuxEmergency.git cd LinuxEmergency sh ./install.sh 要求root权限 查看操作系统信息: [root@centos emergency]# python emergency.py -o 内核版本 : Linux-3.10.0-514.26.2.el7.v7.4.qihoo.x86_64-x86_64-with-centos-7.2.1511-Core CORE数量 : 16 CPU数量 : 16 CPU使用率 : scputimes(user=1.0, nice=0.0, system=0.0, idl

应急响应-Linux入侵排查(工具篇)

Linux入侵排查(工具篇)

lza20001103的博客 2894

汇编语言(第4版)王爽 课程设计2 详细实现(一、虚拟模式DOS运行篇)

由于虚拟模式的限制,我们编写的许多逻辑暂时不能被检验,而因为《汇编语言》编写时间较早,其所依赖的运行环境如今只能够依靠虚拟机来搭建。比如实模式DOS,搭建步骤比较繁琐,因此我将其它的部分放在下一篇文章中进行讲解。事实上,我们实现的程序属于《汇编语言》课程设计2中任务程序部分,其中的完整任务还涉及到将该任务程序安装到软盘等操作,这些也都需要在实模式下才能运行,所以统一放到下一篇文章进行实现。

m0_73327328的博客 2825

Linux应急响应篇

上一篇文章主要介绍了windows应急响应的基础技术分析能力,那么本章继续对linux操作系统中应急响应的基础技术分析能力做一下介绍,希望能对有需要的同学有帮助。以上便是我对linux系统中应急响应过程中常用的一些功能和分析方法,从10个方面进行了描述。当然往往一些安全事件的复杂性可能超出了这些范围,但是当我们将基础的一些思路和方法都掌握了,对于一些变化上的分析灵活运用和实操便可。文章转载至:奇安信攻防社区-Linux应急响应篇 (butian.net)

weixin_64312503的博客 1098

Agent 团队管理手册:如何设定目标、分配角色与解决冲突

本文从Agent团队的底层逻辑出发,完整讲解了Agent团队管理的三大核心模块:目标设定(分层拆解+对齐校验)、角色分配(能力匹配+最优算法)、冲突处理(分类处理+仲裁投票),并提供了可直接运行的完整代码示例。通过本文的方法,你可以快速搭建一个高效协作的Agent团队,大幅提升复杂任务的完成效率和准确率。Agent团队是未来AI应用的核心形态,现在正是落地的黄金期,建议你从一个小场景开始动手实践,逐步优化自己的Agent团队管理方法论。

AI天才研究院 238

STM32-TIM4-定时器中断

#include "project.h" #include "timer.h" //TIM4_Init(2000 ,72);//定时2ms /* 定时器中断的定时时间设定 定时器只需要配置时钟、TIM和NVIC即可 */ void TIM4_Init(u16 period, u16 prescaler) { NVIC_InitTypeDef NVIC_InitStructure; TIM_...

snaygo 6205

网络安全应急响应经验分享(非常详细)零基础入门到精通,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

Libra1313的博客 4264

从零到一:Cadence AC仿真中的运放性能参数深度解析与实战避坑指南

本文深度解析Cadence AC仿真中运放性能参数的精确测量方法,包括开环增益、带宽和相位裕度等关键指标。通过实战案例分享常见设置错误的避坑技巧,帮助工程师提升设计成功率和仿真效率,特别针对全差分运放和工艺角分析提供专业指导。

www00的博客 294

黑客入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

本文是一篇详细的黑客技术入门教程,从零基础到精通系统性地介绍了网络安全学习路径。文章首先分析了初学者常见问题:基础学习周期长、知识点重点不明确、缺乏实战经验等。然后提出了四个阶段的学习框架:基础阶段(Linux、网络、编程语言等)、渗透阶段(SQL注入、XSS等漏洞攻防)、安全管理(应急响应、代码审计)和提升阶段(密码学、逆向工程)。教程强调理论与实践结合,推荐使用Burp、Nmap等工具进行实战练习,并提供了完整的学习路线图。适合零基础入门者和进阶学习者参考,帮助构建系统的网络安全知识体系。

chengxuyuanyy的博客 1187

从命名玄学看单片机江湖:STC、STM32与ESP32的型号密码与设计哲学

本文解析了STC、STM32和ESP32三大主流单片机系列的型号命名规则,揭示了其背后的设计哲学与市场策略。通过详细解读STC89C52、STM32F103C8T6等具体型号,帮助开发者理解芯片核心特性、性能等级及适用场景,为嵌入式系统选型提供实用指南。

g5h6i的博客 765

【图像去噪】论文复现:大道至简!NAFNet的Pytorch源码复现!跑通NAFNet源码,补充PlainNet,由大到小拆解NAFNet网络结构,由小到大实现结构组合,逐行注释!

论文题目:Simple Baselines for Image Restoration —— 图像恢复的简单基线【图像去噪】论文精读:Simple Baselines for Image Restoration(NAFNet)本文以SIDD数据集为例,跑通NAFNet源码,详解NAFNet网络结构与实现。建议与KBNet和CGNet的复现文件综合查看。训练和测试代码解析见单独的BasicSR源码精读(后续会出)。

主要更新底层视觉(去噪、超分等)相关的科研内容,形式为【论文精读】+【论文复现】 2997

网络安全学习路线(非常详细)从零基础入门到精通,看完这一篇就够了

小白人群想学网安但是不知道从哪入手?一篇文章告诉你如何在4个月内吃透网安课程,掌握网安技术。

QXXXD的博客 1059

【手把手教学】YOLOv13的Dilated Reparam Block (DRB) 实现细节与优化技巧

DRB(Dilated Reparam Block)是一种创新的卷积神经网络模块,通过多分支膨胀卷积和结构重参数化技术显著提升模型性能。训练阶段使用不同膨胀率和卷积核大小的并行分支增强特征提取能力,推理阶段则将这些分支融合为单一高效的大核卷积。该方法成功解决了大核卷积的计算复杂度和训练困难等问题,在保持推理效率的同时,使模型准确率提升8.56%,mAP暴涨12.33%。DRB的核心在于训练时复杂、推理时简单的设计哲学,以及膨胀卷积的多尺度特征提取能力,为CNN性能优化提供了新的思路。

FJN110的博客 558

护网蓝队之应急响应(非常详细)零基础入门到精通,收藏这一篇就够了

蓝队技术栈Linux入侵排查系统排查在Linux系统中,检查历史命令记录是安全审计的重要步骤之一,它可以帮助您了解系统上用户(包括潜在的黑客)的活动。以下是对您描述的重新表述和补充:检查历史命令首先,您需要以具有足够权限的用户身份(如root用户或具有sudo权限的用户)登录到服务器上。在命令行界面,输入history命令可以列出当前用户的历史命令记录。如果您想查看特定数量的最近命令,可以使用history 数字#,其中#是您想查看的命令数量。

leah126的博客 2797

电脑硬件:电脑主板上的接口介绍,看完你就懂了

它们主要用于连接老式的键盘和鼠标,虽然速度和兼容性不如USB接口,但在某些特定场合依然发挥着重要作用。PCIe接口是主板上的扩展能力象征,可以连接各种扩展卡,如显卡、声卡、网卡等。电脑主板作为电脑硬件组成关键的部分,今天给大家分享一下电脑主板上有哪些接口,具体每一个接口的特点、使用场景,有需要的朋友可以来了解一下!它们不仅能连接鼠标、键盘、U盘、打印机,还能连接各种外设,如移动硬盘、游戏手柄等。:虽然现在用得越来越少,但在一些特定场合,如工业控制、老旧设备上,仍然需要使用PS/2接口。

IT技术分享社区 2789

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

强推一款功能炸裂的Linux应急响应检查脚本单机终极版,零基础入门到精通,收藏这一篇就够了

Linux服务器应急响应策略是一个综合性的过程,需要安全、运维人员具备丰富的安全知识和实践经验。通过遵循上述策略和措施,可以最大限度地减少安全事件对系统的影响,保护企业资产的安全和稳定。同时,企业还应加强安全培训和意识教育,提高员工的安全意识和应对能力。黑客&网络安全如何学习1.学习路线图攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。2.视频教程。

Python_paipai的博客 847

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

黑客从零基础入门到精通教程(非常详细),看完这一篇就够了

想要成为黑客,却苦于没有方向,不知道从何学起,下面这篇教程可以帮你实现自己的黑客梦想,如果想学,可以继续看下去,文章有点长,希望你可以耐心看到最后。

m0_59598029的博客 972

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

如何通过远程桌面连接Kali_Linux,从零基础入门到精通,收藏这一篇就够了!

在最后,我们可以开启IPV6网络。通过ipv6可以远程连接异地的计算机。但需要开启3389端口。具体的开启方式根据自己的网络环境确定。过ipv6可以远程连接异地的计算机。但需要开启3389端口。具体的开启方式根据自己的网络环境确定。互动话题:如果你想学习更多网安方面的知识和工具,可以看看以下题外话!

小司机的奥拓 1304

linux运维学习路线(非常详细)零基础入门到精通,收藏这篇就够了

*工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;

Javachichi的博客 1279

小白如何自学网络安全,零基础入门到精通,看这一篇就够了!

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。参考解析:深信服官网、奇安信官网、Freebuf、csdn等内容特点:条理清晰,含图像化表示更加易懂。

Spontaneous_0的博客 1489
上一篇: 一款CTF+渗透测试工具包(非常详细)零基础入门到精通,收藏这一篇就够了
下一篇: HVV前最后一波—2024攻防演练必修高危漏洞清单
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值


