Nmap哪些想不到的姿势

别再只扫445了!用Nmap脚本精准探测MS17-010漏洞的几种姿势与误报排查 本文深入探讨了如何利用Nmap脚本引擎精准探测MS17-010(永恒之蓝)漏洞,并提供了误报排查的实战指南。通过进阶扫描技巧、协议层分析和隐蔽扫描参数,帮助安全工程师实现高效、低误报的漏洞检测,同时分享了自动化集成和闭环修复的最佳实践。 阅读详情

在nmap中,除了最基本的端口扫描之外,还有很多很好玩的用法。你知道吗?本文为大家记录些不常用但一定要熟知的命令。

扫描相关

基于icmp的扫描

nmap -sP 192.168.123.173
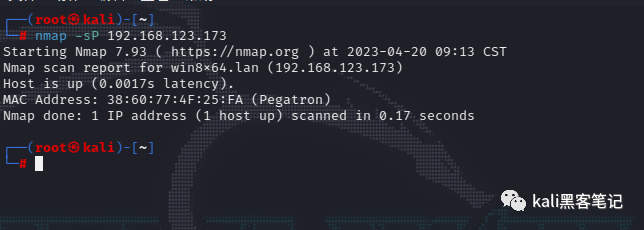
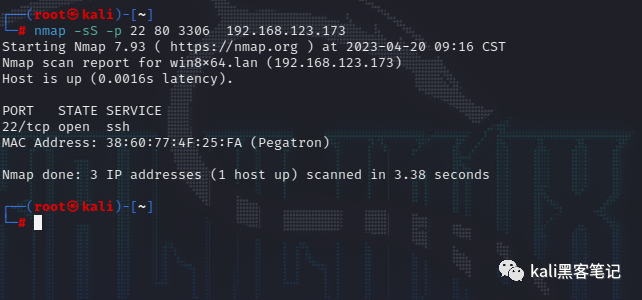
对目标半开放式端口扫描不想在留下日志记录。

nmap -sS -p 22 80 3306  192.168.123.173
审计相关

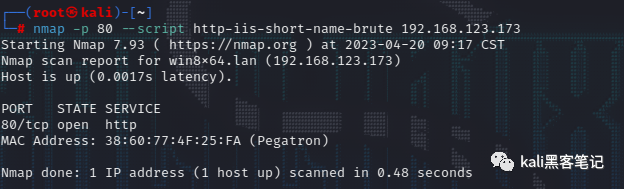
iis短文件名泄露(适用于Windows服务器)

nmap -p 80 --script http-iis-short-name-brute 192.168.123.173
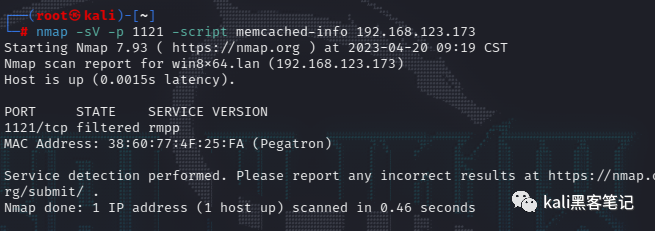
Memcached未授权访问漏洞

nmap -sV -p 1121 -script memcached-info 192.168.123.173
mongodb未授权访问

nmap -p 27017 --script mongodb-info 192.168.123.173

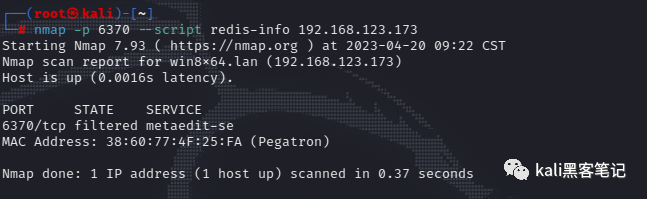
redis未授权访问

nmap -p 6370 --script redis-info 192.168.123.173
弱口令 DDOS相关

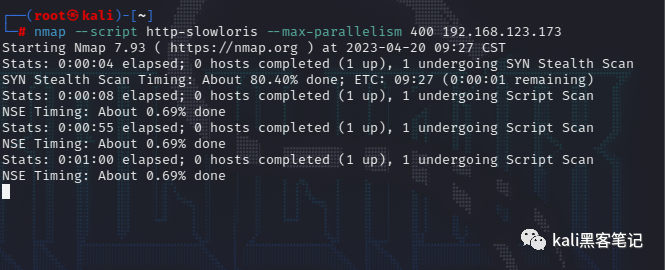
没错,nmap可以进行Ddos。

nmap --script http-slowloris --max-parallelism 400 blog.bbskali.cn
ftp弱口令暴力破解

nmap --script ftp-brute --script-args brute.emptypass=true,ftp-brute.timeout=30,userdb=/root/zi.txt,brute.useraspass=true,passdb=/root/passwords.txt,brute.threads=3,brute.delay=6 192.168.123.173

mysql匿名访问

nmap --script mysql-empty-password 192.168.123.173

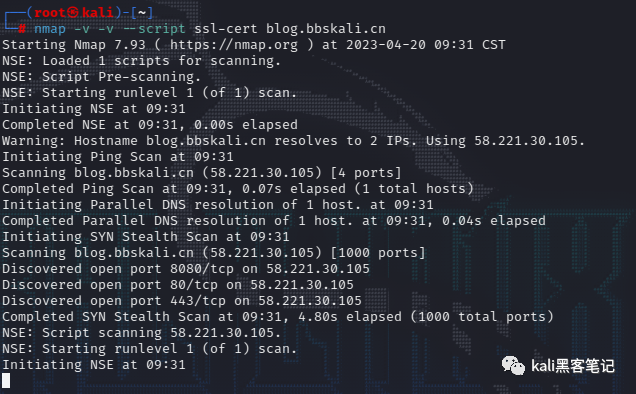
验证ssl-cert证书问题

nmap -v -v --script ssl-cert blog.bbskali.cn
验证SSL证书的有限期

nmap -Pn --script ssl-date blog.bbskali.cn

暴力破解telnet

nmap -p 23 --script telnet-brute --script-args userdb=myusers.lst,passdb=mypwds.lst --script-args telnet-brute.timeout=8s 192.168.123.173

精准地确认端口上运行的服务

nmap -sV --script unusual-port 192.168.123.173

 收集VNC信息

nmap --script vnc-info 192.168.123.173

暴力破解VNC

nmap --script vnc-brute --script-args brute.guesses=6,brute.emptypass=true,userdb=/root/zi.txt,brute.useraspass=

 如何入门学习网络安全

零基础入门

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

同时每个成长路线对应的板块都有配套的视频提供:

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

视频配套资料&国内外网安书籍、文档&工具

当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。
在这里插入图片描述

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

 

端口扫描工具避坑指南:从Nmap到Fscan的6种错误配置及正确姿势 本文针对Nmap、Fscan等端口扫描工具,总结了新手最易犯的6个配置错误,如盲目使用默认SYN扫描、忽略主机存活性检测、滥用高速时序等,并提供了专业的调优方案与正确操作姿势。旨在帮助用户避开常见陷阱,实现更高效、更隐蔽的扫描,提升渗透测试与安全评估的准确性与专业性。 阅读详情

相关推荐

Unity——Scroll View 滑动居中、居中的放大、其他的缩小(支持横竖Scroll View)

一、效果 二、上代码,两种方式。 (第一种是在Update中用插值完成的,如果不想再项目中看到Update,下面的另一种改了一段用DoTween实现的,需要导入一下DoTween) using System; using System.Collections; using System.Collections.Generic; using UnityEngine; using Unit...

SiReSo 7662

Memcached 未授权访问漏洞验证

Memcached 未授权访问漏洞验证

gaomei2009的专栏 5400

数理金融学笔记 Chap2 二叉树模型Binomial

2 二叉树模型与期权定价 Binomial Model and Option Pricing 文章目录2 二叉树模型与期权定价 Binomial Model and Option Pricing单期二叉树模型 One-step Binomial Model风险与无风险资产单期二叉树模型与无套利条件无套利定价 No Arbitrage Pricing风险中性定价 Risk Neutral PricingDelta套期保值 Delta Hedging两期二叉树模型 Two-Step Binomial Model

weixin_66831131的博客 2389

【工作日记14】安全测试扫描之nmap使用+ddos攻击初识

今天使用nmap工具测试 nmap软件:https://pan.baidu.com/s/1xm6rb0dps_VNijmGFnymrg 提取码:uizh 过程原理模糊,先记录步骤, 说明参照官方文档:https://nmap.org/book/man-port-scanning-techniques.html 参数很多,可进行端口扫描或者ip扫描 软件可以在配置中选择常见的指令,命令中接上需扫描的ip,点击扫描 也可以根据需要,自行调整参数,在”命令“中直接填写命令。 参考: .

liu0yun的博客 2556

社交导航中的未来感知框架NavThinker解析

社交导航是机器人技术中的关键挑战,要求机器人在动态人类环境中安全移动并遵守社会规范。传统方法存在短视问题,仅基于当前观测做出反应,忽视了动作与行人运动间的双向耦合关系。NavThinker框架创新性地引入未来感知概念,通过动作条件世界模型主动预测场景演变,实现预测-规划端到端耦合。该技术采用Depth Anything V2的patch特征空间,保留几何细节并支持多模态预测,在Social-HM3D数据集上使行人轨迹预测误差降低31.5%。未来特征融合和社交奖励塑形机制进一步提升了导航成功率,适用于密集人群

weixin_30141859的博客 231

CISP-PTE八套真题详解(侵删)_cisp-pte 考题与答案,万字长文轻松彻底入门Flutter

接下来就是代码审计了isset()函数用于检测变量是否已设置并且非 NULL代码中base64解码出来是一个base64的一句话木马根据代码,需要我们提交一个Hello参数,参数的值为多少都行,然后我们可以通过提交z0参数的base64值进行执行命令先用phpinfo();试一下:发现执行成功那么直接写个查看key文件的系统命令(记得最后要加分号)在源代码中找到key。

2401_83947398的博客 4678

利用nmap对Memcached未授权访问测试

https://svn.nmap.org/nmap/scripts/memcached-info.nsenmap -p 11211 --script memcached-info 转载于:https://blog.51cto.com/0x007/1626921

weixin_33913377的博客 359

华为od 面试八股文_测试/测试开发_05_含答案

华为od 面试八股文_测试/测试开发_05_含答案

MISAYAONE的博客 2558

Memcached 未授权漏洞利用

点击"仙网攻城狮”关注我们哦~不当想研发的渗透人不是好运维让我们每天进步一点点简介Memcached是一套常用的key-value缓存系统,由于它本身没有权限控制模块,所以开放在外网的Me...

tangshuangsss的专栏 5821

AgentScope Java 入门:Spring AI Alibaba 与 AgentScope 的定位与区别

摘要:Spring AI Alibaba是阿里基于Spring AI开发的本地化AI应用框架,旨在服务Java开发者。它提供模型接入、函数调用、RAG等功能,并与阿里云基础设施深度集成。同时,阿里开源了多智能体框架AgentScope,其Java版(AgentScope-Java)专注于Agentic设计理念。两者将协同发展:Spring AI Alibaba侧重Spring生态集成,AgentScope-Java强化智能体能力。未来计划包括支持AgentScope、升级Admin平台,以及推进Server

SmartSi 1549

铁路场景雷达点云目标识别与追踪系统

本文介绍了一种基于毫米波雷达的铁路货运车站安全监控系统。该系统采用分布式架构,通过多个毫米波雷达节点采集点云数据,经过坐标转换、多雷达融合等处理后,利用机器学习算法实现列车、行人等目标的实时识别与追踪。系统包含数据采集层、处理层、目标识别层、追踪层、预警决策层和可视化层,能够克服传统视频监控受环境影响大的缺点,实现全天候可靠监测。文中详细展示了雷达数据解析和点云预处理的代码实现,包括坐标转换、数据格式解析和体素网格滤波等关键技术。该系统可有效预警铁路场景下的碰撞风险,提升货运车站的安全管理水平。

huanghm88的专栏 125

memcached基本配置与使用

一、概念 Memcached是danga.com(运营LiveJournal的技术团队)开发的一套分布式内存对象缓存系统,用于在动态系统中减少数据库负载,提升性能。 二、适用场合 1.分布式应用。由于memcached本身基于分布式的系统,所以尤其适合大型的分布式系统。 2.数据库前段缓存。数据库常常是网站系统的瓶颈。数据库的大并发量访问,常常造成网站内存溢

Sup_Heaven的专栏 2万+

【学习系列】SAP RAP 29:如何创建Application Jobs(下)

本文介绍了在SAP系统中通过API创建和使用Application Jobs的方法。主要内容包括:1) 创建RAP应用并通过Action调用API创建Jobs;2) 使用事件驱动方式异步更新Job状态;3) 通过URL跳转到标准日志页面;4) 使用Custom Entity获取Job日志;5) 演示遗留接口IF_APJ_DT_EXEC_OBJECT和IF_APJ_RT_EXEC_OBJECT的使用。文章提供了详细的代码示例,展示了如何通过CL_APJ_RT_API=>SCHEDULE_JOB调度作业,

DeveloperMrMeng的博客 382

nmap扫描局域网存活主机_发现内网存活主机的各种姿势

本文主要是讲nmap的扫描和基于msf的扫描发现内网存活主机,每一个点都尽量详细介绍。1.基于UDP的扫描UDP简介:UDP(User Datagram Protocol)是一种无连接的协议,在第四层-传输层,处于IP协议的 上一层。UDP有不提供数据包分组、组装和不能对数据包进行排序的缺点,也就是说,当报 文发送之后,是无法得知其是否安全完整到达的。UDP显著特性:1.UDP 缺乏可靠...

weixin_39627201的博客 1151

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

nmap常用参数详解

                          nmap常用参数详解                                                   作者:尹正杰 版权声明:原创作品,谢绝转载!否则将追究法律责任。    借用英雄联盟的一个英雄赵信的一句话:“即使敌众我寡,末将亦能万军丛中取敌将首级!”。三国关羽,万军丛中斩了颜良,枭首而还。我打一个比方啊,如果...

weixin_33842304的博客 2915

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

内网隐蔽扫描,Nmap高级用法,从零基础到精通,收藏这篇就够了!

各位“冲浪”在网络安全前线的战士们,今天咱们来聊聊一位老朋友——Nmap(Network Mapper)。这货可是个宝藏,一款开源免费的网络发现和安全审计工具,堪称**「网络安全界的“扫地僧”」**。它能帮你摸清目标主机的“底细”,比如开放了哪些端口、用的啥操作系统、跑着哪些服务等等。下面就给大家伙儿安排一波Nmap的骚操作!「主机“点名”」:Nmap就像个“查户口”的,能通过发送各种“暗号”(探测包,比如ICMP echo请求、TCP SYN包等)来确认目标主机是否在线。-sn。

yy1715713348的博客 948

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

nmap学习使用

写在前面 最近做到了网鼎杯nmap 这样一道题 卡住了 正好一直想好好学一下nmap工具的使用 这里就好好总结一下 关于端口 常见操作指令 扫描常用参数 nmap -v ip 显示详细的扫描过程 nmap -p ip 扫描指定端口 nmap -A ip 全面扫描操作系统 nmap -sP ip 进行ping扫描主机存活 nmap -Pn/-P0 ip 禁ping扫描 nmap -sS ip 进行tcp syn扫描 也叫半开放扫描 nmap -sT ip 进行tcp连接扫描 (准确性高) 常见的几

qq_53755216的博客 588

nmap端口扫描工具安装和使用全攻略,从零基础到精通,收藏这篇就够了!

— 告别手忙脚乱,用Nmap一键掌控网络全局!

yy1715713348的博客 1586

Nmap-常见用法整理

Nmap是渗透测试中的常用工具,这里对其使用方式做一个整理,内容来自《web安全攻防-渗透测试实战指南》

ljlrookiebird的博客 188
上一篇: New免杀工具NPS更新5.21(附下载)
下一篇: 从事网络安全应该考什么证?
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

