Android设备风控知识

高通android平台一种Boot id select 方案:根据gpio不同的状态选择使用不同的设备树配置 1:需求 使用相同的固件rom包,在设备启动过程中,根据硬件设计的一个或多个gpio引脚的高低电平来选择使用不同的设备树配置。 2:修改思路 在qcom平台上,存在有几十个设备树文件, 这些设备树中都会包含多组 board-id, plateform-id, pmic-id 等信息, 用于与之比较的是在lk中读取到的设备信息。 现在新建立一个新的设备树文件,就要保证 在匹配过程中,能够有条件让我们添加的设备树被正确的识别并匹配到。 所以修改的思路是,在lk读取设备信息之后, 根据gpio的状态 去 阅读详情

1.设备风控不仅仅包含设备指纹这一项,还有例如对设备是否ROOT、设备是否被修改(Xposed/rida/等等更全面的信息采集。

2.设备指纹在高强度对抗的情况下,确实意义不大。从定制Hook框架到定制ROM,以致于到了更底层Linux内核的修改后,设备指纹其实已经失去了原本的意义。但不可否认的是,设备指纹对于增加黑产对抗难度和某些特定场景的标识,还是具有一定作用的。

任何一层均有黑产作案的可能性。

3、从实际业务出发点来看,很多的地方是需要依靠设备风控来实现的。最常见的场景莫过于广告和电商及社交,这种场景下可以采集用户的信息比较少,也不可能采用交互式的风控方法(你总不可能用户看个广告让人家输个验证码吧 -_-),就只能依靠于设备风控做对抗。

问题2:在高强度对抗的场景下,设备风控该怎么做?

    在上升到对ROM和Linux内核的修改以及专门针对App风控采集的行为去分析的对抗强度后,从理论上来说貌似App风控系统从用户端采集的如何参数都已经不可信了,因为从理论上来说一切可以采集的参数均是来自于系统接口、内核接口以及特定的行为痕迹,综上所述一切参数在特定情况下都是可伪造的。

在设备风控这个领域,从最初简单的设备指纹、存储ID到本地文件这种简单方法,到后来出现的采集很多ID参数云端识别,再到现在的基于设备的非标识性参数进行关联分析的方案,黑产和风控的对抗是一步步不断进化和不断迭代的过程。

问题3:什么是基于非标识性参数的关联分析识别?

    所谓的基于非标识性参数的关联分析识别,就是基于多个不带标识类的参数进行配合识别的技术,行业内常称为‘关联检测’。

3.1 什么是非标识类参数?

举个粒子,IMEI、MAC地址、Android ID这一类本身对设备的具有唯一性、标识性的参数,称为标识符类参数,或者称为唯一标识码。非标识类参数就是除了上述类型以外的,不具有唯一性或者标识性的设备参数。

常见的非标识性参数:

通用:网络类型(WiFi/4G/3G)、WiFi接入点名称(Wifi SSID)、移动网络信息(运营商、接入点名称)、GPS/基站定位、电池电量信息、文件系统信息(空间大小)、内存大小

Android特有:boot_id、存储分区大小/inodes/block数量、getPackageInfo()->firstInstallTime、设备名称

3.2 怎么关联分析?
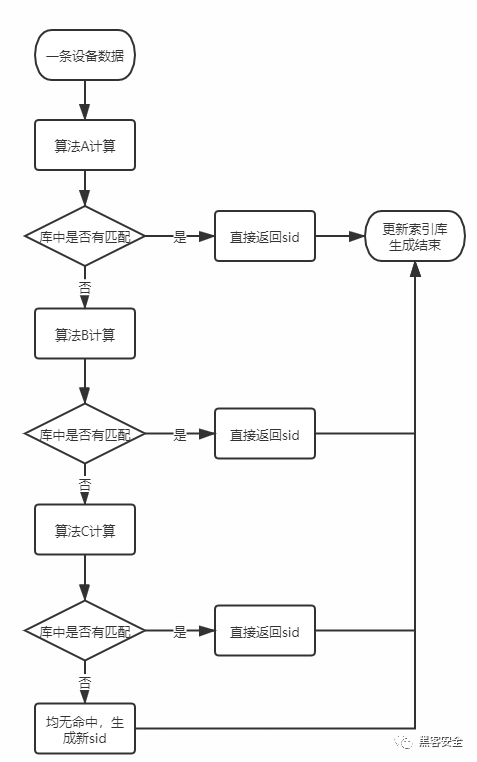
理论原理:

    1.假设一台设备的IMEI和MAC地址被人为抹去修改了(数据库中无法找到这个imei曾经存在过),但是数据库中有一台设备的bootId、电池电量、GPS定位信息与这个数据高度重合了,是可以判定为同一台设备。

    2.基于假设1出现另一台基于标识性参数去识别而无历史数据的手机,并且数据库中也无其他数据能和该设备数据重合,则判定为新设备。

    3.基于概率学理论,只要你采集的可比对参数越多,那么同一台设备重合性就越大,相应的不同一台设备重合的可能性就越小。所以假设1和假设2都可以基于一个固定的重合度的阈值,通过程序来计算是否达到阈值而判定是否重合。

基于以上理论大家应该就能很好的理解该方法的原理,其实无非就是尽可能的采集更多的参数,在云端生成设备指纹的时候把该设备指纹的数据存储起来,在下一次遇到没有标识性数据的时候,则采用对比非标识性数据的重合度的。

识别原理

来自参考:《知物由学 | 从应用端到服务端,设备指纹生成算法大变革》 --网易

3.3 关联检测的意义在于什么?

随着Google对Android的隐私权限管理的一步步收紧,未来从Android端能够采集的标识性参数将会越来越少,加上本身iOS端就没有多少可以采集的标识性参数,未来设备风控将会逐步转向到基于非标识性参数的关联检测方向中去。

安卓10后的全新权限控制框架:

Android新权限框架

而且目前现有的关联检测还仅仅是停留在固定算法判定的简单模式下,如果有机器学习/深度学习这类能力的人,完全可以通过引入AI模型去代替重合算法,做出更强的识别方式。

结语

黑产对抗是一个不断更新迭代的过程,要用创新的思维去看待问题,才能使自己不断进步,固步自封只会让自己立于尴尬之地。

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

风控算法设备id指纹分析 今天刚好有点时间就先简单写一下,前段时间分析了一下某国内风控厂生成设备id时采集的信息,也是第一次接触风控这方面的东西,抱着学习的心态分析了一下。 某风控厂:我贼tm牛逼,你手机刷机了我都能识别出旧id,一年就要百来万,便宜 首先这个sdk包含java和native so两个模块,app启动的时候将采集信息上报,服务器返回个设备id,没有合法的id有些app直接拒绝注册。。。Java层的sdk采集的信息最多,差不多有百来条,然后传递给so层,so层再采集一波,然后rsa非对称加密,返回给java。我先把 阅读详情

相关推荐

Android Q 获取设备唯一ID(UDID\GUID\UUID\SSAID\GAID)

Android Q获取设备唯一ID(UDID\GUID\UUID)一、简介1.问题背景2.关键技术二、解决方案2.1 官方推荐方案 (4种)2.2 研究方案1——GUID方案2.3 研究方案2——数字版权管理(DRM)方案2.4 研究方案3——自定义ID硬件信息拼凑方案2.5 研究方案4——移动安全联盟方案2.6 研究方案5——数字联盟可信ID方案三、方案对比3.1 评估准则3.2 决策分析四、总结 一、简介 1.问题背景 **技术现状:**存储设备需要用唯一设备ID(Unique Device Iden

weixin_45371676的博客 3万+

Android API广告反作弊需求 Native层获取 bootMark奔溃解析

之前接了一个API 广告反作弊的需求,需要客户端获取bootMark,updateMark值给渠道商,这两个值是通过JNI调用内核的boo_id值。我们的APP只打了armeabi-v7a 的so,经过测试发现,在vivo机型上遇到了奔溃,其他机型则没有问题. 奔溃信息如下: 2021-09-24 18:23:00.800 19123-19123/? E/aid.demoprojec: Unknown bits set in runtime_flags: 0x8000 2021-09-24 18:23

hanshengjian的专栏 2606

Android设备风控知识_安卓检测设备风控

在设备风控这个领域,从最初简单的设备指纹、存储ID到本地文件这种简单方法,到后来出现的采集很多ID参数云端识别,再到现在的基于设备的非标识性参数进行关联分析的方案,黑产和风控的对抗是一步步不断进化和不断迭代的过程。非标识类参数就是除了上述类型以外的,不具有唯一性或者标识性的设备参数。基于以上理论大家应该就能很好的理解该方法的原理,其实无非就是尽可能的采集更多的参数,在云端生成设备指纹的时候把该设备指纹的数据存储起来,在下一次遇到没有标识性数据的时候,则采用对比非标识性数据的重合度的。

2401_87287188的博客 1063

Android获取设备唯一ID(优化方案)

最近,因公司产品及客户需要,领导让我研究免存储设备ID,以及给出一个设备ID最佳的方案(可与存储相结合)。在研究过浏览器的fingerprient2js后,颇有心得,并且看网上似乎木有完美的解决方案,于是写了这篇文章,仅供需要的开发者参考。(该算法暂未进行验证,这里先给出一个jar包,后期我会在SDK中加入调查接口,分两个jar包(测试版和正式版),希望开发者能支持测试版,稳定后使用正式版。) 在产品中,首先肯定要尽量避免权限,其次考虑卸载APP后ID不一致的问题,再就是尽量结合存储,降低卸载或重装app时

博艺的技术专栏 3200

深入解析Facebook设备风控机制及实战绕过技巧

本文深入剖析了Facebook设备风控机制的核心原理,揭示了其通过采集设备指纹、检测Root、虚拟专用网络及调试工具等多维度信息进行风险评估。文章详细介绍了如何通过逆向分析定位关键加密字段,并提供了从Java层到Native层的系统性绕过技巧,包括Hook关键函数、篡改上报数据及伪造设备环境,以应对复杂的风控检测。

weixin_29323493的博客 895

安卓风控对抗实战:如何用AOSP定制ROM绕过Momo、AIDA64等检测(从环境搭建到设备画像)

本文详细解析了如何通过定制AOSP ROM绕过Momo、AIDA64等安卓风控检测工具的设备指纹识别。从环境搭建到硬件参数修改,再到内核级特征混淆,提供了一套完整的底层对抗方案,显著提升设备伪装通过率。

weixin_30687051的博客 490

Android设备风控知识_android 安全 风控方案

Android设备风控知识_android 安全 风控方案

bdfcfff77fa的博客 523

Paytm接入Google Integrity API:UPI自动化风控进入设备指纹时代

在移动应用安全领域,设备指纹技术正成为风控系统的核心防线。其原理是通过采集设备硬件、操作系统和应用环境的独特特征,生成难以伪造的设备标识,用于识别和追踪设备实体。这项技术的核心价值在于,它能将风控维度从传统的账号和行为模式,下沉到更稳定、更底层的设备层面,有效应对批量注册、交易欺诈和自动化攻击等安全威胁。在金融科技、电商支付和社交平台等对安全要求极高的应用场景中,设备指纹已成为构建主动防御体系的关键组件。随着隐私法规的日趋严格和黑产技术的不断进化,行业正寻求更权威、更隐私友好的解决方案。本文以Paytm全面

weixin_34007020的博客 429

Metasploit生成Android木马远控自己的安卓设备

我们先用frp工具来实现端口映射,利用处在内网的攻击机kali实现对处在外网

qq_59235193的博客 7659

格拉姆角场(GAF)实战:用Python实现时间序列图像化处理

本文深入解析了格拉姆角场(GAF)技术,这是一种将一维时间序列转化为二维图像特征的方法,以便利用卷积神经网络(CNN)等图像模型进行深度分析。文章通过Python实战代码,详细演示了GASF和GADF两种核心转换的实现过程,并探讨了其在时序数据分类任务中的应用,为故障预警、金融模式识别等场景提供了强大的图像驱动分析视角。

weixin_29079671的博客 274

liquibase扩展支持达梦数据库

近期项目中需要支持国产数据库,需要liquibase底层支持达梦数据库,记录下操作的详细步骤以便分享。 1.liquibase支持的数据库很多如MySQL, PostgreSQL, Oracle, Sql Server, DB2。但是达梦数据库并不支持,所以需要新建DMDatabase类来适配达梦数据库。达梦语法和Oracle很像所以只需要复制liquibase-core下的Oracle Database做些修改就可了。以下为需要修改的地方 public class DMDatabase extends A

qq_43677719的博客 5473

YY畅控 安卓Android群控

如何实现“YY畅控”中的安卓群控功能 在移动开发中,安卓群控是一个极具挑战性的任务,它允许用户同时控制多台安卓设备进行相同的操作。在本文中,我们将详细讲解如何在“YY畅控”中实现安卓群控,包括具体的步骤及相应的代码示例。 1. 整体流程 首先,让我们来看一下整体流程的步骤。为了方便理解,下面是一个表格展示了实现安卓群控的基...

weixin_35282782的博客 458

关于Nuttx操作系统

NuttX是一个成熟的实时操作系统

qq_28576837的博客 4092

AndroidControl群控神器:如何同时管理多台安卓设备的完整教程

AndroidControl是一款功能强大的安卓远程控制软件,专注于实现高效的设备群控管理。通过它,用户可以实时查看和控制多台安卓设备,轻松完成批量操作、脚本录制与运行等高级功能,是安卓设备管理的终极解决方案。 ## 📋 什么是AndroidControl群控? AndroidControl群控是一款致力于打造高端安卓设备管理的开源工具,它允许用户通过单一界面同时管理多台安卓设备。无论是进行

gitblog_00032的博客 868

让Claude连续写代码24小时会发生什么?揭秘长时运行”架构背后的工程逻辑与未来

AI长时运行实验揭示软件开发新范式 Claude Opus通过Harness框架24小时独立开发全栈应用的成功实验,展示了AI从辅助工具向异步协作者的进化。实验采用"上下文轮转"机制解决记忆管理难题,将任务拆解为微周期并通过文件系统同步进度。核心突破在于:1)TDD成为AI自治基石,200+测试用例确保开发不偏航;2)文件取代对话成为AI间高效沟通介质;3)开发者角色重构为需求定义和框架设计者。该实验证明,通过严谨的架构约束和验收标准,AI可完成复杂长周期任务,预示着软件开发将从手工作坊

老孙 | Ethan Sun 的博客:AI 智能体与 AI 原生软件的工程实践 1094

LeetCode 热题 100 回顾

力扣最受刷题发烧友欢迎的 100 道题 LeetCode 热题 100 : 题目回顾、解题思路、复杂度分析、代码实现、验证算法

曾经“等你生日那天”都遥远得像未来,如今却可欢愉的挥手说“下个十年见” 9万+

Android设备登录淘宝触发风控的排查与修复指南

需要在。

weixin_43325149的博客 249

【毕设实战】飞行器目标识别系统:基于YOLOv5的智能检测全流程教程,助你毕设脱颖而出

本文介绍了一个基于YOLOv5的飞行器目标识别系统的开发过程。系统包含数据采集与标注、模型训练、实时检测和UI界面四大模块。文章详细讲解了从环境搭建、数据标注到YOLOv5模型训练的全流程,包括如何划分数据集、配置参数和测试模型性能。同时提供了实时检测代码示例和UI界面开发思路,使读者能够快速实现一个完整的智能检测系统。该系统可应用于军事侦察、民用巡检等领域,具有较高的实用价值,适合作为计算机视觉相关的毕业设计项目。

FJN110的博客 108
上一篇: 一次利用XSS读取源码和Nosql注入渗透测试
下一篇: 如何使用IMEI号码追踪丢失的安卓手机
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
