TOMCAT 中间件安全加固

Linux中间件安全加固与攻防实战 这一触目惊心的案例揭示了中间件安全防护的极端重要性。作为系统架构的"战略要地",中间件一旦被攻破,攻击者将获得对整个系统的控制权。本文将深入剖析Linux中间件的安全攻防体系,提供从基础加固到高级防御的完整解决方案。 阅读详情

1、 tomcat中间件安装:

①、yum install httpd* -y
②、yum install tomcat* -y
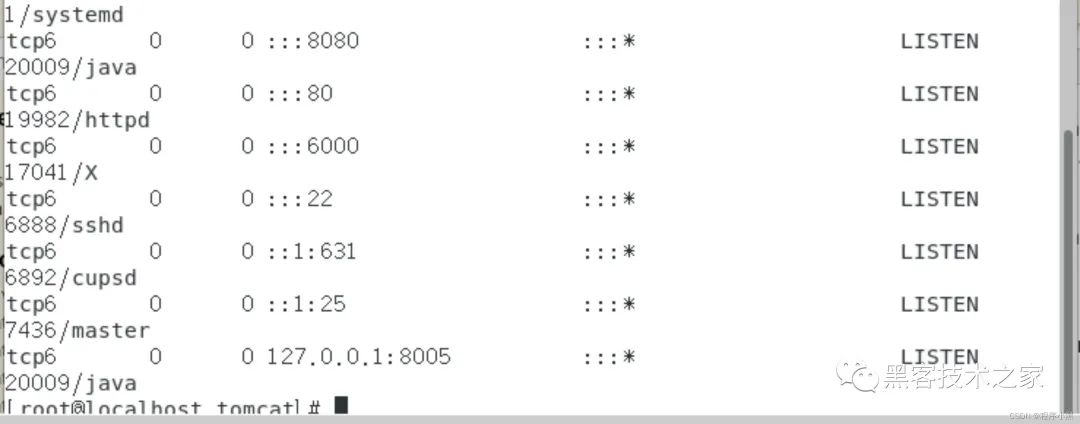
然后就能看到系统中多出了个端口:
在这里插入图片描述

其中8005端口是管理口,8080是默认的tomcat页面
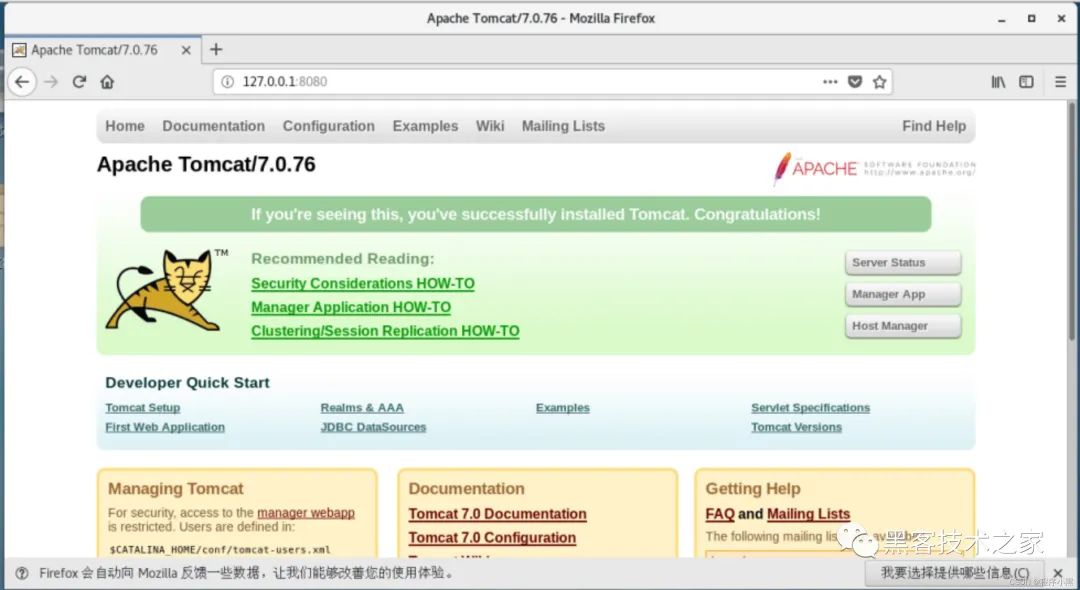
我们可以通过访问本地8080口来判断服务是否安装成功
在这里插入图片描述

其中下文会详细介绍如何更改tomcat的管理口和页面显示端口。

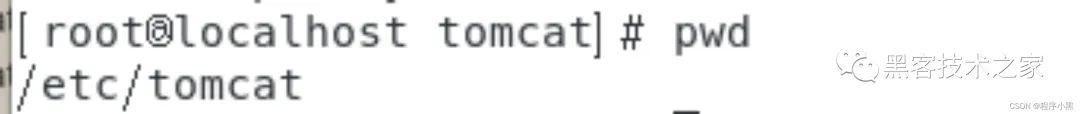
其中, Tomcat配置文件所在目录:
在这里插入图片描述


更改管理端口和服务关闭命令:
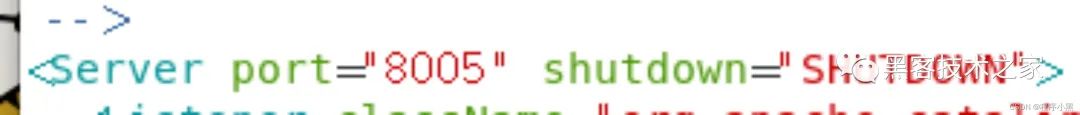
1、我们进入配置文件:/etc/tomcat/server.xml
在这里插入图片描述


这段话的意思就是“tomcat的管理服务端口号为8005,且关闭端口的命令为SHUTDOWN。”
如果我们需要禁用8005端口,则我们可以把端口号改为-1,这样我们的管理口就被禁用了。
我们可以通过更改nc连接服务器的8005端口并使用命令“SHUTDOWN”来关闭tomcat服务
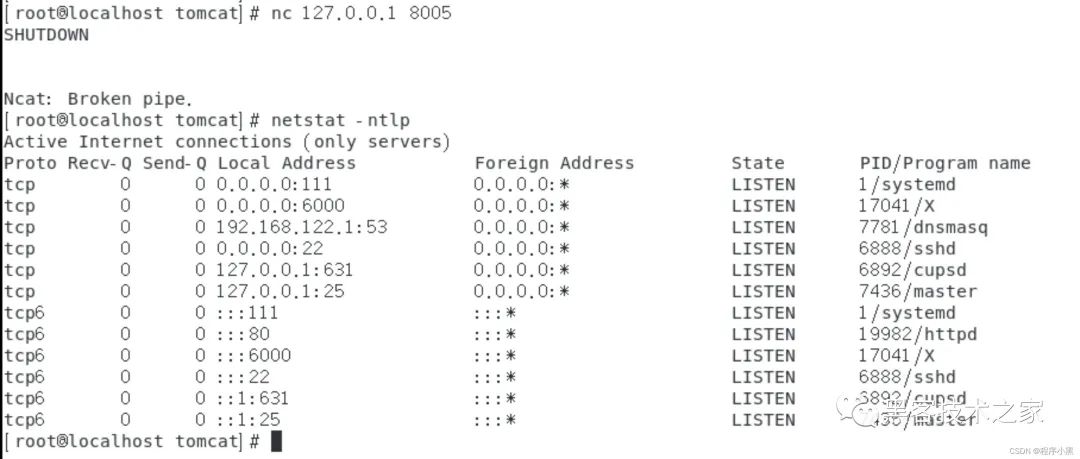
在这里插入图片描述


现在修改配置文件server.xml中的Port所指对象来改变管理口的端口号和关闭服务指令
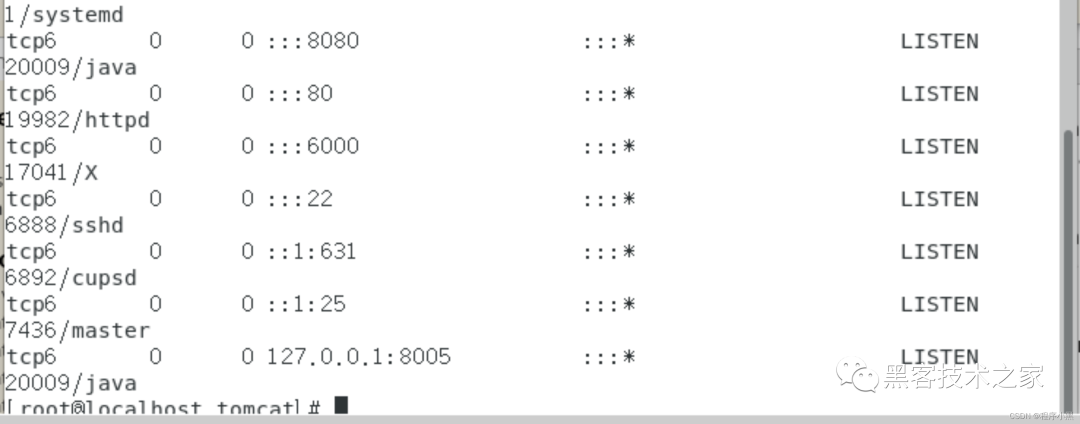
在这里插入图片描述

这里我们把端口改为8365,且把该服务的关闭指令改为:“close“来避免恶意用户像本地管理口发送恶意指令。
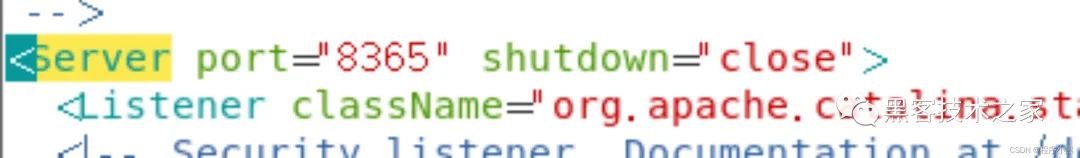
在这里插入图片描述

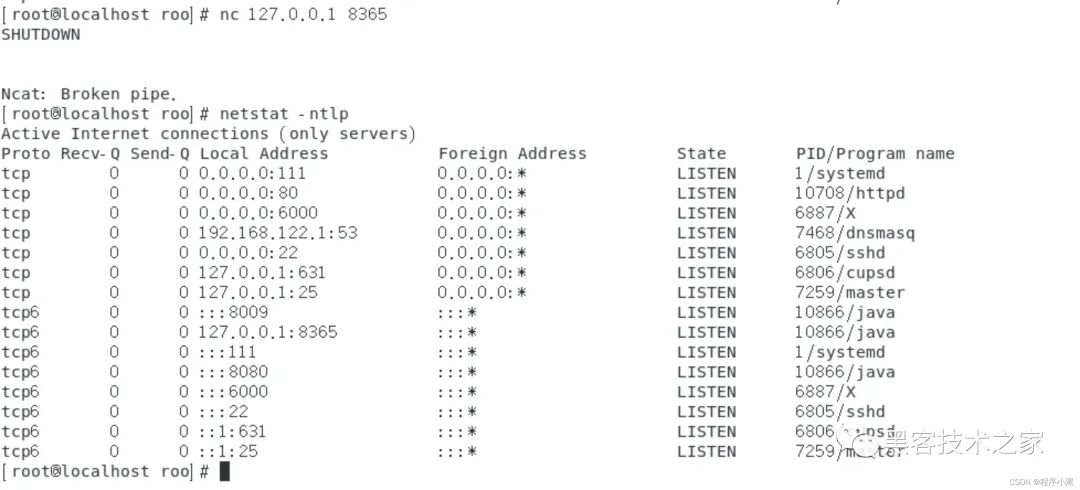
修改完成后重启tomcat服务,再次使用netstat -ntlp来查看端口号
我们可以很明显的看到,本地监听端口中多出了一个端口为:8365的服务进程。

systemctl restart tomcat
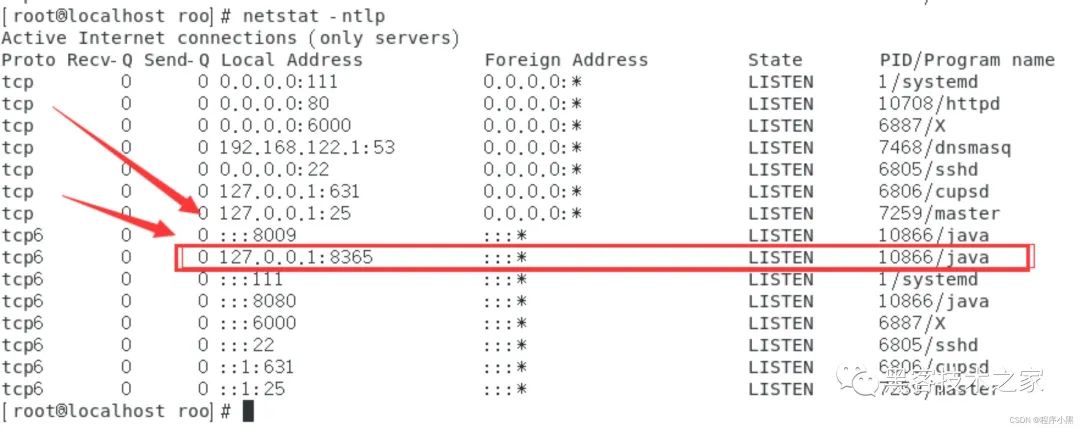
在这里插入图片描述


我们尝试通过nc连接8365并发送shutdown指令。
在这里插入图片描述

我们可以看到tomcat服务并没有关闭。(活得好好的系列)

更改tomcat默认页面端口:

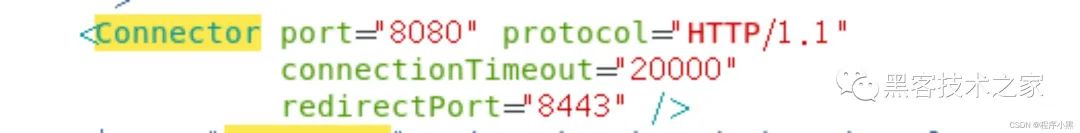
同样是打开tomcat的默认配置文件,路径为:/etc/tomcat/server.xml
在这里插入图片描述


这段配置文件中,port的参数是指该默认页面的端口号为8080,其后的protocol是指使用的协议默认为HTTP/1.1,而connectionTimeout参数是指的超时时间为20000,而redirectPort的参数是指通过ssl加密后的页面使用端口为8443端口。
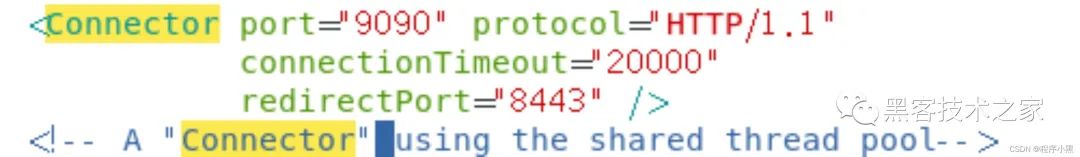
我们这里尝试更改tomcat默认页面端口号为9090
在这里插入图片描述


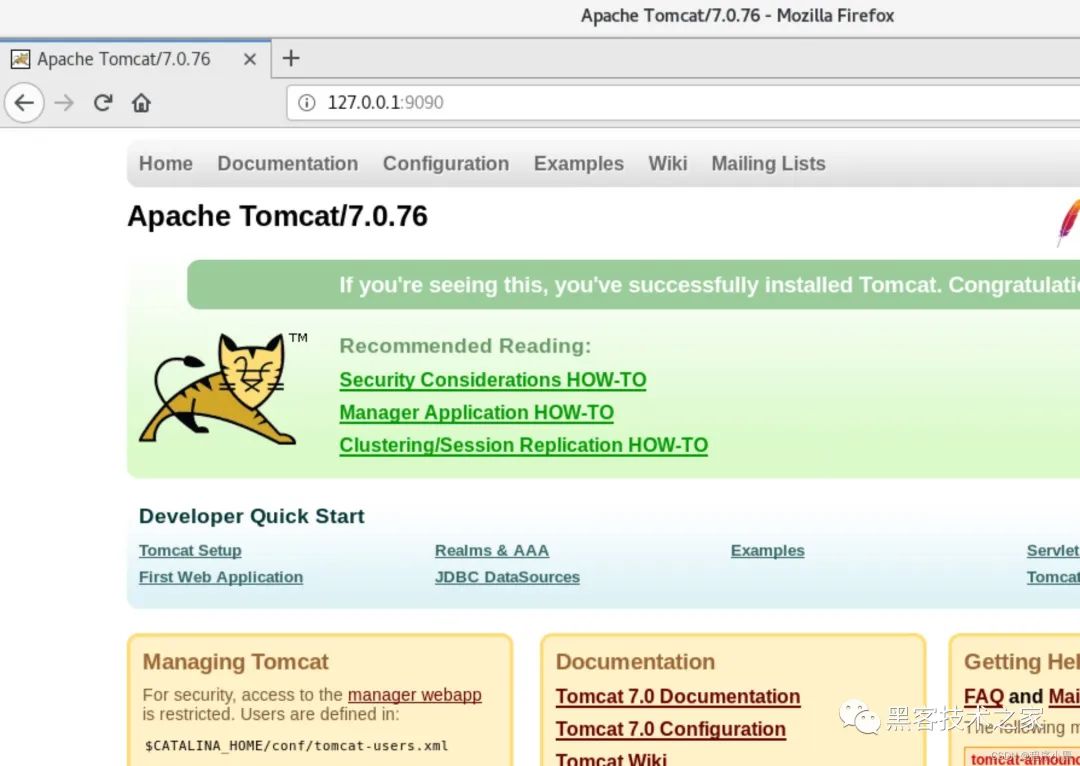
重启tomcat服务,再次访问网页
在这里插入图片描述


可以看到tomcat的默认页面的端口号已经变成为9090.

禁用管理端:

对于tomcat的web管理端属于高危安全隐患,一旦被攻破,黑客通过上传webshell的方式取得服务器的控制权是让人很难受的一件事情。我们需要删除tomcat安装目录下的conf/tomcat-user.xml或者删除webapps下默认的目录和文件。
   通过检索我们发现了以下两处位置:
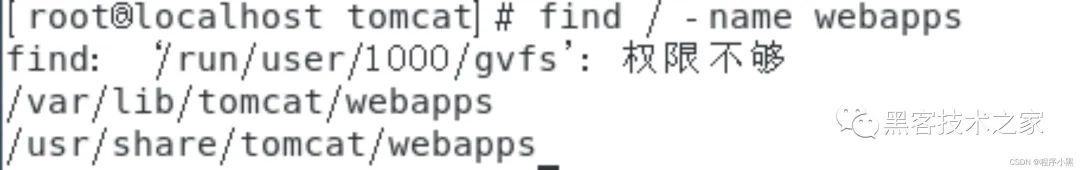
   

在这里插入图片描述


我们需要删除webapps下的所有默认的文件和目录。

在这里插入图片描述

使用低权限用户运行tomcat

我们可以先使用lsof来查看当前tomcat所运行的进程的用户信息。
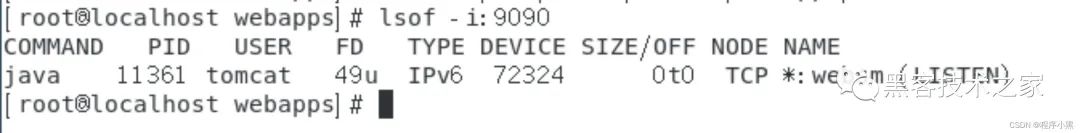
在这里插入图片描述

只要确保tomcat不是以root用户(UID、GID为0)的用户运行即可。

文件列表访问控制(目录遍历)

首先我们进入配置文件,配置文件目录:/etc/tomcat/web.xml
我们找到如下配置参数:
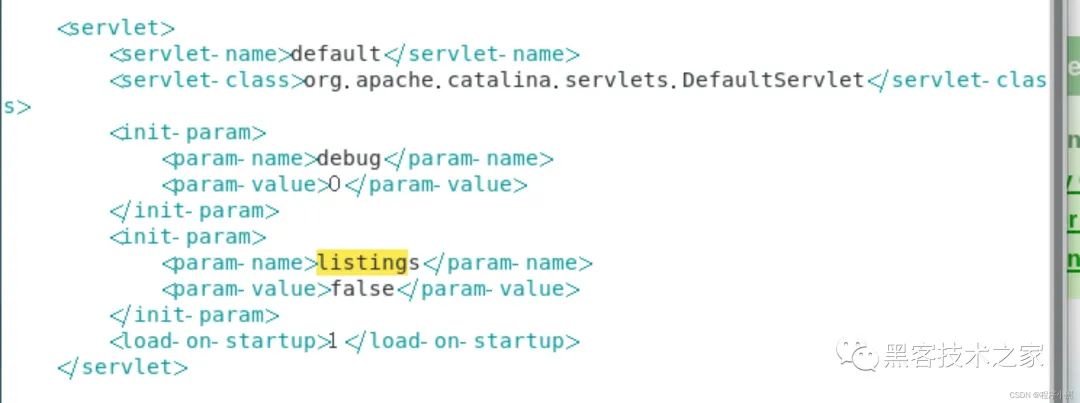
在这里插入图片描述


果listings的值为false则为不列出目录文件,如果listsings的值为true,则表示存在目录遍历漏洞。该配置默认为false。

重定义错误页

对于一些常见的错误页面,我们可以在配置文件/etc/tomcat/web.xml中,重定向403、404以及500错误到指定页面。
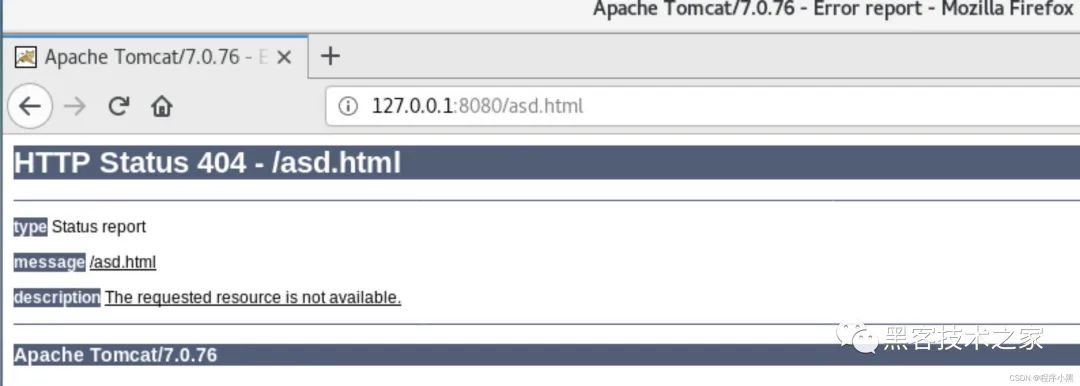
在这里插入图片描述

我们现在在web.xml配置文件中加入error-page参数。
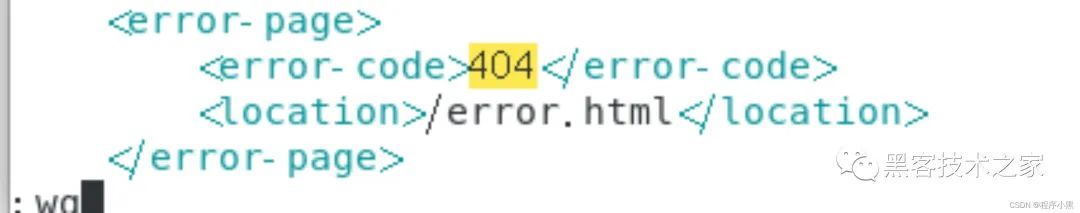
在这里插入图片描述

我们现在编辑我们的错误页面。该错误页默认放在我们webapps目录中。

在这里插入图片描述


这里是我们tomcat默认的页面所在位置。/usr/share/tomcat/webapps/ROOT
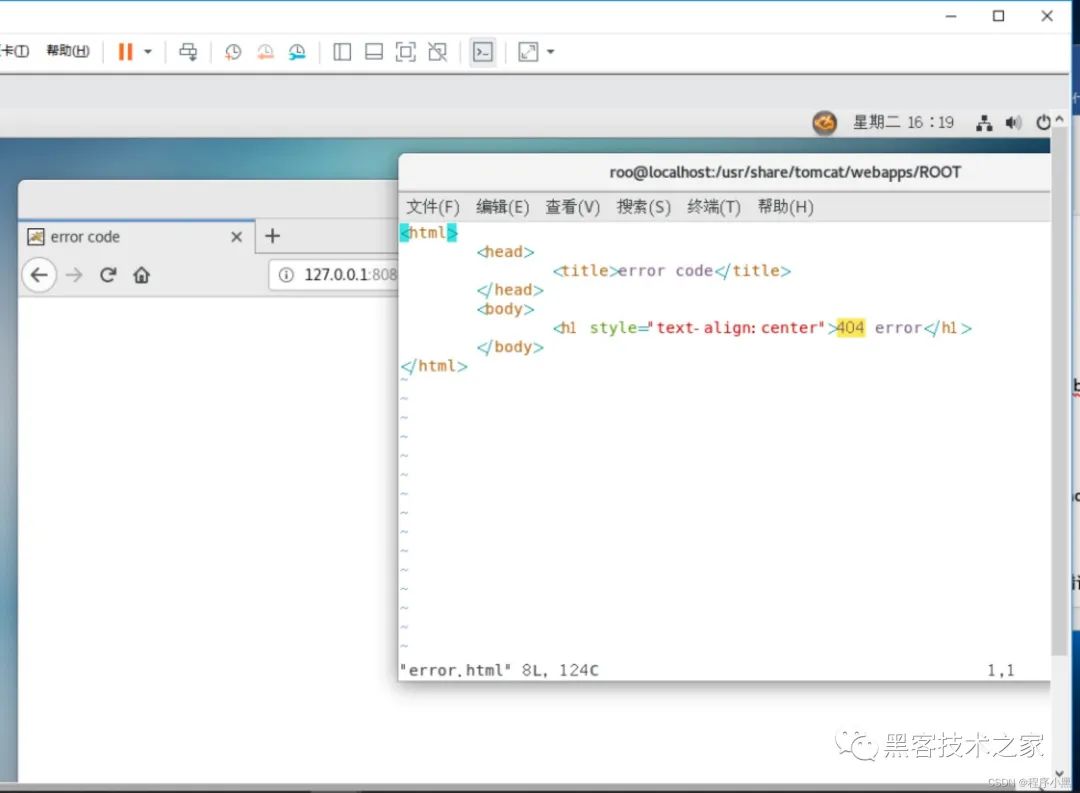
在这里插入图片描述


重启tomcat服务,我们可以看到,页面为我们自定义的错误页面了。
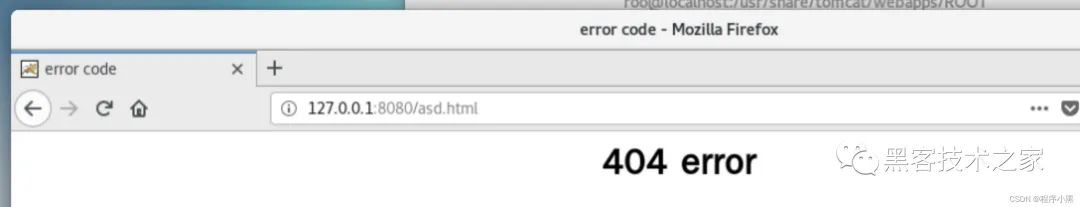
在这里插入图片描述

去除其他用户对tomcat的启动权限

默认文件位置:/usr/share/tomcat/bin

Chmod 744 /usr/share/tomcat/bin

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

中职网络安全tomcat中间件安全与加固 flag tomcat中间件安全与加固 任务环境说明: 服务器场景名称:w-win7 服务器场景用户名:administrator;密码:未知(开放链接) 渗透机场景:kali 渗透机用户名:root,密码:toor 通过渗透机场景kali中的工具对web服务器进行扫描,浏览web服务器网页,在首页中找到tomcat服务版本号,并将其版本号作为flag提交; Flag:7.0.79 已知此版本的tomcat具有上传漏洞,即向页面提交发送请求就会生成对应的文件。利用Burp Suite工具进行抓包,向网站首 阅读详情

相关推荐

从零到一:基于Rocky Linux 9的Kubernetes高可用集群部署实战

本文提供了一份基于Rocky Linux 9操作系统,从零开始部署Kubernetes高可用集群的完整实战指南。详细讲解了包括系统初始化、容器运行时配置、使用kubeadm工具进行集群初始化、节点加入以及Calico网络插件安装在内的核心步骤,并针对国内网络环境提供了镜像加速等优化方案,旨在帮助读者构建一个稳定可靠的生产级K8s环境。

weixin_29197835的博客 140

14、中间件加固

中间件加固

weixin_42974824的博客 1897

Scratch离线版部署指南:解决资源缺失与页面显示异常问题

本文提供了一份详尽的Scratch离线版部署指南,旨在解决网络依赖导致的资源缺失与页面显示异常问题。通过从基础文件获取、自动化资源抓取到生产环境部署的完整流程,帮助教育工作者和开发者在无网络环境下搭建功能完整的本地Scratch编辑器,确保编程教学的顺利进行。

wine的专栏 1265

网络安全常见中间件(mysql,redis,tomcat,nginx,apache,php)安全加固

highlight_file(), show_source() 检查被操作的文件或目录是否与正在执行的脚本有相同的 UID(所有者)。PHP的远程文件包含和远程文件操作功能在通常的应用中都不会用到,如果PHP代码在文件操作或是文件包含的时候对其变量不作严格的检查,攻击者就可以通过改变这些变量的值来包含远程机器上的恶意文件,并在WEB服务器上运行任意代码。parse_ini_file() 检查被操作的文件或目录是否与正在执行的脚本有相同的 UID(所有者)。请参考 putenv() 函数的有关文档。

2301_77455673的博客 2169

【UE5_蓝图】实时音频采集与动态WAV文件保存实战指南

本文详细介绍了在UE5中使用蓝图实现实时音频采集与动态WAV文件保存的完整流程。从插件配置、录音框架搭建到动态文件名生成和音频参数优化,提供了实用技巧和常见问题解决方案,特别适合需要快速实现音频采集功能的开发者。

weixin_29009669的博客 412

无刷电机FOC控制入门:磁场、洛伦兹力与坐标转换详解

本文深入解析无刷电机FOC(磁场定向控制)的核心原理,从电磁学基础的磁场与洛伦兹力出发,详细阐述了如何通过Clarke变换、Park变换等坐标转换技术,将三相交流解耦为直流量进行控制,最终利用SVPWM技术实现平滑、高效的电机驱动。文章旨在帮助开发者理解FOC的物理本质与数学框架,为机器人、无人机等高性能应用奠定基础。

weixin_29306011的博客 267

安全加固指南(系统,数据库,中间件)

https://blog.youkuaiyun.com/qq_46717339/article/details/122290495?ops_request_misc=%257B%2522request%255Fid%2522%253A%2522166363720516782425172572%2522%252C%2522scm%2522%253A%252220140713.130102334..%2522%257D&request_id=166363720516782425172572&biz_id=0&utm_med

weixin_42109829的博客 7586

Agentic AI为教育行业赋能,提示工程架构师解析应用潜力

然而,即便是最先进的 LLMs,在面对复杂、动态、需要持续规划和调整的教育场景时,也常常显得力不从心,它们更像是强大的“问答机器”,而非真正意义上的“学习伙伴”或“教学助手”。在教育场景中,传统的 AI 工具可能只能回答学生提出的特定问题,或者根据预设的规则推送一些学习材料。无论您是教育技术领域的开发者、产品经理,还是一线的教育工作者、教育管理者,抑或是对 AI 教育应用充满好奇的研究者,本文都将为您提供宝贵的 insights,助您把握 Agentic AI 时代教育创新的脉搏。

架构师的AI之路,分享AI应用开发架构的学习与实践。 467

TOMCAT 中间件安全加固_tomcat 安全加固手册

TOMCAT 中间件安全加固_tomcat 安全加固手册

bdfcfff77fa的博客 857

【电源专题】案例:对比不同电池在不同电流下的电池放电曲线

无

一点硬件 2843

【数据结构】期末考试复习(考点+例题)

1.线性表定义及其存储实现:顺序表和链接表,优缺点分析(顺序存储可随 机访问,链式存储可灵活利用空间),相关操作的时间复杂度。 2.链表的插入删除操作 3.两种特殊的线性表及其应用:栈、队列 4.栈、队列上的(插入/删除)操作及其特点 5.循环队列满和空的条件 6.能够定义线性表、栈、队列的数据存储结构,能够实现相关操作的算法并 分析时间复杂度(例如插入、删除及其它应用等) 7.理解线性结构的应用( 如根据要求能灵活定义线性表结构,能根据线性表 的插入、删除操作解决实际问题) 二叉树基本概念与性质(高

Molly 的博客 9373

应急响应 | Tomcat中间件安全加固实验

摘要:本文针对Tomcat中间件常见安全风险,提出一套实战加固方案。实验基于Tomcat 9.0.60(含CVE-2023-28709漏洞),通过版本升级、组件精简、权限控制、HTTPS配置等7项措施降低风险。关键步骤包括:升级至9.0.75修复漏洞、删除manager/examples等高危应用、配置强密码与IP白名单、启用TLS 1.2+加密、禁用危险HTTP方法等。验证表明,加固后攻击面显著缩小,可有效防御RCE、弱口令爆破等常见攻击。

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 1179

分布式计算Ray框架:从入门到精通完全教程

想象一下,你有一个机器学习模型要训练,数据集大到让你的笔记本电脑直冒烟;或者你需要并行跑几百个爬虫任务,但线程池和多进程搞得你头晕眼花。传统的单机计算已经hold不住这些场景,分布式计算应运而生。然而,传统的分布式框架(如Hadoop、Spark)要么配置复杂,要么对动态任务支持不佳。这时候,Ray闪亮登场!Ray是一个开源的分布式计算框架,专为高性能、灵活性和易用性而生。它最初由UC Berkeley的RISELab团队开发,目标是让开发者用最少的代码实现分布式任务。无论是数据处理、机器学习,还是仿真任务

大模型大数据攻城狮的专栏 1321

Web加固linux,Linux安全加固之中间件Tomcat

之前整理了关于主机系统的加固(Linux安全加固、Windows安全加固)。(其实我还是喜欢日靶机……)接下来想整理下和探索下中间件或者web容器的加固,以及主流数据库的加固。先大概说下web的一些基础东西。一般的web访问顺序如下web浏览器->web服务器(狭义)->web容器->应用服务器->数据库服务器所以哪一个环节出了问题,各种攻击姿势就来了。业务上一般的选择如下...

weixin_39622562的博客 435

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

基于 Tomcat 中间件的 Web 应用安全加固措施整理

作为 Java 开发人员,大家对 Tomcat 都不陌生,使用 Tomcat 作为应用服务器的同时,我们还应该关注 Web 应用的安全问题。那么在 Java Web 应用开发过程中,有哪些安全加固措施呢?这里笔者将分享自己在工作中的漏洞加固经历,通过本场 Chat,希望您能学到关于 Web 应用安全的一些技术和知识。 本场 Chat 主要内容: OWASP 公布的哪些漏洞是我们容易遭遇的; To...

GitChat 950

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

Linux安全加固之中间件Tomcat

之前整理了关于主机系统的加固(Linux安全加固、Windows安全加固)。(其实我还是喜欢日靶机……)接下来想整理下和探索下中间件或者web容器的加固,以及主流数据库的加固。先大概说下...

蚁景网安学院 614

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

java中间件登陆超时_Linux安全加固之中间件Tomcat

原创: 合天智汇之前整理了关于主机系统的加固(Linux安全加固、Windows安全加固)。(其实我还是喜欢日靶机……)接下来想整理下和探索下中间件或者web容器的加固,以及主流数据库的加固。先大概说下web的一些基础东西。一般的web访问顺序如下web浏览器->web服务器(狭义)->web容器->应用服务器->数据库服务器所以哪一个环节出了问题,各种攻击姿势就来了。业务...

weixin_39772420的博客 128

apache是中间件_Linux安全加固之中间件Tomcat

之前整理了关于主机系统的加固(Linux安全加固、Windows安全加固)。(其实我还是喜欢日靶机……)接下来想整理下和探索下中间件或者web容器的加固,以及主流数据库的加固。先大概说下web的一些基础东西。一般的web访问顺序如下web浏览器->web服务器(狭义)->web容器->应用服务器->数据库服务器所以哪一个环节出了问题,各种攻击姿势就来了。业务上一般...

weixin_29168393的博客 320

iis中间件_Linux安全加固之中间件Tomcat

原创:合天智汇之前整理了关于主机系统的加固(Linux安全加固、Windows安全加固)。(其实我还是喜欢日靶机……)接下来想整理下和探索下中间件或者web容器的加固,以及主流数据库的加固。先大概说下web的一些基础东西。一般的web访问顺序如下web浏览器->web服务器(狭义)->web容器->应用服务器->数据库服务器所以哪一个环节出了问题,各种攻击姿势就来了。业务上...

weixin_39627665的博客 310
上一篇: 陆奇最新演讲实录:我的大模型世界观
下一篇: IIS安全和NTFS分区安全
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
