


实战|微信小程序渗透测试

利用burp抓取app和小程序的http包 为了开展C/S的渗透测试,主要是针对web的测试,需要截取客户端的访问流量,这里整理几种常见的抓取app和小程序包的方法。 阅读详情
AI摘要

本文介绍了如何使用burpsuite、夜神模拟器和相关工具获取微信小程序的源码,并进行渗透测试,揭示了通过openid获取用户信息并可能进行的操作。同时,作者分享了私藏的网络安全学习资料,包括学习路线图、视频教程、技术文档和面试题。

一、工具准备

burpsuite、夜神模拟器(把微信装好)、node.js、wxappUnpacker

二、获取源码

1、配置Burp和模拟器(模拟器需导入ca证书),打开模拟器的WLAN–>高级设置–>输入物理机的ip以及一个没被占用的端口,Burp用于代理该端口,我使用的模拟器安卓版本为5.0。
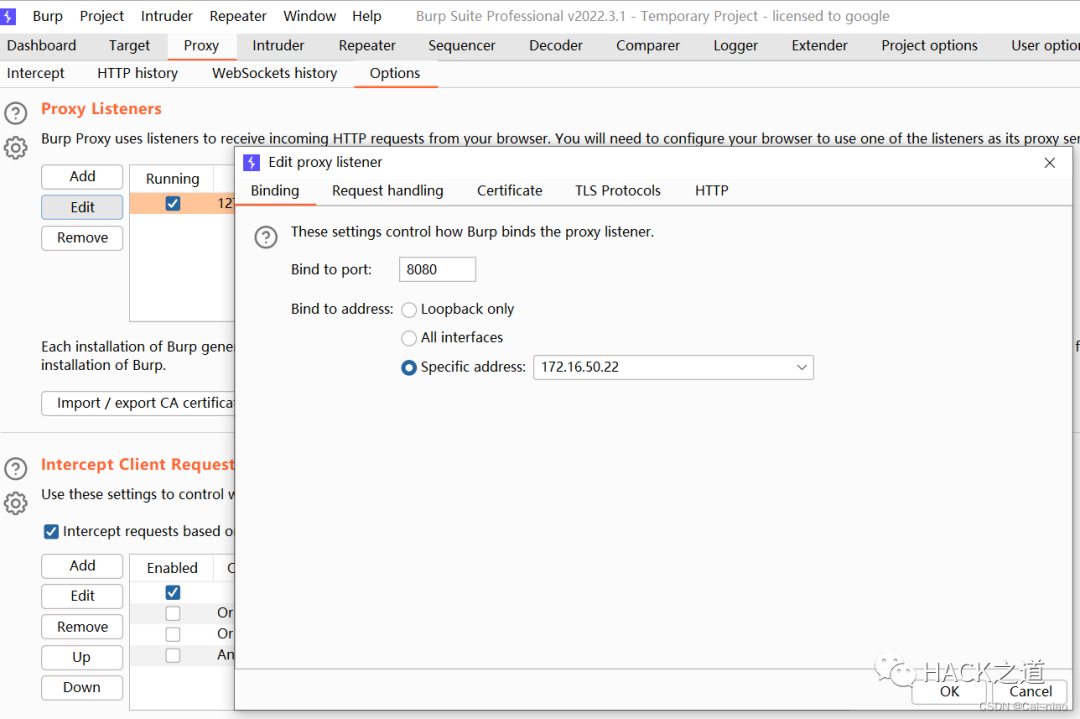
(长按wifi为高级设置)
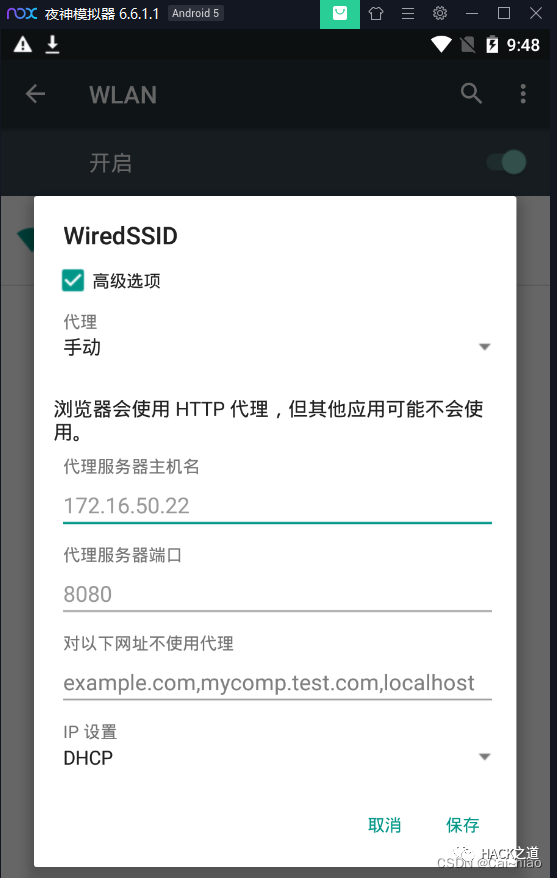
3、打开/data/data/com.tencent.mm/MicroMsg/目录,把该目录下所有文件删除,再打开微信,打开任意一个小程序。

4、再次打开/data/data/com.tencent.mm/MicroMsg/目录,会发现一个加密文件名的文件夹,再打开/appbrand/pkg/目录下存放着刚才访问这个小程序的三个数据,其中一个为主包其余两个为分包。

5、选中复制到与电脑的共享文件夹

6、获取源码后,使用wxappUnpacker进行反编译,分包需要使用-s参数。

三、渗透

1、使用微信开发者工具打开源码。

2、发现一个接口只需要openid即可访问,进行查看此接口功能

3、发现此处为用户报修,可获取大量用户openid。

4、使用获取到的openid在另一接口处可用户获取用户详细信息。

5、利用获取到的studentID又可对学生的水卡进行绑定,绑定后可对学生的水卡进行充值、挂失等操作。

四、结束

到此本次渗透就基本结束,通过子域名爆破还发现了该程序的管理后台,但是莫得密码,也没发现其它漏洞,便没有继续进行了。

————————————————

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

微信小程序渗透测试实战:从逆向解包到越权漏洞挖掘 在Web应用安全领域,渗透测试是评估系统安全性的关键手段,其核心原理是通过模拟攻击者行为,发现应用在身份验证、数据交互和业务逻辑中的潜在缺陷。这项技术的价值在于能主动识别风险,避免数据泄露、未授权访问等安全事件,广泛应用于金融、电商、社交等各类线上业务场景。以微信小程序这类混合应用为例,其独特架构将前端逻辑与后端API紧密结合,成为安全测试的焦点。本文聚焦于小程序渗透中的逆向分析与漏洞挖掘,通过解包工具获取源码进行静态审计,并利用抓包技术动态测试API接口。针对高频出现的越权漏洞和业务逻辑缺陷,文章结合实战 阅读详情

相关推荐

微信小程序渗透测试与安全加固实战指南

渗透测试是保障应用安全的重要手段,通过模拟攻击发现潜在漏洞。在微信小程序生态中,由于前端代码暴露和接口调用频繁,安全风险尤为突出。本文深入解析小程序渗透测试的核心技术,包括自动化采集、反编译优化和敏感信息识别等关键环节。针对开发者常见痛点,提供从代码混淆到传输加密的多层防御方案,并分享电商小程序实战案例。特别强调合法测试边界,帮助企业在合规前提下提升安全水位。

weixin_28568819的博客 154

微信小程序渗透测试技巧

随着小程序数量的爆发式增长,其特有的安全风险也逐步凸显出来。本文基于微信小程序测试过程中的解包及抓包的技巧,总结下微信小程序安全测试的思路。1、小程序解包(反编译)(1)安装手机模拟器,比...

1万+

微信小程序渗透测试实战指南:从信息收集到漏洞挖掘

在移动应用安全领域,渗透测试是评估应用安全性的核心方法,其原理是通过模拟攻击者行为,发现潜在漏洞。这项技术的价值在于能主动识别风险,避免数据泄露和业务损失,广泛应用于金融、电商、政务等各类小程序场景。随着微信小程序的普及,其安全测试需求日益增长,涉及信息收集、静态分析、动态调试等关键环节。掌握Burp Suite、Frida等工具的使用,理解SSL Pinning绕过和请求加密分析等高级技巧,对于构建完整的小程序安全防护体系至关重要。本文聚焦微信小程序渗透测试,系统梳理了从环境搭建到报告撰写的全流程实战经验

weixin_33691700的博客 529

网络安全----小程序渗透测试反编译审计漏洞

微信小程序反编译渗透测试是一种针对微信小程序的安全测试方法,是在通过对小程序源代码的反编译和分析,发现潜在的安全漏洞,并对其进行渗透测试以验证其安全性的一种方法。

ytdd66的博客 4451

微信小程序渗透测试实战:从解包到WXS逆向

微信小程序作为运行在客户端的轻量级应用,其安全边界已从前端延伸至编译后的WXML/WXS逻辑与本地存储机制。理解小程序包(.wxapkg)的非加密封装结构、WXS字节码的运行时特性,以及wx.request等API的三重签名机制,是识别逻辑漏洞与敏感信息泄露的关键。技术价值在于绕过黑盒依赖,实现静态分析与动态调试结合的精准验证;典型应用场景包括刷单防控、0元支付、越权访问和本地存储劫持。本文聚焦微信小程序、渗透测试、WXML逆向、WXS逻辑分析等核心能力,提供可复现的工程化操作路径。

weixin_30443813的博客 850

微信小程序渗透测试实战指南:从环境搭建到漏洞挖掘

渗透测试是评估Web应用安全性的核心方法,通过模拟攻击者行为来发现系统潜在漏洞。其原理在于主动探测应用在身份认证、数据交互、输入验证等环节的防御机制是否健全。在移动互联网时代,随着微信小程序承载的电商、社交等业务日益复杂,其安全风险显著上升,渗透测试成为保障业务安全的关键环节。小程序渗透测试涉及抓包、反编译、代码审计等技术,能有效识别越权访问、信息泄露、逻辑缺陷等常见漏洞。本文聚焦微信小程序渗透测试,详细介绍了Burp Suite抓包、wxappUnpacker反编译等实战工具链的搭建与使用,并深入剖析了水

weixin_42706667的博客 348

微信小程序客户端渗透测试:从wxapkg解包到动态Hook实战

微信小程序虽运行于封闭宿主环境,但其前端代码以.wxapkg格式下发,本质是可逆向还原的打包容器,而非强加密资产。理解其资源组织原理与解包机制,是开展客户端安全评估的前提;结合静态扫描(如semgrep识别硬编码密钥、明文token)与动态Hook(劫持wx.request、wx.setStorage捕获真实请求体与敏感存储),能有效暴露凭证泄露、越权调用、逻辑缺陷等高危风险。该方法已广泛应用于等保测评、红蓝对抗及第三方安全验收场景,尤其适用于已完成开发、亟需上线前安全加固的教育、政务、金融类小程序。

weixin_27875131的博客 310

微信小程序渗透测试实战:从解包到逻辑漏洞挖掘

微信小程序并非无后端的封闭沙盒,而是将业务逻辑前置、信任边界前移的新型攻击面。其安全本质在于客户端与服务端协同鉴权的脆弱性,核心原理涵盖静态资源解析(如WXML/WXS逆向)、动态通信劫持(wx.request Hook与代理抓包)及业务逻辑建模缺陷。技术价值在于绕过黑盒限制,实现不依赖官方调试器的白盒级分析能力;典型应用场景包括电商刷券、政务越权、金融信息泄露与0元支付等高危风险识别。本文聚焦真实项目中可复现的解包流程、WXS逻辑分析与签名验证绕过手法,覆盖小程序包解包、wx.request劫持等关键热词

weixin_30566111的博客 653

微信小程序渗透测试实战:wxapkg解包、抓包归类与越权验证

小程序安全测试常从客户端攻击面切入:业务逻辑随包下发,wxapkg解包后能还原 app-service.js,结合抓包归类与请求重放,可定位硬编码密钥、接口越权、参数篡改和敏感信息过度返回等问题。其技术价值在于把静态代码线索与动态流量证据互相印证,让客户端侧风险可复现、可验证。适用于微信小程序渗透测试、上线前安全评估、接口权限收口和回归检查等场景。围绕 wxapkg 解包、抓包归类和越权验证形成可落地检查单,帮助团队从包结构、接口清单到证据闭环推进测试。

weixin_31648507的博客 176

微信小程序渗透测试实战指南:从抓包到漏洞挖掘

在移动应用安全领域,渗透测试是评估应用安全性的核心方法,其原理是通过模拟攻击者行为,发现系统潜在的安全漏洞。对于微信小程序这类混合架构应用,其独特的技术价值在于融合了Web前端、原生能力和云端服务,形成了复杂的攻击面。因此,渗透测试需要覆盖客户端代码保护、网络通信安全、服务端接口鉴权以及云环境配置等多个维度。在实际应用场景中,诸如**身份认证与会话管理**、**业务逻辑**等环节常因开发疏忽成为高危风险点。本文聚焦于微信小程序,系统性地拆解了从环境搭建、信息收集到核心漏洞挖掘的完整实战流程,旨在为安全从业者

weixin_32234493的博客 292

微信小程序渗透测试实战:从信息收集到漏洞挖掘的完整指南

渗透测试是评估应用安全性的核心方法,其原理在于模拟攻击者行为,以发现潜在的安全漏洞。在移动互联网时代,随着微信小程序的广泛应用,其独特的混合架构带来了新的安全挑战。掌握针对小程序的渗透测试技术,对于保障用户数据安全、防范业务风险具有重要价值。本文聚焦于微信小程序渗透测试的实战流程,深入剖析了**信息收集**与**漏洞挖掘**两大关键环节。通过反编译获取源码、静态代码审计、网络抓包配置以及核心攻击面测试等方法,系统性地还原了从发现接口未授权访问、越权漏洞到挖掘业务逻辑缺陷的完整路径,旨在为安全从业者提供一套行

weixin_32234493的博客 317

针对微信小程序的渗透测试实战

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

Python_0011的博客 6489

对某小程序的一次渗透记录

最近报了一个驾校,然后在报名回家以后,就开始疯狂的挂科目一的时长,突然想到这个小程序会不会存在漏洞呢,如果发现了,还可以去CNVD(https://www.cnvd.org.cn/)报一下,一是拿个积分,二是间接修复一下漏洞,毕竟自己的所有信息都在这个小程序里,不想自己有一天因为它存在什么漏洞,导致自己的信息被人偷走,所以本着保护自己的原则,我开始了一次【试探】。具体是哪个小程序,这里我就不说啦,漏洞已经报到CNVD了,写本文只是做一个分享。

布啦啦 1924
上一篇: 安卓手机监控探测工具(反监控):SnoopSnitch
下一篇: 社会工程学有多厉害?社会工程学是什么
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值