Websocket长连接接口渗透测试过程随记

WebSocket接口测试方法 WebSocket 是一种基于在单个 TCP 连接上进行全双工通信的协议,是从HTML5开始提供的一种浏览器与服务器之间进行全双工通讯的网络技术,解决了HTTP协议不适用于实时通信的缺点,相较于 HTTP 协议,WebSocket 协议实现了持久化网络通信,可以实现客户端和服务端的长连接,能够进行双向实时通信,协议名为"ws"。​ 二者关系在线工具有很多,自行百度吧!个人习惯用这个工具Postman支持测试WebSocket协议的接口,此文章发布时还处于公测阶段,需要登录后才能使用,入口如下图所示操作跟测试 阅读详情

# 1 前言

最近接到公司的一个API接口测试的项目,除了常规的HTTP协议的API接口外,其中还有一部分是需要测试Websocket接口的。

回想了一下除了之前复现Jumpserver漏洞时候用过Websocket,以外就没有对它有过什么研究了。

这次也算是第一次与它交手,开始测试的时候就不是很顺利,但是好在最后解决了,故在此做下简单的记录。


# 2 希望达到的目标

能够使用Burpsuite来测试Websocket接口。


# 3 测试过程

1、使用Burpsuite自带的Websocket建立连接(失败)
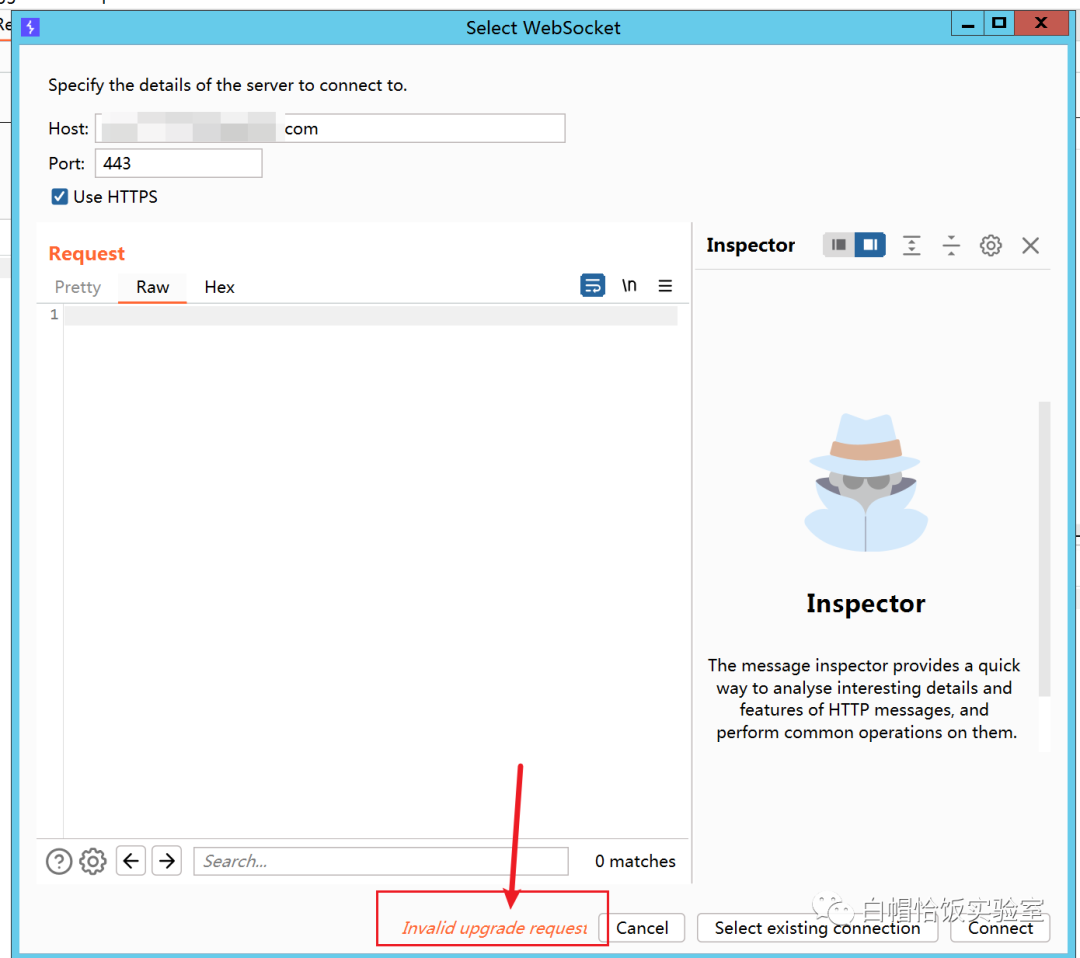

2、使用浏览器插件测试(失败)

这里使用的是一款叫做“WebSocket King”的chrome插件进行测试的。
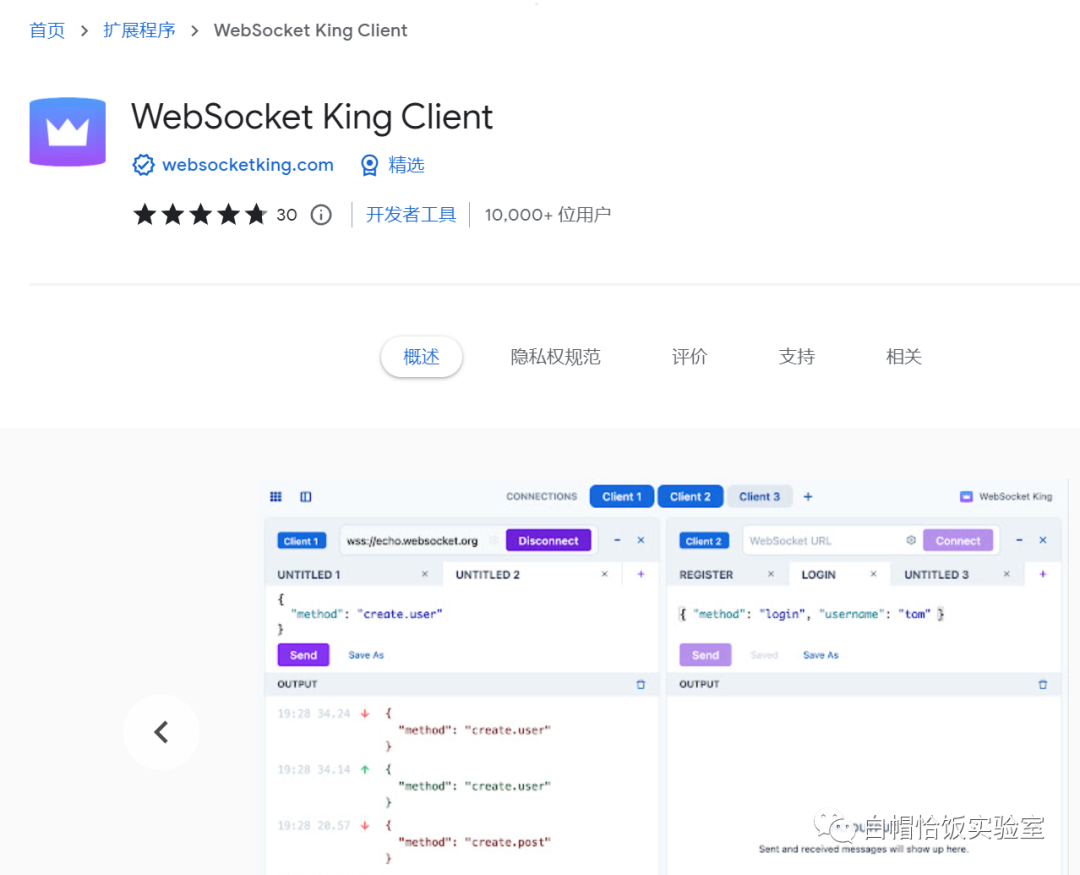
但是使用插件多次连接WS接口发现都是403,研究了一番后发现,目标会检测Origin头,如果不是自己站点,就直接返回403,因此需要用Burp来修改请求头。
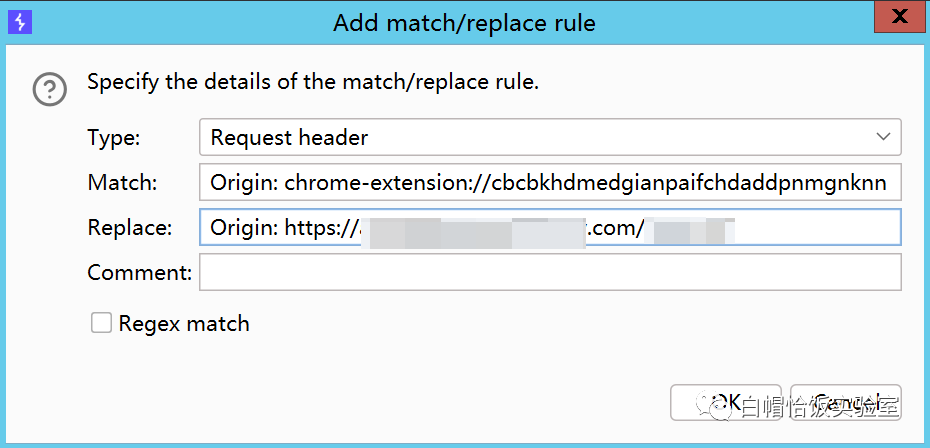
修改了请求头后,浏览器插件终于可以正常连接到目标了,可以看到已经收到了来自服务器的Ping包。
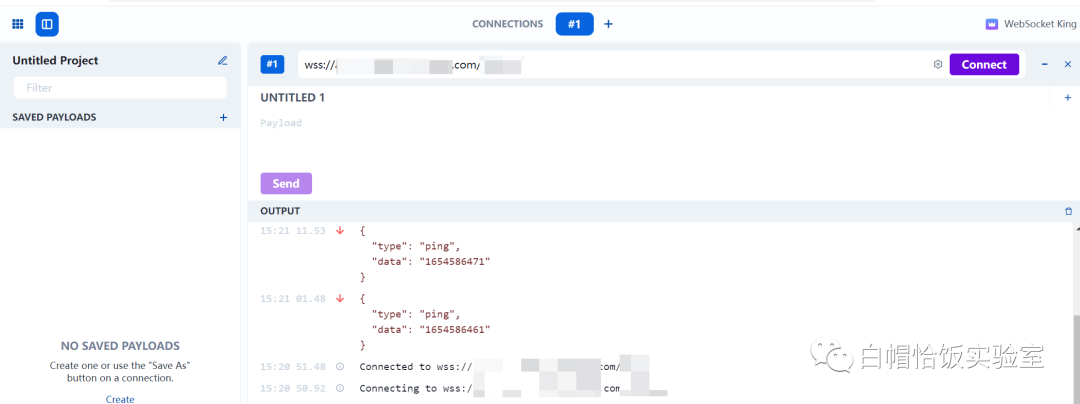
这里要说明一下,该Websocket接口存在心跳检测的机制,服务端会定期向客户端发送ping包,需要客户端回复pong包来证明存活。

然而在我寻找了插件的各个角落,也没有发现存在自动回复pong包的功能,很遗憾这种方法失败。


3、既然没有现成的工具(也许是我没找到),只能自己造了,思路非常简单,如下:

  • 能够自动给服务器回复pong包

  • 能够将流量打到Burpsuite上

  • 使用Python编写代码

基于以上思路,开始搜索python相关的websocket的教程,最后发现利用“websocket-client”库,可以很便捷的实现我的需求,代码如下:

import websocketfrom websocket._exceptions import *from urllib.parse import urlparseimport json

url = "wss://xxxxxxxx.com/xxxxxxxx"
# proxy = ""proxy = "http://127.0.0.1:8080"
options = {}
if proxy != "":    p = urlparse(proxy)    options["http_proxy_host"] = p.hostname    options["http_proxy_port"] = p.port
ws = websocket.create_connection(url, **options)
while True:    try :        data = ws.recv()        print(data)        j = json.loads(data)        if j["type"] == "ping":            send_data = '{"type":"pong","data":"%s"}' % j["data"]            print(send_data)            ws.send(send_data)
    except WebSocketConnectionClosedException:        print("[!] Connection to remote host was lost.")        break
ws.close()

ps:临时使用的代码,请不要在意编写细节

使用起来还是很方便的,脚本中的代理服务器指向Burpsuite,然后开始运行,发现数据包ping、pong正常交互。
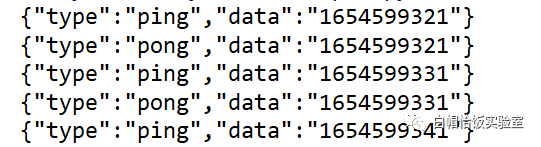
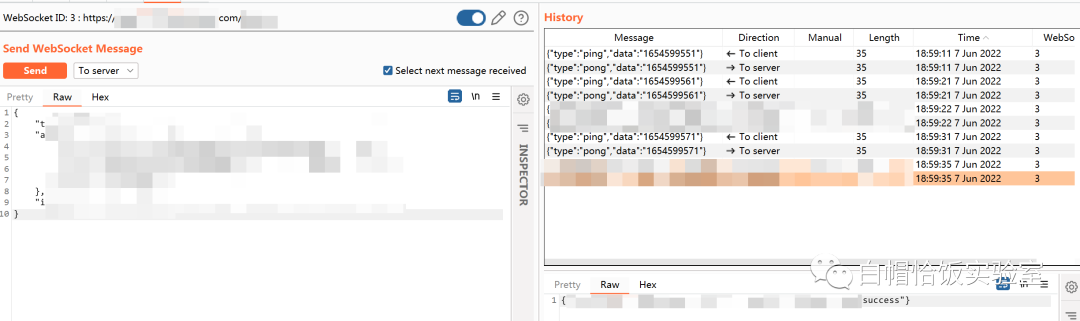
打开bp,找到repeater,新建一个websocket会话,选择刚刚已经建立连接的Websocket会话,并点击下方的Attach。

接下来就可以开始发送数据,测试这个接口了,自此问题得到解决。
 

`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

Yakit MITM插件实战:5大技巧提升渗透测试效率,替代BurpSuite轻量方案 中间人攻击是网络安全测试中的核心手段,通过在客户端与服务器之间拦截并可能修改通信数据,来检测和利用安全漏洞。其技术原理在于代理服务器的部署与数字证书的信任机制,使得测试者能够全面审视应用交互过程。这一技术的价值在于为渗透测试工程师提供了深度分析请求与响应的能力,是发现身份验证、会话管理、数据泄露等Web安全问题的关键。在渗透测试、漏洞挖掘、应用安全评估等场景中,MITM工具是必备利器。本文聚焦于Yakit平台的MITM插件,它通过极简的代理配置与证书安装流程,解决了传统工具如BurpSuite在启动速度和配 阅读详情

相关推荐

web渗透--51--WebSockets安全测试

1、WebSockets概述 传统的HTTP协议只允许每个TCP连接一个请求/响应,这是一个半双工的交互模式。HTML5 WebSockets允许客户端/服务器建立一个 “全双工” 通信通道,从而允许客户端和服务器真正实现异步通信。WebSocket通过HTTP进行初始的 “升级” 握手,从那时起,所有通信都通过TCP通道并使用frames。

武天旭的博客 3723

Websocket长连接接口渗透测试过程随记!

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

logic1001的博客 1646

WebSocket King Client-crx插件

语言:English 一个用于测试和调试连接的WebSocket客户端。 WebSocket king是一个旨在帮助开发和调试WebSocket连接的工具。 功能包括:-记录往返WebSocket的所有传入和传出消息-打开与WebSocket的多个连接-保存通常用于加速开发的有效负载-多个选项卡可让您快速发送不同的有效负载-管理和切换从一个界面在多个项目之间切换-断开时自动重新连接到服务器的选项,以加快开发速度请求新功能或提交错误报告! https://github.com/tomlerendu/WebSocket-King-Issues/issues

Websocket长连接接口渗透测试过程随记_websockets建立连接 渗透测试

但是使用插件多次连接WS接口发现都是403,研究了一番后发现,目标会检测Origin头,如果不是自己站点,就直接返回403,因此需要用Burp来修改请求头。打开bp,找到repeater,新建一个websocket会话,选择刚刚已经建立连接的Websocket会话,并点击下方的Attach。最近接到公司的一个API接口测试的项目,除了常规的HTTP协议的API接口外,其中还有一部分是需要测试Websocket接口的。然而在我寻找了插件的各个角落,也没有发现存在自动回复pong包的功能,很遗憾这种方法失败。

2301_82242990的博客 969

kettle信息发送钉钉

由于其他的作业比较多,想要在job中加入一个转化发送消息到钉钉,其他的配置说明直接获取系统的信息。这样也避免直接修改其他的转换和大量的工作量。 步骤: 1、新建一个转换 拉取获取系统信息、获取变量、JavaScript代码、获取access_token组件。 2、获取系统信息设置 拿到需要的信息,比如作业的读写更新删除行数,job的日志内容 这个日志内容同在作业执行页面下输出的日志,所以可以在执行作业时选择是详细日志、基本日志还是错误日志。 3、获取变量 获取变量主要是想要去拿到job的名称,文件名。按

Deng_7788的博客 1447

SLAM算法的优缺点

SLAM(Simultaneous Localization and Mapping,同时定位与地图构建)算法是一种通过传感器数据实时估计机器人自身位置和构建环境地图的技术。

selenia8860的博客 2906

Websocket长连接接口渗透测试过程随记_websockets建立连接 渗透测试(1)

1、使用Burpsuite自带的Websocket建立连接(失败)2、使用浏览器插件测试(失败)这里使用的是一款叫做“WebSocket King”的chrome插件进行测试的。但是使用插件多次连接WS接口发现都是403,研究了一番后发现,目标会检测Origin头,如果不是自己站点,就直接返回403,因此需要用Burp来修改请求头。修改了请求头后,浏览器插件终于可以正常连接到目标了,可以看到已经收到了来自服务器的Ping包。

2301_82242990的博客 720

离线安装PlutoSDR硬件支持包全攻略:没有MathWorks账号也能搞定MATLAB集成

本文详细介绍了在没有MathWorks账号和网络环境的情况下,如何离线安装PlutoSDR硬件支持包并实现MATLAB集成的完整解决方案。从驱动安装、设备识别到MATLAB支持包的离线部署,提供了全面的步骤指导和常见问题排查方法,特别适合高校实验室、军工单位等内网环境使用。

js777的博客 266

纪录片:Websocket长连接接口渗透测试过程_

最近接到公司的一个API接口测试的项目,除了常规的HTTP协议的API接口外,其中还有一部分是需要测试Websocket接口的。回想了一下除了之前复现Jumpserver漏洞时候用过Websocket,以外就没有对它有过什么研究了。这次也算是第一次与它交手,开始测试的时候就不是很顺利,但是好在最后解决了,故在此做下简单的记录。

Spontaneous_0的博客 1146

NXP S32K1 SPI驱动实战:从配置到DMA传输的完整流程解析

本文深入解析了NXP S32K1系列MCU的SPI驱动开发全流程。基于S32 Design Studio环境,详细阐述了从引脚配置、LPSPI模块初始化,到实现阻塞、中断及DMA三种传输模式的实战代码与配置要点。文章重点剖析了DMA传输的配置细节与性能优化,旨在帮助开发者构建高效、稳定的嵌入式SPI通信,并提供了SPI Flash驱动的综合案例。

blue42的博客 714

Linux V4L2驱动开发实战:手把手教你用I2C摄像头Sensor注册一个v4l2_subdev

本文详细解析了Linux V4L2驱动开发中I2C摄像头Sensor注册v4l2_subdev的全流程,包括初始化、操作集填充、异步匹配等关键环节。通过实战案例和代码示例,帮助开发者掌握V4L2子系统下的摄像头驱动开发技巧,提升嵌入式Linux系统开发能力。

weixin_30328063的博客 418

纪录片:Websocket长连接接口渗透测试过程

最近接到公司的一个API接口测试的项目,除了常规的HTTP协议的API接口外,其中还有一部分是需要测试Websocket接口的。回想了一下除了之前复现Jumpserver漏洞时候用过Websocket,以外就没有对它有过什么研究了。这次也算是第一次与它交手,开始测试的时候就不是很顺利,但是好在最后解决了,故在此做下简单的记录。

资深程序员,曾自学JAVA,C#,如今从业于网安行业 1511

Claude Code 错误解决方案 API Error: 前缀通用错误

本文分析了Claude Code与Anthropic API通信时出现的通用错误处理问题。当API返回未分类错误时,系统会直接显示"API Error: "前缀的原始错误信息。通过错误链路追踪发现,这是由于未匹配特定错误类型时触发了通用兜底处理逻辑。文章提供了三种解决方案:查看具体错误内容、启用调试日志以及提交问题反馈,并建议用户关注错误码、使用/compact命令处理上下文超限问题。最后强调这些未分类错误是预期行为,用户应通过错误消息中的线索自行排查或反馈开发者。

多媒体编程、网络编程、系统编程、网络安全编程、驱动编程 1349

WebSocket安全攻防实战:从协议特性到渗透测试案例解析

WebSocket作为一种在TCP连接上实现全双工通信的协议,其核心原理在于通过一次HTTP握手建立持久连接,实现服务器与客户端之间的双向实时数据传输。相较于传统的HTTP请求-响应模式,这种特性在提升实时交互体验的同时,也带来了独特的安全挑战。从技术价值看,WebSocket广泛应用于在线聊天、实时通知、协同编辑等场景,但其长连接特性可能绕过传统基于HTTP规则匹配的Web应用防火墙(WAF)的检测。在应用场景中,若缺乏消息级的授权校验和输入验证,攻击者可利用WebSocket通道实施未授权访问、消息注入

weixin_34293141的博客 272

超临界二氧化碳再热再压缩布雷顿循环建模与先进控制

超临界二氧化碳布雷顿循环建模与先进控制研究 本文研究了超临界二氧化碳再热再压缩布雷顿循环系统的建模与控制。通过MATLAB/Simscape构建了包含压缩机、透平、回热器等关键组件的动态模型,并设计了基于模型预测控制(MPC)和自抗扰控制(ADRC)的多层控制策略。系统采用转速控制的压缩机、阀门开度控制的透平,以及可变热源加热器,实现了全动态分析。研究结果表明,MPC与ADRC混合控制方案相较于传统PID控制,功率超调降低至0.9%,效率波动控制在±0.08%,扰动恢复时间缩短至12秒。

AI的内部世界的博客 340

SDA 还是 SDI:SAP HANA 数据虚拟化与数据集成的取舍、组合与实战

结论先放在前面:SDA 面向数据虚拟化与联邦查询,强调不落地、不复制、按需实时访问;SDI 面向数据集成与复制,强调抽取、转换、装载与近实时增量同步。两者共享 Remote Source 与 Adapter 的理念,但侧重点与运行时组件明显不同。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 585

标题:【推荐】wsrepl:渗透测试者的WebSocket命令行利器

标题:【推荐】wsrepl:渗透测试者的WebSocket命令行利器 项目简介 在网络安全和渗透测试领域中,实时监控和交互是必不可少的工具。wsrepl 是一款专为pentesters设计的Websocket Read-Eval-Print Loop(REPL)工具,它提供了一个直观的界面来观察并发送websocket消息,同时支持自动化通信场景。 项目技术分析 wsrepl 深入实现了WebSo...

gitblog_00011的博客 326

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

WebSocket

在渗透测试过程中,好几次碰到了WebSockets。使用BurpSuite抓包,服务器端一直会返回这种类型的数据包。 本着学习的精神,百度了一番,结果如下: WebSocket 什么是WebSocket?看过html5的同学都知道,WebSocket protocol 是HTML5一种新的协议。它是实现了浏览器与服务器全双工通信(full-duplex)。HTML5定义了WebSocket协议,能更好的节省服务器资源和带宽并达到实时通讯。现在我们来探讨一下html5的WebSocket 概念 H

谢公子的博客 1749

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

AI驱动下,打造的一款AI渗透测试辅助平台——PengStrike

本文基于 FastAPI+Vue3 自研适配 Kali 的 PengStrike AI 渗透平台,集成四十余款安全工具,兼容 Ollama 等大模型,支持自然语言调度工具。内置 AutoPilot 全自动渗透流程,依托 MCP 规范统一工具调用,具备多模型容灾、高危命令防护与实时日志推送能力。项目已开源发布 Alpha 测试版,降低渗透入门门槛,欢迎社区参与迭代优化。

qq_73381534的博客 348

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

记一次诈骗网站的渗透测试,网络安全实战教程建议收藏!

本文披露了一个电商诈骗网站的漏洞分析过程。安全研究人员通过信息收集发现该网站使用Webpack+JS前后端分离架构,并锁定了其供应链后台系统。测试中发现了WebSocket接口、Docker远程管理系统、Spring Boot框架以及多个信息泄露点,包括数据库连接信息、公司内部数据等。文章还展示了通过解析heapdump文件获取敏感数据的过程。文末附有网络安全学习资源包,包含成长路线图、视频教程、SRC技术文档、护网行动资料、黑客书单和面试题库等282G全套资料。

qq_41314882的博客 842
上一篇: 为什么2023的风口行业是网络安全?
下一篇: 我想学网络安全,但是没基础,请问学安全要先学什么?
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
