网络安全入门教程(非常详细)从零基础入门到精通_网络安全详细教程

网络安全入门教程(非常详细)从零基础入门到精通 网络安全是一个充满挑战和机遇的领域,随着数字化时代的发展,网络安全的重要性日益凸显。通过系统的学习和实践,掌握网络安全的基础知识和技能,不断提升自己的能力,你可以在这个领域中取得成功。同时,要保持对网络安全的热情和好奇心,持续学习和关注行业动态,为保护网络空间的安全贡献自己的力量。希望这篇网络安全入门教程能够帮助你从零基础入门,逐步精通网络安全领域,开启你的网络安全之旅。 阅读详情

前言

  • 1.入行网络安全这是一条坚持的道路,三分钟的热情可以放弃往下看了。
  • 2.多练多想,不要离开了教程什么都不会了,最好看完教程自己独立完成技术方面的开发。
  • 3.有时多百度,我们往往都遇不到好心的大神,谁会无聊天天给你做解答。
  • 4.遇到实在搞不懂的,可以先放放,以后再来解决。
先科普划分一下级别(全部按小白基础,会写个表格word就行的这种)

**1级:脚本小子;难度:无,**达到“黑客新闻”的部分水准(一分钱买iphone、黑掉母校官网挂女神照片什么的)

**2级:网络安全工程师;难度:低,**能凭借技术就业,当一个薪资不错的白领,不过门槛会越来越高。

**3级;实验室研究员;难度:中,**精通至少一门领域,审计经验出色,脚本、POC、二进制

相关都了解。

4级;安全大咖级;难度:高,某一领域知识点打穿并有自己的了解建树。一个人能支撑APT某一职能的所有需求树。(其实此点和经验#时间有关,难度也与天赋没有太大关系)

所以,如果你只是想入门,想要学会一些技能,不管你基础多差,都能够照葫芦画瓢做到,觉得入门艰难的人,恐怕三分钟热度居多。

那么如何入门呢?

第一阶段:基础操作入门

入门的第一步是学习一些当下主流的安全工具课程并配套基础原理的书籍,一般来说这个过程在一个月左右比较合适。

第二阶段:学习基础知识

在这个阶段,你已经对网络安全有了基本的了解。如果你学完了第一步,相信你已经在理论上明白了上面是sql注入,什么是xss跨站脚本攻击,对burp、msf、cs等安全工具也掌握了基础操作。这个时候最重要的就是开始打地基!

所谓的“打地基”其实就是系统化的学习计算机基础知识。而想要学习好网络安全,首先要具备5个基础知识模块:

1.操作系统

2.协议/网络

3.数据库

4.开发语言

5.常见漏洞原理

学习这些基础知识有什么用呢?

计算机各领域的知识水平决定你渗透水平的上限。

【1】比如:你编程水平高,那你在代码审计的时候就会比别人强,写出的漏洞利用工具就会比别人的好用;

【2】比如:你数据库知识水平高,那你在进行SQL注入攻击的时候,你就可以写出更多更好的SQL注入语句,能绕过别人绕不过的WAF;

【3】比如:你网络水平高,那你在内网渗透的时候就可以比别人更容易了解目标的网络架构,拿到一张网络拓扑就能自己在哪个部位,拿到以一个路由器的配置文件,就知道人家做了哪些路由;

【4】再比如你操作系统玩的好,你提权就更加强,你的信息收集效率就会更加高,你就可以高效筛选出想要得到的信息

第三阶段:实战操作

1.挖SRC

挖SRC的目的主要是讲技能落在实处,学习网络安全最大的幻觉就是觉得自己什么都懂了,但是到了真的挖漏洞的时候却一筹莫展,而SRC是一个非常好的技能应用机会。

2.从技术分享帖(漏洞挖掘类型)学习

观看学习近十年所有0day挖掘的帖,然后搭建环境,去复现漏洞,去思考学习笔者的挖洞思维,培养自己的渗透思维

3.靶场练习

自己搭建靶场或者去免费的靶场网站练习,有条件的话可以去购买或者报靠谱的培训机构,一般就有配套的靶场练习

第四阶段:参加CTF比赛或者HVV行动

推荐:CTF

CTF有三点:

【1】接近实战的机会。现在网络安全法很严格,不像之前大家能瞎搞

【2】题目紧跟技术前沿,而书籍很多落后了

【3】如果是大学生的话,以后对找工作也很有帮助
如果你想打CTF比赛,直接去看赛题,赛题看不懂,根据不懂的地方接着去看资料

推荐:HVV(护网)

HVV有四点:

【1】也能极大的锻炼你,提高自身的技术,最好是参加每年举行的HVV行动

【2】能认识许多圈内的大佬,扩大你的人脉

【3】HVV的工资也很高,所以参加的话也能让你赚到不少钱

【4】和CTF比赛一样如果是大学生的话,以后对找工作也很有帮助

为什么会自学失败?

大部分人真正自学有结果的可能一双手数得过来,剩下很大一部分都在打嘴炮吹牛逼,坚持下去比较难。

失败的原因:

我们分析了下,大的主要原因有3个:

一、没有成熟的路线。本专业的人都不知道上哪儿找路线,何况转行的呢?

二、没有人引导以及错误的学习方法,说白了,就是苦练。

三、自制力差+诱惑太多,没法静下心学习,几个月了学习进度一直停滞不前;

战胜失败的良药:

一、正确、合适的路线。

二、必胜的勇气,历史的行军打仗,士气很重要,一定要有信心,不然你会不停陷入自我怀疑,然后走上放弃道路。

三、小目标与连续性,学习网安,非常需要连续,连着学习很重要,也要有自己的小目标,比如半个月/一个月内学习多少内容,要做出什么样的成绩,这样不断印证加强信心,有成就的反馈,自然有持续的动力。或者让一个心狠手辣的人对你监督,经常敲打你。以及尝试打卡的方式。但是我不太推荐加群,群要么变成有目的盈利性质,要么适合工作加的吹水摸鱼。

四、多练习与多复习。

五、不要急于求成,一般来说,自学时间是6个月~10个月,所以不要着急,更不要在技术不扎实的时候去面试,只会让我们有挫败感。

自学坚持真的很重要,守得云开见月明。

我下面也给大家整理了一些网络安全的资料,大家不想一个一个去找的话,可以参考一下这些资料哈

​最后

为了帮助大家更好的学习网络安全,小编给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,所有资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以点击免费领取(如遇扫码问题,可以在评论区留言领取哦)~

😝有需要的小伙伴,可以点击下方链接免费领取或者V扫描下方二维码免费领取🆓

👉优快云大礼包🎁:全网最全《网络安全入门&进阶学习资源包》免费分享(安全链接,放心点击)👈

​

1️⃣零基础入门

① 学习路线

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
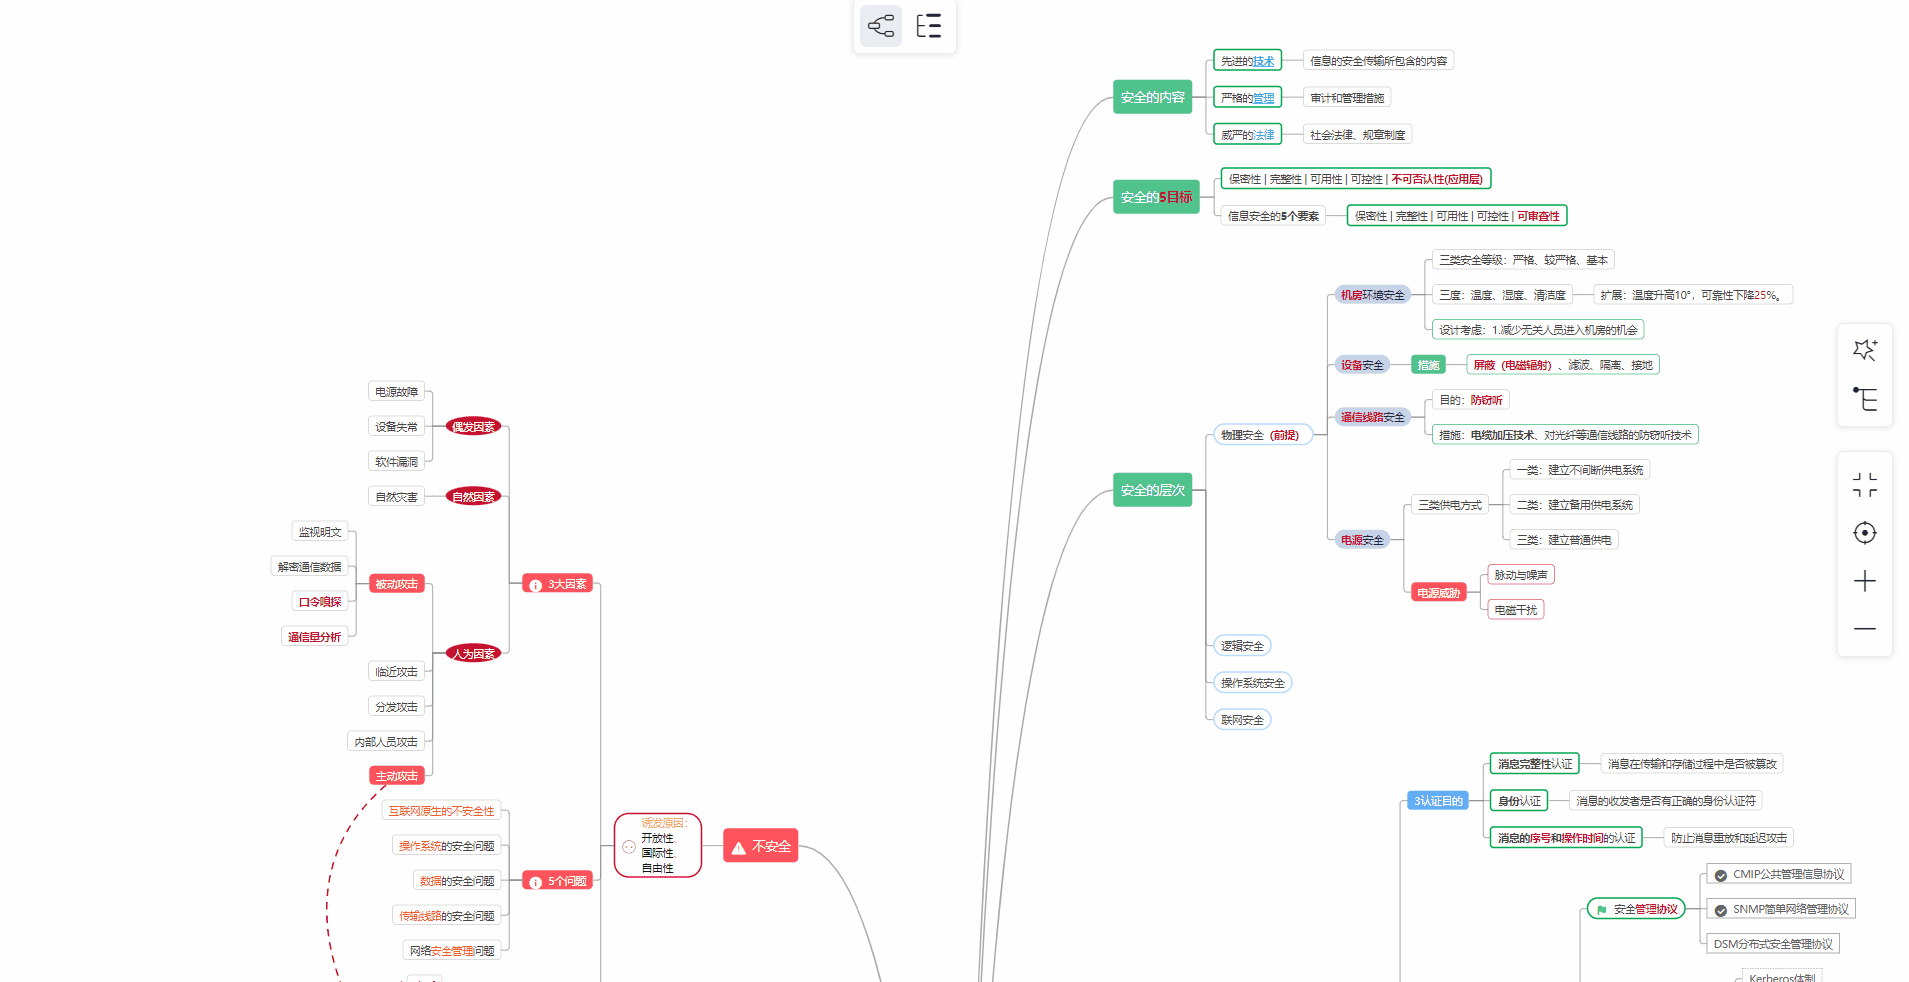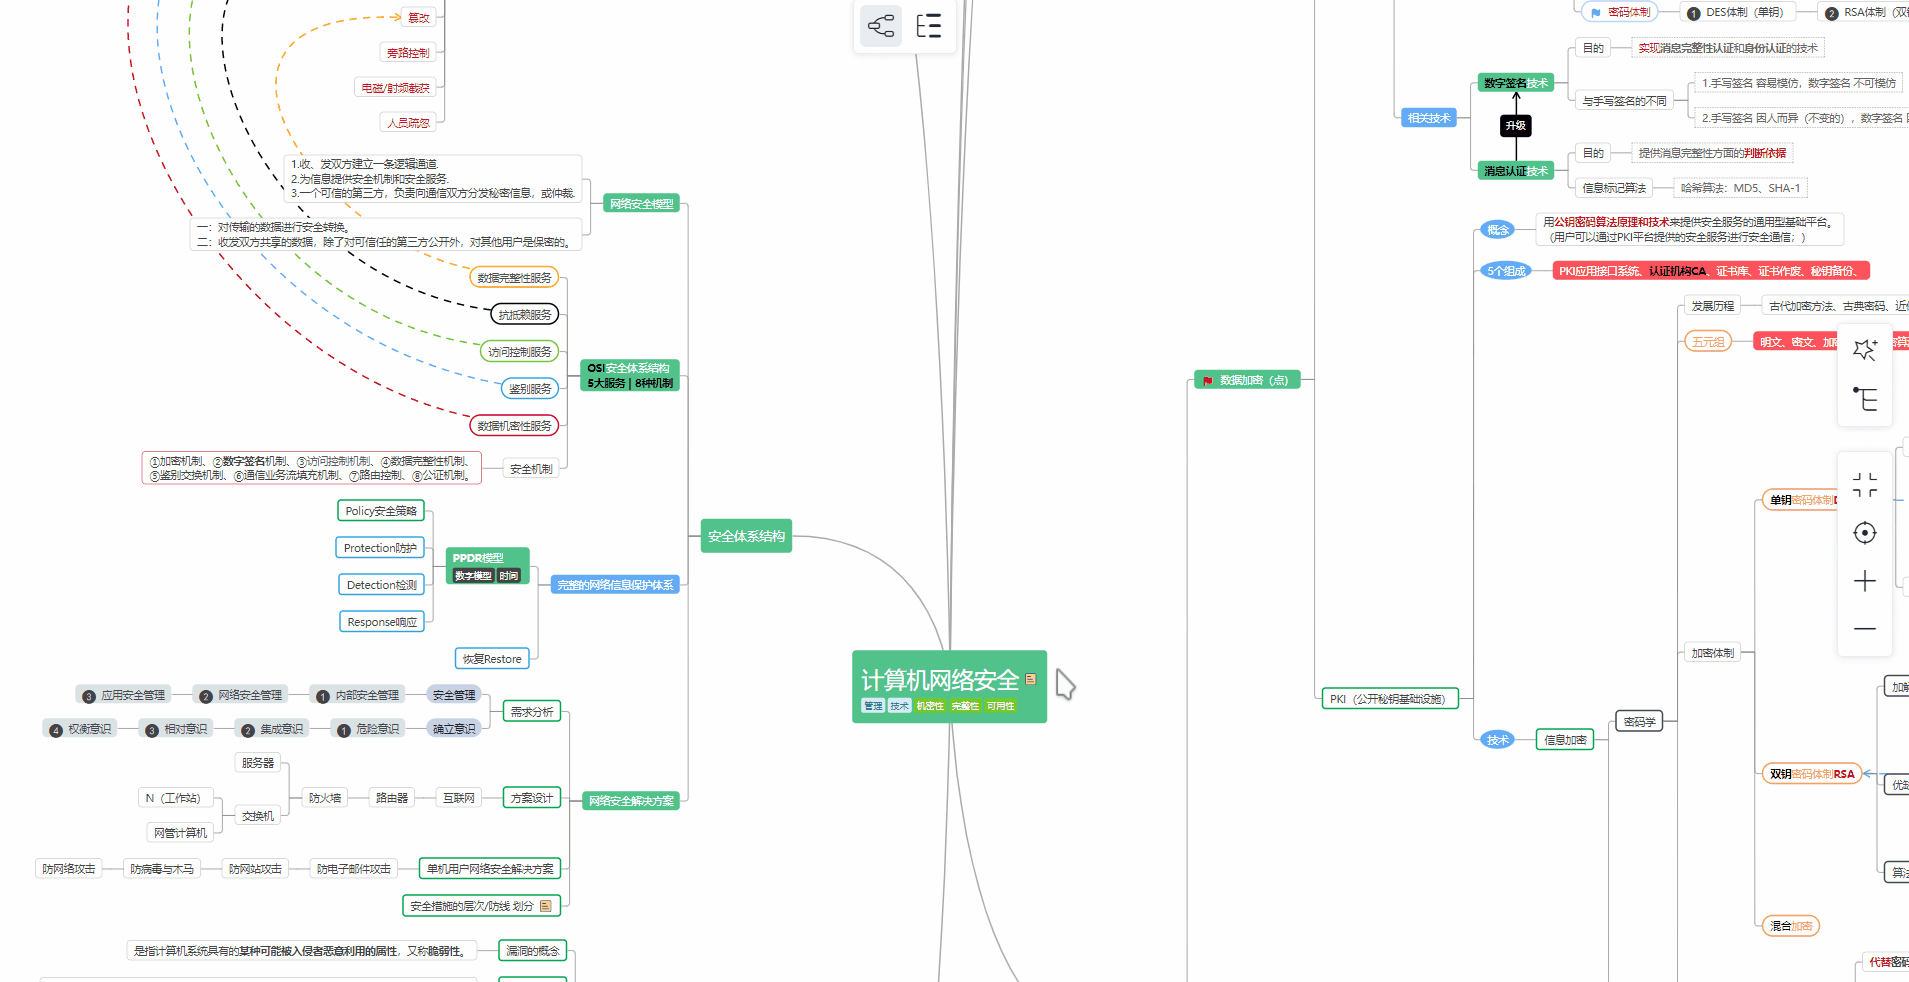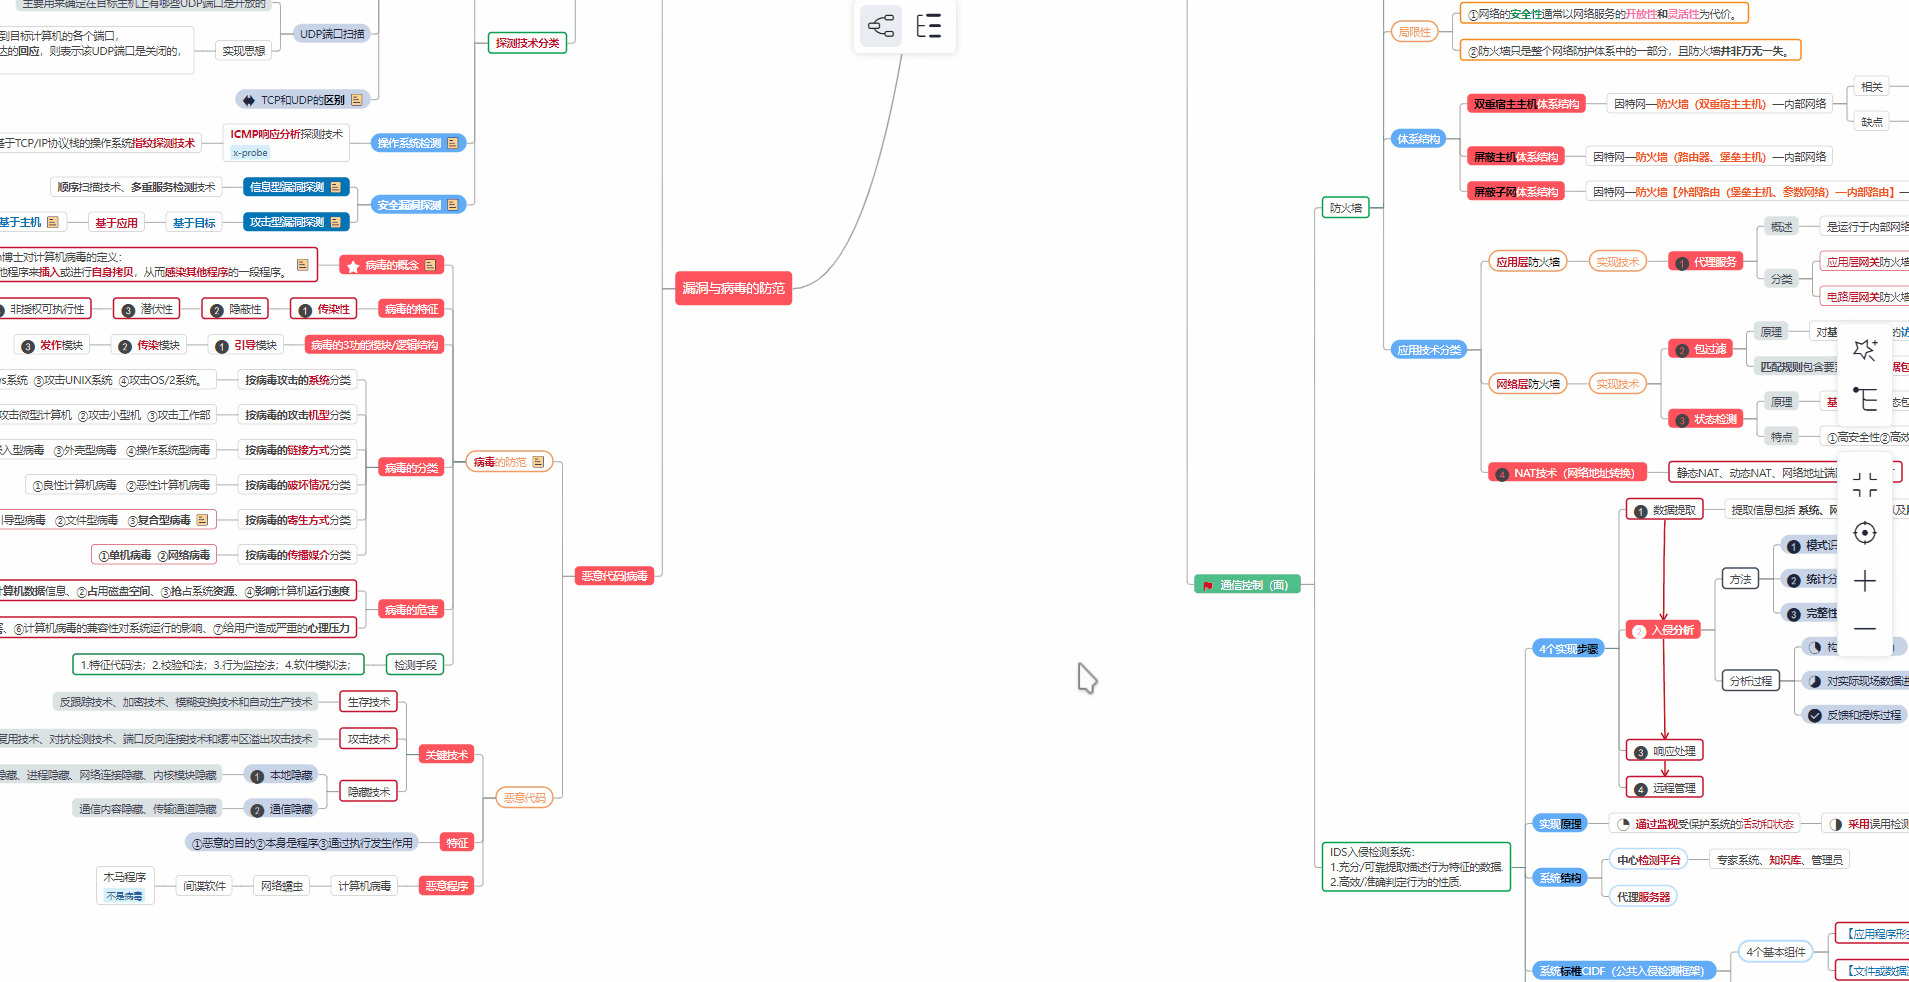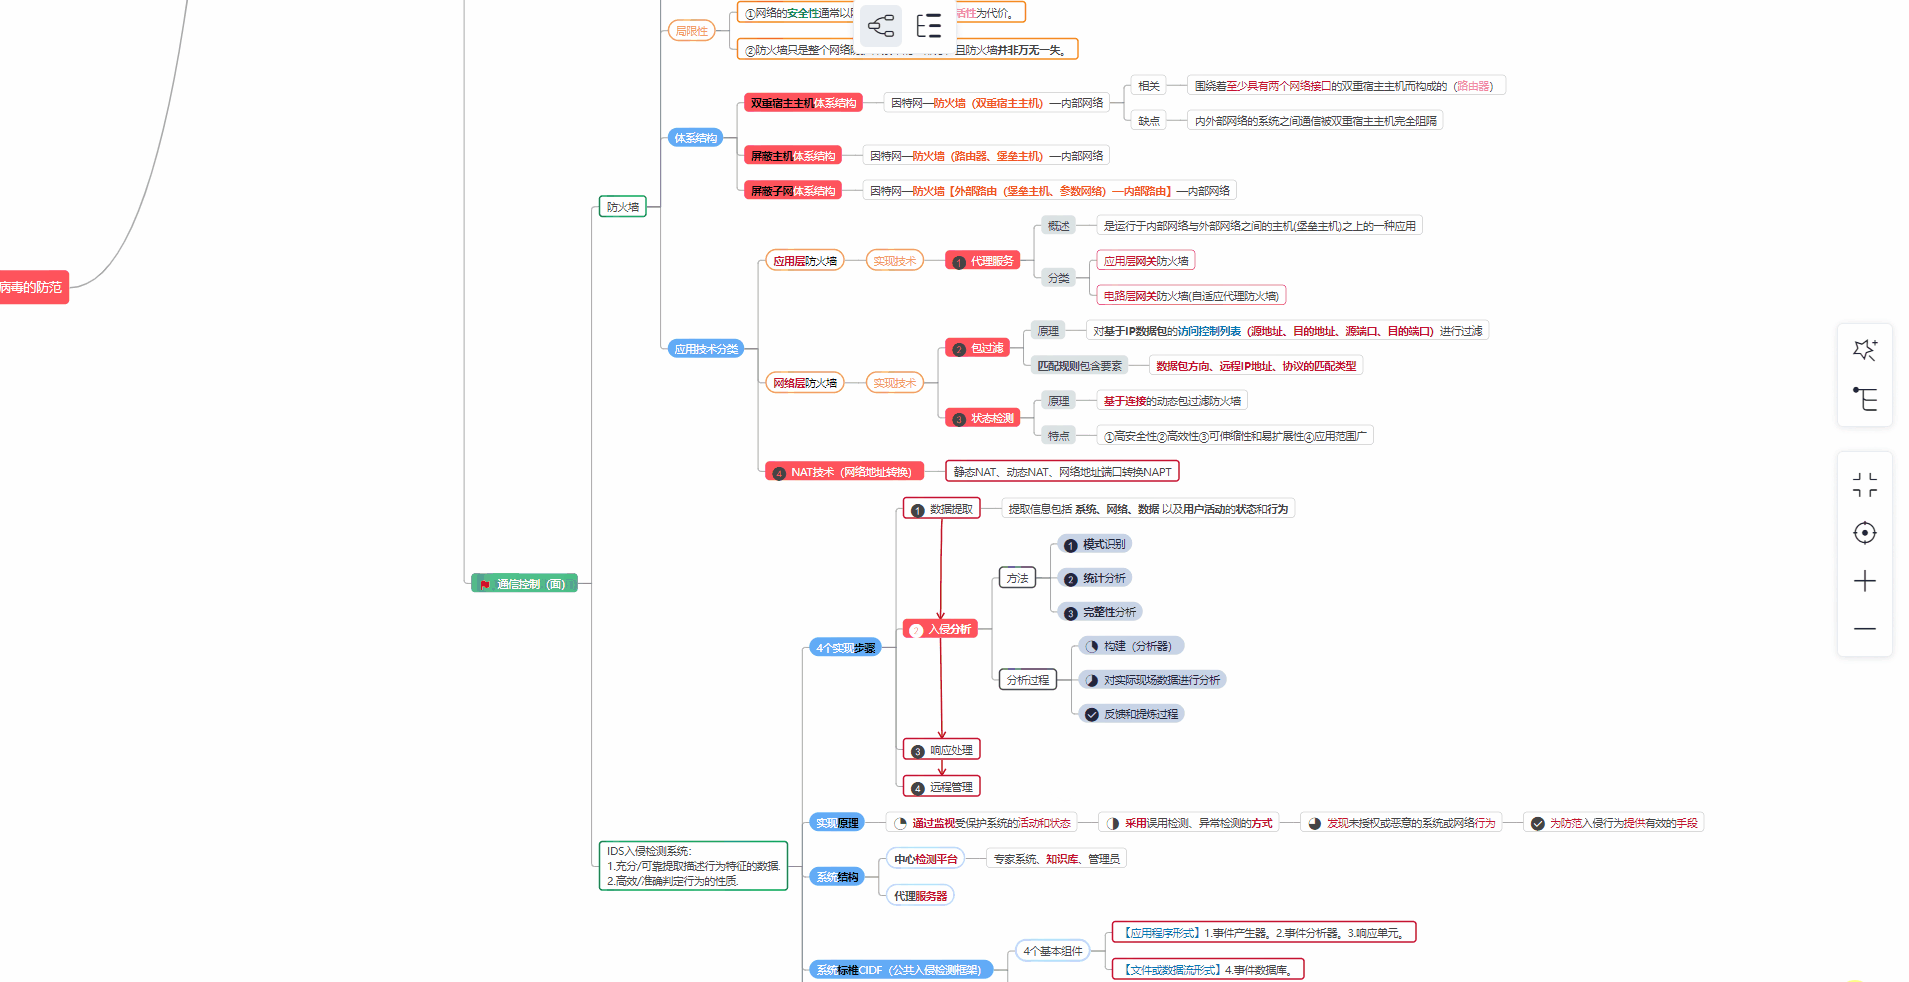
② 路线对应学习视频

同时每个成长路线对应的板块都有配套的视频提供:
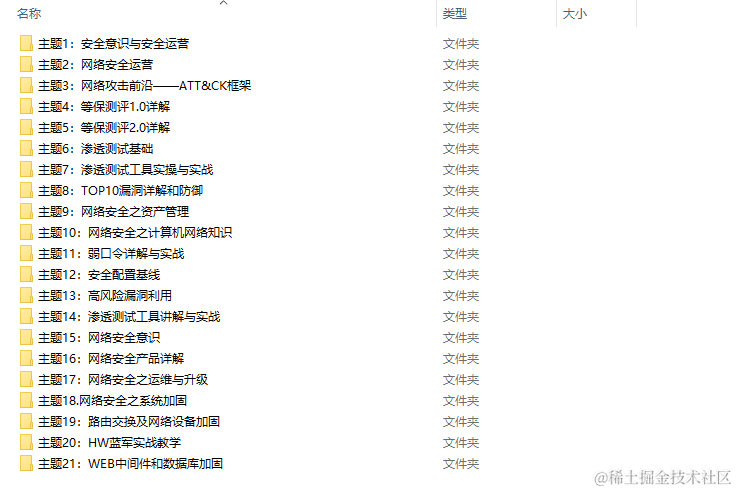
因篇幅有限,仅展示部分资料

2️⃣视频配套资料&国内外网安书籍、文档

① 文档和书籍资料
② 黑客技术
因篇幅有限,仅展示部分资料

👉优快云大礼包🎁:全网最全《网络安全入门&进阶学习资源包》免费分享(安全链接,放心点击)👈

​

3️⃣网络安全源码合集+工具包

4️⃣网络安全面试题

5️⃣汇总

所有资料 ⚡️ ,朋友们如果有需要全套 《网络安全入门+进阶学习资源包》,扫码获取~

👉优快云大礼包🎁:全网最全《网络安全入门&进阶学习资源包》免费分享(安全链接,放心点击)👈

​

用户行为数据分析 User Behavior Data from Taobao for Recommendation 一、提出问题 二、理解数据 数据来源 阿里云天池数据集:(https://tianchi.aliyun.com/dataset/dataDetail?dataId=649) 本文选取的数据集为UserBehavior.csv,共有5242880条数据。数据的具体类别如下表所示: 用户行为种类有四种,如下表所示 对于数据维度的说明如下: 在本文选取的2017年11月25日到2017年12月3日的时间范围内,不重复的用户数量为10202,不重复的商品ID数为412369,不重复的商品类目ID数为5859, 阅读详情

相关推荐

基于Plecs的LLC谐振变换器闭环设计:从PI参数整定到动态响应优化

本文详细介绍了在Plecs仿真环境中,如何为半桥LLC谐振变换器设计并优化闭环控制系统。从开环模型搭建与特性分析入手,重点阐述了基于频域法的PI控制器参数整定流程,并通过负载阶跃、输入电压突变等测试优化动态响应。文章还分享了从仿真模型过渡到实际硬件时的关键注意事项,帮助工程师实现稳定、高效的电源设计。

e4f5g6h的博客 624

网络安全入门教程(非常详细)从零基础入门到精通,看完这一篇就够了。

这个方向更符合于大部分人对“黑客”的认知,他们能够黑手机、黑电脑、黑网站、黑服务器、黑内网,万物皆可黑(当然是要有授权的,不然进橘子我可不管),这个方向初期比较容易入门一些,掌握一些基本技术,拿起各种现成的工具就可以开黑了。是一种面向对象、直译式电脑编程语言,具有近二十年的发展历史,成熟且稳定。压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

2401_84466359的博客 820

中国30米分辨率城市建成区数据集 (1972-2023年)

全国城市建成区空间分布数据(1972-2023年),利用Google Earth Engine平台,基于Landsat系列遥感影像提取了1972–2023年城市不透水面,后经过不透水面聚集密度计算方法计算了不透水面聚集密度,通过阈值划分提取了城市建成区,并设置了建成区面积阈值,去除了噪点,获取了全国城市建成区空间分布数据集。该提取能准确刻画城市形态,提取精度高,保持了建成区的完整性。数据集包括41期数据,1972年,1978年,1985-2023年逐年,分辨率为30米,有栅格和矢量两种格式。

地球资源数据云的官方博客 5824

网络安全入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

1.三分钟的热情可以放弃了.2.多练多想,最好看完教程自己独立完成技术方面的开发.

喜欢Python编程的程序员柚柚呀 1546

【Android】条形码/二维码扫描——ZXing源码分析

正在更新中 针对3.2.1版本源码 与其他版本代码可能会有出入,但核心思想基本不变。 首先从com.google.zxing.client.android包中的目录结构分析:Book:这个文件夹中有5个类: BrowseBookListener 实现了adapter的点击事项响应,通过获取ISBN,然后跳转到Google books中查询响应的详细信息。 SearchBookContents

年轻的学徒 2453

【UG/NX二次开发】记录在二次开发中遇到的坑

【UG/NX二次开发】记录在二次开发中遇到的坑

Trust_MJ的博客 2707

网络安全工程师入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

wangluo12138的博客 860

【清华大学软院】15-19年推免试题历年整理

整理的题目为清软预推免机试(外校)硕士机考题目。 年代 题目1 题目2 题目3 2019 质因数分解 二叉搜索树 区间DP(折叠字符串) 2018 日期转换 高精度模拟 区间DP(戳气球) 2017 进制素数 被遗漏的数字 DP(收集苹果) 2016 大数运算 DP DFS 2015 进制素数: http://acm.hdu.edu.cn/showproblem.php?pid=1230 2017年题目(这个是找的最准确的题目): 1题见【链接】 2题见【链接】

云端筑梦师 2255

网络安全入门教程从零基础入门到精通,看完这一篇就够了。

网络安全学习路线(1)基础部分基础部分需要学习以下内容:我看的书籍其实书籍是非常系统的,也比较适合入门初学者,这些书可以让我掌握这个领域的基本内容,当然了时效性可能不会很高。我建议选择看哪个方面的书,不要人云亦云,肯定很多人让你学操作系统原理,学算法等等,这其实是不符合学习规律的,学什么就找对应的书籍学习。下面是我当时读的的几本书籍。(1.1)计算机及系统原理《编码:隐匿在计算机软硬件背后的语言》 【美】Charles Petzold·

2301_79455190的博客 741

告别Keil?在Mac上配置STM32CubeIDE + CMSIS-DAP调试器全攻略(含常见报错解决)

本文详细介绍了在Mac平台上配置STM32CubeIDE与CMSIS-DAP调试器的全流程,包括硬件准备、软件安装、工程创建及调试优化。通过实战指南,帮助开发者高效完成STM32开发,解决常见报错问题,提升开发效率。

weixin_30485379的博客 433

HDMI接口及其在编程中的应用

在编程中,我们可以使用HDMI接口来控制和管理连接到计算机的HDMI设备。本文将介绍HDMI接口的基本原理以及如何在编程中使用HDMI接口。在编程中,我们可以使用HDMI接口来控制和管理连接到计算机的HDMI设备。本文介绍了HDMI接口的基本原理,并提供了使用Python编程语言和相关库实现HDMI接口应用的示例代码。我们可以使用编程语言提供的音频库来生成和播放音频,并将其通过HDMI接口输出到连接的设备上。我们可以使用编程语言提供的音频库来生成和播放音频,并将其通过HDMI接口输出到连接的设备上。

CodeByte的博客 802

网络安全入门教程(非常详细)从零基础入门到精通!

网络安全领域犹如一座深邃的知识宝库,从零基础入门到精通是一段充满挑战但也充满收获的旅程。这不仅需要您对知识的不懈追求,更需要大量的实践与经验积累。希望本教程能够为您的网络安全学习之路点亮明灯,引领您在这个充满机遇与挑战的领域中稳步前行,最终成为一名优秀的网络安全专家,为构建安全的网络世界贡献自己的力量!网络安全产业就像一个江湖,各色人等聚集。

wangluo12138的博客 1294

在 SAP S/4HANA 的 BP 事务里做保存前校验:BDT 事件、BUPA_FURTHER_CHECKS 与 CVI 扩展 BAdI 一次讲透

SAP BP事务保存前校验机制解析 摘要:本文系统梳理了SAP BP事务保存前的校验机制,揭示了三种关键校验点的差异与适用场景: BDT框架DCHCK事件:最靠近UI层,适合屏幕字段级校验,但API调用时可能失效 Classic BAdI BUPA_FURTHER_CHECKS:全局拦截点,可阻断整个BP保存,适合核心业务规则 CVI扩展校验:仅管控供应商/客户段落,需注意可能产生"BP已保存但段落未保存"的情况 文章通过真实案例(如黑名单校验、付款冻结等)展示了各校验点的最佳实践,并特

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 310
上一篇: pycharm基本操作,零基础快速上手
下一篇: Python爬虫小白入门学习(看这篇就够了)
AI大模型学习
博客等级 码龄4年 2471粉丝 620原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值