攻防实战 | 没一句废话的攻防实战

我用两个月时间,终于把优快云付费资源项目玩明白了! 关于项目的定位,这是一个知识付费项目,根据市场研究机构的数据显示,到2023年,全球知识付费市场规模将达到2000亿美元,所以说知识付费的前景是十分广阔的,当下互联网时代信息大爆炸,80后、90后、00后群体对知识付费的认可度也大幅提升,同时这群作为知识付费的主流人群已经具备了更强的消费能力,而且对于知识付费的需求更高。目前整个知识付费领域仍然在发展起步的初期,尽快在知识付费领域布局可以帮助我们在这波红利中获得一份不错的收益。而且个人认为, 阅读详情

攻防实战 | 没一句废话的攻防实战

演练

信息收集部分为,针对给定的单位进行二级三级单位,全资控股存续在业公司的子主域名进行收集,筛选过后找到一处子公司的子域名下存在某软系统,为了规避该单位信息泄漏,信息收集部分忽略。

图片

使用某软plus利用工具,打入内存马发现失败,这里把流量代理到burp上看到的确是序列化格式数据

图片

一开始猜测可能是poc指纹识别误报,手工burp多发几次包即可成功getshell

图片

落地机linux,且存在一张网卡10段,这个段可能大部分都是DMZ区主机,做一下单主机信息收集

图片

各种数据泄漏看板,ppt数据集的展示大屏,收集一些账号密码上线vshell搭建socks隧道

图片

注意这里的vshell生成的exe通信信标很多设备都有标记最好二开一下,当然头铁之人当我没讲,还可以生成shellcode加载过一下动态服务检测

图片

socks服务开启之后本地的proxifier代理最好根据每个功能模块,每个软件做单独的规则,切勿全局防止流量过载

图片

内网

内网资产探测采用gogo扫描器,快速探测webserver信息,放弃fscan也是实属无奈之举,特征,信标,poc,协议各方面都需要考虑,在很早的时候使用webfind走http/s协议流量在高防护内网环境下基本无感,而现在有了更好的替代

图片

内网server信息探测完成以后挑着打即可,指纹识别到某OA版本过低poc在覆盖范围内

图片

使用工具打Nday文件上传exp

图片

成功getshell

图片

linux横向到windows这一步在内网横向阶段很重要,相比之下win的可操作空间远远大于linux,system权限出网,DMZ区上线CS心跳包2小时左右注册开机自启服务,防止入口点被干掉导致权限全掉的情况

图片

抓hash上rdp截图证明权限获取,Web应用默认管理员密码强hash解不开,直接保存原始hash替换弱口令已知hash值即可进入OA后台

图片

OA数据库权限获取证明

图片

内网某国产服务器迁移系统

图片

直接shell即可,再做一下信息收集

图片

根据xxl-job调度日志获取正在迁移的linux主机ssh账号密码,服务器*29

图片

集权中心vcenter权限获取,也是探测到的,任意文件上传shell

图片

本地dat文件解密获取管理员cookie登陆后台,主机*9

图片

内网另一台vcenter任意文件上传,一样的操作获取权限主机*12

图片

xxl-job内存马+弱口令获取ismp迁移主机ssh账号密码

图片

ssh连接权限证明,主机太多了就放这一张图吧

图片

内网安全设备权限获取,具体哪家的设备重码了,长这样

图片

远程代码执行获取权限,上线cs抓hash登陆rdp即可

图片

内网weblogic权限获取+逻辑网段隔离突破,远程命令执行发现存在很多张网卡

图片

fscan内网分网段扫描,跨网段证明

图片

内网nccolud权限获取

图片

任意文件上传getshell

图片

攻防实战 | 没一句废话的攻防实战

演练

信息收集部分为,针对给定的单位进行二级三级单位,全资控股存续在业公司的子主域名进行收集,筛选过后找到一处子公司的子域名下存在某软系统,为了规避该单位信息泄漏,信息收集部分忽略。

图片

使用某软plus利用工具,打入内存马发现失败,这里把流量代理到burp上看到的确是序列化格式数据

图片

一开始猜测可能是poc指纹识别误报,手工burp多发几次包即可成功getshell

图片

落地机linux,且存在一张网卡10段,这个段可能大部分都是DMZ区主机,做一下单主机信息收集

图片

各种数据泄漏看板,ppt数据集的展示大屏,收集一些账号密码上线vshell搭建socks隧道

图片

注意这里的vshell生成的exe通信信标很多设备都有标记最好二开一下,当然头铁之人当我没讲,还可以生成shellcode加载过一下动态服务检测

图片

socks服务开启之后本地的proxifier代理最好根据每个功能模块,每个软件做单独的规则,切勿全局防止流量过载

图片

内网

内网资产探测采用gogo扫描器,快速探测webserver信息,放弃fscan也是实属无奈之举,特征,信标,poc,协议各方面都需要考虑,在很早的时候使用webfind走http/s协议流量在高防护内网环境下基本无感,而现在有了更好的替代

图片

内网server信息探测完成以后挑着打即可,指纹识别到某OA版本过低poc在覆盖范围内

图片

使用工具打Nday文件上传exp

图片

成功getshell

图片

linux横向到windows这一步在内网横向阶段很重要,相比之下win的可操作空间远远大于linux,system权限出网,DMZ区上线CS心跳包2小时左右注册开机自启服务,防止入口点被干掉导致权限全掉的情况

图片

抓hash上rdp截图证明权限获取,Web应用默认管理员密码强hash解不开,直接保存原始hash替换弱口令已知hash值即可进入OA后台

图片

OA数据库权限获取证明

图片

内网某国产服务器迁移系统

图片

直接shell即可,再做一下信息收集

图片

根据xxl-job调度日志获取正在迁移的linux主机ssh账号密码,服务器*29

图片

集权中心vcenter权限获取,也是探测到的,任意文件上传shell

图片

本地dat文件解密获取管理员cookie登陆后台,主机*9

图片

内网另一台vcenter任意文件上传,一样的操作获取权限主机*12

图片

xxl-job内存马+弱口令获取ismp迁移主机ssh账号密码

图片

ssh连接权限证明,主机太多了就放这一张图吧

图片

内网安全设备权限获取,具体哪家的设备重码了,长这样

图片

远程代码执行获取权限,上线cs抓hash登陆rdp即可

图片

内网weblogic权限获取+逻辑网段隔离突破,远程命令执行发现存在很多张网卡

图片

fscan内网分网段扫描,跨网段证明

图片

内网nccolud权限获取

图片

任意文件上传getshell

图片


最后

关于网络安全技术储备

学好网络安全不论是就业还是做副业赚钱都不错,但要学会网络安全还是要有一个学习规划。最后大家分享一份全套的网络安全学习资料,给那些想学习网络安全的小伙伴们一点帮助!

对于0基础小白入门:

如果你是零基础小白,想快速入门网络安全是可以考虑的。

一方面是学习时间相对较短,学习内容更全面更集中。

二方面是可以找到适合自己的学习方案

包括:网安成长学习路线图、SRC&黑客文档、护网行动、黑客必读书单、面试题、学习视频等教程。带你从零基础系统性的学好网络安全!

需要的可以微信扫描下方优快云官方认证二维码免费领取【保证100%免费】

img

👉1.成长路线图&学习规划👈
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述

👉2.网安入门到进阶视频教程👈
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)

在这里插入图片描述

👉3.SRC&黑客文档👈
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

随着互联网技术的飞速发展,网络安全已经成为了当今科技领域的一大热点。这些SQL注入、CCNA、Web渗透、Linux服务器等,以其强大的语言理解和防御能力,正在守护着我们网络世界。 那以下这些PDF籍就是非常不错的学习资源。
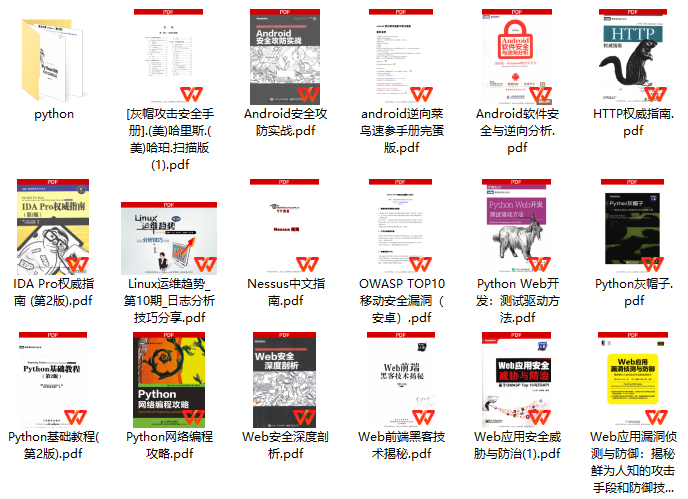
img

👉6.网络安全岗面试题合集👈
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

在这里插入图片描述

这份完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以微信扫描下方优快云官方认证二维码免费领取【保证100%免费】

img

安全漏洞--基于NDAY和0DAY漏洞免杀技巧 一 漏洞简介 漏洞开发者在利用0day和Nday时,除了在逃过windos的自身安全机制的基础上,不可避免的要接触到与杀软对抗的工作,就一般情况来看,如果针对特定的目标杀软还是有很大可能可以绕过,难点是通用所有的杀软。 另外值得注意的一点,现今主流杀软很多,在通用的前提下,免杀工作往往占用很多时间。 二 构造POC 2.1 构造POC 阅读详情

相关推荐

攻防演练实战派|专题合集之攻防演练全流程

攻防演练实战派-不要“演”就是“干”专题已经连续更新五期了,如果您也跟随我们的时间安排进行了备战准备,相信您也已经可以“安心待战”了吧!我们就来整体做一下回顾,既温习一遍备战细节,又可以再次进行备战巩固,看有无疏漏。第一步 ► :网络空间资产盘点,绘制网络空间写实地图,参考《网络空间资产盘点十大“避坑”指南》;第二步 ►:利用创宇蜜罐设陷,重塑网络空间地形,参考《纵深主动防御“修炼”手册,重塑网络空间地形》;第三步 ►:实时流量检测,强化全流量优势,参考《实时威胁响应“三全”计划》;第四步 ►:临战演练磨合

cdyunaq的博客 5822

基于Spring+Quartz的分布式任务调度(原理剖析、二次开发)

Quartz是OpenSymphony开源组织在Job scheduling领域又一个开源项目,它可以与J2EE与J2SE应用程序相结合也可以单独使用。Quartz可以用来创建简单或为运行十个,百个,甚至是好几万个Jobs这样复杂的程序。Jobs可以做成标准的Java组件或 EJBs。 Quartz的优势: 1、Quartz是一个任务调度框架(库),它几乎可以集成到任何应用系统中。 2、Quartz是非常灵活的,它让您能够以最“自然”的方式来编写您的项目的代码,实现您所期望的行为 3、Quartz是非常轻量级的,只需要非常少的配置 —— 它实际上可以被跳出框架来使用,如果你的需求是一些相对基本的简单的需求的话。 4、Quartz具有容错机制,并且可以在重启服务的时候持久化(”记忆”)你的定时任务,你的任务也不会丢失。 5、可以通过Quartz,封装成自己的分布式任务调度,实现强大的功能,成为自己的产品。6、有很多的互联网公司也都在使用Quartz。比如美团 Spring是一个很优秀的框架,它无缝的集成了Quartz,简单方便的让企业级应用更好的使用Quartz进行任务的调度。   课程说明:在我们的日常开发中,各种大型系统的开发少不了任务调度,简单的单机任务调度已经满足不了我们的系统需求,复杂的任务会让程序猿头疼, 所以急需一套专门的框架帮助我们去管理定时任务,并且可以在多台机器去执行我们的任务,还要可以管理我们的分布式定时任务。本课程从Quartz框架讲起,由浅到深,从使用到结构分析,再到源码分析,深入解析Quartz、Spring+Quartz,并且会讲解相关原理, 让大家充分的理解这个框架和框架的设计思想。由于互联网的复杂性,为了满足我们特定的需求,需要对Spring+Quartz进行二次开发,整个二次开发过程都会进行讲解。Spring被用在了越来越多的项目中, Quartz也被公认为是比较好用的定时器设置工具,学完这个课程后,不仅仅可以熟练掌握分布式定时任务,还可以深入理解大型框架的设计思想。

实战攻防之紫队视角下的实战攻防演习组织

紫队,一般是指网络实战攻防演习中的组织方。紫队是在实战攻防演习中,以组织方角色,开展演习的整体组织协调工作,负责演习组织、过程监控、技术指导、应急保障、演习总结、技术措施与策略优化建议等各类工作。紫队组织红队对实际环境实施攻击,组织蓝队实施防守,目的是通过演习检验参演单位安全威胁应对能力、攻击事件检测发现能力、事件分析研判能力和事件响应处置能力,提升被检测机构安全实战能力。下面,就针对紫队组织网络实战攻防演习的要素、形式和关键点分别进行介绍。演习恢复。

glb111的博客 577

优快云

优快云 将于 2024 年在全国举办多场技术及行业应用的开发者大会、主题峰会、技术沙龙等会议活动,主要领域包括开源,云原生,AI,数据库,DevOps,操作系统,大数据,研发效能,芯片,元宇宙,自动驾驶,金融,工业互联网等。总的来说,优快云作为中国最大的IT社区和服务平台,不仅为软件开发者和IT从业者提供了丰富的学习资源和职业发展机会,还通过其强大的社区影响力和技术权威性,是一个为 IT 技术人成长及科技企业发展提供全方位服务的开发者生态平台,致力于成就一亿技术人,成为技术人交流和成长的家园。

博客 8万+

红蓝攻防构建实战化网络安全防御体系

红队,是指网络实战攻防演练中的防守一方。红队一般是以参演单位现有的网络安全防护体系为基础,在实战 攻防演练期间组建的防守队伍。红队的主要工作包括演练前安全检 查、整改与加固,演练期间网络安全监测、预警、分析、验证、处 置,演练后期复盘和总结现有防护工作中的不足之处,为后续常态化 的网络安全防护措施提供优化依据等。

glb111的博客 5364

红队蓝队-网络攻防实战技术解析

但在日常工作中,企业的安全建设不仅仅是安全产品和技术的堆叠,更需要考虑安全与业务的平衡、安全资源的有效整合,以及如何使有限的投入发挥最大的价值 (如图1所示)。通过安全运营建设,将攻防演习启动、备战、演练、保障、总结阶段的工作落实到常态化规划、建设、运营,并通过统一和协调企业的技术工具、人员能力、流程规范,对企业在实战期间及日常面临的安全风险进行识别、防御、检测、响应、恢复等全方位的安全运营防护,持续提升威胁感知和事件响应能力,降低威胁处置时间以及企业面临的安全风险,实现可持续安全运营保障。

鹿鸣天涯 1261

优快云规则详解(一)

优快云是一个专业的技术社区,不仅可以分享自己的技术经验,还可以向其他行业专业人士学习。在优快云上写出优秀的博客可以增加自己的曝光率和声誉,但是除了写出好博客,我们还可以认识规则、了解规则、利用规则,来更好地展示自己的专业能力和吸引更多的读者。因此,掌握优快云的规则是非常重要的,可以帮助我们更好地利用这个平台,实现自己的目标。在本文中,将会介绍一些优快云的规则和注意事项,帮助读者更好地运用这个平台。

从事移动开发八年,csdn博客专家,阿里云特邀专家,华为云云享专家,高级网络信息安全工程师,大数据工程师(高级),python技术开发(高级),HarmonyOS 应用开发者高级认证,现在某学校任教。 4万+

DVWA靶场实战:植入一句话木马与三大Webshell工具攻防演示

本文基于DVWA靶场演示了Webshell攻防全流程,涵盖蚁剑、哥斯拉、冰蝎三大工具的实战应用。通过配置DVWA低安全等级环境,上传通用一句话木马文件shell.php,并详细展示三款工具的连接配置与操作要点:蚁剑直观操作、哥斯拉强加密特性、冰蝎反溯源能力。连接成功后通过文件目录加载等标志验证入侵效果。文章强调所有操作仅限学习用途,提醒读者须遵守《网络安全法》规定,禁止未经授权的扫描行为。文末推荐了物联网搜索、BurpSuite等安全工具相关教程资源。

alonerssd的博客 586

红蓝攻防实战技术———实战化运营体系的落地

本文主要介绍了红蓝攻防实战技术———实战化运营体系的落地,希望对学习网络安全的同学们有所帮助。 文章目录 1. 实战化安全运营体系建设理念 2. 从临时演练防护模式到运营体系建设 3. 为什么要写这本书? 4. 如何阅读这本书 5. 本书看点 6. 购买链接

herosunly的博客 7万+

最新版Node.js下载安装及环境配置教程(非常详细)

选择对应你系统的Node.js版本。

DN金猿的博客 12万+

深入解析路科验证V0实验lab1:SV接口与时钟块实战

本文深入解析了路科验证V0实验Lab1的核心内容,重点阐述了SystemVerilog接口与时钟块在验证环境搭建中的关键作用。通过拆解router_io接口设计、时钟块同步机制及程序块封装,详细讲解了如何构建稳定可靠的验证通信基础,并提供了复位时序分析与常见调试技巧,为后续复杂验证打下坚实基础。

peach的博客 431

网络攻防实战演习之蓝队指南

第一章 概述 背景 网络实战攻防演习是当前国家、重要机关单位和企业组织用来检验网络安全防御能力的重要手段之一,是当下检验对关键信息系统基础设施网络安全保护工作的重要组成部分。网络实战攻防演习通常是以实际运行的信息系统为攻击目标,通过在一定规则限定下的实战攻防对抗行为,最大限度地模拟真实的网络攻击,并以此来检验目标信息系统的实际安全防护能力和运维保障的有效性。 自2016年以来,在国家相关网络安全监管机构的有力推动下,网络实战攻防演习工作日益得到重视,目前具有涉及行业范围广,演练周期长,活动规模大等特点。国家

makaisghr的专栏 1万+

告别环境配置噩梦:VSCode + MinGW 下 OpenGL (glad/glm/glfw) 一站式配置指南(含常见错误排查)

本文提供了一份详细的VSCode与MinGW下OpenGL开发环境配置指南,涵盖glad、glm和glfw三大核心库的安装与调试。通过逐步指导解决常见错误,帮助开发者快速搭建高效的OpenGL开发环境,特别适合初学者避免环境配置中的常见陷阱。

weixin_42557803的博客 491
上一篇: CentOS 系统安全配置最全攻略!打造坚不可摧的服务器防护
下一篇: edu漏洞挖掘实战:三个典型案例的思路分享
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值