SRC | 一次从0到1的逻辑漏洞挖掘之旅

记一次实战逻辑漏洞挖掘 记一次实战逻辑漏洞的挖掘 阅读详情

SRC | 一次从0到1的逻辑漏洞挖掘之旅

当我看到前端没任何功能点时,是绝望的;看到登录到系统后端只调用了两个接口时,是绝望的;看到js中一堆接口,但大多数都是403时,是绝望的;找到一个能调通的接口,但不知道参数名时,是绝望的;找到参数名,但是不知道传参的值时,是绝望的。

1►

前言

最近对某产品进行渗透测试,系统登陆进去发现是一片空白,前端没有任何菜单,界面,登陆后也仅仅只会产生两个后端请求,通过爆破也发现没有什么敏感的接口、api文档等。

以往遇到这种情况都是直接下一个,但这次由于最近产出实在拉跨,选择多看看,最终在js中发现了更多接口,通过观察同类型接口得到关键接口需要的参数,通过构造参数最终拿到了该平台总共573万用户的昵称,手机号等信息,成功从0到1产出了严重的逻辑漏洞。

此篇文章用于复盘,现在回想,似乎这次漏洞挖掘的每一步都是一个“绝望”的心态:

看到前端没任何功能点时,是绝望的
看到登录到系统后端只调用了两个接口时,是绝望的
看到js中一堆接口,但大多数都是403时,是绝望的
找到一个能调通的接口,但不知道参数名时,是绝望的
找到参数名,但是不知道传参的值时,是绝望的

但好在,在每一次“绝望”的时候,我都没选择放弃希望,最终成功调通了接口,拿到了敏感数据,迎来了曙光。这篇文章我将再次还原当初的视角,与大家分享本次的漏洞挖掘经历,分享在上面每一次“绝望”的时候,我做出的一些操作和所用到的技巧,希望和各位师傅们交流学习,共同进步~

2►

测试开始

得到资产之后,是个域名,直接访问一手,于是就来了当头一棒,访问登陆后前端界面如下,鸟都没有,此情此景,一个大大的Welcome看起来好像也没有那么欢迎我。

在这里插入图片描述

一般遇到这种情况,我的惯用操作就是:前端不行,试试后端接口,抓抓包,看看从登录到进入这个平台的时候,都调用了哪些接口。使用Burp即可

image-20250513170920674.png

然而,看到结果之后心又凉了半截,从登录到进入平台前端,没有任何功能点交互相关的请求,只有两个可信认证类的确认用户身份的接口

image-20250513171219605.png

不过遇到这种情况也能有一些收获,看到接口路由非常规范,可以猜测是spring的后端,那么就可以跑一下敏感路径,看看会不会泄露一些敏感的Actuator端点,有没有api-docs等。当然,结果在大多数情况下是不理想的

在这里插入图片描述

在这种情况,有两条路,第一个就是顺着这些敏感的接口继续走,目前提示403,可以用一些静态文件后缀尝试能不能bypass,但这个我试了也是失败,所以就启用另一个策略,既然爆破不出敏感路径和接口文档,那就动手去找。

这里也是分享下我找接口的思路:就是从前端js文件中去搜索,具体怎么搜索呢?可以根据已有的接口,也就是上面我们抓包抓到唯二的两个接口,直接F12,全局搜索,搜索上面抓到包的接口,这里不一定直接搜完整的接口名,比如上面有一个接口是“api/user/current-menu-tree”,那么我们可以搜"api/"或者"user"等等,挑选关键词搜就OK了,结果如下:

在这里插入图片描述

这里也是非常幸运,直接搜索,点进去就发现了大量的接口,这里接口并不是分开的,而是直接写在了一起,这对我们而言就非常有利

在这里插入图片描述

直接复制下来,稍微正则表达式提取一下路径,就可以放到Burp里面跑一下

在这里插入图片描述

在这里插入图片描述

但是到现在其实一个问题也显而易见了,我们这样测试只是单纯的GET请求接口,没有携带任何参数,因为我们不知道接口需要什么参数,也不知道具体参数值该传什么,我个人的习惯就是直接发包,先筛选出起码不是403的接口,之后也许能根据接口的报错信息,提示或者回显来判断需要什么参数,进而再进行构造,尝试调通接口,寻找可用信息。

在这里插入图片描述

Burp跑完之后还是有一些信息,其中HaE已经给我们标出来了,图上就有一个请求返回了手机号的字段,但实际上那个接口没什么危害,返回的都是公开的信息。这些接口中有的提示是200,有的是403,200中还有一些是提示我们请求方式不正确,例如下图:

在这里插入图片描述

有的请求要求是POST,有的要求是PUT,我们只需要再次发到repeater中单独再次测试即可。测试中,通过接口的名称,发现了一个报错的接口

在这里插入图片描述

通过报错,可以看到,似乎这个接口没能调通的原因,就是因为缺少一个参数,名称为"tenantId",看到这个报错,心情喜出望外,立马拼接了一手试了一下,虽然tenantId这个id不知道具体填什么,先随便来个,1或者123这种:

在这里插入图片描述

可以看到,虽然成功了,但是没有卵用,接口调通了,没有数据,那就说明我们的参数tenantId也许是错误的,本来有了一些希望,现在又变成了绝望,就目前的情况我们根本不知道tenantId具体该填什么,此时我也尝试了爆破,但是没有任何效果。

此时心情也是低入谷底,可能有危害的接口,但是不知道参数值,无奈继续尝试其他的接口,希望能找到一些有用的信息,这时候的目标更希望是快速找到个什么接口,能返回tenantld

果不其然,在不懈的努力下,发现之前爆破中的接口,返回了这样一组数据:

在这里插入图片描述

没错!终于找到tenantld了!赶紧拼接请求一手!

在这里插入图片描述

终于,成功,拼接这个tenantld后,接口返回了573w用户信息。此时此刻,感觉刚刚付出的一切,都有了结果!

3►

总结

如果光从漏洞类型来看,这其实只是一个简单的未授权漏洞,但实际这个漏洞最难的地方还是从0到1找到这个接口的“路径”,从一开始只是一个空白界面,到最后发现这个接口,每一步都存在挫折和困难。实际挖洞本身就是一件非常困难的事情,我们面对一个也许自己都不知道是干什么的系统,要熟悉他,摸清其中暗含的业务逻辑,往大来讲,安全实际本身就是一件“逆天而行”的事情,在这个过程中我们通过坚持,一步步得到成果,这也许是拿下一个靶标,或许是挖出一个漏洞,但虽然过程很艰辛,当我们成功的时候,内心也会感到无比的喜悦,感激当初那个遇到困难没选择放弃的自己。

希望通过这篇文章与各位师傅分享我关于接口与API漏洞挖掘方面的技巧,同时也非常欢迎大家随时与我进行交流,共同进步,感谢大家!


像目前比较火热的开发岗位实属网络安全,毕竟国家网络安全法也出台了,网络安全等级保护2.0等合规要求也出来了。

网络安全对于大部分政企单位来说,已经从[可选项]变成了[必选项]。在以前,很多政企单位在进行 IT 部门及岗位划分时,只有研发和运维部门,安全人员直接归属到基础运维部;而现在,越来越多单位为了满足国家安全法律法规的要求,必须成立独立的网络安全部门,拉拢各方安全人才、组建 SRC(安全响应中心),为自己的产品、应用、数据保卫护航。

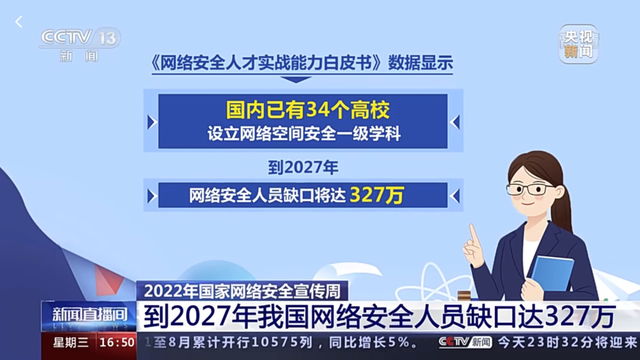
根据国家发布的《网络安全人才实战能力白皮书》数据显示,目前中国网络安全人才供应严重匮乏,每年高校安全专业培养人才仅有3万余人,而网络安全岗位缺口在2027年将达327万,缺口高达95%。
在这里插入图片描述

了解网络安全,首先要搞清楚下面这些前提

  • 网络安全到底包含哪些技术?是否需要会编程?
  • 网络安全行业有哪些职业方向?“我”该如何选择?
  • 网络安全的职业发展和成长路线是什么?

如果你是准备学习网络安全(黑客)或者正在学习,下面这些你应该能用得上:

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

一、网络安全(黑客)学习路线

网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

在这里插入图片描述

二、网络安全教程视频

我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例

光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~

img

四、网络安全面试题

最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。

在这里插入图片描述

网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。

机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!

这份完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以微信扫描下方优快云官方认证二维码免费领取【保证100%免费】

img

渗透测试实战 - 外网渗透内网穿透(超详细) 渗透测试实验,外网渗透和内网穿透的详细操作过程以及内网代理和内网探测的方法 阅读详情

相关推荐

【SRC挖掘实录】逻辑漏洞篇

常见的OWASP漏洞,通过漏洞扫描工具,大多支持自动化或者半自动化扫描出来,并且传统的安全设备或者防护措施收效甚微。但逻辑漏洞是和系统自身功能和逻辑有关系的漏洞,每一家的漏洞出现可能存在一定的独特性,很难复制或者通过规则脚本和漏扫工具扫描出来,因此逻辑漏洞大多需要配合代码审计和手段测试才可以发现相关漏洞,也是工具无法代替人工的漏洞。这三个漏洞通常都出现在用户登录界面,是由于开发者未对用户进行严格的身份鉴权和验证导致的漏洞。

dbabs的博客 1079

Web渗透测试之SRC挖掘经验分享

专注培养高薪网络安全人才,帮助大家了解并学习网络安全,传授黑白帽实战技能,带领零基础小白正式踏入入门阶段。把所有漏洞作为总结讲解,从理论到实战的分享,所有经验。结合漏洞挖掘的经验以及安全工作相关的经验总结漏洞原理、发现、利用,修复,姿势,防御,等多方面思路。实战方面结合以往挖掘SRC经验,把如何操作的各种方法和经验,以及挖过的漏洞,全部分享。具备web渗透测试工程师的工作水平; 能够挖掘各家SRC应急响应中心漏洞,凭借挖漏洞月收入过万

【渗透测试学习】—记录一次自测试渗透实战

本文是作者入门web安全后的第一次完整的授权渗透测试实战,因为最近在总结自己学习与挖掘到的漏洞,无意中翻到了这篇渗透测试报告

信息安全领域优质创作者|操作系统领域专家 4720

SRC漏洞挖掘--CNVD国家信息安全漏洞共享平台

SRC漏洞挖掘--CNVD国家信息安全漏洞共享平台

youmaob的博客 9339

ZYNQ 系统的IEEE1588 实现方法

zynq IEEE588/PTP 实现方案(讨论稿)

姚家湾博客 1万+

ROS环境下UR机械臂与Realsense相机手眼标定实战指南

本文提供了在ROS环境下,对UR机械臂与Realsense相机进行手眼标定的完整实战指南。详细介绍了从环境搭建、软件包安装、硬件配置到分步数据采集与计算的完整流程,并分享了常见的避坑技巧与精度优化方法,旨在帮助开发者高效、准确地完成标定,为后续的机器人视觉应用奠定坚实基础。

sunny的博客 649

SRC 一次从0到1的逻辑漏洞挖掘之旅

Web漏洞?说白了,就是信任崩盘和验证掉链子!程序员哥哥们太相信用户,权限像筛子,系统交互一团糟,于是漏洞就冒出来了。总结起来,不外乎这三宗罪:入口失控?没好好检查用户输入,SQL注入、XSS什么的,分分钟教你做人。地盘随便进?身份验证跟摆设一样,越权操作、JWT随便篡改,想去哪儿去哪儿。规则当儿戏?业务逻辑漏洞百出,改个订单金额、发短信轰炸,系统直接懵逼。所以,挖漏洞的正确姿势是什么?反着来!别信任何人,任何输入都当成定时炸弹,看看系统怎么处理这些“妖魔鬼怪”。到处捅!

喜欢Python编程的程序员柚柚呀 808

GD32F105RBT6 keil工程模板

创建GD32F105RBT6的keil初始基础工程,未来的所有外设驱动都是基于这个基础工程进行扩展。

RMDYBW的博客 1932

SRC | 一次从0到1的逻辑漏洞挖掘之旅(非常详细)从零基础到精通,收藏这篇就够了!

最近对某产品进行渗透测试,系统登陆进去发现是一片空白,前端没有任何菜单,界面,登陆后也仅仅只会产生两个后端请求,通过爆破也发现没有什么敏感的接口、api文档等。以往遇到这种情况都是直接下一个,但这次由于最近产出实在拉跨,选择多看看,最终在js中发现了更多接口,通过观察同类型接口得到关键接口需要的参数,通过构造参数最终拿到了该平台总共573万用户的昵称,手机号等信息,成功从0到1产出了严重的逻辑漏洞。此篇文章用于复盘,现在回想,似乎这次漏洞挖掘的每一步都是一个“绝望”的心态:

Python_0011的博客 955

从贝塞尔曲线到FFD变形

贝塞尔曲线的性质到FFD变形 与Hermite曲线通过始末两点和亮点的方向来绘制曲线不同,贝塞尔样条曲线是通过多个关键控制点构成曲线,曲线有如下良好的性质,这些性质决定了FFD最终使用贝塞尔样条曲线而非Hermite曲线。 对于给定关键点的贝塞尔曲线,曲线穿过最开始和最后的关键点 曲线的大致趋势与关键点相契合 曲线在关键点的包围之中,不会伸出到关键点以外现提出两个问题:为什么说这样的性质很契合FFD

雨诺寒雪的博客 2151

PaddleOCR SVTRv2中文识别模型训练全流程:从数据准备到推理部署

本文详细介绍了基于PaddleOCR的SVTRv2中文识别模型从数据准备、模型训练到推理部署的全流程实战。SVTRv2凭借其单视觉Transformer架构和分层混合机制,在中文文字识别任务上实现了高精度与效率的平衡。文章重点解析了数据工程、训练调优技巧及部署优化方案,帮助开发者构建定制化的OCR解决方案。

weixin_29194817的博客 288

补天SRC新手入门指南:从0到1的漏洞挖掘之路

⚠️ 安全提示: 在使用这些语法进行搜索和测试时,请务必遵守《网络安全法》及各 SRC 平台的规则,仅对授权范围内的资产进行测试,严禁进行未授权的破坏性测试。 祝你挖洞顺利,多拿高危!如果有具体的漏洞场景需要分析,随时私信或是评论区留言

2503_91800161的博客 1万+

2026华为OD机试(C语言)真题【E卷+A卷+B卷+C卷+D卷】目录+在线OJ

华为OD机试真题题库【E卷+A卷+B卷+C卷+D卷】目录,C语言实现。

MISAYAONE的博客 11万+

SRC 挖漏洞入门教程:从 0 到 1 学会合法挖洞、拿赏金、上榜单(如何挖src漏洞_src漏洞_src漏洞平台_src漏洞挖掘_src漏洞新手怎么入门_src漏洞挖掘网站_src漏洞挖掘真实现状)

如何挖src漏洞_src漏洞_src漏洞平台_src漏洞挖掘_src漏洞新手怎么入门_src漏洞挖掘网站_src漏洞挖掘真实现状_src漏洞响应平台_SRC漏洞挖掘教程_SRC漏洞挖掘平台_SRC漏洞挖掘技巧分享_src漏洞挖掘真实现状_sRC漏洞挖掘思路

2301_79455190的博客 1669

第1章 环境准备

本章是 Kubernetes 高可用集群部署的前置基础环境配置,所有节点必须严格按顺序执行。主要内容包括:节点规划(IP、角色、配置要求)、VMware 克隆节点环境清理(解决 MAC 地址和主机名冲突)、统一工作目录创建、主机名与 hosts 解析配置、系统基础升级、防火墙与 swap 关闭、内核模块加载(overlay、br_netfilter、ip_vs)、网络参数优化(IP 转发、桥接过滤)、时间同步配置等。Ubuntu 24.04 内核 6.8+ 原生支持 eBPF 和 IPVS,无需手动升级内核

幸福街--linux技术分享 212

EB配置I2c - 实现与PF8200的读写操作

①,基于硬件实现IIC通信(硬件GPIO引脚配置为I2c复用引脚)②,基于软件模拟IO实现IIC通信(代码控制SDA和SCL两个IO引脚的电平来模拟IIC时序)本文章基于64pin的恩智浦S32K146型号的芯片作为主机,从机是NXP的供电芯片。在本次实验中,我们将以使用EB工具链来配置硬件IIC通信。1,EB配置2,代码编写3,测试验证话不多说,走你~写操作比较简单,只需要申明一个I2c配置结构体变量即可。

weixin_48498880的博客 3768

一文剖析SRC漏洞挖掘,零基础入门到精通,收藏这篇就够了_src漏洞挖掘资料

指在安全应急响应中心框架下公开披露的系统安全缺陷。想象一位数字空间的猎人,持续追踪系统防线中的薄弱环节。

wly55690的博客 1269

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

上一篇: k8s安全学习
下一篇: 【内网渗透】最全的内网凭据密码收集方法和技巧总结
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
