


网络安全校招:3 类入门岗位薪资 + 技能要求,清晰对标

2025 年网络安全人才缺口已突破 150 万,北京、深圳等城市企业甚至开出 “应届生年薪 30 万 +” 的高薪抢人。但对高校应届生而言,“岗位类型繁杂、技能要求模糊” 往往成为求职路上的第一道障碍 —— 明明背完了 OWASP Top 10,却不知道适配哪种岗位;看到 “安全工程师”“渗透测试岗” 的招聘需求,竟分不清核心差异。
本文精选校招中门槛友好、需求稳定、发展路径清晰的 3 类入门岗位,从薪资水平、技能要求、适配人群到备考方案逐一拆解,帮你告别盲目准备,精准瞄准目标岗位。
一、先搞懂:网络安全校招入门岗的 “薪资底层逻辑”
不同类型岗位、不同企业性质的薪资差异显著,提前摸清规则能避免 “错失高薪” 或 “期望过高”:
-
企业类型决定薪资天花板:互联网大厂(腾讯、阿里)入门岗年薪普遍 25-50 万,国企 / 央企(中国网安、三大运营商)起薪 15-25 万,体制内(公安、国安)薪资略低但福利完善且稳定;
-
技术深度决定薪资档位:同企业内,偏 “攻防实战” 的渗透测试岗薪资通常比偏 “日常运维” 的安全运营岗高 10%-20%;
-
加分项直接拉升薪资:有漏洞挖掘经历、CTF 竞赛获奖、相关认证(如 CEH、OSCP)的应届生,起薪可上浮 20%-30%,部分企业甚至会为 “有实战成果” 的候选人开通薪资绿色通道。
二、3 类入门岗位:薪资、技能、适配人群全解析
1. 渗透测试工程师(技术核心型)—— 校招高薪主力军
岗位定位
模拟黑客攻击,对系统、应用进行授权渗透测试,发现安全漏洞并提供修复建议,是企业攻防体系的 “前沿侦察兵”。这类岗位因直接对接业务安全需求,成为校招中需求最旺盛、薪资最高的入门类型之一。
薪资范围(2025 届校招)
| 企业类型 | 年薪(base) | 年终奖 / 福利 | 综合年薪 |
|---|---|---|---|
| 互联网大厂 | 18-30 万 | 3-6 个月薪资,含股票期权 | 25-50 万 |
| 国企 / 央企 | 12-18 万 | 2-4 个月薪资,五险一金足额缴纳 | 15-25 万 |
| 中小型安全企业 | 10-15 万 | 1-3 个月薪资 | 12-18 万 |
核心技能要求(校招高频考点)
- 基础技术能力:
-
精通 SQL 注入、XSS、文件上传、命令注入等 OWASP Top 10 漏洞的原理与利用,能独立完成漏洞复现;
-
熟练使用 Kali Linux 系统及常用工具:Burp Suite(抓包、漏洞扫描)、Nmap(端口扫描)、Metasploit(漏洞利用框架)、WVS(Web 漏洞扫描);
-
了解 Linux 系统基本操作(如权限管理、日志查看)和数据库命令(MySQL、MSSQL 常用查询语句)。
- 实战经验要求:
-
有靶场练习经历(如 DVWA、WebGoat),能独立输出漏洞挖掘报告;
-
曾在技术论坛提交过安全漏洞,或参与过 CTF 竞赛并获奖的候选人优先;
-
熟悉渗透测试完整流程:信息收集→漏洞扫描→漏洞利用→权限提升→报告输出。
- 加分技能:
-
掌握至少一门脚本语言(Python 优先),能编写简单的漏洞利用工具或自动化扫描脚本;
-
了解主流 CMS(如 WordPress、DedeCMS)的常见漏洞及利用方式;
-
英语四级 425 分以上,能读懂英文技术文档和漏洞披露报告。
适配人群
适合计算机、信息安全、网络工程等相关专业,对 “攻防技术” 有浓厚兴趣,愿意投入时间做靶场练习和实战积累的应届生。
2. 安全运营工程师(业务支撑型)—— 入门门槛最低
岗位定位
负责企业安全设备(防火墙、WAF、IDS/IPS)的日常运维、安全日志监控、安全事件响应,是企业安全体系的 “日常守护者”。这类岗位侧重 “流程执行” 和 “问题响应”,对技术深度要求较低,适合非技术专业或技术基础较薄弱的应届生入门。
薪资范围(2025 届校招)
| 企业类型 | 年薪(base) | 年终奖 / 福利 | 综合年薪 |
|---|---|---|---|
| 互联网大厂 | 15-22 万 | 2-4 个月薪资 | 18-30 万 |
| 国企 / 央企 | 10-15 万 | 2-3 个月薪资,福利完善 | 12-20 万 |
| 传统企业 | 8-12 万 | 1-2 个月薪资 | 10-15 万 |
核心技能要求(校招高频考点)
- 基础能力:
-
了解网络安全基本原理,熟悉常见网络协议(TCP/IP、HTTP/HTTPS)及网络分层架构;
-
掌握防火墙、WAF(Web 应用防火墙)的基本配置与规则优化,能排查简单的误拦截问题;
-
熟悉 Windows、Linux 系统的安全加固方法(如账户权限管理、系统补丁更新)。
- 核心工作能力:
-
能通过安全日志(如 Nginx 日志、Windows 事件日志)排查异常行为,识别常见攻击(如暴力破解、SQL 注入攻击);
-
掌握安全事件响应流程:发现事件→初步研判→遏制止损→溯源分析→修复加固;
-
具备良好的文档撰写能力,能输出日志分析报告、事件处置报告。
- 加分技能:
-
了解 SIEM(安全信息和事件管理)系统(如 Splunk、奇安信 SOC)的使用;
-
持有 CCNA、HCIA 等网络认证,或 CISAW 等安全认证;
-
熟悉常见安全合规标准(如等保 2.0)的基本要求。
适配人群
适合计算机、网络工程、信息管理等专业应届生,或非技术专业但愿意从事安全行业的学生,尤其适合注重 “工作稳定性” 的求职者。
3. 安全分析师(风险研判型)—— 兼具技术与分析能力
岗位定位
负责安全情报收集、风险评估、安全策略制定,是企业安全体系的 “战略参谋”。这类岗位需要结合技术知识与业务场景,分析潜在安全风险并提出防御方案,对综合能力要求较高,但发展路径更广(可向安全架构师、安全负责人方向晋升)。
薪资范围(2025 届校招)
| 企业类型 | 年薪(base) | 年终奖 / 福利 | 综合年薪 |
|---|---|---|---|
| 互联网大厂 | 16-25 万 | 3-5 个月薪资 | 20-35 万 |
| 国企 / 央企 | 12-18 万 | 2-4 个月薪资 | 15-25 万 |
| 金融 / 证券企业 | 15-22 万 | 4-6 个月薪资 | 20-32 万 |
核心技能要求(校招高频考点)
- 技术与情报能力:
-
熟悉常见漏洞类型及危害等级,能基于 CVSS 3.1 标准对漏洞进行评分定级;
-
掌握安全情报收集渠道(如 NVD、CNVD、厂商漏洞公告),能跟踪国内外安全动态和前沿攻击技术;
-
了解网络攻击链路(MITRE ATT&CK 框架),能分析攻击行为的意图与影响范围。
- 分析与方案能力:
-
能结合业务场景(如电商支付、用户登录)进行安全风险评估,识别潜在威胁点;
-
具备数据可视化分析能力,能将日志数据、漏洞数据转化为直观的风险报告;
-
能制定针对性的安全防御策略,如账号安全策略、数据加密策略、应急响应预案。
- 加分技能:
-
掌握 Python 或 R 语言,能进行简单的数据分析与可视化;
-
有风险评估项目经历,或参与过等保 2.0 测评项目;
-
熟悉云计算安全(如 AWS、阿里云安全产品)或数据安全相关知识。
适配人群
适合计算机、信息安全、统计学等专业,逻辑思维清晰、具备数据分析能力,且希望向 “安全管理” 方向发展的应届生。
三、精准备考:不同岗位的 “能力提升路线图”
1. 渗透测试工程师:以 “实战成果” 为核心
-
基础阶段(1-2 个月):通关 DVWA 靶场所有模块,掌握 OWASP Top 10 漏洞利用;熟练使用 Burp Suite、Nmap 等工具,完成至少 3 份漏洞挖掘报告(可参考前文模板)。
-
进阶阶段(2-3 个月):攻克 WebGoat 靶场,重点练习 API 漏洞、JWT 漏洞等进阶场景;学习 Python 脚本编写,实现简单的 SQL 注入自动化工具。
-
冲刺阶段(1 个月):参加 CTF 竞赛(如 “强网杯”“护网杯”)积累实战经历;在漏洞平台(如 CNVD)提交 1-2 个真实漏洞,形成可展示的成果。
2. 安全运营工程师:以 “工具熟练度 + 流程掌握” 为核心
-
基础阶段(1 个月):学习 Linux/Windows 系统安全加固,掌握防火墙、WAF 基本配置;熟悉 Burp Suite 基础用法(抓包、改包)。
-
进阶阶段(2 个月):搭建本地日志分析环境,练习通过 Nginx 日志识别 SQL 注入攻击;学习 SIEM 系统基础操作,能完成简单的日志查询与分析。
-
冲刺阶段(1 个月):背诵等保 2.0 二级基本要求;模拟安全事件处置(如 “服务器被暴力破解”),输出事件处置报告。
3. 安全分析师:以 “风险思维” 为核心
-
基础阶段(1 个月):学习 MITRE ATT&CK 框架和 CVSS 评分标准;熟悉常见安全情报收集渠道,养成每日查看漏洞公告的习惯。
-
进阶阶段(2 个月):学习风险评估方法论,完成 1 个电商网站的模拟风险评估报告;掌握 Python Pandas 库,实现日志数据的简单分析。
-
冲刺阶段(1 个月):研究大厂安全分析报告(如腾讯安全年度报告),模仿其分析框架;学习数据可视化工具(如 Tableau),制作漏洞风险仪表盘。
四、校招面试避坑:面试官最关注的 3 个问题
- 渗透测试岗:“请描述一次你印象最深的漏洞挖掘经历,包括发现过程、利用方法和修复建议?”
→ 回答技巧:结合靶场或真实漏洞经历,按 “信息收集→漏洞验证→利用过程→原因分析→修复方案” 展开,附报告截图更有说服力。
- 安全运营岗:“如果发现服务器日志出现大量暴力破解尝试,你会怎么处理?”
→ 回答技巧:按 “遏制(封禁 IP)→排查(确认是否破解成功)→加固(开启验证码、限制登录次数)→溯源(分析攻击 IP 归属)” 流程回答,体现流程思维。
- 安全分析师岗:“如何评估一个电商网站的支付模块安全风险?”
→ 回答技巧:从 “业务逻辑(支付金额篡改)、数据传输(是否加密)、权限控制(越权支付)、第三方依赖(支付接口漏洞)” 四个维度分析,体现风险思维。
总结
网络安全校招入门岗并非 “技术越深越好”,关键是 “岗位与能力匹配”—— 渗透测试岗拼的是 “实战成果”,安全运营岗靠的是 “流程熟练”,安全分析师赢在 “风险思维”。结合自身专业背景和兴趣选择目标岗位,按路线图系统性提升能力,再用 “报告 + 竞赛 + 漏洞提交” 的成果说话,就能在 150 万人才缺口的红利中抢占先机。
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
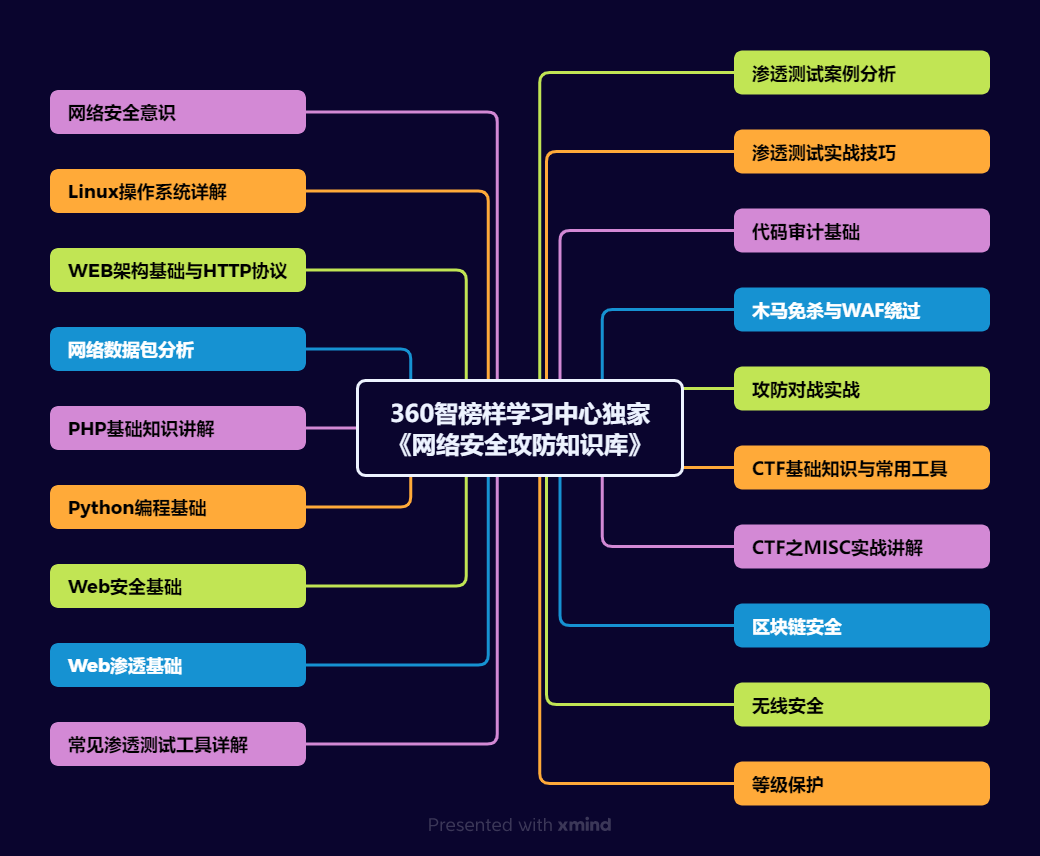
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


