如何攻破高校网络系统、斩获佳绩?高校网络安全攻防演练之红队实战

常见的十大网络安全攻击 网络攻击,它是一种针对我们日常使用的计算机或信息系统的行为,其目的是篡改、破坏我们的数据,甚至直接窃取,或者利用我们的网络进行不法行为。你可能已经注意到,随着我们生活中越来越多的业务进行数字化,网络攻击的事件也在不断增加。网络攻击的种类繁多,是不是让你感到有些困惑?不用担心,接下来我将为你揭晓10大最常见的网络攻击类型。这样一来,你就能更深入地理解它们,也能更有效地防备这些网络攻击。 阅读详情

【值得收藏】高校网络安全红队实战指南:从情报搜集到突破渗透的全流程解析

本文是高校网络安全攻防演练中红队的实战指南,系统介绍了从战略规划、情报搜集、初始突破、内网渗透到获取核心目标的完整攻击链。详细阐述了目标锁定、弱口令爆破、Web漏洞利用、社会工程学攻击、横向移动和权限提升等关键技术,同时强调了合规操作与得分最大化策略,旨在通过"以攻促防"提升高校网络安全防护能力,适用于合法授权的攻防演练场景。


高校网络安全攻防演练红队实战指南:从情报搜集到突破渗透的全流程

在网络安全攻防演练常态化的背景下,高校因网络环境复杂、资产分布广泛、防护水平不均衡,成为攻防对抗的核心战场。

攻击方(红队)的核心目标已从“单点突破”升级为“系统性渗透”——在限定时间内打通从边界到核心的完整攻击链,精准获取高价值目标权限。

本文立足攻击方视角,拆解高校网络突破渗透的全流程战术,为攻防演练提供技术交流参考,助力红队高效破局。

一、谋定后动:攻击的“战略规划”与“情报搜集”

成功的渗透始于周密的情报铺垫,盲目扫描只会暴露攻击意图。

红队需通过多维度情报搜集,构建目标高校的“网络资产画像”,为后续攻击找准突破口。

1. 目标锁定与资产测绘
  • 公开信息挖掘:从学校官网、二级学院页面、招生就业网、校报公告等公开渠道,采集子域名、服务器IP段、系统名称等基础信息,建立初始资产清单。

  • 技术手段扩线:

  • 域名爆破:借助Subfinder、Amass工具,基于已知域名生成潜在子域名列表,挖掘未公开的边缘系统;

  • 证书日志查询:通过crt.sh、CertSpotter等平台,获取目标高校历年SSL证书记录,常能发现被遗忘的测试站、旧版本系统等“隐藏资产”;

  • 网络空间测绘:利用Fofa、Shodan、ZoomEye等平台,以学校关键词、IP段为关键词,精准识别开放端口、运行服务、甚至是网站标题中的系统名称(如“XX大学教务管理系统”“图书馆借阅平台”)。

2. 人员信息与社工库构建
  • 组织架构还原:从“师资队伍”“组织机构”栏目,梳理信息中心、财务处、教务处等关键部门的人员姓名、职位、联系方式,标记核心攻击目标;
  • 邮箱规律破解:通过公开论文作者信息、会议通知回执等,反推邮箱命名规则(如姓全拼+名首字母@xx.edu.cn、姓名首字母缩写+工号@xx.edu.cn);
  • 社工库碰撞:针对目标邮箱后缀,匹配公开社工库中的泄露账号密码,这是快速突破边界的“捷径”,尤其适用于弱安全意识群体。
3. 供应链与关联资产探查
  • 第三方服务商突破:聚焦高校OA、VPN、邮件系统等外包服务的开发运维厂商,攻击厂商薄弱环节可实现“迂回渗透”;
  • 关联机构切入:附属中学、校办医院、产业公司等单位的防护强度通常较低,且多与主校网络互通,是理想的初始攻击跳板。

二、出其不意:多点开花的“初始突破”战术

完成情报搜集后,需集中火力撕开网络边界。

红队应采用“多点试探、重点突破”策略,优先选择成功率高、隐蔽性强的攻击路径。

1. 弱口令与默认口令爆破
  • 重点攻击目标:VPN登录页、统一身份认证系统、邮箱后台、OA系统、路由器/交换机管理界面、Tomcat/MySQL等中间件/数据库默认后台;
  • 实战技巧:结合人员姓名、工号、学校建校年份等信息,生成定制化字典(如“zhangsan123”“2000@xxu”),采用“低速爆破+分段尝试”模式,避免触发账号锁定策略。
2. Web应用漏洞利用
  • 常规高危漏洞:SQL注入(获取数据库权限)、文件上传(植入Webshell网页后门)、反序列化漏洞(Weblogic、Fastjson等)、未授权访问(后台直接登录);
  • 框架组件漏洞:重点关注Struts2、Spring、Shiro、Log4j2等通用框架的历史漏洞,高校系统因更新滞后,这类“旧漏洞”仍有极高利用价值;
  • 逻辑漏洞挖掘:水平/垂直越权访问、验证码绕过、密码找回功能缺陷等,这类漏洞不易被WAF拦截,常能直接获取用户权限。
3. 社会工程学攻击
  • 钓鱼邮件:伪装IT部门发送“密码过期提醒”“系统升级通知”,或伪装教务处发送“成绩查询确认”邮件,附件植入木马或引导点击恶意链接;
  • 水坑攻击:入侵目标人员高频访问的网站(如学院资料下载站、校内通知平台),植入恶意脚本,实现“访问即感染”;
  • 近源渗透:在校园内部署仿冒Wi-Fi(如“XX大学-Free”“CMCC-EDU”),诱骗师生连接后,通过中间人攻击截获账号密码或会话信息。

三、暗度陈仓:建立据点与“内网横向移动”

突破边界后切忌冒进,核心任务是“站稳脚跟、摸清内网”,通过隐蔽化操作构建持久控制通道,为横向扩散做准备。

1. 权限维持与隐蔽通道
  • 植入后门:将免杀Webshell/木马植入网站日志目录、图片文件夹等隐蔽位置,定期更换后门文件名与连接方式,规避查杀;
  • 建立代理隧道:利用Frp、Ngrok、reGeorg等工具,将内网端口代理至公网服务器,实现跨边界稳定控制,不受网络隔离限制。
2. 内网信息收集
  • 网络拓扑探测:通过nmap、Masscan等工具扫描内网网段,识别存活主机、开放服务及操作系统版本,绘制内网拓扑图;
  • 凭证窃取:在已控主机上使用Mimikatz抓取Windows密码哈希、借助浏览器密码导出工具获取明文密码、查找配置文件中的数据库连接字符串;
  • 高价值资产定位:重点排查域控制器、堡垒机、运维管理平台、代码仓库、核心数据库服务器等关键目标。
3. 横向移动与权限提升
  • 口令复用攻击:将已获取的账号密码,在其他内网系统中尝试登录(内网普遍存在口令复用问题),快速扩大控制范围;
  • 系统漏洞利用:针对内网老旧Windows主机,使用“永恒之蓝”等漏洞进行批量渗透;
  • 域内权限夺取:若进入域环境,可通过黄金票据、白银票据、Pass-the-Hash等Kerberos攻击手段,直接获取域控权限,掌控整个内网。

四、直捣黄龙:定位“核心目标”与“数据获取”

渗透的最终目的是获取演练指定的核心系统权限或敏感数据,需在摸清内网环境后,精准聚焦目标、高效完成攻击闭环。

1. 核心系统识别
  • 依据演练规则,明确核心目标(如教务管理系统、科研管理平台、一卡通系统、财务收费系统、物联网平台);
  • 通过内网访问路径、系统端口标识、数据库连接信息等线索,精准定位目标系统的物理位置与网络路径。
2. 权限提升与数据窃取
  • 数据库操作:通过SQL注入或直接连接数据库,执行数据查询、导出操作,获取学生信息、科研数据等敏感内容;
  • 文件系统访问:获取应用服务器权限后,下载源代码、配置文件,从中挖掘更多漏洞或账号凭证,为后续攻击提供支撑;
  • API接口利用:分析前端代码或抓包获取后端API接口,尝试越权调用,直接获取核心系统数据。

五、善始善终:“得分要点”与“行为准则”

攻防演练不仅是技术对抗,更是策略与规范的较量。

红队需兼顾“得分最大化”与“合规操作”,避免因细节失误导致功亏一篑。

1. 得分最大化策略
  • 聚焦高价值目标:优先攻击域控、核心数据库、统一身份认证系统等高分项目标,合理分配时间与人力;
  • 完善攻击报告:提交的报告需包含“情报搜集-边界突破-内网渗透-目标获取”的完整链路,附截图、日志、工具输出结果等确凿证据,便于裁判核实;
  • 构建多据点备份:在不同网段、不同系统中建立多个隐蔽控制据点,避免单一据点被封堵后,攻击链断裂。
2. 攻击行为红线
  • 严格遵守授权范围:仅对演练指定的系统与数据进行测试,严禁触碰未授权资产;
  • 杜绝破坏性操作:不得删除文件、篡改系统配置、加密数据等,保持目标系统正常运行;
  • 隐蔽攻击流量:避免大规模端口扫描、暴力破解等产生异常流量的操作,可采用分段扫描、低频请求等方式降低被发现概率。

结语:从“黑客”到“红队专家”的思维转变

优秀的红队不仅是技术的使用者,更是策略的设计者。

在高校攻防演练中,高效的攻击需实现“三个结合”:自动化工具与人工精准分析结合,单点漏洞利用与完整攻击链构建结合,技术突破与合规操作结合。

攻防演练的核心价值,在于通过“以攻促防”推动高校网络安全能力提升。红队的每一次精准突破,都是在为防守方暴露防护短板。

希望本文的技术交流内容,能为高校网络安全建设提供参考,共同筑牢教育行业的网络安全防线。

祝各位红队的朋友在演练中精准破局、斩获佳绩!

学习资源

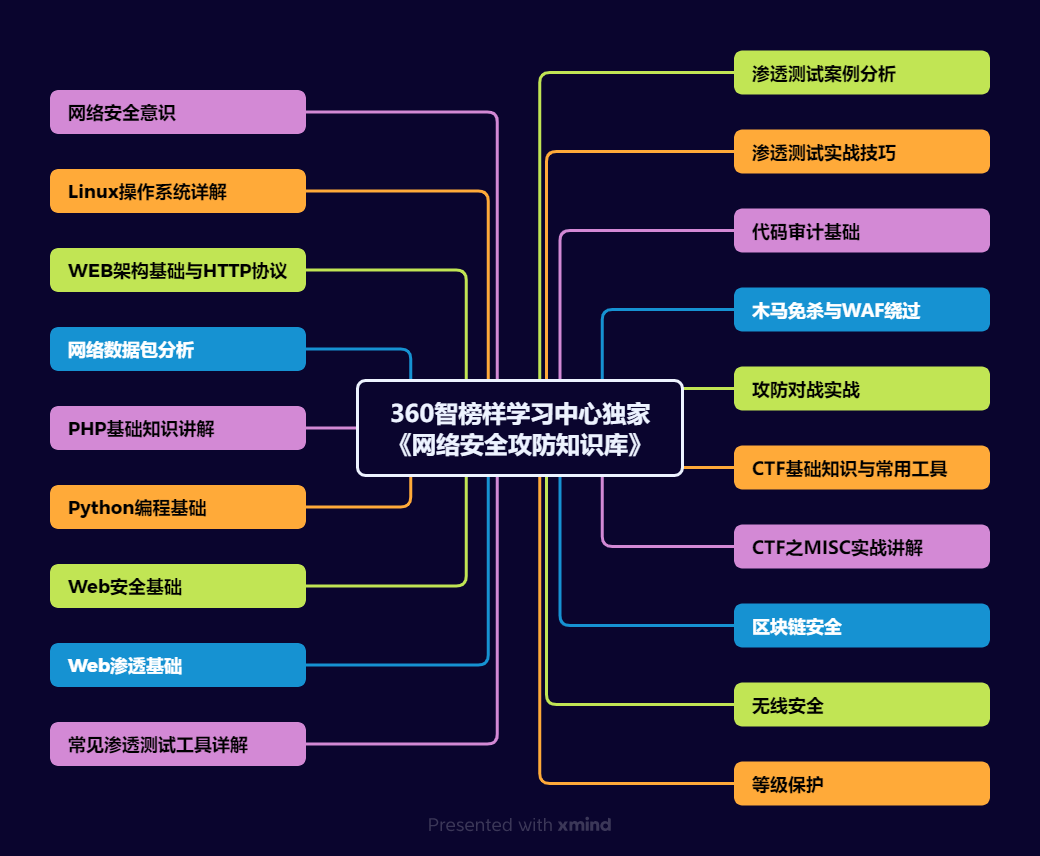
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

5款网络空间测绘工具横向评测:FOFA、ZoomEye、360Quake、Shodan、Hunter谁更胜一筹? 本文对5款主流网络空间测绘工具(FOFA、ZoomEye、360Quake、Shodan、Hunter)进行了深度横向评测,涵盖功能特性、应用场景及实战选型指南。通过300+项实测数据对比,帮助用户选择最适合业务场景的网络空间资产测绘工具,提升网络安全防护能力。 阅读详情

相关推荐

【网格生成】Gmsh快速入门教程 --1.图形化界面使用

初探 Gmsh软件的主界面如下图所示。通过点击菜单“File” -> "Open"可选择打开已经存在的几何模型或网格文件,初次使用可选择tutorial目录下的t1.geo文件。打开后效果如图所示,t1.geo描述的是一个长方体。 接下来依次尝试左侧菜单栏的功能:Geometry(几何)、Mesh(求解器)。Solver模块需依赖外置求解器,不在本文介绍范围内。 Geometry 该菜单下是与几何相关的功能,如新增一个点/面、体,移动一个体等,具体功能很多可以在后续使用中逐渐尝试学习。本文仅介绍几个

DJ_xiaoming的博客 1万+

如何破校园网

前端做的不是很好,前端UI布局写的较差,后端接口也不太严谨,能够透露出些信息容易被利用,在找漏洞的过程中发现一个反射型的xss,用处不是很大毕竟要受害者点击才能执行恶意代码,我找到的这些东西和思路都总结在下面。1.前端的错误提示不要给的太明显,可以写成这样 “账号或者密码错误”。2.对账号密码的加密,虽然可以通过JS逆向出来但也可以增加安全性。3.对前端错误次数做限制再加上验证码,虽然可以破解但也可以增加安全性。4.当你拿到账号时登录后请先修改强密码,防止弱口令登录。

dzqxwzoe的博客 2481

Cadence Allegro安装全攻略:从准备到优化的完整指南

本文提供了一份详尽的Cadence Allegro安装教程,涵盖从系统准备、硬件要求到获取安装文件的完整前期工作。指南逐步解析了自定义安装、路径选择及核心组件配置,并重点阐述了许可证服务器的环境变量设置与服务启动等关键激活步骤,最后给出了首次启动验证、个性化优化及常见问题排错方案,助您高效完成安装与配置。

weixin_29243063的博客 188

2025年网络安全攻防演练(HW)防守方案,从零基础入门到精通,收藏这一篇就够了!

1.1.攻防演习背景1.2.攻击角度看防守1.3.演习防守方法论网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2401_84206094的博客 1281

【深度学习时间序列预测案例】零基础入门经典深度学习时间序列预测项目实战(附代码+数据集+原理介绍)

本专栏整理了《深度学习时间序列预测案例》,内包含了各种不同的基于深度学习模型的时间序列预测方法,例如LSTM、GRU、CNN(一维卷积、二维卷积)、LSTM-CNN、BiLSTM、Self-Attention、LSTM-Attention、Transformer等经典模型,包含项目原理以及源码,每一个项目实例都附带有完整的代码+数据集。

优快云 精品推荐 4万+

LPDDR5 学习笔记08:电气参数设计要求

本文详细阐述了LPDDR5内存接口的关键电气规范和时序要求。主要内容包括:1)绝对最大额定值限制及长期工作可靠性说明;2)差分时钟信号(CK/WCK)的输入电压、转换速率和交叉点电压规范;3)单端时钟信号的定义和测量方法;4)时钟周期、抖动(周期抖动、相邻周期抖动)和累积误差的精确计算方法;5)片选信号在同步/异步模式下的接收器规范;6)命令地址信号和数据信号的接收器掩模定义及脉冲宽度要求。所有参数均严格定义了测量条件和合规标准,为LPDDR5接口设计提供了完整的电气规范参考。

一只豌豆象的博客 1189

攻防演练 | 风险收敛加固指南:7个维度,30+Checklist

在攻防演练前序准备阶段,企业需要通过风险收敛加固来全方位巩固安全防线,增强防御效果。

m0_63828240的博客 1120

[23]-->变长SPI接口

然而,FPGA技术复杂,学习门槛较高,许多人(初学者或学生)在学习过程中面临诸多挑战。(1)模式0:SCK串行时钟线空闲是为低电平,数据在SCK时钟的上升沿被采样,数据在SCK时钟的下降沿切换,CPOL= 0,CPHA=0;(2)模式1:SCK串行时钟线空闲是为低电平,数据在SCK时钟的下降沿被采样,数据在SCK时钟的上升沿切换,CPOL= 0,CPHA=1;(3)模式3:SCK串行时钟线空闲是为高电平,数据在SCK时钟的上升沿被采样,数据在SCK时钟的下降沿切换,CPOL= 1,CPHA=1;

m0_46498597的博客 179

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1147

Python爬虫实战:高效爬取中国专利数据库的完整指南

在当今信息爆炸的时代,专利数据作为技术创新的重要指标,对企业研发、市场分析和学术研究都具有极高价值。中国作为全球专利申请量最大的国家,其专利数据库包含了海量的技术创新信息。本文将详细介绍如何使用Python最新技术构建一个高效、稳定的中国专利数据库爬虫系统。中国专利数据库主要由国家知识产权局(CNIPA)维护,包含发明专利、实用新型专利和外观设计专利三大类。截至2023年,中国专利数据库已收录超过400万件发明专利和300万件实用新型专利。

2201_76125261的博客 1575

番外篇 | 复现HIC-YOLOv5,助力小目标物体的检测

在本文中提出了一种改进的YOLOv5算法:HIC-YOLOv5,用于小目标检测,具有更好的性能和较低的计算成本。🌈

小哥谈 1132

【网络安全专题】零信任三大技术体系 SDP / IAM / 微隔离:原理拆解与工程落地实战

「永不信任,始终验证」落地时最常见的结局,是交付一套换皮 VPN 加一个 SSO 门户——问题不在口号,而在没动决策链路。本文以 NIST SP 800-207 的双平面与 PE/PA/PEP 为地图,拆开 SDP、IAM、微隔离各自堵的口子:SPA 如何让网关在公网消失、Keycloak + Istio + OPA 怎样把身份咬到流量上、Calico 的 ipset 与 Cilium 的 eBPF identity 差在哪。

weixin_42260382的博客 364

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

MAI-Cyber-1 深度解析:微软首个网络安全专用模型

微软没有去做"更大的安全大模型",而是用一颗 137B 总参、仅 5B 激活的稀疏 MoE 专用模型,配上 90/10 的"小模型铺量、大模型兜底"路由,在 CyberGym 基准上拿到 95.95% 的同时把成本砍掉一半——这标志着 AI 安全从"通用模型加提示词"进入了"专用模型加系统工程"的时代。

Simple_Pure的博客 352

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

从被动整改到主动防御:网络安全测评六问六答

中金金融认证中心(CFCA)长期从事金融安全检测,站在独立第三方立场,可提供等级保护测评、渗透测试、代码审计、应用安全测试、数据安全风险评估、APP检测、大模型安全检测等服务。渗透测试、漏洞扫描、等保测评、安全评估——工具不少,报告也年年出,可一到整改,很多机构还是卡在同一个地方:问题清单列了很长,先改哪个没把握;问题往往不在做没做,而在做完之后怎么用。机构可以建立漏洞台账,明确责任部门、整改时限,整改完成后安排复测验证,形成完整留痕材料,真正把测评成果转化为安全能力,避免“测评归测评,风险归风险”。

AIpress的博客 204

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

网络安全实战第29期:一次考核暴露的判断力短板

本文复盘一次网络安全综合考核,强调“流程顺序”比背命令更重要。考核聚焦判断力:信息收集、注入分析、脚本执行、文件上传与影响面记录五大环节,分值侧重判断(70分)。作者在脚本执行中因未重测过滤规则卡顿25分钟,暴露“换级不重测”的致命习惯。关键结论:防护有效≠做了防护,需验证实际效果。自评表中“扣分原因”远比分数有价值,揭示改进方向。最终用时4小时20分钟,成绩优秀,核心收获是——流程可靠,胜过技巧堆砌。

2401_88349202的博客 237

2026年11月第1周网络安全形势周报

补丁链条失守”、AI代理攻击产业化、OT/IoT 暴露面失守。在野利用密集新增:CISA KEV 本周新增 3 个已在野利用漏洞——WordPress 核心 TOCTOU 竞态(CVE-2026-119977,24小时内观测到 5.9 万次攻击尝试)、Apple 多产品指针认证绕过(CVE-2024-27834)、SonicWall SonicOS SSLVPN 单因素认证绕过(CVE-2026-19868)。

Bruce_xiaowei的博客 360
上一篇: 网安人狂喜!最适合挖漏洞的 5 类职业,副业月入 5 位数,快看看你行不行!
下一篇: 如何转行黑客_网络安全行业?从0开始保姆级讲解!
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值