


网络安全学习方法分享:适合零基础和转行人群

一、引言
网络安全学习常陷入 “两难”:要么被 “工具堆砌、漏洞罗列” 的碎片化内容淹没,要么因 “内核漏洞、逆向工程” 等高深技术劝退。对零基础和转行人群而言,最大的痛点不是 “学什么”,而是 “怎么学才能高效落地、能找到工作”。本文结合 100 + 转行成功案例,总结出 “3 大核心原则 + 4 阶段学习法 + 资源清单”,帮你避开 “学无所获” 的坑,建立系统化学习体系,6-12 个月具备入门级岗位能力。
二、核心学习原则:先搞懂 “怎么学”,再学 “学什么”
1. 原则 1:“理论 + 实操 + 总结” 闭环,拒绝 “只看不动”
-
核心逻辑:理论是 “为什么”,实操是 “怎么做”,总结是 “内化”—— 三者缺一不可,否则会陷入 “看教程会,自己做废” 的困境。
-
示例(学 SQL 注入):
-
理论:搞懂 “SQL 注入本质是参数未过滤导致恶意 SQL 拼接”,区分 “联合查询、报错注入、盲注” 的适用场景(如联合查询适用于有回显的页面);
-
实操:在 DVWA 靶场手动构造 Payload(’ or 1=1–+查看所有用户,union select 1,database(),user()–+获取数据库信息),用 Burp 抓包分析请求与响应;
-
总结:记录 “SQL 注入检测三步骤”(找参数→测闭合→构造 Payload),整理 “MySQL 与 Oracle 注入语法差异”(如 Oracle 需用from dual)。
- 避坑点:不做 “教程收藏家”,每学 1 个知识点,必须动手实操至少 1 次,哪怕只是 “在虚拟机中敲一遍命令”。
2. 原则 2:“先聚焦 1 个方向,再拓展”,拒绝 “贪多求全”
-
核心逻辑:网络安全细分方向多(Web、二进制、物联网、工控),零基础若同时学多个方向,会导致 “样样通,样样松”,简历上无亮点。
-
方向选择建议(结合背景):
| 自身背景 | 优先方向 | 核心优势 | 入门周期(可找工作) |
|---|---|---|---|
| 零基础 | Web 渗透测试 | 资料多、场景广、工具成熟,无需底层开发能力 | 6-8 个月 |
| 运维 / 云原生背景 | 安全运维 / 云安全 | 懂 Linux / 云平台(如阿里云、AWS),能快速掌握安全组、WAF 配置 | 5-7 个月 |
| 开发背景(Java/PHP) | 代码审计 / Web 安全 | 懂代码逻辑,能快速定位 “未过滤参数、危险函数” | 7-9 个月 |
| 硬件 / 电子背景 | 物联网安全 | 懂硬件原理,能快速理解 “固件提取、UART 串口登录” | 8-10 个月 |
- 示例:零基础先聚焦 Web 渗透,3 个月掌握 SQL 注入 / XSS / 文件上传,再用 3 个月学内网渗透基础,6 个月后可尝试投递 “渗透测试助理” 岗位,而非同时学 Web + 逆向 + 物联网。
3. 原则 3:“跟着靶场练,拒绝‘空想理论’”
-
核心逻辑:网络安全是 “实战学科”,靶场是最安全、最高效的练习场景 —— 通过靶场可模拟真实攻击流程,积累 “信息收集→漏洞发现→利用→提权” 的完整经验。
-
靶场选择(按难度排序):
| 难度 | 靶场名称 | 适用阶段 | 核心目标 |
|---|---|---|---|
| 入门 | DVWA、TryHackMe(Pre Security) | 基础期(1-3 月) | 掌握单个漏洞原理与利用(如 SQL 注入、XSS) |
| 进阶 | Hack The Box(Easy 级)、VulnHub(DC 系列) | 提升期(3-6 月) | 掌握完整渗透流程(信息收集→提权→横向移动) |
| 竞赛级 | 攻防世界(Web/ Crypto)、CTFtime(新手赛) | 进阶期(6-12 月) | 提升漏洞组合利用、应急响应能力 |
- 练习方法:每周定 1 个靶机目标,按 “信息收集(nmap 扫描端口、dirsearch 找目录)→漏洞发现(Burp 抓包、手动测试)→漏洞利用(构造 Payload、用 Metasploit)→提权(SUID、定时任务)” 流程操作,完成后写《靶机渗透 Writeup》,记录关键步骤和踩坑点。
4. 原则 4:“主动找反馈,拒绝‘闭门造车’”
-
核心逻辑:自学易陷入 “自我感觉良好”,但实际存在知识漏洞(如 “以为会 SQL 注入,却不懂预编译原理”),需通过外部反馈发现问题。
-
反馈渠道:
-
社区交流:在 FreeBuf、看雪论坛发布《学习笔记》或《靶机 Writeup》,接受他人指正(如 “你这篇 SQL 注入防御漏了‘参数化查询’”);
-
组队学习:找 2-3 个同进度的伙伴,每周 1 次 “互相提问”(如 “你讲 XSS 分类,我讲 CSRF 防御”),或组队打 CTF 新手赛,分工协作(如一人负责 Web,一人负责 Crypto);
-
实习 / 众测:有基础后申请 “渗透测试助理” 实习,或在补天平台做众测(提交简单漏洞如 “弱口令、XSS”),通过工程师反馈修正操作(如 “你的 PoC 触发条件不完整,需补充 Cookie 验证”)。
三、4 阶段学习法:零基础 & 转行专属(12 个月落地)
阶段 1:基础搭建期(1-3 个月)—— 搞定 “工具 + 基础”
-
核心目标:能独立使用常用工具,理解网络安全基础概念,具备 “看懂简单教程、搭环境” 的能力。
-
学习内容:
| 模块 | 具体内容 | 实操任务 |
|---|---|---|
| 操作系统基础 | Linux 常用命令(ls/cd/grep/ps/netstat)、文件权限(rwx)、服务管理(systemctl) | 在 VMware 中安装 CentOS 7,用命令行搭建 LAMP 环境(Apache+MySQL+PHP) |
| 网络协议基础 | TCP/IP 协议(IP 地址、端口、HTTP 请求结构)、Wireshark 抓包(过滤 HTTP、TCP) | 用 Wireshark 抓包 “访问百度”,找到请求行(GET / HTTP/1.1)和响应码(200 OK) |
| 安全工具入门 | Burp Suite(安装、代理配置、抓包改包)、Nessus(安装激活、基础扫描)、nmap | 用 Burp 抓包修改 DVWA 的登录参数,用 Nessus 扫描 CentOS 虚拟机,修复 1 个中危漏洞 |
| 常见漏洞认知 | SQL 注入、XSS、弱口令的基本原理与危害 | 在 DVWA Low 级复现 SQL 注入(查用户)和 XSS(弹窗),记录操作步骤 |
- 验收标准:能独立完成 “DVWA Low 级所有漏洞的手动验证”,说出每个漏洞的原理和简单防御方法。
阶段 2:能力提升期(3-6 个月)—— 搞定 “漏洞 + 实战”
-
核心目标:掌握 1 个方向的核心漏洞利用,能独立完成简单靶机渗透,具备 “解决实际小问题” 的能力。
-
学习内容(以 Web 渗透为例):
| 模块 | 具体内容 | 实操任务 |
|---|---|---|
| 漏洞深入 | SQL 注入(盲注、堆叠注入)、XSS(存储型 / 反射型 / DOM 型)、文件上传(绕过方法)、命令执行(连接符、过滤绕过) | 在 DVWA Medium/High 级复现文件上传(改后缀、加幻术头),用 Burp Intruder 暴力破解后台弱口令 |
| 工具进阶 | SQLMap(自动化注入)、Metasploit(漏洞利用框架)、dirsearch(目录扫描) | 用 SQLMap 扫描靶机获取数据库账号密码,用 Metasploit 利用 “永恒之蓝” 漏洞获取 Windows 服务器权限 |
| 靶机实战 | Hack The Box(Starting Point 系列)、VulnHub(DC-1) | 独立拿下 HTB 的 “Oopsie” 靶机(Web 漏洞→获取权限→提权),写出完整 Writeup |
| CTF 入门 | 攻防世界(Web 新手区)、CTFtime(国内新手赛) | 完成攻防世界 “Web 新手区” 5 道题(如 “SQL 注入 1、XSS 漏洞测试”) |
- 验收标准:能独立完成 “HTB Easy 级靶机渗透”,写出包含 “信息收集、漏洞发现、利用、提权” 的完整 Writeup,理解每步的原理。
阶段 3:体系化期(6-12 个月)—— 搞定 “项目 + 输出”
-
核心目标:形成知识体系,具备岗位所需的实战能力,能输出 “可证明能力的成果”(如项目、文章、认证)。
-
学习内容(以 Web 渗透为例):
| 模块 | 具体内容 | 实操任务 |
|---|---|---|
| 进阶技术 | 内网渗透基础(端口转发、哈希传递)、代码审计(PHP 基础漏洞审计)、漏洞利用开发(简单 Exp 编写) | 审计 Discuz! X3.4 的简单漏洞(如文件包含),用 Python 写 “目录遍历漏洞检测脚本” |
| 项目实战 | 个人 SOC 搭建(ELK+Wazuh)、模拟企业渗透测试(搭建多机内网环境) | 搭建包含 “Web 服务器、数据库服务器、域控” 的内网环境,完成 “外网突破→内网漫游→域控拿下” |
| 成果输出 | 技术博客(优快云/GitHub Pages)、认证(CEH/CISP-PTE)、众测漏洞提交 | 在 优快云 发表 10 + 篇文章(漏洞复现、工具教程),提交 1 个有效漏洞到补天平台,考取 CEH 认证 |
| 行业认知 | 学习《网络安全法》《数据安全法》,了解渗透测试流程与报告规范 | 编写 “模拟企业 Web 系统渗透测试报告”,包含漏洞描述、风险等级、修复建议 |
- 验收标准:能独立完成 “中小型 Web 应用的渗透测试”,写出符合行业规范的测试报告;或在 CTF 区域赛中获得奖项,具备申请 “渗透测试工程师” 岗位的竞争力。
阶段 4:求职准备期(贯穿全程)—— 搞定 “简历 + 面试”
-
核心目标:将学习成果转化为 “简历亮点”,应对面试常见问题,拿到 Offer。
-
关键动作:
- 简历优化:
-
突出 “实战成果”:如 “独立拿下 10 + 个 HTB/Easy 靶机,发表 15 篇技术博客,提交 3 个众测漏洞”;
-
量化能力:如 “用 Python 开发漏洞扫描脚本,支持 5 种常见漏洞检测,扫描效率提升 30%”;
-
匹配岗位:应聘 “Web 渗透” 岗位,重点写 SQL 注入、代码审计经验,而非逆向或物联网相关内容。
- 面试准备:
-
梳理 “技术知识点”:如 SQL 注入原理与防御、HTTPS 工作流程、应急响应步骤;
-
准备 “项目案例”:能清晰讲解 “靶机渗透 / 众测漏洞” 的背景、步骤、难点与解决方法;
-
模拟面试:找同行或前辈模拟面试,练习 “如何向非技术面试官解释‘渗透测试是什么’”。
四、高效学习资源推荐(拒绝 “资源泛滥”)
1. 视频教程(优先 “实操型”)
-
入门:B 站 “老男孩教育 网络安全入门”(Linux + 工具基础)、TryHackMe 官方教程(靶场实操,带中文翻译);
-
进阶:B 站 “千锋教育 Web 渗透测试”(漏洞原理 + 复现)、YouTube “LiveOverflow”(二进制漏洞,适合进阶);
-
认证:B 站 “CISP-PTE 备考教程”(针对渗透测试认证,含真题解析)。
2. 书籍(少而精,避免 “囤书不看”)
-
基础:《Web 渗透测试实战》(实战案例多,适合入门)、《Linux 鸟哥的私房菜(基础篇)》(Linux 基础);
-
进阶:《0day 安全:软件漏洞分析技术》(二进制漏洞,适合进阶)、《CTF 竞赛权威指南》(竞赛技巧);
-
合规:《网络安全法解读与应用》(了解行业法规,应对面试)。
3. 社区与平台(主动参与,而非 “潜水”)
-
学习社区:FreeBuf(资讯 + 技术文章)、看雪论坛(逆向 + 安全)、GitHub(开源工具 + PoC,如 PayloadsAllTheThings);
-
实战平台:TryHackMe(入门友好,有教程)、Hack The Box(进阶,无教程,需独立思考)、补天平台(众测);
-
交流群:TryHackMe 中文群、CTF 新手群(通过社区或公众号获取,避免广告群)。
五、时间管理建议(每天 1-2 小时,持续进步)
-
碎片化时间:每天 30 分钟看安全资讯(如 FreeBuf 早报)、记 1 个 Linux 命令或漏洞原理(用 Anki 卡片);
-
整块时间:每周 3 次,每次 1-1.5 小时,专注实操(如搭环境、做靶机),避免被手机干扰;
-
定期复盘:每周日花 30 分钟总结 “本周学了什么、遇到什么问题、下周计划”,用思维导图整理知识体系,避免 “学了就忘”。
六、总结
网络安全学习的核心不是 “天赋”,而是 “方法 + 坚持”—— 用 “3 大原则” 保证效率,用 “4 阶段计划” 搭建体系,从 “基础工具” 到 “实战项目” 逐步推进。对零基础和转行人群而言,不要急于求成,每天进步 1%,12 个月后就能超越 80% 的自学人群,拿到心仪的 Offer。记住:最有效的学习方法,是 “让自己持续处于‘理论 - 实操 - 反馈’的循环中”,不断修正,不断进步。
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
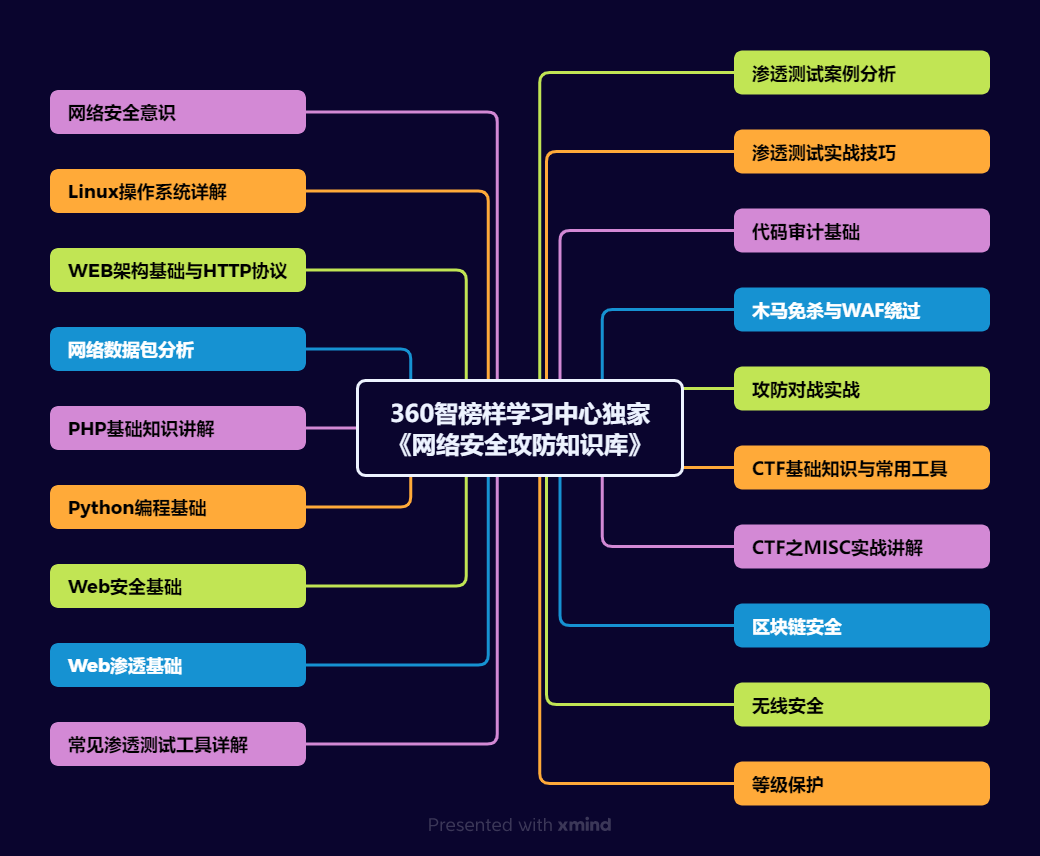
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
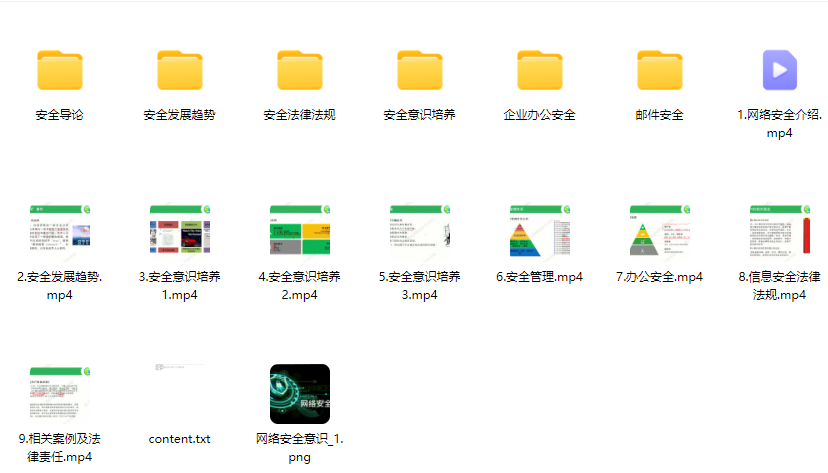
1、网络安全意识
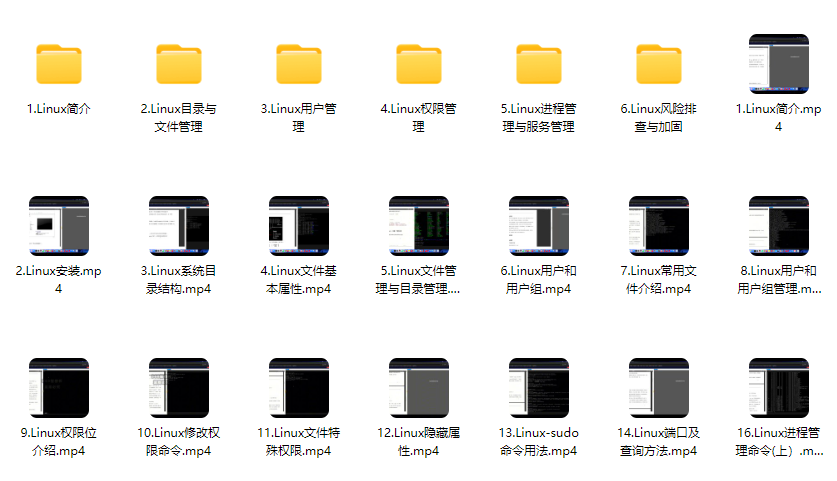
2、Linux操作系统
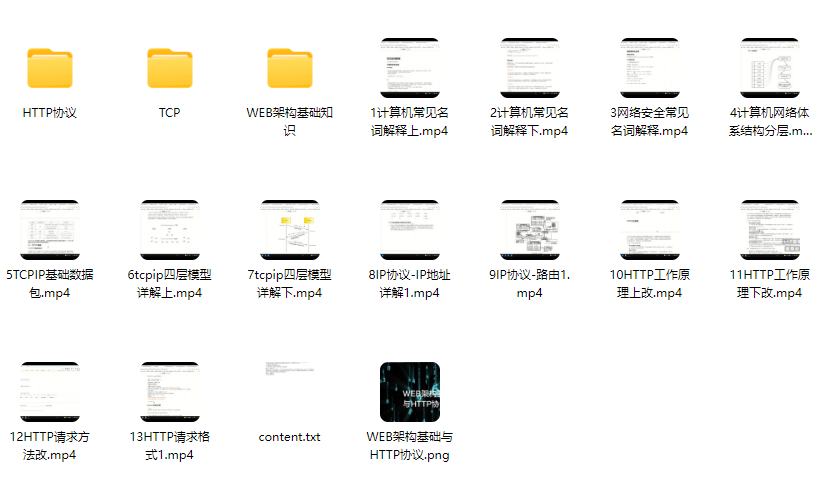
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


