这些知识点都不知道,自学SRC漏洞挖掘那我劝你还是算了!

SRC漏洞挖掘——从零到1的历程记录 ​ 如何学习企业SRC漏洞挖掘,目前还没有一个完整的知识体系,我这里抛砖引玉讲一下我的经验。 阅读详情

一般人我劝你不要自学SRC漏洞挖掘,如果真想学,一定要看完下面360大佬整理的SRC漏洞系统学习路线
在这里插入图片描述

SRC漏洞挖掘可以分为以下七个阶段
  • 具有python等编程基础
  • 掌握常见漏洞原理与利用技巧
  • 了解SRC规则和漏洞姿势
  • 漏洞的组合利用以及绕过
  • 自动化利用技巧
  • 有一个交流的圈子一起挖洞交流学习
  • 持续学习新的知识
大家目前最大的困惑有如下几点
  1. 我公益SRC、edusrc漏洞挖得飞起,但是一到企业SRC漏洞挖掘就不会了!
  2. 我是小白,我学了漏洞基础也具有一定的编程基础但是我不知道该怎么搞企业SRC?
  3. 为什么我挖了好久,一个洞也挖不到?但是排行榜上的大佬们一个个的一个月照样收入几万几十万?
  4. 我很好奇大家挖的都是什么,我应该怎么学呢?

本篇文章即可为大家解答以上SRC漏洞挖掘的困惑,如果还有问题欢迎评论或者私聊我!!!


第一阶段:具有python等编程基础

Python语言基础50课:https://github.com/jackfrued/Python-Core-50-Courses

100天从新手到大师:https://github.com/jackfrued/Python-100-Days

第二阶段:掌握常见漏洞原理与利用技巧

关于常见漏洞原理与利用技巧学习可以根据以下三个阶段去学习,至少要学会第一阶段

  • 第一阶段:web渗透
  • 第二阶段:网站渗透
  • 第三阶段:内网渗透
各个阶段的学习路线规划
2.1 第一阶段:web渗透
学习基础 时间:1周 ~ 2周:

① 了解基本概念:(SQL注入、XSS、上传、CSRF、一句话木马、等:可以通过Google搜索获取资料)为之后的WEB渗透测试打下基础。 ② 查看一些论坛的一些Web渗透资料,学一学案例的思路,每一个站点都不一样,所以思路是主要的。 ③ 学会提问的艺术,如果遇到不懂得要善于提问。

配置渗透环境 时间:3周 ~ 4周:

① 了解渗透测试常用的工具,例如(AWVS、SQLMAP、NMAP、BURP、中国菜刀等)。 ② 下载这些工具无后门版本并且安装到计算机上。 ③ 了解这些工具的使用场景,懂得基本的使用,推荐在Google上查找资料。

渗透实战操作 时间:约6周:

① 在网上搜索渗透实战案例,深入了解SQL注入、文件上传、解析漏洞等在实战中的使用。 ② 自己搭建漏洞环境测试,推荐DWVA,SQLi-labs,Upload-labs,bWAPP。 ③ 懂得渗透测试的阶段,每一个阶段需要做那些动作:例如PTES渗透测试执行标准。 ④ 深入研究手工SQL注入,寻找绕过waf的方法,制作自己的脚本。 ⑤ 研究文件上传的原理,如何进行截断、双重后缀欺骗(IIS、PHP)、解析漏洞利用(IIS、Nignix、Apache)等,参照:上传攻击框架。 ⑥ 了解XSS形成原理和种类,在DWVA中进行实践,使用一个含有XSS漏洞的cms,安装安全狗等进行测试。 ⑦ 了解一句话木马,并尝试编写过狗一句话。 ⑧ 研究在Windows和Linux下的提升权限,Google关键词:提权

经常逛网络安全有关的网站 时间:∞

① 例如:Freebuf、i春秋、安全客、安全类的微信公众号、google搜索。 ② 遇到有意义的文章可以转载到自己博客 熟悉Windows & Kali Linux系统 时间:2周 ~ 4周 ①了解Windows系统下的常用命令,如:ipconfig,nslookup,tracert,net,tasklist,taskkill等。 ② 熟悉Linux系统的常用命令,如:wget、mv、cd、rm、mkdir等。 ③ 熟悉Kali Linux系统下的常用工具。

学习服务器的安全配置 时间:4周左右

① 了解03、08、12系统下iis的基本配置,了解Win下的目录权限(例如iis写权限),建立一个简单的站点。 ② 了解Linux的运行权限、跨目录、文件夹权限,学会配置Linux Web服务器,并建立一个简单的站点。 ③ 使用自动化工具扫描已经建立好的站点,并利用Google学会修补漏洞。 ④ 学会打补丁、iptables限制端口、添加规则等。 ⑤ 下载一款waf软件,熟悉它的使用。

学习一些编程知识 时间:约8周

① 在w3cschool上学习html、php、数据库的基础,建议每一种学到第8节就可以了。 ② 学习Python(也可以是其他语言,但是强烈建议使用python)。要求学习:爬虫(基础)、多线程、文件操作、正则表达式(基础)还有一些常用的第三方库,可能需要安装pip。 ③ 利用python写一个简单的poc或者exp。 ④ 开发一些渗透时会用到的程序,例如:端口扫描等。 ⑤ 选择一个php框架进行学习,不要太深入。

学习代码审计 时间:4周 ~ 6周

① 了解代码审计的静态和动态方法,懂得分析程序。 ② 在乌云镜像里找到开源的漏洞程序,跟着学习分析方法,尝试自己分析3~5次代码。 ③ 了解web漏洞形成的原因,熟悉常见漏洞函数。

安全体系开发 时间:∞

① 开发一些安全工具,并将其开源,可以托管到码云或者github上,展示个人实力。 ② 建立自己的一套安全体系,拥有独立的思路方法。

2.2 第二阶段:网站渗透

可以学习一下亮神分享 https://github.com/Micropoor/Micro8

2.3 第三阶段:内网渗透

内网渗透自学路线指南

No.1 基础篇

https://daiker.gitbook.io/windows-protocol/ 【windows认证知识】

https://github.com/l3m0n/pentest_study【域环境搭建、端口转发等知识】

https://xz.aliyun.com/t/6349【内网渗透之端口转发、映射、代理】

https://gorgias.me/2018/04/04/渗透中的数据转发技巧/【SSH、ICMP、DNS等隧道建立知识】

No.2 进阶篇

https://github.com/Paper-Pen/GatherInfo【内网信息收集】

https://www.anquanke.com/post/id/92646【域渗透】

http://rinige.com/index.php/archives/625/【内网信息收集之定位技术】

http://dwz.date/x47【横向移动】

https://www.secshi.com/21502.html【工作组渗透】

No.3 高阶篇

https://xz.aliyun.com/t/2354【内网安全检查/渗透总结】

https://lab.pentestit.ru/【国外内网靶场】

http://vulnstack.qiyuanxuetang.net/vuln/【国内内网靶场(红日安全出品)】

https://github.com/PowerShellMafia/PowerSploit【powershell框架,最好自己学习一powershell语法】

https://github.com/Ridter/IntranetPenetrationTips【内网渗透TIPS】

第三阶段:了解SRC规则和漏洞姿势
3.1 SRC规则了解

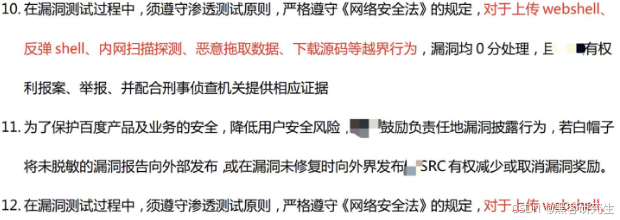
直接通过SRC的公告去了解,例如我们拿某SRC公告举例子。

3.1.1 了解SRC漏洞挖掘红线

千万不要触碰红线,不要违法乱纪,做一个守法好公民。
在这里插入图片描述

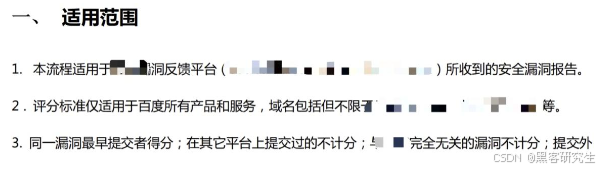
3.1.2 了解SRC漏洞收录范围

在这里插入图片描述

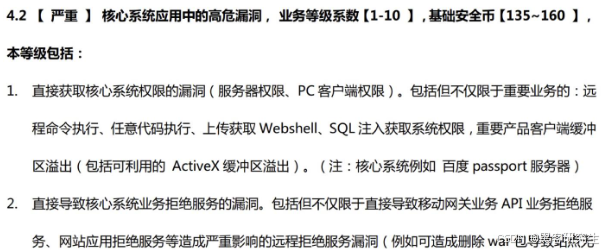
3.1.2 了解SRC漏洞评级

在这里插入图片描述

3.2 漏洞姿势技巧学习
第四阶段:漏洞的组合利用以及绕过

这个阶段你需要对漏洞姿势技巧做一个组合利用,举个例子

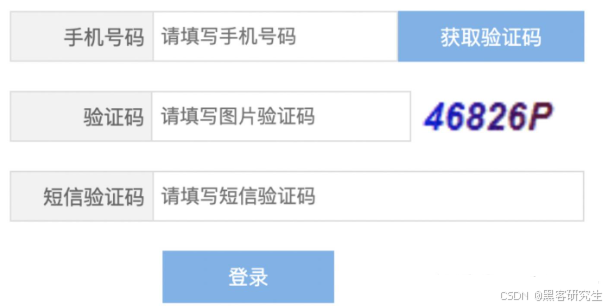
4.1 任意用户密码重置绕过

1、来到重置页面,可以看到是有页面验证码的,并且无法进行爆破
在这里插入图片描述

获取验证码,随意输入一个错误的验证码

在这里插入图片描述

利用漏洞1,修改返回包

{“success”:false,“msg”:“登录失败”,“code”:400,“token”:null,“data”:null}

更改为

{“success”:true,“msg”:“登录失败”,“code”:200,“token”:null,“data”:null}

结合漏洞2,利用页面没有对验证码次数做限制进行爆破
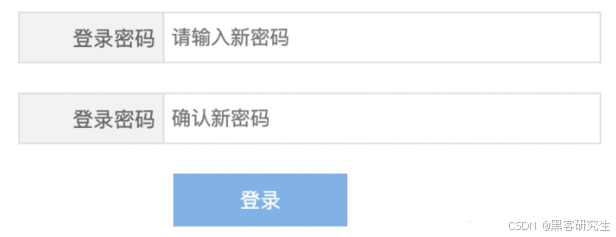
在这里插入图片描述

数据包:

POST /Account/PhoneLogin HTTP/1.1
Host: 
Content-Length: 50
Accept: */*
X-Requested-With: XMLHttpRequest
User-Agent: 
Content-Type: application/x-www-form-urlencoded; charset=UTF-8
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: 
Connection: close

accountName=18888888888&code=1111&pwd=aaaaaa&pwd=aaaaaa


成功实现任意用户密码重置
在这里插入图片描述

我们来总结下这个漏洞:

  • 漏洞1:修改返回包实现前端绕过可以直接进入密码修改界面,但Token无效,无法成功修改密码。
  • 漏洞2:手机验证码可爆破,爆破出来成功登陆。
  • 所以,利用前端绕过进入修改密码界面,然后爆破手机验证码,即可实现任意密码重置漏洞 。
第五阶段:自动化利用技巧

熟悉手工漏洞挖掘之后,需要提高自己的漏洞挖掘效率,这个时候,编程基础是必要的,前期可以去学习大佬们已经开源的自动化漏洞挖掘插件和工具,后期可以自己从尝试写burp插件开始,去完善自己的自动化漏洞挖掘之路。

第六阶段:有一个交流的圈子一起挖洞交流学习

大家都知道SRC漏洞挖掘技术也在进步,同时自己做漏洞挖掘的过程中,容易产生懈怠的心里,如果可以有朋友、有一个圈子一起去做漏洞挖掘的话,就会共同进步,一起交流分享经验。

如果你是准备学习网络安全(黑客)或者正在学习,我可以把我自用的360独家内部资料分享给你,包含以下内容你应该能用得上:

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

力扣(Leetcode)第1题:两数之和(C语言版本) 题目: 给定一个整数数组 nums 和一个整数目标值 target,请你在该数组中找出和为目标值 target 的那两个整数,并返回它们的数组下标。 你可以假设每种输入只会对应一个答案。但是,数组中同一个元素在答案里不能重复出现。 你可以按任意顺序返回答案。 示例 1: 输入:nums = [2,7,11,15], target = 9 输出:[0,1] 解释:因为 nums[0] + nums[1] == 9 ,返回 [0, 1] 。 示例 2: 输入:nums = [3,2,4], target = 6 阅读详情

相关推荐

【分布式系统学习】CAP原理详解

概述:互联网最重要任务莫过于海量数据处理,即大规模分布式系统,分布式是互联网的核心技术!!!如上所述,分布式系统是无法同时满足CAP三个特性的。1.Atomicity(原子性)一个事务中的所有操作,要么全部完成,要么全部不完成,不会在中间某个环节结束。事务在执行过程中发生错误,会被回滚到事务开始前的状态,就像这个事务从来没有执行过一样。2.Consistency(一致性)在事务开始之前和事务结束以后,数据库的完整性没有被破坏。3.Isolation(隔离性)

大龄烤红薯的博客 5024

SRC漏洞挖掘——从零到1的历程记录_python自动化挖洞src

如何学习企业SRC漏洞挖掘,目前还没有一个完整的知识体系,我这里抛砖引玉讲一下我的经验。SRC漏洞挖掘可以分为以下七个阶段具有python、PHP等编程基础掌握常见漏洞原理与利用技巧了解SRC规则和漏洞姿势漏洞的组合利用以及绕过自动化利用技巧有一个交流的圈子一起挖洞交流学习持续学习新的知识大家目前最大的困惑有如下几点我公益SRC、edusrc漏洞挖得飞起,但是一到企业SRC漏洞挖掘就不会了!我是小白,我学了漏洞基础也具有一定的编程基础但是我不知道该怎么搞企业SRC?

Galaxy_0的博客 1069

手把手教你用C++和NI-VISA写个简易仪器上位机(附QT工程配置)

本文详细介绍了如何使用C++和QT框架结合NI-VISA驱动开发跨平台仪器控制上位机软件。从Ubuntu环境配置、VISA通信核心架构设计到QT界面与业务逻辑解耦,提供了完整的实战指南和代码示例,帮助开发者快速构建专业级仪器控制程序。

weixin_42522374的博客 273

冲了!自动化批量挖SRC漏洞!

原理是将目标资产让爬虫工具爬取,把数据通过burp发送给xray进行漏洞扫描。

weixin_59191169的博客 701

第5.1节 构网控制:电压源特性与电压调节

摘要: 构网型变流器的核心物理本质是作为可控交流电压源,通过戴维南等效模型(受控电势源+低输出阻抗)自主建立并调节电压,增强电网电压刚度。其电压调节通过无功-电压闭环控制实现,内环为自动电压调节器(AVR),外环为无功-电压下垂特性,模拟同步发电机功能。关键技术包括自适应增益、虚拟阻抗补偿及动态限流策略,以应对弱电网稳定性、故障过流等问题。该设计满足《规范》对电压调节范围、动态无功支撑的要求,是高比例新能源电力系统电压稳定的关键解决方案。

技术工作者 1110

更新3ds时和用读卡器读取传输文件操作不当导致的tf卡损坏无法读取需要格式化时出现的问题以及不想丢失文件并且修复的详细解决方法

前言: 不小心按了同意更新而且tf/sd卡损坏导致了3ds打开后都是出现 Anerror has occurred:(红色的) Failed to apply 1 FIRM patch(es). Press any button to shotdown 这样的画面,按了任意键后就关机,我找了很多资料和大佬的回答解决了这些问题,现在记录一下。 一.不小心按了更新导致上述的画面 原因:是因为系统升级了,但是里面的Luma3DS还没有更新,属于是更新了但没有完全更新的状态。 **修复方法** 1.首先请按

give_me_fish的博客 1万+

#渗透测试#SRC漏洞挖掘#Python自动化脚本的编写01

Python是一种广泛使用的高级编程语言,以其简洁清晰的语法和强大的功能而受到开发者们的青睐。它支持多种编程范式,包括面向对象、命令式、函数式和过程式编程。Python的设计哲学强调代码的可读性,并允许开发者用更少的代码表达想法。

soc的博客 962

2026年03月CCF-GESP编程能力等级认证Scratch图形化编程一级真题解析

本文收录于《,订阅后可阅读专栏内所有文章。

人生就是一个不断学习的过程 238

从小白到【挖洞达人】:SRC漏洞挖掘全流程实战指南(附学习路线和工具)

SRC挖洞的本质是「以白帽子的身份帮助企业发现安全隐患」。每一次提交,都可能避免一次数据泄露或资金损失;每一笔奖励,都是对企业安全建设的正向反馈。更重要的是,这个过程会让你真正理解「安全的本质是信任」——而你的每一次挖掘,都在让这份信任更坚固。现在,打开Burp Suite,找一个目标网站(记得先确认在SRC范围内!),开始你的第一次抓包吧!你的第一个漏洞,可能就在下一个请求里。

weixin_42340783的博客 1061

软件设计师考试下午题代码部分详解:23种设计模式全面解析

软件设计师考试的下午题通常会考察设计模式的应用,这部分内容既是重点也是难点。本文将系统地介绍考试中常见的23种设计模式,通过详细代码示例和通俗易懂的讲解,帮助考生掌握这些核心知识点,提高应试能力。概念:提供一个创建一系列相关或相互依赖对象的接口,而无需指定它们具体的类。适用场景:系统要独立于产品的创建、组合和表示时;系统要由多个产品系列中的一个来配置时。@Override@Override@Override@Override// 产品族A@Override。

4万+

【网络协议】【TSN】精讲TSN工作原理!图解超赞超详细!!!

TSN有一个服务等级(class of service,CoS)的概念。对TSN网络而言,不同优先级的服务对应图3中的PCP码。3位PCP码定义了0(最低)~7(最高)这8个优先级,传输类型分别对应基础、最大努力、卓越努力、严苛应用、延时和抖动小于100 ms的视频、延时和抖动小于10 ms的音频、内部网络控制、网络控制。其会对网络场景进行不同的匹配,是后续调度、配置设计中会考虑到的数据流调度因素。

风云说通信 2632

一般人自学SRC漏洞挖掘,我劝你还是算了!

《SRC漏洞挖掘学习路线指南》摘要:文章针对初学者提出SRC漏洞挖掘的七个阶段学习路径,包括编程基础、漏洞原理、SRC规则、漏洞组合利用等核心内容。针对常见困惑(如企业SRC挖掘难、漏洞发现率低等问题),详细规划了Web渗透三阶段学习方案:从基础概念、工具配置到实战演练,推荐使用DVWA等靶场练习SQL注入、文件上传等漏洞。强调持续学习网络安全知识、掌握Linux/Windows系统安全配置、开发安全工具的重要性,并提供代码审计、内网渗透等进阶方向的学习资源参考。

2401_84206094的博客 1070

✨在Windows11上安装虚拟机(VMware17.6.0)保姆级教程(附安装包)

VMware Workstation Pro 是一款功能强大的虚拟机软件,它允许你在单一的物理机上运行多个操作系统。性能卓越:VMware以其出色的性能和稳定性而闻名,适合运行资源密集型的虚拟机。用户友好:直观的用户界面使得即使是初学者也能快速上手。功能全面:支持多种操作系统,包括Windows、Linux、macOS等,满足不同用户的需求。企业级支持:VMware提供全面的技术支持,适合企业级用户。恭喜你成功安装了VMware Workstation Pro 17.6.0!

Python老吕的博客 1万+

一般人我劝你不要自学SRC漏洞挖掘

一般人我劝你不要自学SRC漏洞挖掘

ice829的博客 2190

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

自学SRC漏洞挖掘,一般人我劝你还是算了!

本文分享了360安全专家整理的SRC漏洞挖掘系统学习路线,解答了初学者常见的困惑。学习分为五个阶段:1)Web渗透基础(1-2周),掌握SQL注入、XSS等概念;2)渗透工具配置(3-4周),熟悉AWVS、SQLMAP等工具;3)实战操作(约6周),通过DVWA等靶场练习漏洞利用;4)系统与服务器安全(6-8周),掌握Windows/Linux系统及服务器配置;5)编程基础(约8周),学习Python开发简单POC。建议持续关注安全资讯网站,建立系统化的学习路径。

fly_enum的博客 690

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

胡乱自学SRC漏洞挖掘,我劝你还是算了,真想学的话这些知识点一定要搞清楚!

本文介绍了SRC漏洞挖掘的系统学习路线,分为七个阶段:编程基础、漏洞原理、SRC规则、漏洞组合利用、自动化技巧、交流圈子和持续学习。针对初学者常见困惑,提供了详细的学习规划,包括Web渗透、工具使用、实战操作、编程基础(Python)、代码审计等内容。推荐通过GitHub等平台学习Python,并强调了实战练习和持续学习的重要性,建议开发安全工具并开源以展示个人能力,建立独立的安全体系。

kjuhfkicf154的博客 1015

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

一般人自学SRC漏洞挖掘,这些知识点一定要搞清楚!

一般人自学SRC漏洞挖掘,这些知识点一定要搞清楚!

2301_77472496的博客 1274

一文剖析SRC漏洞挖掘,零基础入门到精通,收藏这篇就够了_src漏洞挖掘资料

指在安全应急响应中心框架下公开披露的系统安全缺陷。想象一位数字空间的猎人,持续追踪系统防线中的薄弱环节。

wly55690的博客 1265

SRC 挖漏洞入门教程:从 0 到 1 学会合法挖洞、拿赏金、上榜单(如何挖src漏洞_src漏洞_src漏洞平台_src漏洞挖掘_src漏洞新手怎么入门_src漏洞挖掘网站_src漏洞挖掘真实现状)

如何挖src漏洞_src漏洞_src漏洞平台_src漏洞挖掘_src漏洞新手怎么入门_src漏洞挖掘网站_src漏洞挖掘真实现状_src漏洞响应平台_SRC漏洞挖掘教程_SRC漏洞挖掘平台_SRC漏洞挖掘技巧分享_src漏洞挖掘真实现状_sRC漏洞挖掘思路

2301_79455190的博客 1656

自学黑客(网络安全),一般人我劝你还是算了吧_网络安全漏洞挖掘需要报课吗

我在之前的回答中,我都一再强调不要以编程为基础再开始学习网络安全,一般来说,学习编程不但学习周期长,而且实际向安全过渡后可用到的关键知识并不多一般人如果想要把编程学好再开始学习网络安全往往需要花费很长时间,容易半途而废。而且学习编程只是工具不是目的,我们的目标不是成为程序员。建议在学习网络安全的过程中,哪里不会补哪里,这样更有目的性且耗时更少很多人都是冲着要把网络安全学好学扎实来的,于是就很容易用力过猛,陷入一个误区:就是把所有的内容都要进行深度学习,但是把深度学习作为网络安全第一课不是个好主意。

2201_75362610的博客 1154

记一次腾讯SRC漏洞挖掘

网络安全之路浩如烟海,网络边疆更是重中之重,小小的漏洞便能造成巨大的安全威胁。同时,记录这次挖洞经历,告诫自己耐心,细心,深挖,不能因常规思路就限制住了自己行动的脚步。

shandongjiushen的博客 1377
上一篇: 程序员除了上班,还可以尝试这5种副业
下一篇: 护网行动基本介绍,从零基础入门到精通,收藏这一篇就够了!
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值