渗透测试新人必备10大网络攻防靶场(超全讲解)

渗透测试练习靶场汇总 渗透测试 练习常用靶场汇总 阅读详情
前言

在网络安全学习的漫漫征途中,实战演练是提升技能的关键一环,而靶场则为我们提供了绝佳的实践舞台。

但很多小伙伴们在学习的过程中,不知道如何开始,从哪开始。

那么下面由我精心盘点网络安全学习过程中必刷的 15个靶场,将对你的学习将会有很大的帮助

靶场推荐
1、Try Hack Me

官网:TryHackMe | Cyber Security Training

Try Hack Me是一个在线渗透测试平台,提供丰富的靶场和实战环境,帮助用户学习网络安全技能、提升渗透测试能力。通过模拟黑客攻击场景,用户可以在安全的环境中实践各种黑客技术和漏洞利用方法,从而增强网络安全防御意识。
image-20241029183346633

2、DVWA

在线靶场:https://dvwa.bachang.org/

DVWA是一个用于演示网页应用安全漏洞的开源软件平台,旨在帮助安全专业人士、学生及开发者理解并学习常见安全漏洞。它模拟了多种漏洞场景,如SQL注入、XSS等,提供安全测试环境。新手必练靶场之一。
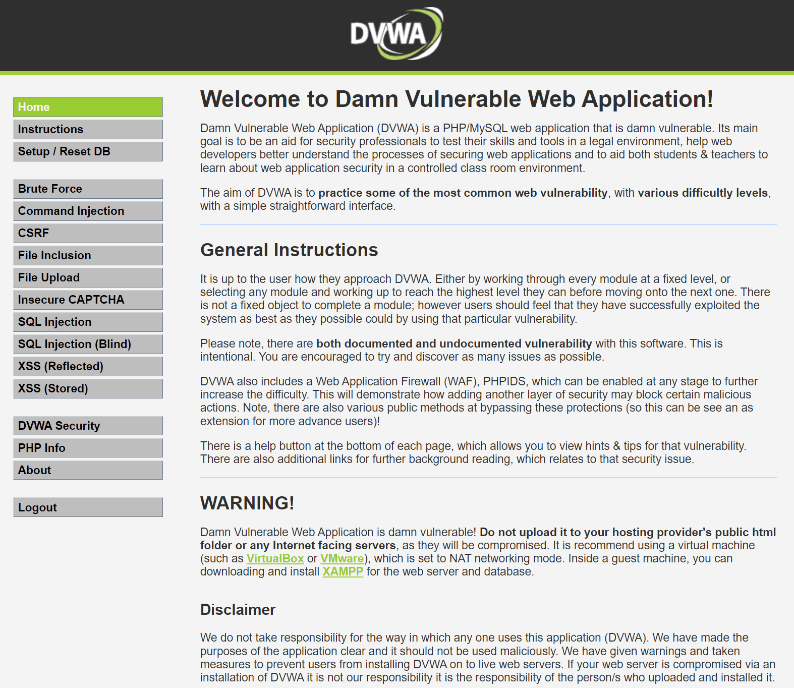
image-20241029183356683

3、sql注入 sql-libs

在线靶场:https://sqli-labs.bachang.org/

sql-libs是一个专门用于学习和测试SQL注入的开源平台,它提供了一系列的注入场景和关卡,帮助开发者和安全测试人员深入理解SQL注入的原理和防范方法。通过sql-libs,用户可以实践不同类型的SQL注入攻击,并学习如何编写安全的代码来避免这些漏洞。
image-20241029183405550

4、xss漏洞xss-labs

在线靶场:https://xss-challenge-tour.bachang.org/

xss-labs是一个专注于跨站脚本攻击(XSS)学习和测试的开源靶场,提供多种XSS漏洞场景,帮助用户理解XSS攻击原理、掌握防御技巧,并通过实践提升安全意识和技能。
image-20241029183414932

5、文件上传 upload-labs

在线靶场:upload-labs

upload-labs是一个使用PHP语言编写的,专门用于渗透测试和CTF中遇到的各种文件上传漏洞的靶场,旨在帮助用户深入了解文件上传漏洞的原理和防范措施。它提供了一系列模拟文件上传漏洞的实验环境,每个关卡都包含着不同的上传方式和挑战。

image-20241029183423709

6、webgoat

在线靶场:https://webgoat-server.bachang.org/WebGoat/login

WebGoat是一个由OWASP组织开发的Web应用程序安全漏洞实验平台,用于演示和教授Web应用中的典型安全漏洞。
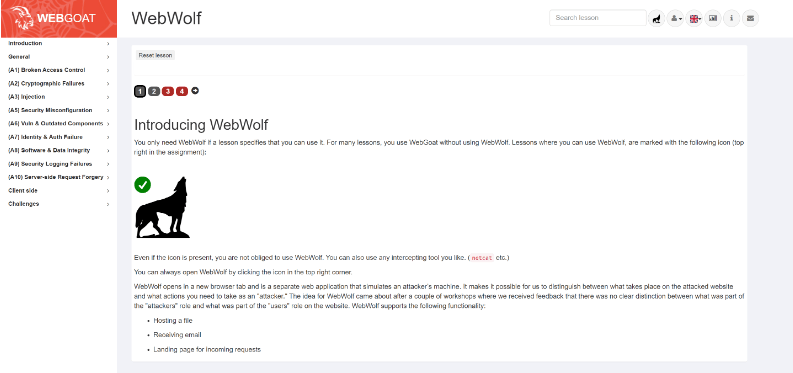
image-20241029183432037

7、dsvw

在线靶场:Damn Small Vulnerable Web (DSVW) < 100 LoC (Lines of Code)

DSVW基于Python 3.x构建,具有代码量少、易于理解和研究的特点。它支持跨站脚本(XSS)、XML外部实体注入(XXE)等多类常见Web漏洞,并可根据环境自动启用或禁用特定漏洞,灵活适应各种需求。
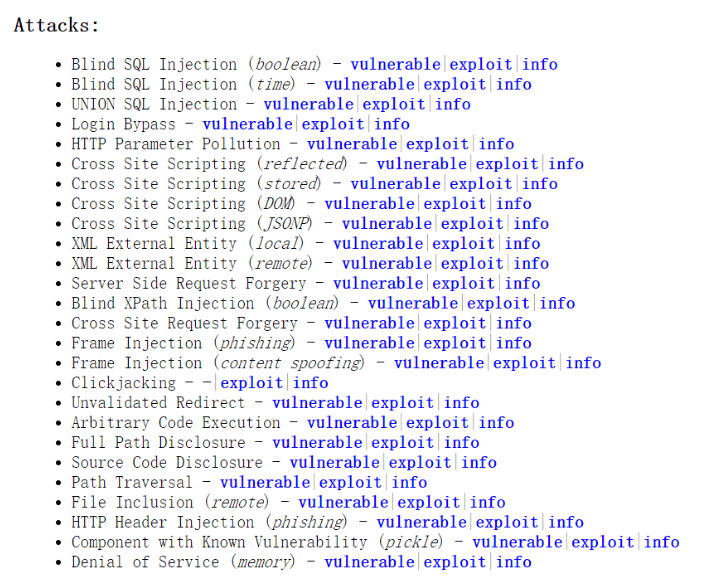
image-20241029183439957

8、pikachu

在线靶场:Get the pikachu

Pikachu是一款集成了多种Web安全漏洞的练习平台,专为网络安全爱好者和学习者设计。它包含了如SQL注入、XSS、CSRF等常见漏洞,通过模拟真实环境,帮助用户提升渗透测试技能。Pikachu界面友好,适合大部分初学者。

image-20241029183457419

9、vulfocus

官网:Vulfocus 漏洞威胁分析平台

Vulfocus是一个基于Docker镜像的漏洞集成平台,提供丰富的漏洞环境供用户学习和测试,支持一键启动、自动更新Flag、计分和考核功能,兼容多种漏洞镜像。
image-20241029183506251

10、vulnhub靶机

官网:Vulnerable By Design ~ VulnHub

Vulnhub是一个提供各种漏洞环境的靶场平台,提供多种虚拟机镜像文件,供安全爱好者学习渗透使用,通过模拟真实网络攻击环境,提升网络安全技能。

image-20241029183514589

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

网络安全领域必备在线靶场推荐与汇总 而对于经验丰富的安全专家,在线靶场则提供了更高难度的挑战,帮助他们提升解决复杂安全问题的能力。: Cyber Range 是一个用于模拟真实世界的网络安全环境的在线平台,它为用户提供虚拟环境,在其中可以进行渗透测试和网络攻防训练。它提供了一个由教程和虚拟机构成的环境,用户可以在其中进行安全练习,并可以学习基本的安全知识。这些平台为您提供了丰富的实践机会,不仅可以帮助提升您的安全技术,还能让您在面对真实世界的漏洞时更具应对能力。随着网络安全需求的不断增长,越来越多的安全公司、教育机构和社区推出了不同风格的。 阅读详情

相关推荐

渗透测试中新手必练的15个靶场

相信很多小伙伴们在学习渗透测试的时候,不知道如何开始,那么这下面15个靶场对你的学习将会有很大的帮助!SFeather::CTF明早8点开始,快来签到吧。赛点:ctf.54cto.com。

Lucker_YYY的博客 2125

新手必练的15个靶场推荐

相信很多小伙伴们在学习渗透测试的时候,不知道如何开始,那么这下面15个靶场对你的学习将会有很大的帮助!

xt350488的博客 4万+

Win11 C盘爆满别慌!手把手教你安全迁移AppData和用户文件夹(附一键脚本)

本文针对Win11 C盘空间不足问题,提供了一套安全有效的解决方案。通过深入解析用户目录结构,指导用户利用符号链接和Robocopy工具,将AppData、下载文档等占用大户迁移至其他分区,并附带了自动化脚本,从根本上实现C盘瘦身,同时确保系统稳定和数据安全。

weixin_29231221的博客 2090

十二个在线靶场推荐

十二个在线靶场推荐,知识是对内容的理解,技能是在实践中应用,知识与技能兼顾才有超强的能力,快来学习吧。泷羽sec出品,必属精品。

Blanks的博客 9440

OpenSees入门指南:从零开始的环境配置与TCL脚本实战

本文提供了一份详细的OpenSees入门指南,涵盖从零开始的环境配置到TCL脚本实战的全过程。文章重点讲解了OpenSees的安装步骤、环境变量设置,并推荐了高效的VS Code集成开发环境配置方法。通过一个简支梁分析的完整TCL脚本示例,手把手引导读者完成第一个非线性有限元分析,帮助土木工程与结构工程领域的研究者与学生快速上手这一强大的开源分析工具。

weixin_28829339的博客 336

HTTPS接口测试翻车实录:为什么浏览器能访问而curl报证书错误?

本文深入分析了HTTPS接口测试中浏览器访问正常而curl报证书错误的典型问题。通过对比浏览器、Postman和curl的工具行为差异,结合Nginx日志与Wireshark抓包,揭示了问题根源在于网络架构中HTTPS请求被意外“降级”为HTTP传输,导致SSL握手失败。文章重点探讨了curl工具严格验证机制暴露的`Peer's Certificate issuer is not recognized`错误,并提供了网络配置修正方案与标准化测试流程。

u9v0w的博客 278

新人入门渗透测试:10 大网络攻防靶场超全讲解,搭建步骤 + 练手重点,看完直接开练!

在网络安全学习的漫漫征途中,实战演练是提升技能的关键一环,而靶场则为我们提供了绝佳的实践舞台。但很多小伙伴们在学习的过程中,不知道如何开始,从哪开始。那么下面由我精心盘点网络安全学习过程中必刷的 15个靶场,将对你的学习将会有很大的帮助。

Button12138的博客 1309

Python与numpy版本兼容性排查指南

本文详细解析了Python与numpy版本兼容性问题,提供了快速诊断和解决版本冲突的实用方法。通过查看版本信息、使用官方兼容性对照表以及降级或升级环境等方案,帮助开发者有效避免常见的报错问题,如'ImportError'和'AttributeError'。文章还介绍了使用虚拟环境和requirements.txt等工程实践,确保项目依赖的稳定性。

weixin_29089057的博客 319

10 大网络攻防靶场超全讲解!渗透测试新人从入门到实战,靶场选型 + 实操技巧一文搞定!

在网络安全学习的漫漫征途中,实战演练是提升技能的关键一环,而靶场则为我们提供了绝佳的实践舞台。但很多小伙伴们在学习的过程中,不知道如何开始,从哪开始。那么下面由我精心盘点网络安全学习过程中必刷的 15个靶场,将对你的学习将会有很大的帮助。

m0_59236602的博客 1065

地震数据可视化必备:5分钟读懂SEGY道头字段全解析(含坐标定位指南)

本文深入解析了SEGY文件格式中道头坐标字段的提取与可视化方法。针对地震数据处理中的常见痛点,详细介绍了sx/sy、gx/gy等关键坐标字段的二进制解析、比例因子应用、单位转换及常见问题解决方案,并提供了实用的Python代码示例,帮助开发者实现从SEGY文件到三维空间可视化的完整流程。

echo99的专栏 1011

基于STM32单片机智能循迹小车毕业设计

本文介绍了一种利用STM32F103C8T6单片机为控制核心,结合多种传感器以及PID算法实现循迹避障功能的智能小车。随着我国高科技水平的不断提高和工业自动化进程的不断推进,智能小车被广泛应用于各种玩具和其他产品的设计中,极大地丰富了人们的生活。本次设计利用反射式红外光电传感器探测路面黑线实现小车循迹,利用超声波测距传感器探测路径上的障碍,控制小车自动避障,整个系统具有自动循迹、自动避障、速度检测和无线遥控功能。其中,控制部分采用STM32F103C8T6单片机,STM32F103C8T6单片机是一

qq_48771816的博客 3974

渗透测试入门练手指南!10 大攻防靶场(超全讲解),新人从易到难,实操提升不踩坑!

在网络安全学习的漫漫征途中,实战演练是提升技能的关键一环,而靶场则为我们提供了绝佳的实践舞台。但很多小伙伴们在学习的过程中,不知道如何开始,从哪开始。那么下面由我精心盘点网络安全学习过程中必刷的 15个靶场,将对你的学习将会有很大的帮助。

shandongjiushen的博客 974

国科大作业考试资料-人工智能原理与算法-2024新编-第十一次作业整理

1、有一位教授想知道学生是否睡眠充足。每天,教授观察学生在课堂 上是否睡觉,并观察他们是否有红眼。教授获得如下的领域知识: (1)没有观察数据时,学生睡眠充足的先验概率为0.7。 (2)给定学生前一天睡眠充足为条件,学生在晚上睡眠充足的概率是0.8;如果前一天睡眠不充足,则是0.3。 (3)如果学生睡眠充足,则红眼的概率是0.2,否则是0.7。 (4)如果学生睡眠充足,则在课堂上睡觉的概率是0.1,否则是0.3。 将这些信息形式化为一个动态贝叶斯网络,使教授可以使用这个网络从观察序列中进行滤波和预

MatsumotoChrikk 1055

网络攻防实战必备:靶场清单与系统学习指南

对于网络安全学习者而言,“实战” 是提升技能的核心路径,而靶场则是模拟真实攻防场景、积累实战经验的关键载体。根据学习阶段和技能方向,靶场可分为四大类,覆盖 Web 渗透、漏洞利用、内网攻防、CTF 竞赛等核心场景。

ice_55的博客 900

[VT虚拟化驱动]正式启动VT

文章目录前言一、vmlaunch正式开始虚拟化二、使用步骤1.引入库2.读入数据总结 前言 本章开始真正实现一个最简单的VT框架,当然,只是能跑起来一个VT驱动了,没有并包括EPT,EPT后面再讲 提示:以下是本篇文章正文内容,下面案例可供参考 一、vmlaunch正式开始虚拟化 执行VMLAUNCH指令执行后,就正式进入虚拟化了,再该指令执行之前,得先保存Guest当前的环境,执行完VMLAUNCH后,要恢复Guest的环境,让Guest就像什么都没发生一样,所以需要保存和恢复Guest的各种寄存器的值

吾无法无天的博客 3662

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

上一篇: 护网行动是坑人吗?零基础入门护网(非常详细)看一篇就够了!
下一篇: 文件上传漏洞,从零基础到精通,收藏这篇就够了!
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值