【网络安全】2025新手如何上手挖漏洞(非常详细)零基础入门到精通,看这篇就够了!

PLC编程标准之争:IEC61131与IEC61499核心区别与选型指南 在工业自动化领域,PLC编程长期依赖IEC61131标准,它定义了梯形图、结构化文本等语言,通过周期扫描机制保证确定性执行。然而,随着工业4.0和分布式控制场景的兴起,IEC61499以事件驱动模型打破传统范式,让功能块能跨设备协同,实现更灵活的柔性产线和模块化系统。理解两者在程序结构、数据交互、部署方式和实时性上的差异,是选型与工程落地的关键。本文从基础概念出发,剖析执行模型与架构演进,结合一线调试经验,帮助工程师在传统PLC与下一代标准之间做出理性决策。 阅读详情

前言

有不少阅读过我文章的伙伴都知道,笔者本人17年就读于一所普通的本科学校,20年6月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。我从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。

也有很多小伙伴给我留言问我怎么学?怎么渗透?怎么挖漏洞?

建议我们较合理的途径应该先从漏洞利用入手,试着分析一些公开的CVE漏洞。很多漏洞都有比较好的资料,分析研究的多了,对漏洞的认识自然就不同了,然后再去搞挖掘就会易上手一点!

古语有云:“磨刀不误砍柴工”,就是这么个理儿。

**本文就教大家怎么从零到挖漏洞一条龙学习!**学到了别忘了给个赞~

什么是漏洞挖掘

漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息安全领域的一项重要工作,可以帮助企业和组织提高系统的安全性,避免黑客攻击和数据泄露。漏洞挖掘的过程包括信息收集、漏洞分析、漏洞利用等步骤。其中,信息收集是漏洞挖掘的第一步,通过对目标系统的信息进行收集,可以为后续的漏洞分析和利用提供必要的信息。漏洞分析是漏洞挖掘的核心步骤,通过对目标系统的漏洞进行分析,可以确定漏洞的类型、位置和影响范围等信息。漏洞利用是漏洞挖掘的最终目的,通过利用漏洞可以实现对目标系统的攻击和控制。

漏洞挖掘的流程一般可以概括为以下几个步骤:
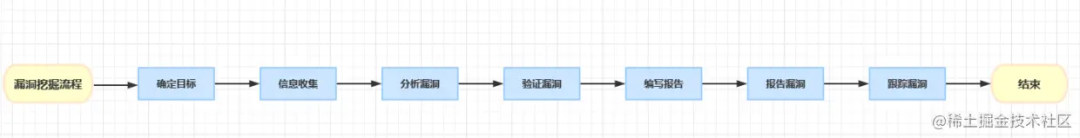
  • 确定目标:确定要挖掘的系统或软件。它可能是一个操作系统、应用程序、网络设备或其他系统。

  • 收集信息:搜集有关目标的信息,包括基础架构、应用协议、版本型号和配置信息等。这些信息可以通过互联网检索、手动、自动扫描、自动化工具和其他方法途径获取。

  • 分析漏洞:借助自动化和手动技术进行漏洞分析,识别那些可能存在的漏洞类型和攻击面。漏洞类型可能涵盖了SQL注入、缓冲区溢出、跨站点脚本、代码注入、文件包含等等。

  • 验证漏洞:确认已经识别出来的漏洞。这里通常涉及到构建漏洞所利用的程序,并且尝试在目标系统上执行以检测漏洞是否存在。

  • 编写报告:针对已经存在且验证的漏洞,需要撰写漏洞检测报告。报告内容需要涵盖漏洞的描述、影响、利用难度和建议的修复方案等。

  • 报告漏洞:将漏洞报告发送给目标系统的所有者或运营者。通常,这些信息将发送给该系统的安全团队或责任人。

  • 跟踪漏洞:追踪漏洞的修复进度,并监视其进程状态。如果漏洞得到修复,可以对修复进行验证以确保漏洞已被彻底解决。

需要留心的是,漏洞挖掘是一项需要长期坚持学习和实操的过程。要成为一名优秀的漏洞挖掘者,需要不断学习新的方法和技术,并保持积极乐观的思维习惯和创新能力。

学习漏洞挖掘的正确顺序

言归正传,我们学习漏洞如何挖掘之前,还需要掌握以下几个方面的知识点:
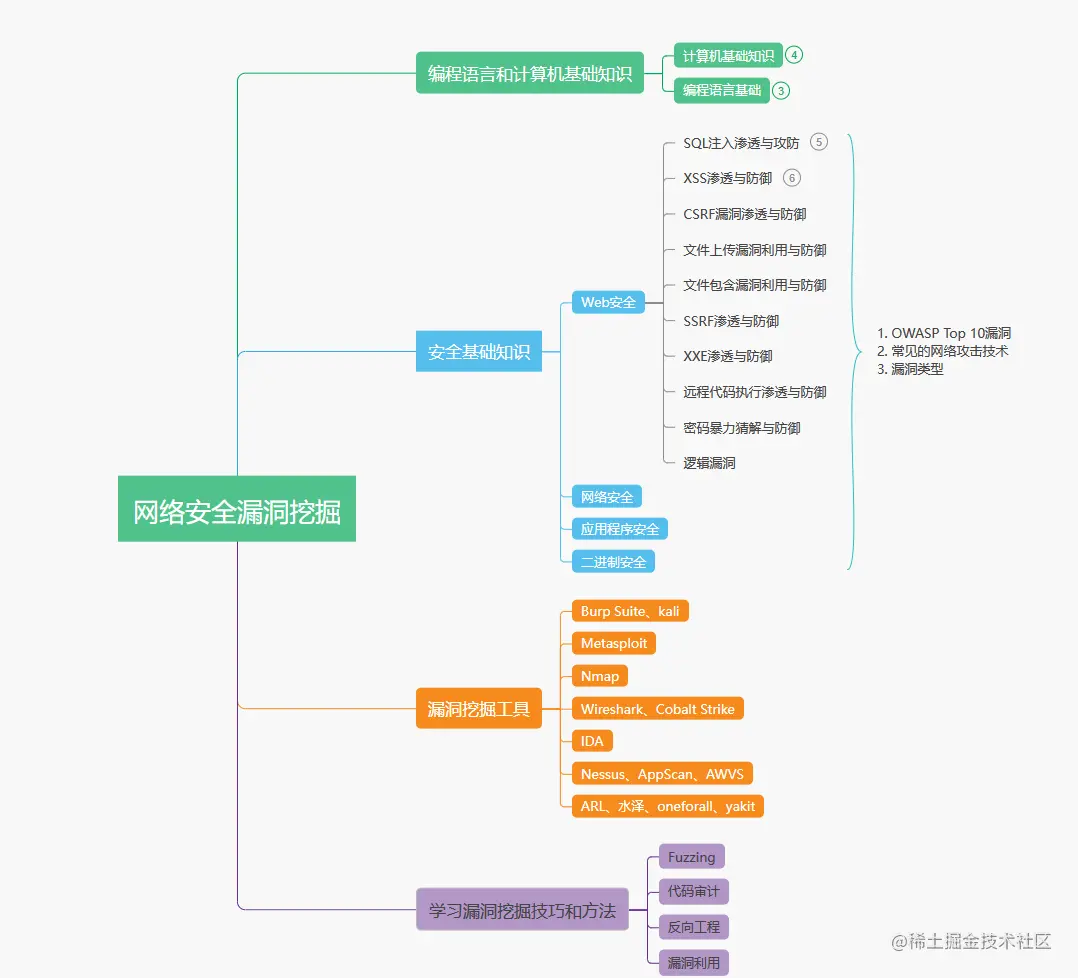
计算机编程语言和计算机基础知识

我们在挖掘漏洞过程中,挖掘者需要编写程序来验证和利用漏洞,因此我们至少需要掌握一门编程语言,如Java、C、Python等。与此同时,我们还需要掌握计算机基础知识,像计算机系统的组成结构、操作系统的原理、数据库的工作原理、计算机网络的基本概念等。假如没有这方面的基础知识做储备,我们就很难理解漏洞挖掘中所需要的各种工具和技术。

安全基础知识

挖掘漏洞是一项网络安全工作,因此需要掌握一些网络安全基础知识,比如Web安全、网络安全、二进制安全、应用程序安全等。通常情况下,我会让挖掘者先学习一些基础的安全知识,例如OWASP Top 10漏洞、漏洞类型和常见的网络攻击技术等,这有助于帮助挖掘者更好地理解漏洞挖掘中所面临的困难和挑战。

漏洞挖掘工具

此外,我们学习漏洞挖掘需要掌握一些常用的挖掘漏洞工具,例如Kali linux、BurpSuite、Nmap、Metasploit、Wireshark、IDA等。趁手的工具可以帮助挖掘者加速漏洞挖掘的速度,同时也能帮助挖掘者深入理解漏洞的原理和产生的原因。例如Metasploit可以帮助挖掘者构造攻击载荷,Burp Suite可以帮助挖掘者拦截和修改HTTP请求等。

总而言之,掌握漏洞挖掘需要综合学习多方面的知识,包括计算机基础知识、编程、漏洞挖掘工具、安全基础知识以及漏洞挖掘技巧和方法。我建议先从基础知识入手,慢慢深入学习,不断实践,并在实践过程中发现问题和解决问题,才能逐渐成为一名优秀的漏洞挖掘者。

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

OpenClaw(小龙虾) 安装部署教程 OpenClaw(原名Clawdbot)是一个开源的、可本地部署的个人AI助理,它能接入飞书、钉钉等即时通讯工具,帮你处理邮件、管理文件,甚至控制电脑。 阅读详情

相关推荐

基于MS5351的三通道可编程时钟发生器设计

时钟发生器是数字系统时序验证与信号完整性测试的核心基础设备,其原理基于锁相环(PLL)对参考晶振进行倍频与分频控制,通过寄存器配置实现多路独立频率输出。技术价值体现在高精度、低抖动、快速切换与工程可部署性之间取得平衡,尤其适用于FPGA/ASIC参考时钟调试、ADC/DAC采样时钟验证及嵌入式硬件时序裕量评估等场景。本方案采用MS5351三通道时钟芯片与ESP32主控协同架构,在保证LVCMOS输出质量与I²C可编程性的前提下,优化电源噪声抑制、晶体负载匹配和跨板信号完整性,兼顾成本、周期与实测稳定性,为实

weixin_31715353的博客 214

【网络安全】2025新手如何上手挖漏洞,零基础入门到精通,看这篇就够了!

有不少阅读过我文章的伙伴都知道,笔者本人17年就读于一所普通的本科学校,20年6月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。我从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。也有很多小伙伴给我留言问我怎么学?怎么渗透?怎么挖漏洞?

2301_79455190的博客 1115

CAPL编程的催化剂——CAPLdll的实现

CANoe作为一款功能强大的总线开发及测试工具,不仅仅是因为其丰富的库函数,最重要的是其兼容了多种编程语言,可以实现灵活的开发,极大的解决了纯CAPL编程所带来的限制,如通过动态链接库(DLL)来实现复杂函数的编写,使其能够在CAPL中可以调用,下面将对DLL的实现进行分析。capldll.cpp这个文件初看相当复杂,从整体上来说,这段代码主要包含了两部分:自定义函数实现和回调函数定义,今天的主要任务是实现自定义函数,这里的函数定义与普通函数定义差不多,只是利用了CAPL的格式。在VS2017工程中打开。

车载控制器AutoSAR软件开发工程师 4650

【网络安全】2025新手如何上手挖漏洞?(非常详细)零基础入门到精通,看这篇就够了!

有不少阅读过我文章的伙伴都知道,笔者本人17年就读于一所普通的本科学校,20年6月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。我从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。也有很多小伙伴给我留言问我怎么学?怎么渗透?怎么挖漏洞?

qq_41314882的博客 1059

Jenkins测试详细使用教程(二):jenkins两种主要构建方法

Jenkins有两种定义构建作业的主要方法:(自由风格项目)和Pipeline(流水线项目)。

m0_62825058的博客 2436

2025年下半年网络工程师案例分析真题及答案解析

2025年下半年网络工程师案例分析真题及答案解析

鹿鸣天涯 1096

# 2025全网最全挖漏洞平台汇总,零基础入门到精通,看这一篇就够了!

有很多小伙伴问我,不知道要去哪挖洞,今天就给大家整理了一些挖洞平台,如有遗漏,欢迎补充~(文末有浮力哦!

logic1001的博客 1万+

Challenge 5 - OSCP B

jdwp可以执行命令,但是这个脚本需要python2来运行,靶机上没有,那么我们只能将8000端口代理出来了,我这里代理到我本地的7800端口上。访问8080端口显 hostname,我们通过nmap可以看到hostname为ms01.oscp.exam,修改/etc/hosts。试了下impacket-smbexec没有成功, 不过他开放了22端口,我们可以ssh登录web_svc用户。得到下面的结果,root用户运行了一个貌似是debug的进程。nmap扫描发现了一个可以的端口8021。

羽的博客 4951

2025全网最全挖漏洞平台汇总,零基础入门到精通,看这一篇就够了!

有很多小伙伴问我,不知道要去哪挖洞,今天就给大家整理了一些挖洞平台,如有遗漏,欢迎补充~(文末有浮力哦!

十年网络攻防经验 每天分享网络安全知识 1847

Sigrity System SI SerialLink模式进行SFP+协议仿真分析-PCB操作指导

Random(Rj):随机抖动,该抖动用高斯概率分布来描述,通常是由热噪声和其它随机噪声引起的,默认为1%UI RMS(平均值),即和标准值的偏差为1%UI。Random(Rj):随机抖动,该抖动用高斯概率分布来描述,通常是由热噪声和其它随机噪声引起的,默认为1%UI RMS(平均值),即和标准值的偏差为1%UI。Random(Rj):随机噪声,是由信号电压的随机波动引起的,默认为1mv RMS(平均值),即和标准值的偏差为1mv。

weixin_54787054的博客 509

Android Framework SurfaceFlinger面试题及参考答案

请简述 SurfaceFlinger 在 Android 系统中的作用。 SurfaceFlinger 是 Android 系统中一个非常关键的服务。它主要负责将多个应用程序的 Surface 合成到一个屏幕显示内容中。 从应用程序的角度来看,每个应用都有自己的 UI 界面,这些 UI 界面实际上是由一系列的图层(Surface)构成。例如,一个应用可能有背景图层、按钮图层、文本图层等。应用通过向 SurfaceFlinger 提供这些 Surface 来请求显示。 SurfaceFl

大模型大数据攻城狮的专栏 1188

2025最新挖漏洞给报酬的网站汇总,零基础入门到精通,收藏这篇就够了

像比较大的网安平台会不定期举办有奖投稿活动,比如说freebuff和优快云等等平台,优快云我没弄过,但freebuff我倒是经常由投稿,奖金有几百到几千不等。提醒大家一个点:网安的私活不是一次性的,很多以前合作过的甲方都会在后面有事的时候有偿来找我,所以人脉这一块也很重要。晒了这么多兼职副业受,想必大家都比较关心我的副业收入来源,其实网安接私活的渠道我常去的就这4个。国外的漏洞也可以去挖,国外给的奖励会更高,但除了技术要过硬之外,你还得会英语能沟通交流。,我也为大家准备了视频教程,其中一共有。

jennycisp的博客 1万+

属性控制图与P控制图诊断介绍

属性控制图是统计过程控制(SPC)中用于监控离散数据的工具,适用于不符合(次品)或缺陷计数的情况。常见的属性控制图包括P图、NP图、C图和U图,其中P控制图(比例控制图)用于监控不合格品率(即样本中不合格品占总样本的比例)。以下是一个简单的C#代码示例,用于计算P控制图的中心线和控制限,并输出结果。1. 控制限外点:点落在上控制限(UCL)或下控制限(LCL)之外,表明过程失控。- 遍历每个样本,计算比例、标准差、上控制限(UCL)和下控制限(LCL)。P控制图基于二项分布,计算不合格品比例的控制限。

专注于前沿技术的探索与实践,热衷于从代码逻辑、架构设计到行业应用等多维度深挖技术本质。期待在技术之路上与你共同成长~ 1084

【2025版】最新挖漏洞是什么?挖漏洞赚钱入门到精通,收藏这篇就够了

"挖漏洞"在网络安全领域指的是发现和利用软件、系统或网络中存在的安全漏洞。这一过程是信息安全的重要组成部分,目的是帮助提高系统的安全性,防止黑客攻击和数据泄露。

leah126的博客 913

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

【2025版】最新保姆级别的挖漏洞教程,零基础入门到精通,收藏这篇就够了

漏洞别人已经帮你测好了,你只需要验证,如果存在漏洞,直接写报告提交,不用费时间去慢慢测漏洞。制胜点就在这里了,比如你交了一个中危的漏洞是3分,但是你报告写的好,是优秀,积分翻倍变6分,相当于交了两个中危漏洞。我看很多人,漏洞正文只有文字 没有图片,很简陋,我们最好加上图片,审核员看的舒服一点,心情好点,对我们有好处。当初刚挖SRC,不会交报告,一股脑交了一大堆,全被打回来了,漏洞白挖 报告白写。我在上面的“提交报告”中,教大家提交的报告,漏洞标题、基本信息、漏洞正文,这3个都算好,不用管。

leah126的博客 1796

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

上一篇: 如何在不出网的环境下做好渗透测试?网络安全零基础入门到精通实战教程!
下一篇: 我是你的破壁人:网络入侵的攻与防
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值