危险!这些境外恶意网址和恶意IP,网工必看!从零基础到精通,收藏这篇就够了!_3.33.130.190是哪恶意攻击

利用HtmlAgilityPack抓取XX网站图片并下载~~~~~~邪恶版 NULL 博文链接:https://yzd.iteye.com/blog/1408551 立即下载

最近,国家网络安全部门拉响警报,点名了一批境外恶意网址和IP。这可不是闹着玩的,背后牵扯到一些“有背景”的境外黑客组织,正虎视眈眈地盯着咱们的网络。他们的目标?窃取商业机密、侵犯个人隐私,甚至搞破坏!

这些恶意网址和IP,就像是埋伏在暗处的地雷,一不小心就可能引爆。所以,今天咱就来一次“大扫雷”,把这些家伙扒个底朝天,让大家都长点心!
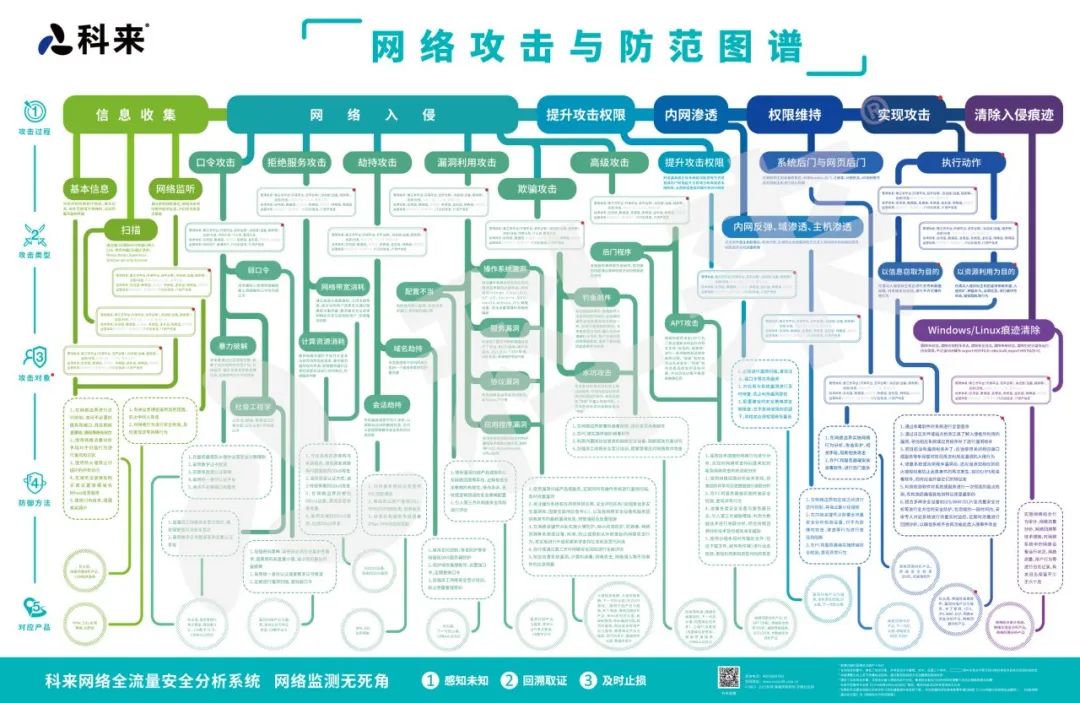
科来的攻防图谱?据说圈内人手一份,你值得拥有!

01

恶意网址大曝光:点名,警告!

01 号嫌犯:j.foxnointel.ru
  • 同伙IP: 172.235.51.77
  • 老巢: 美国/加利福尼亚州/洛杉矶
  • 犯罪类型: 僵尸网络
  • 惯用伎俩: fodcha 病毒家族

案情描述:

这家伙是个DDoS僵尸网络木马,专门利用那些还没打补丁的漏洞(N-Day漏洞)和弱口令(Telnet、SSH)来搞事情。

简单来说,就是控制你的电脑变成“肉鸡”,然后一起去攻击别人,搞瘫痪别人的网站和服务。 这种行为简直是网络恐怖主义,必须严惩!

02 号嫌犯:a.foxnointel.ru
  • 同伙IP: 92.223.30.136
  • 老巢: 美国/加利福尼亚州/洛杉矶
  • 犯罪类型: 僵尸网络
  • 惯用伎俩: fodcha 病毒家族

案情描述:

跟楼上是“双胞胎”!作案手法一模一样,都是DDoS僵尸网络木马,专门找漏洞和弱口令下手。

不得不吐槽一句,这些黑客也太懒了吧?能不能有点创新精神?

03 号嫌犯:93.157.106.238
  • 老巢: 保加利亚/索非亚州/索非亚
  • 犯罪类型: 僵尸网络
  • 惯用伎俩: mirai 病毒家族

案情描述:

这家伙是个Linux僵尸网络病毒,手段更多样,网络下载、漏洞利用、暴力破解,无所不用其极。

入侵成功后,就发起分布式拒绝服务(DDoS)攻击,让你的网络系统瘫痪。

04 号嫌犯:LOADINGBOATS.DYN
  • 同伙IP: 89.36.160.67
  • 老巢: 波兰/马佐夫舍省/华沙
  • 犯罪类型: 僵尸网络
  • 惯用伎俩: catddos 病毒家族

案情描述:

这家伙专盯IoT设备(智能家居、摄像头啥的),利用那些公开的漏洞(CVE-2023-46604、CVE-2021-22205等)进行传播。

所以,家里有智能设备的,赶紧检查一下,别成了黑客的“帮凶”!

05 号嫌犯:95.214.27.194
  • 老巢: 荷兰/北荷兰省/阿姆斯特丹
  • 犯罪类型: 僵尸网络
  • 惯用伎俩: moobot 病毒家族

案情描述:

这家伙是Mirai僵尸网络的变种,更狡猾,更难防! 还是盯着IoT设备不放,利用各种漏洞(CVE-2015-2051、CVE-2018-6530、CVE-2022-26258、CVE-2022-28958等)入侵。

入侵成功后,就下载MooBot的二进制文件并执行,组建僵尸网络,随时准备发起DDoS攻击。

06 号嫌犯:dovahnoh1.duckdns.org
  • 同伙IP: 88.227.180.194
  • 老巢: 土耳其/阿达纳省/塞伊汉
  • 犯罪类型: 网络后门
  • 惯用伎俩: Asyncrat 病毒家族

案情描述:

这家伙更阴险,直接在你电脑里装后门!主要功能包括屏幕监控、键盘记录、密码获取、文件窃取,甚至还能控制你的摄像头!

通过移动介质、网络钓鱼等方式传播,已经发现多个变种,有些专门针对民生领域的联网系统。

07 号嫌犯:134.122.138.230:7021
  • 老巢: 日本/东京都/东京
  • 犯罪类型: 网络后门
  • 惯用伎俩: SilverFox 病毒家族

案情描述:

这家伙喜欢伪装成企业内部应用软件,通过钓鱼邮件诱骗你下载点击。 一旦中招,你的电脑就成了别人的“肉鸡”,任人宰割!

02

“抓鬼”指南:如何揪出潜伏的恶意地址?

(一)翻箱倒柜,仔细检查你的浏览器记录和网络设备流量日志,看看有没有和上面这些“嫌犯”的连接记录。 重点关注源IP、设备信息、连接时间等关键线索。

(二)在你的应用系统中部署网络流量检测设备,实时监控流量数据,追踪与这些恶意网址和IP通信的设备,不放过任何蛛丝马迹。

(三)如果成功锁定被攻击的设备,立即进行勘验取证,为后续的技术分析提供依据。

03

“避雷”指南:如何保护自己,避免踩坑?

(一)对所有通过社交平台或电子邮件接收的文件和链接保持高度警惕! 尤其是那些来源不明、不可信的文件,千万不要轻易信任或打开!

(二)及时更新威胁情报产品或网络出口防护设备的规则,坚决拦截这些恶意网址和IP的访问!

(三)一旦发现可疑情况,立即向有关部门报告,配合开展现场调查和技术溯源!

总而言之,网络安全无小事!只有时刻保持警惕,才能有效防范这些境外恶意网址和IP的攻击,保护我们的网络安全!
```

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

网址之霸美化版之森林网址 上网久了,眼睛会很累。此次修改的版面就是针对这些来设计的。绿色为主题,非常养眼,好比一个大森林,网民们上网累了,会溜到你这来呼吸一下新鲜的空气。同以往的两次网址全站程序一样,上传即可使用。非常适合做网站的主站使用,做一个网址频道也可。此网址网站程序以全国首创网页快照导航方式、全国首创另类网址站精美设计风格推出。 立即下载

相关推荐

AWD线下攻防赛总结

在本地组策略编辑器里面,依次展开计算机配置—>管理模板—>Windows组件—>远程桌面服务—>远程桌面会话主机—>连接—>限制连接的数量。8.Web目录环境查找相关可疑文件:jpg/png/rar,属性、解压。进程线程:netstat / ps -aux/netstat -apt。4.查看/etc/init.d/rc.local中启动服务有无异常。1.不使用默认口令,修改成复杂的,并确保和web环境连接。5.使用脚本开启进程监控、目录监控、流量监控。文件操作监控.exe/御剑文件监控.exe。

XuJL89的博客 631

危险!这些境外恶意网址和恶意IP,网工必看!从零基础到精通,收藏这篇就够了!

这可不是闹着玩的,背后牵扯到一些“有背景”的境外黑客组织,正虎视眈眈地盯着咱们的网络。所以,今天咱就来一次“大扫雷”,把这些家伙扒个底朝天,让大家都长点心!只有时刻保持警惕,才能有效防范这些境外恶意网址和IP的攻击,保护我们的网络安全!入侵成功后,就下载MooBot的二进制文件并执行,组建僵尸网络,随时准备发起DDoS攻击。入侵成功后,就发起分布式拒绝服务(DDoS)攻击,让你的网络系统瘫痪。所以,家里有智能设备的,赶紧检查一下,别成了黑客的“帮凶”!一旦中招,你的电脑就成了别人的“肉鸡”,任人宰割!

Javachichi的博客 2190

计算机组成原理实验二 运算器组成实验

事实上,ALU的设计是在全加器的基础上,对全加器功能的扩展来实现符合要求的多种算术/逻辑运算的功能。为了实现多种功能的运算,An、Bn数据是不能直接与全加器相连接的,它们受到功能变量F3—F1的制约,因此,可由An、Bn数据和功能变量F3-F1组合成新的函数Xn 、Yn,然后,再将Xn 、Yn和下一位进位Cn-1通过全加器进行全加运算以实现所需的运算功能。AC寄存器可用来存储ALU的输入以实现两个操作数的运算操作,也可以用来存储来自ALU的结果,以将这些结果反馈给ALU以进行更多的处理。

qq_63574533的博客 1451

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4864

构建Jetson AGX Xavier高精度时间同步网络:从GPS/PPS授时到PTP局域网分发

本文详细介绍了如何在Jetson AGX Xavier平台上构建高精度时间同步网络。通过GPS/PPS信号进行高精度授时,并利用NTP服务校准系统时钟,最终通过PTP协议在局域网内分发亚微秒级同步时间,为机器人、自动驾驶等多传感器融合系统提供统一的时间基准。

weixin_29191761的博客 275

解决 NLPIR (中科院分词) License 过期问题

因为学习需要,使用到了中文分词技术,网上搜索一番,最终选择了名气比较大的中科院分词器(NLPIR/ICTCLAS)。 用了几个月之后突然报错: E:\code\URLClassifier\Data\NLPIR.user Not valid license or your license expired! Please feel free to contact pipy_zhan

勇敢向前冲 1万+

Google另类入口

        搜索引擎老大Google是我们最常用的搜索网站,它的首页从一开始到现在都几乎没有什么变化,首页风格已深深印在了我们的脑海中。其实大家有所不知,Google的首页除了有各种语言版本的以外,还有不少另类的首页风格呢……  Google另类入口  搜索引擎老大Google是我们最常用的搜索网站,它的首页从一开始到现在都几乎没有什么变化,首页风格已深深印在了我们的脑海中。其实大家有所不知,

游吟谷 3万+

C语言实验——各位数字之和排序

C语言实验——各位数字之和排序Time Limit: 1000 ms Memory Limit: 65536 KiB Submit Statistic Discuss Problem Description给定n个正整数,根据各位数字之和从小到大进行排序。 Input输入数据有多组,每组数据占一行,每行的第一个数正整数n,表示整数个数,后面...

aiLMengi000的博客 1245

非常实用的,国内十大另类行业网址导航站

非常实用的,国内十大另类行业网址导航站 hao123是一个综合类导航站,无人不知。但hao123永远不会把其他类别的 网址放在首页集中展示,更加不会收集这么多相关网址,因为hao123要收录的网址太庞大和综合。这正是你要知道以下几个网站的理由 。 1、http://www.360gu.com/ 点评:既能提供简洁实用的股市咨询,又能提供速度比较快的实时行情,二者结合下...

weixin_34392843的博客 1万+

【WRF数据准备】生成 LCZ 对应的FRC_URB2D

WRF 静态地理数据准备

WW、forever的博客 414

泰凌微8258入门教程 基础篇①——Bluetooth® SIG Mesh 快速上手

Bluetooth® SIG Mesh Quick Start

6730

比较神秘的网址!也许有用!收藏一下!

我会一边收藏一边更新,有需要的可以关注一下!!! “标记,非间距”类别中的Unicode字符

Stefan的博客 3万+

硬件基础知识-电机知识

步进电机存在空载启动频率,所以步进电机可以低速正常运转,但若高于一定速度时就无法启动,并伴有尖锐的啸叫声;在非超载的情况下,电机的转速、停止的位置只取决于脉冲信号的频率和脉冲数。给电机两根线供电,电机就可以旋转,给正电压,电机正转,给相反电压,电机反转;电压越大,电机转得越快,电压越小,转速也变小。是一种直流电机,有刷电机的定子上安装有固定的主磁极和电刷,转子上安装有电枢绕组和换向器。控制器:使用专用的电子控制器来监测和控制电机的转速、电流和方向。线圈电流方向的交替变化是随电机转动的换相器和电刷来完成的。

weixin_46969363的博客 2299

Top 50 有趣网站

50. 经典桌面这个名叫东子的偏执狂不知花了多少工夫,mydeskcity.com的谌萘看锏?了40G,很多图片都是站长本人在国外搜集后,自己进行加工的作品。http://www.mydeskcity.com/=================================49. 画猪头在指定的对话框里面随便画一个猪头,然后点击“提交”,之后会得到一份关于你的个性的报告。当然大部分都是臭骂你的话

bluedusk 9137

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

邪恶花网站邪恶花_指标:良好VS邪恶

邪恶花网站邪恶花 流行测验:挣值,燃尽图和覆盖率报告有什么共同点? 当然,他们都报告了一个指标。 但是您本可以从标题中得到的。 让我们深入研究。 让我们从挣值开始。 挣值是一个项目跟踪系统,您可以在进行项目时获得价值点。 这意味着,如果您完成任务的40%,则可以得到40分。 这是敏捷的思维方式,假设我们了解该任务的所有知识,并且在此过程中没有任何变化,因此这40点有意义。 我们知...

danpu1174的博客 3691

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

全球十大黑客聚集网站,收藏这篇就够了!(内附网址)

本文介绍了10个国内外知名黑客论坛(如Hack Forums、Exploit.in等),涵盖漏洞利用、数据泄露、渗透测试等网络安全领域。同时提供了零基础学习网络安全的分阶段路线图:从理论知识、渗透测试基础到编程技能(Python/PHP等),并区分初级(1个月可达6k-15k薪资)和进阶学习内容。最后强调网络安全人才培养需注重正向体系建设,并声明教程仅供技术学习,反对非法用途。

chengxuyuanyy的博客 1万+

linux命令

linux基础且常用的命令

qiaziliping的博客 4950

[转]2006年it人士必去的10个网站

1、chinaunix网址:http://www.chinaunix.net/简介:中国最大的linux/unix技术社区。 2、itpub网址:http://www.itpub.net/ 简介:有名气的IT技术论坛,看看它的alexa排名就知道有多火了,尤其以数据库技术讨论热烈而闻名。ITPUB论坛的前身是建立在smiling的oracle小组。3、51cto网址:http://www.

majiawangzi的专栏 2178

100大最佳古怪网站

  不看不知道,世界真奇妙!要是不看下面这些网站,还真不知道网络世界还隐藏着这么多的好东西,有各式各样的收集,应用等等。不过看情况这应该是很久之前的的名单了,不知是不是所有的站都有效。各位可以根据自己的喜好去选择看一下……这贴值得收藏!    【网站名称】:眼睛的幻觉 【网站链接】:http://www.michaelbach.de/ot/index.html 【网站简介】:在这...

竹林愤青 3734

063 邪恶八进制域名收集

邪恶八进制域名收集 2008-01-28 07:48:43| 分类: 网文九尾狐——随 题记:今天猛然发现,邪恶八进制真的很“邪恶”!居然有这么多域名!绝对猛料! 很久很久以前,我发现不管你输入邪八的什么域名,最后都会指向forum.eviloctal.com!所以从那以后我就直接输入这个了…… www.eviloctal.com bbs.eviloctal.com eviloctal.com ...

hackdoors的博客 5448

黑客网站大全!都在这了!速看被删就没了

网址:http://kingjzb001.w113.leoboard.com/01/index.asp。网址:http://www.softhouse.com.cn/docs/security.html。网址:http://www.chinesehack.org/down/list.asp。网址:http://www.zikao100.net/newyouth/bbs/网址:http://www.shockhack.net/hzhacker/1/

m0_61869253的博客 8996
上一篇: 从零开始学习黑客技术,看这一篇就够了
下一篇: 大学生赚零花钱的5个方式,零基础入门到精通,收藏这篇就够了
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值