基于Falco实现运行时入侵检测

保姆级教程:用Trivy和Falco给你的K8S集群做一次‘全身体检’(含CKS考点解析) 本文提供了一份详细的K8S集群安全检测指南,结合Trivy和Falco工具进行镜像漏洞扫描和运行时入侵检测,特别适合准备CKS认证的安全工程师。文章包含实战命令、规则配置和考试考点解析,帮助构建从开发到生产的全链路安全防护体系。 阅读详情

基于Falco实现运行时入侵检测

在容器运行的过程中,攻击者可能会入侵容器应用,进行容器逃逸等攻击行为。为了及时发现这些入侵行为,我们需要进行容器运行时的入侵检测。

在本篇文章中,我们将介绍如何安装Falco并自定义检测规则来进行容器运行时的入侵检测。


01、Falco简介

Falco 是一个开源的运行时安全检测引擎,可在主机、容器、K8s 和云环境中提供运行时安全性,实时检测异常行为和潜在安全威胁并发出警报。本文以Centos为测试环境,在宿主机上安装Falco,并在K8s中集成Falco。

02、在主机上安装Falco

(1)在cenos上,导入 Falco GPG 密钥,配置yum存储库,更新软件包列表,安装falco。

rpm --import https://falco.org/repo/falcosecurity-packages.asccurl -s -o /etc/yum.repos.d/falcosecurity.repo https://falco.org/repo/falcosecurity-rpm.repoyum update -yyum install -y falco # 执行命令测试Falco是否安装成功,若失败,尝试执行 falcoctl driver install 下载预编译驱动

图片

(2)使用 systemd 管理 Falco

sudo systemctl list-unit-files "falco*"# 启用eBPFsudo systemctl enable falco-modern-bpf.service#启用falco-modern-bpf.service还会falco-custom.service创建一个名为 的新别名/服务,sudo systemctl list-unit-files "falco*"#启动服务systemctl start falco-modern-bpf.servicesystemctl status falco-modern-bpf.service

图片

(3)配置Falco

syslog_output:     #关闭默认输出  enable: false   stdout_output:      #关闭默认输出  enable: falsefile_output:      #输出到一个指定的日志文件中。  enable: true  keep_alive:false  filename: /var/log/falco.log

(4)触发规则,查看安全告警

more /etc/shadow     tail -f /var/log/falco.log

图片

**03、**自定义检测规则

安全场景:当容器遭受入侵,攻击者通过web漏洞尝试进行远程命令执行或是反弹shell,执行一些系统命令。

检测规则:自定义检测规则,检测父进程为apache2,子进程为bash,匹配到这条策略就会触发告警。

Falco 编写的自定义检测规则:

- rule: Apache spawns bash shell (Web Attack Alert)  desc: “检测 Apache 进程异常启动 Bash,可能为 Web 漏洞利用(如反弹 Shell、远程命令执行)”  condition: evt.type=execve and container.id!=host and proc.pname=apache2 and proc.name="bash"  output: High risk process behavior in container, Apache spawns bash shell (evt_type=%evt.type user=%user.name user_uid=%user.uid user_loginuid=%user.loginuid process=%proc.name proc_exepath=%proc.exepath parent=%proc.pname command=%proc.cmdline terminal=%proc.tty exe_flags=%evt.arg.flags %container.info)  priority: critical  tags: [container, shell]

图片

**04、**在 K8s集群中部署 Falco

Falco 可以通过 DaemonSet 部署在 Kubernetes 集群的每个节点上,从而实时监控整个集群的系统调用。

(1)添加 Helm 仓库并更新

helm repo add falcosecurity https://falcosecurity.github.io/chartshelm repo update

(2)使用Helm安装Falco

helm install --replace falco --namespace falco --create-namespace --set tty=true falcosecurity/falco

(3)检查 Falco pod 是否正在运行

kubectl get pods -n falco

(4)创建一个pod,并触发规则

kubectl run pod1 --image=nginxkubectl exec -it pod1 -- cat /etc/shadow

(5)查看falco日志

kubectl logs -l app.kubernetes.io/name=falco -n falco -c falco | grep Warning

图片

(6)安装 Falcosidekick 和 Falcosidekick-UI

helm upgrade --namespace falco falco falcosecurity/falco --set falcosidekick.enabled=true --set falcosidekick.webui.enabled=true

(7)查看svc,修改为NodeProt

kubectl -n falco get svc

(8)浏览器访问 Falcosidekick UI,默认用户名和密码是admin/ admin。

图片

学习网络安全技术的方法无非三种:

第一种是报网络安全专业,现在叫网络空间安全专业,主要专业课程:程序设计、计算机组成原理原理、数据结构、操作系统原理、数据库系统、 计算机网络、人工智能、自然语言处理、社会计算、网络安全法律法规、网络安全、内容安全、数字取证、机器学习,多媒体技术,信息检索、舆情分析等。

第二种是自学,就是在网上找资源、找教程,或者是想办法认识一-些大佬,抱紧大腿,不过这种方法很耗时间,而且学习没有规划,可能很长一段时间感觉自己没有进步,容易劝退。

第三种就是去找培训。
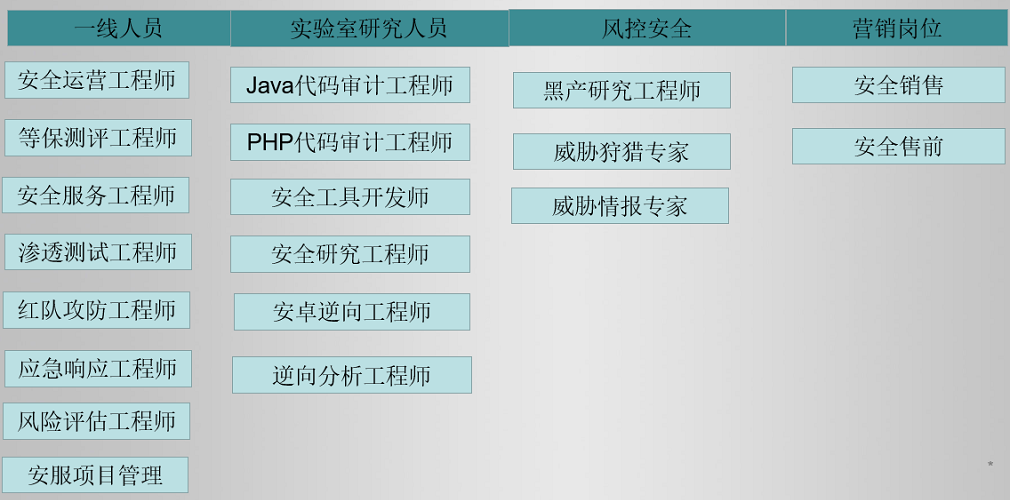
image.png

接下来,我会教你零基础入门快速入门上手网络安全。

网络安全入门到底是先学编程还是先学计算机基础?这是一个争议比较大的问题,有的人会建议先学编程,而有的人会建议先学计算机基础,其实这都是要学的。而且这些对学习网络安全来说非常重要。但是对于完全零基础的人来说又或者急于转行的人来说,学习编程或者计算机基础对他们来说都有一定的难度,并且花费时间太长。

第一阶段:基础准备 4周~6周

这个阶段是所有准备进入安全行业必学的部分,俗话说:基础不劳,地动山摇
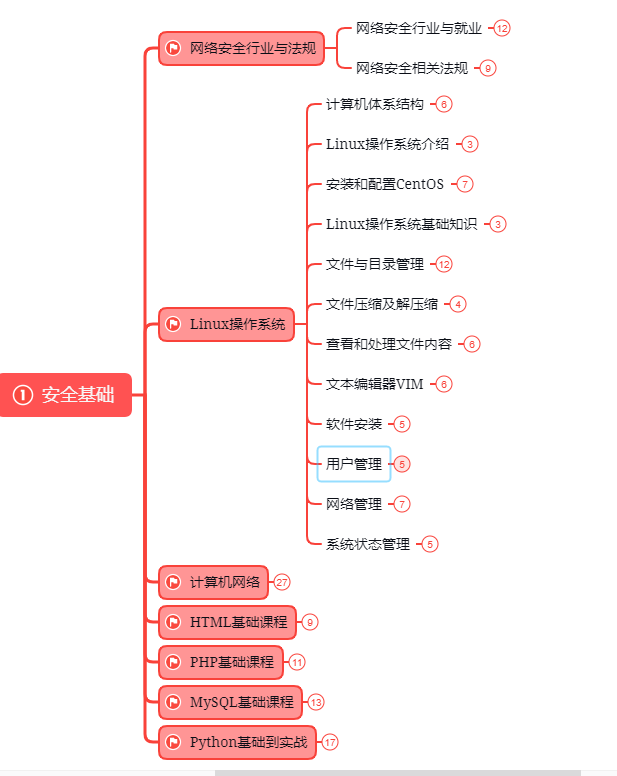
image.png

第二阶段:web渗透

学习基础 时间:1周 ~ 2周:

① 了解基本概念:(SQL注入、XSS、上传、CSRF、一句话木马、等)为之后的WEB渗透测试打下基础。
② 查看一些论坛的一些Web渗透,学一学案例的思路,每一个站点都不一样,所以思路是主要的。
③ 学会提问的艺术,如果遇到不懂得要善于提问。
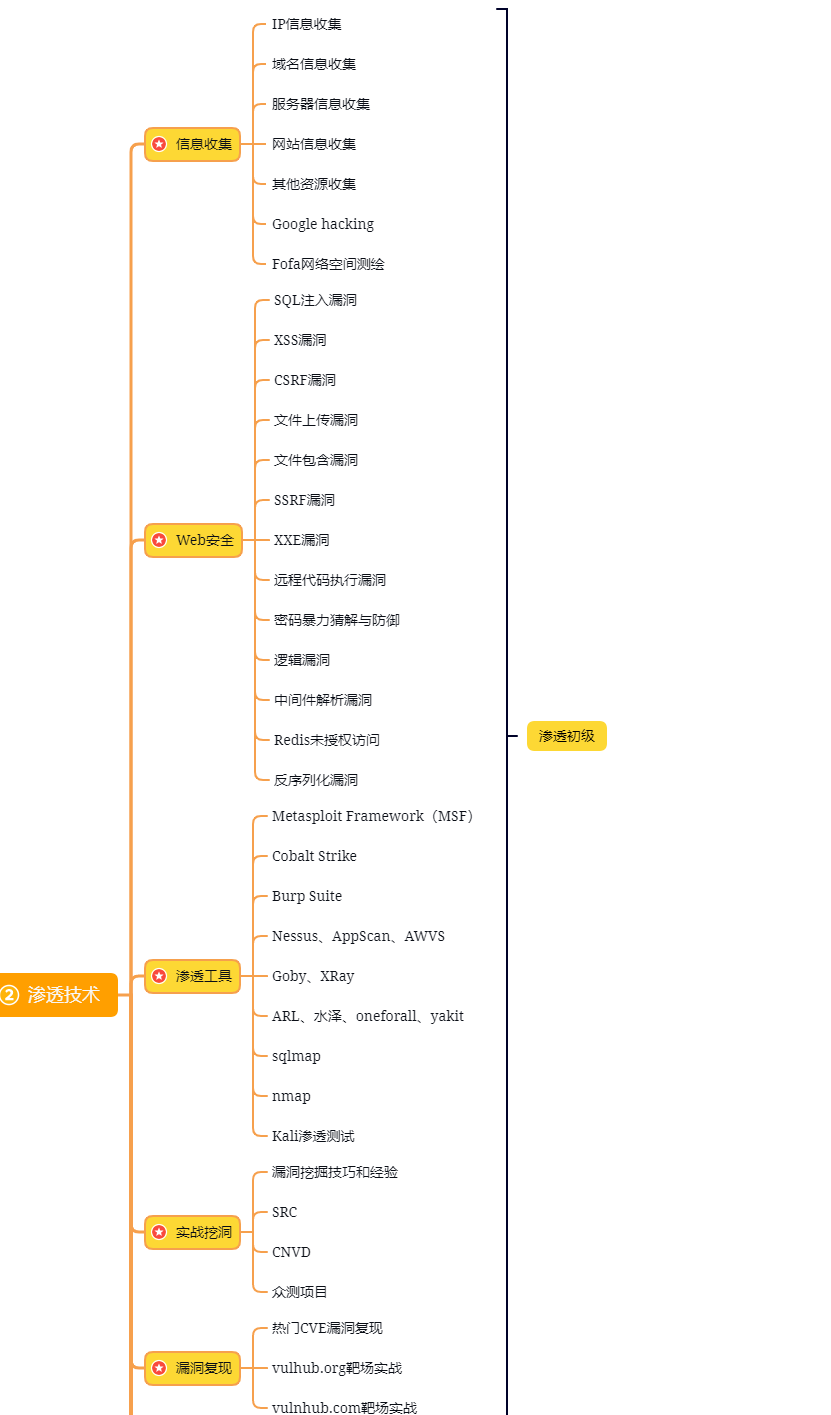
image.png

配置渗透环境 时间:3周 ~ 4周:

① 了解渗透测试常用的工具,例如(AWVS、SQLMAP、NMAP、BURP、中国菜刀等)。
② 下载这些工具无后门版本并且安装到计算机上。
③ 了解这些工具的使用场景,懂得基本的使用,推荐在Google上查找。

渗透实战操作 时间:约6周:

① 在网上搜索渗透实战案例,深入了解SQL注入、文件上传、解析漏洞等在实战中的使用。
② 自己搭建漏洞环境测试,推荐DWVA,SQLi-labs,Upload-labs,bWAPP。
③ 懂得渗透测试的阶段,每一个阶段需要做那些动作:例如PTES渗透测试执行标准。
④ 深入研究手工SQL注入,寻找绕过waf的方法,制作自己的脚本。
⑤ 研究文件上传的原理,如何进行截断、双重后缀欺骗(IIS、PHP)、解析漏洞利用(IIS、Nignix、Apache)等,参照:上传攻击框架。
⑥ 了解XSS形成原理和种类,在DWVA中进行实践,使用一个含有XSS漏洞的cms,安装安全狗等进行测试。
⑦ 了解一句话木马,并尝试编写过狗一句话。
⑧ 研究在Windows和Linux下的提升权限,Google关键词:提权
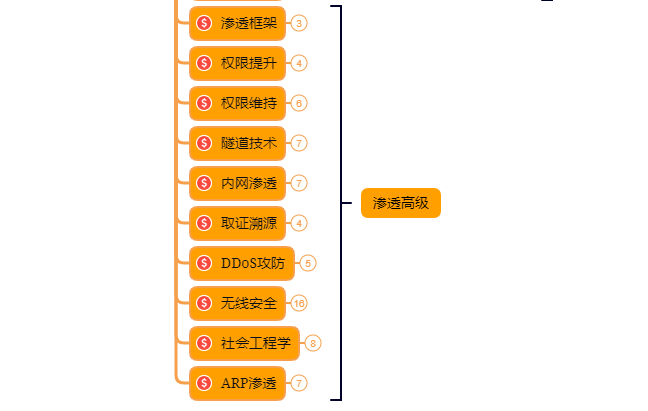
image.png
以上就是入门阶段

第三阶段:进阶

已经入门并且找到工作之后又该怎么进阶?详情看下图
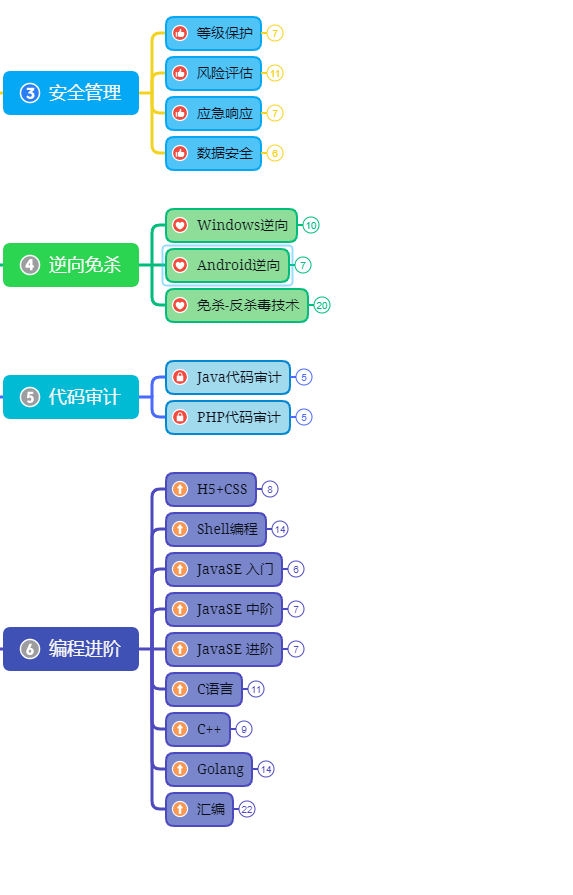
image.png

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

Falco:首个加入CNCF的运行时安全项目 运行时安全已经成为云原生堆栈的标准组件。Falco最初由Sysdig于2016年创建,在下载量增加257%后,被批准加入CNCF孵化器。目前,这个CNCF唯一的开源Kubernetes运行时安全项目下载量超过850万次。 上周,最初由Sysdig创建的开源云原生运行时安全项目Falco被接受为CNCF孵化级托管项目。Falco于2018年10月作为沙箱项目进入CNCF,... 阅读详情

相关推荐

《云原生安全攻防》-- K8s容器安全:基于Falco实现运行时入侵检测

利用AI工具生成可用的安全检测规则,提高效率的同时,安全人员仍然需要保持对底层原理的理解,因为AI生成的规则仍然需要安全人员来测试和调整,理解规则背后的系统调用逻辑。Falco是一款开源的云原生安全工具,专注于为云原生环境提供实时的安全威胁检测。在本节课程中,我们将以CentOS作为测试环境,演示如何在主机上安全Falco,自定义检测规则,并在K8s中集成Falco。Falco提供了默认的检测规则,同时也支持用户自定义规则,因此具备很强的扩展能力,自定义规则的编写和使用,实现更精准的入侵检测和安全告警。

910

kubernetes--监控容器运行时:Falco

监控容器创建的不可信任进程规则,在falco_rules.local.yaml文件添加:以nginx为例#运行新镜像,必须是容器,并且容器镜像开头是nginx 并设置白名单desc: testcondition表达式解读:• spawned_process 运行新进程• container 容器• container.image startswith nginx 以nginx开头的容器镜像• not proc.name in (nginx) 不属于nginx的进程名称(允许进程名称列表)

m0_57911290的博客 4303

3、云原生安全之falco的部署

1、helm安装 2、安装clash-for-linux(可选)(建议安装) 3、安装faclo 4、安装nfs服务器,配置k8s的持久卷 4.1、创建nfs服务器, 4.2、部署master节点(nsf服务的客户端) 4.3、pv与pvc 4.4、假设pv和pvc的配置文件出错了 5、安装falcosidekick可视化(建议跳过,直接使用6) 6、安装faclo与falcosidekick 7、创建自定义检测规则 7.1、检测定时任务的查询与修改 8、一些补充 8.1、修改calico.yaml(出现报

划水的小白白 961

falco 【1】入门

Falco项目是最初由Sysdig,Inc构建的开源运行时安全工具。Falco被捐赠给CNCF,现在是CNCF孵化项目。在运行时从内核解析Linux系统调用针对强大的规则引擎断言流违反规则时发出警报。

爱死亡机器人 2266

13、Falco安装与使用全攻略

本文详细介绍了Falco的安装与使用全攻略,涵盖在主机上通过包管理器或二进制方式安装、驱动管理、切换至eBPF探针、使用插件扩展功能,以及在容器中运行Falco的多种场景(包括系统调用检测和插件模式)。同时提供了流程图、常见问题解答和未来展望,帮助用户全面掌握Falco的部署与配置,实现对容器和主机环境的安全监控。

o9p0q1的博客 90

3、Falco:云原生运行时安全检测工具的全面解析

Falco 是一款开源的云原生运行时安全检测工具,基于系统调用提供实时威胁、入侵和数据盗窃检测能力。它支持容器、Kubernetes 和云基础设施,具有轻量级、高效和可扩展的特点。通过规则引擎和插件机制,Falco 可自定义规则并集成多种数据源,适用于开发与生产环境。尽管不适用于网络负载检查或大数据分析,但其在现代安全架构中仍扮演重要角色。随着技术发展,Falco 持续演进,致力于更智能、更全面的安全防护。

yhn45678901的博客 103

【云原生安全专家亲授】:用Falco构建Docker实时入侵检测系统

掌握Docker容器安全监控难题?本文教你使用Falco实现Docker环境的实时入侵检测与行为监控,适用于云原生、微服务等场景。基于系统调用分析,精准识别异常行为,部署简单、响应迅速,值得收藏。

IterStream的博客 346

falcosidekick-ui:一个简单的WebUI,其中包含Falco的最新事件

Falcosidekick-ui 描述 一个简单的WebUI,用于显示最新事件。 它用作输出。 用法 选项 -a string Listen Address (default " 0.0.0.0 " ) -p int Listen Port (default 2802) -r int Number of events to keep in retention (default 200) 与Docker一起运行 docker run -d -p 2802:2802 falcosecurity/falcosidekick-ui 跑 git clone https://github.com/falcosecurity/falcosidekick-ui.git cd ./falcosidekick-ui go run main.go #o

Docker 容器安全加固:从镜像瘦身到运行时防护的纵深防御体系

容器安全是纵深防御体系,单一层面的加固无法覆盖所有攻击路径。核心路径:先用多阶段构建 + Distroless 镜像减少攻击面,再通过 SecurityContext 强制非 root 运行和只读文件系统,然后接入镜像签名验证保障供应链安全,最后部署 Falco 做运行时入侵检测。每一层都是独立的防线,即使某一层被突破,下一层仍然可以阻止攻击扩散。安全策略的落地需要平衡安全性与可用性,建议从基线策略开始逐步收紧,而非一步到位。

2609_95049439的博客 6396

win11禁止更新,草履虫教程

本文介绍了彻底禁止Windows 11系统更新的组合方法,包括禁用核心服务、修改注册表、关闭计划任务和使用组策略(专业版适用)。作者特别提醒,禁止更新会影响系统安全性,建议实体机保持更新,仅虚拟机等特殊情况下使用这些方法。同时强调即使禁用更新,也应定期手动检查重要安全补丁。文章最后附上了作者的个人网站信息。

testwzc1的博客 562

参考线平滑-FemPosDeviation-SQP

使用SQP(顺序二次规划)对离散点进行平滑

mpt0816的博客 2440

详解运行时安全检测神器:Falco

在当今快速发展的云计算和容器技术时代,安全已成为组织面临的一大挑战。随着云原生应用的普及,传统的安全措施已不足以应对复杂的分布式环境。在这样的背景下,Falco应运而生,成为云原生安全领域的一颗新星。目前在github中,该项目已经拥有了7.3k的star,众多的企业级运行时安全检测引擎也基于该工具二次开发。

分享web安全、AI安全、云安全、业务安全、渗透测试、安全开发、安全工具、行业动态等优质内容…… 3203

VM虚拟机下,通过无线,有线两种方式连接PLC的设置方法

1,VMware软件:编辑>虚拟网络编辑器。 2.右下角:更改设置(如果可以选中“添加网络”选项,则可考虑略过此步) 3.选中VMnet0,点击桥接模式,选中你的物理机有线网卡。点击确定。 4.点击添加网络,我的添加完是VMnet2,然后选中,像上一步样,点击桥接模式,在下拉菜单中选中笔记本的【无线网卡】,然后点击确定。 5.VMware软件:虚拟机>设置。 6.点击 添加>网络...

weixin_46441715的博客 2万+

第六篇:《运行时安全:Falco 入侵检测与异常行为监控》

Falco 是 CNCF 毕业的云原生运行时安全工具,通过监控 Linux 内核的系统调用,将容器内的每一个行为与可配置的安全规则进行比对,实时检测异常活动。本文从 Falco 的架构与工作原理讲起,深入讲解 Falco 在 Kubernetes 中的部署(DaemonSet + Helm)、核心检测规则,并通过容器逃逸检测的完整实战,帮你构建云原生环境的主动防御能力。Falco 的优势在于其 CNCF 毕业项目的成熟度 和 丰富的规则生态,是云原生运行时安全的事实标准。

qq_45239623的博客 464

C#与发那科机器人通信实战:从SDK配置到机械臂控制

本文详细介绍了如何使用C#与发那科机器人进行通信,从SDK配置到机械臂控制的完整实战流程。内容包括环境准备、通信连接建立、机械臂运动控制、异常处理与状态监控,以及高级功能实战,帮助开发者快速掌握工业机器人编程技术。

weixin_42524276的博客 459

SAP OData 开发从入门到提高教程的目录

笔者 18 年的 SAP 技术开发生涯,对 SAP OData 服务的开发,测试,发布,部署,测试,及基于各种不同 SAP 技术实现的 OData 服务的幕后技术实现细节和使用场合,均有着深入的研究。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 7248

使用Falco检测Kubernetes安全问题简介

周五截止,你填了吗? 10人将获赠CNCF商店$100美元礼券! 来参与2020年CNCF中国云原生调查 问卷链接(https://www.wjx.cn/jq/97146486.aspx) 作者:Frederick Fernando。本文于2020年12月16日首次发表在InfraCloud的博客上。 我们来谈谈Kubernetes的安全问题 随着Kubernetes的不断普及,了解如何保护它是很重要的。在Kubernetes等动态基础设施平台中,检测和处理威胁很重要,但同时也具有挑战性。 开源云原生运

lfcncf的博客 1554

第4-4课:状态压缩与动态规划

什么是状态压缩 动态规划问题中重要的一环就是确定状态的定义,在大多数情况下,状态中所包含的信息并不多,比如线性规划问题的状态一般表示为 d[i,j](i 表示状态的位置,j 表示状态的阶段),算法实现时可用二维数组保存计算过程中的状态。但是也有一些问题,它的状态中包含的信息很多,比如它的状态可能是一个集合中各个元素的情况,或者是像铺瓷砖问题这样,是某一行的覆盖状态。如果沿用简单的状态表示方法,则可...

oRbIt 的专栏 701
上一篇: 还在问CTF是啥?这篇“网安扫盲贴”,带你从入门到入坑!
下一篇: 手把手快速上手 Neo4j Sandbox
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值