[RFC6023] 互联网密钥交换版本 2 (IKEv2) 安全协会 (SA) 的Childless 初始化 (翻译)

[RFC5996 翻译一] IKEv2 互联网密钥交换协议版本2 rfc5996 (ietf.org) 本文档介绍了 Internet 密钥交换 (IKE) 协议的第 2 版。 IKE 是 IPsec 的一个组件,用于执行相互身份验证以及建立和维护安全关联 (SA)。本文档替换并更新了 RFC 4306,并包含了 RFC 4718 中的所有说明。 目录 1. 介绍 1.1.使用场景 1.1.1.隧道模式下的安全网关到安全网关 1.1.2.端点到端点传输模式 1.1.3.隧道模... 阅读详情

rfc6023 (ietf.org)

A Childless Initiation of the Internet Key Exchange Version 2 (IKEv2) Security Association (SA)

本文档描述了 Internet 密钥交换版本 2 (IKEv2) 协议的扩展,该协议允许在不生成子 SA 的情况下创建和验证 IKEv2 安全关联 (SA)。

1. 介绍

[RFC5996] 中规定的 IKEv2 要求 IKE_AUTH 交换尝试与 IKEv2 SA 一起创建子 SA。此要求有时不方便或多余,因为某些实现只需要使用 IKEv2 进行身份验证,而其他实现则希望在有任何实际流量需要保护之前设置 IKEv2 SA。本文档中描述的扩展允许创建 IKEv2 SA,而无需尝试创建子 SA。术语 IKEv2、IKEv2 SA 和 Child SA 以及各种 IKEv2 交换在 [RFC5996] 中定义

没有任何子 SA 的 IKEv2 SA 并非徒劳无功。即使没有子 SA,IKEv2 SA 也允许:

   o 通过活动检查检查对等方的活动状态。

   o 无需公钥操作和用户交互即可快速设置子 SA。

   o 对等方的认证。

   o 检测 Internet 上两台主机之间的 NAT 。

2. 使用场景

几个场景激发了这个提议:

   o 交互式远程访问 VPN:用户告诉客户端“连接”,这可能涉及交互式身份验证。仍然没有流量,但有些可能会晚点来。由于没有流量,网关不可能知道使用什么选择器(如何缩小客户端的提议范围)。

   o 位置感知安全,如 [SecureBeacon]。用户在受信任和不受信任的网络之间漫游。而在不可信网络中,所有流量都应该被加密,但在可信网络中,只需要维护 IKEv2 SA。

   o 即使没有 IPsec 流量,对等体之间也可能需要 IKEv2 SA。此类 IKEv2 对等方使用活性检查,并向管理员报告“VPN 链接”的状态。

   o IKEv2 可用于某些物理安全链路,在这些链路上需要进行身份验证但不需要流量保护。这方面的一个例子是 [3GPP.33.820] 中描述的无源光网络 (PON) 链路。

   o 无子 IKEv2 可用于 [RFC5106],其中我们使用 IKEv2 作为用户身份验证的方法。

   o 接收具有无法识别的安全参数索引 (SPI) 的 IPsec 流量的节点应发送 INVALID_SPI 通知。如果该流量来自基于其 IP 地址识别的对等体,则该节点可以设置 IKEv2 SA,以便能够在受保护的INFORMATIONAL交换中发送通知。

   o 未来的扩展可能有 IKEv2 SAs 用于为应用程序生成密钥材料,而不需要子 SAs。这类似于 [RFC5705] 在传输层安全 (TLS) 中所做的。

在其中一些情况下,可能会创建一个虚拟的 Child SA 然后将其删除,但这会产生不良的副作用和竞争条件。此外,IKEv2 对等体可能会将 Child SA 的删除视为删除 IKEv2 SA 的原因。

3. 协议大纲

在没有捎带子 SA 协商的情况下是否支持 IKE_AUTH 交换的决定最终取决于响应者。支持的响应者必须在 IKE_SA_INIT 响应中包含第 4 节中描述的通知有效负载。

如果通知包含在 IKE_SA_INIT 响应中,则支持发起方可以发送修改后的 IKE_AUTH 请求,如第 5 节所述。如果通知不存在,发起者不得发送修改后的 IKE_AUTH 请求。

通过在 IKE_SA_INIT 响应中包含通知来通告支持的支持响应者必须处理修改后的 IKE_AUTH 请求,并且必须使用修改后的 IKE_AUTH 响应进行回复。如果发起者没有发送修改后的 IKE_AUTH 请求,这样的响应者不得回复修改后的 IKE_AUTH 响应。

已配置为不支持此协议扩展的支持响应者必须表现得与不支持此扩展相同。如果客户端发送一个 IKE_AUTH 请求(如第 5 节中所述进行修改),则它不得通过通知来通告该能力,并且它应该回复一个 INVALID_SYNTAX 通知负载。

4. CHILLDESS_IKEV2_SUPPORTED 通知

Notify 有效负载如 [RFC5996] 中所述。
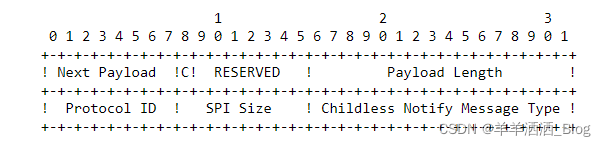
    o 协议 ID(1 个八位字节)必须为 1,因为该消息与 IKEv2 SA 相关。

    o SPI 大小(1 个八位字节)必须为零,符合 [RFC5996] 的第 3.10 节。

    o Childless Notify Message Type (2 octets) - 必须是 16418,分配给 CHILDESS_IKEV2_SUPPORTED 的值。

5.修改IKE_AUTH交换

为简洁起见,此处仅介绍 AUTH 交换的可扩展身份验证协议 (EAP) 版本。 非 EAP 版本非常相似。 下图基于[RFC5996]的附录C.3。

  first request       --> IDi,
                            [N(INITIAL_CONTACT)],
                            [[N(HTTP_CERT_LOOKUP_SUPPORTED)], CERTREQ+],
                            [IDr],
                            [CP(CFG_REQUEST)],
                            [V+][N+]
 
    first response      <-- IDr, [CERT+], AUTH,
                            EAP,
                            [V+][N+]
 
                      / --> EAP
    repeat 1..N times |
                      \ <-- EAP
 
    last request        --> AUTH
 
    last response       <-- AUTH,
                            [CP(CFG_REPLY)],
                            [V+][N+]

请注意缺少的内容:

o 可选通知: IPCOMP_SUPPORTED, USE_TRANSPORT_MODE, ESP_TFC_PADDING_NOT_SUPPORTED, and NON_FIRST_FRAGMENTS_ALSO.
o SA 有效载荷。
o 流量选择器有效载荷。
o 与 Child SA 协商有关的任何通知、扩展负载或 VendorID。

6. 安全考虑

此协议变体继承了 [RFC5996] 中描述的常规 IKEv2 的所有安全属性。

初始交换中携带的新通知通告了能力,不能被对手伪造或添加而不被发现,因为对初始交换的响应是通过 IKE_AUTH 交换的 AUTH 负载认证的。 此外,两个对等点都必须配置为使用这种交换的变体,以便响应者接受来自发起者的Childless提议。

7. IANA 考虑

IANA 已从“IKEv2 通知消息类型”注册表中分配了一个名为“CHILDESS_IKEV2_SUPPORTED”且值为“16418”的通知消息类型。

混合整数规划(MIP)在资源优化中的实战应用 本文深入探讨了混合整数规划(MIP)在资源优化中的实战应用,从菜市场采购到工厂调度,再到物流配送和钢铁厂切割问题。通过分支定界法和割平面法等技术,MIP能够有效解决包含整数和连续变量的复杂优化问题,提升企业运营效率。文章还介绍了现代求解器的优化策略和实际项目中的避坑指南,帮助读者更好地应用MIP技术。 阅读详情

相关推荐

C#集成Bartender:动态图片标签打印的实战与优化

本文详细介绍了在C#程序中集成Bartender实现动态图片标签打印的实战方法与优化策略。通过具名数据源绑定、图片对象尺寸控制等核心技巧,解决了动态图片显示/隐藏的难题,并提供了从模板设计、代码架构到性能优化、错误处理的全流程指南,帮助开发者构建稳定高效的工业级标签打印系统。

weixin_29216957的博客 433

路由和远程访问服务(RRAS)的事件ID列表

Windows 2000、Windows XP和Windows Server 2003使用相同的事件ID号标识事件。以下情况例外: • Windows 2000 的事件 ID 到 20193 为止。 • Windows

The Redemption of Sergey 1万+

Cesium实战:全球海洋动态水面与自定义区域波浪效果实现

本文详细介绍了在Cesium中实现全球海洋动态水面与自定义区域波浪效果的实战方法。通过解析核心概念Primitive与Geometry,并深入讲解Water材质的关键参数调节,指导开发者快速创建逼真的动态海洋。文章重点阐述了如何利用多边形坐标定义不规则图形区域,实现精准的局部水域波浪效果,并提供了性能优化与视觉提升的实用技巧。

weixin_29256771的博客 502

rasdlg.dll文件丢失导致程序无法运行问题

其实很多用户玩单机游戏或者安装软件的时候就出现过这种问题,如果是新手第一时间会认为是软件或游戏出错了,其实并不是这样,其主要原因就是你电脑系统的该dll文件丢失了或没有安装一些系统软件平台所需要的动态链接库,这时你可以下载这个rasdlg.dll文件(挑选合适的版本文件)把它放入到程序或系统目录中,当我们执行某一个.exe程序时,相应的DLL文件就会被调用,因此将缺失的文件放回到原目录之后就能打开你的软件或游戏了.那么出现rasdlg.dll丢失要怎么解决?

2301_76755223的博客 1553

MAX30102心率血样模块在STM32F103芯片的程序说明

我希望你已经安装好了Keil MDK5这个软件,也安装了M3内核,可以编译一些STM32F103的一些项目下载程序后步骤: 1-按照下图找到IIC.uvprojx并打开(途中唯一绿色那个图标) 2-编译一次 3-确保0错误,0警告,下图所示 4-点击目标选项,然后找到STM32F103C8,再点debug–CMSIS****(我实际用的JTAG,用不了,选择这个CMSIS****即可)下图所示 5-下图所示,看看你的串口找到了没,找到了就点左下角的OK 6-按图上传到开发板 7-MAX30102接线方法

weixin_51357422的博客 5801

GD32F103程序烧录全攻略:从SWD到串口的实战指南

本文提供了GD32F103微控制器程序烧录的全面实战指南,详细介绍了SWD、JTAG和串口(ISP)三种主流下载方式。文章重点解析了在Keil MDK中使用ST-Link进行SWD下载的完整步骤,包括硬件连接、软件配置和Flash算法设置,并针对烧录过程中的常见问题提供了实用的排坑解决方案,帮助开发者高效完成程序部署。

weixin_29191669的博客 439

win11 解决L2TP连接尝试失败,因为安全层在初始化与远程计算机的协商时遇到一个处理错误

vpn连接

七亿少女的梦 3万+

similarity network fusion for aggregating data types on a genomic scale

基因组规模上的聚合数据类型的相似性网络融合 摘要:         近期的技术已经使收集不同类型的全基因组数据十分划算,结合这些数据去创建一个给定的疾病或生物过程的一个全面视图的计算方法是有必要的。相似网络融合(SNF:similarity network fusion)通过创建每一个可利用的数据类型的样本(如,患者)的网络可以解决这个问题。例如,创建一个给定一群患者疾病的全面视图,SNF计算

augustar学习笔记 7870

win10 L2TP连接尝试失败,因为安全层在初始化与远程计算机的协商时遇到了一个处理错误

win10 L2TP连接尝试失败,因为安全层在初始化与远程计算机的协商时遇到了一个处理错误

qq_41903749的博客 1128

QSPI Flash的原理与QSPI时序的Verilog实现

本节主要是讨论QSPI(Quad SPI,四线SPI总线)的相关内容。我的开发板上有一片型号是W25Q128BV的Quad SPI Flash存储器,本文将以它为例子来说明QSPI操作的一些内容。

Go Forward Forever! 4167

超声信号处理——硬件电路中的混频应用

本文介绍了超声多普勒系统的信号处理原理。系统通过波形振荡器产生高频信号,经换能器转换为超声波发射,接收反射信号后与原始信号混频,利用三角函数的积化和差特性产生包含多普勒频移的低频差频信号和高频和频信号。通过低通滤波器滤除高频成分后,即可获得纯净的多普勒信号。这种处理方法将MHz级高频信号转换为可听低频信号,降低了系统复杂度与成本。数学推导表明,差频信号频率正好

fcxgfdjy的博客 1125

服务器远程连接失败是什么原因?服务器远程连接不上怎么处理?

在远程连接服务器的时候,你是否有遇到远程桌面连接不上的情况?服务器连接不上有多种原因,导致服务器连接不上可能的原因有以下几种常见的原因​: 1)远程计算机上的远程连接可能没有启用 2)带宽跑满(不一定是正常业务的带宽,有可能是中马之后异常发包) 3)系统问题:卡死、蓝屏、系统文件丢失导致系统损坏等 4)系统内安装安全类软件后,未开放相应的协议及端口而被拦截 5)修改了远程端口号,但未修改系统防火墙规则或安全类软件的规则 6)被恶意DDOS攻击,流量超防御峰值导致IP被封,尚未解封 7)已超出远程计算机上的

我是飞飞啊,不一定温柔,但一定自由 1万+

基于改进YOLO11的天际线检测算法:复杂光照与恶劣天气适配实战

针对特定任务的YOLO改进,不应追求通用SOTA,而应深入理解任务的物理退化机理。Retinex对应光照模型、FAD对应散射模型、Wise-IoU对应边界不确定性——每个改进都有明确的物理解释,而非盲目的模块堆叠。时序一致性:引入轻量级RNN/Transformer模块利用视频帧间信息补偿单帧退化;多模态融合:结合红外/NIR波段穿透雾霾,与可见光特征在FAD-Neck中交叉注意力融合;自监督预训练:在海量无标注天际线视频上用MAE预训练Backbone,缓解恶劣天气标注稀缺问题。

专注于Python爬虫开发,分享爬虫技巧、项目实战与反爬经验,使用Scrapy、BeautifulSoup等工具,解决数据抓取难题。 97

解决计算机管理无法连接远程电脑

解决无法使用计算机管理(Computer Management)连接远程计算机。

xyzzklk的博客 3130

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

rasadhlp.dll文件丢失导致程序无法运行问题

其实很多用户玩单机游戏或者安装软件的时候就出现过这种问题,如果是新手第一时间会认为是软件或游戏出错了,其实并不是这样,其主要原因就是你电脑系统的该dll文件丢失了或没有安装一些系统软件平台所需要的动态链接库,这时你可以下载这个rasadhlp.dll文件(挑选合适的版本文件)把它放入到程序或系统目录中,当我们执行某一个.exe程序时,相应的DLL文件就会被调用,因此将缺失的文件放回到原目录之后就能打开你的软件或游戏了.那么出现rasadhlp.dll丢失要怎么解决?

2301_76755223的博客 1173

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

远程桌面连接控件无法初始化的问题及其解决办法

作者:朱金灿 来源:http://blog.youkuaiyun.com/clever101             VisualStudio提供了一个基于RDP(Remote Desktop Protocol)协议的用于远程登陆的activeX控件。直接把控件拖拽到对话框上总是出现这样的错误:           重复了几次都出现这个错误,后面只有采取动态创建控件的做法才解决了这个错误,

clever101的专栏 6465

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

关于自建IKEv2会踩的坑

自建链接:https://github.com/quericy/one-key-ikev2-vpn 其中的坑: 1.ipsec 不会自启动,使用ipsec start 启动 2.每次重启,centos7 防火墙会修改成iptables 。如果在自建过程中有修改防火墙为firewalld,请把iptables关闭,firewalld启用 3.锐速和v2可能会有影响,试着关闭...

Mojard的博客 8091

windows服务器部署代码时,后台报:协议处理器启动失败

部署项目的时候报错: The AJP Connector is configured with secretRequired=“true” but the secret attribute is either null or “”. This combination is not valid.根据错误提示,需要添加 secretRequired 和 secret 属性,如果 设置 secretRequired="" 则可以不用添加 secret 属性,配置正确之后即可正常启动。完善配置(编辑service.

y2020520的博客 3759

win10系统 L2TP连接尝试失败:ERROR因为安全层在初始化与远程计算机的协商时遇到了一个处理错误...

1 确保IPsecPolicy Agent服务已启动 2 确保路由和远程访问(Routing and Remote Access)和远程访问连接管理器服务(Remote Access Connection Manager)启动 3注册表添加ProhibitIpSec注册表项 注册表路径HKEY_LOCAL_MACHINE\System\CurrentControlSet\Serv...

weixin_30378311的博客 5822

pfSense book之IKEv2服务器配置示例

移动客户端的服务器配置有几个组件:为×××创建一个证书结构配置IPsec移动客户端设置为客户端连接创建阶段1和阶段2添加IPsec防火墙规则创建×××的用户凭据ipsec连接测试ipsec故障排除ipsec日志说明为×××创建IKEv2证书结构创建一个证书颁发机构如果证书管理器中没有合适的证书颁发机构(CA),那么我们首先创建一个:导航到系统>证书管理,CAS选项卡单击...

weixin_33747129的博客 5283

SWAN之ikev2协议farp配置测试

本测试主要验证远程用户carol、dave与网关moon建立连接时,并且通过在ipsec.conf文件中设置leftsourceip=%config,向moon网关请求虚拟IP地址,此虚拟地址位于10.1.0.0/16网段,得到虚拟IP地址的carol和dave主机相当位于和主机alice(10.1.0.10)相同的网段。借助于moon网关的farp代理插件,alice主机可与carol和dave...

redwingz的博客 854

IPSec之IKEv2协议详解

IKEv2简介 IKEv2介绍: 定义在RFC4306 ,更新与 RFC 5996. 不兼容IKEv1,IKEv1不支持认证,IKEv2支持认证,EAP。 支持NAT穿越。 IKEv2支持私密性、完整性、源认证。 工作在UDP 的 500 /4500端口。NAT-T用的是UDP4500端口。 IKE的安全机制: 身份认证 确认通信算双方的身份(对等体的IP地址或者名称),包括: 预共享密钥PSK(pre-shared key)认证。 数字签名RSA(rsa-signature)

ACM 2万+

解决win10系统 L2TP连接尝试失败:ERROR因为安全层在初始化与远程计算机的协商时遇到了一个处理错误

错误描述:当连接VPN是回传错误为“ L2TP连接尝试失败,因为安全层在初始化与远程计算机的协商时遇到了一个处理错误” 操作系统:win10家庭版 VPN设置: 常规选项:配置了需要连接目标server的IP地址。 安全选项:VPN类型如下图所示 网络选项:在ipv4属性中配置如下: 高级选项IP设置中取消了“在远程网络上使用默认网关”然后链接时报错。因为不了解VPN服务器的配置

minxihou的博客 24万+
上一篇: [RFC5996 翻译一] IKEv2 互联网密钥交换协议版本2
下一篇: [RFC2616-HTTP/1.1 超文本传输协议](翻译)[Part 1]
羊羊洒洒_Blog
博客等级 码龄7年 175粉丝 47原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值