201914 防火墙地址转换原理初剖析

信息安全-防火墙技术原理与应用 防火墙概述、防火墙类型与实现技术、防火墙主要产品与技术指标、防火墙防御体系结构、防火墙技术应用 阅读详情

----2019年3月24日
这可能算自己第一次独立地折腾防火墙。特记录。以备后用。

----2019年5月15日
啊,多日后,才有空来写这篇文章,看到已经很多人访问过了,甚是过意不去。
今天赶紧补上。
还是要强调,知识的获取,不能来自网络别人的只言片语,要靠自己多看书,多实践,多思考。
看上去自己是个多么厉害的大拿,其实自己也只是个菜鸟,哈哈?

先上干货:

防火墙,地址转换这一块,分为 源地址转换和目的地址转换。
源地址转换,被转换后的那一条链路,必须是通的。
目的地址转换,被转换前的那一条链路,必须是真实通的:
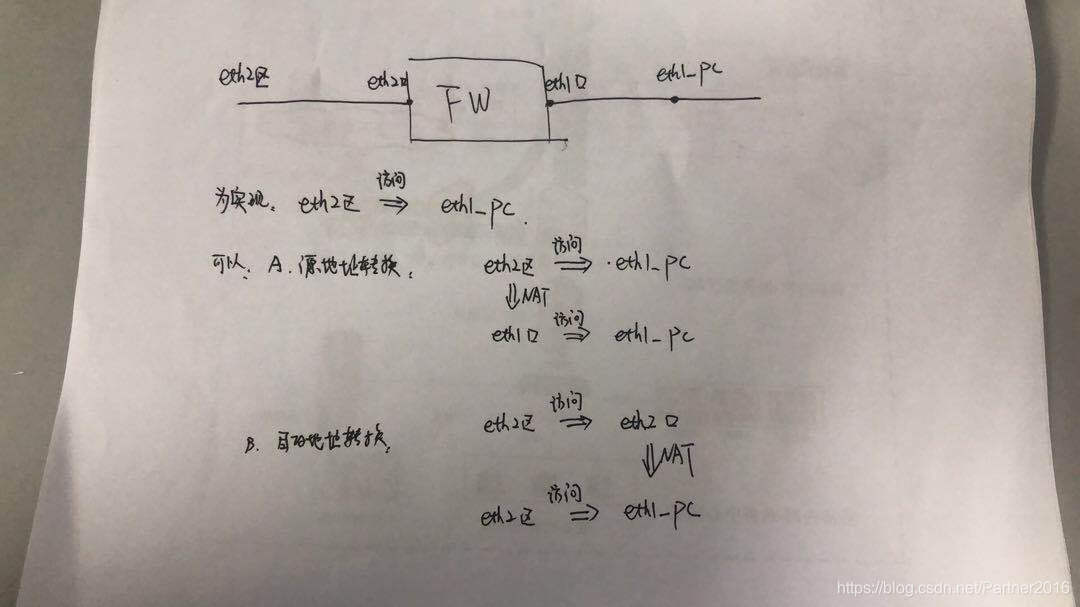
在这里插入图片描述

如上图 A源地址转换所示:
被转换后的路径是: eth1口访问eth1_pc
这条链路是真实存在且是通的。

上图B目的转换所示:
转换前的路径是:eth2区 访问 eth2 口,
这条链路是真实存在且相通的。

但是,源地址砖和和目的地址转换,根本区别是什么。
我还没真正地搞明白。

配置防火墙的过程中,大概还学了一招:
如果从A能到B,但是到不了经过B点后的C,那就是缺路由
加一条:要访问C的话,必须先访问B

如果是防火墙的不同eth口之间要能够互通的话,通过NAT转换,一般就能实现。

当然,防火墙的整个配置流程,我在201915号文中来具体讲述。

防火墙目的NAT实验 (19) 在“编辑目的NAT”界面中,在“名称”中输入“Web服务器映射”,“源地址”设置为any,“目的地址”设置为“110.69.80.1”,“服务”设置为“HTTP”,“入接口”设置为any。(16) 单击“确定”按钮,返回“地址”界面,单击“十添加”按钮,在“编辑地址”界面中,“名称”中输入“110.69.80.1”,“IP地址”中输入“110.69.80.1”,如图所示。(14) 单击面板上方的“对象配置”,单击左侧的“地址”,在“地址”界面中单击“+添加”按钮,添加地址对象,如图所示。 阅读详情

相关推荐

别再只盯着时序了!聊聊SDC里那些容易被忽略的‘配角’命令:工作条件、线载模型与面积约束

本文深入探讨了SDC(设计约束)中常被忽视的关键命令,包括set_operating_conditions、set_wire_load_model和set_max_area。这些‘配角’命令在芯片设计中扮演着至关重要的角色,影响时序收敛、功耗和面积优化。文章通过实际案例和最佳实践,揭示了如何正确配置工作条件、选择线载模型以及动态调整面积约束,以提升设计质量和效率。

weixin_26875109的博客 208

防火墙网络地址转换技术

先来简单的阐述一下什么是源NAT地址的方式,第一种方式是不带端口号进行转换,就是需要配置一个公网地址池,私网地址转换的时候找公网地址池当中的其中一个没有在使用的公网地址转换即可,其实着也是一对一的关系,如果公网地址池当中的地址被转换完后其他的私网主机想出来上网就无法上网课,第二种方式就是带端口转换,就是也需要一个公网地址池,但是这个地址池里面只需要一个公网地址即可,内网的主机出来转换的时候就转换到这个公网地址的不同端口即可,端口的范围是0~65535,这样才能做到真正节约公网地址的目的。

zljszn的博客 5443

用Python turtle库 绘制皮卡丘

Turtle库是Python语言中一个很流行的绘制图像的函数库,想象一个小乌龟,在一个横轴为x、纵轴为y的坐标系原点,(0,0)位置开始,它根据一组函数指令的控制,在这个平面坐标系中移动,从而在它爬行的路径上绘制了图形。 turtle基础知识参考: https://gitchat.blog.youkuaiyun.com/article/details/90696190 https://blog.csdn.ne...

qq_36295856的博客 2万+

华为防火墙地址转换技术(NAT)

华为防火墙地址转换技术(NAT)

不定期分享一些自己的学习笔记 3732

ANSYS APDL学习(6):ANSYS APDL部分命令流介绍

介绍APDL 部分命令流

娱乐至上的博客 1万+

解决TexStudio编写LaTeX论文引用文献问题:正文引用处出现[?],参考文献也不显现

当我们利用LaTeX编写论文时,可能会出现引用参考文献时正文引用处出现?号,肯能的原因及解决方案如下: 问题一 忘记在\end{document}前面放\bibliographystyle{样式}和\bibliography{参考文献bib文件名}: \bibliographystyle{plain} \bibliography{sample} 其中, LaTeX 标准选项及其样式共有以下8种: plain,按字母的顺序排列,比较次序为作者、年度和标题. unsrt,样式同plain,只是按照引用的先后

左手の明天的博客 9527

防火墙的目标地址转换和源地址转换

遇到一起防火墙故障,对防火墙的工作原理和目标地址转换、 源地址转换有了进一步的了解,记录于此。 结果说在前面    网络结构非常简单:外网-防火墙-内网。内网中架有网站,在外网使用域名访问。 内网中机器需要上外网,也需要用域名互访。 在这种情况下,地址转换规则应当这样配: 外网访问内网,只需要做目标地址转换,不需要做源地址转换。 内网通过域名访问内网,除了做目标地址转换,还

kobejayandy的专栏 2万+

100天精通Python(可视化篇)——第98天:Pyecharts绘制多种炫酷日历图参数说明+代码实战

一、日历图介绍 二、基础配置 1. 配置项类 2. 添加函数 3. 日期标签配置 4. 坐标系配置 三、日历图实战 1. 基础日历图 2. 日历热图

努力让自己发光,对的人才能迎着光而来 2万+

防火墙的NAT地址转换技术

防火墙的nat地址转换技术,源NAT,Server NAT,域间双向NAT,域内双向NAT的详细配置

weixin_65621133的博客 4616

基于PyTorch+Transformer实现谣言检测系统

本项目使用基于`PyTorch+Transformer`的谣言检测模型,将文本中的谣言事件进行连续向量化,通过一维卷积神经网络的学习训练来挖掘表示文本深层的特征,避免了特征构建的问题,并能发现那些不容易被人发现的特征,从而产生更好的效果。

优快云 精品推荐 6349

DiffusionDriveV2 (1) : 端到端自动驾驶中受强化学习约束的截断扩散建模

DiffusionDriveV2:强化学习约束的截断扩散模型在端到端自动驾驶中的应用 本文针对端到端自动驾驶中扩散模型面临的模式崩溃问题,提出DiffusionDriveV2框架。该方法通过引入强化学习约束,解决了DiffusionDrive依赖模仿学习导致的多样性与持续高质量之间的困境。主要创新包括: 采用尺度自适应乘法噪声促进广泛探索 提出锚点内GRPO管理单个锚点样本间的优势估计 设计锚点间截断GRPO整合全局视角,避免不同驾驶意图间的不当比较 实验表明,该方法在NAVSIM基准测试中达到最先进水平(

@bangbang的博客 381

防火墙技术基础篇:网络地址转换(NAT):防火墙技术的核心机制

NAT起源于为了解决IPv4地址耗尽的问题,它允许多个设备通过单一的公有IP地址接入互联网,这些设备各自拥有独立的私有IP地址。简而言之,NAT的核心功能是在数据包传输过程中将源或目的IP地址从私有地址转换为公有地址,或者反之。

qq_39241682的博客 5044

【异常】CNB提示The bill authorization scope cannot access the current request.

摘要:CNB API返回403错误,表明当前token的授权范围无法访问目标仓库。主要原因是:1) REPO_SLUG填写错误,导致资源地址不匹配;2) CNB_TOKEN未授权目标仓库;3) 账号账单状态异常。解决步骤:先检查REPO_SLUG是否与CNB平台仓库地址完全一致;再确认CNB_TOKEN是否绑定目标仓库且有读取权限;最后检查账号账单是否正常且覆盖目标资源。完成排查后更新配置即可解决此授权问题。

奶爸的编程之路,也就一周冷个三天 663

防火墙NAT地址转换的四种应用实验与防火墙的双机热备实验

NAT(Network Address Translation)地址转换是一种网络协议,用于将私有IP地址转换为公共IP地址,以便在互联网上进行通信。以下是四种常见的NAT地址转换场景:隐藏内部网络多对一映射,一对多映射,双向通信,防火墙双机热备是一种高可用性解决方案,通过在网络中部署两个防火墙设备,实现实时数据同步和状态同步。主防火墙负责处理网络流量和安全策略,备用防火墙处于待命状态。当主防火墙发生故障时,备用防火墙能够立即接管工作,保持网络的连通性和安全性。这种热备机制能够提供无缝切换,减少网络中断时间

qq_68163788的博客 3350

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

防火墙ASPF技术、NAT、接口模式、双机热备

(Application Specific Packet Filter,针对应用层的包过滤)也叫基于状态的报文过滤,ASPF功能 可以自动检测某些报文的应用层信息并根据应用层信息放开相应的访问规则,开启ASPF功能后,FW通过检测协商报文的应用层携带的地址和端口信息,自动生成相应的Server-map表,用于放行后续建立数据通道的报文,相当于自动创建了一条精细的“安全策略”。通 过旁观设备的端口镜像技术收集流量给给旁路接口,这个场景防火墙可以做IPS,审计,流量分析等任务,功能是最少的。

weixin_57507186的博客 1293

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

华为防火墙之NAT技术

对IP报文的源地址进行转换,,使大量私网用户可以利用少量公网IP地址访问Internet,大大减少了对公网IP地址的消耗。源NAT转换的过程如下图所示,当私网用户访问Internet的报文到达防火墙时,防火墙将报文的源IP地址由私网地址转换为公网地址;当回程报文返回至防火墙时,防火墙再将报文的目的地址由公网IP地转换为私网地址。整个NAT转换过程对于内部网络中的用户和Internet上的主机来说是完全透明的。

知识分享,学习记录,技术人生,,经验心得交流,IT晋升之路,一起成长,一起进步。 3233

防火墙的学习2-双向NAT

双向地址转换就是配置SNAT的同时,也配置DNAT。 举个双向地址转换的栗子:用户在内网里,可以通过公网地址访问内网的服务器。 现在有两个用户A、B,用户A可以在公网中通过公网地址访问服务器,用户B在内网中却不能通过公网地址访问服务器。这是由于只配置DNAT(将外网地址转换成内网地址),这将导致用户在内网中不能通过公网地址访问服务器。只配置SNAT(将内网地址转换成公网地址),无论用户在公网中还

smile 1万+

SNAT(源地址转换)、DNAT(目的地址转换)

SNAT策略只能用在nat表的POSTROUTING链,使用iptables编写SNAT策略时,需要结合–to-source IP地址来指定修改后的源地址。无论使用哪种类型的地址转换,防火墙主机一定要开启IP转换的功能。 2.源地址转换:通过SNAT源地址转换实现共享上网 如上图所示,公司网段192.168.10.0想要通过防火墙公网地址上网,当数据包进入防火墙时修改源地址信息,公司电脑通过防火墙去上网,会经过的链路有PREROUTING、FORWARD、POSTROUTING,通过防火墙出去修改源地址,很

sunrj_niu的博客 5603

在防火墙上查询nat转换结果的命令_网络地址转换(NAT及PAT)

一、地址转换大纲如下二、NAT的工作原理 Network Address Translation,网络地址转换1、NAT实现方式(1)静态转换(2)动态转换(3)端口多路复用(PAT)2、NAT包含4类地址4类地址:内部局部地址、外部局部地址、内部全局地址、外部全局地址。内部主机访问外部服务器的过程:(1)出去时先查看路由表,再查看NAT表转换地址;(2)数据包回来时先查询NAT表转换再查询路由表...

weixin_39614528的博客 5272

双向地址转换

双向地址转换详解

qq_24328629的博客 5237

防火墙如何端口映射?

【天联】组网是一款异地组网内网穿透产品,由北京金万维科技有限公司自主研发。它通过防火墙端口映射技术,可以在任何网络环境下实现不同地区间的快速组建局域网。【天联】能够解决复杂网络环境下的远程连接问题,使得用户无论身处何地,都可以通过任何网络环境实现远程访问。稳定可靠:【天联】采用高效的内网穿透技术,确保数据传输的稳定和可靠性。安全保密:【天联】通过防火墙端口映射技术,实现对外部用户的访问控制和数据加密,确保网络的安全性和信息的保密性。简单易用。

天联SD-WAN的博客 1389

学习日志--防火墙目的NAT

在前面学习的防火墙NAT都是基于源NAT的技术配置,源NAT就是对源地址进行NAT转换。那在网络配置中不仅有源NAT的网络配置还有目的NAT的网络配置。在内主动访问到外,就是转换源地址和端口,从外主动访问到内,就是转换目的地址和端口。源NAT是数据包要从防火墙出去,源地址要转换为公有地址才可以出去,于是就进行源地址的转换;目的NAT是数据包要从外面进来,目的地址是公有地址要转换为私有地址才能进去,于是就进行目的地址的转换。

m0_62560069的博客 2266

防火墙 NAT地址转换

防火墙 NAT地址转换

DancingEagle的博客 2179

在防火墙上查询nat转换结果的命令_论防火墙之基础知识

1.防火墙原理通过匹配数据包中的源目IP地址及源目端口或者协议,地址转换及隐藏端口等,定义相应策略,从而实现需求及效果。2.作用2.1防止外部攻击,保护内网;2.2在防火墙上做NAT地址转换(源和目的);2.3基于源地址及目的地址应用协议及端口做策略规则,控制访问关系;2.4限定用户访问特殊站点2.5管理访问网络的行为2.6做监管认证3.部署位置(以Hillstone SG6000为例)一般部署在...

weixin_39612110的博客 4289
上一篇: 201913 ORACLE数据库状态剖析
下一篇: 201915 天融信防火墙TopGate500初探
Partner2016
博客等级 码龄11年 64粉丝 134原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值