ELK入门(四)——logstash上传messages至ES,在Kibana检索

强大的logstash 1、logstash介绍 Logstash是一个开源数据收集引擎,具有实时管道功能。Logstash可以动态地将来自不同数据源的数据统一起来,并将数据标准化到你所选择的目的地。 2、工作原理 Logstash 事件处理管道有三个阶段:输入 → 过滤 → 输出。输入生成事件,过滤器修改事件,然后输出到其他地方。输入和输出支持编解码器,使您能够在数据进入或退出管道时对其进行编码或解码,而不必使用单独的过滤器。 详细可参考文档: https://www.elastic.co/guide/en/logstash 阅读详情

一、修改system.conf

1.修改内容

找到logstash-sample配置文件,在/etc/logstash/文件夹下,将其复制到/etc/logstash/conf.d/文件夹下

# 转到目录
# cd /etc/logstash/

# 查看
# ls


# 复制
cp /etc/logstash/logstash-sample.conf  /etc/logstash/conf.d/logstash-sample.conf

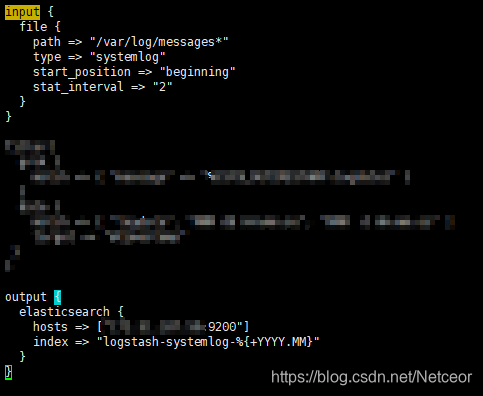
接着修改conf文件的内容。我们要上传的是messages系统日志,在path中填入目录, start_position表示从开头处读取

# 内容
input {
  file {
    path => "/var/log/messages"  # 日志路径
    type => "systemlog"    # 类型
    start_position => "beginning"   # 从何处开始
    stat_interval => "2"    #监听间隔时间
    # sincedb_path => "/dev/null"
  }
}
output {
  elasticsearch {
    hosts => ["localhost:9200"]   # 修改
    index => "logstash-systemlog-%{+YYYY.MM.dd}"  # 命名索引为logstash-systemlog-年-月-日
  }
}
2.权限调整

但修改好后还不能直接运行,因为一般来说messages有权限限制,因此要重新调整权限,不然就会什么都没有发生,运行权限调整代码,然后再启动

# 修改权限
chmod 644 /var/log/messages*

# 运行
systemctl restart logstash

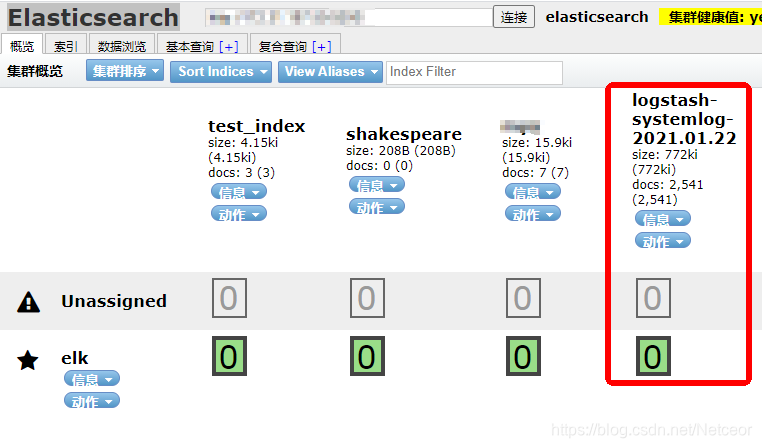
此时应该在elasticsearch-head生成了相应的索引
二、Kibana查看

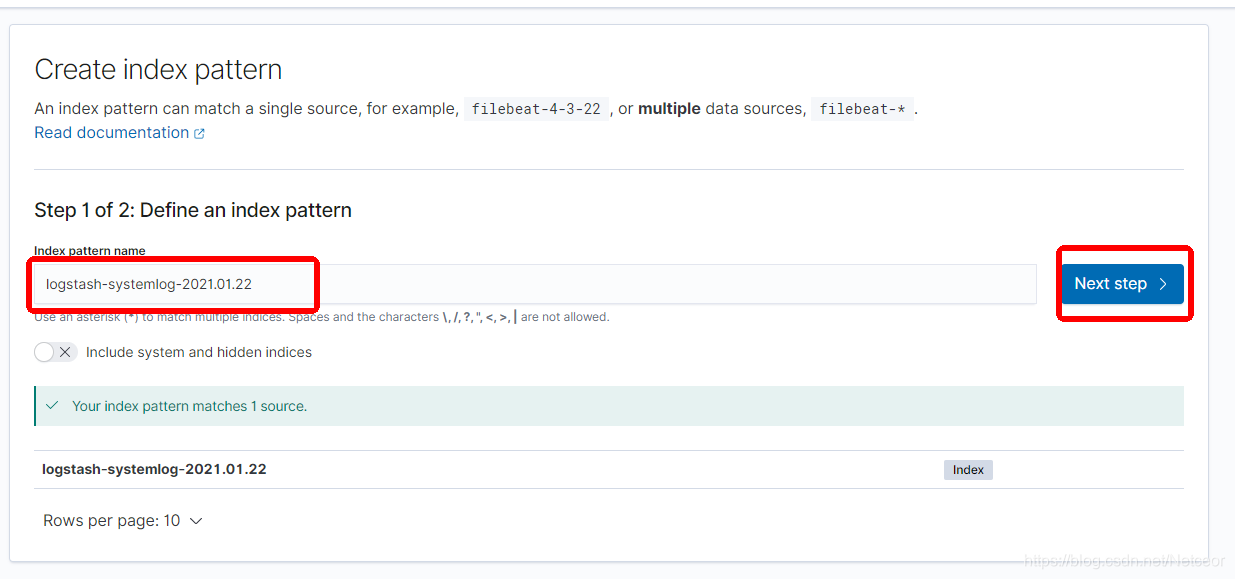
创建Index pattern

这里的pattern name不一定要全名,也可以logstash-systemlog*,就可以将所有前缀为logstash-systemlog的一起加载,适合后续多个日期的显示

下一步的Time field选择@timestamp,也就是时间戳
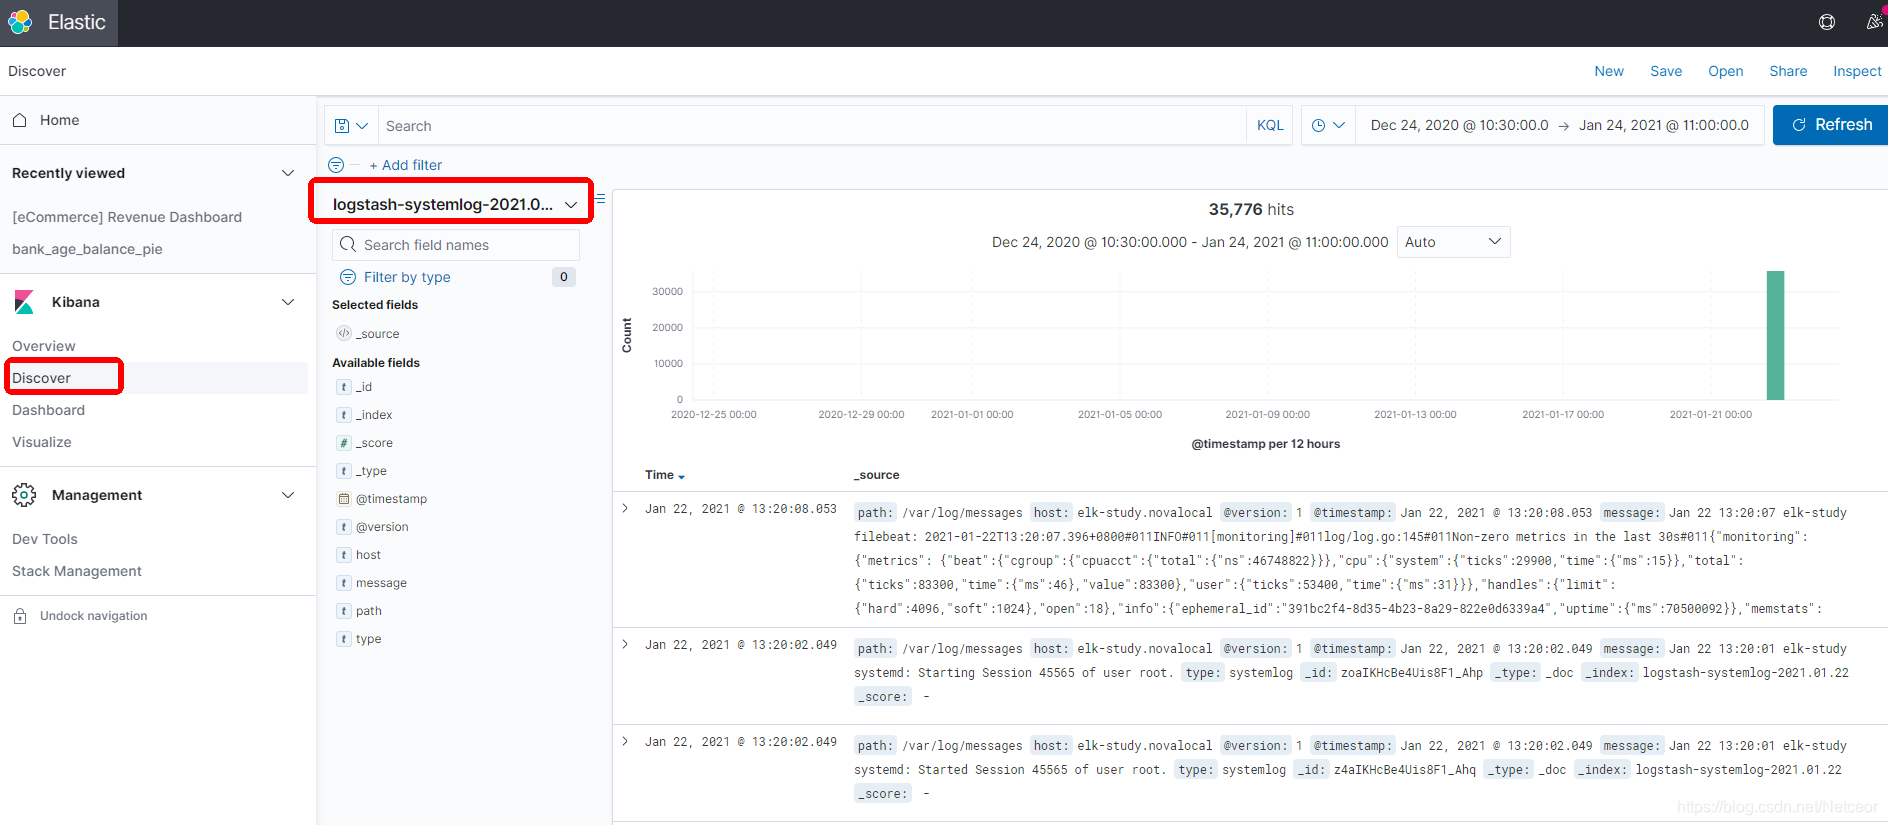
如果数据成功导入,就可以显示出来了

三、其他问题

1.Logstash重启记录变少

logstash在第一次导入数据时将自动创建一个文件监控记录(sincedb),导致若是删除索引重新运行logstash会发现记录量非常少,这有两种解决办法,参见博客ELK入门——解决:删除索引,重运行logstach后messages数据量变少

2.时间戳为导入时间

在Kibana上,我们可以发现,时间戳的信息为导入的时间结点,然而我们想要时间戳匹配的是日志生成时间,这就需要用到grok+data,匹配信息中的时间,并将时间戳修改,参见博客ELK入门(五)——messages日志生成时间替换时间戳(grok+data)

3.Logstash重启报错

Address already in use
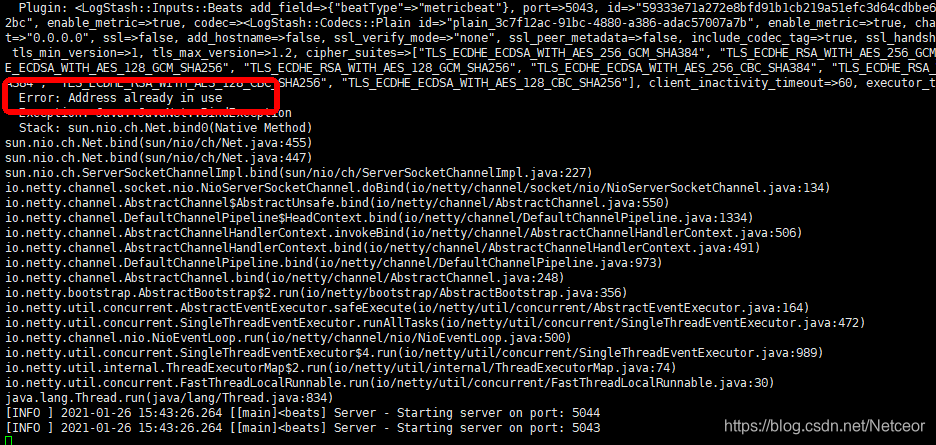
错误信息很明显告诉我们是该端口已经被占用了,这可能是因为ctrl+C,因此我们结束此进程,重新启动

# 结束进程
systemctl stop logstash

# 查看
# ps -ef |grep logstash

# 结束
# kill -9 XXXX


参考博客:

ELK实战之Kibana部署及message日志收集

logstash分析sql注入攻击并将日志存储到es 最近在用logstash做日志分析的时候,搜集了很多资料,但大部分都是关于logstash如何将日志各个部分加以分类存储到logstash中,没有写如何分析攻击日志的东西,所以在此我简单记录一下。首先,logstash做日志分析最重要的还是过滤器的书写,logstash的过滤器支持grok匹配,而grok又是建立在正则表达式上面的,所以我们可以从这方面入手进行分析。 阅读详情

相关推荐

logstash收集日志输出到es通过kibana做日志分析

一、安装logstash, es, kibana 二、配置应用 1. 配置pom.xml,增加 <dependency> <groupId>net.logstash.logback</groupId> <artifactId>logstash-logback-encoder</artifactId> <version>7.0.1</versio

Learn From The Masters 2163

logstash学习——02

目录标题一、File(Input plugins)(一)插件介绍(二)配置项(三)实例二、Grok (filter plugins)(一)插件介绍(二)配置项(三)实例三、elasticsearch (output plugins)(一)插件介绍(二)配置项(三)实例四、TCP (input plugins)(一)插件介绍(二)配置项(三) 实例五、在线工具六、参考 一、File(Input plugins) (一)插件介绍 从文件中流式传输事件,通常通过以类似于tail -0F但可选地从头读取它们的方式拖

a123123sdf的博客 2099

ELK日志中心集群之——logstash部署

ELK日志中心集群之——logstash部署 1.安装jdk [root@elk-3 ~]# tar zxvf /usr/local/package/jdk-8u121-linux-x64.tar.gz -C /usr/local/ [root@elk-3 ~]# mv /usr/local/jdk-8u121 /usr/local/java [root@elk-3 ~]# vim /etc/pr...

weixin_45022625的博客 2015

记一次logstash解析丢失全量字段message的情况

应用场景: kafka中存json数据,经logstash“丰富化”后,发送给es存储的过程,如果在input阶段就把数据转换为json,会造成后边处理数据的时候,无法获取全量字段(原始数据),。 input{ #异常登录json字符串数据 kafka { group_id => "test-consumer-group" #如果数据在 input阶段 进行 json格式转换,后面在进行数据处理的时候将会失去 全量字段(原始信息) #codec => "js

Mr.Bug的博客 2077

Xilinx Vitis arm-xilinx-eabi-gcc.exe: error: *.c: Invalid argument

This problem may be a bugof version 2021.1 only. Unfortunately, I'm just currently using this version. After Build Project: Find where this Makefile is through "make: Leaving directory" information. For me, it is located atZynq_CPU_wrapper_hw_platfo...

Ayka的博客 6662

用FPGA在HDMI上显示自定义字符:从COE文件到OSD叠加的保姆级教程

本文详细介绍了如何在FPGA上实现HDMI视频流的OSD字符叠加技术,从COE文件生成到动态区域控制的完整流程。通过Verilog代码示例和实战技巧,帮助开发者掌握字符ROM设计、像素坐标追踪和动态混合等核心技术,适用于视频监控、系统状态显示等应用场景。

weixin_28720767的博客 231

ELK搭建(Elasticsearch+Logstash+Kibana)

目录1 时间同步2 防火墙3 解压压缩包4 安装jdk5 安装elasticsearch6 运行服务elasticsearch7 安装logstash8 编辑messages.conf9 开启服务logstash10 查看index是否创建成功11 安装kibana12 编辑vim /etc/kibana/kibana.yml13 开启服务kibana14 编辑pipelines.yml 环境: 192.168.1.4 jdk elasticsearch kibana 192.168.1.5 jdk log

Persist 9603

前导0预测(Leading-Zero Anticipator,LZA)

前导0预测(Leading-Zero Anticipator,LZA) 浮点加法在完成之后会进行尾数规格化移位,而在进行尾数加法时,可以使用前导0预测(Leading-Zero Anticipator,LZA)同时计算移位,前导0预测只发生在一个正数加上一个负数的情况下,电路图如图1所示。 图1 传统LZD算法和LZA算法 1. 基础算法 算法的目标是计算出加法结果序列左边连续0的数量,下文中对...

crw1111111的博客 7381

Docker安装elasticsearch、kibana和logstash,实现ELK

一、 docker pull elasticsearch:7.8.0 docker run -d --name elasticsearch \ -p 9200:9200 -p 9300:9300 \ -e "ES_JAVA_OPTS=-Xms512m -Xmx512m" \ -e "discovery.type=single-node" \ elasticsearch:7.8.0 http://192.168.51.187:9200/ docker pull kibana:7.8...

DZP_dream的博客 7万+

TOPCon vs PERC:2024年光伏电站投资,哪种技术更划算?

本文深入分析了2024年光伏电站投资中TOPCon与PERC技术的财务表现。通过对比初始系统成本、全生命周期发电量及环境适应性,指出当前TOPCon组件与PERC价差已显著缩小,其更高的转换效率和更低的衰减率能有效降低度电成本并提升项目内部收益率,为投资者提供更具长期价值的方案。

p5l2m9n4o6q的博客 267

AutoCAD二次开发(.Net)之XData

对于CAD中的实体进行筛选等操作,常常会用到实体的XData属性,下面介绍一下实体的XData的增删改。 //XData的新增,修改跟新增一样,new一个ResultBuffer,赋值即可 Document doc=Application.DocumentManager.MdiActiveDocument; using (DocumentLock dl = doc.LockDocument()) { using (Transaction trans = doc.TransactionManager.S.

qq_21489689的博客 2593

elasticsearch+kibana+logstash+filebeat/heartbeat链路部署流程

node1:Elasticsearch + Kibana(存储+展示层)= node2:Logstash(数据处理层)= node3:Filebeat(日志采集层)

2301_81704123的博客 269

Harmony:C# 动态代码补丁的5大秘密武器

Harmony 是一个开源库,它允许你在运行时修改托管代码(即使用 .NET 或 Mono 编译的语言编写的应用程序)。它通过利用 AOP(面向切面编程)的思想,可以在不重新编译代码的情况下添加、替换或修改方法的行为。这对于游戏模组(Modding)、插件开发以及调试工具非常有用。安装 Harmony要使用 Harmony,你需要首先安装它。Harmony 作为一个 NuGet 包,可以直接通过 Visual Studio 的 NuGet 包管理器进行安装。安装步骤打开 Visual Studio。

java专栏 1191

运维之道 | ELK 通过 Logstash 收集 messages、secure 系统日志

ELK 通过 logstash 收集 messages、secure 系统日志 1、logstash配置文件编写 [root@linux-elk1 ~]# vim /etc/logstash/conf.d/system-log.conf input { file { path => "/var/log/messages" type => "sy...

VillianTsang 、运维之道 1611

7.3 空间矢量调制(SVM)整数算法

本文提出了一种基于整数运算的空间矢量调制(SVM)优化实现方案,适用于计算资源有限的Cortex-M0平台。针对传统SVM算法中复杂的三角函数和浮点运算问题,重点优化了扇区判断和占空比计算两个关键环节。在扇区判断方面,采用基于电压分量符号和相对大小的三变量法,避免了角度计算;在占空比计算方面,通过几何关系将作用时间表示为电压分量的线性组合,并采用定点数实现。方案还详细讨论了系数定点化、死区补偿等实现细节,在保证精度的同时显著降低了计算复杂度。实验结果表明,优化后的整数算法在M0平台上仅需50-80个周期即可

技术工作者 944

092、Python在芯片验证中的应用:从脚本小子到验证架构师

Python在芯片验证中的高效应用 本文通过实际案例展示了Python在芯片验证中的关键作用。凌晨三点的调试场景揭示了传统方法的局限,Python脚本能在20分钟内分析80GB波形数据定位FIFO指针问题。文章重点介绍了两个核心工具: 智能日志分析系统:通过正则表达式和上下文分析,自动分类百万行验证日志中的错误,生成可视化报告,效率远超传统grep方法。 寄存器模型生成器:将Excel表格自动转换为UVM寄存器模型代码,将原本需要两周的手工工作缩短至两小时,同时保证零错误。 文章还展示了Python与Sys

z534437748的博客 72

ELK安装部署(Elasticsearch,Logstash,Kibana)

ELK安装 准备两台centos7 配置:2核心2G内存 规划如下: 1):A机上安装jdk,kibana,elasticsearch 2):B机上安装jdk,logstash A,B机同做 1).关闭防火墙 [root@localhost src]# systemctl stop firewalld [root@localhost src]# setenforce 0 2).时间同步 [root@localhost src]# yum -y install ntpdate [root@localh.

Snowflakes_的博客 216

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

ELK之filebeat、logstash、elasticsearch、kibana采集系统日志

通过logback或其他日志插件输出得日志文件,存在linux或windows系统上,出现问题不方便查询几分析问题,便有了elk日志分析系统 本文将介绍filebeat、logstash、elasticsearch、kibana的配置文件及启动 本文软件版本全部采用7.6.0,可以去elasticsearch中下载最新软件,地址:elastic软件下载 filebeat配置,filebeat...

it1993的博客 952

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

ELK安装及采集日志邮件报警(ElasticSearch,Logstash,Kibana)

ELK环境准备 配置:2核心2G内存 规划如下: ip地址: 192.168.59.130: jdk kibana elasticsearch 192.168.59.131: jdk logstash 1.关闭防火墙 systemctl stop firewalld setenforce 0 2.时间同步 yum -y install ntpdate ntpdate pool.ntp.org ELK相关包链接:https://pan.baidu.com/s/112s9cetAG0PuCjENr0hT4

暴躁程序员的博客 1140

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

ELK搭建(filebeat、elasticsearch、logstash、kibana)

ELK部署(文章有点儿长,搭建时请到官网将tar包下载好,按步骤可以完成搭建使用) ELK指的是ElasticSearch、LogStash、Kibana三个开源工具 LogStash是负责数据的收集和过滤处理 ElasticSearch 是一个开源分布式搜索引擎,负责数据的存储、检索和分析 Kibana 是提供可视化的页面,对数据进行可视化预览 首先前提安装好java环...

asd0351992的博客 230

Elasticsearch+Logstash+Filebeat+Kibana部署

安装elasticsearch、kibana、logstash、filebeat。启动elasticsearch服务。关闭防火墙与安全上下文。

Wezzer的博客 1272

ELK入门

ELK是三个开源软件的缩写,分别表示:Elasticsearch , Logstash, Kibana 。 Elasticsearch是个开源分布式搜索引擎,提供搜集、分析、存储数据三大功能。它的特点有:分布式,零配置,自动发现,索引自动分片,索引副本机制,restful风格接口,多数据源,自动搜索负载等。 Logstash 主要是用来日志的搜集、分析、过滤日志的工具,支持大量的数据获取方式。...

Ezra1991的博客 828

ELK安装部署,Elasticsearch, Kibana,logstash

提示:文章写完后,目录可以自动生成,如何生成可参考右边的帮助文档 文章目录一、ELK?二、使用步骤1.Elasticsearch的安装和配置2.Kibana的安装和配置3.logstash的安装和配置 提示:以下是本篇文章正文内容,下面案例可供参考 一、ELK? 示例:是由: Elasticsearch Logstash Kibana 组合而成 elasticsearch 是一款使用java开发的开源搜索引擎!能够提供日志数据的存储、搜索、分析3大功能,拥有高效的搜索功能,也可以实现分布式扩展!

weixin_54275938的博客 238
上一篇: ELK入门(五)——messages和log日志生成时间替换时间戳(grok+data)
下一篇: ELK入门(六)——Filebeat安装与启动(rpm包)+logstash(rpm包)
Netceor
博客等级 码龄9年 1047粉丝 306原创
评论 2
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值