网络分析系列之四 网络数据包采集硬件和部署

告别盲ping!科来网络分析系统部署与实战指南 网络流量分析是网络运维与安全领域的核心技术,其原理在于通过采集、解码和分析网络数据包,将无形的数据流转化为可视化的业务视图。这项技术的核心价值在于为运维人员提供全局的“上帝视角”,实现从被动响应到主动预防的转变。在应用场景上,它广泛应用于故障精准定位、性能瓶颈分析、安全威胁检测以及应用协议深度解析。本文聚焦于科来网络分析系统这一国产化专业平台,详细阐述了其旁路部署模式、核心功能模块(如智能分析与数据包回溯)以及如何利用其解决应用响应慢、内网安全事件、数据库慢查询等经典运维难题,帮助工程师告别低效的“点对点” 阅读详情

为什么能采集到网络数据包

网络抓包软件或流量分析系统之所以能够抓取到不属于自身接入到网络中接口的数据报文,是由于该网卡启用了一种叫混杂模式的方式,这种方式能扣看到所有流经这个网口的数据包信息。
Wireshark或企业级流量分析系统的流量采集网卡含有libpcap/WinPcap驱动,该驱动让网卡变为混杂模式。
常见数据包采集硬件
数据包采集过程需要接入网络中的硬件,常见硬件有集线器(hub,古老的设备,现在很少用到)、交换机(端口镜像)、TAP(网络分流器)等等。
集线器
在早期的数据包采集环境中,集线器是最常见的硬件设备之一。
使用集线器连接的网络中,任意数据包都可以流经接入的其它集线器或设备。在这种环境下,你不需要做任何准备工作,接入安装了抓包软件的电脑就可以采集到所有的数据包。
集线器数据包采集
但稍有遗憾的是,集线器由于自身的工作机制,会对网络传输造成极大的影响,目前基本被完全淘汰。
交换机
交换机是当前网络中最常见的数据转发设备之一,但对于数据包采集来说,则不想集线器那样方便了。因为每个交换机的端口是一个冲突域,即这个端口接入安装了抓包软件的电脑后,抓包软件只能采集到交换机这一个端口的流量,无法采集其它端口流量信息。
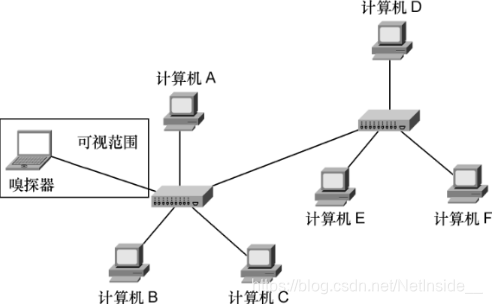
交换机数据包采集
在交换机环境下,通过端口镜像,可以完整的采集流经交换机所有端口的流量。
端口镜像的原理是告诉交换机,将一个端口上的所有数据包复制到另外一个端口上。目前,基本所有的可管理交换机都支持端口精细。
交换机 镜像
如上图所示,镜像端口是管理人员通过配置,指定的端口,观察端口连接抓包软件,这样,任何流经镜像端口的数据包,都会在观察端口被采集到。
TAP
TAP(Test Access Point),常见称呼网络分流器,还有人叫它NPB (Network Packet Broker),或者汇聚分流器。其核心功能就是架设于生产网络镜像口和分析设备集群之间,将一台或者多台生产网络设备镜像出来的流量汇聚后,分发到一台或者多台数据分析设备。
基于TAP的流量复制/聚合器,由硬件设备和其中自带管理软件组成,能够支持多端口的流量聚合,实现完整的复制多个监听端口,供多套分析系统使用。
TAP 流量镜像
业绩知名的TAP厂商有big switch、brocade、Gigamon、VSS等等,处理速率从1G和10 G逐渐上升到40G和100G。
当然,除了上述常见的几种跟数据包采集相关的硬件外,还有诸如分光器之类的其它硬件,这里不再一一列举和细述。

企业级流量数据采集系统部署

通常情况下,专业的流量分析设备部署在靠近监控的线路旁,监控方法是通过从交换机把流量镜像,然后把镜像的流量导入到设备里分析。
为实现全面的链路和应用监控,常见的数据采集方式有2种:
多层应用架构环境
用户环境由多个设备组成的多层架构应用环境中,数据源来自多台网络设备,需要汇聚数据,然后接入到性能分析设备。
多层应用架构环境下流量分析系统
单一应用架构环境
当应用架构较为集中时,数据源可从少量设备镜像获得,只需在对应设备进行镜像设置,然后将镜像流量接入性能分析设备。
单层应用架构环境下流量分析系统
专业流量分析系统支持多种原始数据存储方式,针对不同的应用,可选择是全包存储,还是截取包头一部分存储。
同时,所有的分析数据以动态聚合的方式,长期保存在设备中。
续更(下一节《Wireshark介绍及优缺点分析》)
更多资料请点击了解


科来网络分析系统:从协议解码到智能诊断的国产网络排障利器 网络协议分析是理解网络通信、进行故障排查与安全监控的基础技术。其核心原理在于捕获并解析网络中传输的数据包,将二进制流还原为可读的协议字段,从而洞察数据流动的细节。这项技术的价值在于能将抽象的连通性问题转化为具体的协议交互异常,极大提升了网络运维与安全事件调查的效率。在实际应用中,无论是定位网页访问缓慢、排查间歇性中断,还是发现扫描与攻击行为,深度包检测(DPI)和流量可视化都是关键支撑。科来网络分析系统作为一款国产专业工具,深度融合了**智能诊断**与**协议解码**能力,通过面向场景的解决方案和丰富的流量 阅读详情

相关推荐

Wireshark与科来网络分析系统深度对比:如何选择你的网络排障利器

网络协议分析是网络运维与安全领域的核心技术,其原理在于捕获并解析网络中传输的数据包,从而洞察通信细节与潜在问题。这项技术的核心价值在于将不可见的网络流量转化为可读信息,为故障排查、性能优化和安全审计提供直接依据。在实际应用场景中,无论是日常运维快速定位应用卡顿,还是安全研究深度挖掘协议漏洞,都离不开得力的抓包与分析工具。本文聚焦于两款主流工具——开源的Wireshark与国产商业软件科来网络分析系统,它们分别代表了深度协议分析的“显微镜”与面向运维效率的“仪表盘”。通过对比其抓包引擎性能、数据包解析方式、统

weixin_34054931的博客 343

几种常见网络抓包方式介绍

从以上介绍可以看出,网络层抓包有各种可选方式,建议根据自己的需求和具体网络架构,选择适用的模式。另外也可以进行多种模式的叠加和串接,实现更灵活的抓包模式。同时我们也要提醒一下:网络抓包有风险!不要贸然实施未获授权的抓包,可能会违法违规,以上方式只建议在实验和学习环境中使用。分流器(TAP)小交换机迷你电脑成本最低大约50元最低大约200元最低大约220元复杂程度简单简单稍微复杂适用位置灵活有线无线\缺陷抓包机器需要两个网络接口有源,需要额外配置需要一定的动手能力。

顺其自然~专栏 2217

网络流量采集(一)概述

引言 网络流量是单位时间内通过网络链路的数据包的总体,是衡量网络负荷和转发性能的基本指标。网络流量监测即抓取网络中传输数据包的总体数据并统计,而采集网络流量数据是对网络IP数据报文的收集。 随着数据中心网络规模扩大,承裁应用系统越来越丰富,网络结构也越来越复杂,各项网络服务对网络资源要求越来越高,网络的安全威胁也越来越多,运维精细化要求不断提高,网络流量采集分析已经成为数据中心基础设施不可缺少的分析手段,通过网络流量深度分析,网络管理人员能够更直观地加快故障定位、分析应用数据,优化网络结构、系统性能和安

yilun的专栏 7822

网络抓包分析【IP,ICMP,ARP】以及 IP数据报,MAC帧,ICMP报和ARP报的数据报格式

因为icmp属于ip的一个子协议,然后的话上面也说了它的数据报格式,所以它是封装在ip数据报的数据部分中,即对应比特流中的mac 14字节的首部,ip地址20字节的首部地址,第35字节开始到第38字节结束为对应的icmp数据报的首部(4字节)。MAC帧的数据部分只有一个字段,其长度在46到1500字节之间,包含的信息是网络层传下来的数据。它是TCP/IP协议簇的一个子协议(然后在ip数据报的格式中的话,我们首要的任务是找到其中的目的IP和源IP,经过上面的IP数据报格式得知,IP数据报首部每行4个字节。

m0_63622279的博客 1万+

IP Sniffer:多功能IP封包监听与网络分析工具

IP Sniffer作为一种网络封包监听工具,其核心机制依赖于操作系统内核与网卡的协同工作。当网卡被置为混杂模式(Promiscuous Mode)时,可接收所有流经局域网的数据帧,而不仅限于目标MAC地址匹配的报文。IP Sniffer在此基础上,通过数据链路层捕获接口(如libpcap/WinPcap)从协议栈底层截取原始字节流,并依据以太网帧类型(EtherType)剥离封装,逐层解析出IP头部信息。// 示例:使用libpcap打开网络接口并设置过滤规则。

weixin_35950531的博客 1288

基于Reader解析TcpDump捕获的Pcap网络数据包实战

特性pcap_loop控制权归属库内部调度用户主动调用实现复杂度低(只需写回调)中(需管理循环)适用场景实时监控、后台服务分步调试、定时采样多线程友好性差(单一线程进入)好(可在任意线程调用)错误处理粒度较粗(全局错误码)细(每次调用独立判断)选择合适模式直接影响程序架构设计。推荐在高吞吐环境下优先使用配合多线程+环形缓冲队列提升性能。字段(偏移)长度描述4B。

weixin_29009401的博客 929

AD域设计与管理-域策略-客户端硬件信息收集

简介快速批量收集电脑系统硬件信息,发送到服务端,可作资产管理。信息收集包括计算机名,用户名,操作系统,主机型号,序列号,CPU,主板,内存,硬盘,显卡,显示器,打印机,网卡,IP地址,MAC地址。项目地址为:HW-info: 电脑系统信息 登记/收集/管理 简介: 快速批量收集电脑系统硬件信息,发送到服务端,可作资产管理。

zhm120456的博客 1716

一种2+GBPS的多数据包透明传输机制

基于模块化设计方法对 %&’()*+, 发送器的吉比特数据发送策略进行了深入研 究,提出了一种速率为 -./01 的多数据包透明传输的机制。根据此机制,仅配置 " 个包格 式寄存器则可实现对 # 内数据以任意要求的格式发送,从而解决了利用 %&’()*+, 发送 数据固有的可升级性差的问题。该透明发送机制展示出其运用 4)567&8 9:; 高级语言的 设计思想,以及升级性好、

【工具使用类】交换机+WireShark网络抓包

无线智能设备透传数据给服务器,接收不到服务端回包数据。通过抓网络包分析,确认分析服务端是否有回数据包到路由器。

好记性不如烂笔头 5429

【Maxwell16.0】实战指南:从DXF导入到MotorCAD联合仿真的关键技巧

本文详细解析了Maxwell 16.0与MotorCAD进行联合仿真的核心流程与关键技巧。重点阐述了从DXF模型导入、几何修复、一极一槽模型剪裁,到坐标系对齐、MotorCAD参数匹配及结果验证的全过程,旨在帮助工程师高效打通联合仿真链路,规避常见错误,提升电机设计效率。

weixin_29062865的博客 718

倒立摆入门详解+pid调参

倒立摆制作全过程 最近在练习pid的控制算法,就选用了2013年的电子设计国赛题目:倒立摆 。 首先给你们看看我的成果 注意哦:倒立摆不是靠上面黄色的传感器保持平衡的,而是通过下面的电机左右扭动使得摆杆不掉下来,难度可不小了。 材料准备 1.机械部分 如图所示选好电机和角位移传感器进行组装就好了,这个部分是我直接网上购买的,如果要自己装也是可以的,不过会比较麻烦,结构差不多的。 2.主控部分 这个部分的话完全是我自己设计的,作用和网上买的一样,因为网上买的话太贵了,有需要的话可以联系我,有pcb文件

small_po_kid的博客 2万+

sis最新ip地址2020_科来网络分析系统 2020(技术交流版)

点击上方“信安前线” 可订阅0x01 简介官网:http://www.colasoft.com.cn/download/capsa.php科来网络分析系统是一款集数据包采集、协议解码与分析、流量统计、故障诊断与性能管理等多种功能为一体的网络分析产品,能够提供高精度网络诊断分析,多层次展现网络通讯全景,有效地帮助网络管理者梳理网络应用。科来不断加大在基础协议识别与解析能力上的投入,在协议解...

weixin_39942335的博客 1万+

YOLOv8改进 | 注意力篇 | 一文带你改进GAM、CBAM、CA、ECA等通道注意力机制和多头注意力机制

官方论文地址:官方论文地址点击此处即可跳转官方代码地址:官方代码地址点击此处即可跳转GAM旨在通过设计一种机制,减少信息损失并放大全局维度互动特征,从而解决传统注意力机制在通道和空间两个维度上保留信息不足的问题。GAM采用了顺序的通道-空间注意力机制,并对子模块进行了重新设计。具体来说,通道注意力子模块使用3D排列来跨三个维度保留信息,并通过一个两层的MLP增强跨维度的通道-空间依赖性。

Snu77的博客 4万+

网络分析系列之三 抓包分析原理及企业级抓包分析需求

这一节介绍抓包工作原理,以及在现代企业中要实现7*24小时实时数据包采集该如何的部署相关产品的概要信息。 抓包工作原理 数据包采集过程涉及软件和硬件之间的协作过程,主要分为3个过程。 第一, 采集。数据包在网络传输介质中以原始的二进制方式传输,抓包软件将采集端口设置为混杂模式,直接采集二进制数据。 第二, 解码。数据包采集软件将采集到的二进制数据通过解码方式,保存为基本的具有可读性的文本格式。 第...

NetInside__的博客 1136

120、ISP 驱动架构解析:从 V4L2 请求到 ISP 硬件的配置下发流程

本文以实际案例解析ISP驱动架构的V4L2到硬件配置下发流程。作者通过一个因内存共享导致画面闪烁的bug案例,详细剖析了用户空间参数通过V4L2结构体传递、驱动层拆包与硬件寄存器映射、时序同步机制等关键环节。特别强调深拷贝、dirty flag增量更新、shadow register等实现要点,并给出多路并发隔离、寄存器写入失败等典型问题的排查方法。文章建议开发者深入理解参数到寄存器的转换过程,推荐通过debugfs实时监控寄存器状态,避免过度依赖自动调试工具。全文以实践为导向,对ISP驱动开发具有直接指导

sundong_81的博客 160

Android 9.0 延时开机动画解决首次开机黑屏和去掉android正在启动的提示框

在9.0的系统产品rom定制化开发中,在一些产品中会出现在首次开机的时候,由于在开机动画播放完以后会出现几秒短暂的黑屏情况,然后进入默认Launcher,这在产品体验上 也是感觉到有点差,所以会要求在去掉这个首次开机黑屏的效果,和在启动过程中的 android is starting这个提示框的这些效果优化,接下来就分析下相关功能, 然后实现这个功能的开发

安卓兼职framework和app工程师的博客 3246

企业网络分析平台架构落地实战:从采集到展示的全链路设计

大数据架构设计中,数据闭环与分层解耦是构建稳定系统的基石。网络分析平台作为透视企业网络健康与安全的核心工具,其本质是打通数据采集、传输、存储、计算与展示的完整链路。架构上需遵循数据闭环、分层解耦与水平扩展三大原则,采集层可通过流量镜像、流统计与主机代理组合实现全覆盖,并以Kafka消息队列作为削峰填谷的第一道闸,保障海量突发流量下的数据稳定。存储层选用ClickHouse列式引擎,可支撑数十亿级流记录的高性能聚合查询,配合冷热分层策略有效控制成本。实时计算借助Flink完成端口扫描检测、流量异常识别等秒级洞

weixin_32501329的博客 243

【系列06】端侧AI:构建与部署高效的本地化AI模型 第5章:模型剪枝(Pruning)

结构化剪枝移除的是模型中的整个结构,比如一个完整的神经元、一个卷积核或一个通道。修剪后的模型权重矩阵仍然是稠密的,因此能够充分利用现代硬件和软件的并行计算优势,从而显著提升推理速度。非结构化剪枝是最细粒度的剪枝方法。对于需要极致压缩但对推理速度要求不高的场景,非结构化剪枝是好的选择。它就像修剪一棵树,通过移除模型中不必要的“枝叶”,让模型变得更精简、更高效,从而适应资源受限的设备。,开发者可以方便地对模型的不同层进行剪枝,并根据需求进行微调,从而在不影响太多性能的前提下,获得一个更轻量、更高效的模型。

学习,输出==》再学习再输出 649

Wireshark vs. 传统工具:网络分析效率对比

最近在排查一个网络延迟问题时,我尝试了多种网络分析工具,发现不同工具的效率差异比想象中更大。于是决定开发一个性能对比工具,客观评估Wireshark与tcpdump、Fiddler等传统工具的实际表现。,它的在线编辑器和一键部署功能让性能测试变得非常简单,无需配置复杂环境就能快速验证想法。我实际使用时发现,从编写脚本到查看结果整个流程非常顺畅,特别适合快速原型开发。传统方式往往凭经验选择工具,但缺乏量化数据支持。这个项目让我深刻体会到,选择合适的工具能极大提升工作效率。如果你也想尝试类似的项目,推荐使用。

CrystalwaveStag的博客 850

Multica 自托管部署与使用入门:从上线到让 AI Agent 真正干活

Multica是一个将AI Agent作为团队成员的任务协作平台,支持自托管部署。本文介绍了完整的单机部署流程: 核心架构包括前端界面、后端服务、PostgreSQL数据库和Runtime执行机器 推荐使用Docker Compose部署,需配置数据持久化目录 提供详细的docker-compose.yml和.env配置文件说明 重点注意事项:数据库密码和JWT密钥必须修改,生产环境配置必须设为production 需正确配置前端访问地址和WebSocket连接 部署完成后,用户可创建AI Agent并将其

q742971636的博客 1732

EfficientNet 改进:StripCGLU模块的创新与应用

本文提出了一种改进的EfficientNet-b0模型,核心创新是通过引入StripCGLU模块来提升网络性能。StripCGLU结合了水平/垂直条带卷积和GLU激活机制,具有参数效率高、计算量少的优点。改进策略包括选择性替换部分MBConv为StripCGLU模块(每隔3个块插入),同时保留早期层结构。测试表明该模型适用于移动端视觉任务,在保持效率的同时提升性能。代码实现包含模块定义、模型构建及测试部分,展示了如何通过精心设计的模块改进现有网络架构。

Henry的博客 242

实时网络流量采集与分析

本文阐述了实时网络流量采集与分析在企业网络管理中的重要性。实时流量采集能即时发现异常流量和安全威胁,为网络提供"秒级响应"能力;分析则通过协议识别、行为关联等技术将原始数据转化为可操作信息。实现这一过程需要流量镜像、DPI深度解码、流处理引擎等技术协同。除安全防御外,该技术还可用于性能优化、容量规划等场景。文章强调,实时全流量分析已成为企业网络运营的刚需,是保障数字基础设施安全高效运行的关键能力。

networkexpert168的博客 1490

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

网络故障分析案例:如何定位和解决网络丢包问题

如何解决网络丢包问题?网络丢包怎么解决?网络丢包通常是比较难以排查的问题,因为造成网络丢包的原因很多,排查此类问题需要很长的时间。本案例中,通过对网络通信数据进行比对分析,我们找到了引起网络丢包的问题根源。 1.1 问题描述 可编程逻辑控制器(PLC),是一种采用一类可编程的存储器,用于其内部存储程序,执行逻辑运算、顺序控制、定时、计数与算术操作等面...

weixin_34177064的博客 1645

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

NetFlow vs Packet Data vs Metadata: 有什么不同呢?

在您复杂的IT基础设施中提供全面的可视性并不容易。这就是为什么每当提出网络分析的问题时,如何确定实际问题是什么总是一个挑战。而随着时间的推移,网络工程师们仍然面临着如何在监控网络上的流量方面保持领先的斗争。当涉及到网络分析时,没有必要让自己紧张。有几种网络分析方法可以选择:NetFlow、Packet Data或Metadata。但是,哪种方法适合你和你所负责的故障排除和保护的环境呢?让我们从一些人认为是黄金标准的分析方法开始–packet data。 深度数据包检测(Deep Packet Insp

虹科网络安全的博客 718

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

上一篇: 网络分析系列之三 抓包分析原理及企业级抓包分析需求
下一篇: 网络分析系列之五 Wireshark介绍与优缺点分析
NetInside__
博客等级 码龄8年 34粉丝 27原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
