curl指定CA目录仍报证书不受信任:--capath与OpenSSL rehash排查

cURL下载文件的深层原理与生产级实践指南 cURL 是一个底层协议引擎,而非简单下载工具,其核心价值在于对 HTTP 等网络协议的精确控制能力。理解其状态码处理(如 -f 参数)、SSL/TLS 验证机制、断点续传(-C -)原理及重定向行为,是构建可靠自动化脚本的基础。在 DevOps、CI/CD 和嵌入式固件升级等场景中,cURL 常用于健康检查、API 调试和安全下载,但误用(如跳过证书验证或混淆静态资源与流式响应)极易引发生产事故。本文结合真实故障案例(如 502 Bad Gateway、SSL certificate problem),解 阅读详情

把根证书放进目录,curl 还是报 unable to get local issuer certificate;改成 --cacert 指向同一张证书却能连通。这类问题可能不是证书缺了,而是 OpenSSL 找不到目录里的“索引”。本文只讨论使用 OpenSSL 后端的 curl,把 CA 文件、哈希目录和真实 HTTPS 验收分开。

一、先确认你传的是文件还是目录

--cacert 接受 CA 文件,--capath 接受证书目录。两者不是换个路径就等价:文件可装多张 PEM 证书,OpenSSL 的目录查找则依赖按 subject 名称计算的哈希文件名或链接。把 root.pem 复制进去,只是入库,还没有索引。

curl -V
openssl version
openssl x509 -in /srv/app/ca.pem -noout -subject -issuer -fingerprint -sha256

先记录 curl -V 的 TLS 后端,再核对证书的 subject、issuer 和 SHA-256 指纹。指纹用于确认具体证书;subject_hash 用于定位目录入口,两者不能互换。其他后端需查对应文档。

二、目录里的 hash.0 到底是什么

OpenSSL 查找 CA 时,不会把目录内每个任意文件名都当作待验证证书遍历。常见入口形如 00ceea4b.0,链接目标才是 root.pem。这个名字来自证书 subject 的哈希,不是网站域名哈希,更不是证书的完整指纹。

同一 subject 哈希可对应多个对象,后缀递增,不能据后缀判断新旧。删除原文件却留下软链接,目录看着热闹,读取时仍会落空。
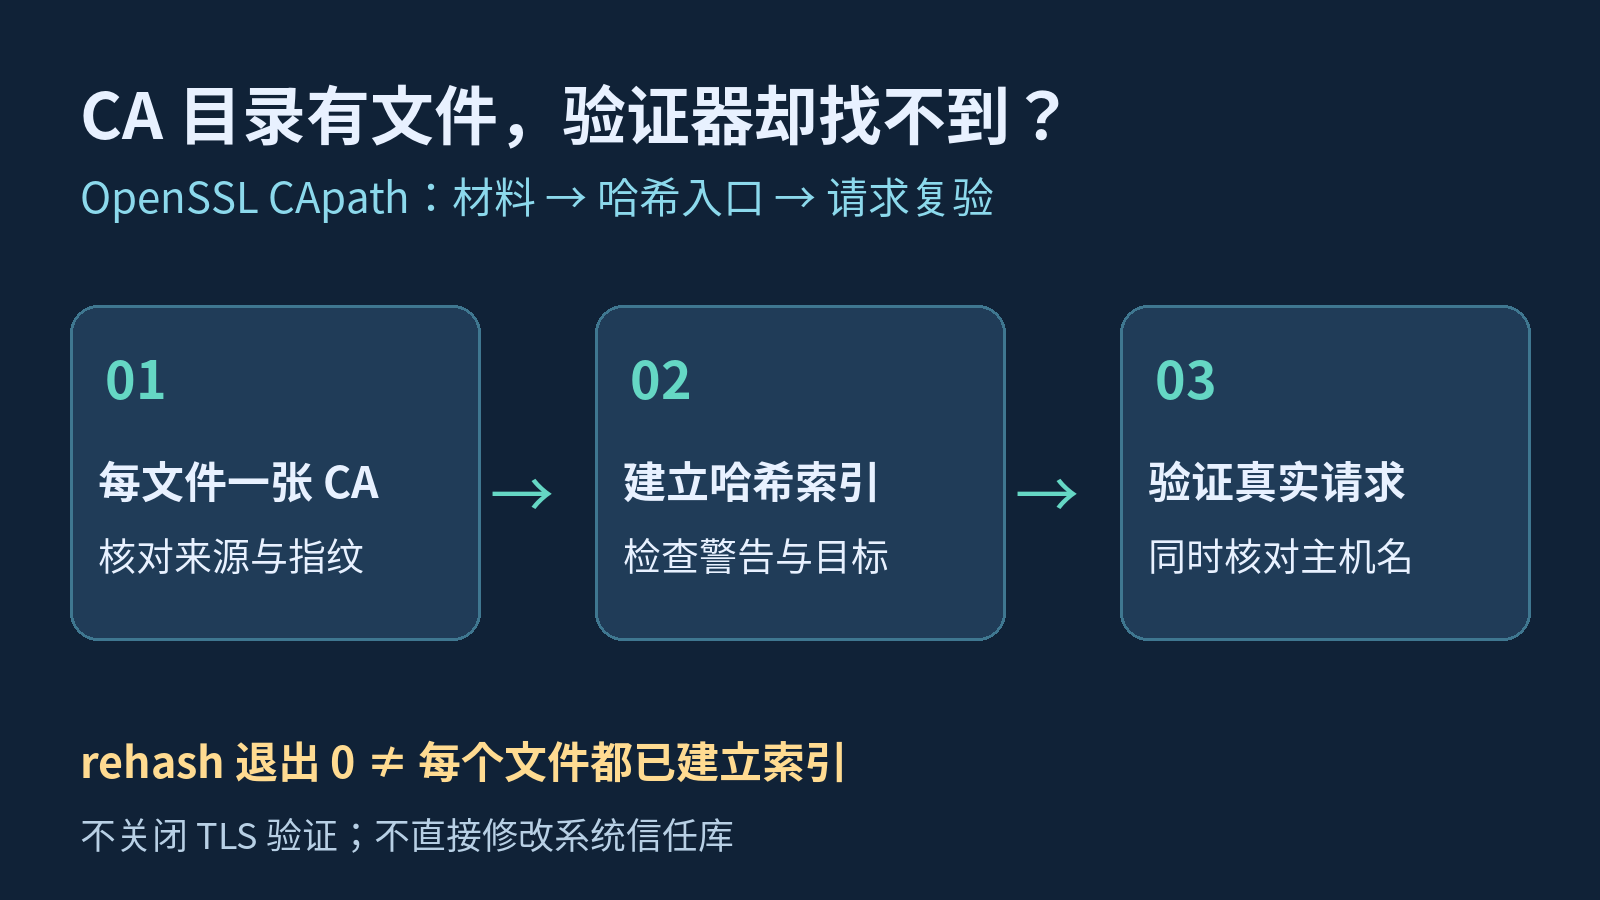
OpenSSL CApath目录验证:PEM材料、哈希索引、HTTPS复验三个步骤

三、在独立目录重建索引,不直接改系统库

以下 /srv/app/trust-new 是示例候选目录,需要先创建,并放入经过来源核验的 root.pem;/srv/app/ca.pem 是第一步检查的同一张 CA。请替换为自己的测试路径,确认写权限,避免把服务器私钥复制进信任目录。

TRUST=/srv/app/trust-new
openssl rehash -v "$TRUST"
HASH=$(openssl x509 -in "$TRUST/root.pem" -noout -subject_hash) || exit 1
readlink "$TRUST/$HASH.0"
openssl x509 -in "$TRUST/$HASH.0" -noout -subject -fingerprint -sha256

rehash 扫描 .pem、.crt、.cer、.crl 文件。它可能移除旧的哈希形式链接再生成新链接,所以必须显式传入候选目录,不要对不明用途目录直接执行。本例单张 CA 只检查 .0,多对象需检查全部目标。

命令退出 0 只是流程结束,不是“全部证书已建索引”的证明。检查标准错误中的 skipping、重复对象等警告,再读取实际链接目标的指纹。多张证书合并的 bundle 适合 CAfile,但 rehash 要求单文件恰好一个证书或 CRL 对象,不能把 bundle 改个扩展名就当索引修好了。

四、先离线验证,再判断是不是目录问题

准备待检查的 leaf.pem,下例使用示例域名 service.example.test。它是叶证书而不是 CA 文件;真实站点若有中间 CA,还需用 -untrusted 指向收集到的中间证书文件,不要为了补链就把未知中间 CA 直接加入信任根集合。

openssl verify -no-CAfile -CApath /srv/app/trust-new \
  -purpose sslserver -verify_hostname service.example.test leaf.pem
rc=$?
printf 'verify exit=%s\n' "$rc"
test "$rc" -eq 0

-no-CAfile 排除默认 CA 文件带来的旁路成功,-CApath 指向候选目录;主机名与 sslserver 用途仍要单独检查。若同一批材料用 CAfile 成功、CApath 失败,再重点看索引和路径。若两边都失败,则继续检查签发关系、有效期、扩展和中间链,不要把所有 error 20 都归因于 rehash。

五、隔离实验:有证书不等于有可用索引

本次在临时目录和回环 TLS 服务做了实际验证:curl 7.61.1,OpenSSL 1.1.1k FIPS。使用独立 CA 签发测试叶证书,不修改系统信任库和生产服务。curl 显式指定另一张无关 CA 作为 CAfile,避免默认信任文件掩盖目录效果;这不是生产配置建议。

只有 root.pem、没有哈希入口时,离线 verify 报 error 20 并退出 2,curl 报 60。执行 rehash 后,同一目录验证通过,curl 退出 0 且收到 HTTP 200。随后只删除链接目标,保留入口,两个测试重新失败;恢复材料与索引后可再次验证。

另一个反例是两张 CA 拼成 bundle.pem:本机 rehash 退出 0,但打印“不恰好包含一个证书或 CRL”的跳过警告,没有建立入口;同一 bundle 用作 CAfile 能验证。索引修好后改用错误主机名仍报 error 62。这些结果只证明本次夹具,不代表所有版本、浏览器或生产链路。

六、常见现象与下一步

现象优先检查不要直接下的结论
CAfile 成功,CApath 失败哈希入口、路径、读取权限服务端一定缺证书
rehash 退出 0 但有 skipping多对象 PEM 或格式问题目录已全部修复
链接存在却打不开悬空目标、容器内路径看到文件名就能读取
目录验证通过,域名仍不匹配SAN 与请求主机名加更多 CA 能修复身份

权限检查要站在实际服务用户的视角:管理员能读,不代表应用用户能穿过父目录。容器中的目录与宿主机不是同一视角,尤其注意链接目标是否也随挂载进入容器。先确认材料可达,再谈证书可信。

七、真实请求复验,保留失败退出码

curl --noproxy '*' --capath /srv/app/trust-new \
  --show-error --silent --output response.txt \
  --write-out 'HTTP=%{http_code}\n' https://service.example.test/
rc=$?
printf 'curl exit=%s\n' "$rc"
test "$rc" -eq 0

这里 --noproxy 用来明确做直连诊断,域名和候选目录必须换成获授权的目标;需要代理的环境应按实际网络路径另验。curl 仍可能使用默认 CA 文件,因此这条命令验证的是实际请求能否通过,不能独自证明成功只来自 CApath;归因要结合第四节的隔离对照。

response.txt 是本地响应文件,执行前确认不会覆盖需要保留的数据。不要加 -k 让问题“消失”,也不要只看 HTTP 状态:TLS 失败时可能显示 000,HTTP 非 2xx 则要另查应用。长驻进程是否重新加载信任库仍需按应用文档另验。

八、交付前检查清单

确认后端和版本;核对 CA 来源与指纹;候选目录内不含私钥;检查 rehash 警告、哈希入口和实际目标;以应用身份验证路径权限;保留正确链与错误主机名的正反例;在真实网络路径复验并记录退出码。切换目录前保留旧版本,切换后观察应用日志,失败能够回退。

临时私钥、证书和监听已清理,未执行生产切换或浏览器信任验证。目录问题的关键不是“再塞一张证书”,而是验证器能否读到正确对象。

参考:curl --capath 官方说明;OpenSSL rehash;OpenSSL verify。

Quantum Espresso实战进阶:HSE混合泛函在能带计算中的精准应用 本文深入探讨了在Quantum Espresso中应用HSE混合泛函进行高精度能带计算的实战方法。针对传统DFT方法低估半导体带隙的问题,HSE通过混合精确交换能,显著提升计算精度。文章详细讲解了从输入文件配置、参数设置(如nqx网格、exxdiv_treatment)、到自洽与非自洽计算流程,以及结果可视化与对比的全过程,并提供了关键的调优与避坑指南,助力实现从PBE到HSE的精准进阶。 阅读详情

相关推荐

Python-Opencv中的膨胀和腐蚀

Python-Opencv中的膨胀和腐蚀 腐蚀和膨胀是对白色部分(高亮部分)而言的,不是黑色部分。 膨胀就是图像中的高亮部分进行膨胀,“邻域扩张”,效果图拥有比原图更大的高亮区域。腐蚀就是原图中高亮部分被腐蚀,“邻域被蚕食”,效果图拥有比原图更小的高亮区域。 1.膨胀 膨胀过程是有一个结构元素或者模板去在原图像素比对,当比对过程中,中心像素位置的值根据其八邻域取或运算,或运算为1就取自己的中心值,...

qq_44262417的博客 1万+

SSL验证不是开关:重建HTTPS信任链的七层加固指南

SSL验证是HTTPS通信中基于PKI的信任锚点执行机制,其核心原理是通过证书有效性检查、签名链追溯和根证书可信确认三步完成动态校验。这一机制保障了数据传输的机密性、完整性和身份真实性,技术价值在于抵御中间人攻击、防止证书伪造与域名劫持。典型应用场景包括Python requests调用API、Docker容器内HTTPS请求、Nginx反向代理配置及企业内网私有CA集成。当出现'certificate verify failed'或'unable to get local issuer certifica

weixin_30562507的博客 420

linux上使用tun/tap设备模拟一个虚拟网卡,并将该虚拟网卡连接到新创建的网桥上

tun/tap设备是操作系统内核中的虚拟网络设备,是用软件模拟的网络设备,提供与硬件网络设备完全相同的功能。主要用于用户空间和内核空间传递报文。tun/tap对于硬件网络设备而言,一端连接的是物理网络,一端连接的是网络协议栈。对于tun/tap设备而言,一端连接的是应用程序(通过 字符设备文件),一端连接的是网络协议栈。

糖果墙的博客 6411

curl `--capath` 选项完全指南:用证书目录高效验证 TLS 对端

`--capath` 是 curl 命令行中用于指定 **CA(证书颁发机构)证书目录**、并据此验证 TLS 对端证书的选项。当你需要信任一批自定义 CA、而非单一大文件时,它比 `--cacert` 更高效也更易维护。读完本文,你将掌握 `--capath` 的适用场景、PEM 目录的构建方法(c_rehash)、多路径写法,以及它在 curl 源码(OpenSSL 后端)中的底层装载机制。

gitblog_00081的博客 318

RK3588极速成功部署YOLO26完整全链条:从pt导出、ONNX转换到rknn-toolkit-lite2落地与CMA内存优化

帮助你顺利完成pt模型到瑞星微3588上rknn模型的高效部署

昆兰.沃斯 的博客 532

STM32CubeMX和华为LiteOS Studio开发STM32

传统的STM32的开发通常使用Keil/IAR这类开发软件,随着物联网时代的到来,传统嵌入式的发展不断向物联网方向靠拢,而Keil/IAR这类开发软件无法满足IoT一站式的开发,华为LiteOS Studio结合STM32CubeMX可以快速,高效地进行物联网开发,本文提供一种开发思路及环境的配置方法。...

weixin_45680600的博客 2831

php内核源码解析=安全机制——PHP的安全防线底层

<!DOCTYPE html> <html lang="en"> <head> <meta charset="UTF-8"> <meta name="viewport" content="width=device-width, initial-scale=1.0"> <title>Document</title> </head> <body> <button id

qq_37805832的博客 895

第77步 时间序列建模实战:多因素预测 vol-2(以决策树回归为例)

第77步 时间序列建模实战:多因素预测 vol-2(以决策树回归为例)

Jet4505的博客 1006

Python HTTPS如何同时信任两套CA:默认信任库与追加加载的区别

Python接入私有CA时,create_default_context(cafile=...)并不等于在默认信任库上追加。用两套临时CA和回环HTTPS正反例,区分默认加载、显式选择、追加信任与名称及业务验收,避免用关闭证书验证掩盖配置问题。

谁呀!的博客 493

android13删除录屏权限提示框-去除录屏提示

在Android 13中,当应用请求屏幕录制权限时,系统会弹出一个权限提示框,要求用户明确授权。这个提示框是为了增强用户隐私保护,让用户知道有应用尝试录制屏幕。但是,在某些情况下,开发者可能希望避免显示这个提示框,以提供更流畅的用户体验。本文将介绍如何在Android 13中删除录屏权限提示框。

zhutoubenben的专栏 1880

NSIS教程(8): 基于第三方界面库的安装包界面

前面的几篇文章介绍了NSIS的传统界面的安装包和现代界面的安装包的制作方法,也提到了NSIS支持自定义页面(即使用page custom)的特性,自定义页面需要用户自己创建对话框、控件、添加控件响应等等,虽然NSIS提供了nsDialogs.nsh来支持这些功能,但使用起来还是不太方便(需要专门了解这个插件诸多用法),而且不够灵活,所以本文介绍一种终极的自定义界面的安装包解决方案,即完全使用第三方

while(1) { smile(); } 9万+

HTTPS 证书到期,要提前多久处理

证书续签的核心逻辑,不是看证书签发有多快,而是给验证、审核、多节点部署、故障排查留出容错时间。个人站点、DV 证书,底线是提前 30 天;企业商用 OV 证书,尽量提前两个月安排。有条件优先开启自动续签,是低成本、稳定规避证书过期告警的办法。

zxanz1的博客 185

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

uniapp 离线打包后 HTTPS 接口报证书错误的彻底排查与解决方案(附反编译 SDK 源码验证)

uniapp 离线打包后 HTTPS 接口报 CertPathValidatorException 证书错误,通过反编译 DCloud SDK 源码定位根因,并用「三层兜底」方案彻底解决。

、rhythm 385

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

成为全栈·基础补充·域名、DNS 与 HTTPS 证书

输入网址后,浏览器需要解析域名、连接目标服务、验证 TLS 证书,再发送 HTTP 请求。本文解释 A/AAAA/CNAME/TXT/MX 记录、DNS 缓存和 TTL,说明证书的域名匹配、有效期与续期边界,并把 DNS、HTTPS 和反向代理放在同一条部署链路中。最后给出逐层排查清单,帮助区分解析、连接、证书和应用路由故障。

FungLeo's Blog 490

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

宝塔在nginx里配置https服务,以及防止漏洞扫描

【代码】宝塔在nginx里配置https服务。

qq_22905801的博客 262

Nginx 从入门到能扛事:反向代理、负载均衡与 HTTPS 实战

grep/sed/awk 三剑客完整选项表、正则元字符、sed 一行命令(替换/删除/追加)、awk 字段与模式动作实战,文本处理随查随用的速查手册。

2502_91473995的博客 400

WordPress 登录后跳回登录页或提示「Cookie 被阻止」:先核站点 URL 与 HTTPS 一致,再查安全插件与 CDN

登录后台输对账号密码后立刻跳回登录页,或浏览器提示「Cookie 被阻止 / Cookies are blocked」、会话像没写上——这和今天槽位里写过的表单「提交成功但收不到邮件」、「建立数据库连接时出错」、「全站 HTTPS 后仍显示不安全 / 混合内容」、「定时发布不生效 / WP-Cron / Action Scheduler 堆积」、「更新插件后白屏 / 致命错误」,以及 502/503、媒体上传失败、固定链接 404、Woo 支付回调不是一类故障。站点多半是homesiteurl。

20年技术经验|专注小程序+外贸独立站|已服务500家企业,分享创业中有趣的产品和技术经验。 325

httpserver_QNetWorkClient

【代码】httpserver_QNetWorkClient。

qq_59167692的博客 36

javaEE(7)HTTP与HTTPS

HTTP是应用层协议,基于TCP(或UDP)传输,通过请求/响应报文交互。其核心包括URL定位资源、GET/POST等方法、状态码反馈结果及无状态特性。为解决明文传输的安全问题,引入HTTPS,采用混合加密与CA数字证书机制,实现身份认证、防窃听与篡改。尽管HTTPS增加握手开销,但保障了通信安全,是现代Web的必备标准。

2502_93175209的博客 1424

HTTPS改到8443端口要重签SSL证书吗:域名验证与服务端口分开看

同一域名从443切到8443,是否必须重新申请SSL证书?分清证书名称、业务监听端口和ACME验证入口,用同一证书的双端口回环实验核对名称、信任与HTTP响应,避免把端口开放当成HTTPS验收。

谁呀!的博客 770

WordPress 全站 HTTPS 后仍显示「不安全」或锁被划掉:先清混合内容,再核证书链与强制跳转

浏览器地址栏仍提示「不安全」、锁被划掉或控制台 Mixed Content 告警——明明证书已装、后台也勾了全站 HTTPS——这和今天槽位里写过的表单「提交成功但收不到邮件」、「建立数据库连接时出错」,以及登录 Cookie/CDN 重定向环、502/503、PHP 白屏、WP-Cron、媒体上传、固定链接 404、Woo 支付回调不是一类故障。PHP 与数据库多半正常,卡在。更稳的顺序是:先分清是→ 用开发者工具清出所有http://

20年技术经验|专注小程序+外贸独立站|已服务500家企业,分享创业中有趣的产品和技术经验。 374

SSL证书对SEO有影响吗?HTTPS和搜索引擎的关系

免费证书解决的是"有没有"的问题,OV证书解决的是"客户信不信任你"的问题。搜索引擎不关心你用的是DV、OV还是EV证书,只要HTTPS配置正确,排名信号是一样的。对搜索引擎来说,用户点击你的网站后看到"不安全",很快就关掉返回搜索结果,这个行为(跳出率)会反过来影响你的排名。迁移后,在Google Search Console和百度站长平台中提交HTTPS版本的站点地图,告诉搜索引擎你的网站已经迁移到HTTPS。这意味着,在其他条件相同的情况下,HTTPS的网站比HTTP的网站排名略高。

AnTrust的博客 252

深入解析 HTTP 与 HTTPS:从网络基础到安全加密

本文系统解析HTTP与HTTPS的核心原理:HTTP作为应用层协议,基于请求-响应模型传输数据,状态码如404表示资源未找到;而HTTPS通过TLS/SSL在HTTP基础上加入混合加密(非对称加密交换密钥,对称加密传输数据)与数字证书机制,防范中间人攻击,保障数据机密性与完整性。理解二者区别,是掌握Web安全与开发调试的关键。

h_Maennn的博客 354

JDK27升后HttpServer路径匹配怎么改

JDK27起内置HttpServer默认pathPrefix,/foo不再匹配/foobar;附stringPrefix回退边界与/foo对/foobar验收。

Amax3747的博客 380

WordPress 挂 CDN 后后台样式错乱或静态资源 404:先核回源 Host 与 HTTPS,再查混合内容与缓存键

挂上 CDN 之后,前台看着还行,后台却,或wp-adminuploads下的 CSS、JS、字体直接——这和今早常见的站点地图404/空白、、Redis、迁移裂图、Flexible SSL 重定向、Heartbeat / autoload、Woo 结账空白、memory exhausted、Woo 运费、小程序支付回调、WXR、REST 401、无法创建目录、permalink 404、502、Cookie 登录、插件白屏、、DB 连接、表单 SMTP、媒体上传。、以及。

20年技术经验|专注小程序+外贸独立站|已服务500家企业,分享创业中有趣的产品和技术经验。 272

SSL 证书查询 API:HTTPS 输入、证书链与失败诊断

GuGuData SSL 证书信息 API 使用 GET 接收公网 HTTPS URL,返回 success、host、certificates 和 diagnostic。HTTP 200 与 dataStatus.statusCode=200 还不足以判断证书查询成功,必须检查 data.success;信任或主机名校验失败时可返回 success=false、空证书数组和诊断。

DevOpenClub 专栏 196
上一篇: OpenSSL报permitted subtree violation:证书SAN与CA名称约束排查
下一篇: ACME DNS-01报NXDOMAIN:_acme-challenge记录与权威DNS排查
Lsetea
博客等级 码龄10年 24粉丝 120原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

Lsetea

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值