浪潮信息KSecure安全防御软件之程序管控功能

[漏洞利用]利用五次Shift越权破解win7\win10开机密码 注:第一个学习和接触的Windows漏洞 文章目录本机实验环境前置知识漏洞原理漏洞介绍漏洞验证解决方法基本流程介绍详细步骤截图 本机实验环境 虚拟机:VMware Workstation 14 pro 操作系统:Windows10 前置知识 1、cmd工具路径 c:\windows\system32\cmd,按五次shift默认调用同目录下sethc文件,其路径为“c:\windows\system32\sethc.exe” 2、用户/账户密码存储位置 c:\windows\system32\config\ 阅读详情

目录

1 概述

2 安装环境

2.1 操作系统环境

2.2 KSecure版本

3 安装与测试


1 概述

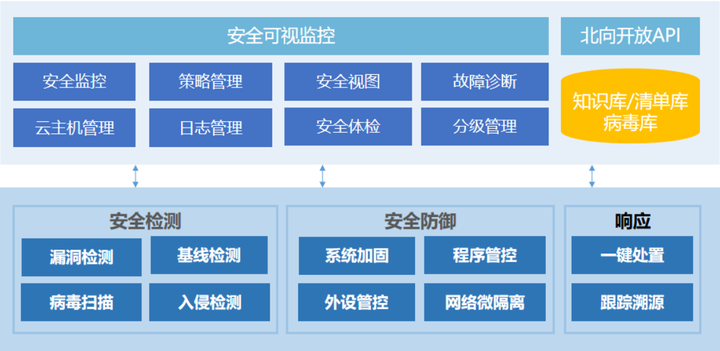
云峦操作系统安全防御软件企业版(以下简称“KSecure企业版”) 是一款集安全检测、安全防御、安全响应为一体,面向云主机环境的集成化、可视化的安全防护系统。以资产清点为基础,实现入侵检测、基线核查、系统加固、程序管控、病毒查杀、网络微隔离等功能,实现持续监控、防御、分析和加固。

KSecure企业版包括安全管理平台和Agent两部分。安全管理平台是一套基于B/S架构的软件,负责针对所有受保护云主机进程安全策略的统一制定、安全事件的集中存储和分析、安全状态的统一监控;Agent部署在需要被保护的主机中,负责安全策略的执行和安全数据的采集。KSecure企业版架构如下图所示:
2 安装环境

2.1 操作系统环境

版本信息:KeyarchOS 5.8sp2
硬件平台:x86_64

2.2 KSecure版本

云峦操作系统安全防御软件企业版KSecure V2.1

3 安装与测试

部署KSecure管理端
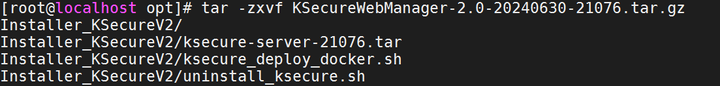
解压KSecure管理端容器安装包

执行安装脚本ksecure_deploy_docker.sh
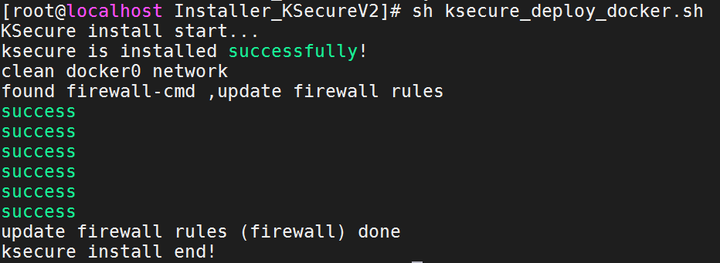

部署完成后,在浏览器访问https://管理平台IP:9143。使用默认用户superadmin访问并成功登录

    部署KSecure客户端

      程序管控功能测试

      程序清单采集
      KSecure程序管控需在采集清单的基础上运行,第一次采集后的程序都是白名单程序。白名单程序允许运行,黑名单和未知程序禁止运行。


      全网总清单:

        系统程序实时采集
        程序管控功能开启后,系统上新创建的程序会立刻采集到KSecure管理平台。上报到管理平台后,和管理平台的总清单对比,如果匹配到就下发管理平台的级别。匹配不到按未知处理。未知和黑名单程序无法允许,白名单允许运行。


        新增未知程序阻止运行

          信任目录高级策略
          在程序管控功能保护下,为了不影响系统上的业务正常运行。可以为业务目录设置信任。信任目录下的程序未知级别也允许运行。并且被其更新的程序是白名单程序。

          上述策略生效后,testApp下的程序允许过程中产生的程序文件就是白名单程序了。Vim更新了test程序后,test程序是一个全新的程序(MD5变化了),但是由于是信任目录的程序更新的,所以也是白名单。这样业务正常运行过程中或升级时对系统上程序的更新行为都不会被拦截。

          全网黑名单

          如果在运维过程中,发现了恶意程序,可以在总清单中设置为黑名单。黑名单全网下发,只要被KSecure保护的系统上都会拦截此程序的允许。黑名单全网拦截在程序管控的策略中优先级最高,保证了紧急情况下阻止恶意软件的扩散,限制其影响范围。

          把上面的程序设置为黑名单程序后,这个程序在另外一台系统上运行时也被拦截。

          相机标定(六)—— 张正友标定法 相机标定一、相机标定的目的1. 相机的成像过程2. 相机标定的目的3. 畸变与畸变矫正二、张正友标定法简介三、标定相机内外参1. 求解内参和外参的积2. 求解内参矩阵3. 求解外参矩阵四、标定相机的畸变参数五、L-M算法参数优化六、相机标定的步骤七、源代码 一、相机标定的目的 1. 相机的成像过程 2. 相机标定的目的 3. 畸变与畸变矫正 二、张正友标定法简介 三、标定相机内外参 1. 求解内参和外参的积 2. 求解内参矩阵 3. 求解外参矩阵 四、标定相机的畸变参数 五、L-M算法参数优化 六、相机 阅读详情

          相关推荐

          中国IP发展之面面观

          谢学军/邱善勤2006-1-25 9:29:28电子经理世界       IP远没有我们当初想象的那么简单   当SoC设计方法学刚刚传到国内的时候,学界为之欢呼雀跃,由于IP/SoC设计技术的使用,可以将发达国家用几年甚至十几年积累起来的设计技术直接为我所用,使中国的集成电路跳过漫长的积累阶段,迅速站到较高的起点上。因此在当时看来,IP/SoC设计技术是我国提升设计水平、发展

          klxdmm305的专栏 1188

          KeyarchOS工具系列 | 新一代轻量化“零侵入”安全防御组件KSecure

          基于标准和最佳实践对操作系统配置进行检测和自动修复,提升操作系统的合规性和安全性。支持用户结合实际的安全需求选择实施加固和扩展,以便更好地满足对不同用户不同场景的配置安全基准要求。为关键业务服务器提供保护,仅允许合法应用程序对客户的关键业务文件进行操作,限制系统超级管理员权限,防止误操作或账号泄露导致的重要文件/配置的破坏。(extended Berkeley Packet Filter)是一种新的内核技术,提供了一种安全、可编程的方式来扩展内核功能,具有“,为应用提供安全可信的计算环境和安全服务。

          ITer_szlgz的博客 438

          Android应用加固脱壳实战:从爱加密原理到Frida内存Dump与修复

          在移动应用安全领域,代码加固与动态加载是保护核心逻辑的关键技术。其原理在于通过修改应用启动流程,将原始DEX加密隐藏,并注入包含解密逻辑的壳DEX,实现运行时动态加载。这项技术的核心价值在于防止应用被逆向分析、二次打包或恶意篡改,广泛应用于金融、游戏等高安全要求场景。对于安全研究、漏洞挖掘或历史版本审计,掌握脱壳技能至关重要。本文聚焦于**爱加密**等主流加固方案,深入探讨如何利用**Frida**框架在内存中精准捕获解密后的DEX数据,并解决脱壳后常见的签名校验等运行问题,提供一套从原理到实践的完整攻防思

          weixin_28716443的博客 490

          龙蜥社区成立系统安全 SIG,助力系统安全生态

          为了进一步提升操作系统的安全性,加强行业内部的交流与合作,由浪潮信息牵头,阿里云和统信软件共同参与的系统安全特别兴趣小组(SIG)正式成立。

          weixin_60347558的博客 3515

          别再折腾框架了!用华为应用市场官方渠道搞定GBOX,安全安装谷歌全家桶(鸿蒙HarmonyOS 3/4实测)

          本文详细介绍了如何在鸿蒙系统上通过华为应用市场官方渠道安全安装GBOX,实现谷歌全家桶的无损使用。该方法避免了传统破解方式的安全风险,利用沙箱技术隔离运行环境,确保系统稳定性和数据安全。特别适合鸿蒙HarmonyOS 3/4用户安全使用谷歌生态应用。

          weixin_29305313的博客 4779

          Multisim滞回比较器电路设计与仿真实战:从理论到应用

          本文详细介绍了Multisim滞回比较器电路设计与仿真实战,从基础理论到实际应用全面解析。通过门铃原理类比解释滞回特性,提供2-5V阈值检测电路的设计步骤和Multisim仿真技巧,并延伸至温度控制系统等实际工程应用,帮助读者掌握电路设计与优化的核心方法。

          assembly8low的博客 1082

          「微隔离」系统安全防御软件KSecure,防范威胁横向渗透的利器!

          传统的云安全产品,往往将防护重点放在网络边界进行防护,无法根据业务进行精细化隔离控制。据统计,当代数据中心85%以上的流量为东西向流量,传统网络隔离无法对东西流量有效隔离。传统的隔离策略无法做到随着环境和业务的变化而自适应,反而影响了业务的灵活性,运维工作量非常大。(简称:KSecure企业版)采用下一代微隔离技术,可部署在混合数据中心架构中,实现跨平台的统一安全管理。因此,如何实现云内的微隔离与可视化,是每一个上“云”的企业都必须重视的问题。按照特定的原则划分为数个微小的网络节点,

          ITer_szlgz的博客 185

          标准恢复二极管整流器的全球与中国市场2022-2028年:技术、参与者、趋势、市场规模及占有率研究报告

          报告页数: 150 图表数: 100 报告价格:¥16800 本文研究全球与中国市场标准恢复二极管整流器的发展现状及未来发展趋势,分别从生产和消费的角度分析标准恢复二极管整流器的主要生产地区、主要消费地区以及主要的生产商。重点分析全球与中国市场的主要厂商产品特点、产品规格、不同规格产品的价格、产量、产值及全球和中国市场主要生产商的市场份额。 主要生产商包括: Yangzhou Yangjie Vishay Intertechnology Power Semiconductors Inc Nexperia B

          Fj69258的博客 5849

          蓝屏风暴全球肆虐,浪潮信息KSecure守护系统安全!

          2024年7月19日,Windows系统用户遭遇了大面积的蓝屏死机事件,这一问题最初在亚太地区被发现,随后迅速扩散到全球其他地区。至少20多个国家的交通、金融、医疗、零售等行业或公共服务的业务系统受到影响。数百万到千万台设备蓝屏崩溃,包括271家世界500强企业的IT系统。

          ITer_szlgz的博客 260

          在Keil uv5里面添加STC元器件库,不影响其他元件

          先到网上下载stc.CBD(宏晶网站的地址实效了)还有STC新系列单片机的头文件,宏晶的网站就有1、在Keil/C51/INC下新建目录"STC"文件夹, 把所有STC新系列单片机的头文件拷贝到"STC"目录下。2、下载的用于keil下的STC器件数据库更名为STC.CDB并拷贝到Keil/UV4目录下。3、打开Keil文件夹下的TOOLS.ini文件。4、在[UV2]下键入CDB0="UV2\S

          技术联盟 1万+

          基于Java的OPC UA Server开发指南:从零开始构建高效服务器

          本文介绍了如何使用开源项目org.eclipse.milo创建Java OPC UA Server。通过创建Spring Boot项目,添加Milo SDK依赖,定义Namespace类,服务器启动类以及监听器,详细阐述了建立OPC UA Server服务的步骤。启动后,服务器默认监听地址为opc.tcp://localhost:12685,可使用Softing OPC Client进行连接。

          洛阳泰山的博客 3023

          「微隔离」系统安全防御软件KSecure,防范威胁横向渗透的利器

          传统的云安全产品,往往将防护重点放在网络边界进行防护,无法根据业务进行精细化隔离控制。据统计,当代数据中心85%以上的流量为东西向流量,传统网络隔离无法对东西流量有效隔离。传统的隔离策略无法做到随着环境和业务的变化而自适应,反而影响了业务的灵活性,运维工作量非常大。(简称:KSecure企业版)采用下一代微隔离技术,可部署在混合数据中心架构中,实现跨平台的统一安全管理。因此,如何实现云内的微隔离与可视化,是每一个上“云”的企业都必须重视的问题。按照特定的原则划分为数个微小的网络节点,

          sinat_34953318的博客 193

          【PG高可用】一 PostgreSQL高可用方案repmgr部署(非常详细)

          repmgr安装部署

          DBA之路的博客 7054

          浪潮信息KSecure安全防御软件之主动防御功能

          安全管理平台是一套基于B/S架构的软件,负责针对所有受保护云主机进程安全策略的统一制定、安全事件的集中存储和分析、安全状态的统一监控;Agent部署在需要被保护的主机中,负责安全策略的执行和安全数据的采集。云峦操作系统安全防御软件企业版(以下简称“KSecure企业版”) 是一款集安全检测、安全防御、安全响应为一体,面向云主机环境的集成化、可视化的安全防护系统。以资产清点为基础,实现入侵检测、基线核查、系统加固、程序管控、病毒查杀、网络微隔离等功能,实现持续监控、防御、分析和加固。

          sinat_34953318的博客 414

          复分析 阿尔福斯(Ahlfors) 第三版答案 英文

          答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

          jdk-8u144-linux-x64.tar.gz.

          该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

          上一篇: 基于Licheepi 4a开发板构建自己的Linux操作系统
          下一篇: 浪潮信息KSecure安全防御软件之主动防御功能
          KeyarchOS
          博客等级 码龄3年 1312粉丝 339原创
          评论
          成就一亿技术人!
          拼手气红包6.0元
          还能输入1000个字符
           
           条评论被折叠 查看
          添加红包

          请填写红包祝福语或标题

          个

          红包个数最小为10个

          元

          红包金额最低5元

          当前余额3.43元 前往充值 >
          需支付:10.00元
          成就一亿技术人!
          领取后你会自动成为博主和红包主的粉丝 规则
          hope_wisdom
          发出的红包
          实付元
          使用余额支付
          点击重新获取
          扫码支付
          钱包余额 0

          抵扣说明:

          1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
          2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

          余额充值