《Web安全基础》08. 漏洞发现

漏洞发布平台 工欲善其事,必先利其器。为了挖掘漏洞,首先要复现漏洞学习漏洞的思路,下面列举一些漏洞发布平台,便于搜集信息和代码,复现漏洞。 首先明确几个概念: CVE(Common Vulnerabilities & Exposures):公共漏洞和暴露,CVE是一个字典表,给信息安全漏洞或已经暴露出来的弱点一个公共的名称。 POC(Proof of Concept):漏洞证明,漏洞报告中,通过一段描述或一个样例来证明漏洞确实存在。 EXP(Exploit):漏洞利用,意思就是该漏洞存在公开的利用方式(比如一个 阅读详情


本系列侧重方法论,各工具只是实现目标的载体。
命令与工具只做简单介绍,其使用另见《安全工具录》。

1:漏洞发现

1.1:操作系统
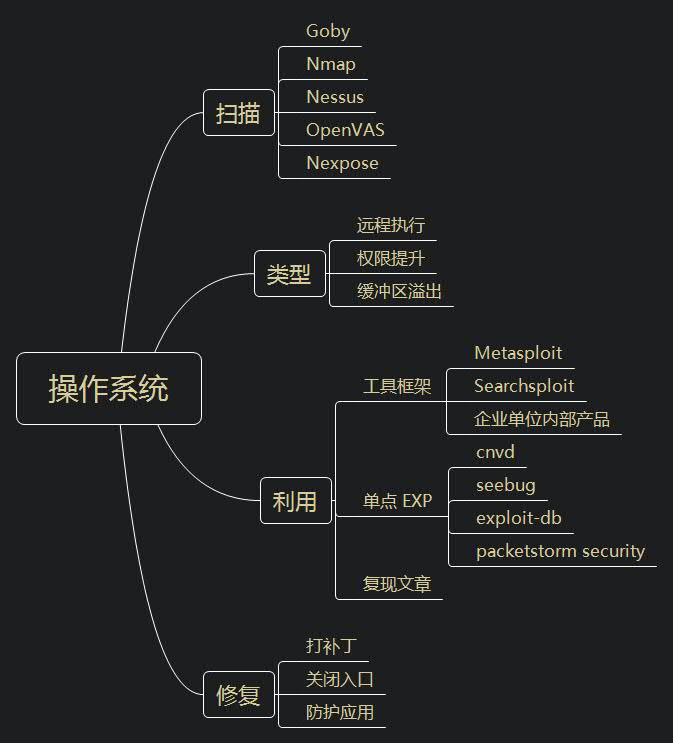
在这里插入图片描述

相关资料:

Goby 官网:
https://gobysec.net
https://gobies.org

Goby 官方文档:
https://gobysec.net/faq

Nmap 官网:
https://nmap.org/

Nmap 漏洞扫描插件库 vulscan:
https://github.com/scipag/vulscan

Nmap 漏洞扫描插件库 vulners:
https://github.com/vulnersCom/nmap-vulners

《nmap 扩展漏洞扫描模块》:
https://www.cnblogs.com/shwang/p/12623669.html

国家信息安全漏洞共享平台(CNVD):
https://www.cnvd.org.cn

SeeBug:
https://www.seebug.org

Exploit-DB:
https://www.exploit-db.com

SearchSploit:
https://gitlab.com/exploit-database/exploitdb

1.2:WEB 应用
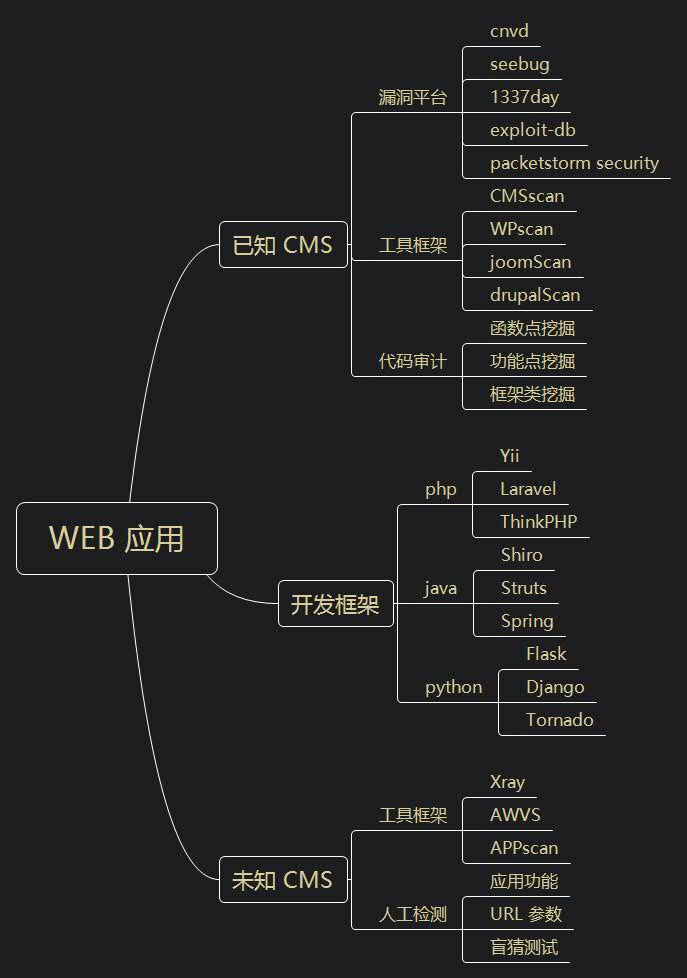
在这里插入图片描述

已知 CMS:

  • 如 dedecms、discuz、wordpress 等源码结构。
  • 针对此类源码程序的安全检测,要利用公开的漏洞进行测试。
  • 若不存在漏洞,在有源码的情况下可采用白盒代码审计自行挖掘。

开发框架:

  • 如 thinkphp、spring、flask 等源码程序。
  • 安全测试思路:先获取对应的开发框架信息(名字,版本),通过公开的框架安全问题进行测试。
  • 如不存在漏洞,在有源码的情况下可采用白盒代码审计自行挖掘。

未知 CMS:

  • 如企业或个人内部程序源码,也可以是某 CMS 二次开发的源码结构。
  • 测试思路:能识别二次开发就按已知 CMS 思路进行,不能确定二次开发就采用常规综合类扫描工具或脚本进行探测,也可以采用人工探测(功能点,参数,盲猜)。
  • 同样在有源码的情况下也可以进行代码审计。

相关资源:

vulhub:
https://vulhub.org/

WPscan:
https://wpscan.com/

WPscan - github
https://github.com/wpscanteam/wpscan

CMSscan:
https://github.com/ajinabraham/CMSScan

1.3:APP 应用
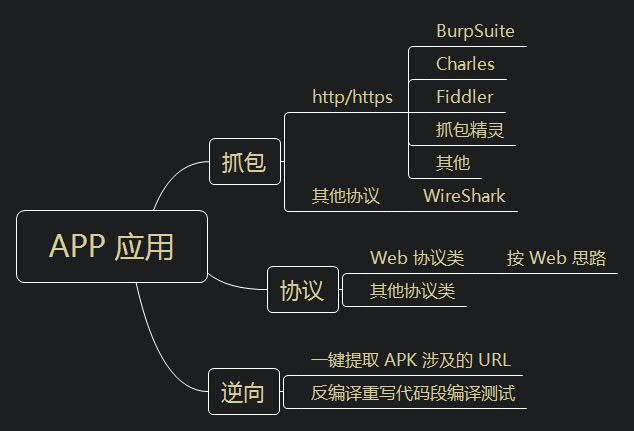
在这里插入图片描述

思路说明:

  • 反编译提取 URL 或抓包获取 URL,从而进行 WEB 应用测试。
  • 如不存在 URL 或使用其他协议的情况下,需采用网络接口抓包进行数据获取,转为其他协议安全测试。
  • APP -> WEB APP -> 其他 -> 逆向。
  • 非逆向层面:进行抓包区分各协议。
  • 逆向层面:提取 APK 代码层面数据。

相关资源:

《xray与burp联动被动扫描》:
https://www.cnblogs.com/L0ading/p/12388928.html

HTTP monitor / Reverse Proxy:Charles:
https://www.charlesproxy.com

WireShark 官网:
https://www.wireshark.org

1.4:API 接口 & 系统端口
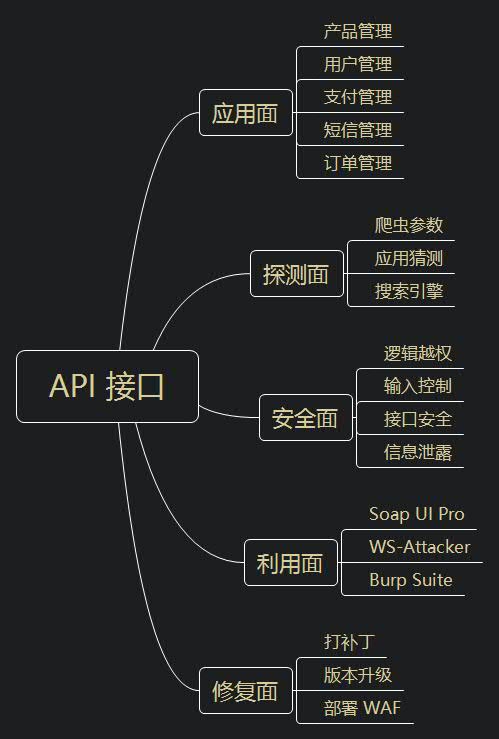
在这里插入图片描述

API 接口安全测试:

  • 根据应用自身的功能方向决定,目标需有 API 接口调用才能进行此类测试。
  • 安全问题:自身安全,配合 WEB,业务逻辑等。

端口服务类安全测试:

  • 根据信息收集,针对目标端口服务进行探测。
  • 主要涉及攻击方法:口令安全,WEB 类漏洞,版本漏洞等。
  • 一般在无其他漏洞的情况下选用该测试方案。

WSDL(Web Services Description Language,网络服务描述语言)是一门基于 XML 的语言,用于描述 Web Services 以及如何对它们进行访问。

1.4.1:API 关键字

可配合 shodan,fofa,zoomeye 搜索。

inurl:jws?wsdl
inurl:asmx?wsdl
inurl:aspx?wsdl
inurl:ascx?wsdl
inurl:ashx?wsdl
inurl:dll?wsdl
inurl:exe?wsdl
inurl:php?wsdl
inurl:pl?wsdl
inurl:?wsdl
filetype:wsdl wsdl

1.4.2:服务&端口

Web 服务类:

  • Jboss
  • WebLogic
  • Wavsphere
  • Glassfish
  • Jetty
  • Apache
  • IIS
  • Rrsin
  • Nginx
  • Tomcat

数据库类:

  • MySQL
  • MsSQL
  • Oracle
  • Redis
  • Postgresql
  • Sysbase
  • Memcache
  • ElasticSearch
  • DB2
  • MongoDB

大数据类:

  • Hadoop
  • Zookeeper

文件共享:

  • FTP
  • NFS
  • Samba
  • LDAP

远程访问:

  • SSH
  • RDP
  • Telnet
  • VNC
  • Pcanywhere

邮件服务:

  • SMTP
  • POP3
  • IMAP

其他服务:

  • DNS
  • DHCP
  • SNMP
  • Rlogin
  • Rsync
  • Zabbix
  • RMI
  • Docker

1.4.3:相关资源

《0day.today【一个0day漏洞交易市场】》:
https://mrxn.net/share/0day-today.html

《API 接口渗透测试》:
https://xz.aliyun.com/t/2412

《WebService中的WSDL详解》:
https://blog.youkuaiyun.com/wenzhi20102321/article/details/68486526

《什么是WSDL》:
https://blog.youkuaiyun.com/qq_32447301/article/details/79204311

A test site for Acunetix:
http://testaspnet.vulnweb.com

《通过搜索引擎快速寻找漏洞》:
https://www.cnblogs.com/sparename/p/16786149.html

2:总结

信息收集与利用:

  1. 首先识别网站是否有 cdn,waf 等产品,有则绕过。
  2. 收集网站的端口信息,真实 ip 地址,ip 绑定的其他域名。
  3. 网站敏感路径扫描。
  4. 域名 + 端口敏感信息扫描。
  5. ip + 端口敏感目录扫描。

字典不应该只是敏感路径,还应该有备份文件:zip、rar、tar、tar.gz 等格式文件。

漏洞发现:

  1. 系统漏洞发现主要借助于扫描工具。
  2. Web 漏洞利用主要借助目前市面上已知的 exp。
  3. APP 可以先将网址抓到,然后再做渗透。
  4. 接口服务链接丢到 AWVS 里面跑(或者其他扫描工具)。

我未成名卿未嫁,可能俱是不如人。

——《赠妓云英》(唐)罗隐

网络安全售前入门08安全服务——Web漏洞扫描服务 Web漏洞扫描服务主要针对应用系统漏洞进行扫描,主要包括扫描WEB服务器(IIS、Websphere、Weblogic、Apache等)的漏洞;识别数据库类型;扫描第三方组件的漏洞;检测常见的WEB应用弱点,支持OWASP TOP 10等主流安全漏洞。 阅读详情

相关推荐

前端安全——最新:lodash原型漏洞从发现到修复全过程_lodash 4(1)

在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。假如你的项目很简单,并且package.json也很直观的显示了引入的lodash版本低于4.17.12,那么大概率直接修改版本就解决了。上面的情况是最好的情况,也是最简单的情况,但是实际上,我们遇到的问题可能比这个复杂的多。字段时,你可以强制指定某个依赖包的版本,以确保项目中使用的依赖包版本符合你的要求。

2401_84264583的博客 1515

史上最全网络安全站点集合

https://github.com/secretsquirrel/the-backdoor-factory/(the-backdoor-factory项目)whois,whois查询,whois信息查询,whois查询工具,whois实时查询,域名查询工具,域名注册信息查询 - T00ls(t00ls工具)Focus on network security!https://github.com/HarmJ0y/Malleable-C2-Profiles(Malleable-C2-Profiles项目)

2301_80115097的博客 6027

GMSL Strapping Pins CFG0/CFG1 应用

如果 0x13.bit3 = 0, 则是链路没有 Locked,需要去排查下具体问题(通常是工作模式配置问题)如果遇到 Link 无法建立(Locked),电源没有问题的情况下,多半是加串器和解串器的工作模式不匹配。芯片在上电时,会检测这两个管脚的电压,根据不同的电压值,芯片进入到不同的工作模式。一对加串器和解串器,只要工作模式匹配得当,Link Locked,便能够正常工作。ADI 已经充分考虑了用户的需求,尽可能的降低的芯片的使用和配置复杂度。GMSL 的解串器也是类似的配置,具体请参考对应的规格书。

iStoneWalker的博客 1271

漏洞公布平台汇总

- https://www.cnvd.org.cn/ - https://www.seebug.org/ - https://fr.0day.today/ - https://www.exploit-db.com/ - https://packetstormsecurity.com/

mingyqf的博客 1314

告别FreeRTOS?手把手带你用NuttX在STM32F4-Discovery上跑起第一个Shell

本文详细介绍了如何在STM32F4-Discovery开发板上从FreeRTOS迁移到NuttX,并运行第一个Shell。NuttX以其完整的POSIX兼容性和模块化架构优势,特别适合复杂网络应用的开发。通过环境搭建、移植配置、调试技巧及POSIX开发实践,帮助开发者高效构建嵌入式系统。

weixin_42526417的博客 299

从零打造音乐会级特雷门琴:原理、设计与调试全解析

电子乐器的工作原理通常基于信号生成与调制。特雷门琴作为世界上最早的电子乐器之一,其核心原理是利用射频振荡器和电容传感,将演奏者的手势变化转化为音高与音量信号。这种技术通过外差式混频实现音高控制,并利用压控放大器实现细腻的音量动态,其工程价值在于将抽象的空间位置信息精确映射为连续的音频参数。在音乐制作、声音艺术和交互装置等领域,这类技术为创造独特的演奏体验提供了基础。本文聚焦于如何从电路层面实现一台高稳定性的特雷门琴,详细阐述了从LC振荡器设计、天线场形优化到音色混合检波等关键环节,并分享了基于LTspice

weixin_34046298的博客 171

自动化扫描网站漏洞及利用(探针)

基于Goby,AWVS,nmap,nessus的自动化扫描网站漏洞和基于MSF等的漏洞利用

1282

逆向工程师必备:用MDL绕过游戏保护读取内存数据的完整流程(附POC代码)

本文深入探讨了内核级内存访问技术,重点介绍了如何利用MDL(Memory Descriptor List)机制稳定、隐蔽地绕过游戏反作弊系统读取进程内存。通过对比MmCopyVirtualMemory等方法的优劣,提供了完整的MDL映射实战代码与反检测策略,为逆向工程师在内核态进行安全内存操作提供了专业指导。

weixin_29227425的博客 623

安全站点导航(感谢backlion整理)

个人技术博客: 国内: 危险漫步  luan PHITHON(离别歌) http://www.blogsir.com.cn/ (江sir) http://blog.csdn.net/qq_27446553/ (qq_27446553博客) http://0x007.blog.51cto.com/6330498/1628943 (0x007博客) http://ver007.com/(...

qdslg的专栏 1万+

车载面试题目(ADAS)

多数功能都是依靠的前置传感器(经过Lidar、Radar、Camera融合),比如ACC、AEB、LKA、NOA、TJA、FCW等,只有少数涉及周视传感器,比如BSD、CVW、DOW。③如果前面有车切速度小于自车车速,自车减速对减速度有要求,比如3.5m/m2,④如果前车静止了,自车有个跟停距离要求,比如2-3m。试验场有不同曲率的弯道,比如125m、250m、500m的,根据需求跟车行驶,看是否会减速,能不能驶出弯道等。迭代内容:底层通讯、网络管理、诊断、刷写、信息安全、OTA。

qq_43475097的博客 2298

数字IC设计之时序分析基础概念汇总

时序分析主要有两种办法:静态时序分析: (static timing analysis,STA),是遍历电路存在的所有时序路径,根据给定工作条件(PVT)下的时序库.lib文件计算信号在这些路径上的传播延时,检查信号的建立和保持时间是否满足约束要求,根据最大路径延时和最小路径延时找出违背时序约束的错误。

weixin_45230720的博客 5607

【网络安全】六大知名Web安全漏洞靶场

摘要:本文介绍了6个流行的Web漏洞靶场(Pikachu、DVWA、OWASP Benchmark、WebGoat、Vulhub、vulnweb),用于安全人员学习常见漏洞(如SQL注入、XSS等)的利用与防护。强调在私网环境搭建靶场以避免法律风险,并提供了各靶场的技术栈、项目地址和Docker支持情况。最后分享了网络安全学习路线和资源,帮助初学者从理论到实践系统掌握渗透测试技能。这些靶场覆盖了OWASP Top 10漏洞,是提升Web安全能力的理想实践平台。

2301_77472496的博客 1557

从生成到检测:全面解析Deepfake技术的演进与对抗策略

本文全面解析了Deepfake技术的演进与对抗策略,从GAN生成技术到先进的检测手段,探讨了其在娱乐与安全领域的双重影响。文章详细介绍了Deepfake的核心原理、技术迭代关键节点以及最新的检测方法,揭示了AI生成与识别的激烈博弈。同时,展望了量子计算和生物特征认证在未来攻防战中的潜在应用。

jenkins8butler的博客 255

【web安全】——一篇文章看懂逻辑漏洞

逻辑漏洞是指由于程序逻辑不严或逻辑太复杂,导致一些逻辑分支不能够正常处理或处理错误,一般出现任意密码修改(没有旧密码验证)、越权访问、密码找回、交易支付金额等。

小王的技术库 906

图神经网络实战(21)——图神经网络的可解释性

在本节中,我们探讨了应用于图神经网络 (Graph Neural Networks, GNN) 的可解释性人工智能 (Explainable Artificial Intelligence, XAI) 技术。可解释性是许多领域的关键要素,可以帮助我们建立更好的模型。我们介绍了不同的局部解释技术,并重点讨论了 GNNExplainer (基于扰动的方法),在图分类任务中应用 GNNExplainer。

盼小辉丶的博客 9533

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

Web漏洞

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

kjuhfkicf154的博客 927

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

WEB漏洞-文件上传之解析漏洞编辑器安全

各个WEB编辑器安全讲解https://navisec.it/编辑器漏洞手册/各个CMS文件上传简要讲解。

ZL_1618的博客 1876

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

什么是安全漏洞?最全的漏洞分类!

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

chengxuyuanyy的博客 4473

23 WEB漏洞-文件上传之解析漏洞编辑器安全

各个WEB编辑器安全讲解https://navisec.it/编辑器漏洞手册/各个CMS文件上传简要讲解。

Karka_的博客 1619

Web 安全:OWASP TOP10 漏洞介绍,从零基础到精通,收藏这篇就够了!

这些漏洞就像潜伏在暗处的“内鬼”,一旦被黑客盯上,轻则数据泄露,重则系统瘫痪,让你欲哭无泪。所以,咱们必须得重视起来!但如果加密措施不到位,或者干脆不用加密,那你的数据就相当于“裸奔”,随时可能被泄露或篡改。Web应用经常会用到各种第三方组件,但有些组件可能存在已知的安全漏洞,或者版本太旧,不再更新。他们通过恶意输入,让你的应用程序执行他们想要的代码,从而控制你的系统、窃取你的数据。如果你的应用程序依赖于不受信任的插件、库或模块,或者CI/CD管道不安全,黑客就可能篡改你的软件和数据,造成严重损失。

Javachichi的博客 4510

【web安全】OWASP TOP10 漏洞介绍!

还在为Web安全挠头?别慌!作为一名在网络安全界摸爬滚打多年的老鸟,今天就带你扒一扒 OWASP TOP 10 漏洞 的老底。这可是Web应用安全领域的葵花宝典,面试求职必备!熟练掌握它们,升职加薪指日可待!

程序员若风的博客 1463
上一篇: 《Web安全基础》07. 反序列化漏洞
下一篇: 《Web安全基础》09. WAF 绕过
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值