处理sql注入

sql注入详解 目录前言? ?一、漏洞原因分析二、漏洞危害三、sql注入防范四、如何挖掘sql注入漏洞五、常见的注入手法联合查询(union注入)报错注入基于布尔的盲注基于时间的盲注HTTP头注入宽字节注入堆叠查询二阶注入六、sql注入getshell的几种方式结构化查询语言(Structured Query Language,缩写:SQL),是一种特殊的编程语言,用于数据库中的标准数据查询语言。SQL注入(SQL Injection)是一种常见的Web安全漏洞,主要形成的原因是在数据交互中,前端的数据传入到后台处理时,没 阅读详情

/*产生sql注入的原因是由于Statement 传输器在发送sql语句进入数据库时,直接将
sql语句与参数拼接在一起从而会出现sql语句的语义问题
所以这里使用PreparedStatement传输器对象也就是Statement的子对象来操作
因为PreparedStatement 是将sql语句的骨架传入 这样传入参数方便也同时就不会出错。所以防止了sql的注入攻击。
*/

import java.sql.Connection;
import java.sql.PreparedStatement;
import java.sql.ResultSet;
import java.util.Scanner;

import com.tedu.utill.jdbcUtil;

/**

  • 模拟用户登录
  • 使用PreparedStatement 对象防止sql注入

*/

public class LoginUser2 {
public static void main(String[] args) {
System.out.println(“请登录…”);
System.out.println(“请输入用户名:”);
Scanner sc = new Scanner(System.in);
String username = sc.nextLine();
System.out.println(“请输入密码:”);
String password = sc.nextLine();
LoginPS(username, password);
}

/**
 * 根据用户名密码查询用户信息
 *
 */
public static void LoginPS(String username, String password) {
	Connection conn = null;
	PreparedStatement ps=null;
	ResultSet rs = null;

	try {
		conn = jdbcUtil.getconn();
		String sql = "select * from user where "
				+ "username=? and password=?";
		ps = conn.prepareStatement(sql);
		ps.setString(1, username);
		ps.setString(2, password);
		rs=ps.executeQuery();
		//不要使用有参的sql参数因为有参的方法是继承父类的前面已经传递过sql语句。
		if (rs.next()) {
			System.out.println("恭喜您登录成功!");
		} else {
			System.out.println("账号或密码错误!");
		}

	} catch (Exception e) {
		// TODO: handle exception
	} finally {
		jdbcUtil.close(conn, ps, rs);
	}

}

}
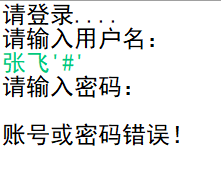
在这里插入图片描述

SQL注入防御之三——SQL语句预处理(PHP) 这篇文章将会告诉你,PHP怎么使用SQL语句预处理,预处理语句有什么优点,以及分析预处理语句如何防止SQL注入 阅读详情

相关推荐

什么是预处理?防SQL注入的原理?使用预处理防止被恶意注入

⭐ 前言 ⭐本篇文章主要介绍什么是预处理?防sql注入的原理?使用预处理防止SQL被恶意注入简单知识以及部分理论知识 SQL注入是指攻击者通过在Web应用程序中注入恶意SQL代码,从而导致数据库执行恶意的SQL语句。为了防止SQL注入,可以采用以下原理: 在以上示例中,使用了 ' 任意值 ' or '1'='1' 的方法恶意注入了SQL语句,恶意用户输入 '任意值' or '1'='1',进行对SQL语句注入 从而影响最终结果。

Jin_Xiang123的博客 2392

【万字长文】SQL注入全流程解析,零基础看这一篇就够了

SQL注入简单来说就是前端没有对输入的数据进行过滤,同时后端也没有过滤,导致一些不合法的SQL语句可以执行,导致SQL注入。

m0_74131821的博客 2986

电赛备赛笔记:用STM32驱动AD9959信号发生器模块,从接线到出波保姆级教程

本文详细介绍了如何使用STM32驱动AD9959信号发生器模块,从硬件接线到软件调试的全流程。AD9959作为高性能DDS芯片,适用于电子设计竞赛中的信号生成需求。文章包含硬件连接指南、寄存器配置解析、多通道控制技巧以及常见问题解决方案,帮助参赛者快速掌握AD9959的应用。

weixin_31858171的博客 366

Sql注入详解(原理篇)

SQL 注入漏洞非常复杂,区分各种数据库类型,提交方法,数据类型等注入,同样此类漏洞是WEB安全中严重的安全漏洞,学习如何利用,挖掘,修复也是很重要的。SQL 注入就是指 Web 应用程序对用户输入的数据合法性没有过滤或者是判断,攻击者可以在Web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询,从而进一步得到相应的数据信息。

Naive的博客 2万+

在 CentOS7 下安装 Cadence IC验证平台 INCISIVE152

前言 本文所使用的软件 虚拟机软件:VMware Workstation 15 PRO 如何安装? 操作系统:CentOS-7, CentOS-7-x86_64-DVD-1810.iso 如何安装? 简介 INCISIVE Incisive是nc_verilog, nc_sim, nc_lauch,以及ABV,TBV的集合,用于仿真和验证。 InstallScape InstallSc...

沈醉不知的博客 2万+

国产化办公新选择:在银河麒麟V10上部署ToDesk远程桌面

本文详细介绍了在国产操作系统银河麒麟V10上部署ToDesk远程桌面的完整指南。作为国产远程控制工具,ToDesk在连接速度、系统适配性和用户体验方面表现优异,特别适合国产化办公场景。文章包含X86和ARM架构的安装步骤、常见问题排查及性能优化技巧,帮助用户高效实现远程办公。

weixin_33742618的博客 231

SQL注入总结

SQL注入是一种将SQL代码插入或添加到应用(用户)的输入参数中的攻击,之后再将这些参数传递给后台的sql服务器加以解析和执行。由于sql语句本身的多样性,以及可用于构造sql语句的编程方法很多,因此凡是构造sql语句的步骤均存在被攻击的潜在风险。Sql注入的方式主要是直接将代码插入参数中,这些参数会被置入sql命令中加以执行。间接的攻击方式是将恶意代码插入字符串中,之后将这些字符串保存到数据库的数据表中或将其当成元数据。当将存储的字符串置入动态sql命令中时,恶意代码就将被执行。

qq_46081990的博客 5055

OpenCV2.4.9+vs2012配置

下载OpenCV2.4.9。 下载地址:http://opencv.org/downloads.html2.下载后,解压。 请记住解压路径,后面根据自己的解压路径进行配置。我的路径是E:\ 3.配置环境变量 win7系统:(计算机-属性-高级系统设置-高级-环境变量) 1)编辑系统变量Path:添加E:\opencv\build\x86\vc11\bin; 2)添加/编辑用户变量P

sybil_w的博客 969

SQL注入的解析与解决方式

SQL注入是SQL注入是一种常见的,通过在Web应用程序的输入字段中插入或“注入”恶意SQL代码,攻击者能够在数据库层面上执行非授权的SQL命令。当Web应用程序对用户输入的数据没有进行适当的时,攻击者可以注入恶意的SQL代码,这些代码可能会被数据库服务器误认为是合法的SQL语句并执行。通过这种方式,攻击者可能获得对数据库的未授权访问、数据泄露、甚至提权等。也就是说sql注入是一种恶意攻击数据库的手段,我们在日常使用过程中,为了防止数据泄露等情况,要对输入的数据进行过滤与验证。

qq_73638669的博客 516

【FISCO-BCOS】 八、ubuntu配置Java环境

ubuntu配置Java环境需根据自己的java版本号进行细节修改,本文以jdk11.0.18版本为例。ps:通过此法还可以查看java安装路径,但必须是环境配置成功的情况下才能使用。二、添加Java环境路径。四、检查java环境设置。

naihe_fish的博客 4307

运行codex时出现登录失败:failed to start login server: 以一种访问权限不允许的方式做了一个访问套接字的尝试。 (os error 10013) 解决方案

本文主要介绍了运行codex时出现登录失败:failed to start login server: 以一种访问权限不允许的方式做了一个访问套接字的尝试。 (os error 10013) 解决方案,希望能对使用xx的同学们有所帮助。 文章目录 1. 问题描述 2. 解决方案

weixin_43178406的博客 10万+

PDO预处理是如何防止SQL注入的

通过日志分析PDO是如何防止SQL注入的

y0un9er 3125

【JTAG】1500协议详解

随着集成电路的规模不断扩大,1149.1的板级测试无法满足要求越来越高的芯片测试需求。芯片规模变大后,测试需求不在是一次测试整片芯片,而是芯片分为好几个区域去测试,而1500协议正是对1149.1在该方面的一个补充即1149.1主要测试板级间的互连,而1500用来测试芯片内不同core之间的互连。IEEEStd1500已经为包含不同模块的集成电路(ICs)开发了一种可测试性设计标准方法。............

xuhe0206的博客 7018

前端XSS 攻击与SQL注入 处理

前端XSS 攻击与SQL注入 处理

我是 二川兄,对Web开发、GIS开发、3D模型、机器学习、面试技巧等方面都有一些涉猎~ 欢迎您加入技术交流圈!你可以在我的文章末尾找到我~ 6359

WPS访问权限不足怎么解决??具体怎么操作?

🏆本文收录于 《全栈 Bug 调优(实战版)》 专栏。专栏聚焦真实项目中的各类疑难 Bug,从成因剖析 → 排查路径 → 解决方案 → 预防优化全链路拆解,形成一套可复用、可沉淀的实战知识体系。无论你是初入职场的开发者,还是负责复杂项目的资深工程师,都可以在这里构建一套属于自己的「问题诊断与性能调优」方法论,助你稳步进阶、放大技术价值。

**My Coding Family** 4169

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

简单的PDO技术以及预处理方法预防SQL注入

SQL注入是十大漏洞之一,危害程度高,可能会导致数据库中的信息泄露,用户得到管理员权限等安全隐患 产生SQL注入点的原因有多种多样,但归根结底是采用了动态拼接SQL语句的方法并且没有做好相应的过滤用户数据的措施,例如 <?php $name = $_POST['userName']; $password = $_POST['userPassword']; if...

qq_43592364的博客 1531

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

JDBC——批处理和防止SQL注入问题

1.批处理 (1)批处理的概念 所谓的批处理指的是一次性向数据库之中发出多条操作命令一起执行。 需要向数据库发送多条sql语句时, 为了提升执行效率, 可以采用JDBC的批处理机制. (2)批处理的方法 addBatch(String sql) :Statement类的方法, 调用该方法可以将sql语句添加到Statement对象的命令列表中。执行批处理时将一次性的把这些sql语句发送给数据库进行处理。 addBatch(): PreparedStatement类的方法, 调用该方法可以将预编译的sql语

weixin_45541906的博客 687

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

PDO预处理防御SQL注入

PDO可以被认作是一种通过编译SQL语句模板来运行SQL语句的机制。 查询仅需解析(或预处理)一次,但可以用相同或不同的参数执行多次。当查询准备好后,数据库将分析、编译和优化执行该查询的计划。对于复杂的查询,此过程要花费较长的时间,如果需要以不同参数多次重复相同的查询,那么该过程将大大降低应用程序的速度。通过使用预处理语句,可以避免重复分析/编译/优化周期。简言之,预处理语句占用更少的资源,因而运行得更快。 提供给预处理语句的参数不需要用引号括起来,驱动程序会自动处理。如果应用程序只使用预处理语句,可以

路虽远,行将至。事虽难,做必达。 6691

如何检测和处理SQL注入?

《SQL注入检测与防护全面指南》摘要:SQL注入是Web应用重大安全威胁,攻击者通过输入恶意SQL代码操控数据库。检测方法包括手工测试(特殊字符观察响应)、自动化工具(SQLMap、OWASP ZAP)和日志分析。防护措施推荐:①参数化查询(最有效);②存储过程;③输入验证(白名单、类型转换);④最小权限原则;⑤安全框架(Laravel、Symfony);⑥WAF应用。动态表名需结合白名单验证,错误处理应记录日志但不显示细节。多层防御策略包括输入验证→预处理→权限控制→WAF→审计→入侵检测。最佳实践强调参

深山技术宅的博客 1620

laravel打印sql语句_采用PHP预处理防御SQL注入

前言当我们需要编写一个根据用户输入进行查询反馈的网页时,首先是如何构建一个能够满足用户查询要求的SQL语句;其次,则需要考虑如何防御SQL注入。如何防御SQL注入关系到整个数据库,乃至服务器的安全,所以是一个不用忽视的问题,也是这篇文章所要论述的重点。文章接下来的讲述将会以PHP + MySQL的组合进行举例说明。利用字符串构造SQL语句很多同学在初次编写调用数据库相关的程序时,第一直觉采用的就是...

weixin_39869791的博客 472

php 预处理 防注入,PHP中防止SQL注入方法详解

问题描述:如果用户输入的数据在未经处理的情况下插入到一条SQL查询语句,那么应用将很可能遭受到SQL注入攻击,正如下面的例子:$unsafe_variable = $_POST['user_input'];mysql_query("INSERT INTO `table` (`column`) VALUES ('" . $unsafe_variable . "')");因为用户的输入可能是这样的:v...

weixin_35809747的博客 391

20. go之sql预处理使用及SQL注入问题

1. 使用场景:批量执行sql语句,可以提高查询速度 package main import ( "database/sql" "fmt" _ "github.com/go-sql-driver/mysql" "time" ) var db *sql.DB func initMySQL()(err error){ dsn := "root:root@tcp(127.0.0.1:13306)/go_test" //去初始化全局的db对象,而不是新声明一个变量 db,err = sql.Open.

weixin_43893483的博客 2008

PHP防止sql注入小技巧之sql预处理

我们可以把sql预处理看作是想要运行的 SQL 的一种编译过的模板,它可以使用变量参数进行定制。 我们来看下它有什么好处: 预处理语句大大减少了分析时间,只做了一次查询(虽然语句多次执行)。 绑定参数减少了服务器带宽,你只需要发送查询的参数,而不是整个语句。 预处理语句针对SQL注入是非常有用的,因为参数值发送后使用不同的协议,保证了数据的合法性。 这种预处理呢,可...

luyaran的博客 3412

防止SQL注入以及mysqli的预处理

当应用程序使用输入内容来构造SQL语句访问数据库时,会发生SQL注入攻击。下面就来介绍一下防止SQL注入的方法。 1.对用户的输入进行验证,可以通过正则表达式,或者限制长度,对单引号等进行转换。 2.永远不要使用动态拼装SQL。可以使用参数化的SQL或者直接使用存储过程进行数据查询和存储 例:insert into user(name,password,email) values(?,?,?) 3...

qq_43671593的博客 2031

php 预处理 防注入,PHP防止sql注入小技巧之sql预处理原理与实现方法分析

本文实例讲述了PHP防止sql注入小技巧之sql预处理原理与实现方法。分享给大家供大家参考,具体如下:我们可以把sql预处理看作是想要运行的 SQL 的一种编译过的模板,它可以使用变量参数进行定制。我们来看下它有什么好处:预处理语句大大减少了分析时间,只做了一次查询(虽然语句多次执行)。绑定参数减少了服务器带宽,你只需要发送查询的参数,而不是整个语句。预处理语句针对SQL注入是非常有用的,因为参数...

weixin_39561431的博客 250

mysql预处理sql_php连接mysql的三种方式和预处理下的sql注入

0x00 前言学习了一下堆叠注入和这三种连接方式预处理下的SQL注入问题。0x01 基础知识参考:https://www.cnblogs.com/joshua317/articles/5989781.htmlhttps://www.cnblogs.com/geaozhang/p/9891338.html1、即时 SQL一条 SQL 在 DB 接收到最终执行完毕返回,大致的过程如下:1. 词法和语义...

weixin_29271053的博客 363
上一篇: SQL注入
下一篇: ++a 与a++区别略解
倾听心跳的频率灬
博客等级 码龄8年 13粉丝 40原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值