【干货分享】漏扫工具整合使用教程!!!

thinkphp 5-rce版本漏洞复现(超详细版) s=/index/\think\app/invokefunction&function=call_user_func_array&vars[0]=file_put_contents&vars[1][]=shell.php&vars[1][]=加你要写入的文件内容url编码。(3)还可以将php代码写入文件, 此处我们写一个phpinfo。(1)在url输出关于 PHP 配置的信息。说明存在远程命令执行漏洞!ip a #获取自己的本机 ip。(4)查看shell.php内容。直接访问 ip+端口。 阅读详情

目录

一、awvs

1.1、下载:

1.2、安装:

1.3、替换1

1.4、替换2

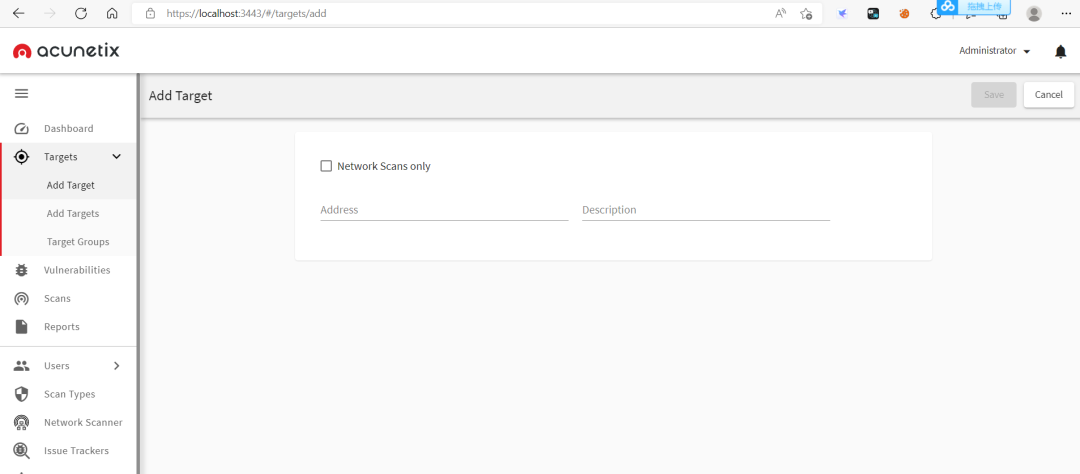
1.5、运行

二、appscan

2.1、下载:

2.2、安装:

2.3、替换:

2.4、导入许可证

三、xray

3.1、简介:

3.2、下载:

3.3、使用方法:


在这里插入图片描述


一、awvs

1.1、下载:

链接:https://pan.baidu.com/s/1ZD55DVC2CxMWmJXeq7J-pg?pwd=wwta
提取码:wwta

1.2、安装:

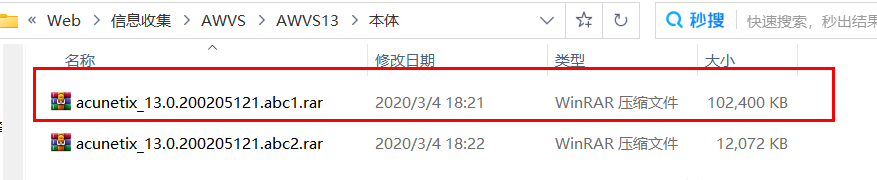
解压、运行acunetix_13.0.200205121.exe安装
在这里插入图片描述

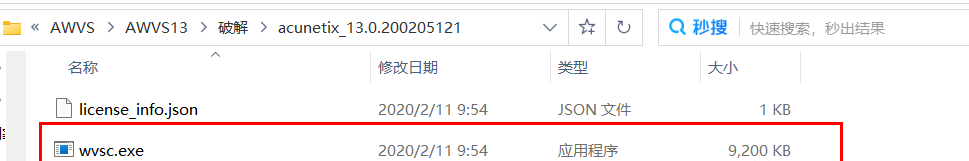
1.3、替换1

复制wvsc.exe到“C:\Program Files (x86)\Acunetix\13.0.200205121\”下覆盖同名文件

(这里的路径是自己awvs选择的下载安装路径)
在这里插入图片描述

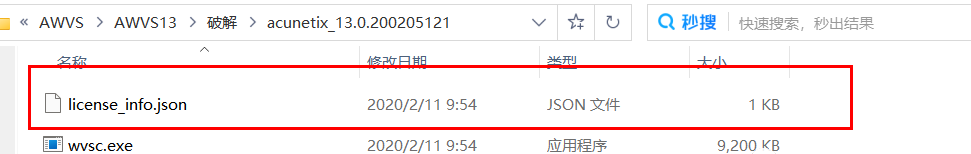
1.4、替换2

复制license_info.json到“C:\ProgramData\Acunetix\shared\license”下覆盖同名文件

(这个的路径都一样)
在这里插入图片描述

1.5、运行

在这里插入图片描述


二、appscan

2.1、下载:

链接:https://pan.baidu.com/s/1Rq-xIElvywgzunNArzyZjQ?pwd=brn3
提取码:brn3

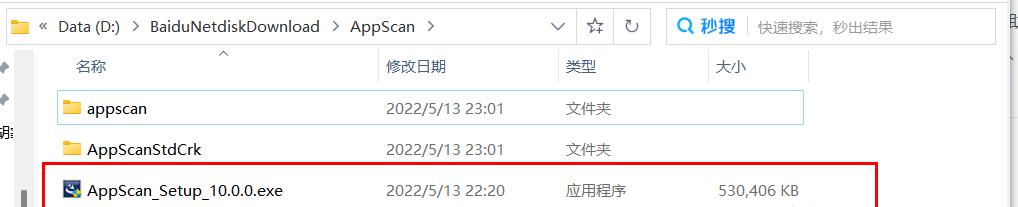
2.2、安装:

点击exe程序进行安装
在这里插入图片描述

2.3、替换:

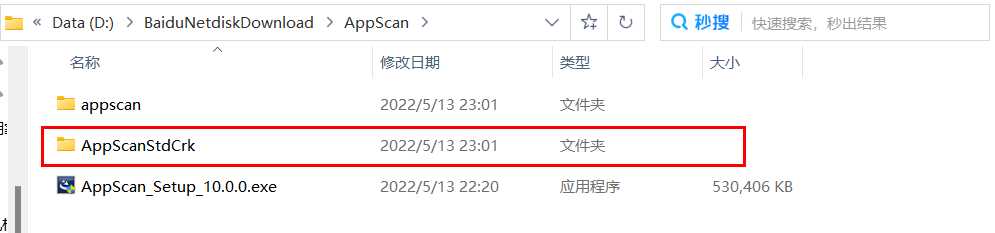
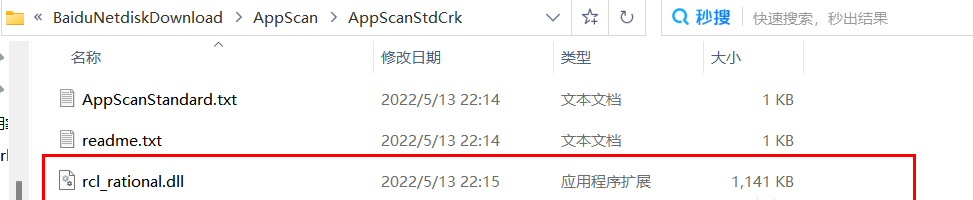
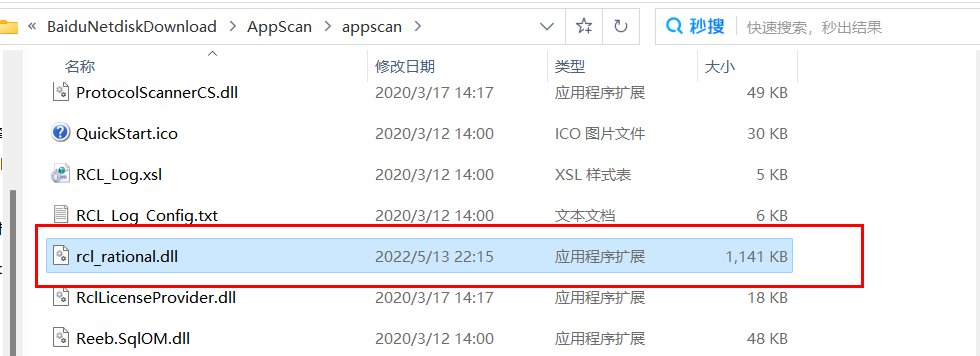
文件包中附带的文件rcl_rational.dll

在这里插入图片描述

在这里插入图片描述

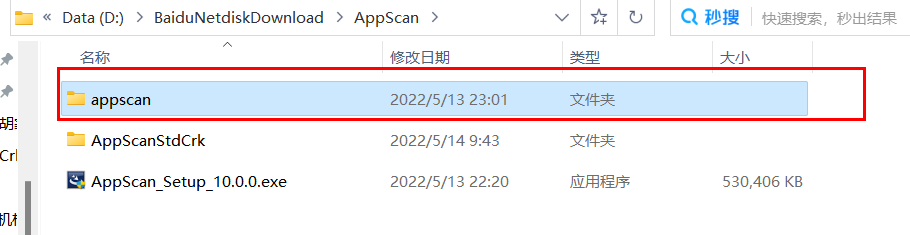
替换掉安装目录里面的文件

这是我的安装目录

在这里插入图片描述

复制进去替换了

在这里插入图片描述

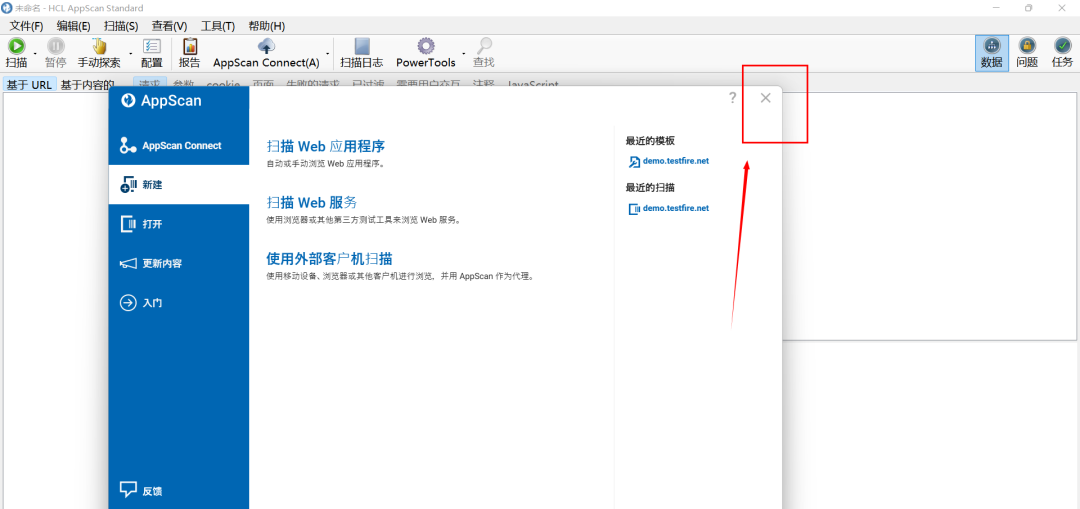
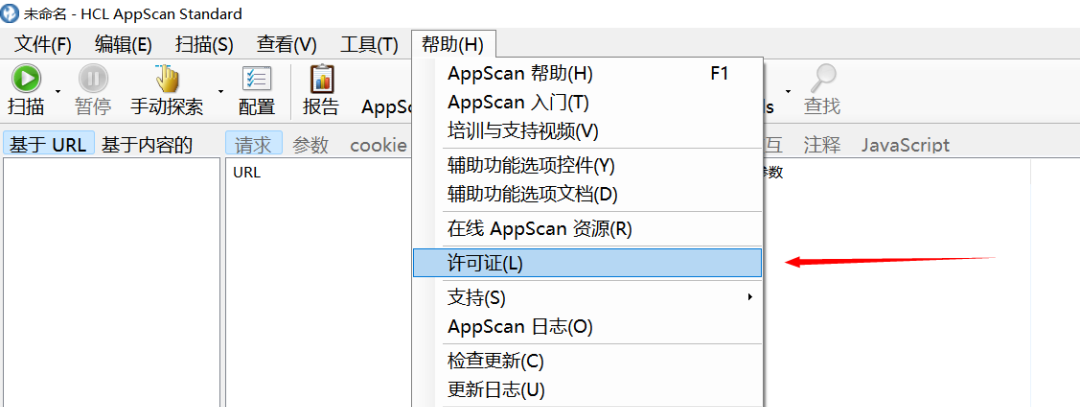
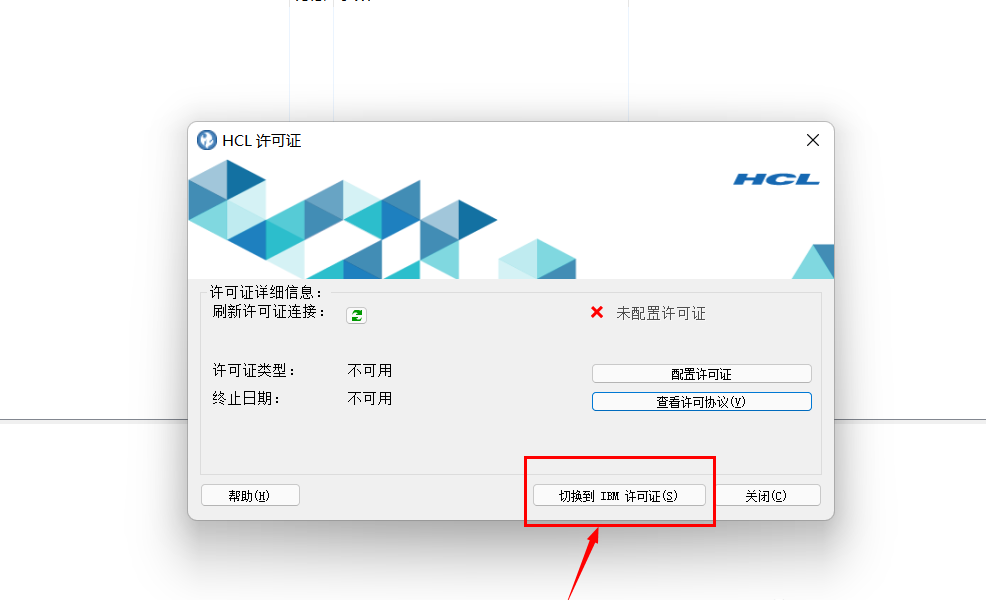
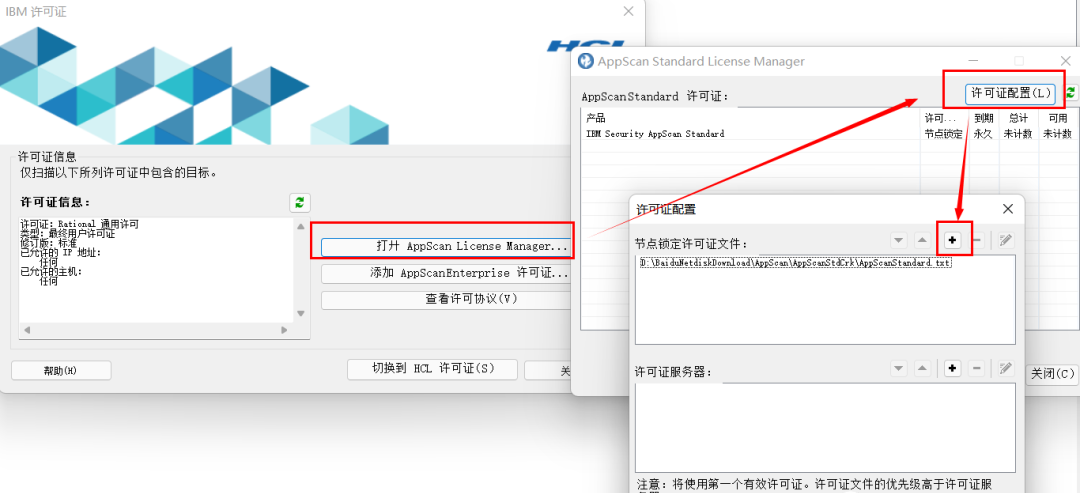
2.4、导入许可证

在这里插入图片描述

在这里插入图片描述

在这里插入图片描述

在这里插入图片描述

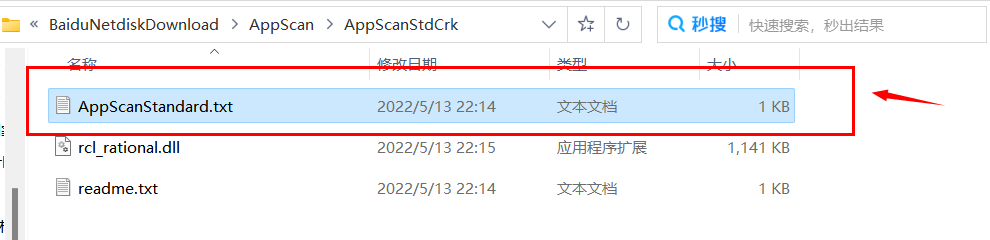
导入许可证,最后确认

AppScanStandard.txt是许可证文件
在这里插入图片描述


三、xray

3.1、简介:

xray 是从长亭洞鉴核心引擎中提取出的社区版漏洞扫描神器,支持主动、被动多种扫描方式,自备盲打平台、可以灵活定义 POC,功能丰富,调用简单,支持 Windows / macOS / Linux 多种操作系统,可以满足广大安全从业者的自动化 Web 漏洞探测需求。

3.2、下载:

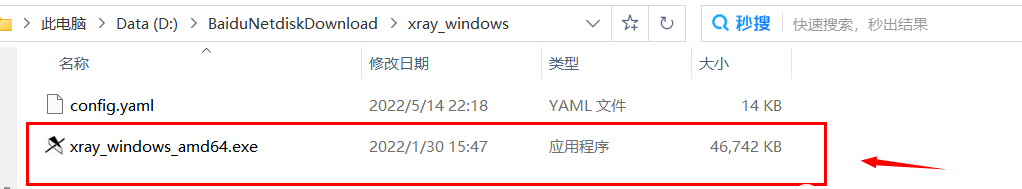
Releases · chaitin/xray (github.com)https://github.com/chaitin/xray/releases我在Windows中直接下载exe文件,不想再搭建环境了,哈哈哈
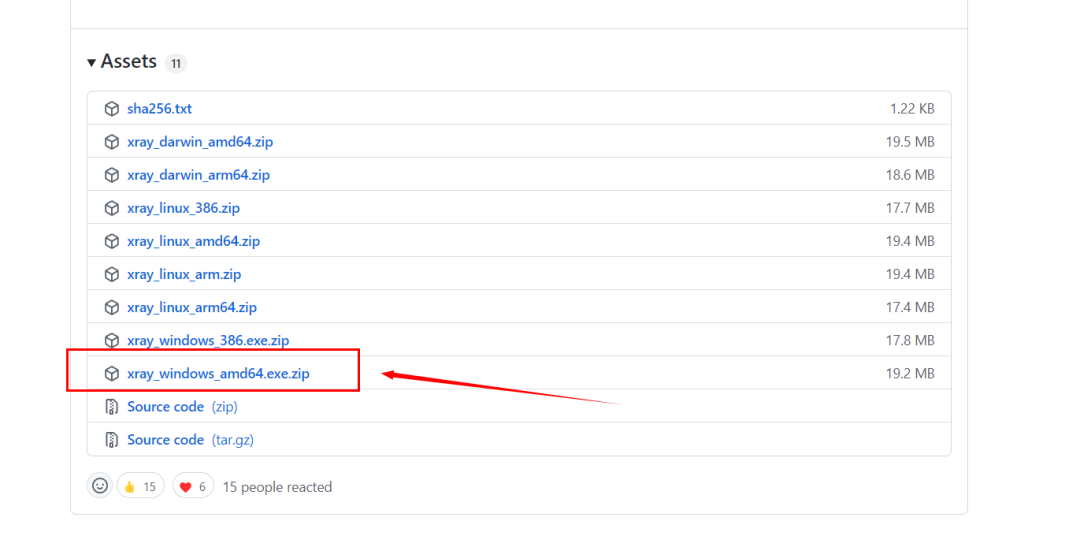
在这里插入图片描述


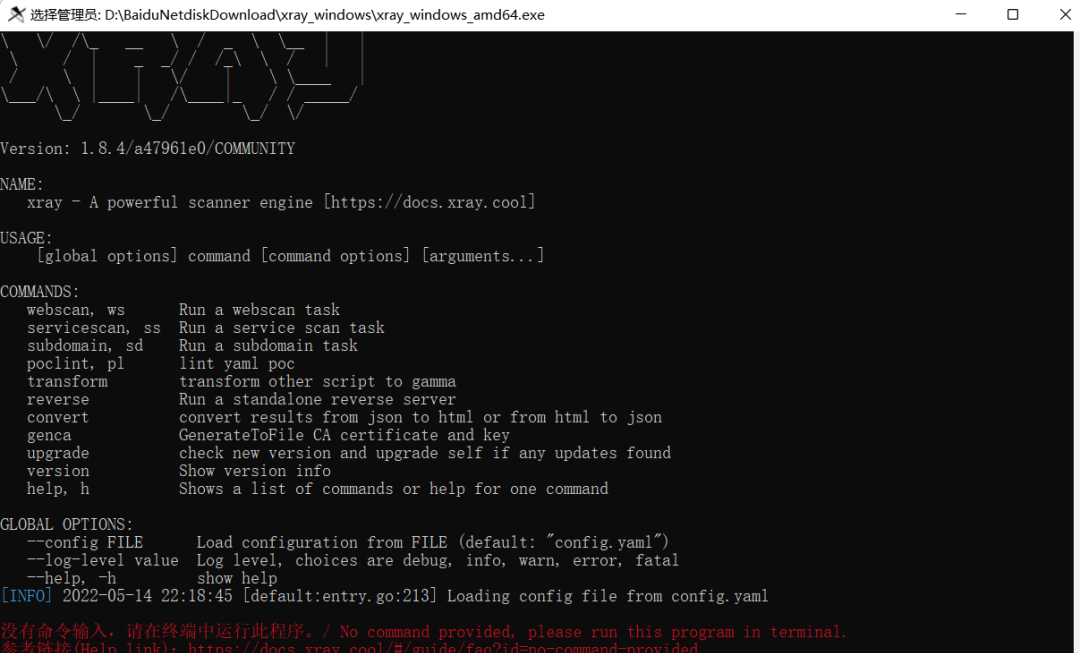
直接点开,提示再终端调用它,不是直接双击打开的

在这里插入图片描述

在这里插入图片描述

3.1、使用步骤:
3.1.1、第一步:文件夹中打开Windows powershell(或者cmd进入)

空白处右键(或者按住shift再右键)
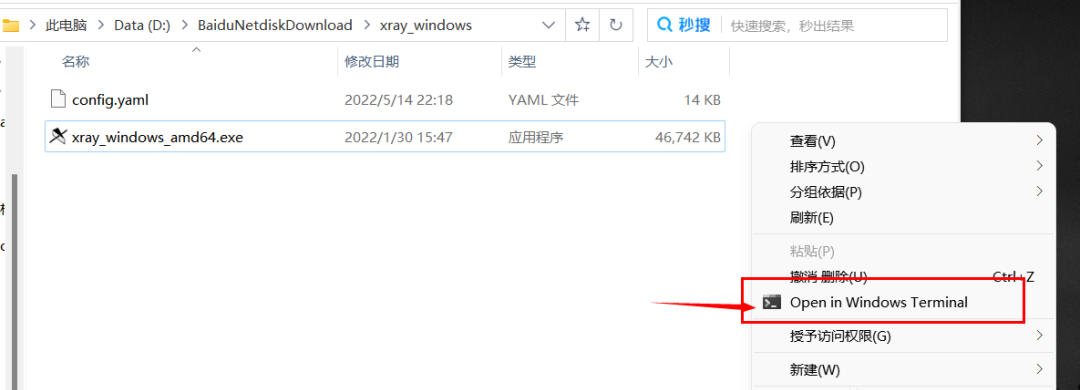
在这里插入图片描述


3.1.2、第二步:在终端使用XRAY.exe程序

(exe文件名字别打错了)

我这输入的是:

.\xray_windows_amd64.exe webscan --url 127.0.0.1

更多命令请看后面
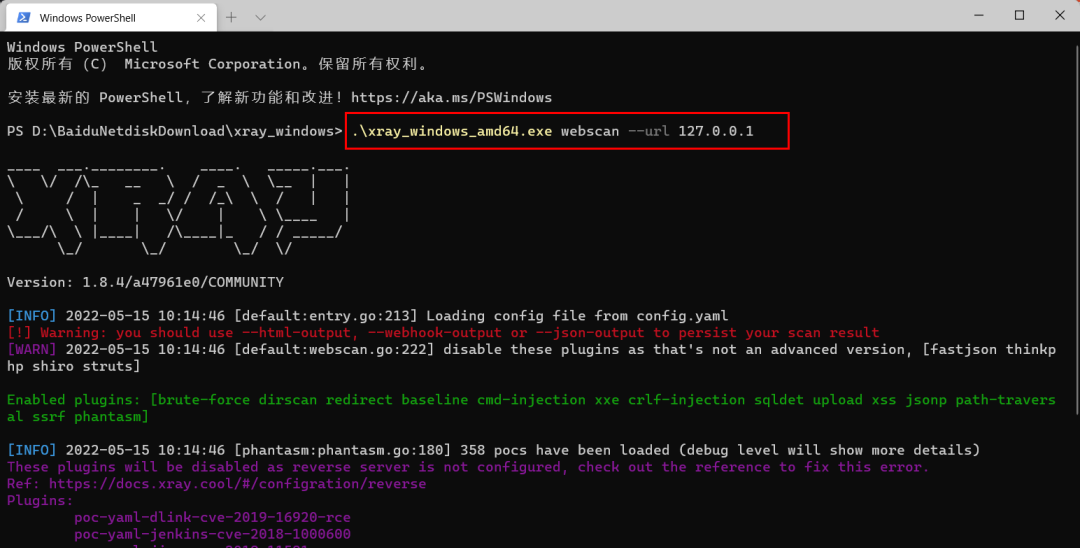
在这里插入图片描述

3.2、命令指南:
3.2.1、单一扫描

只扫描单一URL(不爬虫)

xray webscan --url URL(网址)


3.2.2、单一扫描、爬取

爬虫、扫描一个指定的URL

使用基础爬虫爬取并对爬虫爬取的链接进行漏洞扫描

xray webscan --basic-crawler URL(网址)


3.2.3、被动扫描

使用 HTTP 代理进行被动扫描

xray webscan --listen 127.0.0.1:7777 --html-output proxy.html

设置浏览器 http 代理为 http://127.0.0.1:7777,就可以自动分析代理流量并扫描。

(需要我们导入 xray 运行目录下的ca.crt证书到浏览器里面)


3.2.4、输出文件格式

输出文件的形式(直接加在命令后面)

无参数:输出到控制台的标准输出

–text-output 文件名.text:输出到文本文件中

–json-output 文件名.json:输出到 JSON 文件中

–html-output 文件名.html:输出到 HTML 文件中


3.2.5、指定扫描插件

手动指定本次运行的插件,多个插件之间可使用逗号分隔

默认情况下,将会启用所有内置插件,可以使用下列命令指定本次扫描启用的插件。

xray webscan --plugins cmd-injection,sqldet --url http://example.com

xray webscan --plugins cmd-injection,sqldet --listen 127.0.0.1:7777

3.3、支持模块
  • XSS漏洞检测 (key: xss)

    利用语义分析的方式检测XSS漏洞

  • SQL 注入检测 (key: sqldet)

    支持报错注入、布尔注入和时间盲注等

  • 命令/代码注入检测 (key: cmd-injection)

    支持 shell 命令注入、PHP 代码执行、模板注入等

  • 目录枚举 (key: dirscan)

    检测备份文件、临时文件、debug 页面、配置文件等10余类敏感路径和文件

  • 路径穿越检测 (key: path-traversal)

    支持常见平台和编码

  • XML 实体注入检测 (key: xxe)

    支持有回显和反连平台检测

  • poc 管理 (key: phantasm)

    默认内置部分常用的 poc,用户可以根据需要自行构建 poc 并运行

  • 文件上传检测 (key: upload)

    支持常见的后端语言

  • 弱口令检测 (key: brute-force)

    社区版支持检测 HTTP 基础认证和简易表单弱口令,内置常见用户名和密码字典

  • jsonp 检测 (key: jsonp)

    检测包含敏感信息可以被跨域读取的 jsonp 接口

  • ssrf 检测 (key: ssrf)

    ssrf 检测模块,支持常见的绕过技术和反连平台检测

  • 基线检查 (key: baseline)

    检测低 SSL 版本、缺失的或错误添加的 http 头等

  • 任意跳转检测 (key: redirect)

    支持 HTML meta 跳转、30x 跳转等

  • CRLF 注入 (key: crlf-injection)

    检测 HTTP 头注入,支持 query、body 等位置的参数

  • Struts2 系列漏洞检测 (高级版,key: struts)

    检测目标网站是否存在Struts2系列漏洞,包括s2-016、s2-032、s2-045等常见漏洞

  • Thinkphp系列漏洞检测 (高级版,key: thinkphp)

    检测ThinkPHP开发的网站的相关漏洞


四、导入证书:

4.1、第一步:导出证书

genca导出证书

.\xray_windows_amd64.exe genca
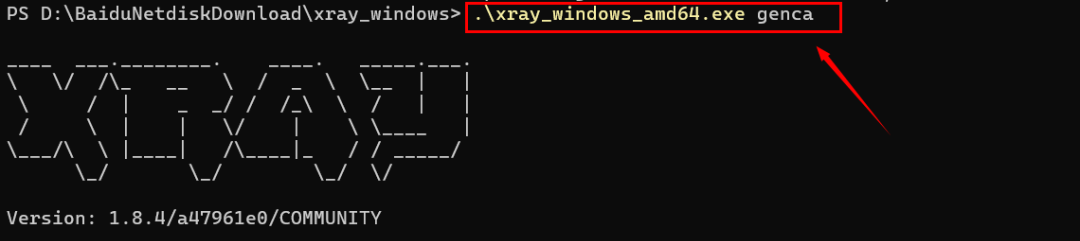
在这里插入图片描述

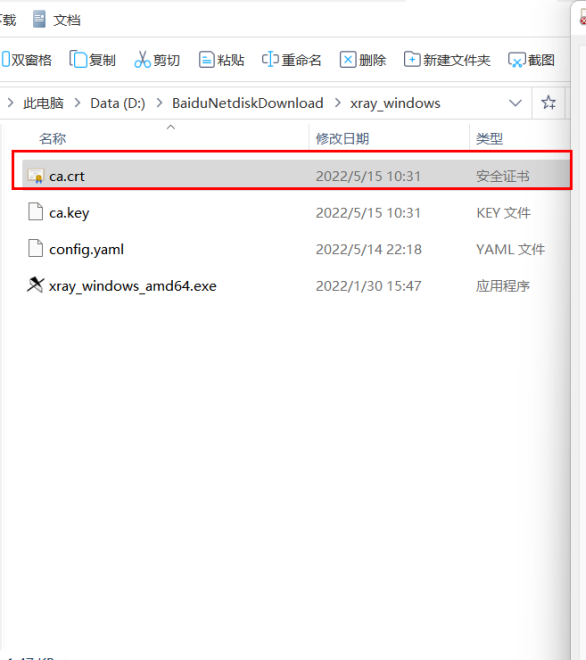
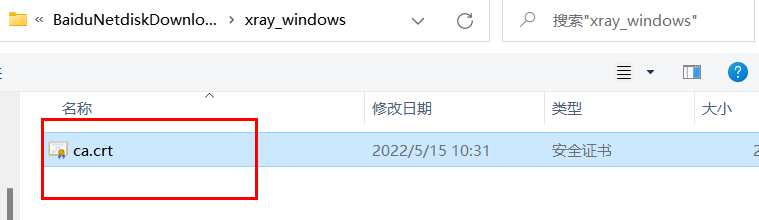
导出的证书将会在.\xray_windows_amd64.exe同一个目录里面
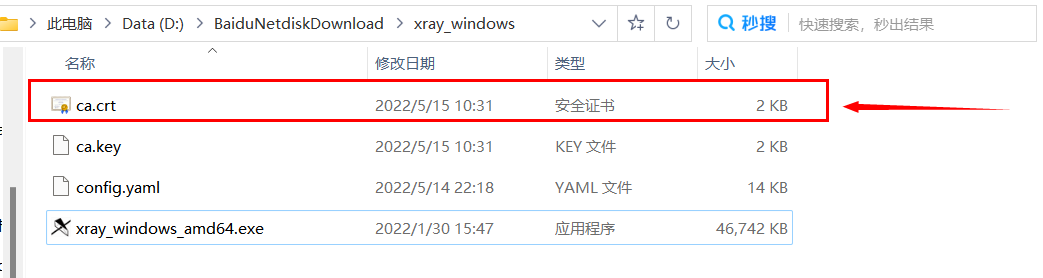
在这里插入图片描述

4.2、第二步:安装此证书

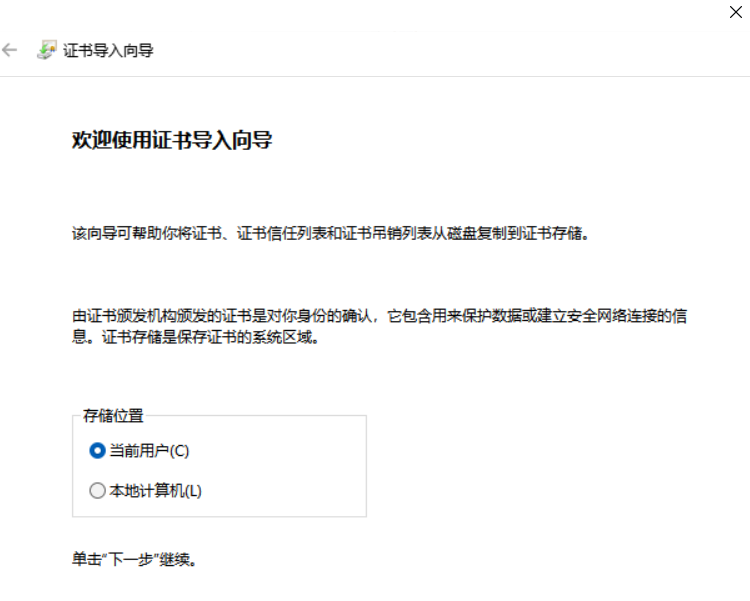
双击ca.crt

在这里插入图片描述

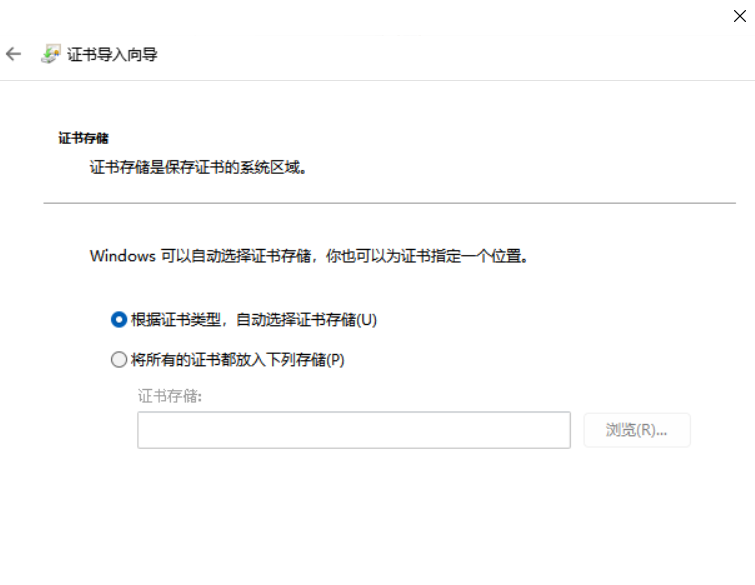
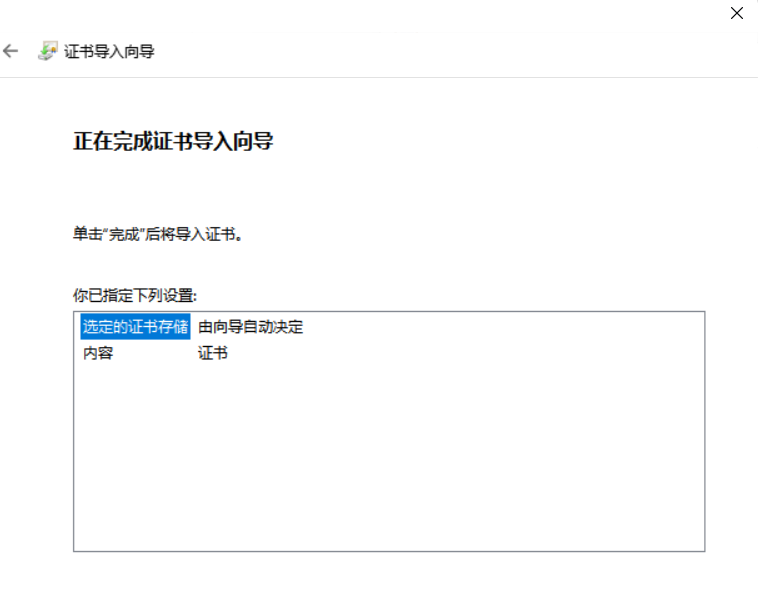
导入全部点下一步基本上就可以了 在这里插入图片描述

在这里插入图片描述

在这里插入图片描述

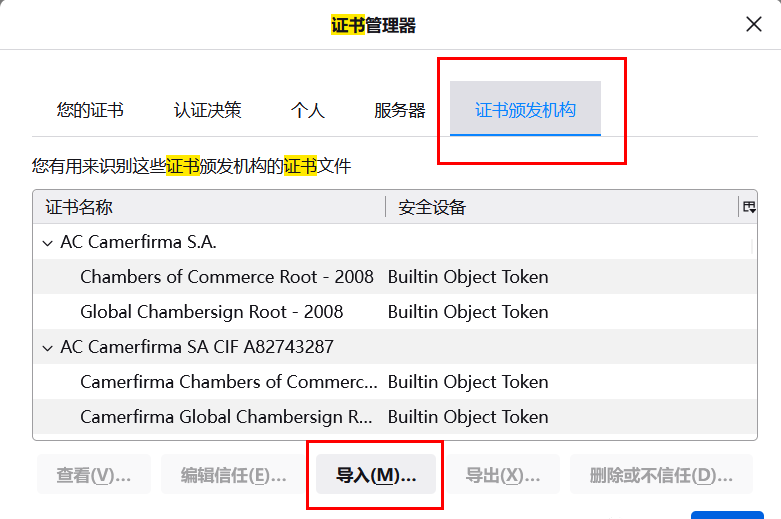
4.3、第三步:导入到浏览器

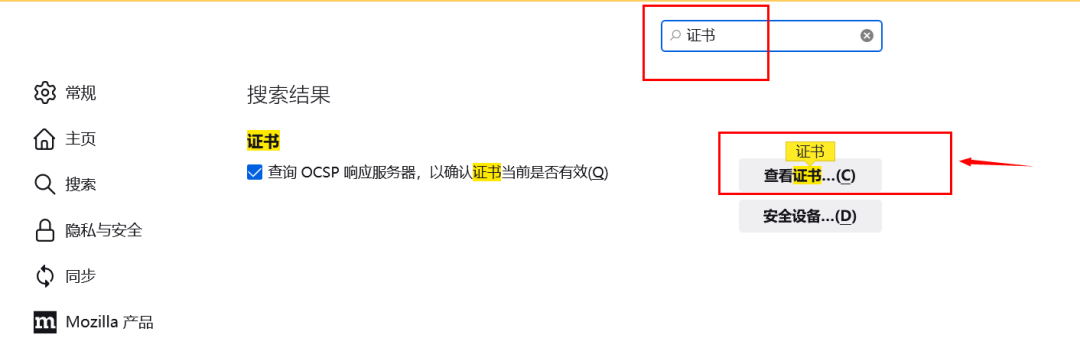
浏览器设置中直接搜证书

在这里插入图片描述

在这里插入图片描述

到目录中找到刚刚导出的证书,然后选中

在这里插入图片描述

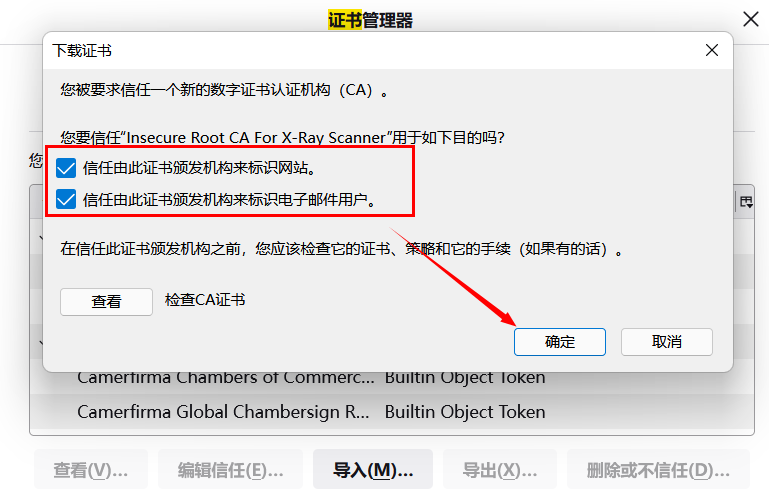
勾选信任

在这里插入图片描述

然后就可以用XRAY来代理浏览器了

可以进行被动扫描

黑客学习资源推荐

最后给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

😝朋友们如果有需要的话,可以V扫描下方二维码联系领取~

1️⃣零基础入门
学习路线

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

image

需要详细路线图的,下面获取

路线对应学习视频

同时每个成长路线对应的板块都有配套的视频提供:

image-20231025112050764

2️⃣视频配套工具&国内外网安书籍、文档
工具

######视频

image1

书籍

image2

资源较为敏感,未展示全面,需要的下面获取

### 3️⃣Python面试集锦

面试资料

在这里插入图片描述在这里插入图片描述

简历模板

在这里插入图片描述

因篇幅有限,资料较为敏感仅展示部分资料,添加上方即可获取👆

------ 🙇‍♂️ 本文转自网络,如有侵权,请联系删除 🙇‍♂️ ------

生物专业成功转行IT行业!!!【干货分享】 对于没有任何相关背景知识的人来说,只要你下定了决心【10头驴都拉不回来那种】,是绝对可以成功转行到IT行业的!!! 阅读详情

相关推荐

ThinkPHP 漏洞利用工具

在Github上搜寻好用的安全工具,来充实武器库,实属一大乐趣所在。当看到ThinkPHP十年磨一剑的提示,那么今天这里分享的工具就可以派上用场了,一键检测ThinkPHP全版本漏洞。01、TPscan一键ThinkPHP漏洞检测,基于Python3,命令行检测,集成了14个常见的ThinkPHP框架漏洞检测插件。github项目地址:https://github.com...

4381

thinkphp漏洞利用工具-ThinkphpGUI(一)

Thinkphp(GUI)漏洞利用工具,支持各版本TP漏洞检测,命令执行,getshell。

SuperherRo的博客 7117

thinkphp漏洞检测工具

thinkphp漏洞检测工具

2024最新工具分享 | ThinkphpGUI - 一款Thinkphp框架漏洞扫描集合工具,一键getshell。

2024最新工具分享 | ThinkphpGUI - 一款Thinkphp框架漏洞扫描集合工具,一键getshell。

苏诺木安全团队 1001

从SAS接口到InfiniBand:一张图看懂数据中心硬件‘黑话’(SFF-8643/8644、QSFP112、NDR/HDR/EDR)

本文深入解析数据中心硬件术语,从SAS接口标准(SFF-8643/8644)到速率标识(NDR/HDR/EDR),帮助工程师快速理解关键性能指标。特别对比了PCIe卡规格(HHHL/FHHL)和光模块选择(QSFP112/OSFP),并探讨InfiniBand在高性能网络中的优势,为硬件选型提供实用指南。

weixin_32103009的博客 432

R语言WGCNA实战:从基因表达矩阵到模块可视化全流程(附避坑指南)

本文详细介绍了使用R语言进行WGCNA(加权基因共表达网络分析)的完整实战流程,涵盖从基因表达矩阵预处理、软阈值选择、网络构建与模块识别,到模块与表型关联分析及结果可视化的关键步骤。文章重点解析了代码实现,并提供了针对数据质量检查、参数调整等常见问题的避坑指南,帮助生物信息学研究者高效挖掘基因共表达模块的生物学意义。

weixin_29062823的博客 580

【干货】漏扫工具整合使用教程

xray是从长亭洞鉴核心引擎中提取出的社区版漏洞扫描神器,支持主动、被动多种扫描方式,自备盲打平台、可以灵活定义 POC,功能丰富,调用简单,支持 Windows / macOS / Linux 多种操作系统,可以满足广大安全从业者的自动化 Web 漏洞探测需求。

喜欢Python编程的程序员柚柚呀 1558

DAGGER vs 传统模仿学习:为什么数据聚合能提升模型性能?

本文深入对比了DAGGER与传统模仿学习,揭示了传统方法因“分布不匹配”导致性能下降的根源。DAGGER通过动态的**数据聚合**机制,在智能体自身策略产生的状态分布上收集专家数据,从根本上解决了误差累积问题,从而显著提升了模型在实际部署中的鲁棒性和性能。

weixin_29170327的博客 234

Stable Diffusion整合包安装教程你值得拥有!!!

Stable difusion是一个开源的模型,开源=公开=免费,意味着你可以把这个模型下载到你自己的电脑上或者上面畅玩没有审核人员卡你图片是否有问题,随意出图。想要Stablediffusion安装包的小伙伴可以在文末扫码,我给大家免费安排!windows10及以上**CPU:**不做强制性要求推荐8G以上必须是Nvidia的独立显卡,显存最低4G,推荐英伟达20系以后,A卡只能用CPU跑,不建议使用,核显只能用CPU跑整合包推荐放在固态硬盘中,提升模型加载速度。

xiaokangss的博客 671

CMOS传输门实战:如何用模拟开关优化你的电路设计(附常见问题排查)

本文深入探讨了CMOS传输门在电路设计中的实战应用与优化策略。文章从核心参数选型入手,详细分析了导通电阻、电荷注入等关键特性对电路性能的影响,并提供了多路复用器构建、精密电路应用等实战架构。同时,重点分享了PCB布局、电源去耦的工程细节,以及开关不导通、信号失真、高频性能不足等常见问题的系统性排查指南,旨在帮助硬件工程师充分发挥CMOS模拟开关的效能,提升电路设计的可靠性与精度。

js777的博客 451

高性能网站设计之缓存更新的套路

看到好些人在写更新缓存数据代码时,先删除缓存,然后再更新数据库,而后续的操作会把数据再装载的缓存中。然而,这个是逻辑是错误的。试想,两个并发操作,一个是更新操作,另一个是查询操作,更新操作删除缓存后,查询操作没有命中缓存,先把老数据读出来后放到缓存中,然后更新操作更新了数据库。于是,在缓存中的数据还是老的数据,导致缓存中的数据是脏的,而且还一直这样脏下去了。 我不知道为什么这么多人用的都是这

代码技巧 1万+

免费 | FLUX 一键整合包分享!

利用flux的超强能力,生成的手部可以在Photoshop中进行融合,会省去很多手崩的烦恼。逐渐进化的AI生图后面肯定能给我们带来更多的快捷与惊喜。但由于AIGC刚刚爆火,网上相关内容的文章博客五花八门、良莠不齐。要么杂乱、零散、碎片化,看着看着就衔接不上了,要么内容质量太浅,学不到干货。这里分享给大家一份Adobe大神整理的《AIGC全家桶学习笔记》,相信大家会对AIGC有着更深入、更系统的理解。有需要的朋友,可以点击下方免费领取!

Misdirection_XG的博客 1468

海康视觉平台VisionMaster实战入门:从通讯配置到工具应用

本文为海康VisionMaster视觉平台实战入门指南,详细介绍了从软件安装准备、与PLC等外部设备的通讯配置,到匹配定位、测量、畸变矫正等核心工具的应用方法。通过实战案例拆解,帮助工程师快速掌握如何搭建完整的机器视觉检测与引导定位系统,实现工业自动化项目落地。

weixin_29224309的博客 1021

干货!Stable Diffussion入门教程

不会吧不会吧,都2025年了 你还不会Stable Diffusion? 上一期为大家介绍了Midjourney,今天为大家带来AI绘画领域的另一个强大工具Stable Diffusion。 本期内容将详细攻略此工具,简单易懂,适合零基础、小白甚至各种安装懒人,让你轻松上手!想要Stable diffusion安装包的小伙伴可以在文末扫码,我给大家免费安排!

ice829的博客 945

(二)OpenClaw-连接即时通讯平台-集成飞书完整配置指南

本文详细介绍了如何将OpenClaw与飞书机器人对接,实现通过飞书聊天窗口下达指令自动执行任务的高效协作模式。主要内容包括:1)OpenClaw服务部署验证和飞书账号准备;2)在飞书开放平台创建企业自建应用、添加机器人能力、获取凭证和开通必要权限;3)OpenClaw服务端的首次配置,包括设置飞书通道参数和启动长连接。文章提供了完整的操作步骤和截图指引,帮助用户快速完成对接配置,实现AI自动化助手功能。

直到世界的尽头 2251

基于Spring Boot 3 + Vue 3 + UniApp的全栈高校社团管理小程序设计与实现

requestMatchers("/api/auth/**", "/doc.html", "/webjars/**", "/v3/api-docs/**").permitAll() // 公开接口。<u-search placeholder="搜索活动" v-model="searchKeyword" @search="loadActivities" :showAction="false"></u-search>R.success("活动创建成功") : R.error("活动创建失败");

2201_76125393的博客 370

tvp动画软件_迎新入学干货——软件教程篇

软件教程大放送!各位视觉院的小萌新们,是否对未来的学习生活有许多迷茫呢?作为视觉院的学生,各类软件必然是未来学习生活里必不可缺的一环。这里,小编为大家准备了一些大家都会用到的基础软件介绍和教程网址(最后有资源哦):平面软件Photoshop(Ps):主要处理以像素所构成的数字图像,使用其众多的编修与绘图工具,可以有效地进行图片编辑工作。Adobe illustrator(Ai):工业标准...

weixin_39722563的博客 5855

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

Stable Diffusion安装教程2024详细版(附安装包链接)

学好 AI绘画 不论是就业还是做副业赚钱都不错,但要学会 AI绘画 还是要有一个学习规划。最后大家分享一份全套的 AI绘画 学习资料,给那些想学习 AI绘画 的小伙伴们一点帮助!

ice829的博客 1946

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

重磅!!!全网首发近300页AI绘画教程来了

设计在我们的生活中无处不在,AIGC技术正在不断改变着传统的设计范式,设计师这个行业也随着AI技术的普及面临着巨大的挑战。一方面,传统的设计师需要快速拥抱AI技术来提高生产效率;另一方面,没有经过设计训练的人通过与AI的交流对话也能创作出优秀的绘画或设计作品。引用一位老师的名言:“艺术开拓了人类前行想象力的边界,技术使更多人掌握了前行的能力。比如以前司机是个专业的活,而现在人人都是”。

ice829的博客 663

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

上一篇: 渗透攻击零基础学习-初识CTF【全网超详解说】零基础入门到精通!!!
下一篇: 盘点运维会用到的常用工具!
大模型应用场景
博客等级 码龄5年 7670粉丝 1350原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值