点击劫持与网站禁止iframe引入

高级点击劫持攻击:多重嵌套iframe与拖拽劫持的组合利用与防御 点击劫持(Clickjacking)是一种通过视觉欺骗诱导用户点击透明或伪装层的Web安全攻击。其核心原理是利用iframe嵌套与CSS样式控制,将恶意页面覆盖在目标界面之上,劫持用户本意操作。随着HTML5拖放API的普及,攻击面进一步扩大,攻击者可利用拖拽事件流,将用户的拖动操作“嫁接”为对隐藏iframe中敏感控件的点击。这种技术对富客户端应用和单页应用构成严重威胁,因为它能绕过传统的框架检测防御。为有效防护,开发者需采用纵深防御策略,包括设置严格的CSP frame-ancestors指令、增强客户 阅读详情

最近一直在研究web安全方面的知识,研究到了点击劫持这里,所以就来实践一把。
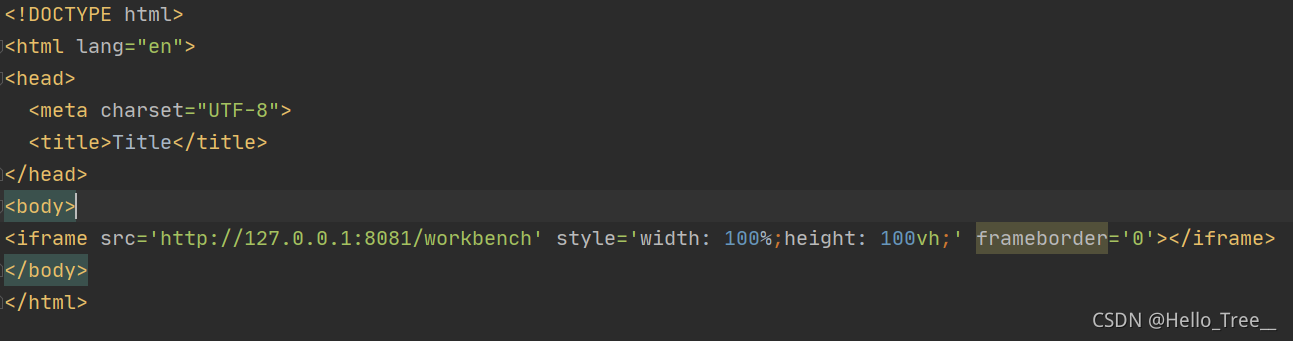
首先创建一个html使用iframe引用一个本地用ngxin 起的web服务;
在这里插入图片描述

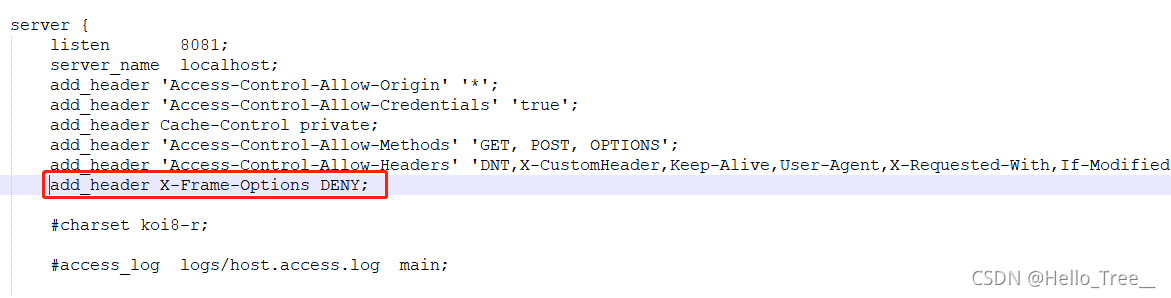
使用的是nginx,直接展示nginx.conf文件配置;加上这个头后记得nginx -s resload一下,重启之后记得要强制刷新一下浏览器Ctrl+F5
(windows)要是不行就多刷两遍哈。
在这里插入图片描述
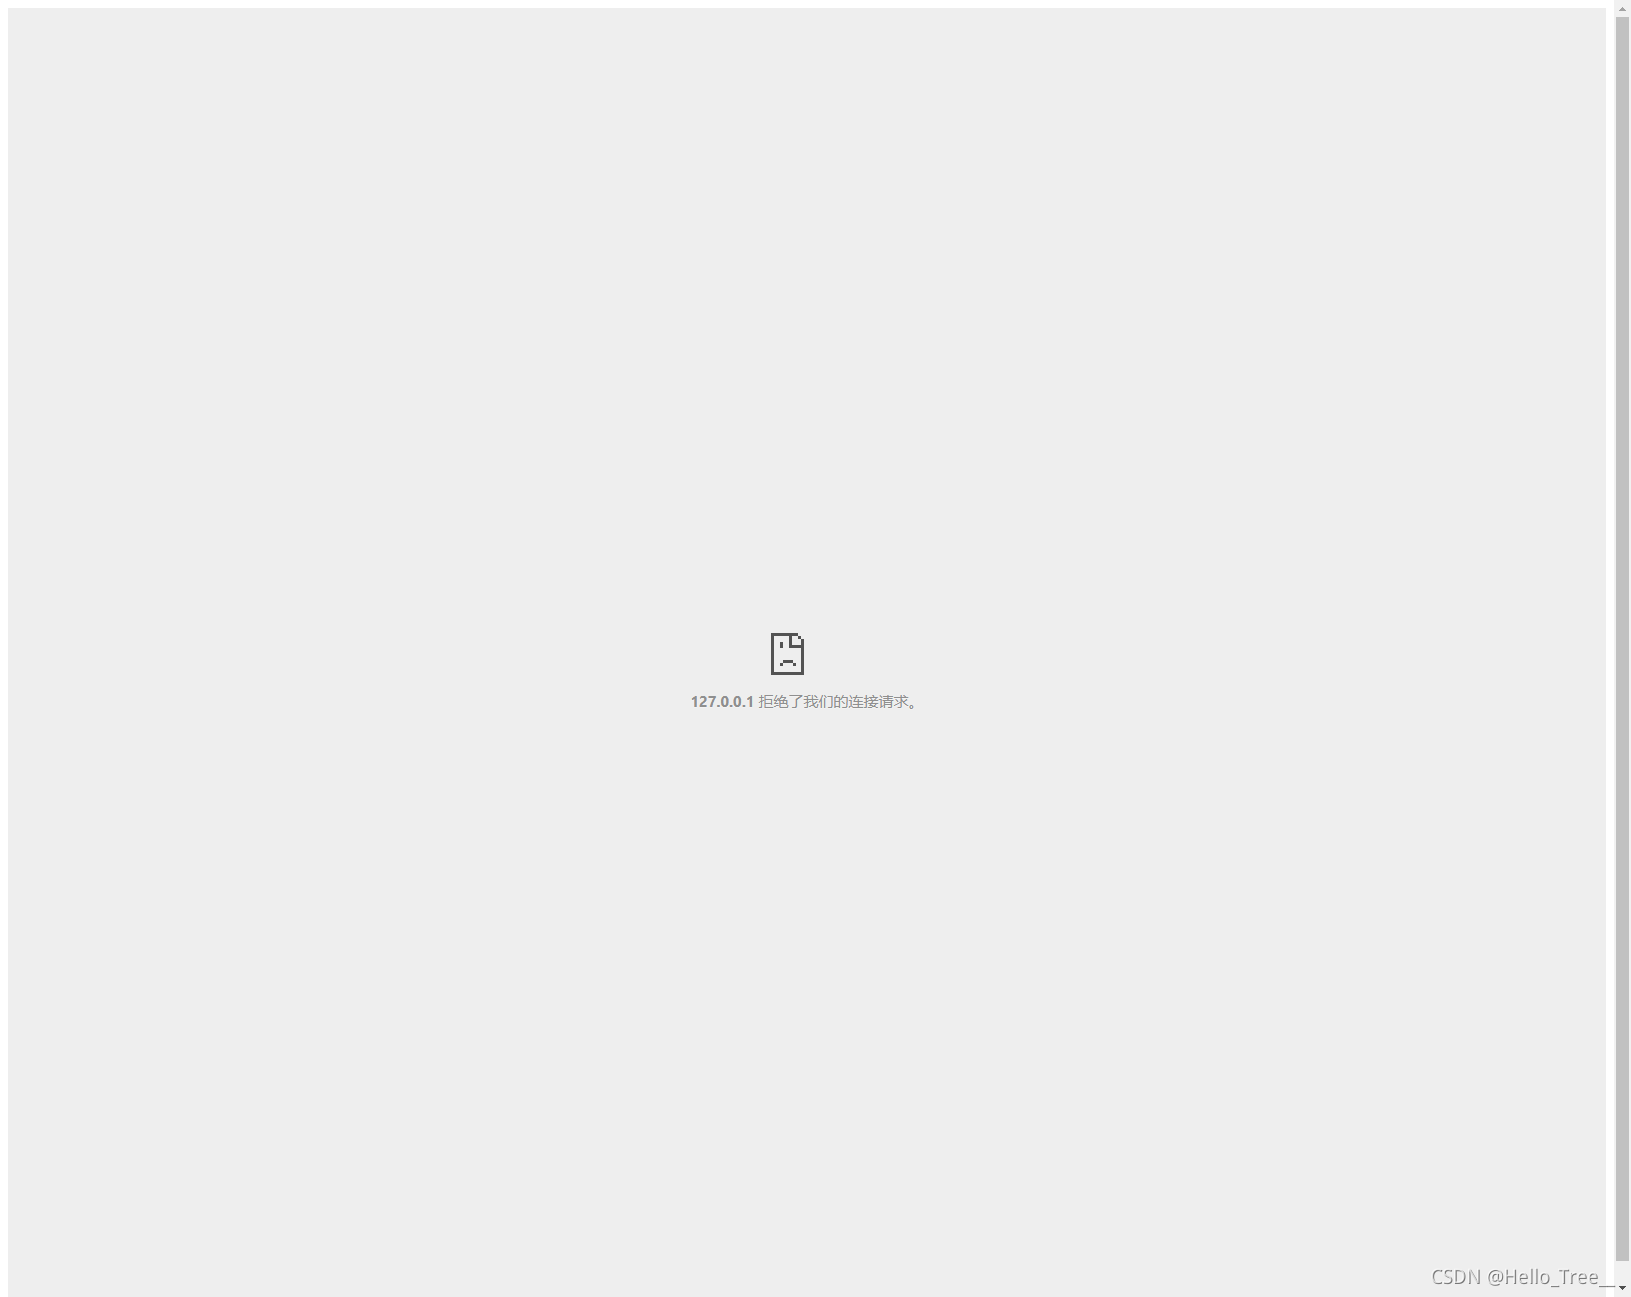
然后你就会见到一个这么个玩意,这就代表成功了。
在这里插入图片描述
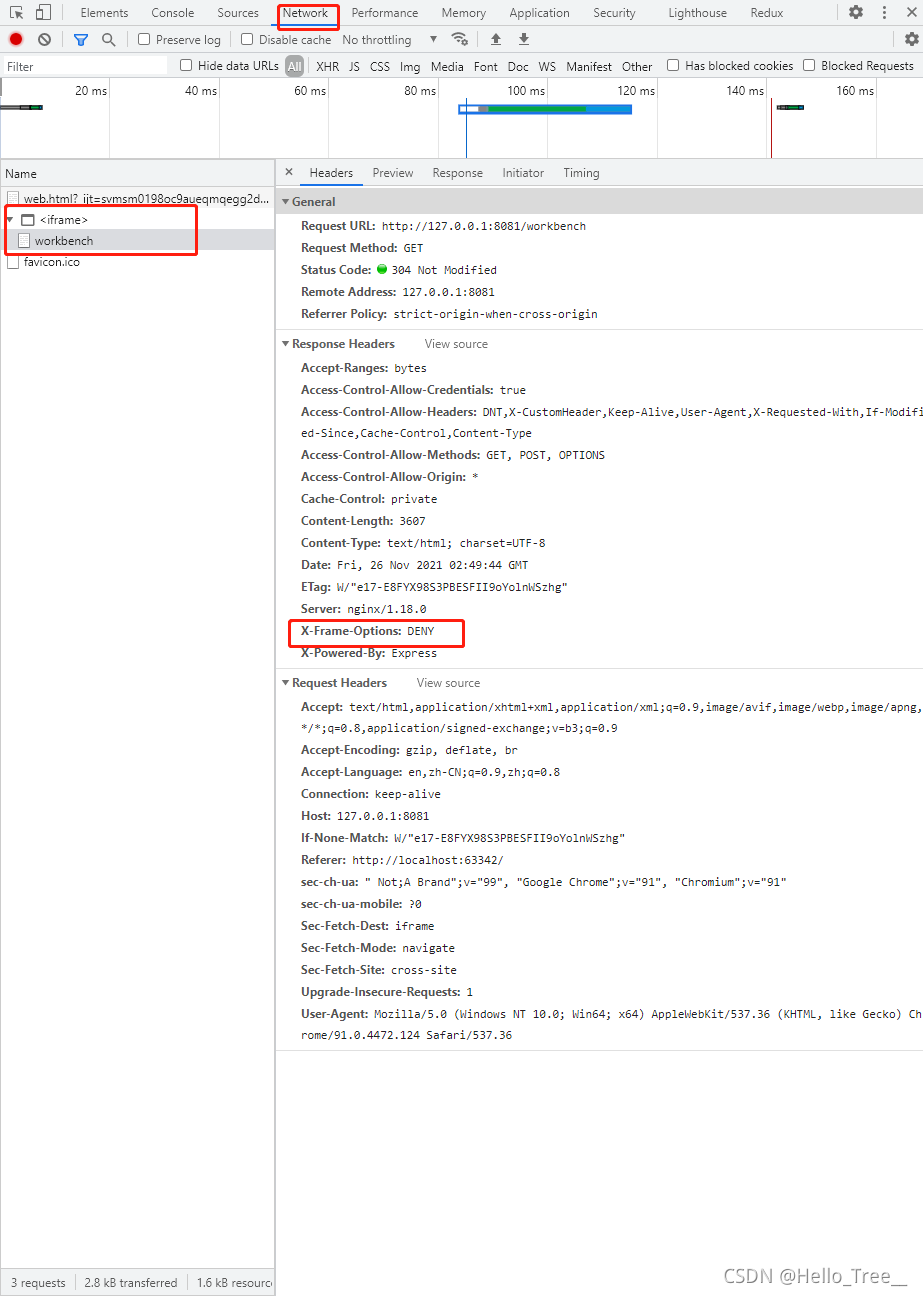
看一下返回的headers;已经设置上x-frame-options: DENY.
在这里插入图片描述

《HTML标准》解读:详解Iframe元素 本文主要是基于《HTML标准》4.8节讲解iframe元素,主要的内容是iframe的发展历史、基础使用以及相关的安全考量。 阅读详情

相关推荐

TypeScript项目点击劫持漏洞实战:六大场景解析与分层防御方案

点击劫持(Clickjacking)是一种基于视觉欺骗的前端安全漏洞,攻击者通过透明iframe覆盖诱导用户点击,从而劫持用户操作。其技术原理主要利用CSS的opacity、z-index属性与iframe嵌套实现UI层叠欺骗。这类漏洞不依赖后端语言或前端框架,直接攻击浏览器渲染层,因此即使采用TypeScript等强类型语言也无法自动防范。在微前端架构、复杂构建流程和第三方库依赖的现代工程实践中,传统的HTTP响应头防御常因配置遗漏或错误而失效。本文结合文件上传漏洞、未授权访问等常见安全风险,深入解析Ty

weixin_29315569的博客 281

每个 Web 开发人员都应该知道的 4 个 iframe 安全问题

iframe 能提高用户的互动性。但是,当你使用 iframe 的时候,你处理的内容是来自于你无法控制的第三方。因此,iframe 经常会对你的应用程序造成威胁。然而,我们不能因为安全顾虑就停止使用 iframe。我们需要意识到这些问题并采取防范措施来保护我们的应用程序。我认为这篇文章能帮你识别使用 iframe 的安全问题。在下方评论区让我知道你的看法。如果发现译文存在错误或其他需要改进的地方,欢迎到掘金翻译计划对译文进行修改并 PR,也可获得相应奖励积分。文章开头的本文永久链接。

javagty6778的博客 3842

前端安全攻防实战:XSS、CSRF与点击劫持的深度防御策略

Web安全是构建可信赖应用的基石,其核心在于理解客户端攻击的原理与防御机制。跨站脚本攻击(XSS)通过注入恶意脚本窃取用户数据,跨站请求伪造(CSRF)则利用用户会话发起非授权操作,而点击劫持通过视觉欺骗诱导用户点击。这些攻击直接威胁用户隐私与业务安全,尤其在电商、社交等交互频繁的场景中风险极高。本文聚焦前端安全实战,深入剖析XSS、CSRF等常见攻击手法,并结合内容安全策略(CSP)、HttpOnly Cookie等防御技术,提供从编码规范到工程部署的纵深防护方案,帮助开发者构建健壮的前端应用防线。

weixin_34218890的博客 355

web安全——点击劫持

点击劫持是一种视觉上的欺骗手段。攻击者一般使用一个透明的、不可见的iframe,覆盖在一个网页上,然后诱使用户在不知情的情况下点击透明的iframe页面。通过调整iframe页面的位置,可以诱使用户恰好点击iframe页面的一些功能性按钮上。通过控制iframe的长、宽,以及调整top、left位置,可以把iframe页面内任意部分覆盖到任何地方。同时设置iframe的position为absolute,并将z-index的值设置为最大,以达到让iframe处于页面的最上层。

2301_77472496的博客 482

【Nginx】防止点击劫持:用 Nginx 为你的网站装上“防嵌套盾牌”

摘要: 点击劫持是一种隐蔽的攻击手段,通过透明iframe诱骗用户操作敏感页面。本文介绍如何用Nginx的X-Frame-Options响应头防御此类攻击,提供三种策略:DENY(完全禁止嵌套)、SAMEORIGIN(仅允许同源嵌套)和已废弃的ALLOW-FROM。通过Nginx配置示例展示全站防护和精细化控制方案,包括SSL设置和Docker部署。验证方法涵盖curl检查、浏览器测试和Mermaid流程图解析。文章还解答常见问题,比较不同防护方案的兼容性,强调该方案具有零成本、全局覆盖的优势,是防御点击劫

九师兄 33

深度解析Web安全:iframe的沙箱与跨窗口通信

本文深入探讨了Web开发中iframe沙箱属性的使用,以及如何安全地通过postMessage接口进行跨窗口通信。文中首先介绍了iframe沙箱属性及其安全限制,然后阐述了如何通过postMessage克服同源策略的限制,实现不同源窗口间的安全通信。同时,文章也提供了关于点击劫持攻击的详细描述,以及如何通过各种手段进行防御。

weixin_32005771的博客 545

什么是点击劫持

通过控制 iframe 的长、宽,以及调整 top、left 的位置,可以把 iframe 页面内的任意部分 覆盖到任何地方。同时设置 iframe 的 position 为 absolute,并将 z-index 的值设置为最大,以达 到让 iframe 处于页面的最上层。攻击者使用一个透明的、不可见的 iframe,覆盖在一 个网页上,然后诱使用户在该网页上进行操作,此时用户将在不知情的情况下点击透明的 iframe 页面。与之相反的是,点击劫持没有这个顾虑,它利用的就是与 用户产生交互的页面。

A526847的博客 476

FreeRTOS移植实战:从零开始在STM32上搭建多任务系统(含Proteus仿真配置)

本文详细介绍了如何在STM32平台上从零开始移植FreeRTOS,并搭建多任务系统,包含Proteus仿真配置。通过环境准备、源码移植、多任务设计到仿真调试的全流程实战,帮助开发者快速掌握FreeRTOS在STM32上的应用技巧,提升嵌入式开发效率。

weixin_33737134的博客 232

iframe跨框架脚本攻击,安全问题解决办法

跨框架脚本(XFS)漏洞使攻击者能够在恶意页面的 HTMLiframe 标记内加载易受攻击的应用程序。攻击者可以使用此漏洞设计点击劫持攻击,以实施钓鱼式攻击、框架探查攻击、社会工程攻击或跨站点请求伪造攻击。个人理解就是其他网站会在他的iframe中调用我的网站内容,来截取他人的点击事件或者窃取他人敏感信息。

一瓢西湖水的博客 1541

仿真每日一练 | Workbench下薄板疲劳分析

今天给大家介绍Workbench下薄板疲劳分析,采用稳态分析模块进行评估。完成求解后,插入疲劳工具,同时插入对应的寿命进行查看,如图7和图8所示。采用稳态分析模块,导入几何模型,效果如图1。添加固定约束与扭矩,同时添加转速如图4所示。主要包括7要素,对应的类型见图2。求解完成后查看应力,如图6所示。1-1-3、有限元系统模型构建。1-2-1、加载条件/边界条件。1-1-1、几何模型构建。1-1-2、材料定义。1-2-2、求解设置。1-3-1、查看结果。1-3-2、评估结果。1-3-3、修正结果。

ansysxuexizhe的博客 1071

Open3D (C++) 泊松重建【2025最新版】

使用C++版本的Open3D实现点云的泊松重建

点云侠的博客 3077

点击劫持概念及解决办法

点击劫持 (Clickjacking) 技术又称为界面伪装攻击 (UI redress attack ),是一种视觉上的欺骗手段。攻击者使用一个或多个透明的 iframe 覆盖在一个正常的网页上,然后诱使用户在该网页上进行操作,当用户在不知情的情况下点击透明的 iframe 页面时,用户的操作已经被劫持到攻击者事先设计好的恶意按钮或链接上。攻击者既可以通过点击劫持设计一个独立的恶意网站,执行钓鱼攻击等;也可以与 XSS 和 CSRF 攻击相结合,突破传统的防御措施,提升漏洞的危害程度。

xswlw_guoquanbao的博客 1394

Microsoft AI SDK 与 SAP ABAP:让企业级 AI 能力触手可及的深度整合指南

借助 Microsoft AI SDK,ABAP 开发者无需跳出熟悉的事务码与数据字典,就能把 GPT‑4 的强大语言理解与生成能力深度植入采购、销售、财务等核心业务流程。只要掌握“初始化 SDK → 构造 Prompt → 解析输出”这一范式,未来无论 Azure OpenAI、OpenAI 还是本地化 LLM,都能在同一套代码骨架内快速切换,实现真正的“AI 即服务”。现在,就让我们在下一行 ABAP 里拥抱智能未来。参考链接均于 2025‑07‑22 提取,推荐读者结合实际版本进一步验证。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 437

关于Web前端安全防御之点击劫持的原理及防御措施

点击劫持(Clickjacking)是一种视觉欺骗攻击,攻击者通过将目标网站页面嵌套在自己的恶意页面的 <iframe> 中,并设置透明样式覆盖在精心设计的诱导性内容(如按钮、链接)上方,诱导用户点击。用户看似点击的是恶意页面的元素,实际点击的是被嵌入的目标网站的敏感按钮(如 “确认支付”“删除账号” 等),从而在用户不知情的情况下执行非预期操作。

xyphf的博客 1331

生物量预测:基于Swin-Unet模型的生物量模型预测

本文提出了一种基于Swin-Unet架构的多源遥感地上生物量(AGB)预测方法。该方法整合了光学影像、SAR雷达影像、气候环境参数以及地形数据(坡度和坡向)等多源信息,通过24个输入通道(13+2+7+1+1)构建预测模型。研究采用Min-Max归一化预处理数据,并使用80%训练集、16%验证集和20%测试集的划分策略。模型基于Swin-Unet 2D架构,设置64个初始滤波器、4层深度、4×4堆叠数和2×2补丁大小。该方法通过整合多源遥感数据和先进深度学习架构,为AGB反演提供了新的解决方案。

此星光明博客 63

第4章 部署负载均衡 Keepalived + HAProxy

本章在所有 Master 节点部署 Keepalived + HAProxy,为 kube-apiserver 提供高可用入口。Keepalived 实现 VIP(192.168.3.59)漂移,HAProxy 轮询转发请求至三个 Master 的 6443 端口(监听 6444 避免冲突)。健康检查脚本连续 5 次失败则停止 Keepalived,触发 VIP 自动切换。本章还包含配置详解、日常运维和问题排查。

幸福街--linux技术分享 121

如何限制其他iframe加载自己的网站

解决方案: 一、设置http请求头的X-Frame-Options: X-Frame-Options可以设置三个值 1、DENY 如果页面包含在框架中,则阻止呈现页面 2、SAMEORIGIN 与上面相同,除非页面与顶级框架集所有者属于同一域 3、ALLOW-FROM uri 页面只能被制定的uri嵌入到iframe 或 frame中 node 做中间层配置 引入helmet 第三方node库 https://www.npmjs.com/package/helmet 引入方式: npm install

qq_42222908的博客 1864

太阳敏感器:卫星姿态控制的“指南针

在卫星姿态控制系统中,太阳敏感器(Sun Sensor) 是至关重要的光学姿态敏感器之一。它通过探测太阳光的方向,为卫星提供关键的姿态参考信息,确保卫星能够正确调整自身方位,维持稳定的对日定向,保障能源供应和任务执行。

ScilogyHunter的博客 1732

【补充】Django框架之IFrame中的跨域问题

【一】iframe 中的跨域问题详解 在网页开发中 浏览器会应用跨域安全策略,限制不同域名之间的交互。 跨域问题指的是如果一个网页的脚本尝试访问另一个域名下的资源或与其通信时,浏览器会拒绝这样的请求。 其中,使用 <iframe> 标签嵌套其他网页是一种常见的前端技术。 然而,由于 <iframe> 中的内容与包含它的页面处于不同域名下,可能会导致跨域问题。 下面...

Chimengmeng的博客 2394

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

Web 漏洞分析与防御之点击劫持(三)

原文地址:Web 漏洞分析与防御之点击劫持(三) 博客地址:http://www.extlight.com 一、全称 点击劫持,顾名思义,用户点击某个按钮,却触发了不是用户真正意愿的事件。 二、原理 用户在登陆 A 网站的系统后,被攻击者诱惑打开第三方网站,而第三方网站通过 iframe 引入了 A 网站的页面内容,用户在第三方网站中点击某个按钮(被装饰的按钮),实际上是点击了 A 网站的按钮...

weixin_30783629的博客 122

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

点击劫持防御进化论:从X-Frame-Options到现代CSP的实战博弈

本文深入探讨了点击劫持(Clickjacking)防御技术的演进,从传统的X-Frame-Options到现代的Content Security Policy(CSP),详细分析了其原理、实现方式及实战应用。通过对比两种技术的优缺点,提供了防御多层级点击劫持的实战方案和最佳实践,帮助开发者构建更安全的Web应用。

sam99的博客 197

【XSS XSRF CSRF SSRF 点击劫持 sql注入】前端攻击前端说明及预防方式

通过js代码解析注入恶意代码 预防:vue 下载xss工具包 对html解析的文本进行替换过滤主要通过script img 标签 诱导你去请求别的网站并携带你的信息 预防:成本低解决方案请求使用post请求,追加验证,开启https服务通过请求地址给公网服务器发送携带恶意的代码串,诱导公网服务器去访问内网服务器拿到想要的数据 预防:统一返回错误状态,加入白名单通过iframe载入网站,然后隐藏,诱导用户触发事件 预防:禁止ifame引入通过前端的入口向后端服务器传送恶意的sql语句 预防:信息过滤...

www569006806的博客 809

iframe是什么?有什么缺点?

快速引入独立页面、隔离作用域、跨系统集成方便。性能差、SEO差、安全风险、样式交互不便。所以在实际项目里:如果只是临时引入外部内容(广告、第三方地图/视频),iframe 还能用。如果是内部系统集成,现在更推荐用微前端框架(如 qiankun、single-spa)或组件化方案替代。

qq_25416827的博客 728

记录--五个有用的iframe踩坑问题,快收藏!

这里给大家分享我在网上总结出来的一些知识,希望对大家有所帮助 你不会还不知道iframe不能嵌入百度首页吧?为了丰富用户体验,我们常常会将其他网站的内容嵌入到自己的网页中。然而,随之而来的是一个常见的问题:Iframe 嵌入网站无法正常使用。你是否也曾遇到过这个困扰,不知道该如何解决呢?文将深入探讨 Iframe 嵌入时可能遇到的若干问题,并为您呈现解决方案。从同源策略、跨域机制到安...

林恒的博客 1997
上一篇: 冒泡算法学习
Hello_Tree__
博客等级 码龄8年 3粉丝 14原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值