安全研究所 | 伪装搜狗输入法的木马分析

重大安全事件,10亿中国键盘应用用户遭难,众多国内大厂中枪;漂亮国支持黑客利用0day漏洞进行间谍活动;“七年之痛”?利用Office七年前的旧漏洞攻击乌克兰; | 安全周报0428 关键词:拼音键盘应用、百度、华为、0day漏洞、npm包、WordPress、WP-Automatic插件 阅读详情

近年来,黑灰产业的犯罪团伙数量急剧上升,特别是在与办公软件相关领域。这些团伙主要针对国内企业用户,通过伪装成合法的办公软件进行精心设计的诈骗和诱导行为,其主要目的是欺骗企业员工下载并激活木马病毒,以此来窃取公司资金或获取企业敏感文件。

SASE安全厂商亿格云近期对办公网络环境下的信息窃取行为进行深入的分析研究,涵盖了高级威胁行为的检测、终端事件的审计以及对安全事件的溯源追踪等方面。

近期,亿格云安全研究团队关注到其安全引擎产生了大量访问仿冒域名的告警,尤其是办公软件相关领域,黑灰产团队针对国内企业用户,常采取伪装成正常文件的恶意软件,仿冒常用办公软件官方网站,以此诱导员工去仿冒的网站下载“白+黑”办公软件,一旦安装,便通过内置木马程序控制受害主机,为数据窃取、金融诈骗等下一步破坏活动作准备。

事件重现

仿冒的搜狗输入法下载页面:

 hxxp://pinyin-sogou.cn/
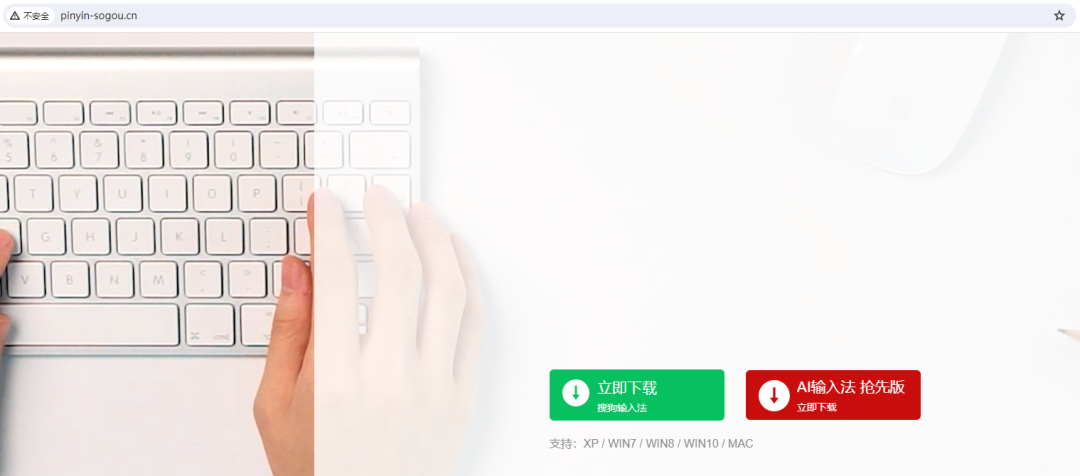
图片

仿冒的搜狗输入法下载页面:

hxxp://sogoushurufa.cn/
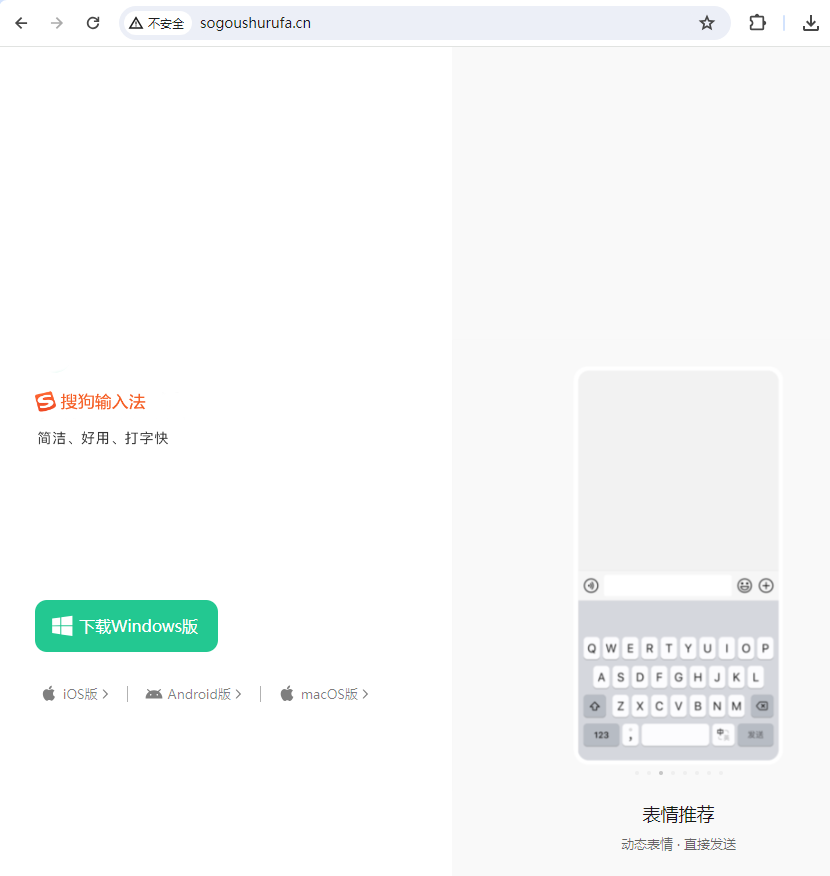
图片

仿冒的搜狗输入法下载页面:

hxxp://shurufa.s1lq.xyz/
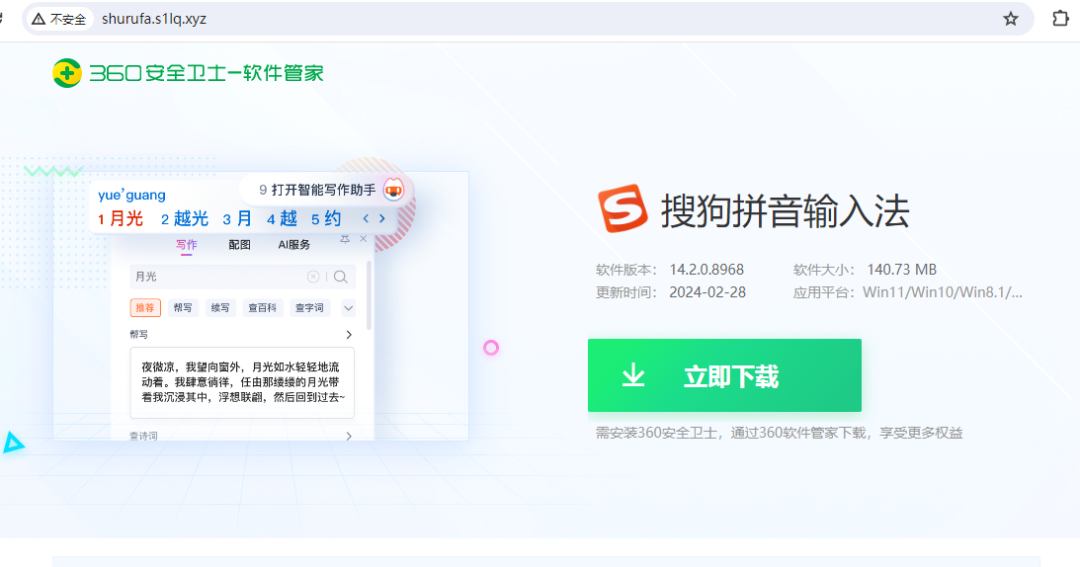
图片

以上是多个类似的钓鱼网站,均为仿冒的搜狗输入法下载页面。

事件概要

亿格云威胁情报安全运营组日常分析研判发现,大量用户访问此类仿冒的搜狗输入法域名,并有诸多用户反馈其包含多次威胁事件告警,于是亿格云安全团队进行了协助研判分析:

www.sogousrf.com

sogoushurufa.cn

sogou.shurufaxiazai.cn

pinyin-sogou.cn

www.sogou.org
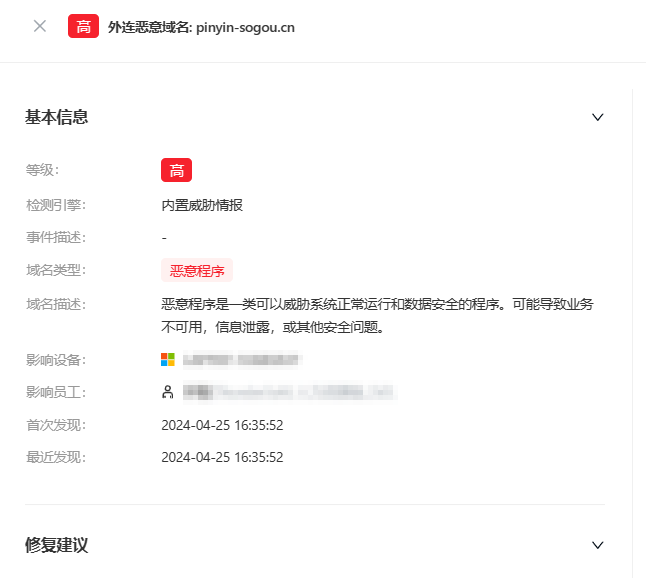
图片

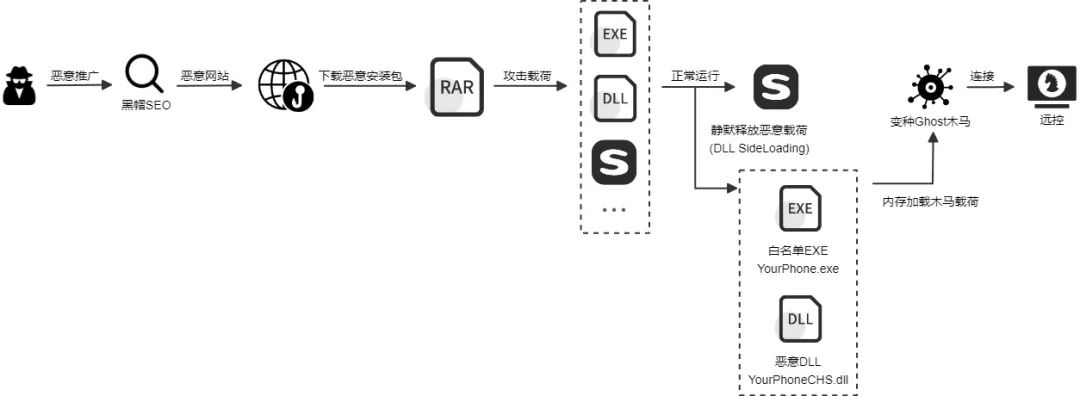
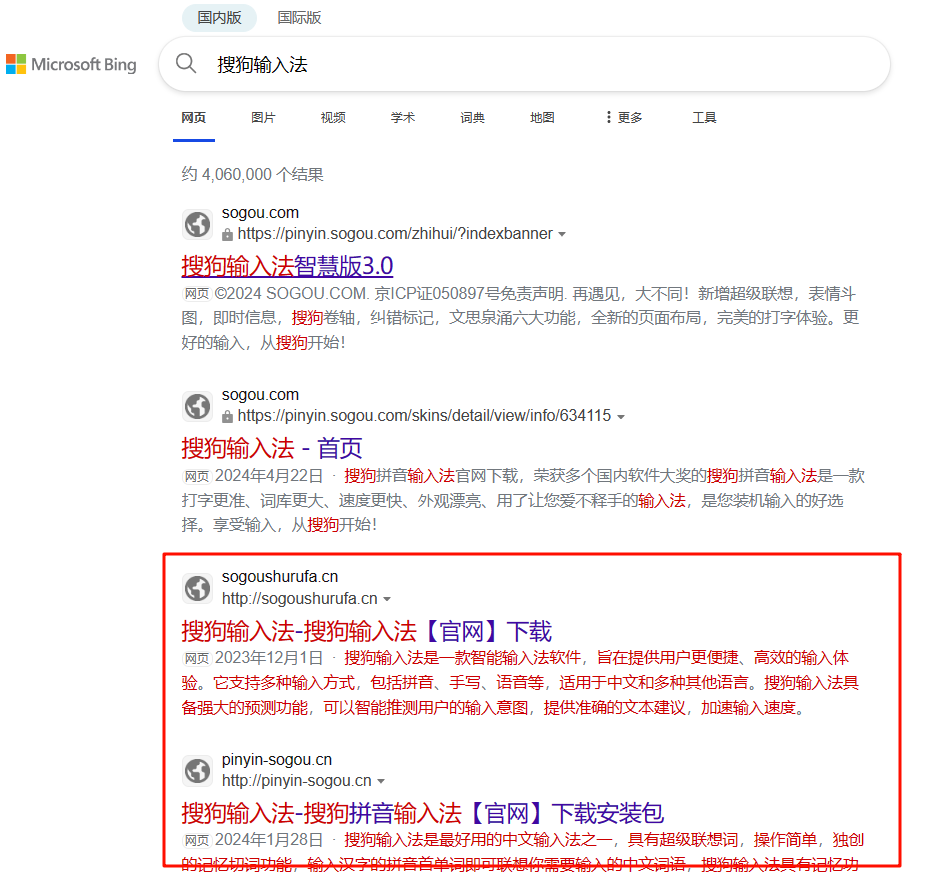
首先,攻击者运用了多种狡猾的伪装策略,试图迷惑用户下载软件。他们常常通过搜索引擎优化(SEO)发布虚假广告,并创建伪造的网站,将这些网页在搜索引擎结果中排名靠前,以此增加其网站的可见度和可信度,从而诱骗不知情的用户访问并下载恶意软件。
图片

样本攻击流程框架

图片

样本技术分析

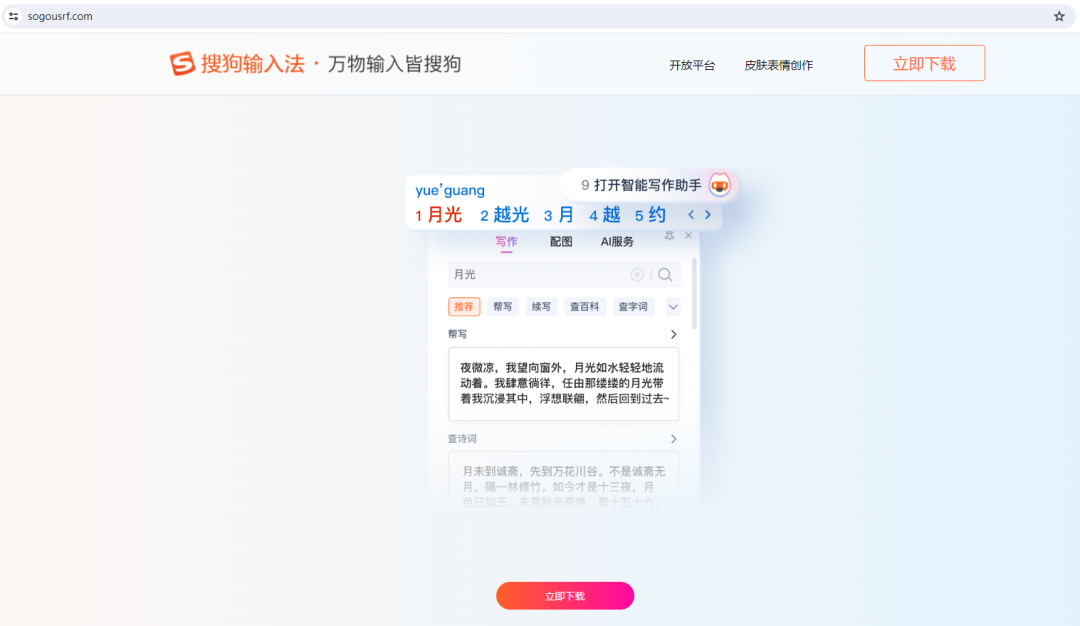
亿格云安全团队对用户反馈的钓鱼网站进行访问:

hxxps://www.sogousrf.com/
图片

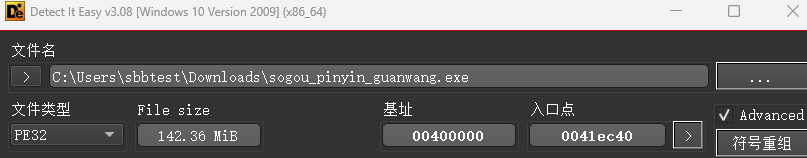
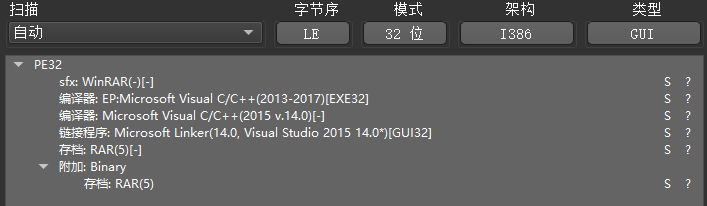
将样本下载然后技术分析,下图为某静态分析软件给出的结果:

图片

图片

从图中,可以看到样本文件类型一个RAR类型的压缩格式。

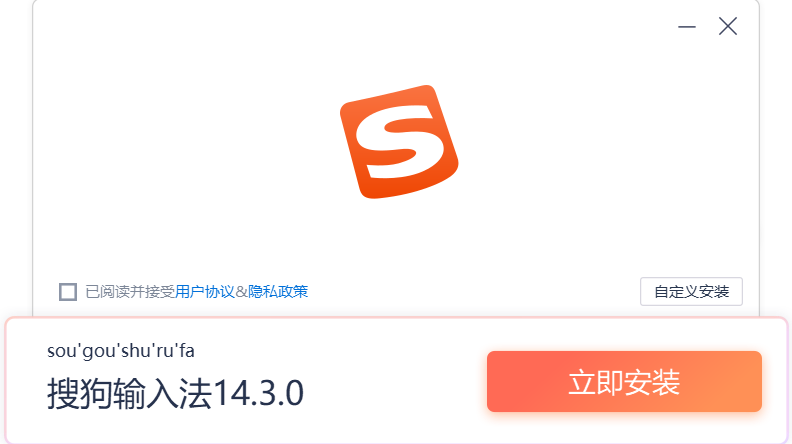
用户双击运行文件后,样本会自动解压,如同官方安装程序一样,会显示如下界面:
图片

到这一步,若无安全软件的及时介入,用户往往对背后发生的隐秘事件一无所知,浑然不觉已身处潜在的安全风险之中!

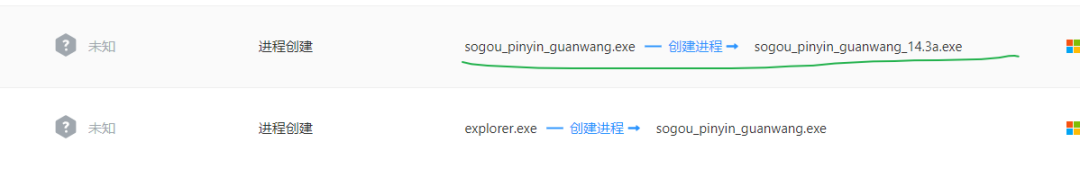
而借助亿格云枢的审计溯源功能,企业安全团队可基于大量的日志来进一步分析木马行为:
图片

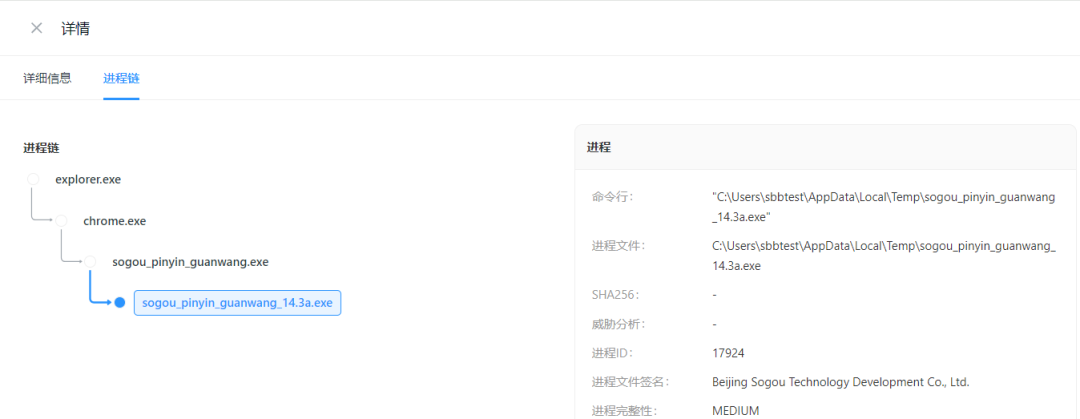
以下为详细的进程链:

图片

释放出来的安装包文件信息如下:

图片

通过上图的直观展示可了解,该虚假的安装包实际上释放和运行了一个真正的搜狗软件安装包。这导致用户经历的安装过程在外观上与官方正版软件的安装无差别,因此很难从中察觉到任何异常。

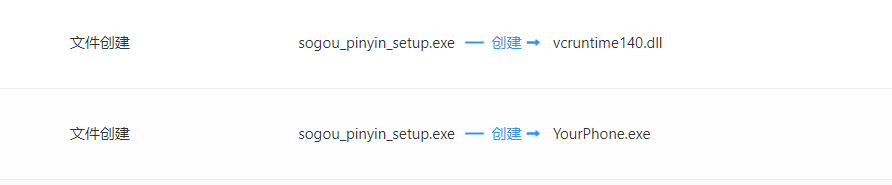
然而,在这过程中,后台还在悄无声息地持续释放文件,其中包含另一个隐蔽的木马进程:
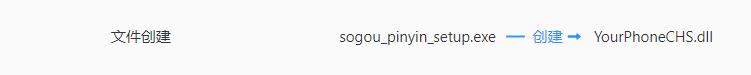
图片

图片

YourPhone.exe恶意进程在虚假安装包解压之后立即运行,如下图所示:

图片

在此之后,该进程会在临时目录里创建很多后缀为 “.cmd” 的文件。

图片

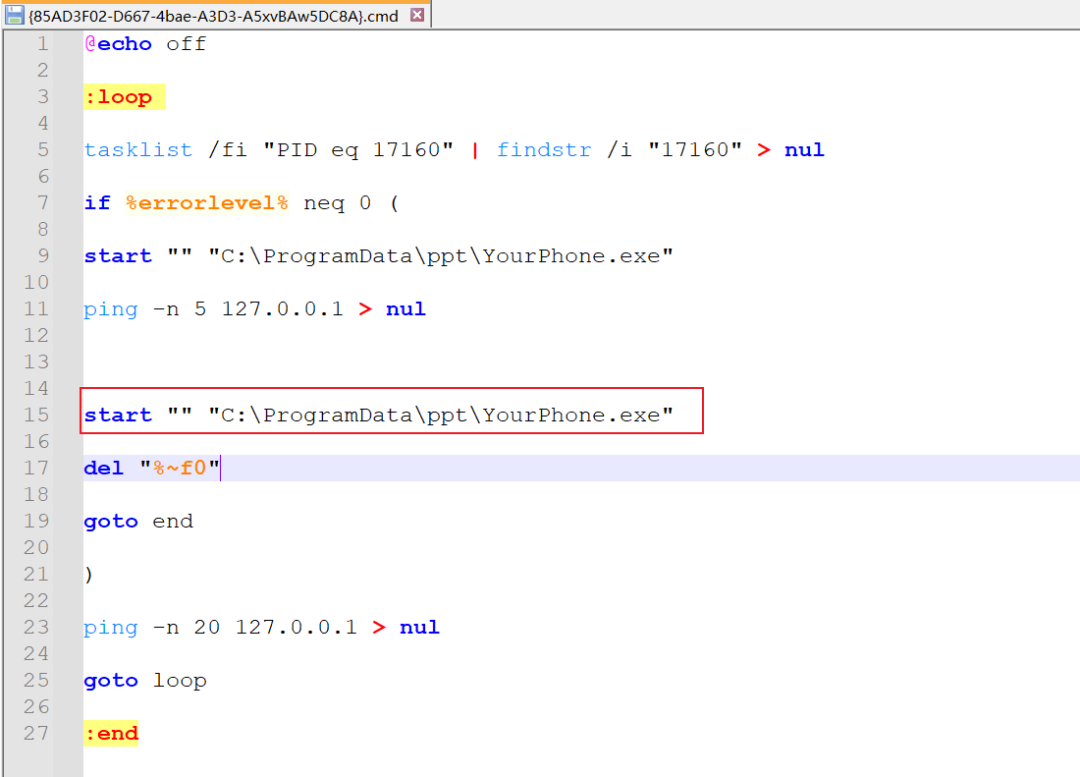
通过观察这些.cmd文件内容,发现是一个批处理脚本。

图片

这个脚本的作用类似于守护进程,如果木马进程不存在,这个批处理脚本就会利用start命令把木马重新拉起来运行,如果木马存在,批处理脚本就会一直处于等待状态。
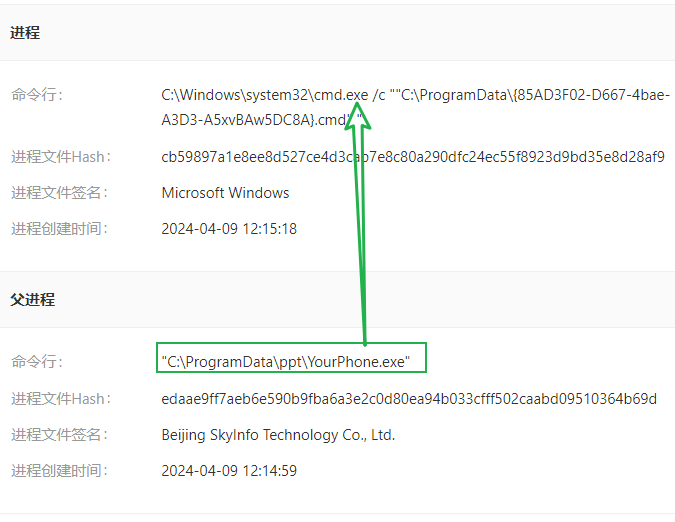
图片

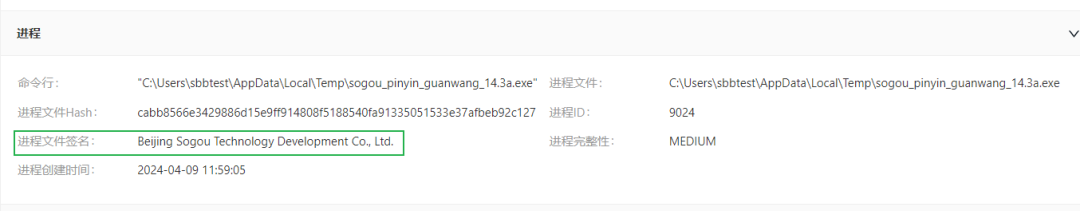
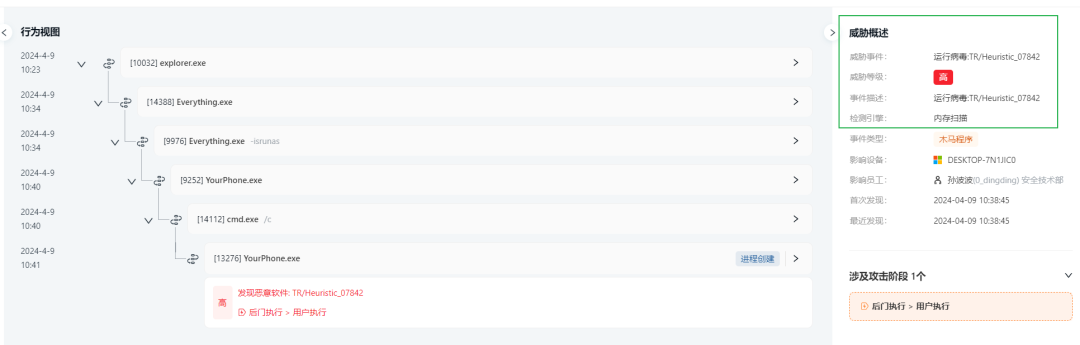
可以看到木马进程启动后就会利用cmd.exe执行上述的批处理脚本。从上图进程文件签名字段也可看出(YourPhone.exe带有合法数字签名),样本使用了流行的DLL SideLoading技术。
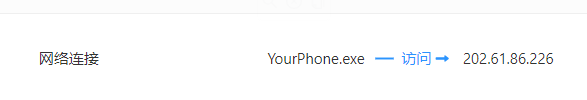
图片

紧接着该恶意程序会访问一个陌生IP,此IP的访问结果如下图,包含一个域名:
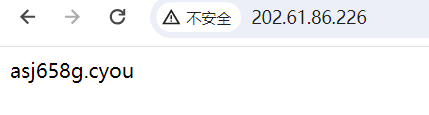
图片

通过这个域名再跟远程恶意服务器进行通信。

图片

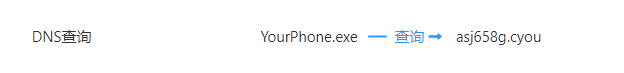
之后,这个样本通过DNS查询找到这个恶意域名 asj658g.cyou 对应的服务器,并且与这台服务器进行恶意通信。实际上,这个IP地址只在样本启动连接一次就断开了,如果没有EDR的日志记录,这个恶意IP很难被发掘。借助这个恶意IP,攻击者可以随意切换木马访问的域名,也就是说,无论怎么阻断单个域名访问,木马程序都可以轻易绕过。

在程序启动并连接到指定网络后,该样本于5分钟之后在内存中释放恶意代码(Shellcode),(也是为了绕过部分EDR的防御技术),如果用户终端开启了亿格云枢实时防护和内存扫描功能,样本会被自动扫描到并阻断。
图片


亿格云建议

1、使用亿格云枢EDR检测威胁

亿格云枢EDR通过内存扫描模块能实时扫描进程中的可疑内存块,通过内置杀毒引擎和团队自研的检测规则能有效地解决大部分免杀内存木马,以及有效检测DLL SideLoading攻击手法。此外亿格云枢EDR通过采集特定情报,弥补情报消费过程中部分情报的滞后性,针对有道翻译、WPS、向日葵等办公软件的仿冒网站进行捕获。

2、使用亿格云枢软件管理

管理员使用亿格云枢软件管理模块,可以进行软件库配置,上传官方软件,方便员工下载以及使用安全,正版,全新的官方软件进行办公,避免此类办公软件假冒带来的办公安全风险。

IOC

Domain

asj658g.cyou

xingnuola.top

www.soug.com.cn

www.sogousrf.com

www.s1lq.xyz

www.lnput.cn

sougoushurufa8.com

soug.com.cn

sogoushurufa.cn

sogou.wehcvdsp.life

sogou.shurufaxiazai.cn

sogou.dglxx.com

shurufa.s1lq.xyz

shurufa-sogou.shurufaxiazai.cn

shurufa-sogou.cn

s1lq.xyz

pinyin-sogou.cn

lnput.cn

shurufaxiazai.cn

www.soogou.cc

www.sogou.org

Hash

35403ab608ff45066f70a1d2e3689cd9e4eb823529a7ce9e5e500e5748e63246

IP

202.61.86.226

银狐木马新变种:伪装搜狗拼音MSI安装包的隐蔽攻击链剖析 本文深入剖析了银狐木马新变种如何伪装成搜狗拼音MSI安装包进行供应链攻击。攻击者利用合法数字签名和复杂的持久化技术,通过qmbrowser.exe加载恶意DLL,最终植入功能全面的远控木马,窃取用户敏感信息并控制系统。文章揭示了其隐蔽的攻击链,并提供了从官方渠道下载、检查数字签名等关键防御建议。 阅读详情

相关推荐

Linux供应链攻击应急响应实战:银狐木马伪装搜狗输入法植入后门

供应链攻击已成为现代网络安全的主要威胁之一,其核心原理在于攻击者通过篡改软件分发渠道或开发工具链,将恶意代码植入合法软件中,从而在用户安装时实现隐蔽植入。这种攻击方式的技术价值在于其极高的隐蔽性和传播效率,能够绕过传统的基于签名的安全检测,直接威胁软件生态的信任基础。在应用场景上,供应链攻击广泛针对开源软件仓库、第三方组件、软件更新机制以及像本文涉及的Linux软件安装包。本次分析的“银狐”木马变种,正是通过伪装成“搜狗输入法Linux版”安装包,利用用户对常用软件的信任,实施了从初始植入、进程注入到横向移

weixin_33742618的博客 407

银狐木马伪装输入法攻击链深度剖析与防御实战

恶意软件分析是网络安全领域的核心技能,其原理在于通过静态与动态技术手段,逆向解析恶意代码的行为逻辑、通信机制与持久化方式,从而理解攻击者的意图与手法。这项技术的价值在于能够提前预警威胁、制定精准的防御策略并有效进行应急响应。在诸如勒索软件、供应链攻击、APT攻击等复杂场景中,深入的行为分析尤为关键。本文以近期活跃的“银狐”木马为例,它通过伪装成搜狗拼音输入法进行传播,并利用复杂的持久化机制和反分析技术隐藏自身。文章将详细拆解其从样本获取、静态反混淆、动态行为监控(包括文件操作、注册表修改、网络通信)到最终的

weixin_34295316的博客 653

银狐木马伪装术:从搜狗拼音MSI安装包到Shellcode加载全解析

本文深入解析了银狐木马如何通过伪装成搜狗拼音MSI安装包进行供应链攻击,详细揭露了其多层伪装技术、Shellcode加载机制及反分析技巧。文章重点分析了恶意DLL的sRDI项目改造、文件隐藏技巧以及三重持久化机制,为安全防御提供了实用的检测方案。

weixin_29323049的博客 320

搜狗输入法免密进入windows操作系统的方法

输入命令:net user test 123123 /add去创建用户,用户名为test 账号密码为123123。该漏洞在win11和win10上均存在,在win11最新操作系统上已经复现,但是漏洞利用空间有限。免责申明:本文章仅用于学习和研究使用,不得用于违法行为,若执意使用与本人无关。找一个小游戏点击秒完会跳转QQ登录,然后点击QQ手机版。在文件路径那里输入cmd就可以进入cmd窗口。点击全新版本下载就可以进入文件管理系统。然后屏幕右下角就会出现搜狗输入法。点击图标———>游戏中心。

xifeng666_的博客 2515

银狐木马伪装MSI安装包攻击链剖析与防御实战

恶意软件攻击是网络安全领域的核心威胁之一,其原理在于利用系统漏洞或用户信任执行未授权操作。从技术价值看,理解攻击链有助于构建主动防御体系。在应用场景上,办公软件因其高频使用和高信任度,常成为社会工程学攻击的载体。本文聚焦于一种典型的攻击手法:攻击者伪造“搜狗拼音输入法”的MSI安装包,利用Windows Installer服务的“可信光环”执行恶意代码。该攻击链涉及社会工程学诱饵、MSI文件结构篡改、恶意载荷释放及持久化驻留等环节,最终植入“银狐”木马变种实现窃密与远控。通过剖析其技术细节,如恶意Custo

weixin_29325007的博客 259

银狐木马技术深度剖析:从搜狗拼音MSI到sRDI开源项目的恶意利用链

本文深度剖析了银狐木马利用伪装成搜狗拼音输入法MSI安装包进行供应链攻击的技术链条。攻击者通过“白加黑”技术(qbcore.dll)加载恶意DLL,并利用sRDI开源项目执行Shellcode,最终实现持久化驻留与丰富的C2远程控制功能。文章揭示了从初始入侵到命令执行的全过程,为防御此类高级复合型威胁提供了关键见解。

weixin_29323273的博客 244

“搜狗输入法”被利用,背后曝光Windows 0Day?

该漏洞由特定版本Windows系统在登录界面下,微软屏幕键盘等相关程序主动以特权接口加载第三方中文输入法导致。昨天圈内爆了一个很关于RDP,远程桌面拖“搜狗输入法”被利用导致任意命令执行的“漏洞”以前还有旧版本Windows自带输入法,chm跳帮助文件,触发文件选取,打开cmd。看样子应该是Windows问题,类似的触发点有很多,但都没有修复。该漏洞已被“搜狗输入法”上报微软相关团队。类似的还有,n年前往期的Shift后门。经过“搜狗输入法”工作人员反馈。

Liyu_6618的博客 1126

超详细 VMware Horizon 虚拟桌面VDI安装步骤

主要的目的是模拟生产环境中的共享存储。自动桌面相当于共享电脑,大家使用同一个虚拟机,对虚拟机的修改都放在用户的配置文件中,RDS桌面池相当于共享的服务器,可以多人同时连接到服务器上。1:之前已经建立好了NFS的存储,这部分配置好后,以后的虚拟机可以安装到NFS的存储中。2: 使用Composer发布系统可以解决SID,机器名冲突的问题,更重要的可以节约磁盘空间,发布的所有系统可以访问一块磁盘。26: 域选择我们之前建立的域,用户名我输入的是管理员,可以在AD域新建用户点击查找,我这里用的是管理员。

vv12345的博客 1万+

搜狗输入法绕过windows锁屏逻辑RCE(0day复现)

不知道是哪位大哥无聊时候偶尔发现的。

m0_62100902的博客 3073

C2000 CLA协处理器:嵌入式实时控制性能优化与实战指南

在嵌入式实时控制系统中,主CPU常因高频率、低延迟的控制算法而面临性能瓶颈。为解决此问题,协处理器技术应运而生,它通过硬件并行架构分担计算密集型任务,从而提升系统整体性能。其核心原理在于独立的计算单元与总线设计,能够实现近乎零延迟的响应,这对于电机驱动、数字电源等闭环控制场景具有极高的技术价值。本文聚焦于德州仪器C2000系列微控制器中的控制律加速器(CLA),深入解析其作为独立浮点协处理器如何通过任务调度与消息RAM通信机制,有效实现性能倍增,并提供了从内存配置到代码调试的完整工程实践方案。

weixin_29192211的博客 305

Qt 6.5实战:用QMediaPlayer搞定RTSP监控流播放(附LAV Filters解码器避坑指南)

本文详细介绍了如何在Qt 6.5中使用QMediaPlayer实现低延迟RTSP监控流播放,并提供了LAV Filters解码器的配置避坑指南。通过优化缓冲策略和硬件加速设置,显著提升视频流的播放性能和稳定性,适用于工业视觉检测和安防监控等实时场景。

weixin_33712987的博客 399

CVE-2026-51990:搜狗输入法“一键 RCE”漏洞深度分析与企业排查处置建议

近期,安全研究机构披露了搜狗输入法 Windows 版存在的一处高风险远程代码执行漏洞 CVE-2026-51990。与普通客户端漏洞不同,这个漏洞值得高度关注的原因在于:攻击者可以通过一个精心构造的链接,串联搜狗输入法的自定义 URL 协议、程序启动参数、内置 WebView 以及老旧 Chromium 浏览器组件,最终实现当前用户权限下的任意代码执行。

专注于网络安全攻防技术与安全运营(SecOps)实践。 865

《雷达入门课 》系列文章(5)线性调频连续波雷达基本原理(第1讲)

S=B/Tc,是调频斜率。这里的混频公式推导过程比较简单,具体的混频过程如果感兴趣可以看下面粗略的推导,混频的本质就是频谱搬移,分为上变频和下变频,一般我们用下变频,即差频信号,因此需要一个低通滤波器即可滤出我们所需要的信号。答案就是因为中频信号能够映射出目标的距离信息,换句话说就是目标的距离不一样,返回的时间τ也就不一样,因此中频信号的频率大小也就不一样,可以说距离和中频信号是成映射关系的。中频只是表示信号频段的程度词,不是表示信号的状态词,意思就是说中频是指信号的频率不是很高,正好处于中间的地位。

【调皮连续波】雷达技术领域知识博主 6022

【银狐应急复盘】伪装搜狗输入法的银狐木马,从深度溯源到彻底清除的闭环响应实录

2026年1月19日,Solar 应急响应团队收到客户应急响应请求,其部署的安全设备发出“银狐”木马外联告警。经初步验证确认并非误报,系银狐木马所致。经过询问客户近期软件安装情况,得知终端用户曾直接在搜索引擎搜索并点击下载了一款名为“搜狗输入法”的软件。银狐(Silver Fox)黑产团伙极其擅长利用 SEO 优化伪装主流软件官方下载页面,将恶意程序与正常程序捆绑,等待用户安装时将 Shellcode 释放至受害主机。客户将一个大小为 170MB、名为的压缩包发Solar应急响应团队进行分析。

solarset的博客 1955

【汇编】TSR内存驻留程序实现与删除及热键设置——以实现时钟为例

【汇编】TSR内存驻留程序实现与删除及热键设置——以实现时钟为例 最近完成了一个关于时钟中断驻留的汇编大作业,对于TSR很是感兴趣,查阅了不少资料,发现现在很少相关的内容资料。尤其是TSR删除这一块几乎找不到在低的水平完全正确的做法,下面我对于TSR的删除我会介绍一种几乎小程序可以完成的方法。当然,标题中的TSR实现,热键设置我也会一一介绍。

cly116的博客 3971

Python爬虫实战:利用最新技术爬取B站视频信息

本文详细介绍了如何使用Python最新技术构建一个功能完善的B站视频信息爬虫。我们从基础爬取开始,逐步深入到反反爬策略、异步处理、数据存储和分析等高级主题。更智能的反反爬策略:使用机器学习识别验证码更高效的分布式架构:结合Kubernetes实现弹性伸缩实时数据管道:将爬取的数据实时推送到数据分析平台多平台支持:扩展支持抖音、YouTube等其他视频平台。

2201_76125261的博客 1040

银狐木马伪装搜狗输入法攻击分析与防御

恶意软件常通过合法软件伪装进行传播,本次分析的银狐木马利用搜狗输入法安装包作为载体,展示了典型的APT攻击特征。恶意软件检测通常涉及静态分析与动态行为监控,该样本使用正规数字签名绕过基础检测,通过进程注入和持久化技术实现长期驻留。在终端安全防护中,EDR解决方案能有效捕捉异常行为,结合YARA规则可快速识别此类威胁。针对制造业和金融业的定向攻击,建议部署应用白名单和网络流量监控,同时加强用户安全意识培训以防范钓鱼攻击。

weixin_32736961的博客 268

工业相机——靶面尺寸、像元尺寸、分辨率 、传感器尺寸

由Sensor对角线长度表示,单位英寸,这里的1英寸=16mm。——靶面尺寸为宽12.7mm*高9.6mm,对角线16mm。——靶面尺寸为宽8.8mm*高6.6mm,对角线11mm。——靶面尺寸为宽7.2mm*高5.4mm,对角线9mm。——靶面尺寸为宽6.4mm*高4.8mm,对角线8mm。——靶面尺寸为宽4.8mm*高3.6mm,对角线6mm。——靶面尺寸为宽3.2mm*高2.4mm,对角线4mm。——靶面尺寸为宽14*高10.5mm,对角线17mm。

程序员,他们想的是什么?他们想的永远都是技术,他们崇尚的也永远都是技术。 9605

银狐木马伪装搜狗输入法攻击分析与防御策略

恶意软件常通过伪装合法软件实施攻击,其中银狐木马是典型的金融行业定向威胁。该木马利用动态链接库(DLL)注入和进程伪装技术,通过修改注册表实现持久化,并采用TLS加密通信绕过检测。在终端安全防护中,行为分析和网络流量监控是关键防御手段,特别是对输入法等高频使用软件的网络连接行为监控。本次分析的案例中,攻击者仿冒搜狗输入法组件,通过钓鱼邮件传播,窃取键盘记录和剪贴板内容。企业需建立应用白名单机制,部署EDR解决方案,并加强员工安全意识培训,防范此类供应链攻击。

weixin_29315091的博客 219

【kafka】控制台默认不能发送大数据 4096 4095 4129

1.概述 因为某些原因,需要做一个测试,然后我想往topic中,发送一条消息,然后再消费它。但是消息有点大,一条消息是36K. 消费者 [root@1 kafka]# bin/kafka-console-consumer.sh --zookeeper localhost:2181 --topic xxx.devicealarm | grep 网络攻击 生产者,生产者发送了一个消息消息是一个json,json中有这个数据特征 网络攻击 [root@1 kafka]# bin/kafka-console-p

九师兄 586

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

深度剖析伪装成搜狗输入法的木马:从静态特征到动态行为与防御策略

在网络安全领域,恶意软件常通过伪装成合法软件来绕过检测并诱导用户执行。其核心原理是利用社会工程学,通过模仿可信程序的图标、文件名甚至部分功能来获取信任,进而实现持久化驻留、信息窃取等恶意目的。这类技术的价值在于其极高的欺骗性和成功率,对个人隐私与企业数据安全构成严重威胁。典型的应用场景包括针对特定行业或个人的定向攻击,以及通过软件捆绑、钓鱼邮件等方式进行的大规模传播。本文聚焦于一个伪装成搜狗输入法的木马样本,通过分析其静态特征(如伪造的数字签名、可疑的API导入)和动态行为(如设置键盘钩子进行键盘记录、通过

weixin_33709219的博客 362

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

银狐木马变种利用输入法进程注入技术攻击分析

恶意软件攻击技术不断演进,其中进程注入是一种常见的隐蔽执行手段。通过将恶意代码注入到合法进程的内存空间,攻击者可以绕过传统安全检测。本文以输入法进程注入技术为例,剖析了攻击者如何利用系统可信组件实现持久化驻留。该技术通过imm32.dll加载恶意IME文件,借助输入法编辑器特权获取系统信任,最终建立加密C2通信。这种新型攻击方式对金融行业等关键基础设施构成严重威胁,企业需加强安装包验证、进程树监控和网络层防护等安全措施。

weixin_29741447的博客 169

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

电脑零广告快响应提速(一)之卸载搜狗输入法使用RIME—东方仙盟

而对于专业文字工作者,如记者、作家,专业的输入法甚至支持自定义词库、快速联想等功能,进一步提升输入效率,确保灵感不被打断,信息得以高效传递。摒弃商业操作系统中可能存在的捆绑软件与后台数据收集机制,对于技术能力较强的开发者而言,选择轻量级、开源的操作系统进行定制开发是一个绝佳途径。为了保护我们的电脑,维护个人信息安全,我们应保持警惕,谨慎点击广告,在安装软件时仔细检查每一个选项,必要时借助安全软件对电脑进行防护,让我们的电脑远离这些潜在的伤害。同时,自动安装软件往往伴随着隐私侵犯的风险。

cybersnow精通 28 门计算机语言,凭借其超凡的技术能力,成功开发过上万个应用,广泛涉及政府、商业、个人等众多领域,甚至在检察院、环保局、公安局等专业场景中也大放异彩。不仅熟练掌握单片机和物联网开发,在软件架构设计方面更是独树一帜,自创了跨平台软件 906

银狐木马伪装搜狗输入法组件 应急响应全流程深度解析

终端安全运维中,恶意软件常通过伪装为受信任应用来规避查杀,攻击者利用进程注入、计划任务与WMI事件订阅构建持久化通道,配合C2通信实现远程控制。理解恶意软件的行为链与清除顺序,是企业安全防护与日志审计的基础。银狐木马作为针对办公终端的典型家族,此次将恶意载荷置于搜狗输入法合法目录,通过注册表与计划任务双重驻留,并在内存中展开远程控制模块。文章以该事件为例,系统梳理从告警研判、深度溯源到全网排查加固的应急响应全流程,并给出日常防御中可落地的排查技巧,帮助安全工程师建立闭环处置思路,有效应对同类定向攻击。

weixin_33646989的博客 270

PJzhang:QQ输入法用户许可协议和隐私政策阅读

猫宁!!! 参考链接:http://qq.pinyin.cn/ 中国用户量最大的输入法是搜狗输入法,百度输入法也有上亿的用户量。 我下载了7个输入法,查看他们的用户许可协议和隐私政策情况。这里说的都是PC端的,不是移动端的。 搜狗输入法,QQ输入法,百度输入法,讯飞输入法,万能五笔输入法都有用户许可协议和隐私政策,谷歌输入法和必应输入法则仅提供了用户许可协议,说是用户服务协议,用户使...

weixin_30556959的博客 3085
上一篇: 100+泛互联网企业「办公安全宝典」,必看!
下一篇: 企服宝典:办公安全建设先行指南
亿格云安全Lab
博客等级 码龄3年 283粉丝 45原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值